메뉴

문의하기
Logo
뉴스

Thales HSM: 운영 중인 Luna와 payShield

Thales는 세 가지 하드웨어 라인을 갖추고 있습니다. 일반 애플리케이션을 위한 Luna, 카드 결제를 위한 payShield, 장비 안에서 자체 코드를 실행하는 ProtectServer입니다. 저희는 귀사와 함께 Luna 7과 새 플랫폼인 Luna 8을 비교하고, 이 모듈을 귀사의 애플리케이션에 연동하며, 운영을 담당합니다.

제품 체험하기
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • PCI HSM v3
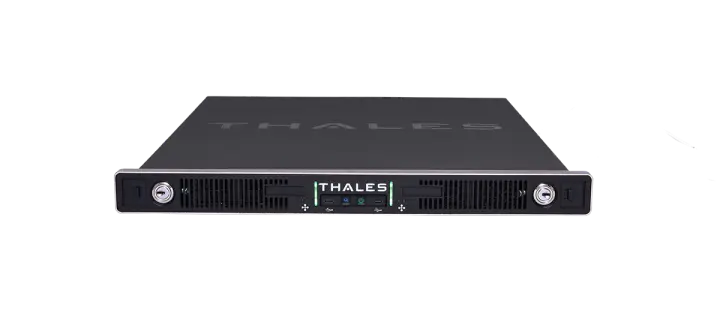
360도로 본 Thales Luna 8 Network HSM
제품 이미지: Thales

Thales 프로필 살펴보기

하드웨어 보안 모듈은 검증된 하드웨어 안에서 키를 생성하고 저장하며, 키를 평문으로 절대 내보내지 않습니다. Thales의 제품군은 용도별로 나뉩니다. Luna는 PKCS#11로 일반 애플리케이션을 지원하고, payShield는 결제 업무에서 PIN과 카드 키를 처리하며, ProtectServer는 기능 모듈로 보안 경계 안에서 자체 코드를 실행합니다.

암호 기술과 하드웨어 보안 모듈은 저희의 핵심 역량입니다. 저희는 Universal Client, Crypto Command Center를 통한 파티션 관리, Luna 7에서 Luna 8로 이어지는 경로를 잘 알고 있으며, 귀사의 감독기관이 요구하는 인증서에 맞춰 프로젝트를 계획합니다.

Luna, payShield, ProtectServer, Data Protection on Demand
FIPS 140-3 Level 3, NIST 인증 번호 4684
ML-KEM, ML-DSA, LMS, HSS
어플라이언스, PCIe 카드, USB 장치, 클라우드 서비스

시리즈 상세 정보

Luna 8 Network HSM

Thales는 2026년 8월에 자체 개발한 암호 프로세서를 탑재한 새 플랫폼의 첫 제품으로 Luna 8을 선보였습니다. FIPS 140-3 Level 3와 Common Criteria 인증 절차는 아직 진행 중이므로, 유효한 인증서가 필요한 경우에는 계속 Luna 7을 도입합니다.

장비 이미지 보기

모델

Luna 8 Network HSM: 모델
Luna 100 Standard컨테이너 1개, 128MB 키 저장 용량
Luna 150 Enterprise최대 컨테이너 6개, 1,024MB 키 저장 용량
Luna 190 Maximum최대 컨테이너 15개, 4,096MB 키 저장 용량
폼 팩터
10Gbit 포트 4개를 갖춘 1U 어플라이언스
운영
자체 데이터센터, 서비스 제공업체를 통한 호스팅

인증

  • FIPS 140-3 Level 3 인증 진행 중
  • EN 419 221-5에 따른 Common Criteria EAL4+ 심사 진행 중
  • eIDAS 2를 위한 QSCD 심사 진행 중
  • INMETRO, NITES, NATO SECRET 심사 진행 중

특징

  • 각 컨테이너는 최대 10개의 파티션을 갖춘 독립된 Luna 8 인스턴스
  • 1U당 암호 모듈 1개 또는 2개, 합산 시 최대 인스턴스 30개
  • 컨테이너마다 독립된 펌웨어 버전
  • FIPS 203에 따른 ML-KEM, FIPS 204에 따른 ML-DSA, LMS와 HSS
  • 양자 난수원에서 생성되는 난수
  • Luna HSM Universal Client를 통한 하위 호환
제조사 정보

Luna 7 Network HSM

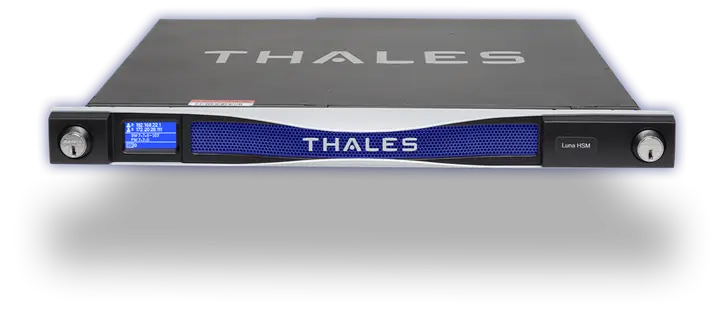
Luna 7 Network HSM은 오늘날 입찰에서 요구하는 인증서를 갖추고 있으며, 여기에는 K7 모듈의 FIPS 140-3 Level 3와 EN 419 221-5에 따른 Common Criteria EAL4+가 포함됩니다. A 모델은 관리자가 비밀번호로 로그인하고, S 모델은 로그인용 별도 입력 장치인 PED 기기를 추가로 요구합니다.

360도로 본 Thales Luna 7 Network HSM
제품 이미지: Thales

모델

Luna 7 Network HSM: 모델
A700과 S700초당 RSA-2048 연산 1,000회, 파티션 5개
A750과 S750초당 RSA-2048 연산 5,000회, 파티션 5개에서 20개
A790과 S790초당 RSA-2048 연산 10,000회, 파티션 10개에서 100개
폼 팩터
1U 네트워크 어플라이언스
운영
자체 데이터센터, Luna Cloud HSM과의 하이브리드 운영

인증

  • FIPS 140-3 Level 3, K7 모듈의 NIST 인증 번호 4684
  • FIPS 140-2 Level 3
  • EN 419 221-5 기준 Common Criteria EAL4+
  • QSCD로 등재됨

특징

  • 단계별 초당 ECC P-256 연산 2,000회, 10,000회, 20,000회
  • 2025년 7월 29일자 펌웨어 7.9는 ML-KEM과 ML-DSA를 제공
  • 비밀번호 또는 PED 기기로 로그인 선택 가능
  • Luna Cloud HSM과 함께 키 복제 및 백업

제조사 정보

Luna 7 PCIe HSM과 USB HSM

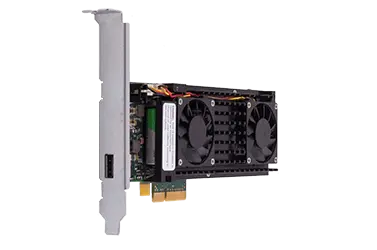
PCIe 카드는 애플리케이션 서버에 장착되어 네트워크 장비와 동일한 성능 단계에 도달하므로, 장비 제조사와 지연에 민감한 서비스는 경로를 짧게 유지할 수 있습니다. USB 장치 U700은 32MB 저장 용량의 파티션 하나를 갖추고 있으며 PKI의 오프라인 루트 CA에 사용됩니다.

PCIe 삽입형 카드인 Thales Luna PCIe HSM
제품 이미지: Thales

모델

Luna 7 PCIe HSM과 USB HSM: 모델
PCIe A700부터 A790까지네트워크 장비와 동일한 성능 단계
PCIe S700부터 S790까지PED 기기를 통한 로그인
U700파티션 1개, 저장 용량 32MB, USB 3.0 Type-C
폼 팩터
PCIe 카드, USB 장치
운영
애플리케이션 서버, 네트워크 연결이 없는 업무 환경

인증

  • FIPS 140-2 Level 3
  • K7 모듈의 FIPS 140-3, NIST 인증 번호 4684
  • EN 419 221-5 기준 Common Criteria EAL4+
  • QSCD로 등재됨
  • U700은 제품 페이지 기준 FIPS 140-3 Level 3, 컴플라이언스 페이지에서는 심사 진행 중

특징

  • Windows와 Linux용 드라이버
  • 제조사가 자체 장비에 내장
  • U700은 오프라인 루트 CA와 클라우드에서 사용하는 자체 키에 활용
  • Luna 7 Network HSM과 동일한 성능 단계와 처리량

제조사 정보

Data Protection on Demand의 Luna Cloud HSM

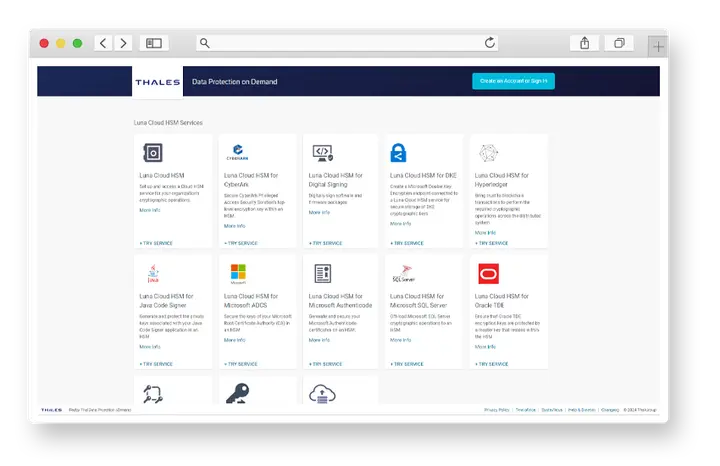
Data Protection on Demand는 Thales의 마켓플레이스로, 여기서 Luna Cloud HSM과 서명, 코드 서명, 데이터베이스를 위한 완제품 서비스를 이용할 수 있습니다. 이 서비스는 FIPS 140-2 Level 3로 검증된 하드웨어에서 운영되며, Hybrid Luna가 이를 귀사의 장비와 연결합니다.

Thales Data Protection on Demand 마켓플레이스
제품 이미지: Thales

모델

Data Protection on Demand의 Luna Cloud HSM: 모델
Luna Cloud HSM키와 서명을 위한 일반 서비스
Digital Signing과 Java Code Signer서명과 서명된 코드를 위한 서비스
Microsoft ADCS와 AuthenticodeWindows PKI와 코드 서명을 위한 서비스
Oracle TDE와 SQL Server데이터베이스 암호화를 위한 키
Luna Key Broker for Microsoft DKEDouble Key Encryption을 위한 키 중개
Hybrid Luna HSM클라우드 서비스와 자체 장비의 연결
폼 팩터
클라우드 서비스
운영
Thales의 클라우드 서비스, 자체 Luna 장비와의 하이브리드 운영

인증

  • FIPS 140-2 Level 3로 검증된 하드웨어

특징

  • CyberArk, Hyperledger, PKI 키를 위한 추가 서비스
  • Luna HSM Backup으로 서비스의 키를 백업
  • 동일 마켓플레이스의 CipherTrust Key Management Services
  • Azure, AWS, Google Cloud용 호스팅 장비인 payShield Cloud HSM

제조사 정보

payShield 10K

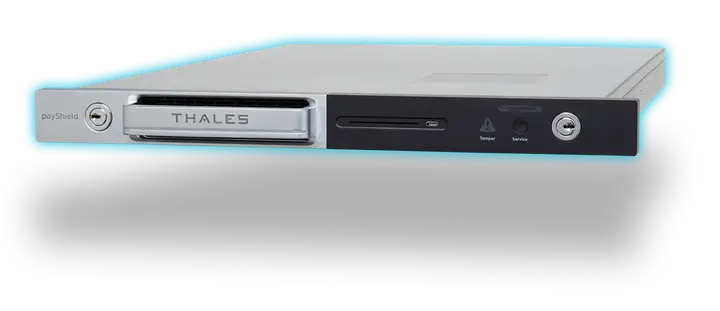
payShield 10K는 발급기관, 매입기관, 결제 네트워크 사업자에서 PIN, 카드 키, 거래를 처리하며 PCI HSM v3 승인을 받았습니다. Thales는 이 장비에 대해 FIPS 140-3 인증이나 양자내성 알고리즘을 언급하지 않습니다.

360도로 본 Thales payShield 10K
제품 이미지: Thales

모델

payShield 10K: 모델
PS10-S1Gbit 호스트 포트 2개
PS10-D10Gbit 호스트 포트
PS10-FFICON을 통한 연결
폼 팩터
1U 어플라이언스
운영
자체 데이터센터, 호스팅 장비인 payShield Cloud HSM

인증

  • TASP를 위한 FIPS 140-2 Level 3
  • RAP를 포함한 PCI HSM v3
  • Trusted Management Device를 위한 PCI HSM v3 KLD
  • AusPayNet, CB HSM, GBIC, Bancontact

특징

  • 라이선스별 성능: 초당 25회, 60회, 250회, 1,000회, 2,500회, 10,000회
  • 이후 라이선스로 성능 단계 확장 가능
  • 키 세트를 분리하는 최대 20개의 LMK 파티션
  • payShield Manager와 payShield Monitor를 통한 관리
  • Trusted Management Device를 통한 키 로딩

제조사 정보

ProtectServer 3

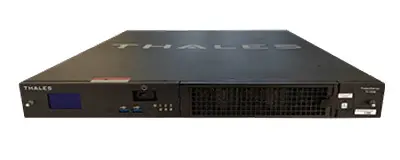
ProtectServer 3는 장비 안에서 자체 로직을 실행하려는 팀을 위한 제품으로, 기능 모듈이 보안 경계 안에서 실행됩니다. 이 장비는 FIPS 140-2 Level 3를 갖추고 있으며, FIPS 140-3 Level 3 인증은 2025년 9월부터 펌웨어 7.03.03으로 진행 중입니다.

Thales ProtectServer 3 External HSM
제품 이미지: Thales

모델

ProtectServer 3: 모델
ProtectServer 3+ External1U, 전원 공급 장치 2개, 기가비트 포트 4개
ProtectServer 3 External소규모 환경을 위한 컴팩트한 하우징
ProtectServer 3 PCIe성능 단계 PL25, PL220, PL3500
폼 팩터
1U 어플라이언스, 컴팩트한 데스크톱 장비, PCIe 카드
운영
자체 데이터센터, PCIe 카드를 갖춘 애플리케이션 서버

인증

  • FIPS 140-2 Level 3
  • FIPS 140-3 Level 3 심사 진행 중, 2025년 9월부터 펌웨어 7.03.03

특징

  • 기능 모듈은 보안 경계 안에서 자체 코드를 실행
  • 개발과 테스트를 위한 소프트웨어 에뮬레이터
  • ProtectServer 3+ External의 전원 공급 장치 2개와 기가비트 포트 4개

제조사 정보

알맞은 라인 찾는 법

Thales에서는 네 가지 질문이 결정을 좌우합니다. 요구되는 증빙, 파티션 수로 나타나는 부하, 애플리케이션의 종류, 운영 모델입니다. 저희는 이 네 가지 항목을 함께 검토하고 선택의 근거를 문서로 남깁니다.

지금 필요한 인증서, 또는 내일을 위한 플랫폼

Luna 7은 FIPS 140-3 Level 3와 Common Criteria EAL4+를 갖추고 있어 증빙을 요구하는 입찰에 적합합니다. Luna 8은 이 절차가 아직 진행 중이지만, 그 대신 더 많은 컨테이너와 새로운 양자내성 알고리즘을 제공합니다.

부하와 파티션

Luna 7 Network HSM은 초당 RSA-2048 연산 1,000회에서 10,000회, 파티션 5개에서 100개까지 지원합니다. Luna 8은 계산 방식이 다릅니다. 장비당 최대 15개의 컨테이너를 갖추며, 컨테이너마다 최대 10개의 파티션을 지원합니다.

애플리케이션 또는 결제 업무

PIN 처리와 카드 키는 PCI HSM v3 승인을 받은 payShield 10K가 필요합니다. PKI, 코드 서명, 데이터베이스는 Luna에서 실행되며, 장비 안의 자체 로직은 ProtectServer 3에 속합니다.

운영 모델

귀사는 장비를 직접 운영하거나, 운영을 저희에게 맡기거나, Luna Cloud HSM과 payShield Cloud HSM을 서비스로 이용할 수 있습니다. 전체 솔루션은 독일 데이터센터에서 운영됩니다.

Thales 제품과 관련해 저희가 담당하는 업무

실제 작업은 장비를 둘러싼 영역에 있습니다. 선정, 애플리케이션 연동, 키 세리머니, 모니터링, 운영입니다. 한 팀이 컨설팅부터 운영까지 귀사와 함께합니다.

  • HSM 컨설팅 및 통합

    저희는 귀사의 부하에 따라 Luna 단계를 비교하고, 파티션을 구성하며, Luna HSM Universal Client를 통해 귀사의 애플리케이션을 연결합니다. 키 세리머니는 감사를 위해 기록합니다.

    HSM 및 키 관리

  • PQC 전환 준비

    양자 컴퓨터가 RSA와 ECC를 모두 무력화할 수 있으므로, 저희는 어떤 애플리케이션이 이 두 알고리즘에 의존하는지 파악하고 ML-KEM과 ML-DSA로의 전환을 계획합니다. Luna 7에서는 펌웨어 7.9가 이 알고리즘을 제공하고, Luna 8에서는 플랫폼에 기본으로 포함됩니다.

    양자내성암호(PQC)

  • Cloud

    저희는 Data Protection on Demand에서 알맞은 서비스를 선정하고, 이를 귀사의 애플리케이션과 연결하며, Hybrid Luna를 통해 귀사 자체 데이터센터에도 키를 보관합니다. payShield Cloud HSM은 Azure, AWS, Google Cloud와 함께 운영할 수 있습니다.

    Cloud

표준과 증빙 자료

Thales에서는 다섯 가지 기준이 선정과 문서를 결정합니다. 저희는 각 기준에 현재 이를 충족하는 라인을 대응시키고, 아직 진행 중인 심사를 알려드립니다.

기준 / 요구 내용 / OTOKO®의 제공 내용
기준요구 내용OTOKO®의 제공 내용
FIPS 140-3정의된 물리적 보호 등급을 갖춘 인증된 암호 모듈Luna 7은 Level 3와 NIST 인증 번호 4684, Luna 8과 ProtectServer 3는 심사 진행 중
Common Criteria EN 419 221-5신뢰서비스를 위한 인증된 서명 모듈Luna 7은 네트워크 장비와 PCIe 카드에서 EAL4+, Luna 8은 심사 진행 중
eIDAS신뢰서비스 제공자가 사용하는 적격 서명 생성 장치(QSCD)Luna 7은 QSCD로 등재, Luna 8은 eIDAS 2를 위한 QSCD 심사 진행 중
PCI HSMPIN과 카드 키를 위한 인증된 하드웨어payShield 10K는 RAP를 포함한 v3, 여기에 Trusted Management Device의 KLD 심사 추가
국가별 카드 승인국가별 결제 시스템의 승인payShield 10K는 AusPayNet, CB HSM, GBIC, Bancontact 승인, 인증 번호 없는 제조사 발표

Thales에 대한 자주 묻는 질문

관련 주제

더 알고 싶으신 주제

Thales

Thales는 세 가지 하드웨어 라인을 갖추고 있습니다. 일반 애플리케이션을 위한 Luna, 카드 결제를 위한 payShield, 장비 안에서 자체 코드를 실행하는 ProtectServer입니다. 저희는 귀사와 함께 Luna 7과 새 플랫폼인 Luna 8을 비교하고, 이 모듈을 귀사의 애플리케이션에 연동하며, 운영을 담당합니다.

고객 사례

파트너사

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

접근성

필요에 맞게 화면 표시를 조정하십시오.

이 페이지에는 아직 쉬운 표현 버전이 없습니다.

설정은 현재 이번 방문에만 적용됩니다. 쿠키 설정에서 영구 저장을 허용할 수 있습니다.