Menu

Nous contacter
Logo
Presse

Thales HSM : Luna et payShield en exploitation

Thales propose trois lignes matérielles : Luna pour les applications générales, payShield pour les paiements par carte et ProtectServer pour exécuter votre propre code dans l'appareil. Nous comparons avec vous Luna 7 et la nouvelle plateforme Luna 8, connectons les modules à vos applications et prenons en charge l'exploitation.

Tester le produit
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • PCI HSM v3
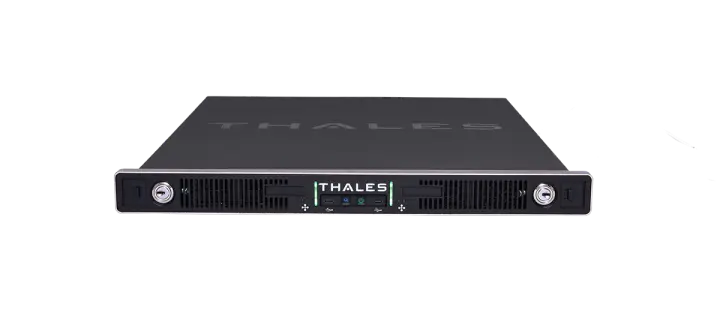
Thales Luna 8 Network HSM, vue à 360°
Photo produit : Thales

Thales en profil

Un module de sécurité matériel génère et stocke des clés dans du matériel certifié et ne les livre jamais en clair. Chez Thales, le portefeuille se répartit par mission : Luna dessert les applications générales via PKCS#11, payShield traite le PIN et les clés de carte dans les paiements, ProtectServer exécute, avec des modules de fonctionnalité, votre propre code à l'intérieur du périmètre de sécurité.

La cryptographie et les modules de sécurité matériels sont notre cœur de métier. Nous connaissons l'Universal Client, la gestion des partitions via Crypto Command Center et le chemin de Luna 7 vers Luna 8, et nous planifions votre projet selon les certificats exigés par votre autorité de surveillance.

Luna, payShield, ProtectServer, Data Protection on Demand
FIPS 140-3 Level 3, certificat NIST 4684
ML-KEM, ML-DSA, LMS, HSS
Appliance, carte PCIe, périphérique USB, service cloud

Les séries en détail

Luna 8 Network HSM

Thales a présenté Luna 8 en août 2026, premier produit d'une nouvelle plateforme avec un processeur cryptographique conçu en interne. Les certifications FIPS 140-3 Level 3 et Common Criteria sont encore en cours : si vous avez besoin d'un certificat valable, continuez d'acheter Luna 7.

Voir l'illustration de l'appareil

Modèles

Luna 8 Network HSM: Modèles
Luna 100 StandardUn conteneur, 128 Mo de mémoire de clés
Luna 150 EnterpriseJusqu'à 6 conteneurs, 1 024 Mo de mémoire de clés
Luna 190 MaximumJusqu'à 15 conteneurs, 4 096 Mo de mémoire de clés
Formats
Appliance 1U avec quatre ports 10 Gbit
Exploitation
Votre propre centre de données, Hébergement chez un prestataire

Certifications

  • FIPS 140-3 Level 3 en cours
  • Common Criteria EAL4+ selon EN 419 221-5 en cours
  • QSCD pour eIDAS 2 en cours
  • INMETRO, NITES et NATO SECRET en cours

Caractéristiques

  • Chaque conteneur est une instance Luna 8 à part entière avec jusqu'à 10 partitions
  • Un ou deux modules cryptographiques par 1U, jusqu'à 30 instances au total
  • Une version de firmware distincte par conteneur
  • ML-KEM selon FIPS 203, ML-DSA selon FIPS 204, ainsi que LMS et HSS
  • Nombres aléatoires issus d'une source quantique
  • Rétrocompatible via le Luna HSM Universal Client
Données du fabricant

Luna 7 Network HSM

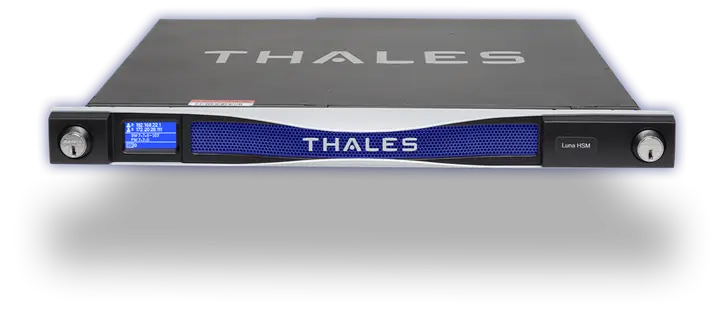
Le Luna 7 Network HSM porte les certificats qu'exigent aujourd'hui les appels d'offres, dont FIPS 140-3 Level 3 pour le module K7 et Common Criteria EAL4+ selon EN 419 221-5. Les modèles A authentifient les administrateurs par mot de passe, les modèles S exigent en plus le PED, un périphérique de saisie dédié à l'authentification.

Thales Luna 7 Network HSM, vue à 360°
Photo produit : Thales

Modèles

Luna 7 Network HSM: Modèles
A700 et S7001 000 opérations RSA-2048 par seconde, 5 partitions
A750 et S7505 000 opérations RSA-2048 par seconde, 5 à 20 partitions
A790 et S79010 000 opérations RSA-2048 par seconde, 10 à 100 partitions
Formats
Appliance réseau 1U
Exploitation
Votre propre centre de données, Hybride avec Luna Cloud HSM

Certifications

  • FIPS 140-3 Level 3, certificat NIST 4684 pour le module K7
  • FIPS 140-2 Level 3
  • Common Criteria EAL4+ selon EN 419 221-5
  • Listé comme QSCD

Caractéristiques

  • ECC P-256 à 2 000, 10 000 ou 20 000 opérations par seconde selon le palier
  • Le firmware 7.9 du 29 juillet 2025 apporte ML-KEM et ML-DSA
  • Authentification au choix par mot de passe ou par PED
  • Clonage et sauvegarde de clés avec Luna Cloud HSM

Données du fabricant

Luna 7 PCIe HSM et USB HSM

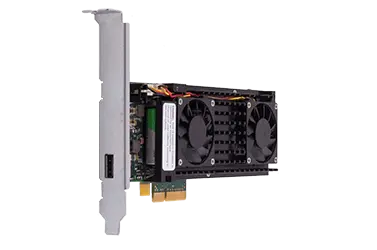
La carte PCIe s'installe dans le serveur d'application et atteint les mêmes paliers de performance que l'appareil réseau, ce qui offre des chemins courts aux les fabricants d'appareils et les services sensibles à la latence. Le périphérique USB U700 contient une partition avec 32 Mo de mémoire et sert de racine hors ligne pour une PKI.

Thales Luna PCIe HSM en carte enfichable
Photo produit : Thales

Modèles

Luna 7 PCIe HSM et USB HSM: Modèles
PCIe A700 à A790Mêmes paliers de performance que les appareils réseau
PCIe S700 à S790Authentification via le PED
U700Une partition, 32 Mo de mémoire, USB 3.0 Type-C
Formats
Carte PCIe, Appareil USB
Exploitation
Serveur d'applications, Poste de travail sans connexion réseau

Certifications

  • FIPS 140-2 Level 3
  • FIPS 140-3 pour le module K7, certificat NIST 4684
  • Common Criteria EAL4+ selon EN 419 221-5
  • Listé comme QSCD
  • U700 en FIPS 140-3 Level 3 selon la page produit, en cours sur la page de conformité

Caractéristiques

  • Pilotes pour Windows et Linux
  • Intégré dans leurs propres appareils par les fabricants
  • U700 pour les AC racines hors ligne et pour vos propres clés dans le cloud
  • Mêmes paliers de performance et de débit que le Luna 7 Network HSM

Données du fabricant

Luna Cloud HSM sur Data Protection on Demand

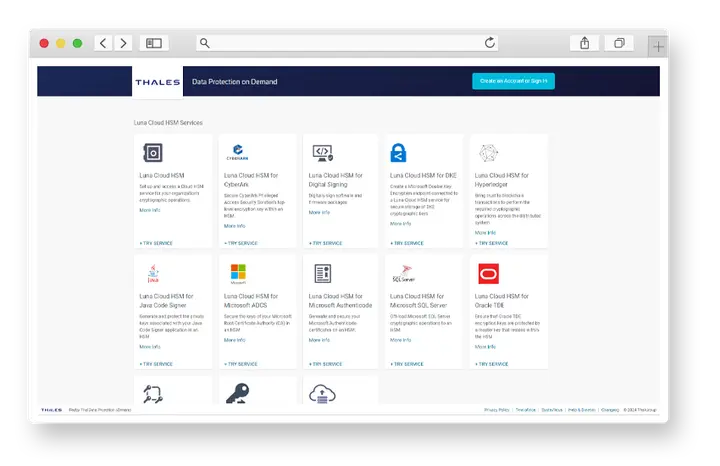
Data Protection on Demand est la place de marché de Thales, par laquelle vous obtenez Luna Cloud HSM et des services prêts à l'emploi pour la signature, la signature de code et les bases de données. Les services fonctionnent sur du matériel certifié FIPS 140-2 Level 3, et Hybrid Luna les relie à vos propres appareils.

Place de marché de Thales Data Protection on Demand
Photo produit : Thales

Modèles

Luna Cloud HSM sur Data Protection on Demand: Modèles
Luna Cloud HSMService général pour les clés et les signatures
Digital Signing et Java Code SignerServices pour les signatures et le code signé
Microsoft ADCS et AuthenticodeServices pour la PKI Windows et la signature de code
Oracle TDE et SQL ServerClés pour le chiffrement des bases de données
Luna Key Broker for Microsoft DKECourtage de clés pour Double Key Encryption
Hybrid Luna HSMConnexion entre le service cloud et votre propre appareil
Formats
Service cloud
Exploitation
Service cloud de Thales, Hybride avec vos propres appareils Luna

Certifications

  • Matériel certifié FIPS 140-2 Level 3

Caractéristiques

  • D'autres services pour CyberArk, Hyperledger et les clés PKI
  • Luna HSM Backup sauvegarde les clés issues du service
  • CipherTrust Key Management Services sur la même place de marché
  • payShield Cloud HSM en tant qu'appareil hébergé pour Azure, AWS et Google Cloud

Données du fabricant

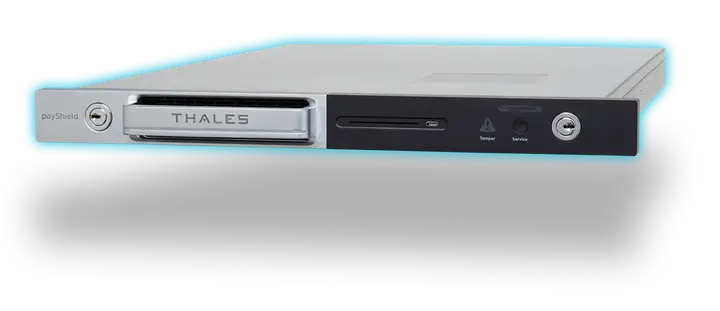
payShield 10K

Le payShield 10K traite le PIN, les clés de carte et les transactions chez les émetteurs, les acquéreurs et les réseaux de cartes, et porte l'agrément PCI HSM v3. Thales ne mentionne pour cet appareil ni certification FIPS 140-3 ni algorithmes post-quantiques.

Thales payShield 10K, vue à 360°
Photo produit : Thales

Modèles

payShield 10K: Modèles
PS10-SDeux ports hôte à 1 Gbit
PS10-DPorts hôte à 10 Gbit
PS10-FConnexion via FICON
Formats
Appliance 1U
Exploitation
Votre propre centre de données, payShield Cloud HSM en tant qu'appareil hébergé

Certifications

  • FIPS 140-2 Level 3 pour le TASP
  • PCI HSM v3 y compris RAP
  • PCI HSM v3 KLD pour le Trusted Management Device
  • AusPayNet, CB HSM, GBIC et Bancontact

Caractéristiques

  • Performance par licence : 25, 60, 250, 1 000, 2 500 ou 10 000 opérations par seconde
  • Palier de performance extensible ultérieurement par licence
  • Jusqu'à 20 partitions LMK pour des jeux de clés séparés
  • Gestion via payShield Manager et payShield Monitor
  • Chargement des clés via le Trusted Management Device

Données du fabricant

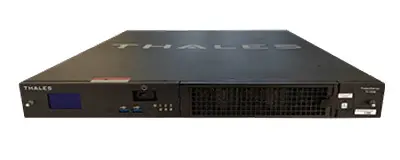
ProtectServer 3

ProtectServer 3 s'adresse aux équipes qui veulent exécuter leur propre logique dans l'appareil, car les modules de fonctionnalité s'exécutent à l'intérieur du périmètre de sécurité. Les appareils portent FIPS 140-2 Level 3, la certification FIPS 140-3 Level 3 est en cours depuis le firmware 7.03.03 de septembre 2025.

Thales ProtectServer 3 External HSM
Photo produit : Thales

Modèles

ProtectServer 3: Modèles
ProtectServer 3+ External1U, deux blocs d'alimentation, quatre ports Gigabit
ProtectServer 3 ExternalBoîtier compact pour environnements plus petits
ProtectServer 3 PCIePaliers de performance PL25, PL220 et PL3500
Formats
Appliance 1U, Boîtier de bureau compact, Carte PCIe
Exploitation
Votre propre centre de données, Serveur d'application avec carte PCIe

Certifications

  • FIPS 140-2 Level 3
  • FIPS 140-3 Level 3 en cours, firmware 7.03.03 depuis septembre 2025

Caractéristiques

  • Les modules de fonctionnalité exécutent votre propre code à l'intérieur du périmètre de sécurité
  • Émulateur logiciel pour le développement et les tests
  • Deux blocs d'alimentation et quatre ports Gigabit sur le ProtectServer 3+ External

Données du fabricant

Comment trouver la ligne adaptée

Chez Thales, quatre questions guident la décision : la preuve exigée, la charge et le nombre de partitions, le type d'application et le modèle d'exploitation. Nous examinons les quatre points ensemble et motivons le choix par écrit.

Certificat aujourd'hui ou plateforme de demain

Luna 7 porte FIPS 140-3 Level 3 et Common Criteria EAL4+ et convient donc aux appels d'offres exigeant une preuve. Pour Luna 8, ces certifications sont encore en cours, mais en échange la plateforme apporte plus de conteneurs et les nouveaux algorithmes post-quantiques.

Charge et partitions

Le Luna 7 Network HSM va de 1 000 à 10 000 opérations RSA-2048 par seconde et de 5 à 100 partitions. Luna 8 compte autrement : jusqu'à 15 conteneurs par appareil, chaque conteneur avec jusqu'à 10 partitions.

Application ou paiements

Le traitement du PIN et les clés de carte exigent le payShield 10K avec l'agrément PCI HSM v3. La PKI, la signature de code et les bases de données fonctionnent sur Luna, et votre propre logique dans l'appareil relève du ProtectServer 3.

Modèle d'exploitation

Vous exploitez les appareils vous-même, nous confiez l'exploitation ou réservez Luna Cloud HSM et payShield Cloud HSM en tant que service. L'ensemble de la solution fonctionne dans des centres de données allemands.

Ce que nous prenons en charge autour de Thales

Le vrai travail se trouve autour de l'appareil : choix, connexion des applications, cérémonie des clés, supervision et exploitation. Une équipe vous accompagne du conseil jusqu'à l'exploitation.

  • Conseil et intégration HSM

    Nous comparons les paliers Luna selon votre charge, configurons les partitions et connectons vos applications via le Luna HSM Universal Client. Nous consignons la cérémonie des clés pour l'audit.

    HSM et gestion des clés

  • Préparation PQC

    Nous recensons les applications qui reposent sur RSA et ECC, car les ordinateurs quantiques peuvent casser les deux, et planifions le passage à ML-KEM et ML-DSA. Pour Luna 7, le firmware 7.9 fournit ces algorithmes, pour Luna 8 ils appartiennent à la plateforme.

    Cryptographie post-quantique

  • Cloud

    Nous sélectionnons les services adaptés sur Data Protection on Demand, les connectons à vos applications et conservons les clés aussi dans votre propre centre de données grâce à Hybrid Luna. payShield Cloud HSM peut fonctionner avec Azure, AWS et Google Cloud.

    Cloud

Normes et preuves

Chez Thales, cinq exigences déterminent le choix et la documentation. Nous attribuons à chaque exigence la ligne qui la porte aujourd'hui et nommons les certifications encore en cours.

Référentiel / Exige / OTOKO® fournit
RéférentielExigeOTOKO® fournit
FIPS 140-3Modules cryptographiques certifiés avec un niveau de protection physique définiLuna 7 au Level 3 avec certificat NIST 4684, Luna 8 et ProtectServer 3 en cours
Common Criteria EN 419 221-5Module de signature certifié pour les services de confianceLuna 7 en appareil réseau et carte PCIe avec EAL4+, Luna 8 en cours
eIDASDispositif de création de signature qualifié auprès du prestataire de services de confianceLuna 7 est listé comme QSCD, l'examen QSCD pour eIDAS 2 est en cours pour Luna 8
PCI HSMMatériel certifié pour les PIN et les clés de cartespayShield 10K en v3 avec RAP, ainsi que l'évaluation KLD du Trusted Management Device
Agréments nationaux des cartesAgréments des systèmes de paiement nationauxpayShield 10K avec AusPayNet, CB HSM, GBIC et Bancontact, indication du fabricant sans numéro de certificat

Questions fréquentes sur Thales

Thèmes associés

Vous souhaitez en savoir plus sur

Thales

Thales propose trois lignes matérielles : Luna pour les applications générales, payShield pour les paiements par carte et ProtectServer pour exécuter votre propre code dans l'appareil. Nous comparons avec vous Luna 7 et la nouvelle plateforme Luna 8, connectons les modules à vos applications et prenons en charge l'exploitation.

Nos clients

Nos partenaires

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilité

Adaptez l'affichage à vos besoins.

Aucune version simplifiée n'est encore disponible pour cette page.

Les paramètres s'appliquent actuellement à cette visite. Vous pouvez autoriser leur enregistrement permanent dans les paramètres des cookies.