Menu

Nous contacter
Logo
Presse

Utimaco HSM : des clés dans un matériel certifié

Utimaco fabrique des modules de sécurité matériels à Aix-la-Chapelle et propose trois gammes : applications générales, paiements et gestion des clés. Nous choisissons avec vous la série adaptée, l'intégrons dans vos applications et vous accompagnons dans la migration vers les algorithmes post-quantiques.

Tester le produit
  • FIPS 140-3 Level 3
  • Common Criteria EN 419 221-5
  • eIDAS QSCD
  • VS-NfD
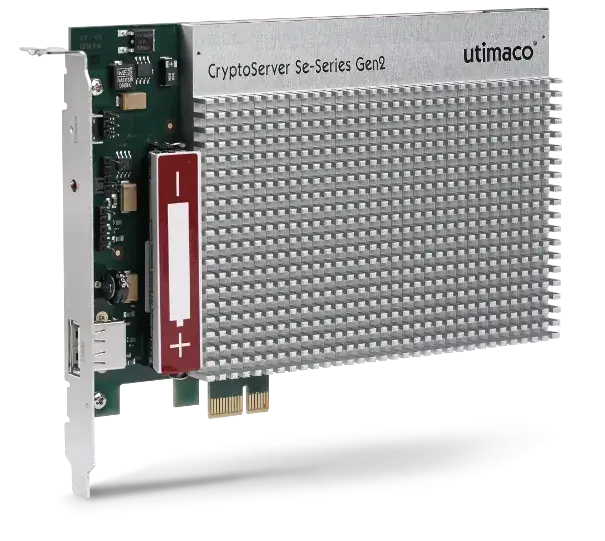
HSM Utimaco u.trust General Purpose de la série Se au format carte PCIe
Photo produit : Utimaco

Aperçu d'Utimaco

Un module de sécurité matériel génère et stocke des clés cryptographiques dans un appareil certifié. La clé ne quitte jamais ce périmètre en clair ; l'application appelle la signature et le déchiffrement via PKCS#11, CNG ou CXI. Avec une seule plateforme, Utimaco couvre les applications générales, les paiements et la gestion des clés.

La cryptographie et les modules de sécurité matériels sont notre cœur de métier. Nous connaissons le firmware Utimaco, la séparation par conteneurs et les chemins de migration entre CryptoServer et u.trust. En tant que partenaire Trust as a Service, revendeur, distributeur pour la région EMEA et partenaire de formation, nous fournissons technique, licences et savoir-faire auprès d'un seul interlocuteur.

Usage général, paiement, gestion des clés
FIPS 140-3 Level 3, CMVP 5223
ML-KEM, ML-DSA, LMS, HSS, XMSS
Appliance, carte PCIe, as a Service

OTOKO® et Utimaco

Chez Utimaco, notre rôle va bien au-delà de la vente : nous comptons parmi les plus grands partenaires du fabricant dans le monde. Nous réunissons quatre rôles sous un même toit, de la fourniture sous forme de service jusqu'à la formation de vos équipes.

Partenaire Trust as a Service

Nous fournissons les modules Utimaco sous forme de service, avec exploitation, supervision et cérémonie des clés documentée.

Revendeur à valeur ajoutée

Appareils et licences sont fournis avec dimensionnement, intégration et support, et non comme simple livraison.

Distributeur à valeur ajoutée EMEA

Pour u.trust LAN Crypt et DiskEncrypt, nous approvisionnons et accompagnons des partenaires en Europe, au Moyen-Orient et en Afrique.

Partenaire de formation exclusif

Les formations Utimaco passent exclusivement par nous dans le monde entier, de l'administration à la gestion des clés.

Les séries en détail

u.trust General Purpose HSM série Se

La série Se est la gamme actuelle pour les applications générales et succède aux modèles CryptoServer Se. Elle sépare jusqu'à 31 locataires dans leurs propres conteneurs et peut recevoir les algorithmes post-quantiques par une mise à jour sur le terrain.

Voir l'illustration de l'appareil
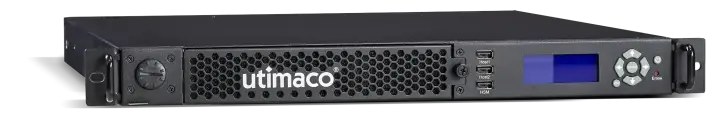
HSM Utimaco u.trust General Purpose en appliance rack
Appliance rackPhoto produit : Utimaco

Modèles

u.trust General Purpose HSM série Se: Modèles
Se100101 opérations RSA-2048 par seconde
Se2k2 050 opérations RSA-2048 par seconde
Se5k5 100 opérations, au choix 8, 16 ou 31 conteneurs
Se15k15 000 opérations RSA-2048 par seconde
Se40k40 000 opérations, au choix 8, 16 ou 31 conteneurs
Formats
Appliance LAN, Carte PCIe
Exploitation
Votre propre centre de données, General Purpose HSM as a Service, Connexion à AWS, Azure et Google Cloud

Certifications

  • FIPS 140-3 Level 3, CMVP 5223
  • FIPS 140-2 Level 3
  • Common Criteria
  • PCI PTS HSM v3

Caractéristiques

  • Jusqu'à 31 conteneurs séparés, chacun avec ses propres partitions PKCS#11
  • Quantum Protect fournit ML-KEM, ML-DSA, LMS, HSS et XMSS
  • Autres packages pour la 5G, la blockchain et Double Key Encryption
  • Simulateur gratuit pour tester avant l'achat
  • Firmware spécifique via le CryptoServer SDK
Données du fabricant

u.trust General Purpose HSM série CSe

La série CSe complète la gamme Se avec le niveau de protection physique le plus élevé et a été présentée en octobre 2025. Un film capteur anti-intrusion actif efface les clés dès que quelqu'un ouvre le boîtier.

Voir l'illustration de l'appareil
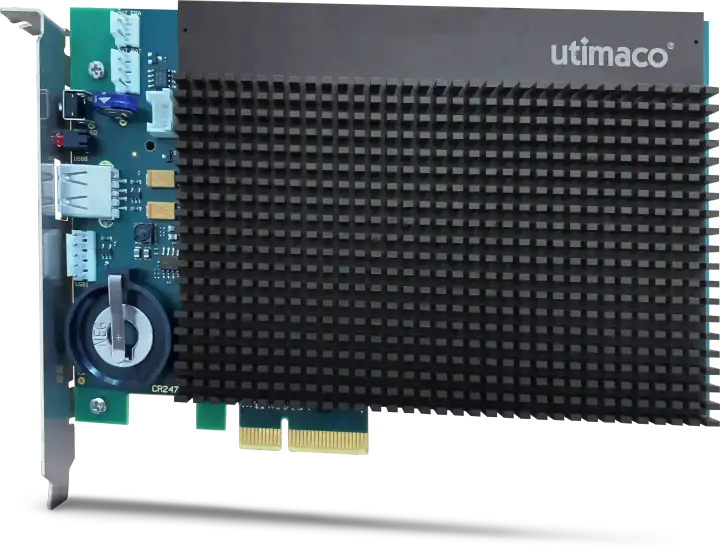
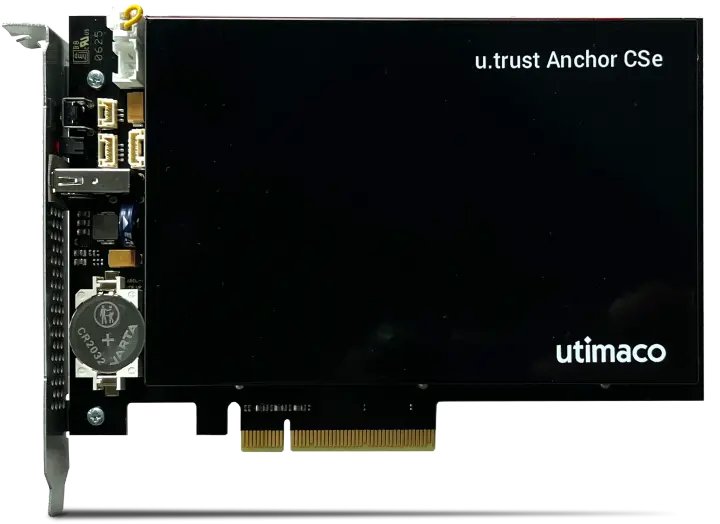
HSM Utimaco u.trust General Purpose de la série CSe au format carte PCIe
Carte PCIePhoto produit : Utimaco

Modèles

u.trust General Purpose HSM série CSe: Modèles
CSe100101 signatures RSA-2048 par seconde, un conteneur
CSe2k2 050 signatures par seconde, quatre conteneurs
CSe5k5 100 signatures, au choix 8, 16 ou 31 conteneurs
Formats
Appliance LAN, Carte PCIe
Exploitation
Votre propre centre de données, Hébergement chez un prestataire

Certifications

  • FIPS 140-3 Level 4 en cours
  • PCI PTS HSM v3

Caractéristiques

  • Film capteur anti-intrusion actif avec effacement immédiat des clés
  • Jusqu'à 25 000 signatures ECC par seconde
  • Mêmes algorithmes post-quantiques que la série Se
  • Simulateur et packages applicatifs pour les configurations eIDAS

Données du fabricant

CryptoServer General Purpose HSM

Le CryptoServer dispose des agréments exigés aujourd'hui dans le secteur public et pour les services de confiance, notamment Common Criteria selon EN 419 221-5, eIDAS QSCD et VS-NfD. Pour les nouveaux projets, nous prévoyons dès le départ la transition vers la série u.trust Se.

Voir l'illustration de l'appareil
HSM Utimaco CryptoServer General Purpose au format carte PCIe
Carte PCIePhoto produit : Utimaco

Modèles

CryptoServer General Purpose HSM: Modèles
Se12Entrée de gamme pour de faibles volumes de signature
Se52Charge moyenne dans les environnements PKI
Se500Charge élevée pour les services de confiance
Se1500Charge la plus élevée de la gamme CryptoServer
Formats
Appliance LAN V5, Carte PCIe
Exploitation
Votre propre centre de données, Trust as a Service
Cycle de vie
Fin de vie en mars 2027, le successeur est la série u.trust General Purpose HSM Se

Certifications

  • FIPS 140-2 Level 3
  • Common Criteria EAL4+ selon EN 419 221-5
  • eIDAS QSCD
  • VS-NfD, EU RESTRICTED, NATO RESTRICTED

Caractéristiques

  • Package applicatif CC eIDAS pour la signature à distance selon EN 419 241-2
  • Package applicatif VS-NfD pour les environnements classifiés
  • Interfaces PKCS#11, CNG et CXI
  • Simulateur pour les tests et le développement
  • Également disponible via Trust as a Service

Données du fabricant

Atalla AT1000 Payment HSM

L'AT1000 protège les PIN, les données de carte et les clés dans les paiements et satisfait aux contrôles que les réseaux de cartes et les autorités de surveillance exigent à cet effet. Les émetteurs, les acquéreurs et les prestataires de services de paiement l'exploitent dans leur propre centre de données ou sous forme de service.

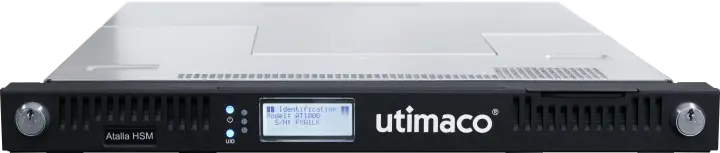
HSM de paiement Utimaco Atalla AT1000 en appliance rack
Appliance rackPhoto produit : Utimaco

Modèles

Atalla AT1000 Payment HSM: Modèles
AT1000Jusqu'à 10 000 transactions par seconde
Partitions AT1000Clés et administrateurs propres à chaque partition
Formats
Appliance LAN
Exploitation
Votre propre centre de données, Payment HSM as a Service

Certifications

  • FIPS 140-3 Level 3
  • FIPS 140-2 Level 4 physique
  • PCI PTS HSM v3
  • PCI PIN et PCI DSS

Caractéristiques

  • Gestion à distance des clés maîtres, de l'injection de clés et du firmware
  • Partitionnement pour plusieurs locataires sur un même appareil
  • Simulateur gratuit pour les tests d'intégration
  • Aussi disponible en Payment HSM as a Service

Données du fabricant

Enterprise Secure Key Manager

L'Enterprise Secure Key Manager gère les clés des bases de données, du stockage et des applications via KMIP et décharge le HSM des tâches d'administration. Il évolue de l'instance virtuelle jusqu'à l'appliance avec module de sécurité matériel intégré.

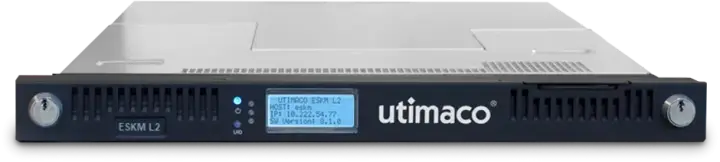
Utimaco Enterprise Secure Key Manager en appliance rack
Appliance rackPhoto produit : Utimaco

Modèles

Enterprise Secure Key Manager: Modèles
ESKM L1Instance virtuelle, FIPS 140-2 Level 1
ESKM L2Appliance 1U pour l'exploitation courante
ESKM L3Appliance 1U avec General Purpose HSM intégré
ESKM L4Niveau d'équipement le plus élevé de la gamme
Formats
Instance virtuelle, Appliance 1U
Exploitation
Votre propre centre de données, Virtualisation, as a Service

Certifications

  • Common Criteria EAL2+
  • FIPS 140-2 Level 1 pour L1
  • FIPS 140-3 Level 2 en cours

Caractéristiques

  • KMIP 1.0 à 2.1 pour les systèmes tiers
  • Plus de deux millions de clés par cluster
  • Prise en charge des algorithmes post-quantiques
  • Aussi disponible en Enterprise Key Manager as a Service

Données du fabricant

Comment trouver la série adaptée

Quatre questions déterminent le choix : le niveau de certification exigé, la charge en signatures par seconde, les interfaces de vos applications et le modèle d'exploitation. Nous y répondons lors d'un atelier et consignons le résultat dans une note de décision.

Niveau de certification

FIPS 140-3 Level 3 couvre le cas courant ; le Level 4 exige un film capteur actif et se rencontre chez les autorités et les opérateurs d'infrastructures critiques. Pour les services de confiance, c'est Common Criteria selon EN 419 221-5 qui compte, et non FIPS.

Charge et locataires

Les modèles diffèrent d'un facteur 400 en opérations RSA par seconde, de 101 pour le Se100 à 40 000 pour le Se40k. Pour séparer plusieurs applications, choisissez un modèle avec 8, 16 ou 31 conteneurs.

Interfaces

Vos applications utilisent PKCS#11, CNG ou CXI, les systèmes de gestion des clés utilisent KMIP. Nous vérifions au préalable dans le simulateur si la base de données, la PKI ou le service de signature fonctionnent avec le firmware choisi.

Modèle d'exploitation

Vous pouvez exploiter les appareils vous-même, nous en confier l'exploitation ou utiliser Utimaco Trust as a Service. L'ensemble de la solution fonctionne dans des centres de données allemands.

Ce que nous apportons autour d'Utimaco

Nous ne livrons pas seulement l'appareil, mais toute la chaîne en amont et en aval : sélection, intégration, cérémonie des clés, supervision et exploitation. Une seule équipe vous accompagne du conseil jusqu'à l'exploitation.

  • Conseil et intégration HSM

    Nous dimensionnons la série, configurons conteneurs et partitions, connectons PKCS#11 et CNG et documentons la cérémonie des clés de manière auditable.

    HSM et gestion des clés

  • Préparation PQC

    Nous recensons les clés et protocoles qui reposent sur RSA et ECC, et planifions la migration vers ML-KEM et ML-DSA avec le firmware Quantum Protect.

    Cryptographie post-quantique

  • Cybersécurité

    Nous surveillons les appareils, séparons administration et application, vérifions les rôles et les journaux et transmettons les événements à votre SIEM.

    Cybersécurité

Normes et preuves

Chez Utimaco, ces cinq référentiels déterminent le choix et la documentation. Nous vous indiquons quelle série les respecte aujourd'hui et quelle preuve est encore en cours d'obtention.

Référentiel / Exige / OTOKO® fournit
RéférentielExigeOTOKO® fournit
FIPS 140-3Modules cryptographiques certifiés avec un niveau de protection physique définiSérie Se en Level 3 avec le numéro CMVP 5223, série CSe en Level 4 en cours
Common Criteria EN 419 221-5Module de signature certifié pour les services de confianceCryptoServer avec EAL4+ et le package applicatif CC eIDAS
PCI PTS HSMMatériel certifié pour les PIN et les clés de cartesAtalla AT1000 selon la v3, ainsi que PCI PIN et PCI DSS
eIDASDispositif de création de signature qualifié auprès du prestataire de services de confianceCryptoServer comme QSCD, signature à distance selon EN 419 241-2
BSI VS-NfDAgrément pour les informations classifiées jusqu'à VS-NfDCryptoServer avec le package VS-NfD, également EU et NATO RESTRICTED

Questions fréquentes sur Utimaco

Thèmes associés

Vous souhaitez en savoir plus sur

Utimaco

Utimaco fabrique des modules de sécurité matériels à Aix-la-Chapelle et propose trois gammes : applications générales, paiements et gestion des clés. Nous choisissons avec vous la série adaptée, l'intégrons dans vos applications et vous accompagnons dans la migration vers les algorithmes post-quantiques.

Nos clients

Nos partenaires

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilité

Adaptez l'affichage à vos besoins.

Aucune version simplifiée n'est encore disponible pour cette page.

Les paramètres s'appliquent actuellement à cette visite. Vous pouvez autoriser leur enregistrement permanent dans les paramètres des cookies.