Menu

Nous contacter
Logo
Presse

IDEMIA Sphere HSM : des Secure Elements au lieu d'un processeur principal

IDEMIA Secure Transactions est entré en septembre 2025 sur le marché des modules de sécurité matériels avec le Sphere HSM et mise sur une matrice de Secure Elements. Nous situons les indications du fabricant, vérifions l'adéquation avec vos applications et accompagnons l'installation et l'exploitation.

Tester le produit
  • Matrice de Secure Elements
  • 32SE à 128SE
  • Environ 50 watts
  • FIPS 140-3 Level 3 selon le fabricant
IDEMIA Sphere HSM
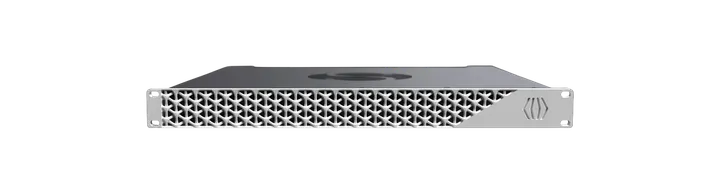
Photo produit : IDEMIA

Aperçu d'IDEMIA

Le Sphere HSM répartit la cryptographie sur de nombreux Secure Elements, c'est-à-dire des microcontrôleurs protégés contre les manipulations, et se passe de processeur central. Pour davantage de performances, on ajoute des Secure Elements ; l'appareil consomme environ 50 watts et fonctionne sans ventilateur. IDEMIA développe et configure les appareils en France et les oriente vers les procédés post-quantiques.

La cryptographie et les modules de sécurité matériels sont notre cœur de métier. Pour un produit récent, nous séparons les indications attestées de celles du fabricant, vérifions l'adéquation avec vos applications et menons votre projet du choix jusqu'à l'exploitation.

Matrice de Secure Elements sans processeur central
Bureau et rack, 32SE à 128SE
Environ 50 watts, sans ventilateur, sans remplacement de batterie
FIPS 140-3 Level 3 selon le fabricant, aucune entrée CMVP

Les séries en détail

IDEMIA Sphere HSM

Le Sphere HSM est sur le marché depuis septembre 2025 et répartit les clés et les calculs sur une matrice de Secure Elements. Sans processeur central, les performances augmentent avec chaque élément supplémentaire, et plusieurs locataires travaillent dans des domaines de sécurité séparés.

Voir l'illustration de l'appareil

Modèles

IDEMIA Sphere HSM: Modèles
Matrice de Secure ElementsDe nombreux microcontrôleurs protégés au lieu d'un processeur principal
Extension avec des Secure Elements supplémentairesPlus de performances grâce à des éléments supplémentaires dans l'appareil
Domaines de sécuritéLocataires séparés sur un seul appareil
Cluster avec basculementLes appareils actifs prennent le relais les uns des autres
Formats
Appareil de bureau, Appareil en rack
Exploitation
Votre propre centre de données, Cloud

Certifications

  • FIPS 140-3 Level 3 selon le fabricant, d'après le communiqué de presse
  • Aucune entrée trouvée dans le registre de certification CMVP
  • Aucune indication trouvée sur PCI PTS, Common Criteria ou l'ANSSI

Caractéristiques

  • Environ 50 watts de consommation en fonctionnement
  • Sans ventilateur et sans remplacement de batterie
  • Conçu pour les procédés post-quantiques
  • Développé et préconfiguré en France
  • Des domaines de sécurité séparent plusieurs locataires

Données du fabricant

Formats Sphere HSM de 32SE à 128SE

La gamme va de l'appareil de bureau à l'appareil en rack et de 32 à 128 Secure Elements. Vous payez le niveau dont vous avez besoin et ajoutez plus tard des éléments supplémentaires, sans changer d'appareil.

Voir l'illustration de l'appareil

Modèles

Formats Sphere HSM de 32SE à 128SE: Modèles
32SEPlus petit équipement indiqué, avec 32 Secure Elements
128SEPlus grand équipement indiqué, avec 128 Secure Elements
Formats
Appareil de bureau, Appareil en rack
Exploitation
Votre propre centre de données, Cloud

Certifications

  • FIPS 140-3 Level 3 selon le fabricant, aucune entrée CMVP

Caractéristiques

  • Appareil de bureau pour les petits environnements
  • Appareil en rack pour la baie de serveurs
  • Extension par étapes de 32SE à 128SE
  • Stockage à froid des clés en option
  • Cluster actif avec basculement

Données du fabricant

IDEMIA Sphere Cryptographic Library

La Sphere Cryptographic Library regroupe des procédés classiques et post-quantiques dans une bibliothèque et a été publiée en juillet 2025. Les algorithmes sont validés dans le programme CAVP ; IDEMIA propose en outre un conseil pour le passage aux procédés post-quantiques.

Voir l'illustration de l'appareil

Modèles

IDEMIA Sphere Cryptographic Library: Modèles
Procédés classiquesCouverts par la validation CAVP
Procédés post-quantiquesCouverts par la validation CAVP
Formats
Bibliothèque logicielle
Exploitation
Votre propre centre de données, Cloud

Certifications

  • Algorithmes validés dans le programme CAVP, publiés en juillet 2025

Caractéristiques

  • Procédés classiques et post-quantiques dans une seule bibliothèque
  • Algorithmes validés dans le programme CAVP
  • Publiée en juillet 2025
  • Conseil du fabricant pour le passage aux procédés post-quantiques

Données du fabricant

Comment trouver le niveau adapté

Quatre questions déterminent le choix : le niveau d'équipement, la preuve de certification exigée, les applications et leurs interfaces, et le modèle d'exploitation. Nous les clarifions lors d'un atelier et consignons pour chaque indication si elle est attestée ou s'il s'agit d'une indication du fabricant.

Niveau d'équipement

L'équipement va de 32 à 128 Secure Elements, et vous l'augmentez plus tard avec des éléments supplémentaires. Nous déterminons le niveau adapté à votre charge de signatures, de génération de clés et de chiffrement et planifions l'extension.

Preuve de certification

IDEMIA mentionne FIPS 140-3 Level 3 dans son communiqué de presse, mais aucune entrée correspondante n'apparaît dans le registre de certification CMVP. Il n'existe pas d'indications sur PCI PTS, Common Criteria ou l'ANSSI ; nous vérifions donc au préalable ce que votre autorité de surveillance accepte comme preuve.

Applications et interfaces

IDEMIA cite comme applications la PKI et les autorités de certification, la signature de code, la gestion des identités et des accès, les paiements, le chiffrement des données, la gestion des clés dans le cloud et les identités numériques. La liste des interfaces de programmation n'est pas encore publiée ; nous la clarifions donc avec le fabricant avant chaque connexion.

Modèle d'exploitation

Vous exploitez l'appareil dans votre propre centre de données ou dans le cloud, avec en complément un stockage à froid pour les clés rarement utilisées et un cluster actif avec basculement. L'ensemble de la solution fonctionne dans des centres de données allemands.

Ce que nous fournissons autour d'IDEMIA

Nous fournissons le travail autour de l'appareil : vérification des indications, dimensionnement du niveau, connexion des applications, cérémonie des clés et supervision. Une seule équipe vous accompagne du conseil à l'exploitation.

  • Conseil et intégration HSM

    Nous dimensionnons le nombre de Secure Elements selon votre charge, découpons les domaines de sécurité selon vos locataires, clarifions les interfaces avec le fabricant et documentons la cérémonie des clés de manière à résister à un audit.

    HSM et gestion des clés

  • Préparation PQC

    Nous recensons quelles clés et quels protocoles reposent sur RSA et ECC, car les ordinateurs quantiques pourront plus tard casser ces procédés. Nous vérifions ensuite quels procédés post-quantiques la Sphere Cryptographic Library couvre pour votre cas d'usage.

    Cryptographie post-quantique

  • Cybersécurité

    Nous supervisons les appareils en exploitation, séparons l'administration et l'application, vérifions régulièrement les rôles et les journaux et connectons les événements à votre SIEM, qui collecte et évalue les alertes de sécurité.

    Cybersécurité

Normes et preuves

Chez IDEMIA, cinq exigences déterminent le choix et la documentation. Nous vous indiquons ce que déclare le fabricant et quelle preuve existe aujourd'hui.

Référentiel / Exige / OTOKO® fournit
RéférentielExigeOTOKO® fournit
FIPS 140-3Modules cryptographiques certifiés avec un niveau de protection physique définiLevel 3 selon le communiqué de presse du fabricant, aucune entrée CMVP trouvée
eIDAS 2.0Dispositif de création de signature certifié chez le prestataire de services de confianceIDEMIA oriente le Sphere HSM en ce sens, aucune confirmation en tant que QSCD n'est disponible
NIS2Gestion des risques et preuves pour les entités importantes et essentiellesSphere HSM comme magasin de clés, nous produisons les preuves dans le projet
DORAIT résiliente dans le secteur financier avec preuves concernant les prestatairesCluster avec basculement, nous documentons aussi l'exploitation et les journaux
Cyber Resilience ActProduits sûrs comportant des éléments numériques sur tout le cycle de vieIDEMIA indique s'aligner sur le règlement, nous vérifions les preuves pour chaque version

Questions fréquentes sur IDEMIA

Thèmes associés

Vous souhaitez en savoir plus sur

IDEMIA

IDEMIA Secure Transactions est entré en septembre 2025 sur le marché des modules de sécurité matériels avec le Sphere HSM et mise sur une matrice de Secure Elements. Nous situons les indications du fabricant, vérifions l'adéquation avec vos applications et accompagnons l'installation et l'exploitation.

Nos clients

Nos partenaires

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilité

Adaptez l'affichage à vos besoins.

Aucune version simplifiée n'est encore disponible pour cette page.

Les paramètres s'appliquent actuellement à cette visite. Vous pouvez autoriser leur enregistrement permanent dans les paramètres des cookies.















































