Menu

Nous contacter
Logo
Presse

Entrust nShield : Security World pour tous les appareils

Entrust construit la famille nShield autour d'une gestion des clés commune, appelée Security World, de sorte que l'appliance, la carte PCIe et le service utilisent les mêmes clés. Nous choisissons les appareils avec vous, remplaçons les anciens modèles XC et connectons les interfaces à vos applications.

Tester le produit
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • BSI AIS 20/31
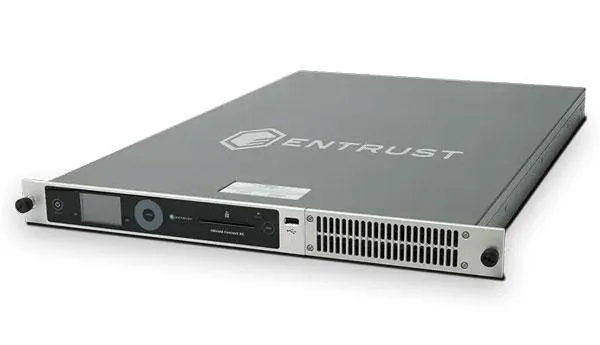
Entrust nShield 5c en appliance réseau
Photo produit : Entrust

Aperçu de nShield

Un module de sécurité matériel génère et stocke des clés dans du matériel certifié et ne les laisse jamais sortir en clair. Chez Entrust, tous les appareils nShield actuels partagent l'architecture Security World et les mêmes interfaces PKCS#11, OpenSSL, JCE, CAPI et CNG, nCore et Web Services, si bien que vous pouvez combiner les modèles dans un même parc.

La cryptographie et les modules de sécurité matériels sont notre cœur de métier. Nous connaissons la structure d'une Security World, le remplacement des modèles XC et CodeSafe pour exécuter votre propre code dans l'appareil, et menons votre projet du choix à l'exploitation, en passant par la cérémonie des clés.

nShield 5c, 5s, as a Service, Edge, Issuance
FIPS 140-3 Level 3, CMVP 4745
ML-DSA, ML-KEM, SLH-DSA, LMS
Appliance, carte PCIe, appareil USB, en tant que service

Les séries en détail

nShield 5c

Le nShield 5c est l'appliance réseau de la génération actuelle et remplace le nShield Connect XC. Il est certifié FIPS 140-3 Level 3 et Common Criteria EAL4+ selon EN 419 221-5 et sert la PKI, la signature de code, les bases de données et les réseaux mobiles.

Voir l'illustration de l'appareil

Modèles

nShield 5c: Modèles
BaseTrois licences client incluses, jusqu'à 10 possibles
MidJusqu'à 20 licences client
HighJusqu'à 1 000 licences client, 11 680 opérations RSA-2048 par seconde
nShield 5c 10GQuatre ports SFP+
Formats
Appliance réseau 1U
Exploitation
Votre propre centre de données, Hébergement chez un prestataire

Certifications

  • FIPS 140-3 Level 3, certificat 4745
  • Le CMVP répertorie le certificat 4745 sous nShield 5s
  • Common Criteria EAL4+ avec AVA_VAN.5 et ALC_FLR.2 selon EN 419 221-5
  • Base pour QSCD selon EN 419 241-2
  • Nombres aléatoires selon BSI AIS 20/31

Caractéristiques

  • Firmware 13.8.3 sur le modèle High avec 23 890 opérations ECDSA P-256 par seconde
  • ML-DSA-44 avec 3 130 signatures par seconde
  • Deux alimentations, remplaçables à chaud
  • Rôles séparés pour l'exploitant et le locataire
  • Administration à distance via nShield Remote Administration et KeySafe 5
  • CodeSafe 5 exécute votre propre code dans des conteneurs au sein de l'appareil
Données du fabricant

nShield 5s

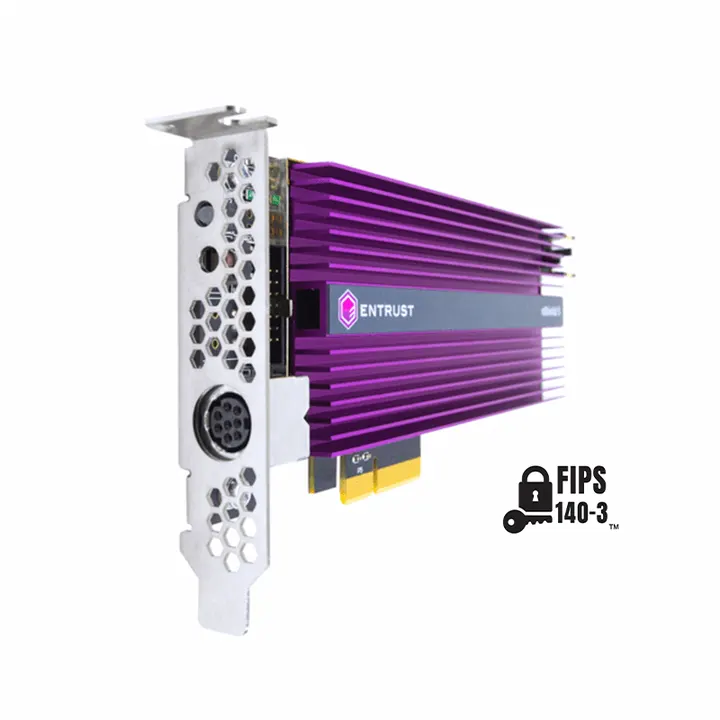
Le nShield 5s est la carte PCIe de la même génération ; il remplace le nShield Solo XC et fournit 13 614 opérations RSA-2048 par seconde sur le modèle High. L'option Multi-Tenancy place des Security Worlds séparées sur une seule carte.

Entrust nShield 5s en carte PCIe
Photo produit : Entrust

Modèles

nShield 5s: Modèles
BaseLe plus petit des trois niveaux de performance
MidNiveau de performance intermédiaire
High13 614 opérations RSA-2048 et 21 826 opérations ECDSA P-256 par seconde
Multi-Tenancy pour nShield 5sSecurity Worlds séparées sur une seule carte
Formats
Carte PCIe 2.0 x4 à profil bas
Exploitation
Serveur d'applications, Votre propre centre de données

Certifications

  • FIPS 140-3 Level 3, certificat CMVP 4745
  • Certifié le 31 juillet 2024, valable jusqu'au 30 juillet 2029
  • Common Criteria EAL4+ selon EN 419 221-5
  • eIDAS QSCD

Caractéristiques

  • Carte avec une consommation de 25 watts
  • Lecteur de cartes à puce externe fourni
  • ML-DSA-44 avec 2 780 signatures par seconde
  • Mêmes procédés post-quantiques que le nShield 5c
  • Successeur du nShield Solo XC

Données du fabricant

nShield as a Service

Avec nShield as a Service, Entrust exploite les appareils dans ses propres centres de données, notamment en Allemagne, et vous conservez les clés et la Security World. Vous choisissez entre quatre niveaux de performance et entre une exploitation autogérée ou entièrement gérée.

Centre de données pour Entrust nShield as a Service
Photo produit : Entrust

Modèles

nShield as a Service: Modèles
Basic400 signatures RSA-2048 par seconde
Standard800 signatures RSA-2048 par seconde
Premium6 000 signatures RSA-2048 par seconde
Enterprise16 000 signatures RSA-2048 par seconde
Formats
Service hébergé
Exploitation
Centres de données exploités par Entrust, Secours dans le cloud

Certifications

  • La région US est certifiée PCI DSS

Caractéristiques

  • Centres de données en Allemagne, au Royaume-Uni, aux États-Unis et en Australie
  • Exploitation au choix autogérée ou entièrement gérée
  • CodeSafe est pris en charge
  • Option de secours dans le cloud
  • Les clés et la Security World restent chez le client

Données du fabricant

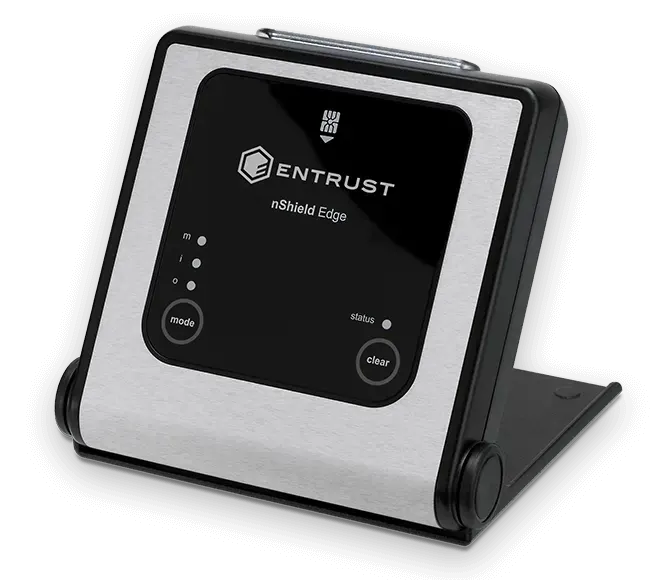
nShield Edge

Le nShield Edge est un appareil USB portable avec lecteur de cartes à puce, destiné à la racine hors ligne d'une PKI, au développement et à vos propres clés dans le cloud. La fiche technique date de 2020 et ne mentionne ni FIPS 140-3 ni procédés post-quantiques.

Entrust nShield Edge en appareil USB
Photo produit : Entrust

Modèles

nShield Edge: Modèles
nShield Edge FIPS 140-2 Level 2Variante de niveau 2
nShield Edge FIPS 140-2 Level 3Variante de niveau 3
Developer EditionÉdition pour le développement et les tests
Formats
Appareil USB
Exploitation
Poste de travail, Environnement de développement

Certifications

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Aucune indication sur FIPS 140-3

Caractéristiques

  • Environ 2 opérations RSA-2048 par seconde
  • Lecteur de cartes à puce pour l'administration
  • Pour les autorités de certification racines hors ligne, le développement et vos propres clés dans le cloud
  • Toutes les données proviennent de la fiche technique de 2020

Données du fabricant

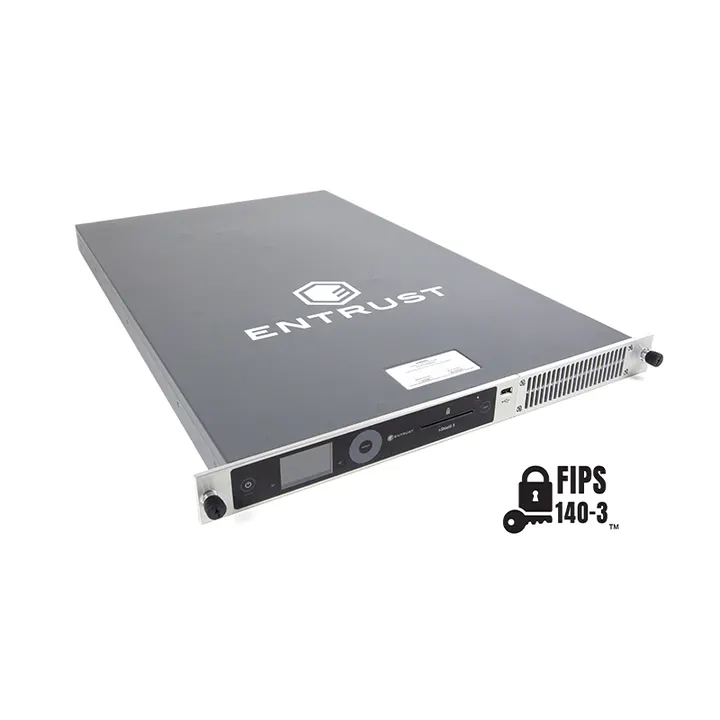
nShield Issuance HSM

Le nShield Issuance HSM prépare les données EMV et génère les clés pour l'émission de cartes, EMV étant la norme des cartes à puce. Il fonctionne uniquement avec Entrust Adaptive Issuance et le Key Manager à partir de la version 6.6 et n'est pas un HSM de paiement général selon PCI PTS.

Entrust nShield Issuance HSM
Photo produit : Entrust

Modèles

nShield Issuance HSM: Modèles
nShield HSMiAppliance 1U pour l'émission de cartes
Variante FIPS 140-2 Level 2Édition de niveau 2
Variante FIPS 140-2 Level 3Édition de niveau 3
Formats
Appliance 1U
Exploitation
Votre propre centre de données

Certifications

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Pas d'agrément comme HSM de paiement selon PCI PTS

Caractéristiques

  • Préparation des données EMV pour l'émission de cartes
  • Génération des clés pour les cartes
  • Utilisable uniquement avec Entrust Adaptive Issuance
  • Key Manager à partir de la version 6.6 requis

Données du fabricant

nShield XC

La gamme XC, avec nShield Connect XC et Solo XC, n'est plus commercialisée mais reste en maintenance standard jusqu'à fin 2027. Le Connect XC est certifié FIPS 140-2 Level 2 et 3 ainsi que Common Criteria EAL4+ et fournit 3 500 ou 8 600 opérations RSA-2048 par seconde dans les niveaux Mid et High.

Modèles

nShield XC: Modèles
nShield Connect XC Mid3 500 opérations RSA-2048 par seconde
nShield Connect XC High8 600 opérations RSA-2048 par seconde
nShield Solo XCCarte PCIe, son successeur est le nShield 5s
Formats
Appliance réseau 1U, Carte PCIe
Exploitation
Votre propre centre de données, Serveur d'applications
Cycle de vie
Fin de commercialisation le 31 octobre 2025, maintenance standard jusqu'au 31 décembre 2027, les successeurs sont nShield 5c et nShield 5s

Certifications

  • FIPS 140-2 Level 2 et Level 3
  • Common Criteria EAL4+

Caractéristiques

  • Les variantes -CC, -NTS, TSOP et Issuance sont exclues de la fin de commercialisation
  • L'image pour Connect CLX n'est plus maintenue après Security World 13.3
  • Les successeurs sont nShield 5c et nShield 5s

Données du fabricant

Comment choisir le modèle adapté

Chez Entrust, quatre points déterminent le choix : le niveau de certification exigé, la charge et le nombre de locataires, le besoin d'exécuter votre propre code et le modèle d'exploitation. Nous examinons ces points avec votre équipe et consignons la décision.

Niveau de certification et agréments

Les nShield 5c et 5s sont certifiés FIPS 140-3 Level 3 et Common Criteria EAL4+ selon EN 419 221-5 et servent de base pour les QSCD. Le nShield Edge et l'Issuance HSM restent à FIPS 140-2, ce qui suffit rarement pour les appels d'offres exigeant des preuves.

Charge et locataires

Le nShield 5c fournit 11 680 opérations RSA-2048 par seconde sur le modèle High, la carte nShield 5s atteint 13 614. En tant que service, les niveaux vont de 400 à 16 000 signatures par seconde, et l'option Multi-Tenancy fournit des Security Worlds séparées.

Code personnalisé et interfaces

Tous les appareils actuels prennent en charge PKCS#11, OpenSSL, JCE, CAPI et CNG, nCore et Web Services. Si vous avez besoin de votre propre logique dans l'appareil, vous utilisez CodeSafe 5 et exécutez le code dans un conteneur à l'intérieur du périmètre de sécurité.

Modèle d'exploitation

Vous exploitez les appareils vous-même, nous confiez l'exploitation ou souscrivez nShield as a Service avec des centres de données en Allemagne. L'ensemble de la solution fonctionne dans des centres de données allemands.

Notre travail autour de nShield

La Security World doit être planifiée, documentée et entretenue ; s'y ajoutent l'intégration, la supervision et le passage de la gamme XC à la série 5. Une seule équipe vous accompagne du conseil à l'exploitation.

  • Conseil et intégration HSM

    Nous planifions la Security World, configurons cartes et appliances et connectons vos applications via PKCS#11, JCE et CNG. Nous planifions le remplacement des appareils XC en fonction de vos échéances de maintenance.

    HSM et gestion des clés

  • Préparation PQC

    Nous recensons les applications qui reposent sur RSA et ECC, car les ordinateurs quantiques peuvent casser ces deux procédés, et planifions le passage à ML-DSA et ML-KEM. Le firmware 13.8.0 du 22 août 2025 apporte ces procédés ; la réévaluation par le CMVP est en cours.

    Cryptographie post-quantique

  • Cybersécurité

    Nous supervisons les appareils, séparons les rôles d'exploitant et de locataire, vérifions les cartes de la Security World et remontons les événements vers votre SIEM. Le SIEM collecte et évalue les alertes de sécurité.

    Cybersécurité

Normes et preuves

Chez Entrust, cinq exigences déterminent le choix et la documentation. Pour chaque exigence, nous indiquons l'appareil qui la satisfait et signalons séparément les procédures en cours.

Référentiel / Exige / OTOKO® fournit

RéférentielExigeOTOKO® fournit
FIPS 140-3Modules cryptographiques certifiés avec un niveau de protection physique défininShield 5s au Level 3 avec le certificat 4745, valable jusqu'au 30 juillet 2029 ; le nShield 5c cite le même certificat
Common Criteria EN 419 221-5Module de signature certifié pour les services de confiancenShield 5c et 5s avec EAL4+, AVA_VAN.5 et ALC_FLR.2, certifiés via NSCIB
eIDAS EN 419 241-2Dispositif qualifié de création de signature pour la signature à distancenShield 5c et 5s comme base pour les QSCD selon EN 419 241-2
BSI AIS 20/31Générateur de nombres aléatoires certifiéGénérateur de nombres aléatoires du nShield 5c selon AIS 20/31
PCI DSSEnvironnement d'exploitation certifié pour les données de cartesnShield as a Service est certifié PCI DSS dans la région US

Questions fréquentes sur Entrust

Thèmes associés

Vous souhaitez en savoir plus sur

Entrust

Entrust construit la famille nShield autour d'une gestion des clés commune, appelée Security World, de sorte que l'appliance, la carte PCIe et le service utilisent les mêmes clés. Nous choisissons les appareils avec vous, remplaçons les anciens modèles XC et connectons les interfaces à vos applications.

Nos clients

Nos partenaires

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilité

Adaptez l'affichage à vos besoins.

Aucune version simplifiée n'est encore disponible pour cette page.

Les paramètres s'appliquent actuellement à cette visite. Vous pouvez autoriser leur enregistrement permanent dans les paramètres des cookies.