Menu

Contact opnemen
Logo
Pers

Entrust nShield: Security World voor alle apparaten

Entrust bouwt de nShield-familie rond een gemeenschappelijk sleutelbeheer, Security World genaamd, zodat appliance, PCIe-kaart en dienst dezelfde sleutels dragen. Wij kiezen samen met u de apparaten, vervangen oude XC-modellen en koppelen de interfaces aan uw applicaties.

Product testen
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • BSI AIS 20/31
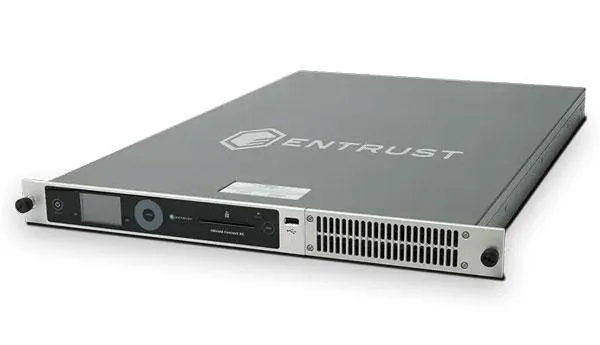
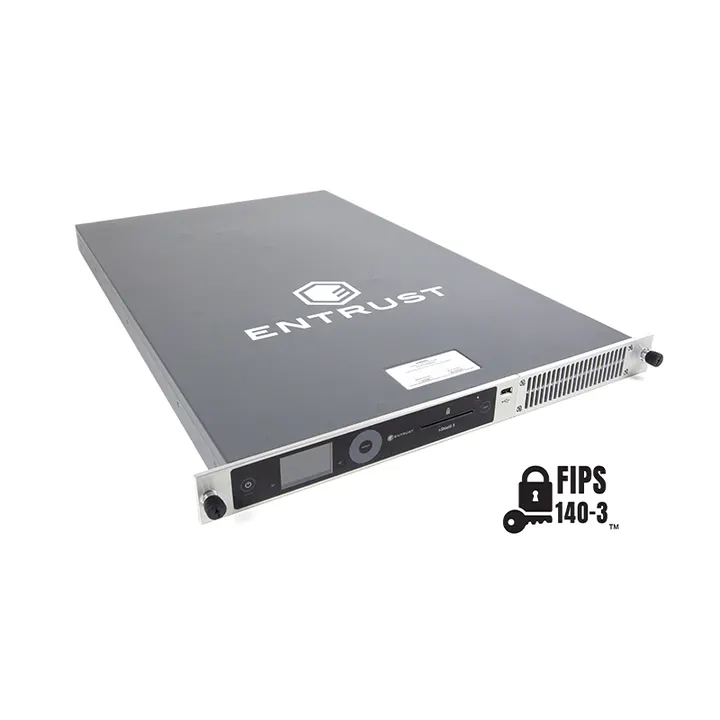
Entrust nShield 5c als netwerkappliance
Productfoto: Entrust

nShield in één oogopslag

Een hardware security module genereert en bewaart sleutels in gecertificeerde hardware en geeft ze nooit onversleuteld vrij. Bij Entrust delen alle actuele nShield-apparaten de architectuur Security World en dezelfde interfaces PKCS#11, OpenSSL, JCE, CAPI en CNG, nCore en Web Services, zodat u modellen binnen één omgeving kunt combineren.

Cryptografie en hardware security modules zijn onze kerncompetentie. Wij kennen de opbouw van een Security World, de vervanging van de XC-modellen en CodeSafe voor eigen code in het apparaat, en begeleiden uw project van de selectie via de sleutelceremonie tot in het beheer.

nShield 5c, 5s, as a Service, Edge, Issuance
FIPS 140-3 Level 3, CMVP 4745
ML-DSA, ML-KEM, SLH-DSA, LMS
Appliance, PCIe-kaart, USB-apparaat, as a Service

De series in detail

nShield 5c

De nShield 5c is de netwerkappliance van de huidige generatie en vervangt de nShield Connect XC. Hij heeft FIPS 140-3 Level 3 en Common Criteria EAL4+ volgens EN 419 221-5 en ondersteunt PKI, code signing, databases en mobiele netwerken.

Apparaatafbeelding bekijken

Modellen

nShield 5c: Modellen
BaseDrie clientlicenties inbegrepen, tot 10 mogelijk
MidTot 20 clientlicenties
HighTot 1.000 clientlicenties, 11.680 RSA-2048-bewerkingen per seconde
nShield 5c 10GVier SFP+-poorten
Vormfactoren
1U-netwerkappliance
Beheer
Eigen datacenter, Hosting bij een dienstverlener

Certificeringen

  • FIPS 140-3 Level 3, certificaat 4745
  • Het CMVP vermeldt certificaat 4745 onder nShield 5s
  • Common Criteria EAL4+ met AVA_VAN.5 en ALC_FLR.2 volgens EN 419 221-5
  • Basis voor QSCD volgens EN 419 241-2
  • Willekeurige getallen volgens BSI AIS 20/31

Kenmerken

  • Firmware 13.8.3 in het model High met 23.890 ECDSA-P-256-bewerkingen per seconde
  • ML-DSA-44 met 3.130 handtekeningen per seconde
  • Twee voedingen, tijdens bedrijf verwisselbaar
  • Gescheiden rollen voor exploitant en tenant
  • Beheer op afstand via nShield Remote Administration en KeySafe 5
  • CodeSafe 5 voert eigen code uit in containers in het apparaat
Gegevens van de fabrikant

nShield 5s

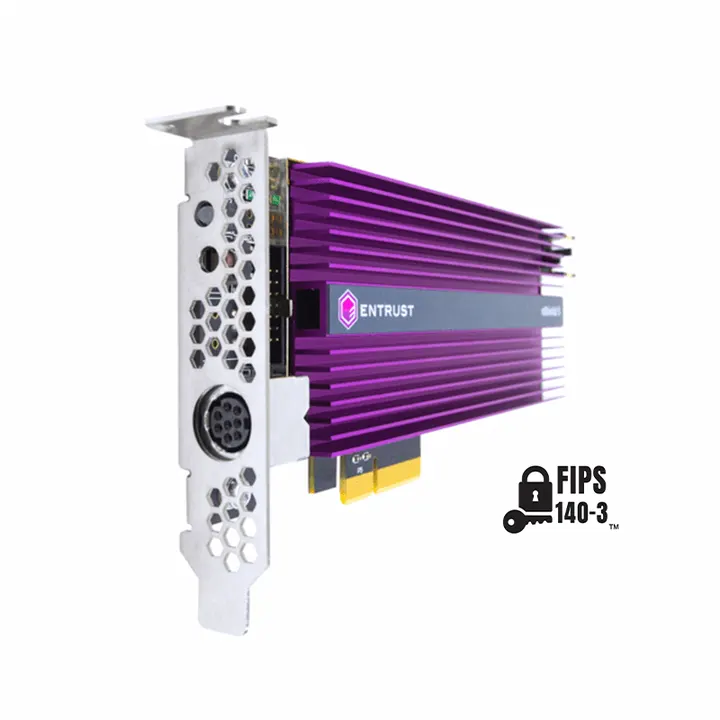
De nShield 5s is de PCIe-kaart van dezelfde generatie, vervangt de nShield Solo XC en levert in het model High 13.614 RSA-2048-bewerkingen per seconde. De optie Multi-Tenancy plaatst gescheiden Security Worlds op één kaart.

Entrust nShield 5s als PCIe-kaart
Productfoto: Entrust

Modellen

nShield 5s: Modellen
BaseKleinste van de drie prestatieniveaus
MidMiddelste prestatieniveau
High13.614 RSA-2048- en 21.826 ECDSA-P-256-bewerkingen per seconde
Multi-Tenancy voor nShield 5sGescheiden Security Worlds op één kaart
Vormfactoren
Low-profile PCIe-2.0-x4-kaart
Beheer
Applicatieserver, Eigen datacenter

Certificeringen

  • FIPS 140-3 Level 3, CMVP-certificaat 4745
  • Gecertificeerd op 31 juli 2024, geldig tot 30 juli 2029
  • Common Criteria EAL4+ volgens EN 419 221-5
  • eIDAS QSCD

Kenmerken

  • Kaart met 25 watt opgenomen vermogen
  • Externe smartcardlezer meegeleverd
  • ML-DSA-44 met 2.780 handtekeningen per seconde
  • Dezelfde post-quantumalgoritmen als de nShield 5c
  • Opvolger van de nShield Solo XC

Gegevens van de fabrikant

nShield as a Service

Bij nShield as a Service beheert Entrust de apparaten in eigen datacenters, onder meer in Duitsland, en u behoudt sleutels en Security World. U kiest uit vier prestatieniveaus en tussen zelfbeheerd en volledig beheerd gebruik.

Datacenter voor Entrust nShield as a Service
Productfoto: Entrust

Modellen

nShield as a Service: Modellen
Basic400 RSA-2048-handtekeningen per seconde
Standard800 RSA-2048-handtekeningen per seconde
Premium6.000 RSA-2048-handtekeningen per seconde
Enterprise16.000 RSA-2048-handtekeningen per seconde
Vormfactoren
Gehoste dienst
Beheer
Door Entrust beheerde datacenters, Uitwijk in de cloud

Certificeringen

  • De Amerikaanse regio is gecertificeerd volgens PCI DSS

Kenmerken

  • Datacenters in Duitsland, het Verenigd Koninkrijk, de Verenigde Staten en Australië
  • Beheer naar keuze zelfbeheerd of volledig beheerd
  • CodeSafe wordt ondersteund
  • Optie voor uitwijk naar de cloud
  • Sleutels en Security World blijven bij de klant

Gegevens van de fabrikant

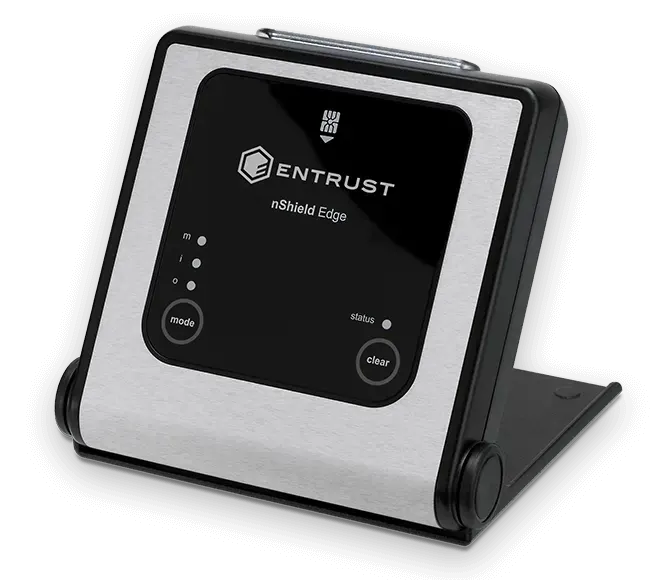
nShield Edge

De nShield Edge is een draagbaar USB-apparaat met smartcardlezer voor de offline root van een PKI, voor ontwikkeling en voor eigen sleutels in de cloud. De datasheet dateert uit 2020 en noemt noch FIPS 140-3 noch post-quantumalgoritmen.

Entrust nShield Edge als USB-apparaat
Productfoto: Entrust

Modellen

nShield Edge: Modellen
nShield Edge FIPS 140-2 Level 2Variant met certificeringsniveau 2
nShield Edge FIPS 140-2 Level 3Variant met certificeringsniveau 3
Developer EditionEditie voor ontwikkeling en test
Vormfactoren
USB-apparaat
Beheer
Werkplek, Ontwikkelomgeving

Certificeringen

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Geen opgave over FIPS 140-3

Kenmerken

  • Ongeveer 2 RSA-2048-bewerkingen per seconde
  • Smartcardlezer voor het beheer
  • Voor offline root-certificaatautoriteiten, ontwikkeling en eigen sleutels in de cloud
  • Alle gegevens komen uit de datasheet van 2020

Gegevens van de fabrikant

nShield Issuance HSM

De nShield Issuance HSM bereidt EMV-gegevens voor en genereert sleutels voor de uitgifte van kaarten, waarbij EMV de standaard voor chipkaarten is. Hij werkt alleen met Entrust Adaptive Issuance en de Key Manager vanaf versie 6.6 en is geen algemene betaal-HSM volgens PCI PTS.

Entrust nShield Issuance HSM
Productfoto: Entrust

Modellen

nShield Issuance HSM: Modellen
nShield HSMi1U-appliance voor kaartuitgifte
Variant FIPS 140-2 Level 2Editie met certificeringsniveau 2
Variant FIPS 140-2 Level 3Editie met certificeringsniveau 3
Vormfactoren
1U-appliance
Beheer
Eigen datacenter

Certificeringen

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Geen goedkeuring als betaal-HSM volgens PCI PTS

Kenmerken

  • Voorbereiding van EMV-gegevens voor kaartuitgifte
  • Generatie van de sleutels voor kaarten
  • Alleen bruikbaar met Entrust Adaptive Issuance
  • Key Manager vanaf versie 6.6 vereist

Gegevens van de fabrikant

nShield XC

De XC-serie met nShield Connect XC en Solo XC wordt niet meer verkocht, maar blijft tot eind 2027 in regulier onderhoud. De Connect XC heeft FIPS 140-2 Level 2 en 3 en Common Criteria EAL4+ en levert in de niveaus Mid en High 3.500 of 8.600 RSA-2048-bewerkingen per seconde.

Modellen

nShield XC: Modellen
nShield Connect XC Mid3.500 RSA-2048-bewerkingen per seconde
nShield Connect XC High8.600 RSA-2048-bewerkingen per seconde
nShield Solo XCPCIe-kaart, opvolger is de nShield 5s
Vormfactoren
1U-netwerkappliance, PCIe-kaart
Beheer
Eigen datacenter, Applicatieserver
Levenscyclus
End of Sale op 31 oktober 2025, regulier onderhoud tot 31 december 2027, opvolgers zijn nShield 5c en nShield 5s

Certificeringen

  • FIPS 140-2 Level 2 en Level 3
  • Common Criteria EAL4+

Kenmerken

  • Uitgezonderd van de End of Sale zijn de varianten -CC, -NTS, TSOP en Issuance
  • De image voor Connect CLX wordt na Security World 13.3 niet meer onderhouden
  • Opvolgers zijn nShield 5c en nShield 5s

Gegevens van de fabrikant

Zo kiest u het juiste model

Vier punten bepalen bij Entrust de keuze: het vereiste certificeringsniveau, de belasting met het aantal tenants, de behoefte aan eigen code en het beheermodel. Wij lopen de punten door met uw team en leggen de beslissing vast.

Certificeringsniveau en goedkeuringen

nShield 5c en 5s hebben FIPS 140-3 Level 3 en Common Criteria EAL4+ volgens EN 419 221-5 en dienen als basis voor QSCD. De nShield Edge en de Issuance HSM blijven bij FIPS 140-2, en dat volstaat zelden voor aanbestedingen met bewijsplicht.

Belasting en tenants

De nShield 5c levert in het model High 11.680 RSA-2048-bewerkingen per seconde, de kaart nShield 5s haalt 13.614. Als dienst lopen de niveaus van 400 tot 16.000 handtekeningen per seconde, en gescheiden Security Worlds levert de optie Multi-Tenancy.

Eigen code en interfaces

Alle actuele apparaten spreken PKCS#11, OpenSSL, JCE, CAPI en CNG, nCore en Web Services. Wie eigen logica in het apparaat nodig heeft, gebruikt CodeSafe 5 en voert de code uit in een container binnen de beveiligingsgrens.

Beheermodel

U beheert de apparaten zelf, draagt het beheer aan ons over of neemt nShield as a Service af met datacenters in Duitsland. De volledige oplossing draait in Duitse datacenters.

Ons werk rond nShield

De Security World moet gepland, gedocumenteerd en onderhouden worden, en daar komen integratie, monitoring en de overstap van XC naar de 5-serie bij. Eén team begeleidt u van advies tot beheer.

  • HSM-advies en integratie

    Wij plannen de Security World, richten kaarten en appliances in en koppelen uw applicaties via PKCS#11, JCE en CNG. De vervanging van de XC-apparaten plannen we langs uw onderhoudstermijnen.

    HSM & sleutelbeheer

  • PQC-gereedheid

    Wij brengen in kaart welke applicaties op RSA en ECC berusten, want quantumcomputers kunnen beide algoritmen breken, en plannen de overstap naar ML-DSA en ML-KEM. Firmware 13.8.0 van 22 augustus 2025 brengt deze algoritmen, de hervalidatie door het CMVP loopt nog.

    Post-quantumcryptografie

  • Cybersecurity

    Wij monitoren de apparaten, scheiden de rollen van exploitant en tenant, controleren de kaarten van de Security World en melden gebeurtenissen aan uw SIEM. Het SIEM verzamelt en beoordeelt beveiligingsmeldingen.

    Cybersecurity

Normen en bewijsstukken

Vijf voorschriften bepalen bij Entrust de keuze en de documentatie. Bij elk voorschrift noemen we het apparaat dat eraan voldoet, en lopende procedures vermelden we apart.

Voorschrift / Vereist / OTOKO® levert
VoorschriftVereistOTOKO® levert
FIPS 140-3Gecertificeerde cryptomodules met een vastgelegd niveau van fysieke beschermingnShield 5s met Level 3 en certificaat 4745, geldig tot 30 juli 2029, de nShield 5c noemt hetzelfde certificaat

Common Criteria EN 419 221-5Gecertificeerde ondertekeningsmodule voor vertrouwensdienstennShield 5c en 5s met EAL4+, AVA_VAN.5 en ALC_FLR.2, gecertificeerd via NSCIB

eIDAS EN 419 241-2Gekwalificeerd middel voor het aanmaken van elektronische handtekeningen op afstandnShield 5c en 5s als basis voor QSCD volgens EN 419 241-2
BSI AIS 20/31Gecertificeerde generator voor willekeurige getallenGenerator voor willekeurige getallen van de nShield 5c volgens AIS 20/31
PCI DSSGecertificeerde operationele omgeving voor kaartgegevensnShield as a Service is in de Amerikaanse regio gecertificeerd volgens PCI DSS

Veelgestelde vragen over Entrust

Gerelateerde onderwerpen

Meer weten over

Entrust

Entrust bouwt de nShield-familie rond een gemeenschappelijk sleutelbeheer, Security World genaamd, zodat appliance, PCIe-kaart en dienst dezelfde sleutels dragen. Wij kiezen samen met u de apparaten, vervangen oude XC-modellen en koppelen de interfaces aan uw applicaties.

Onze klanten

Onze partners

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Toegankelijkheid

Pas de weergave aan uw behoeften aan.

Voor deze pagina is nog geen eenvoudige versie beschikbaar.

Instellingen gelden momenteel voor dit bezoek. Permanent opslaan kunt u toestaan in de Cookie-instellingen.