メニュー

お問い合わせ
Logo
プレス

Entrust nShield:全機種共通のSecurity World

EntrustはnShieldファミリーを、Security Worldと呼ばれる共通鍵管理のもとに構築しており、アプライアンス、PCIeカード、サービスが同じ鍵を共有します。私たちは貴社と一緒に機器を選び、古いXCモデルを置き換え、インターフェースを貴社のアプリケーションへ接続します。

製品を試す
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • BSI AIS 20/31

nShieldの概要

ハードウェアセキュリティモジュールは認証済みハードウェアの中で鍵を生成・保管し、平文で外に渡すことはありません。Entrustでは現行のnShield機器がすべてSecurity Worldアーキテクチャと同じインターフェースを共有しており、PKCS#11、OpenSSL、JCE、CAPIとCNG、nCore、Web Servicesが利用できるため、複数モデルを1つの構成に混在させられます。

暗号技術とハードウェアセキュリティモジュールは私たちの中核的な強みです。私たちはSecurity Worldの構築方法、XCモデルの置き換え、機器内で独自コードを実行するCodeSafeを熟知しており、選定から鍵セレモニー、日々の運用まで貴社のプロジェクトを導きます。

nShield 5c, 5s, as a Service, Edge, Issuance
FIPS 140-3 Level 3, CMVP 4745
ML-DSA, ML-KEM, SLH-DSA, LMS
アプライアンス、PCIeカード、USB機器、as a Service

シリーズの詳細

nShield 5c

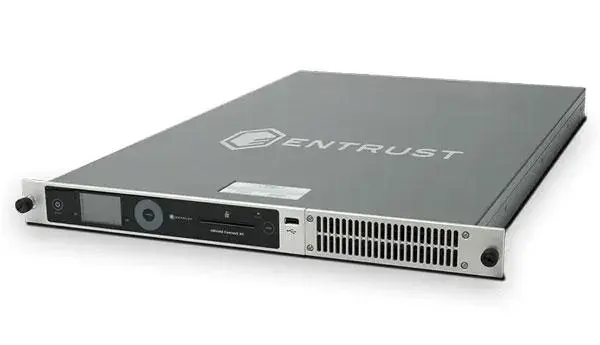
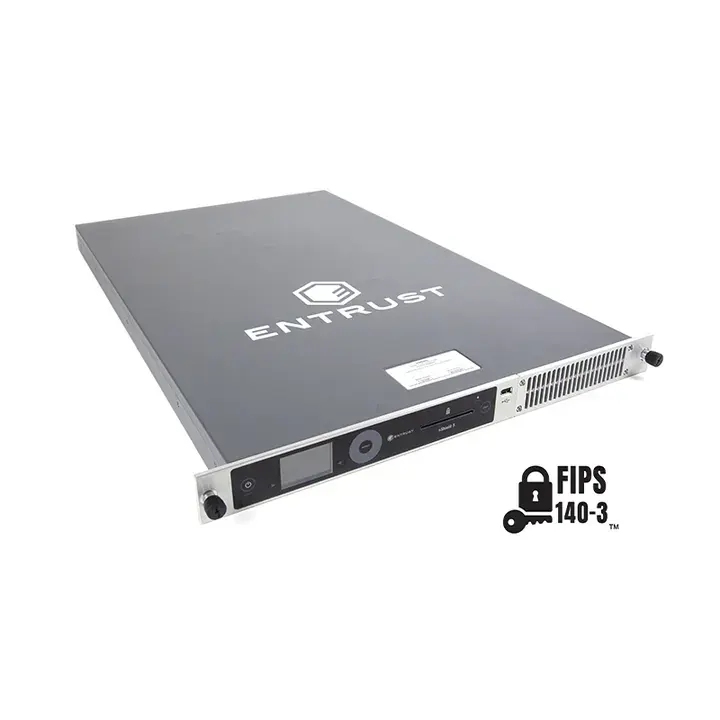
nShield 5cは現行世代のネットワークアプライアンスであり、nShield Connect XCの後継です。FIPS 140-3 Level 3とEN 419 221-5に基づくCommon Criteria EAL4+を取得し、PKI、コード署名、データベース、モバイル通信ネットワークに対応します。

機器画像を見る

モデル

nShield 5c: モデル
Baseクライアントライセンス3本を同梱、最大10本まで拡張可能
Midクライアントライセンス最大20本
Highクライアントライセンス最大1,000本、RSA-2048演算を秒間11,680回
nShield 5c 10GSFP+ポート4基
形状
1Uネットワークアプライアンス
運用形態
自社データセンター, サービス事業者でのホスティング

認証

  • FIPS 140-3 Level 3、認証番号4745
  • CMVPは認証番号4745をnShield 5sの名称で登録
  • AVA_VAN.5とALC_FLR.2を伴うEN 419 221-5に基づくCommon Criteria EAL4+
  • EN 419 241-2に基づくQSCDの基盤
  • BSI AIS 20/31に基づく乱数

特長

  • Highモデルはファームウェア13.8.3でECDSA P-256演算を秒間23,890回
  • ML-DSA-44で署名を秒間3,130回
  • 電源装置2基、稼働中の交換に対応
  • 運用者とテナントのロール分離
  • nShield Remote AdministrationとKeySafe 5によるリモート管理
  • CodeSafe 5は機器内のコンテナで独自コードを実行

メーカー情報

nShield 5s

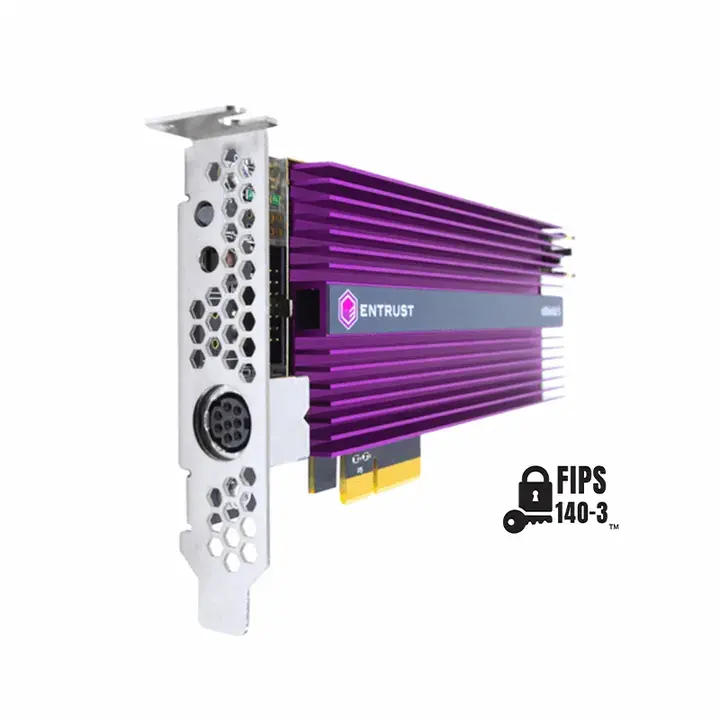
nShield 5sは同世代のPCIeカードで、nShield Solo XCの後継であり、Highモデルは秒間13,614回のRSA-2048演算を実現します。オプションのMulti-Tenancyを使えば、分離されたSecurity Worldを1枚のカードに載せられます。

PCIeカードとしてのEntrust nShield 5s
製品写真:Entrust

モデル

nShield 5s: モデル
Base3段階中最小の性能クラス
Mid中間の性能クラス
HighRSA-2048演算を秒間13,614回、ECDSA P-256演算を秒間21,826回
nShield 5s向けMulti-Tenancy1枚のカードに分離されたSecurity World
形状
ロープロファイルPCIe 2.0 x4カード
運用形態
アプリケーションサーバー, 自社データセンター

認証

  • FIPS 140-3 Level 3、CMVP認証番号4745
  • 2024年7月31日認証、2029年7月30日まで有効
  • EN 419 221-5に基づくCommon Criteria EAL4+
  • eIDAS QSCD

特長

  • 消費電力25Wのカード
  • 外付けスマートカードリーダーを同梱
  • ML-DSA-44で署名を秒間2,780回
  • nShield 5cと同じ耐量子暗号アルゴリズム
  • nShield Solo XCの後継

メーカー情報

nShield as a Service

nShield as a Serviceでは、Entrustがドイツを含む自社データセンターで機器を運用し、鍵とSecurity Worldは貴社の管理下にとどまります。4段階の性能クラスと、貴社自身で管理する運用か、完全に委託する運用かを選択できます。

Entrust nShield as a Service向けデータセンター
製品写真:Entrust

モデル

nShield as a Service: モデル
BasicRSA-2048署名を秒間400回
StandardRSA-2048署名を秒間800回
PremiumRSA-2048署名を秒間6,000回
EnterpriseRSA-2048署名を秒間16,000回
形状
ホスティングサービス
運用形態
Entrustが運用するデータセンター, クラウドでのフェイルオーバー運用

認証

  • 米国リージョンはPCI DSSの認証を取得済み

特長

  • データセンターはドイツ、英国、米国、オーストラリアに所在
  • 運用は貴社自身による管理か完全委託のいずれかを選択可能
  • CodeSafeに対応
  • クラウドでのフェイルオーバー運用オプション
  • 鍵とSecurity Worldは貴社の管理下にとどまる

メーカー情報

nShield Edge

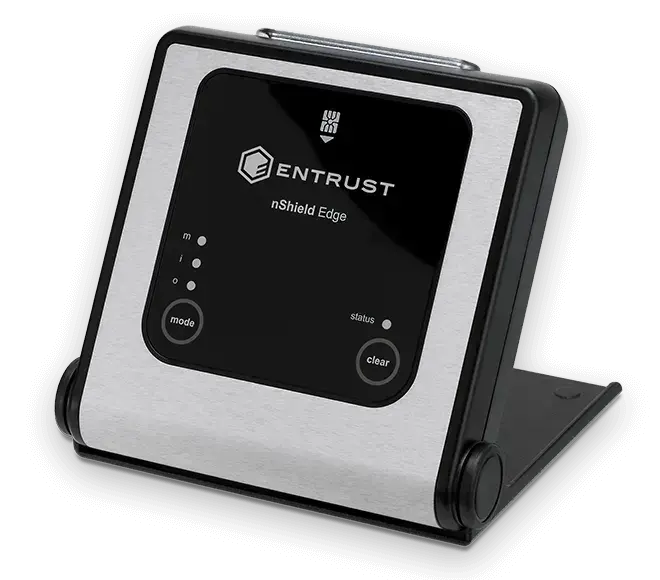
nShield Edgeはスマートカードリーダーを備えた携帯型USB機器で、PKIのオフラインルート、開発、クラウド上の自社鍵の保管に使われます。データシートは2020年のもので、FIPS 140-3にも耐量子暗号にも言及していません。

USB機器としてのEntrust nShield Edge
製品写真:Entrust

モデル

nShield Edge: モデル
nShield Edge FIPS 140-2 Level 2検証レベル2のバリエーション
nShield Edge FIPS 140-2 Level 3検証レベル3のバリエーション
Developer Edition開発とテスト向けのエディション
形状
USB機器
運用形態
ワークステーション, 開発環境

認証

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • FIPS 140-3に関する記載なし

特長

  • RSA-2048演算を秒間約2回
  • 管理用のスマートカードリーダー
  • オフラインのルート認証局、開発、クラウド向け自社鍵に対応
  • すべての数値は2020年のデータシートに基づく

メーカー情報

nShield Issuance HSM

nShield Issuance HSMはEMVデータを処理し、カード発行用の鍵を生成します。EMVはICカードの標準規格です。動作するのはEntrust Adaptive IssuanceとKey Managerのバージョン6.6以降だけであり、PCI PTSに基づく一般的な決済用HSMではありません。

Entrust nShield Issuance HSM
製品写真:Entrust

モデル

nShield Issuance HSM: モデル
nShield HSMiカード発行向けの1Uアプライアンス
FIPS 140-2 Level 2版検証レベル2のエディション
FIPS 140-2 Level 3版検証レベル3のエディション
形状
1Uアプライアンス
運用形態
自社データセンター

認証

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • PCI PTSに基づく決済用HSMとしての認可なし

特長

  • カード発行に向けたEMVデータの処理
  • カード向け鍵の生成
  • Entrust Adaptive Issuanceでのみ利用可能
  • Key Managerのバージョン6.6以降が必要

メーカー情報

nShield XC

nShield Connect XCとSolo XCから成るXCシリーズは販売終了となりましたが、2027年末までは通常保守が続きます。Connect XCはFIPS 140-2 Level 2および3とCommon Criteria EAL4+を取得しており、MidモデルとHighモデルでそれぞれ秒間3,500回、8,600回のRSA-2048演算をこなします。

モデル

nShield XC: モデル
nShield Connect XC MidRSA-2048演算を秒間3,500回
nShield Connect XC HighRSA-2048演算を秒間8,600回
nShield Solo XCPCIeカード、後継はnShield 5s
形状
1Uネットワークアプライアンス, PCIeカード
運用形態
自社データセンター, アプリケーションサーバー
ライフサイクル
2025年10月31日に販売終了、通常保守は2027年12月31日まで、後継はnShield 5cとnShield 5s

認証

  • FIPS 140-2 Level 2およびLevel 3
  • Common Criteria EAL4+

特長

  • -CC、-NTS、TSOP、Issuanceの各バリエーションは販売終了の対象外
  • Connect CLX向けイメージはSecurity World 13.3以降更新なし
  • 後継はnShield 5cとnShield 5s

メーカー情報

貴社に合うモデルの選び方

Entrustでの選定は4つの観点で決まります。求められる検証レベル、テナント数による負荷、独自コードの必要性、そして運用モデルです。私たちは貴社のチームと共にこれらを整理し、決定内容を記録します。

検証レベルと認可

nShield 5cと5sはFIPS 140-3 Level 3とEN 419 221-5に基づくCommon Criteria EAL4+を取得しており、QSCDの基盤として使えます。nShield EdgeとIssuance HSMはFIPS 140-2にとどまるため、証跡の提出が義務付けられた入札ではこれだけでは足りないことがほとんどです。

負荷とテナント

nShield 5cはHighモデルで秒間11,680回のRSA-2048演算をこなし、カードのnShield 5sは13,614回に達します。サービス利用では秒間400回から16,000回まで段階があり、分離されたSecurity WorldはオプションのMulti-Tenancyで実現します。

独自コードとインターフェース

現行機器はすべてPKCS#11、OpenSSL、JCE、CAPIとCNG、nCore、Web Servicesに対応します。機器内で独自のロジックが必要な場合はCodeSafe 5を使い、コードをセキュリティ境界内のコンテナで実行します。

運用モデル

貴社自身が機器を運用するか、運用を私たちに委ねるか、またはドイツ国内のデータセンターを持つnShield as a Serviceを利用します。ソリューション全体はドイツ国内のデータセンターで稼働します。

nShieldに関する私たちの取り組み

Security Worldは計画、文書化、維持管理を必要とし、そこに統合、監視、XCから5シリーズへの移行が加わります。1つのチームがコンサルティングから運用まで貴社を支援します。

  • HSMコンサルティングと導入支援

    私たちはSecurity Worldを計画し、カードとアプライアンスを設定し、貴社のアプリケーションをPKCS#11、JCE、CNGで接続します。XC機器の置き換えは、貴社の保守期限に沿って計画します。

  • 耐量子暗号(PQC)対応

    私たちは、どのアプリケーションがRSAとECCに依存しているかを把握します。量子コンピュータはどちらの方式も破ることができるためです。その上でML-DSAとML-KEMへの切り替えを計画します。2025年8月22日のファームウェア13.8.0でこれらの方式に対応し、CMVPによる再検証はまだ進行中です。

  • サイバーセキュリティ

    私たちは機器を監視し、運用者とテナントのロールを分離し、Security Worldのカードを点検し、事象を貴社のSIEMへ報告します。SIEMはセキュリティに関する通知を収集し、評価する仕組みです。

規格と証跡

Entrustでは5つの要件が選定と資料を左右します。私たちは要件ごとにそれを満たす機器を明記し、審査中の項目を分けて示します。

要件 / 求められる内容 / OTOKO®の対応内容
要件求められる内容OTOKO®の対応内容
FIPS 140-3定義された物理保護レベルを備えた認証済み暗号モジュール認証番号4745を取得したnShield 5s(Level 3、2029年7月30日まで有効)、nShield 5cも同じ認証番号を記載
Common Criteria EN 419 221-5トラストサービス向けの認証済み署名モジュールEAL4+、AVA_VAN.5、ALC_FLR.2を取得したnShield 5cと5s、NSCIBによる認証
eIDAS EN 419 241-2リモート署名向けの適格署名生成装置EN 419 241-2に基づくQSCDの基盤としてのnShield 5cと5s
BSI AIS 20/31認証済みの乱数生成器AIS 20/31に基づくnShield 5cの乱数生成器
PCI DSSカードデータ向けの認証済み運用環境nShield as a Serviceは米国リージョンでPCI DSSの認証を取得済み

Entrustに関するよくある質問

Security Worldはどのようなメリットがありますか?

現行のnShield機器はすべて同じ鍵アーキテクチャを共有しているため、アプライアンス、カード、サービスを1つの構成に混在させられます。nShield as a Serviceでは鍵とSecurity Worldが貴社のもとにとどまり、運用だけをEntrustが担います。

nShield XC機器はどうなりますか?

販売は2025年10月31日に終了し、通常保守は2027年12月31日まで続きます。ただし-CC、-NTS、TSOP、Issuanceの各バリエーションは対象外です。後継はnShield 5cとnShield 5sで、私たちは貴社の保守期限に沿って移行を計画します。

nShieldはすでに耐量子暗号に対応していますか?

はい。5シリーズはML-DSAをレベル44、65、87でネイティブに計算し、ML-KEMを512、768、1024で計算し、すべてのSLH-DSAセットにも対応します。LMSはPost-Quantum Option Packで追加されます。これらの実装はファームウェア13.8.0以降CAVPで検証済みであり、CMVPによる再検証は申請済みです。

nShieldをドイツ国内で運用してもらうことはできますか?

はい。私たちは重要インフラ事業者や規制産業の企業と協働しており、機器はドイツ国内のデータセンターで運用します。EntrustもnShield as a Service向けに、同じくドイツ国内のデータセンターを利用しています。

「nShieldの概要」について知っておくべきことは何ですか?

ハードウェアセキュリティモジュールは認証済みハードウェアの中で鍵を生成・保管し、平文で外に渡すことはありません。Entrustでは現行のnShield機器がすべてSecurity Worldアーキテクチャと同じインターフェースを共有しており、PKCS#11、OpenSSL、JCE、CAPIとCNG、nCore、Web Servicesが利用できるため、複数モデルを1つの構成に混在させられます。 暗号技術とハードウェアセキュリティモジュールは私たちの中核的な強みです。私たちはSecurity Worldの構築方法、XCモデルの置き換え、機器内で独自コードを実行するCodeSafeを熟知しており、選定から鍵セレモニー、日々の運用まで貴社のプロジェクトを導きます。

OTOKO® は「貴社に合うモデルの選び方」をどのように支援しますか?

Entrustでの選定は4つの観点で決まります。求められる検証レベル、テナント数による負荷、独自コードの必要性、そして運用モデルです。私たちは貴社のチームと共にこれらを整理し、決定内容を記録します。

「検証レベルと認可」ではどのような点が重要ですか?

nShield 5cと5sはFIPS 140-3 Level 3とEN 419 221-5に基づくCommon Criteria EAL4+を取得しており、QSCDの基盤として使えます。nShield EdgeとIssuance HSMはFIPS 140-2にとどまるため、証跡の提出が義務付けられた入札ではこれだけでは足りないことがほとんどです。

「負荷とテナント」について知っておくべきことは何ですか?

nShield 5cはHighモデルで秒間11,680回のRSA-2048演算をこなし、カードのnShield 5sは13,614回に達します。サービス利用では秒間400回から16,000回まで段階があり、分離されたSecurity WorldはオプションのMulti-Tenancyで実現します。

OTOKO® は「独自コードとインターフェース」をどのように支援しますか?

現行機器はすべてPKCS#11、OpenSSL、JCE、CAPIとCNG、nCore、Web Servicesに対応します。機器内で独自のロジックが必要な場合はCodeSafe 5を使い、コードをセキュリティ境界内のコンテナで実行します。

「運用モデル」ではどのような点が重要ですか?

貴社自身が機器を運用するか、運用を私たちに委ねるか、またはドイツ国内のデータセンターを持つnShield as a Serviceを利用します。ソリューション全体はドイツ国内のデータセンターで稼働します。

「nShieldに関する私たちの取り組み」について知っておくべきことは何ですか?

Security Worldは計画、文書化、維持管理を必要とし、そこに統合、監視、XCから5シリーズへの移行が加わります。1つのチームがコンサルティングから運用まで貴社を支援します。

OTOKO® は「HSMコンサルティングと導入支援」をどのように支援しますか?

私たちはSecurity Worldを計画し、カードとアプライアンスを設定し、貴社のアプリケーションをPKCS#11、JCE、CNGで接続します。XC機器の置き換えは、貴社の保守期限に沿って計画します。

「耐量子暗号(PQC)対応」ではどのような点が重要ですか?

私たちは、どのアプリケーションがRSAとECCに依存しているかを把握します。量子コンピュータはどちらの方式も破ることができるためです。その上でML-DSAとML-KEMへの切り替えを計画します。2025年8月22日のファームウェア13.8.0でこれらの方式に対応し、CMVPによる再検証はまだ進行中です。

「サイバーセキュリティ」について知っておくべきことは何ですか?

私たちは機器を監視し、運用者とテナントのロールを分離し、Security Worldのカードを点検し、事象を貴社のSIEMへ報告します。SIEMはセキュリティに関する通知を収集し、評価する仕組みです。

OTOKO® は「規格と証跡」をどのように支援しますか?

Entrustでは5つの要件が選定と資料を左右します。私たちは要件ごとにそれを満たす機器を明記し、審査中の項目を分けて示します。

詳しく知りたい方はこちら

Entrust

EntrustはnShieldファミリーを、Security Worldと呼ばれる共通鍵管理のもとに構築しており、アプライアンス、PCIeカード、サービスが同じ鍵を共有します。私たちは貴社と一緒に機器を選び、古いXCモデルを置き換え、インターフェースを貴社のアプリケーションへ接続します。

お客様

  • BYD
  • Canada Life
  • CBRE
  • Cherry
  • Commerzbank
  • Computacenter
  • Condor
  • Deutsche Bank
  • DLR
  • DS Smith Group IT
  • E.ON
  • EDEKA Zentralhandelsgesellschaft
  • exceet Card AG
  • Experis Manpower
  • Filtration Group
  • FINOM
  • Flughafen Kopenhagen
  • GEMA
  • GreenGot
  • HAPAG-LLOYD
  • Hitachi Power Europe
  • IBM Watson
  • IDEMIA
  • Kaiserwerther Diakonie
  • LEGIC
  • Lufthansa
  • MATICA FINTECH
  • Mercedes
  • Microsoft Azure
  • Microsoft
  • MINI
  • NDA
  • NIO
  • Novasep Holding SAS
  • NOVO
  • NTT DATA
  • Oiltanking GmbH
  • OTTO group
  • Phönix Gruppe
  • Poligrafico e Zecca dello Stato
  • Post Italia
  • Real Casa de la Moneda
  • RheinEnergie
  • SHELL COMPANY
  • Siemens
  • Thales Group
  • Thyssenkrupp
  • UniCredit
  • Uniklinik Darmstadt
  • Uniklinik Frankfurt
  • Uniklinik Gießen
  • Vodafone
  • Zurich Life
  • AB Enzymes
  • AOK
  • ATOM Stanz- und Schneidesysteme
  • AWS Cloud
  • Biotest AG
  • BMW
  • Bonprix Handelsgesellschaft
  • Bosch
  • Bremerhaven
  • Bundeswehr

パートナー

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

アクセシビリティ

表示をご自身のニーズに合わせて調整できます。

このページには、まだやさしい日本語版がありません。

設定は現在、今回の閲覧にのみ適用されます。永続的な保存は「Cookie設定」で許可できます。