メニュー

お問い合わせ
Logo
プレス

Utimaco HSM:認証済みハードウェアの中の鍵

Utimacoはアーヘンでハードウェアセキュリティモジュールを製造し、一般的なアプリケーション、決済、鍵管理という3つの製品ラインを提供しています。私たちは貴社と一緒に適したシリーズを選び、貴社のアプリケーションへ統合し、耐量子暗号への移行を支援します。

製品を試す
  • FIPS 140-3 Level 3
  • Common Criteria EN 419 221-5
  • eIDAS QSCD
  • VS-NfD
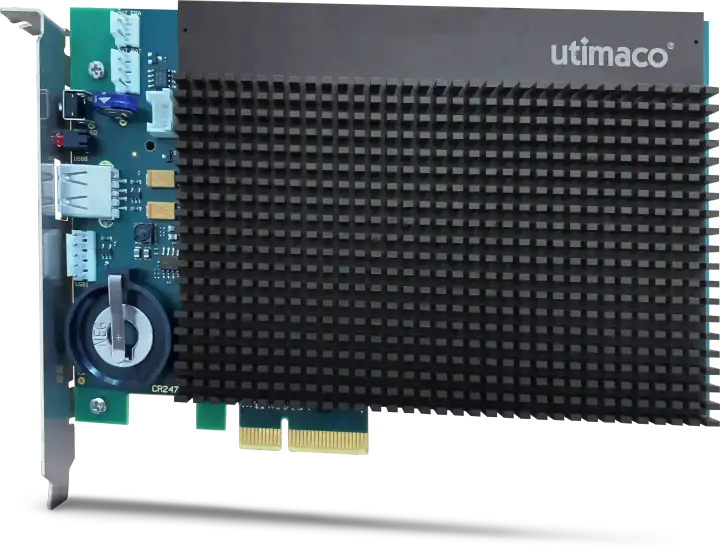
PCIeカードとしてのUtimaco u.trust General Purpose HSM Seシリーズ
製品画像:Utimaco

Utimacoの概要

ハードウェアセキュリティモジュールは認証済みの機器の中で暗号鍵を生成・保管し、鍵がこの境界を平文のまま出ることはありません。アプリケーションはPKCS#11、CNG、CXIのいずれかを通じて署名や復号を呼び出します。Utimacoは1つのプラットフォームで一般的なアプリケーション、決済、鍵管理をカバーします。

暗号技術とハードウェアセキュリティモジュールは私たちの中核的な強みです。私たちはUtimacoのファームウェア、コンテナによる分離、CryptoServerからu.trustへの移行経路を熟知しています。Trust as a Serviceパートナー、リセラー、EMEA向けディストリビューター、トレーニングパートナーとして、技術とライセンス、知識を一手にお届けします。

General Purpose, Payment, Key Management
FIPS 140-3 Level 3, CMVP 5223
ML-KEM, ML-DSA, LMS, HSS, XMSS
アプライアンス、PCIeカード、as a Service

OTOKO®とUtimaco

Utimacoにおける私たちの役割は販売の枠をはるかに超えており、私たちは世界におけるUtimacoの最大級のパートナーの1社です。サービスとしての提供から貴社の担当者向けのトレーニングまで、4つの役割を1つの窓口に集約しています。

Trust as a Serviceパートナー

Utimacoのモジュールを運用、監視、記録された鍵セレモニーとともにサービスとして提供します。

付加価値リセラー

機器とライセンスは単なる納品ではなく、設計、統合、サポートとともにお届けします。

EMEA地域の付加価値ディストリビューター

u.trust LAN CryptとDiskEncryptについては、欧州、中東、アフリカのパートナーへの供給とサポートを担っています。

独占トレーニングパートナー

Utimacoのトレーニングは、管理から鍵管理まで、世界中で私たちを通じてのみ提供されます。

シリーズの詳細

u.trust General Purpose HSM Seシリーズ

Seシリーズは一般的なアプリケーション向けの現行ラインであり、CryptoServer Seモデルの後継です。最大31のテナントを個別のコンテナで分離し、設置済みの機器のまま耐量子暗号へアップデートできます。

機器画像を見る
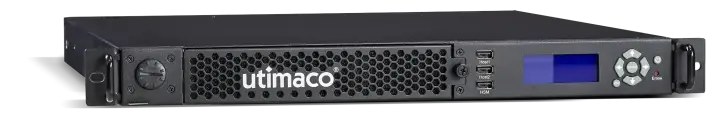
ラックアプライアンスとしてのUtimaco u.trust General Purpose HSM
ラックアプライアンス製品画像:Utimaco

モデル

u.trust General Purpose HSM Seシリーズ: モデル
Se100RSA-2048演算を秒間101回
Se2kRSA-2048演算を秒間2,050回
Se5k演算5,100回、コンテナは8、16、31から選択可能
Se15kRSA-2048演算を秒間15,000回
Se40k演算40,000回、コンテナは8、16、31から選択可能
形状
LANアプライアンス, PCIeカード
運用形態
自社データセンター, General Purpose HSM as a Service, AWS、Azure、Google Cloudとの接続

認証

  • FIPS 140-3 Level 3, CMVP 5223
  • FIPS 140-2 Level 3
  • Common Criteria
  • PCI PTS HSM v3

特長

  • 最大31の分離されたコンテナ、それぞれに専用のPKCS#11パーティション
  • Quantum ProtectがML-KEM、ML-DSA、LMS、HSS、XMSSを提供
  • 5G、ブロックチェーン、Double Key Encryption向けの追加パッケージ
  • 調達前のテスト向け無料シミュレーター
  • CryptoServer SDKによる独自ファームウェア

メーカー情報

u.trust General Purpose HSM CSeシリーズ

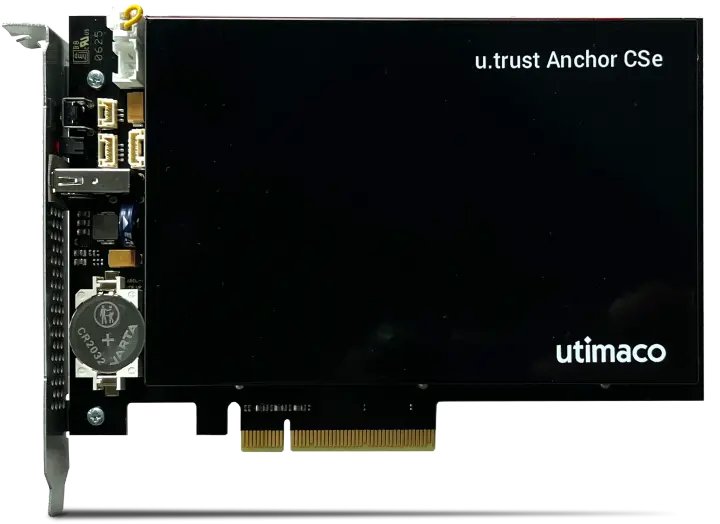
CSeシリーズはSeラインに最高レベルの物理的保護を加えるもので、2025年10月に発表されました。筐体を開けると、改ざん検知センサーフィルムが即座に鍵を消去します。

機器画像を見る
PCIeカードとしてのUtimaco u.trust General Purpose HSM CSeシリーズ
PCIeカード製品画像:Utimaco

モデル

u.trust General Purpose HSM CSeシリーズ: モデル
CSe100RSA-2048署名を秒間101回、コンテナ1つ
CSe2k署名を秒間2,050回、コンテナ4つ
CSe5k署名5,100回、コンテナは8、16、31から選択可能
形状
LANアプライアンス, PCIeカード
運用形態
自社データセンター, サービス事業者でのホスティング

認証

  • FIPS 140-3 Level 4は検証中
  • PCI PTS HSM v3

特長

  • 改ざん検知センサーフィルムによる即時鍵消去
  • ECC署名を秒間最大25,000回
  • Seシリーズと同じ耐量子暗号アルゴリズム
  • eIDAS構成向けのシミュレーターとアプリケーションパッケージ

メーカー情報

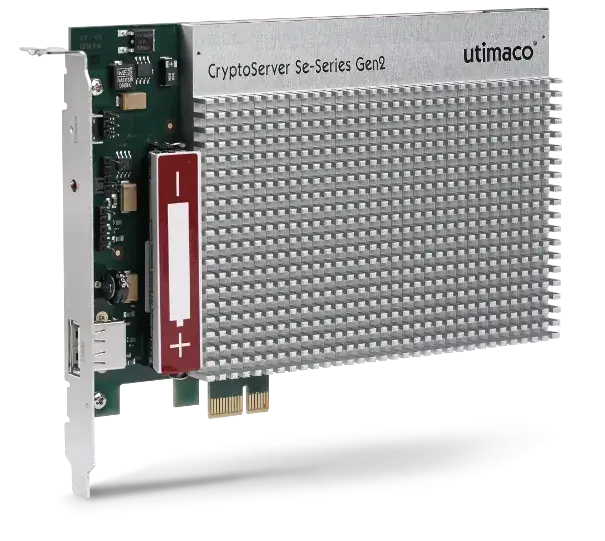
CryptoServer General Purpose HSM

CryptoServerは公共部門やトラストサービスが現在求める認可を備えており、EN 419 221-5に基づくCommon Criteria、eIDASのQSCD、VS-NfDが含まれます。新規プロジェクトでは、最初からu.trust Seシリーズへの移行を計画に組み込みます。

機器画像を見る
PCIeカードとしてのUtimaco CryptoServer General Purpose HSM
PCIeカード製品画像:Utimaco

モデル

CryptoServer General Purpose HSM: モデル
Se12小規模な署名負荷向けのエントリーモデル
Se52PKI環境における中規模負荷向け
Se500トラストサービス向けの高負荷モデル
Se1500CryptoServerシリーズの最高負荷モデル
形状
LANアプライアンスV5, PCIeカード
運用形態
自社データセンター, Trust as a Service
ライフサイクル
2027年3月にサポート終了、後継はu.trust General Purpose HSM Seシリーズ

認証

  • FIPS 140-2 Level 3
  • EN 419 221-5に基づくCommon Criteria EAL4+
  • eIDAS QSCD
  • VS-NfD, EU RESTRICTED, NATO RESTRICTED

特長

  • EN 419 241-2に基づくリモート署名向けアプリケーションパッケージCC eIDAS
  • 機密区分環境向けアプリケーションパッケージVS-NfD
  • PKCS#11、CNG、CXIのインターフェース
  • テストと開発向けのシミュレーター
  • Trust as a Serviceとしても利用可能

メーカー情報

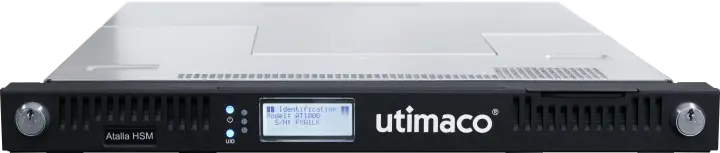
Atalla AT1000 Payment HSM

AT1000は決済処理におけるPIN、カードデータ、鍵を保護し、カードネットワークや監督当局が求める審査に対応します。発行会社、アクワイアラー、決済サービス事業者は、自社データセンターまたはサービスとして運用します。

ラックアプライアンスとしてのUtimaco Atalla AT1000 Payment HSM
ラックアプライアンス製品画像:Utimaco

モデル

Atalla AT1000 Payment HSM: モデル
AT1000取引を秒間最大10,000件
AT1000パーティションパーティションごとに専用の鍵と管理者
形状
LANアプライアンス
運用形態
自社データセンター, Payment HSM as a Service

認証

  • FIPS 140-3 Level 3
  • FIPS 140-2 Level 4(物理)
  • PCI PTS HSM v3
  • PCI PINおよびPCI DSS

特長

  • マスター鍵、鍵注入、ファームウェアのリモート管理
  • 1台の機器で複数テナントに対応するパーティション分割
  • 統合テスト向け無料シミュレーター
  • Payment HSM as a Serviceとしても利用可能

メーカー情報

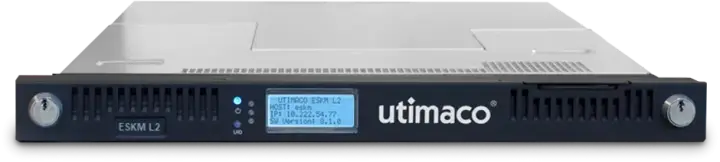
Enterprise Secure Key Manager

Enterprise Secure Key ManagerはKMIPを通じてデータベース、ストレージ、アプリケーション向けの鍵を管理し、HSMから鍵管理の負荷を取り除きます。仮想インスタンスから、内蔵ハードウェアセキュリティモジュールを備えたアプライアンスまで拡張できます。

ラックアプライアンスとしてのUtimaco Enterprise Secure Key Manager
ラックアプライアンス製品画像:Utimaco

モデル

Enterprise Secure Key Manager: モデル
ESKM L1仮想インスタンス、FIPS 140-2 Level 1
ESKM L2通常運用向けの1Uアプライアンス
ESKM L3General Purpose HSMを内蔵した1Uアプライアンス
ESKM L4シリーズ最上位モデル
形状
仮想インスタンス, 1Uアプライアンス
運用形態
自社データセンター, 仮想化, as a Service

認証

  • Common Criteria EAL2+
  • L1向けFIPS 140-2 Level 1
  • FIPS 140-3 Level 2は検証中

特長

  • 他社システム向けKMIP 1.0から2.1
  • クラスターあたり200万件を超える鍵
  • 耐量子暗号への対応
  • Enterprise Key Manager as a Serviceとしても利用可能

メーカー情報

貴社に合うシリーズの選び方

選定は4つの問いで決まります。求められる検証レベル、秒間署名数による負荷、貴社のアプリケーションのインターフェース、そして運用モデルです。私たちはこれらをワークショップで整理し、結果を意思決定資料にまとめます。

検証レベル

FIPS 140-3 Level 3は一般的なケースをカバーし、Level 4はアクティブなセンサーフィルムを必要とし、行政機関や重要インフラ事業者で採用されます。トラストサービスでは、FIPSではなくEN 419 221-5に基づくCommon Criteriaが重視されます。

負荷とテナント

モデル間ではRSA演算の秒間処理数が最大400倍異なり、Se100の101回からSe40kの40,000回まで幅があります。複数のアプリケーションを分離する場合は、8、16、31のコンテナを備えたモデルを選びます。

インターフェース

貴社のアプリケーションはPKCS#11、CNG、CXIのいずれかを使用し、鍵管理システムはKMIPを使用します。私たちはデータベース、PKI、署名サービスが選定したファームウェアと連携するかどうかを、事前にシミュレーターで確認します。

運用モデル

貴社自身が機器を運用するか、運用を私たちに委ねるか、Utimaco Trust as a Serviceを利用できます。ソリューション全体はドイツ国内のデータセンターで稼働します。

Utimacoに関して私たちが提供すること

私たちは機器の提供だけでなく、その前後の作業も担います。選定、統合、鍵セレモニー、監視、運用です。1つのチームがコンサルティングから運用まで貴社を支援します。

  • HSMコンサルティングと導入支援

    私たちはシリーズを貴社に合わせて選定し、コンテナとパーティションを設定し、PKCS#11とCNGを接続し、鍵セレモニーを監査に耐える形で記録します。

    HSMと鍵管理

  • 耐量子暗号(PQC)対応

    私たちは、どの鍵とプロトコルがRSAとECCに基づいているかを把握し、Quantum Protectファームウェアを用いてML-KEMとML-DSAへの移行を計画します。

    耐量子暗号(PQC)

  • サイバーセキュリティ

    私たちは機器を監視し、管理とアプリケーションを分離し、ロールとログを点検し、事象を貴社のSIEMへ連携します。

    サイバーセキュリティ

規格と証跡

これら5つの要件が、Utimacoにおける選定と資料を左右します。私たちは、どのシリーズが現在それを満たすか、どの証跡がまだ検証中かをお伝えします。

要件 / 求められる内容 / OTOKO®の対応内容
要件求められる内容OTOKO®の対応内容
FIPS 140-3定義された物理保護レベルを備えた認証済み暗号モジュールLevel 3と認証番号CMVP 5223のSeシリーズ、Level 4検証中のCSeシリーズ
Common Criteria EN 419 221-5トラストサービス向けの認証済み署名モジュールEAL4+とアプリケーションパッケージCC eIDASを備えたCryptoServer
PCI PTS HSMPINとカード鍵向けの認証済みハードウェアv3準拠のAtalla AT1000、加えてPCI PINとPCI DSS
eIDASトラストサービス事業者における適格署名生成装置QSCDとしてのCryptoServer、EN 419 241-2に基づくリモート署名
BSI VS-NfDVS-NfDまでの機密情報の取扱認可VS-NfDパッケージを備えたCryptoServer、EUおよびNATO RESTRICTEDにも対応

Utimacoに関するよくある質問

関連するトピック

詳しく知りたい方はこちら

Utimaco

Utimacoはアーヘンでハードウェアセキュリティモジュールを製造し、一般的なアプリケーション、決済、鍵管理という3つの製品ラインを提供しています。私たちは貴社と一緒に適したシリーズを選び、貴社のアプリケーションへ統合し、耐量子暗号への移行を支援します。

お客様

パートナー

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

アクセシビリティ

表示をご自身のニーズに合わせて調整できます。

このページには、まだやさしい日本語版がありません。

設定は現在、今回の閲覧にのみ適用されます。永続的な保存は「Cookie設定」で許可できます。