Menü

Kontakt aufnehmen
Logo
Presse

Utimaco HSM: Schlüssel in zertifizierter Hardware

Utimaco baut Hardware-Sicherheitsmodule in Aachen und liefert drei Linien: allgemeine Anwendungen, Zahlungsverkehr und Schlüsselverwaltung. Wir wählen mit Ihnen die passende Serie, integrieren sie in Ihre Anwendungen und begleiten den Wechsel auf Post-Quanten-Verfahren.

Produkt testen
  • FIPS 140-3 Level 3
  • Common Criteria EN 419 221-5
  • eIDAS QSCD
  • VS-NfD
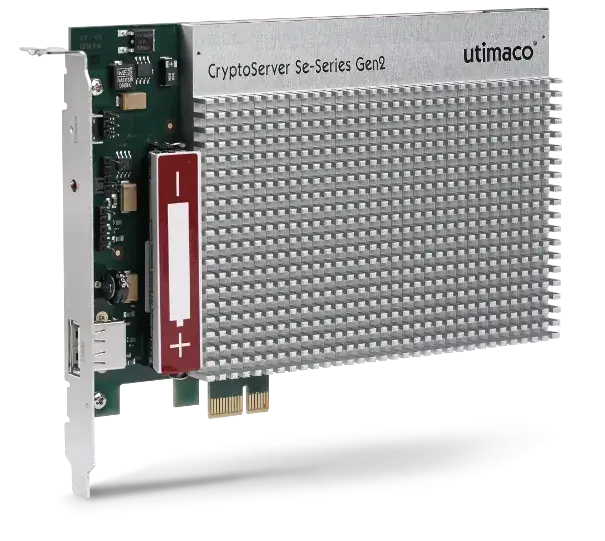
Utimaco u.trust General Purpose HSM der Se-Serie als PCIe-Karte
Produktbild: Utimaco

Utimaco im Überblick

Ein Hardware-Sicherheitsmodul erzeugt und speichert kryptografische Schlüssel in einem geprüften Gerät. Der Schlüssel verlässt diese Grenze nie im Klartext, die Anwendung ruft Signatur und Entschlüsselung über PKCS#11, CNG oder CXI ab. Utimaco deckt mit einer Plattform allgemeine Anwendungen, Zahlungsverkehr und Schlüsselverwaltung ab.

Kryptografie und Hardware-Sicherheitsmodule sind unsere Kernkompetenz. Wir kennen die Utimaco Firmware, die Container-Trennung und die Migrationspfade zwischen CryptoServer und u.trust. Als Trust as a Service Partner, Reseller, Distributor für EMEA und Trainingspartner liefern wir Technik, Lizenzen und Wissen aus einer Hand.

General Purpose, Payment, Key Management
FIPS 140-3 Level 3, CMVP 5223
ML-KEM, ML-DSA, LMS, HSS, XMSS
Appliance, PCIe-Karte, as a Service

OTOKO® und Utimaco

Bei Utimaco reicht unsere Rolle weit über den Vertrieb hinaus, wir gehören weltweit zu den größten Partnern des Herstellers. Vier Rollen bündeln wir unter einem Dach, von der Lieferung als Dienst bis zur Schulung Ihrer Leute.

Trust as a Service Partner

Wir liefern Utimaco Module als Dienst, mit Betrieb, Überwachung und dokumentierter Schlüsselzeremonie.

Value Added Reseller

Geräte und Lizenzen kommen mit Auslegung, Integration und Support, statt als reine Lieferung.

Value Added Distributor EMEA

Für u.trust LAN Crypt und DiskEncrypt beliefern und betreuen wir Partner in Europa, dem Nahen Osten und Afrika.

Exklusiver Trainingspartner

Utimaco Schulungen laufen weltweit exklusiv über uns, von der Administration bis zur Schlüsselverwaltung.

Die Serien im Detail

u.trust General Purpose HSM Se-Serie

Die Se-Serie ist die aktuelle Linie für allgemeine Anwendungen und der Nachfolger der CryptoServer Se-Modelle. Sie trennt bis zu 31 Mandanten in eigenen Containern und lässt sich im Feld auf Post-Quanten-Verfahren aktualisieren.

Geräteabbildung ansehen
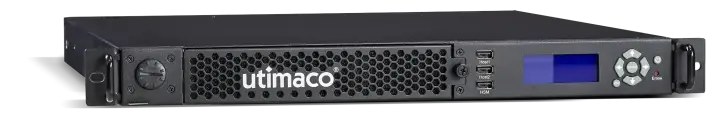
Utimaco u.trust General Purpose HSM als Rack-Appliance
Rack-ApplianceProduktbild: Utimaco

Modelle

u.trust General Purpose HSM Se-Serie: Modelle
Se100101 RSA-2048-Operationen pro Sekunde
Se2k2.050 RSA-2048-Operationen pro Sekunde
Se5k5.100 Operationen, wahlweise 8, 16 oder 31 Container
Se15k15.000 RSA-2048-Operationen pro Sekunde
Se40k40.000 Operationen, wahlweise 8, 16 oder 31 Container
Bauformen
LAN-Appliance, PCIe-Karte
Betrieb
Eigenes Rechenzentrum, General Purpose HSM as a Service, Anbindung an AWS, Azure und Google Cloud

Zertifizierungen

  • FIPS 140-3 Level 3, CMVP 5223
  • FIPS 140-2 Level 3
  • Common Criteria
  • PCI PTS HSM v3

Merkmale

  • Bis zu 31 getrennte Container, jeder mit eigenen PKCS#11-Partitionen
  • Quantum Protect liefert ML-KEM, ML-DSA, LMS, HSS und XMSS
  • Weitere Pakete für 5G, Blockchain und Double Key Encryption
  • Kostenloser Simulator für Tests vor der Beschaffung
  • Eigene Firmware über das CryptoServer SDK
Herstellerangaben

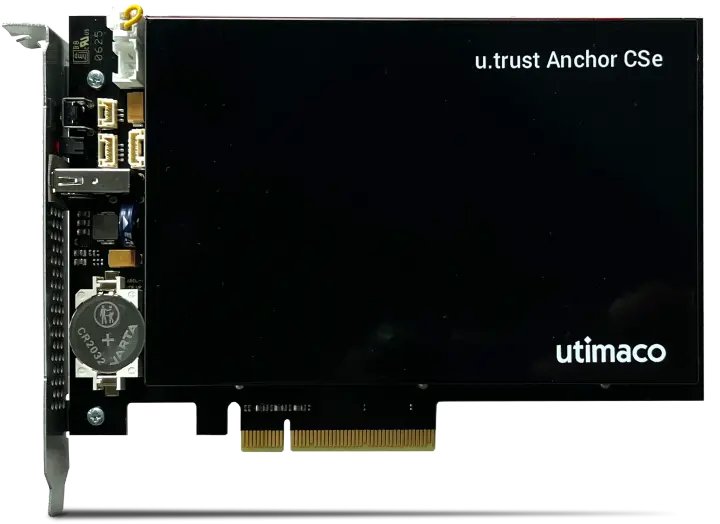
u.trust General Purpose HSM CSe-Serie

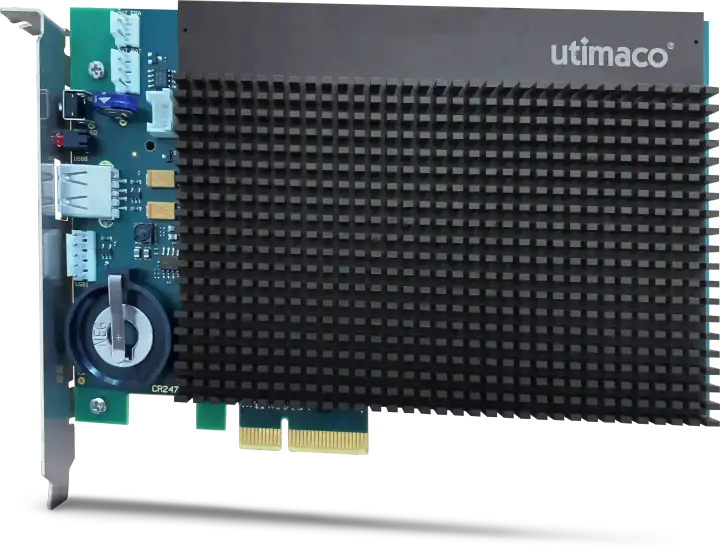
Die CSe-Serie ergänzt die Se-Linie um die höchste physische Schutzstufe und wurde im Oktober 2025 vorgestellt. Eine tamper-aktive Sensorfolie löscht die Schlüssel, sobald jemand das Gehäuse öffnet.

Geräteabbildung ansehen
Utimaco u.trust General Purpose HSM der CSe-Serie als PCIe-Karte
PCIe-KarteProduktbild: Utimaco

Modelle

u.trust General Purpose HSM CSe-Serie: Modelle
CSe100101 RSA-2048-Signaturen pro Sekunde, ein Container
CSe2k2.050 Signaturen pro Sekunde, vier Container
CSe5k5.100 Signaturen, wahlweise 8, 16 oder 31 Container
Bauformen
LAN-Appliance, PCIe-Karte
Betrieb
Eigenes Rechenzentrum, Hosting beim Dienstleister

Zertifizierungen

  • FIPS 140-3 Level 4 im Verfahren
  • PCI PTS HSM v3

Merkmale

  • Tamper-aktive Sensorfolie mit sofortiger Schlüssellöschung
  • Bis zu 25.000 ECC-Signaturen pro Sekunde
  • Gleiche Post-Quanten-Verfahren wie die Se-Serie
  • Simulator und Anwendungspakete für eIDAS-Konfigurationen

Herstellerangaben

CryptoServer General Purpose HSM

Der CryptoServer trägt die Zulassungen, die im öffentlichen Sektor und bei Vertrauensdiensten heute verlangt werden, darunter Common Criteria nach EN 419 221-5, eIDAS QSCD und VS-NfD. Für Neuprojekte planen wir den Übergang auf die u.trust Se-Serie mit ein.

Geräteabbildung ansehen
Utimaco CryptoServer General Purpose HSM als PCIe-Karte
PCIe-KarteProduktbild: Utimaco

Modelle

CryptoServer General Purpose HSM: Modelle
Se12Einstieg für kleine Signaturlasten
Se52Mittlere Last in PKI-Umgebungen
Se500Hohe Last für Vertrauensdienste
Se1500Höchste Last der CryptoServer-Reihe
Bauformen
LAN-Appliance V5, PCIe-Karte
Betrieb
Eigenes Rechenzentrum, Trust as a Service
Lebenszyklus
End of Life im März 2027, Nachfolger ist die u.trust General Purpose HSM Se-Serie

Zertifizierungen

  • FIPS 140-2 Level 3
  • Common Criteria EAL4+ nach EN 419 221-5
  • eIDAS QSCD
  • VS-NfD, EU RESTRICTED, NATO RESTRICTED

Merkmale

  • Anwendungspaket CC eIDAS für Fernsignaturen nach EN 419 241-2
  • Anwendungspaket VS-NfD für eingestufte Umgebungen
  • Schnittstellen PKCS#11, CNG und CXI
  • Simulator für Test und Entwicklung
  • Auch über Trust as a Service verfügbar

Herstellerangaben

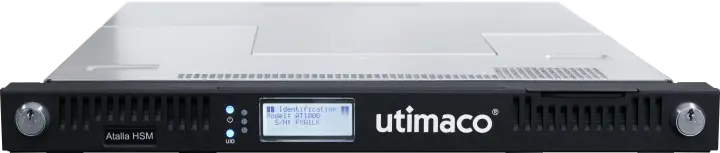
Atalla AT1000 Payment HSM

Das AT1000 schützt PIN, Kartendaten und Schlüssel im Zahlungsverkehr und erfüllt die Prüfungen, die Netzbetreiber und Aufsicht dafür verlangen. Emittenten, Acquirer und Zahlungsdienstleister betreiben es im eigenen Rechenzentrum oder als Dienst.

Utimaco Atalla AT1000 Payment HSM als Rack-Appliance
Rack-ApplianceProduktbild: Utimaco

Modelle

Atalla AT1000 Payment HSM: Modelle
AT1000Bis zu 10.000 Transaktionen pro Sekunde
AT1000 PartitionenEigene Schlüssel und Administratoren je Partition
Bauformen
LAN-Appliance
Betrieb
Eigenes Rechenzentrum, Payment HSM as a Service

Zertifizierungen

  • FIPS 140-3 Level 3
  • FIPS 140-2 Level 4 physisch
  • PCI PTS HSM v3
  • PCI PIN und PCI DSS

Merkmale

  • Fernverwaltung für Masterkeys, Schlüsselinjektion und Firmware
  • Partitionierung für mehrere Mandanten auf einem Gerät
  • Kostenloser Simulator für Integrationstests
  • Auch als Payment HSM as a Service

Herstellerangaben

Enterprise Secure Key Manager

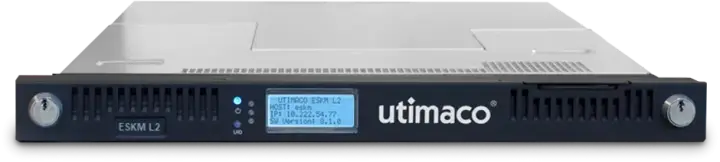
Der Enterprise Secure Key Manager verwaltet Schlüssel für Datenbanken, Speicher und Anwendungen über KMIP und nimmt dem HSM die Verwaltungsaufgaben ab. Er skaliert von der virtuellen Instanz bis zur Appliance mit eingebautem Hardware-Sicherheitsmodul.

Utimaco Enterprise Secure Key Manager als Rack-Appliance
Rack-ApplianceProduktbild: Utimaco

Modelle

Enterprise Secure Key Manager: Modelle
ESKM L1Virtuelle Instanz, FIPS 140-2 Level 1
ESKM L21U-Appliance für den Regelbetrieb
ESKM L31U-Appliance mit eingebautem General Purpose HSM
ESKM L4Höchste Ausbaustufe der Reihe
Bauformen
Virtuelle Instanz, 1U-Appliance
Betrieb
Eigenes Rechenzentrum, Virtualisierung, as a Service

Zertifizierungen

  • Common Criteria EAL2+
  • FIPS 140-2 Level 1 für L1
  • FIPS 140-3 Level 2 im Verfahren

Merkmale

  • KMIP 1.0 bis 2.1 für Fremdsysteme
  • Mehr als zwei Millionen Schlüssel je Cluster
  • Unterstützung für Post-Quanten-Verfahren
  • Auch als Enterprise Key Manager as a Service

Herstellerangaben

So finden Sie die passende Serie

Vier Fragen entscheiden über die Wahl: die geforderte Prüfstufe, die Last in Signaturen pro Sekunde, die Schnittstellen Ihrer Anwendungen und das Betriebsmodell. Wir klären sie in einem Workshop und halten das Ergebnis in einer Entscheidungsvorlage fest.

Prüfstufe

FIPS 140-3 Level 3 deckt den Regelfall ab, Level 4 fordert eine aktive Sensorfolie und kommt bei Behörden und Betreibern kritischer Infrastrukturen vor. Für Vertrauensdienste zählt Common Criteria nach EN 419 221-5 statt FIPS.

Last und Mandanten

Die Modelle unterscheiden sich um den Faktor 400 in RSA-Operationen pro Sekunde, von 101 beim Se100 bis 40.000 beim Se40k. Wer mehrere Anwendungen trennt, wählt ein Modell mit 8, 16 oder 31 Containern.

Schnittstellen

Ihre Anwendungen sprechen PKCS#11, CNG oder CXI, Schlüsselverwaltungen sprechen KMIP. Wir prüfen vorab im Simulator, ob Datenbank, PKI oder Signaturdienst mit der gewählten Firmware zusammenarbeiten.

Betriebsmodell

Sie können die Geräte selbst betreiben, von uns betreiben lassen oder Utimaco Trust as a Service nutzen. Die gesamte Lösung läuft in deutschen Rechenzentren.

Was wir rund um Utimaco leisten

Wir liefern nicht nur das Gerät, sondern die Kette davor und danach: Auswahl, Integration, Schlüsselzeremonie, Monitoring und Betrieb. Ein Team begleitet Sie von der Beratung bis zum Betrieb.

  • HSM Consulting und Integration

    Wir dimensionieren die Serie, richten Container und Partitionen ein, binden PKCS#11 und CNG an und dokumentieren die Schlüsselzeremonie prüffest.

    HSM & Schlüsselmanagement

  • PQC Readiness

    Wir erfassen, welche Schlüssel und Protokolle auf RSA und ECC beruhen, und planen den Wechsel auf ML-KEM und ML-DSA mit der Firmware Quantum Protect.

    Post-Quanten-Kryptografie

  • Cybersecurity

    Wir überwachen die Geräte, trennen Administration und Anwendung, prüfen Rollen und Protokolle und binden die Ereignisse an Ihr SIEM an.

    Cybersecurity

Normen und Nachweise

Diese fünf Vorgaben bestimmen bei Utimaco die Auswahl und die Dokumentation. Wir sagen Ihnen, welche Serie sie heute trägt und welcher Nachweis noch im Verfahren ist.

Vorgabe / Verlangt / OTOKO® liefert
VorgabeVerlangtOTOKO® liefert
FIPS 140-3Geprüfte Kryptomodule mit definierter physischer SchutzstufeSe-Serie mit Level 3 und CMVP-Nummer 5223, CSe-Serie mit Level 4 im Verfahren
Common Criteria EN 419 221-5Geprüftes Signaturmodul für VertrauensdiensteCryptoServer mit EAL4+ und dem Anwendungspaket CC eIDAS
PCI PTS HSMGeprüfte Hardware für PIN und KartenschlüsselAtalla AT1000 nach v3, dazu PCI PIN und PCI DSS
eIDASQualifizierte Signaturerstellungseinheit beim VertrauensdiensteanbieterCryptoServer als QSCD, Fernsignatur nach EN 419 241-2
BSI VS-NfDFreigabe für Verschlusssachen bis VS-NfDCryptoServer mit VS-NfD-Paket, auch EU und NATO RESTRICTED

Häufige Fragen zu Utimaco

Passende Themen

Sie möchten mehr erfahren über

Utimaco

Utimaco baut Hardware-Sicherheitsmodule in Aachen und liefert drei Linien: allgemeine Anwendungen, Zahlungsverkehr und Schlüsselverwaltung. Wir wählen mit Ihnen die passende Serie, integrieren sie in Ihre Anwendungen und begleiten den Wechsel auf Post-Quanten-Verfahren.

Unsere Kunden

Unsere Partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Barrierefreiheit

Passe die Darstellung an deine Bedürfnisse an.

Für diese Seite ist noch keine einfache Fassung verfügbar.

Einstellungen gelten aktuell für diesen Besuch. Dauerhaftes Speichern kannst du in den Cookie-Einstellungen erlauben.