Verschlüsselung
Datei- & Ordnerverschlüsselung
Dateiverschlüsselung für kleine Unternehmen, Mittelstand und Enterprise: LAN Crypt planen, einführen und betreiben. Standard-Einsatz und VS-NfD getrennt betrachtet.
Leistung kennenlernen ®
Cybersecurity mit OTOKO®
Wir verschlüsseln Dateien und Datenträger, sichern Dateieingänge mit OPSWAT MetaDefender und prüfen Ihre Software, Cloud-Infrastruktur und KI-Anwendungen auf ausnutzbare Schwachstellen. Von der ersten Absicherung im kleinen Unternehmen bis zu Projekten mit Anforderungen aus VS-NfD und NATO RESTRICTED.
Den passenden Schutz finden
Analyse · Integration · überprüfbare Ergebnisse
OTOKO® × OPSWAT / Köln 2026

Als OPSWAT-Partner in Deutschland verbinden wir Produktauswahl und technische Umsetzung mit direktem Austausch. 2026 haben wir das OPSWAT Bootcamp in Köln durchgeführt. Der Film gibt Einblicke in die gemeinsame Arbeit, Gespräche und das Training vor Ort.
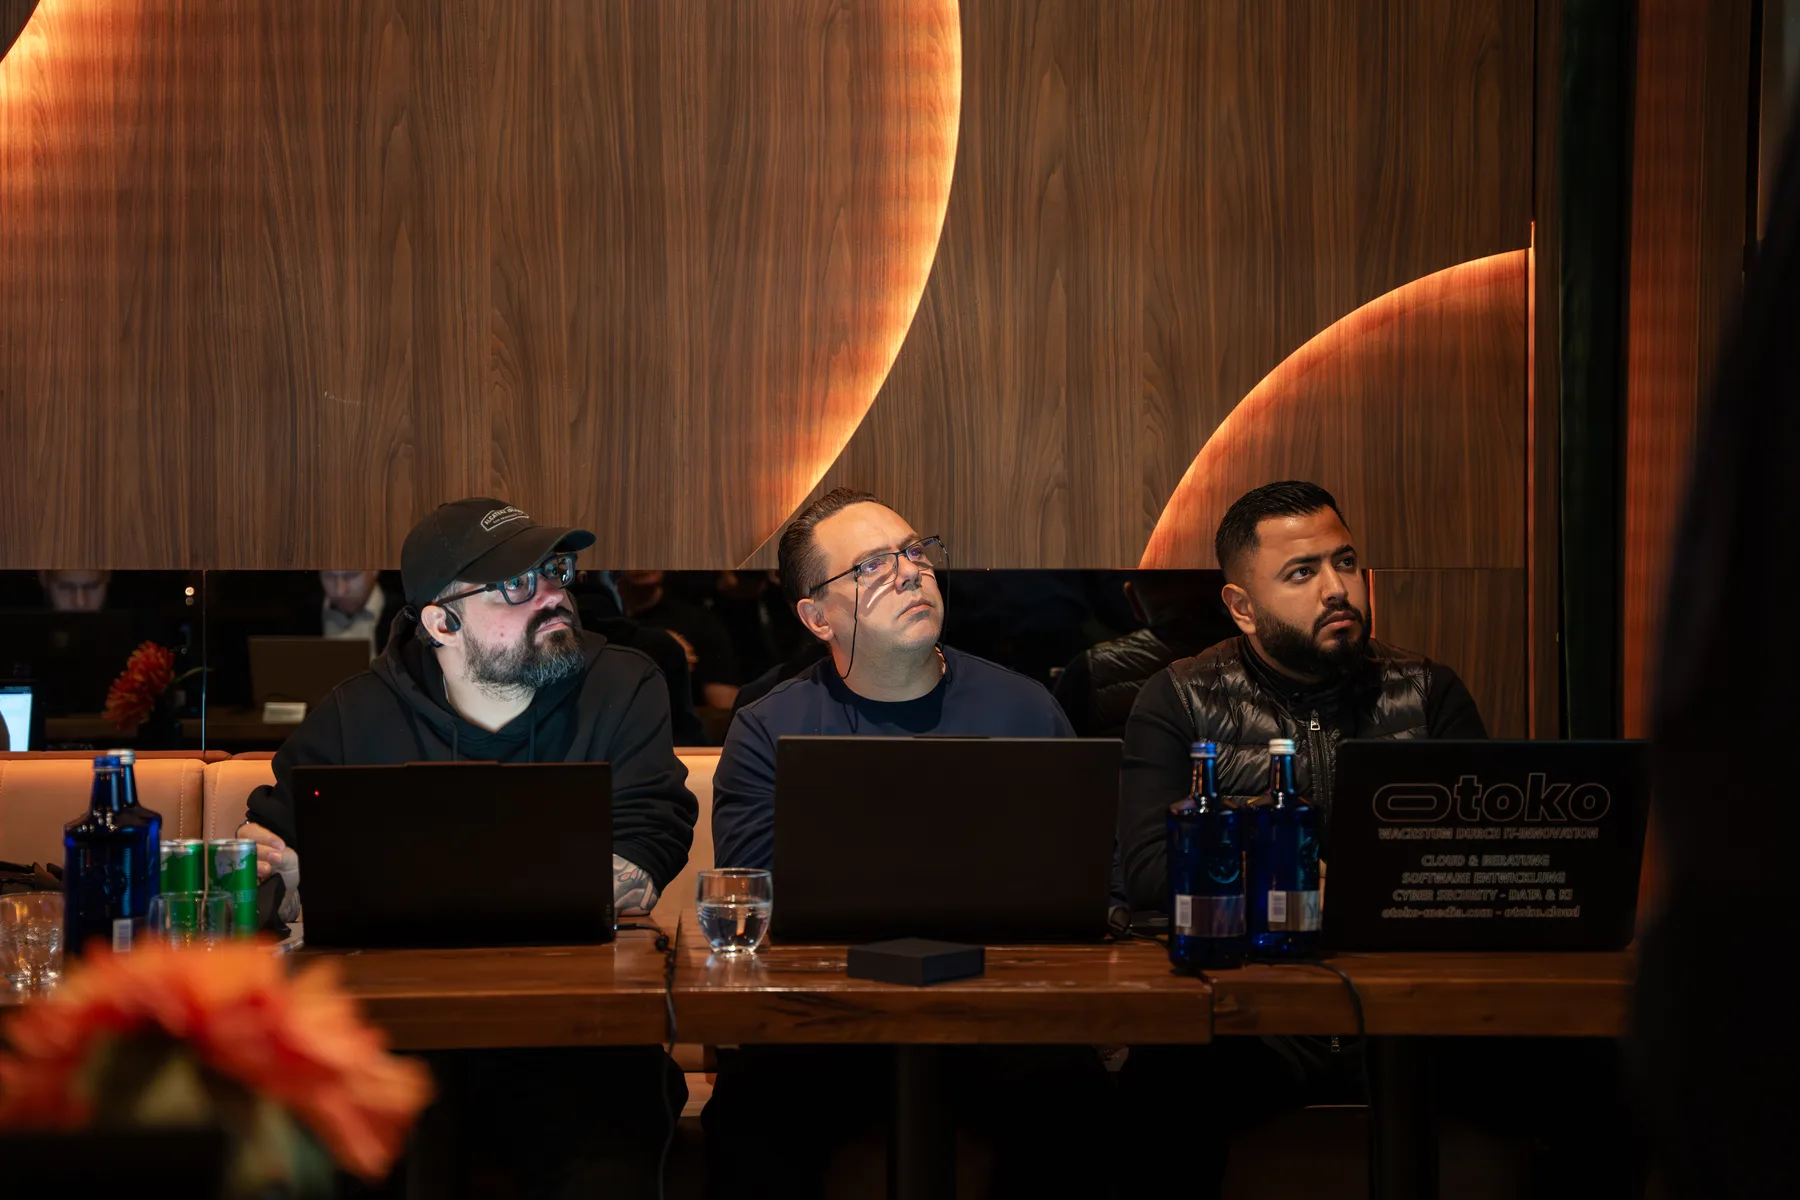
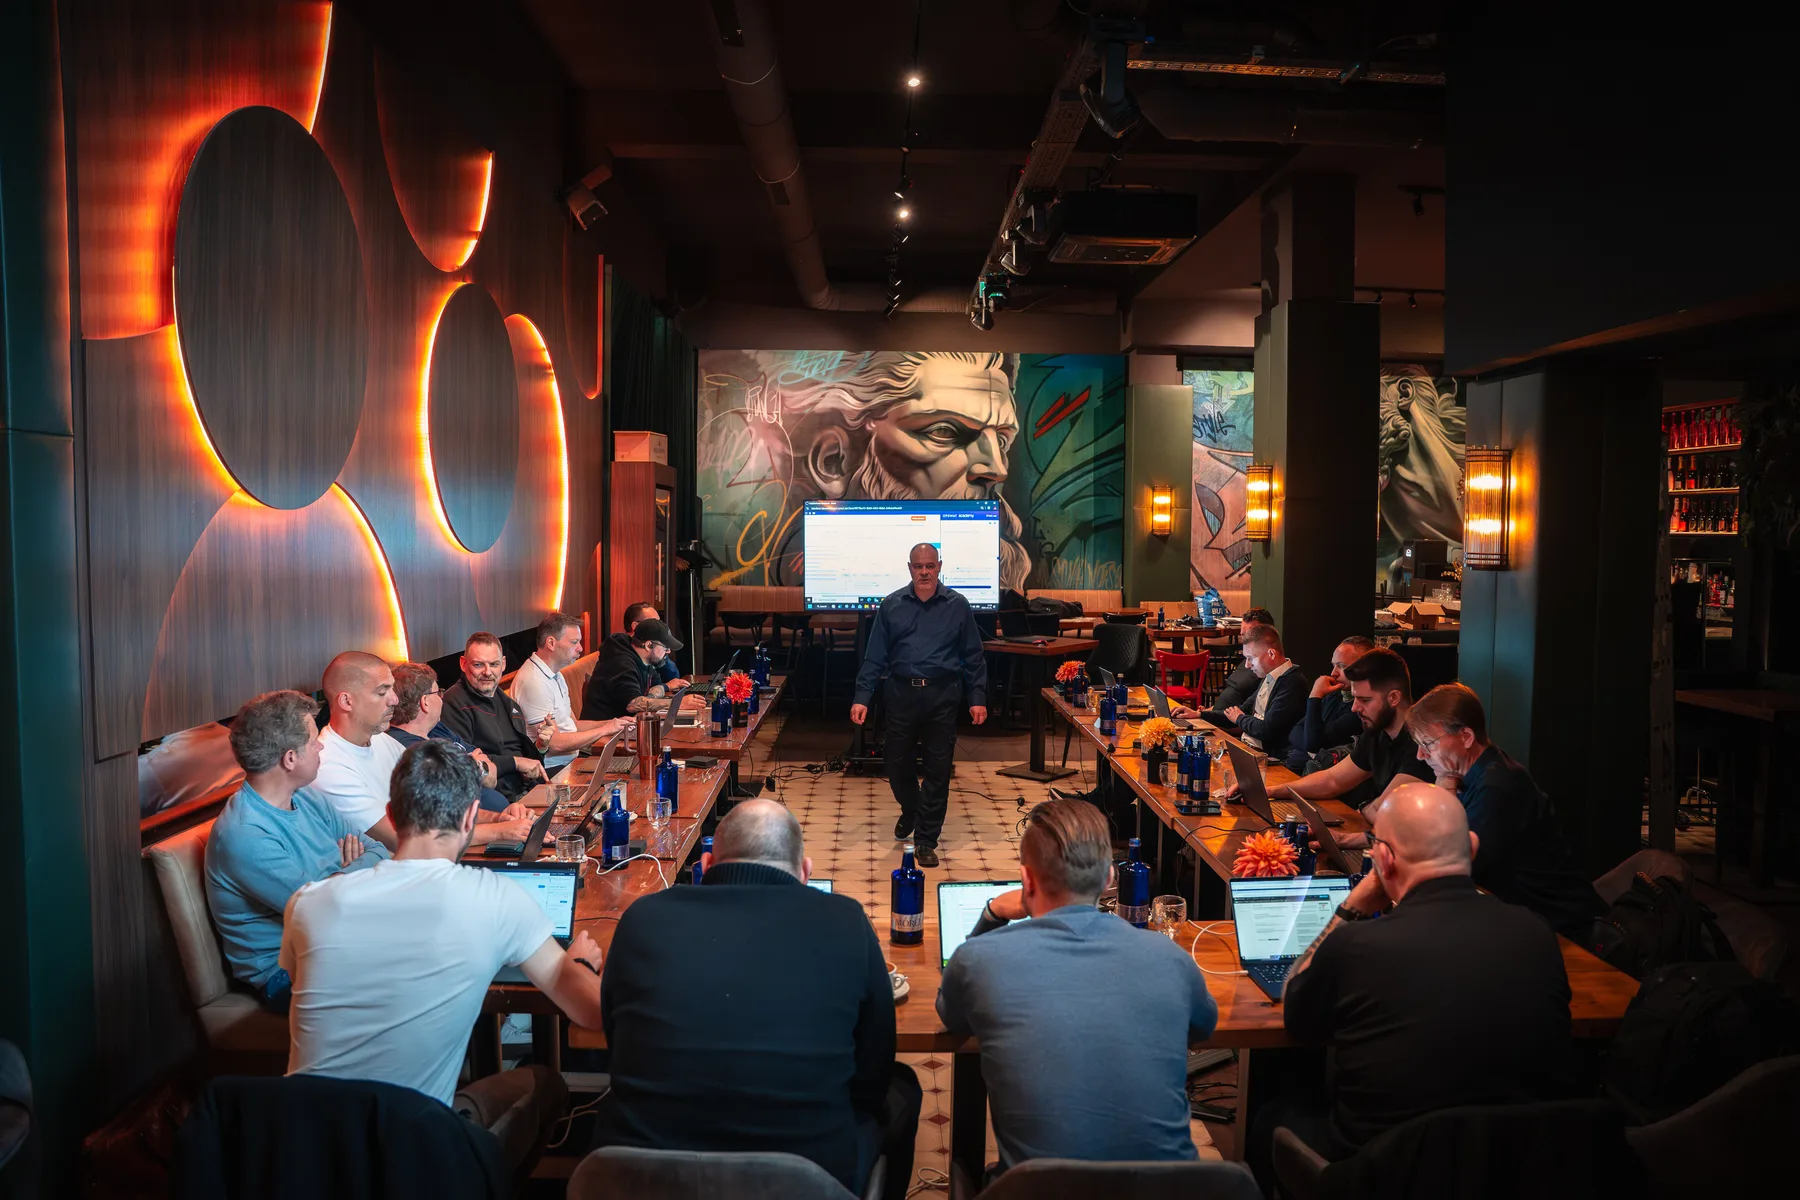
Im Film: Eindrücke aus dem Schulungsraum, Gespräche mit Beteiligten und die Übergabe von Teilnahmeunterlagen. Die Fotos zeigen unser Team und die gemeinsame Runde in Köln.
OPSWAT-Dateisicherheit mit OTOKO® kennenlernenKnow-how in der Softwareanalyse: Fehlerursachen verstehen und technische Befunde für Entwicklungsteams nutzbar machen.
Das weltweite OTOKO® Team verbindet Softwareentwicklung, Infrastruktur und die Umsetzung anspruchsvoller IT-Projekte.
Bestimmt Architektur, Prüfumfang und die erforderlichen Nachweise – vom Unternehmensalltag bis zum besonders sensiblen Projekt.
Neun Themen. Konkrete Aufgaben.
Eine verlorene Festplatte, eine manipulierte Bewerbung und ein Zugriff auf fremde Kundendaten brauchen unterschiedliche Antworten. Wählen Sie den Bereich, in dem Ihr Risiko entsteht. Auf jeder Fachseite finden Sie unseren Leistungsumfang, Planungsfragen und ein konkretes Projektszenario.
Verschlüsselung
Dateiverschlüsselung für kleine Unternehmen, Mittelstand und Enterprise: LAN Crypt planen, einführen und betreiben. Standard-Einsatz und VS-NfD getrennt betrachtet.
Leistung kennenlernenVerschlüsselung
DiskEncrypt für Unternehmensgeräte: Beschaffung, Rollout, Recovery und Support. Vom kleinen Betrieb bis Enterprise, mit gesonderter Ausführung für VS-NfD.
Leistung kennenlernenVerschlüsselung
Verschlüsselte USB-Sticks, SSDs und Festplatten für kleine Unternehmen bis Enterprise. Standard-Datenträger und Kobra VS für besondere Schutzanforderungen.
Leistung kennenlernenDateisicherheit
OPSWAT MetaDefender Core integrieren: Multiscanning, CDR, Dateityperkennung, DLP und SBOM für Uploads, Downloads und kontrollierte Dateitransfers.
Leistung kennenlernenOffensive Security
Autorisierte Pentests für SaaS, APIs, PaaS-Anwendungen und Legacy-Software: Geschäftslogik, Mandantentrennung, Nachweis und Behebung mit OTOKO®.
Leistung kennenlernenOffensive Security
OTOKO® prüft autorisiert Netzwerke, Cloud-Konfiguration und IaaS: Zugriffspfade, Identitäten, Segmentierung, priorisierte Befunde und Retest.
Leistung kennenlernenOffensive Security
OTOKO® analysiert KI-Anwendungen: Datenzugriffe, Prompt Injection, RAG, Agentenrechte und sichere Tool-Aufrufe. Mit 15 Jahren Softwareanalyse-Erfahrung.
Leistung kennenlernenSensible Umgebungen
Verschlüsselungsprojekte für VS-NfD und NATO RESTRICTED planen: Produktzulassung, Betrieb und personelle Anforderungen einschließlich Ü3 getrennt prüfen.
Leistung kennenlernenOffensive Security
Ergebnis vereinbaren, Festbetrag definieren: Wird der vereinbarte Nachweis im autorisierten Pentest nicht erbracht, entfällt die erfolgsabhängige Vergütung.
Leistung kennenlernenUtimaco / OTOKO®

Exklusiver EMEA-Distributor für DiskEncrypt und u.trust LAN Crypt. Ihr Partner für kundenspezifische Anpassungen, Installation, Inbetriebnahme, Wartung und Level-1–3-Support.
Datei- und Ordnerverschlüsselung
Vertrauliche Dateien gezielt schützen und Zugriffe über ein geplantes Rollen- und Schlüsselmodell steuern. OTOKO® liefert u.trust LAN Crypt und integriert die Lösung in Ihre Dateiablagen, Arbeitsabläufe und Administration.
Für kleine Unternehmen, Mittelstand und Enterprise: Standard-Einsatz und gesonderte Ausführungen für eingestufte Informationen. Wir stimmen Lizenzierung, Nutzerumfang und Betreuung auf Ihre Organisation ab.
Der vorliegende Eintrag nennt VS-NfD. Eine EU- oder NATO-Freigabe wird für diese Version hier nicht ausgewiesen.
Festplattenverschlüsselung
Gespeicherte Daten auf Unternehmensgeräten gegen unbefugtes Auslesen schützen. OTOKO® liefert DiskEncrypt und übernimmt die Integration von Authentisierung, Schlüsselverwaltung, Geräte-Rollout und Wiederherstellung.
Für kleine Unternehmen, Mittelstand und Enterprise: Standard-Einsatz und gesonderte Ausführungen für eingestufte Informationen. Wir stimmen Lizenzierung, Nutzerumfang und Betreuung auf Ihre Organisation ab.
Die Angaben gelten für die genannten Versionen und ihre jeweiligen Einsatz- und Betriebsbedingungen. Kundenspezifische Umbauten und Änderungen werden vor Umsetzung auf ihren Einfluss auf den Zulassungsumfang geprüft. BSI-Liste zugelassener Produkte.
Kobra Infosec GmbH / Externe Speichermedien
Ergänzend zu verschlüsselten Standard-Datenträgern bieten wir diese Produktfamilie für besonders sensible Einsatzbereiche an. Sie ist auch für normale vertrauliche Geschäftsdaten nutzbar; ein eingestufter Einsatz verlangt zusätzlich die passende Zulassung und Betriebsweise.
OTOKO® ist Partner und Distributor für MENA, APAC und den Europäischen Wirtschaftsraum (EWR). Wir bieten attraktive Projektkonditionen für Ihre Beschaffung – abgestimmt auf Menge, Ausstattung und Einsatzregion.
Externer verschlüsselter Datenträger
Für die mobile Bereitstellung und Übergabe größerer Datenbestände. Wir stimmen die benötigte Ausführung und Kapazität mit Ihrem Beschaffungsbedarf ab und planen, wie das Medium ausgegeben, transportiert und wieder übernommen wird.
Verschlüsselter USB-C-Speicherstick
Für kompakte, transportable Datenträger in klar geregelten Arbeitsabläufen. Berechtigte Nutzer, vorgesehene Zielsysteme und die Handhabung bei Verlust gehören ebenso zur Auswahl wie die passende Speicherkapazität.
Passend zu Ihrem Arbeitsalltag
Oft liegen sensible Unterlagen gleichzeitig auf Notebooks, Fileservern und in geteilten Ordnern. Wir helfen, diese Datenwege zu ordnen und einen Schutz aufzubauen, den Ihr Team bedienen kann. Dazu gehören Berechtigungen, ein geregelter Umgang mit Geräteverlust und eine getestete Wiederherstellung. Sicherheitsmaßnahmen werden in priorisierten Schritten umgesetzt, damit Tagesgeschäft und Betreuungskapazität berücksichtigt bleiben.
Ein SaaS-Produkt muss Kundendaten voneinander trennen, Uploads kontrollieren und neue Funktionen sicher ausliefern. Wir betrachten Anwendung, APIs, Plattformdienste und Betriebszugänge gemeinsam. Bei KI-Funktionen kommen Datenquellen, Modellantworten und Werkzeugrechte hinzu. Befunde werden so aufbereitet, dass Produktverantwortliche ihre Bedeutung verstehen und Entwickler die Ursache gezielt beheben können.
Hier reicht ein gutes technisches Produkt allein nicht aus. Informationskategorie, gültige Zulassung, freigegebene Konfiguration, Betriebsprozesse und Zugangsberechtigung müssen zusammenpassen. Wir planen die technische Umsetzung entlang dieser Vorgaben. Anforderungen an Ü1, Ü2 oder Ü3 sowie zulässige Kommunikationswege werden mit den zuständigen Verantwortlichen geklärt, bevor sensible Informationen oder Systemzugänge übertragen werden.
Pentesting / Result as a Service
Sie möchten wissen, ob ein bestimmter Angriff auf Ihre Anwendung oder Infrastruktur tatsächlich möglich ist? Wir vereinbaren vorab, welches Sicherheitsproblem innerhalb des freigegebenen Umfangs nachgewiesen werden soll. Gelingt der vereinbarte Nachweis nicht, zahlen Sie die erfolgsabhängige Pentest-Vergütung nicht.
Damit das Modell für beide Seiten eindeutig ist, definieren wir Prüfrechte, Voraussetzungen, Nachweisqualität und Abnahme schriftlich. Einen beliebigen Hinweis behandeln wir nicht automatisch als erfülltes Ergebnis. Auf der Detailseite zeigen wir, wie aus einer Sicherheitsfrage eine belastbare Ergebnisvereinbarung wird.
Das Vergütungsmodell im Detail
Vom einzelnen Baustein zum durchgängigen Schutz
Ein Kundenportal nimmt eine Datei an. Bevor ein Mitarbeiter sie öffnet, wird sie geprüft und gegebenenfalls bereinigt. Im internen Speicher sorgen Rollen und Verschlüsselung für den Zugriffsschutz. Auf dem mobilen Gerät kommt Datenträgerverschlüsselung hinzu. Ein Anwendungstest prüft wiederum, ob ein anderer Kunde die Datei über eine manipulierte Anfrage abrufen könnte.
Wir stimmen diese Übergänge aufeinander ab: Wer darf entschlüsseln? Wo wird gescannt? Was passiert bei einem Fehler? Welche Nachweise bleiben erhalten? So entsteht ein nachvollziehbarer Ablauf mit klaren Zuständigkeiten.
Orientierung für Ihr Vorhaben
Zuerst bestimmen wir, welche Informationen, Anwendungen und Geschäftsabläufe geschützt werden müssen. Daraus leiten wir eine überschaubare Reihenfolge ab: beispielsweise Zugriff und Wiederherstellung klären, mobile Geräte verschlüsseln und den öffentlichen Datei-Upload absichern. Ein Pentest wird dort eingeplant, wo seine Ergebnisse konkrete Entscheidungen ermöglichen. Sie erhalten einen abgegrenzten Einstieg mit Verantwortlichkeiten und nachvollziehbaren Arbeitsergebnissen.
Beide schützen unterschiedliche Situationen. Festplattenverschlüsselung schützt gespeicherte Daten auf einem ausgeschalteten beziehungsweise korrekt gesperrten Datenträger im Rahmen der jeweiligen Lösung. Dateiverschlüsselung kann Berechtigungen über Speicherorte und Übertragungswege hinweg durchsetzen. Ob beides sinnvoll ist, hängt von Gerätebetrieb, Zusammenarbeit, Datenwegen und Schutzbedarf ab. Ein bereits angemeldeter, berechtigter Benutzer bleibt ein eigener Sicherheitsfall.
Wir richten den Umfang nach dem Einsatz aus: vom überschaubaren Unternehmensnetz bis zum Projekt mit eingestuften Informationen. Für VS-NfD oder NATO RESTRICTED werden konkrete Produkte, Versionen, Einsatzbedingungen und das Betriebskonzept geprüft. Benötigt ein Auftrag sicherheitsüberprüftes Personal, sind die erforderlichen Nachweise und Zugänge vorab projektbezogen zu klären. Ü3 bezeichnet eine Sicherheitsüberprüfung von Personen und keine Verschlüsselungsstufe.
Vor Beginn vereinbaren wir einen festen Betrag und einen konkreten, reproduzierbar nachzuweisenden Sicherheitsbefund innerhalb eines erlaubten Prüfumfangs. Wird dieser vereinbarte Nachweis nicht erbracht, fällt die vereinbarte erfolgsabhängige Pentest-Vergütung nicht an. Ergebnismaßstab, Voraussetzungen und Abnahme werden schriftlich festgelegt. Behebung, zusätzliche Beratung oder Retests werden nur bei gesonderter Beauftragung berechnet. Ein Test ohne passenden Befund ist keine Zusicherung vollständiger Sicherheit.
Das wird vor der Architekturentscheidung geklärt. MetaDefender lässt sich je nach Ausführung auch in einer eigenen Umgebung betreiben. Datenübertragung, externe Analyse, Telemetrie und Aktualisierungswege müssen zur jeweiligen Datenklasse passen. Ein On-Premises-Scanner allein macht einen Übergang zwischen eingestuften Netzen noch nicht zulässig. Wir berücksichtigen deshalb den vollständigen Freigabeprozess und die verantwortlichen Stellen.
Ein verwertbarer Befund beschreibt Voraussetzungen, betroffene Funktionen, Reproduktionsschritte, technische Auswirkungen und eine Einordnung im Geschäftsprozess. Wir besprechen mit Ihrem Team, an welcher Stelle die Ursache behoben werden sollte. Falls vereinbart, prüft ein Retest die konkrete Korrektur. Bei KI-Anwendungen berücksichtigen wir zusätzlich Modellvariabilität, Datenquellen und die Berechtigungen angebundener Werkzeuge.
Der nächste Schritt
Beschreiben Sie Ihre Ausgangslage und das gewünschte Ergebnis. Bei einem eingestuften Vorhaben genügt zunächst eine nicht eingestufte Aufgabenbeschreibung. Den geeigneten Austauschweg und die erforderlichen Voraussetzungen klären wir anschließend gemeinsam.
Cybersecurity-Vorhaben besprechen











