Cifrado
Cifrado de archivos y carpetas
Cifrado de archivos para pequeñas empresas, medianas empresas y grandes organizaciones: planificar, implantar y operar LAN Crypt. El uso estándar y el uso VS-NfD se tratan por separado.
Conocer el servicio ®
Ciberseguridad con OTOKO®
Ciframos archivos y soportes de datos, protegemos las entradas de archivos con OPSWAT MetaDefender y evaluamos su software, su infraestructura cloud y sus aplicaciones de IA en busca de vulnerabilidades explotables. Desde la primera protección en una pequeña empresa hasta proyectos con requisitos de VS-NfD y NATO RESTRICTED.
Encontrar la protección adecuada
Análisis · Integración · resultados verificables
OTOKO® × OPSWAT / Colonia 2026

Como socios de OPSWAT en Alemania, combinamos la selección de productos y la implementación técnica con un intercambio directo. En 2026 realizamos el OPSWAT Bootcamp en Colonia. El vídeo muestra el trabajo conjunto, las conversaciones y la formación in situ.
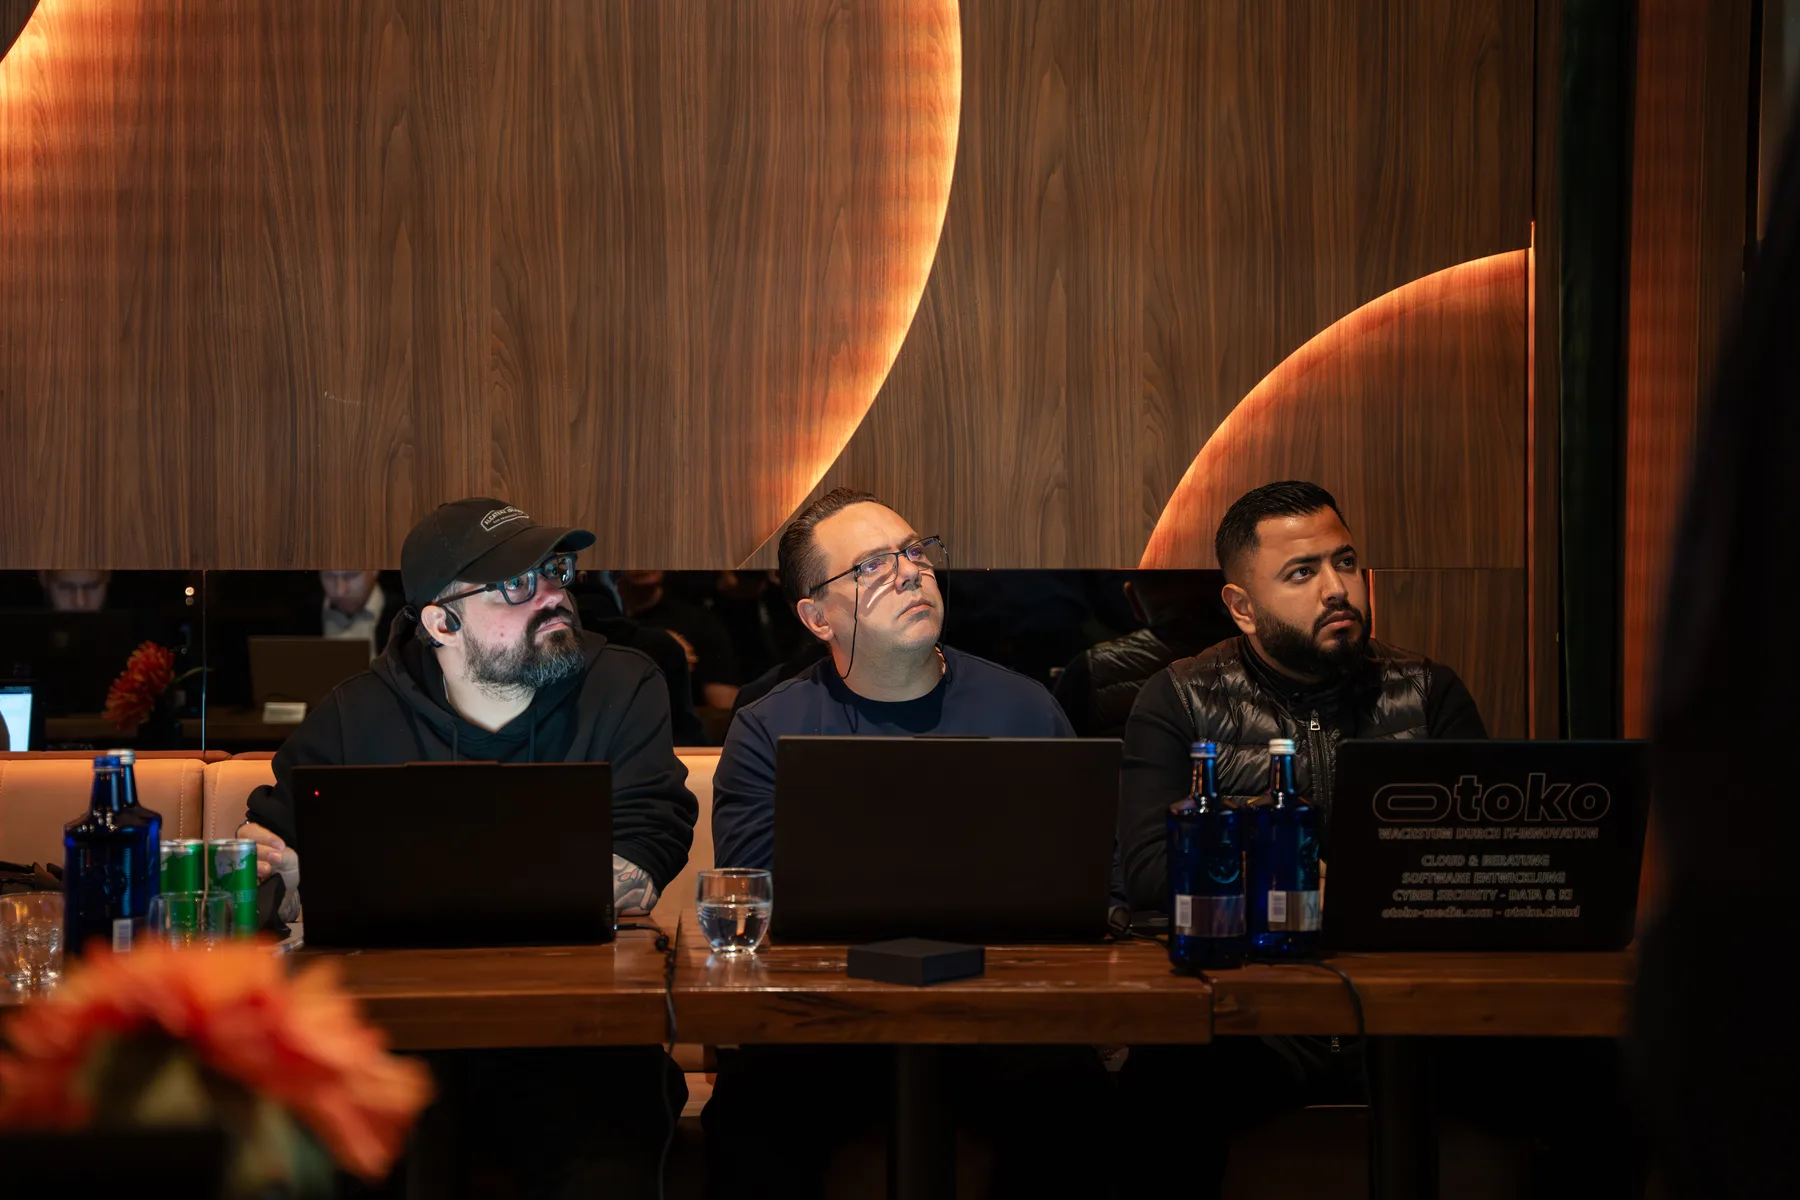
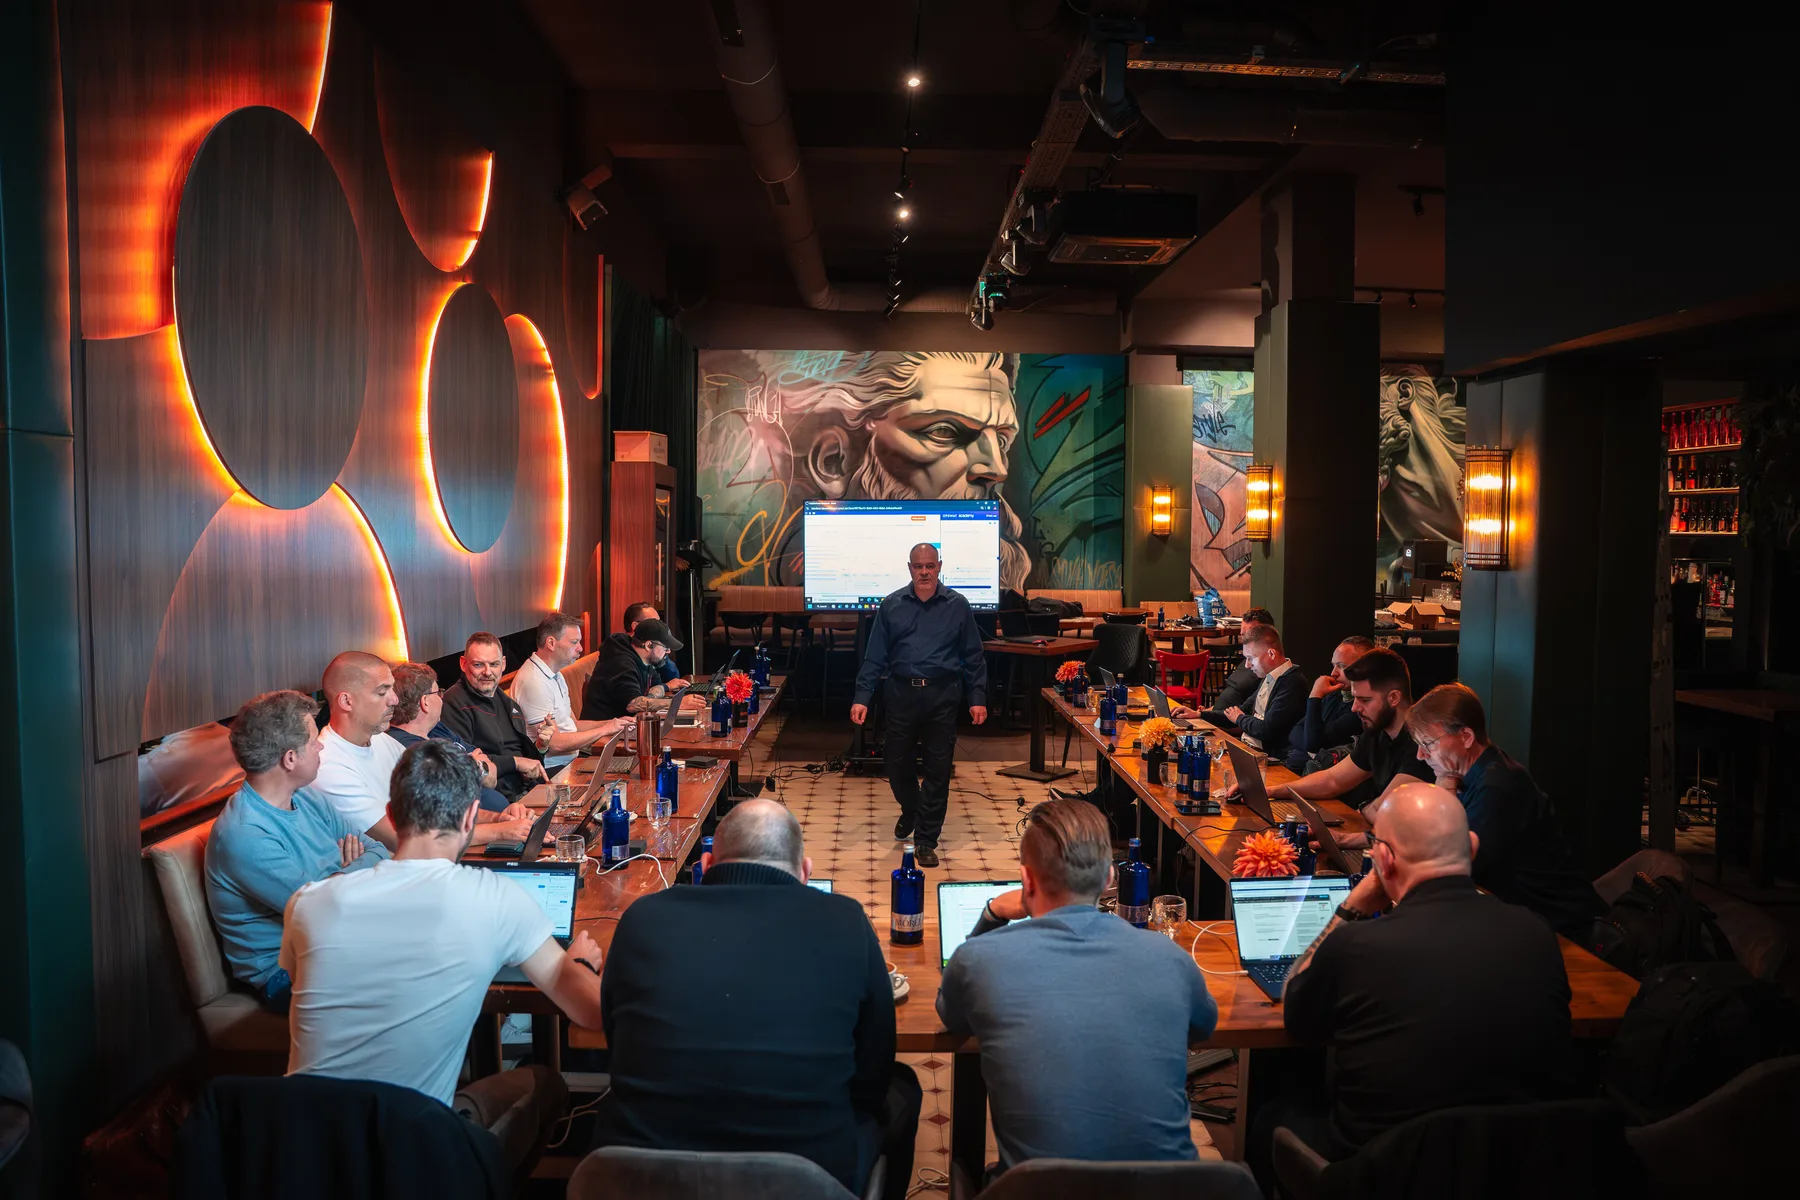
En el vídeo: impresiones de la sala de formación, conversaciones con los participantes y la entrega de la documentación de participación. Las fotos muestran a nuestro equipo y la jornada conjunta en Colonia.
Conocer la seguridad de archivos de OPSWAT con OTOKO®Conocimiento especializado en análisis de software: comprender las causas de los errores y convertir los hallazgos técnicos en información útil para los equipos de desarrollo.
El equipo global de OTOKO® combina desarrollo de software, infraestructura y la implementación de proyectos de TI exigentes.
Determina la arquitectura, el alcance de las pruebas y las evidencias necesarias, desde el día a día empresarial hasta proyectos especialmente sensibles.
Nueve temas. Tareas concretas.
Un disco duro perdido, una solicitud de empleo manipulada y el acceso a datos de otros clientes requieren respuestas distintas. Elija el ámbito en el que surge su riesgo. En cada página específica encontrará nuestro alcance de servicios, las preguntas de planificación y un escenario de proyecto concreto.
Cifrado
Cifrado de archivos para pequeñas empresas, medianas empresas y grandes organizaciones: planificar, implantar y operar LAN Crypt. El uso estándar y el uso VS-NfD se tratan por separado.
Conocer el servicioCifrado
DiskEncrypt para dispositivos empresariales: adquisición, despliegue, recuperación y soporte. Desde la pequeña empresa hasta la gran organización, con una edición específica para VS-NfD.
Conocer el servicioCifrado
Memorias USB, SSD y discos duros cifrados desde pequeñas empresas hasta grandes organizaciones. Soportes estándar y Kobra VS para requisitos de protección especiales.
Conocer el servicioSeguridad de archivos
Integrar OPSWAT MetaDefender Core: multiscanning, CDR, detección de tipos de archivo, DLP y SBOM para cargas, descargas y transferencias de archivos controladas.
Conocer el servicioSeguridad ofensiva
Pentests autorizados para SaaS, API, aplicaciones PaaS y software legacy: lógica de negocio, separación de inquilinos, evidencia y corrección con OTOKO®.
Conocer el servicioSeguridad ofensiva
OTOKO® realiza verificaciones autorizadas de redes, configuración cloud e IaaS: rutas de acceso, identidades, segmentación, hallazgos priorizados y retest.
Conocer el servicioSeguridad ofensiva
OTOKO® analiza aplicaciones de IA: accesos a datos, prompt injection, RAG, permisos de agentes y llamadas seguras a herramientas. Con 15 años de experiencia en análisis de software.
Conocer el servicioEntornos sensibles
Planificar proyectos de cifrado para VS-NfD y NATO RESTRICTED: evaluar por separado la homologación del producto, la operación y los requisitos de personal, incluida la Ü3.
Conocer el servicioSeguridad ofensiva
Acordar el resultado, definir un importe fijo: si en el pentest autorizado no se aporta la evidencia acordada, no se aplica la retribución vinculada al éxito.
Conocer el servicioUtimaco / OTOKO®

Distribuidor exclusivo para EMEA de DiskEncrypt y u.trust LAN Crypt. Su socio para personalizaciones específicas del cliente, instalación, puesta en marcha, mantenimiento y soporte de nivel 1 a 3.
Cifrado de archivos y carpetas
Proteger de forma específica los archivos confidenciales y controlar los accesos mediante un modelo de roles y claves planificado. OTOKO® suministra u.trust LAN Crypt e integra la solución en sus repositorios de archivos, flujos de trabajo y administración.
Para pequeñas empresas, empresas medianas y grandes empresas: uso estándar y versiones específicas para información clasificada. Adaptamos la licencia, el número de usuarios y el soporte a su organización.
La presente entrada indica VS-NfD. Aquí no se recoge ninguna autorización de la UE ni de la OTAN para esta versión.
Cifrado de disco
Proteger los datos almacenados en los dispositivos de la empresa frente a la lectura no autorizada. OTOKO® suministra DiskEncrypt y se encarga de la integración de la autenticación, la gestión de claves, el despliegue de dispositivos y la recuperación.
Para pequeñas empresas, empresas medianas y grandes empresas: uso estándar y versiones específicas para información clasificada. Adaptamos la licencia, el número de usuarios y el soporte a su organización.
Los datos son válidos para las versiones indicadas y sus respectivas condiciones de uso y operación. Las modificaciones y adaptaciones específicas del cliente se revisan antes de su implementación para comprobar su efecto en el alcance de la homologación. Lista del BSI de productos homologados.
Kobra Infosec GmbH / Soportes de almacenamiento externos
Además de los soportes de datos cifrados estándar, ofrecemos esta familia de productos para ámbitos de uso especialmente sensibles. También puede utilizarse para datos empresariales confidenciales habituales; el uso con información clasificada requiere además la homologación y el modo de operación adecuados.
OTOKO® es socio y distribuidor para MENA, APAC y el Espacio Económico Europeo (EEE). Ofrecemos condiciones de proyecto atractivas para su adquisición, adaptadas a la cantidad, el equipamiento y la región de uso.
Soporte de almacenamiento externo cifrado
Para transportar y entregar grandes volúmenes de datos. Coordinamos con usted la variante y la capacidad necesarias según sus necesidades de adquisición, y planificamos cómo se entrega, transporta y recoge el soporte.
Memoria USB-C cifrada
Para soportes de datos compactos y transportables dentro de flujos de trabajo claramente regulados. Los usuarios autorizados, los sistemas de destino previstos y el procedimiento en caso de pérdida forman parte de la selección, igual que la capacidad de almacenamiento adecuada.
Adaptado a su día a día laboral
A menudo, la documentación sensible se encuentra a la vez en portátiles, servidores de archivos y carpetas compartidas. Ayudamos a ordenar estos flujos de datos y a establecer una protección que su equipo pueda manejar. Esto incluye permisos, un procedimiento definido para la pérdida de dispositivos y una recuperación probada. Las medidas de seguridad se implementan en pasos priorizados, de modo que se tengan en cuenta el negocio diario y la capacidad de soporte disponible.
Un producto SaaS debe separar los datos de cada cliente, controlar las subidas de archivos y entregar de forma segura las nuevas funciones. Analizamos conjuntamente la aplicación, las API, los servicios de plataforma y los accesos operativos. En las funciones de IA se añaden las fuentes de datos, las respuestas del modelo y los permisos de las herramientas. Los hallazgos se elaboran de manera que los responsables de producto entiendan su relevancia y los desarrolladores puedan corregir la causa de forma específica.
En este contexto, un buen producto técnico por sí solo no es suficiente. La categoría de la información, la homologación vigente, la configuración aprobada, los procesos operativos y los permisos de acceso deben ser coherentes entre sí. Planificamos la implementación técnica conforme a estos requisitos. Los requisitos de Ü1, Ü2 o Ü3, así como las vías de comunicación permitidas, se aclaran con los responsables competentes antes de facilitar información sensible o accesos a los sistemas.
Pentesting / Result as a Service
¿Desea saber si un ataque determinado contra su aplicación o infraestructura es realmente posible? Acordamos de antemano qué problema de seguridad debe demostrarse dentro del alcance autorizado. Si no se logra la evidencia acordada, usted no paga la retribución del pentest vinculada al éxito.
Para que el modelo sea claro para ambas partes, definimos por escrito las autorizaciones para las pruebas, los requisitos previos, la calidad de la evidencia y la aceptación. No consideramos automáticamente cualquier indicio como un resultado cumplido. En la página de detalle mostramos cómo una cuestión de seguridad se convierte en un acuerdo sólido sobre el resultado.
El modelo de retribución en detalle
Del módulo individual a la protección integral
Un portal de clientes recibe un archivo. Antes de que un empleado lo abra, se comprueba y, si es necesario, se limpia. En el almacenamiento interno, los roles y el cifrado protegen el acceso. En el dispositivo móvil se añade el cifrado del soporte de datos. Una prueba de la aplicación comprueba, a su vez, si otro cliente podría acceder al archivo mediante una solicitud manipulada.
Coordinamos estas transiciones entre sí: ¿quién puede descifrar?, ¿dónde se realiza el escaneo?, ¿qué ocurre en caso de error?, ¿qué evidencias se conservan? Así se obtiene un proceso comprensible con responsabilidades claras.
Orientación para su proyecto
Primero determinamos qué información, aplicaciones y procesos de negocio deben protegerse. De ahí derivamos un orden manejable, por ejemplo aclarar el acceso y la recuperación, cifrar los dispositivos móviles y proteger la subida pública de archivos. Un pentest se planifica allí donde sus resultados permiten tomar decisiones concretas. Usted recibe un punto de partida delimitado con responsabilidades y resultados de trabajo verificables.
Ambos protegen situaciones distintas. El cifrado de disco duro protege los datos almacenados en un soporte apagado o correctamente bloqueado, en el marco de la solución correspondiente. El cifrado de archivos puede aplicar permisos a través de distintas ubicaciones de almacenamiento y vías de transmisión. Si combinar ambos tiene sentido depende del funcionamiento del dispositivo, la colaboración, los flujos de datos y la necesidad de protección. Un usuario ya autenticado y autorizado sigue siendo un caso de seguridad aparte.
Adaptamos el alcance al uso previsto: desde una red empresarial manejable hasta un proyecto con información clasificada. Para VS-NfD o NATO RESTRICTED se comprueban los productos concretos, las versiones, las condiciones de uso y el concepto de operación. Si un encargo requiere personal con habilitación de seguridad, las evidencias y los accesos necesarios se aclaran previamente para cada proyecto. Ü3 designa una habilitación de seguridad de personas y no un nivel de cifrado.
Antes de empezar, acordamos un importe fijo y un hallazgo de seguridad concreto y demostrable de forma reproducible dentro de un alcance de pruebas autorizado. Si no se aporta esta evidencia acordada, no se aplica la retribución del pentest vinculada al éxito. El criterio de resultado, los requisitos previos y la aceptación se fijan por escrito. La corrección, el asesoramiento adicional o los retests solo se facturan mediante un encargo independiente. Una prueba sin un hallazgo correspondiente no es una garantía de seguridad completa.
Esto se aclara antes de decidir la arquitectura. Según la versión, MetaDefender también puede operarse en un entorno propio. La transmisión de datos, el análisis externo, la telemetría y las vías de actualización deben ser adecuados para cada categoría de datos. Un escáner local no basta por sí solo para que sea admisible una transferencia entre redes clasificadas. Por eso tenemos en cuenta el proceso de aprobación completo y los organismos responsables.
Un hallazgo utilizable describe los requisitos previos, las funciones afectadas, los pasos de reproducción, el impacto técnico y su ubicación dentro del proceso de negocio. Hablamos con su equipo sobre en qué punto debería corregirse la causa. Si se acuerda, un retest comprueba la corrección concreta. En las aplicaciones de IA, tenemos en cuenta además la variabilidad del modelo, las fuentes de datos y los permisos de las herramientas conectadas.
El siguiente paso
Describa su situación de partida y el resultado deseado. En un proyecto con información clasificada, al principio basta con una descripción de la tarea no clasificada. A continuación, aclaramos juntos la vía de intercambio adecuada y los requisitos necesarios.
Hablar sobre su proyecto de ciberseguridad











