Menú

Contactar
Logo
Prensa

Thales HSM: Luna y payShield en operación

Thales ofrece tres líneas de hardware: Luna para aplicaciones generales, payShield para pagos con tarjeta y ProtectServer para código propio dentro del dispositivo. Comparamos con usted Luna 7 y la nueva plataforma Luna 8, conectamos los módulos a sus aplicaciones y asumimos la operación.

Probar el producto
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • PCI HSM v3

El perfil de Thales

Un módulo de seguridad de hardware genera y almacena claves en hardware certificado y nunca las entrega en texto claro. En Thales, el catálogo se divide según la tarea: Luna atiende aplicaciones generales a través de PKCS#11, payShield procesa PIN y claves de tarjeta en los pagos, y ProtectServer ejecuta código propio dentro del perímetro de seguridad mediante módulos de función.

La criptografía y los módulos de seguridad de hardware son nuestra competencia principal. Conocemos el Universal Client, la gestión de particiones mediante Crypto Command Center y el camino de Luna 7 a Luna 8, y planificamos su proyecto conforme a los certificados que exige su autoridad supervisora.

Luna, payShield, ProtectServer, Data Protection on Demand
FIPS 140-3 Level 3, certificado NIST 4684
ML-KEM, ML-DSA, LMS, HSS
Appliance, tarjeta PCIe, dispositivo USB, servicio en la nube

Las series en detalle

Luna 8 Network HSM

Thales presentó Luna 8 en agosto de 2026, como primer producto de una nueva plataforma con un criptoprocesador desarrollado por la propia empresa. Las certificaciones según FIPS 140-3 Level 3 y Common Criteria todavía están en trámite, por lo que quien necesite un certificado vigente sigue adquiriendo Luna 7.
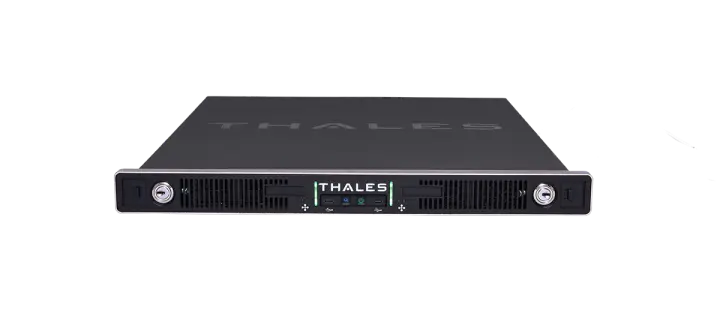
Thales Luna 8 Network HSM en vista de 360 grados
Imagen del producto: Thales

Modelos

Luna 8 Network HSM: Modelos
Luna 100 StandardUn contenedor, 128 MB de almacenamiento de claves
Luna 150 EnterpriseHasta 6 contenedores, 1.024 MB de almacenamiento de claves
Luna 190 MaximumHasta 15 contenedores, 4.096 MB de almacenamiento de claves
Formatos
Appliance de 1U con cuatro puertos de 10 Gbit
Operación
Centro de datos propio, Hosting en un proveedor de servicios

Certificaciones

  • FIPS 140-3 Level 3 en trámite
  • Common Criteria EAL4+ según EN 419 221-5, en trámite
  • QSCD para eIDAS 2, en trámite
  • INMETRO, NITES y NATO SECRET, en trámite

Características

  • Cada contenedor es una instancia propia de Luna 8 con hasta 10 particiones
  • Uno o dos módulos criptográficos por 1U, hasta 30 instancias en total
  • Una versión de firmware propia por contenedor
  • ML-KEM según FIPS 203, ML-DSA según FIPS 204, además de LMS y HSS
  • Números aleatorios de una fuente cuántica
  • Compatible con versiones anteriores a través del Luna HSM Universal Client
Datos del fabricante

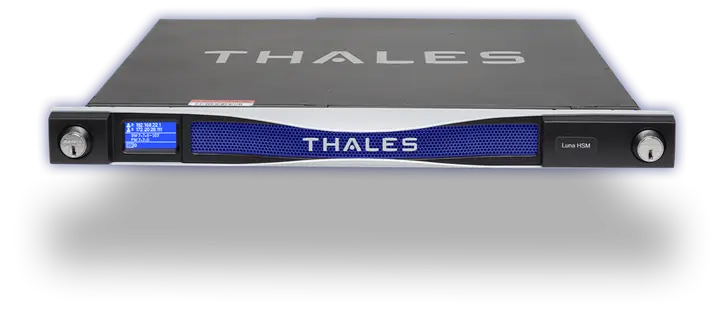
Luna 7 Network HSM

El Luna 7 Network HSM cuenta con los certificados que hoy exigen las licitaciones, entre ellos FIPS 140-3 Level 3 para el módulo K7 y Common Criteria EAL4+ según EN 419 221-5. Los modelos A autentican a los administradores con contraseña, mientras que los modelos S requieren además el dispositivo PED, un dispositivo de entrada propio para el inicio de sesión.

Thales Luna 7 Network HSM en vista de 360 grados
Imagen del producto: Thales

Modelos

Luna 7 Network HSM: Modelos
A700 y S7001.000 operaciones RSA-2048 por segundo, 5 particiones
A750 y S7505.000 operaciones RSA-2048 por segundo, de 5 a 20 particiones
A790 y S79010.000 operaciones RSA-2048 por segundo, de 10 a 100 particiones
Formatos
Appliance de red de 1U
Operación
Centro de datos propio, Híbrido con Luna Cloud HSM

Certificaciones

  • FIPS 140-3 Level 3, certificado NIST 4684 para el módulo K7
  • FIPS 140-2 Level 3
  • Common Criteria EAL4+ según EN 419 221-5
  • Incluido como QSCD

Características

  • ECC P-256 con 2.000, 10.000 o 20.000 operaciones por segundo según el nivel
  • El firmware 7.9, del 29 de julio de 2025, incorpora ML-KEM y ML-DSA
  • Inicio de sesión con contraseña o con el dispositivo PED, a elección
  • Copia y respaldo de claves junto con Luna Cloud HSM

Datos del fabricante

Luna 7 PCIe HSM y USB HSM

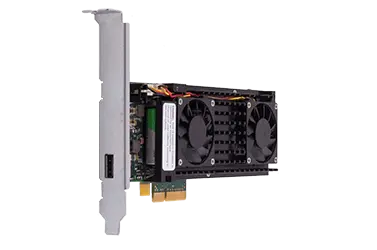
La tarjeta PCIe se instala en el servidor de aplicaciones y alcanza los mismos niveles de rendimiento que el dispositivo de red, lo que supone rutas cortas para los fabricantes de dispositivos y los servicios sensibles a la latencia. El dispositivo USB U700 aloja una partición con 32 MB de memoria y sirve como raíz sin conexión de una PKI.

Thales Luna PCIe HSM como tarjeta de inserción
Imagen del producto: Thales

Modelos

Luna 7 PCIe HSM y USB HSM: Modelos
PCIe A700 a A790Mismos niveles de rendimiento que los dispositivos de red
PCIe S700 a S790Inicio de sesión mediante el dispositivo PED
U700Una partición, 32 MB de memoria, USB 3.0 Type-C
Formatos
Tarjeta PCIe, Dispositivo USB
Operación
Servidor de aplicaciones, Puesto de trabajo sin conexión de red

Certificaciones

  • FIPS 140-2 Level 3
  • FIPS 140-3 para el módulo K7, certificado NIST 4684
  • Common Criteria EAL4+ según EN 419 221-5
  • Incluido como QSCD
  • U700 con FIPS 140-3 Level 3 según la página del producto, en trámite según la página de cumplimiento

Características

  • Controladores para Windows y Linux
  • Integración en dispositivos propios por parte de los fabricantes
  • U700 para autoridades de certificación raíz sin conexión y para claves propias en la nube
  • Mismos niveles de rendimiento y de capacidad de procesamiento que el Luna 7 Network HSM

Datos del fabricante

Luna Cloud HSM en Data Protection on Demand

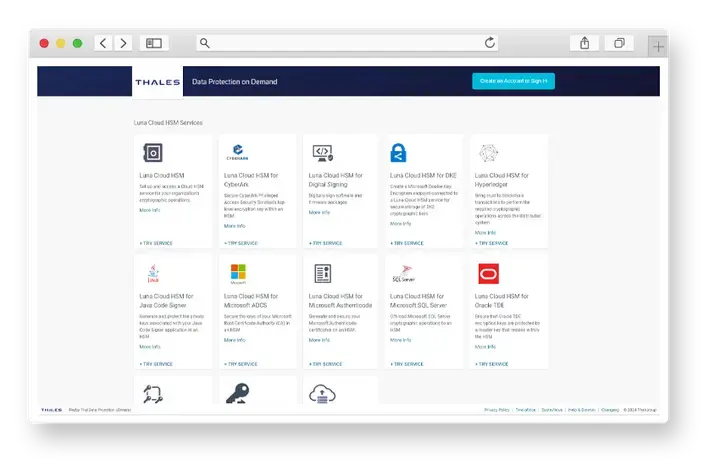
Data Protection on Demand es el mercado de Thales a través del cual obtiene Luna Cloud HSM y servicios ya preparados para firma, firma de código y bases de datos. Los servicios se ejecutan sobre hardware validado según FIPS 140-2 Level 3, y Hybrid Luna los conecta con sus propios dispositivos.

Mercado de Thales Data Protection on Demand
Imagen del producto: Thales

Modelos

Luna Cloud HSM en Data Protection on Demand: Modelos
Luna Cloud HSMServicio general para claves y firmas
Digital Signing y Java Code SignerServicios para firmas y código firmado
Microsoft ADCS y AuthenticodeServicios para PKI de Windows y firma de código
Oracle TDE y SQL ServerClaves para el cifrado de bases de datos
Luna Key Broker for Microsoft DKEIntermediación de claves para Double Key Encryption
Hybrid Luna HSMConexión entre el servicio en la nube y el dispositivo propio
Formatos
Servicio en la nube
Operación
Servicio en la nube de Thales, Híbrido con dispositivos Luna propios

Certificaciones

  • Hardware validado según FIPS 140-2 Level 3

Características

  • Otros servicios para CyberArk, Hyperledger y claves PKI
  • Luna HSM Backup guarda una copia de seguridad de las claves del servicio
  • CipherTrust Key Management Services en el mismo mercado
  • payShield Cloud HSM como dispositivo alojado para Azure, AWS y Google Cloud

Datos del fabricante

payShield 10K

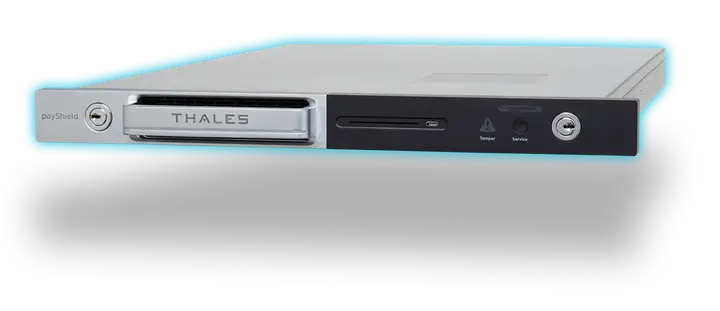
El payShield 10K procesa PIN, claves de tarjeta y transacciones en emisores, adquirentes y redes de tarjetas, y cuenta con la homologación PCI HSM v3. Thales no menciona para este dispositivo ninguna validación según FIPS 140-3 ni algoritmos poscuánticos.

Thales payShield 10K en vista de 360 grados
Imagen del producto: Thales

Modelos

payShield 10K: Modelos
PS10-SDos puertos de host de 1 Gbit
PS10-DPuertos de host de 10 Gbit
PS10-FConexión mediante FICON
Formatos
Appliance de 1U
Operación
Centro de datos propio, payShield Cloud HSM como dispositivo alojado

Certificaciones

  • FIPS 140-2 Level 3 para el TASP
  • PCI HSM v3, incluido RAP
  • PCI HSM v3 KLD para el Trusted Management Device
  • AusPayNet, CB HSM, GBIC y Bancontact

Características

  • Rendimiento según licencia: 25, 60, 250, 1.000, 2.500 o 10.000 operaciones por segundo
  • Nivel de rendimiento ampliable más adelante mediante licencia
  • Hasta 20 particiones LMK para conjuntos de claves separados
  • Gestión mediante payShield Manager y payShield Monitor
  • Carga de claves mediante el Trusted Management Device

Datos del fabricante

ProtectServer 3

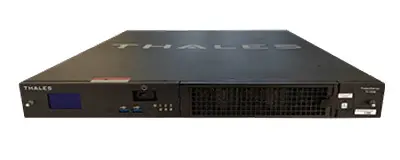
ProtectServer 3 está dirigido a equipos que quieren ejecutar su propia lógica dentro del dispositivo, ya que los módulos de función se ejecutan dentro del perímetro de seguridad. Los dispositivos cuentan con FIPS 140-2 Level 3, y la validación según FIPS 140-3 Level 3 está en curso con el firmware 7.03.03 desde septiembre de 2025.

Thales ProtectServer 3 External HSM
Imagen del producto: Thales

Modelos

ProtectServer 3: Modelos
ProtectServer 3+ External1U, dos fuentes de alimentación, cuatro puertos Gigabit
ProtectServer 3 ExternalCarcasa compacta para entornos más pequeños
ProtectServer 3 PCIeNiveles de rendimiento PL25, PL220 y PL3500
Formatos
Appliance de 1U, Dispositivo de sobremesa compacto, Tarjeta PCIe
Operación
Centro de datos propio, Servidor de aplicaciones con tarjeta PCIe

Certificaciones

  • FIPS 140-2 Level 3
  • FIPS 140-3 Level 3 en trámite, firmware 7.03.03 desde septiembre de 2025

Características

  • Los módulos de función ejecutan código propio dentro del perímetro de seguridad
  • Emulador por software para desarrollo y pruebas
  • Dos fuentes de alimentación y cuatro puertos Gigabit en el ProtectServer 3+ External

Datos del fabricante

Cómo encontrar la línea adecuada

Cuatro preguntas llevan a la decisión en Thales: la evidencia requerida, la carga con el número de particiones, el tipo de aplicación y el modelo de operación. Analizamos los cuatro puntos junto con usted y justificamos la elección por escrito.

Certificado hoy o plataforma del mañana

Luna 7 cuenta con FIPS 140-3 Level 3 y Common Criteria EAL4+, y por ello encaja en licitaciones con obligación de acreditación. En Luna 8 estas validaciones todavía están en trámite, pero a cambio la plataforma aporta más contenedores y los nuevos algoritmos poscuánticos.

Carga y particiones

El Luna 7 Network HSM abarca de 1.000 a 10.000 operaciones RSA-2048 por segundo y de 5 a 100 particiones. Luna 8 cuenta de otro modo: hasta 15 contenedores por dispositivo, cada uno con hasta 10 particiones.

Aplicación o pagos

El procesamiento de PIN y las claves de tarjeta requieren el payShield 10K con la homologación PCI HSM v3. PKI, firma de código y bases de datos funcionan sobre Luna, y la lógica propia dentro del dispositivo corresponde a ProtectServer 3.

Modelo de operación

Usted opera los dispositivos por su cuenta, nos delega la operación o contrata Luna Cloud HSM y payShield Cloud HSM como servicio. La solución completa se ejecuta en centros de datos alemanes.

Lo que asumimos en torno a Thales

El verdadero trabajo se sitúa en torno al dispositivo: selección, conexión de las aplicaciones, ceremonia de claves, monitorización y operación. Un equipo le acompaña desde el asesoramiento hasta la operación.

  • Consultoría e integración de HSM

    Comparamos los niveles de Luna según su carga, configuramos las particiones y conectamos sus aplicaciones a través del Luna HSM Universal Client. Levantamos acta de la ceremonia de claves para la auditoría.

  • Preparación para PQC

    Identificamos qué aplicaciones se basan en RSA y ECC, ya que los ordenadores cuánticos pueden romper ambos algoritmos, y planificamos el cambio a ML-KEM y ML-DSA. En Luna 7, el firmware 7.9 aporta estos algoritmos, en Luna 8 forman parte de la plataforma.

  • Cloud

    Seleccionamos los servicios adecuados en Data Protection on Demand, los conectamos con sus aplicaciones y mantenemos las claves también en su propio centro de datos mediante Hybrid Luna. payShield Cloud HSM puede operarse con Azure, AWS y Google Cloud.

Normas y evidencias

Cinco normas determinan en Thales la selección y la documentación. Asignamos a cada norma la línea que la cumple hoy y señalamos las validaciones que todavía están en curso.

Requisito / Exige / OTOKO® aporta
RequisitoExigeOTOKO® aporta
FIPS 140-3Módulos criptográficos certificados con un nivel de protección física definidoLuna 7 con Level 3 y certificado NIST 4684, Luna 8 y ProtectServer 3 en trámite
Common Criteria EN 419 221-5Módulo de firma certificado para servicios de confianzaLuna 7 como dispositivo de red y tarjeta PCIe con EAL4+, Luna 8 en trámite
eIDASDispositivo cualificado de creación de firma en el prestador de servicios de confianzaLuna 7 está incluido como QSCD, la validación QSCD para eIDAS 2 está en curso en Luna 8
PCI HSMHardware certificado para PIN y claves de tarjetapayShield 10K según v3 con RAP, además de la validación KLD del Trusted Management Device
Homologaciones nacionales de tarjetasHomologaciones de los sistemas de pago nacionalespayShield 10K con AusPayNet, CB HSM, GBIC y Bancontact, según el fabricante, sin número de certificado

Preguntas frecuentes sobre Thales

¿Deberíamos adquirir hoy Luna 7 o ya Luna 8?

Luna 7 cuenta con FIPS 140-3 Level 3 con el certificado NIST 4684 y Common Criteria EAL4+, mientras que en Luna 8 ambas validaciones todavía están en trámite. Quien necesite una acreditación adquiere Luna 7, ya que Thales mantiene esta línea y el Luna HSM Universal Client conecta ambas generaciones.

¿Cómo separa Luna 8 a varios inquilinos?

Cada contenedor es una instancia propia de Luna 8 con hasta 10 particiones y una versión de firmware propia. Luna 100 aloja un contenedor, Luna 150 hasta seis, Luna 190 hasta 15, y una carcasa de 1U contiene uno o dos módulos criptográficos con hasta 30 instancias en total.

¿Necesitamos un dispositivo propio para los pagos con tarjeta?

Sí, el PIN y las claves de tarjeta pertenecen a un HSM de pago según PCI HSM, que en Thales es el payShield 10K con la homologación v3. El rendimiento oscila, según la licencia, entre 25 y 10.000 operaciones por segundo, y hasta 20 particiones LMK separan los conjuntos de claves.

¿Podemos hacer que los dispositivos de Thales se operen en Alemania?

Sí, trabajamos con operadores de infraestructuras críticas y sectores regulados, y asumimos la operación de los dispositivos Luna y payShield en centros de datos alemanes. Quien desee delegar la operación por completo contrata Luna Cloud HSM o payShield Cloud HSM.

¿Qué debemos saber sobre «El perfil de Thales»?

Un módulo de seguridad de hardware genera y almacena claves en hardware certificado y nunca las entrega en texto claro. En Thales, el catálogo se divide según la tarea: Luna atiende aplicaciones generales a través de PKCS#11, payShield procesa PIN y claves de tarjeta en los pagos, y ProtectServer ejecuta código propio dentro del perímetro de seguridad mediante módulos de función. La criptografía y los módulos de seguridad de hardware son nuestra competencia principal. Conocemos el Universal Client, la gestión de particiones mediante Crypto Command Center y el camino de Luna 7 a Luna 8, y planificamos su proyecto conforme a los certificados que exige su autoridad supervisora.

¿Cómo ayuda OTOKO® con «Cómo encontrar la línea adecuada»?

Cuatro preguntas llevan a la decisión en Thales: la evidencia requerida, la carga con el número de particiones, el tipo de aplicación y el modelo de operación. Analizamos los cuatro puntos junto con usted y justificamos la elección por escrito.

¿Qué aspectos son importantes para «Certificado hoy o plataforma del mañana»?

Luna 7 cuenta con FIPS 140-3 Level 3 y Common Criteria EAL4+, y por ello encaja en licitaciones con obligación de acreditación. En Luna 8 estas validaciones todavía están en trámite, pero a cambio la plataforma aporta más contenedores y los nuevos algoritmos poscuánticos.

¿Qué debemos saber sobre «Carga y particiones»?

El Luna 7 Network HSM abarca de 1.000 a 10.000 operaciones RSA-2048 por segundo y de 5 a 100 particiones. Luna 8 cuenta de otro modo: hasta 15 contenedores por dispositivo, cada uno con hasta 10 particiones.

¿Cómo ayuda OTOKO® con «Aplicación o pagos»?

El procesamiento de PIN y las claves de tarjeta requieren el payShield 10K con la homologación PCI HSM v3. PKI, firma de código y bases de datos funcionan sobre Luna, y la lógica propia dentro del dispositivo corresponde a ProtectServer 3.

¿Qué aspectos son importantes para «Modelo de operación»?

Usted opera los dispositivos por su cuenta, nos delega la operación o contrata Luna Cloud HSM y payShield Cloud HSM como servicio. La solución completa se ejecuta en centros de datos alemanes.

¿Qué debemos saber sobre «Lo que asumimos en torno a Thales»?

El verdadero trabajo se sitúa en torno al dispositivo: selección, conexión de las aplicaciones, ceremonia de claves, monitorización y operación. Un equipo le acompaña desde el asesoramiento hasta la operación.

¿Cómo ayuda OTOKO® con «Consultoría e integración de HSM»?

Comparamos los niveles de Luna según su carga, configuramos las particiones y conectamos sus aplicaciones a través del Luna HSM Universal Client. Levantamos acta de la ceremonia de claves para la auditoría.

¿Qué aspectos son importantes para «Preparación para PQC»?

Identificamos qué aplicaciones se basan en RSA y ECC, ya que los ordenadores cuánticos pueden romper ambos algoritmos, y planificamos el cambio a ML-KEM y ML-DSA. En Luna 7, el firmware 7.9 aporta estos algoritmos, en Luna 8 forman parte de la plataforma.

¿Qué debemos saber sobre «Cloud»?

Seleccionamos los servicios adecuados en Data Protection on Demand, los conectamos con sus aplicaciones y mantenemos las claves también en su propio centro de datos mediante Hybrid Luna. payShield Cloud HSM puede operarse con Azure, AWS y Google Cloud.

¿Cómo ayuda OTOKO® con «Normas y evidencias»?

Cinco normas determinan en Thales la selección y la documentación. Asignamos a cada norma la línea que la cumple hoy y señalamos las validaciones que todavía están en curso.

Más información sobre

Thales

Thales ofrece tres líneas de hardware: Luna para aplicaciones generales, payShield para pagos con tarjeta y ProtectServer para código propio dentro del dispositivo. Comparamos con usted Luna 7 y la nueva plataforma Luna 8, conectamos los módulos a sus aplicaciones y asumimos la operación.

Nuestros clientes

  • BYD
  • Canada Life
  • CBRE
  • Cherry
  • Commerzbank
  • Computacenter
  • Condor
  • Deutsche Bank
  • DLR
  • DS Smith Group IT
  • E.ON
  • EDEKA Zentralhandelsgesellschaft

  • exceet Card AG
  • Experis Manpower
  • Filtration Group
  • FINOM
  • Flughafen Kopenhagen
  • GEMA
  • GreenGot
  • HAPAG-LLOYD
  • Hitachi Power Europe
  • IBM Watson
  • IDEMIA
  • Kaiserwerther Diakonie
  • LEGIC
  • Lufthansa
  • MATICA FINTECH
  • Mercedes
  • Microsoft Azure
  • Microsoft
  • MINI
  • NDA
  • NIO
  • Novasep Holding SAS
  • NOVO
  • NTT DATA
  • Oiltanking GmbH
  • OTTO group
  • Phönix Gruppe
  • Poligrafico e Zecca dello Stato
  • Post Italia
  • Real Casa de la Moneda
  • RheinEnergie
  • SHELL COMPANY
  • Siemens
  • Thales Group
  • Thyssenkrupp
  • UniCredit
  • Uniklinik Darmstadt
  • Uniklinik Frankfurt
  • Uniklinik Gießen
  • Vodafone
  • Zurich Life
  • AB Enzymes
  • AOK
  • ATOM Stanz- und Schneidesysteme
  • AWS Cloud
  • Biotest AG
  • BMW
  • Bonprix Handelsgesellschaft
  • Bosch
  • Bremerhaven
  • Bundeswehr

Nuestros socios

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accesibilidad

Adapta la visualización a tus necesidades.

Esta página aún no tiene una versión en lenguaje sencillo.

Actualmente, los ajustes solo se aplican a esta visita. Puedes permitir que se guarden de forma permanente en Configuración de cookies.