Menú

Contactar
Logo
Prensa

IDEMIA Sphere HSM: Secure Elements en lugar de un procesador central

IDEMIA Secure Transactions entró en septiembre de 2025 en el mercado de módulos de seguridad de hardware con el Sphere HSM, que se basa en una matriz de Secure Elements. Valoramos las afirmaciones del fabricante, comprobamos la idoneidad para sus aplicaciones y acompañamos la instalación y la operación.

Probar el producto
  • Matriz de Secure Elements
  • De 32SE a 128SE
  • Unos 50 vatios
  • FIPS 140-3 Level 3, según el fabricante

IDEMIA de un vistazo

El Sphere HSM distribuye la criptografía entre numerosos Secure Elements, es decir, microcontroladores protegidos contra manipulaciones, y prescinde de un procesador central. Quien necesite más capacidad añade más Secure Elements; el dispositivo consume entonces unos 50 vatios y funciona sin ventilador. IDEMIA desarrolla y configura los dispositivos en Francia y los orienta hacia algoritmos poscuánticos.

La criptografía y los módulos de seguridad de hardware son nuestra competencia principal. En un producto tan reciente, separamos los datos documentados de las afirmaciones del fabricante, comprobamos la idoneidad frente a sus aplicaciones y dirigimos su proyecto desde la selección hasta la operación.

Matriz de Secure Elements sin procesador central
Sobremesa y rack, de 32SE a 128SE
Unos 50 vatios, sin ventilador, sin cambio de batería
FIPS 140-3 Level 3, según el fabricante, sin entrada en el CMVP

Las series en detalle

IDEMIA Sphere HSM

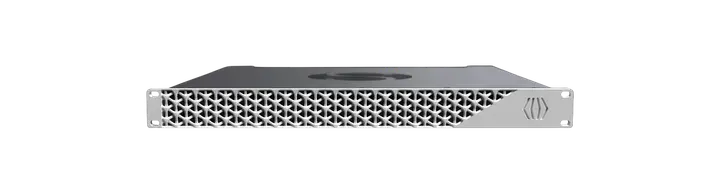
El Sphere HSM está en el mercado desde septiembre de 2025 y distribuye claves y carga de cálculo entre una matriz de Secure Elements. Sin procesador central, la capacidad crece con cada componente adicional, y varios inquilinos trabajan en dominios de seguridad separados.

Ver la imagen del dispositivo

Modelos

IDEMIA Sphere HSM: Modelos
Matriz de Secure ElementsMuchos microcontroladores protegidos en lugar de un procesador central
Ampliación con más Secure ElementsMás capacidad mediante componentes adicionales en el dispositivo
Dominios de seguridadInquilinos separados en un mismo dispositivo
Clúster con conmutación por errorLos dispositivos activos se sustituyen entre sí en caso de fallo
Formatos
Dispositivo de sobremesa, Dispositivo de rack
Operación
Centro de datos propio, Cloud

Certificaciones

  • FIPS 140-3 Level 3, según la nota de prensa del fabricante
  • No se encuentra ninguna entrada en el registro de validaciones CMVP
  • No se ha encontrado ninguna información sobre PCI PTS, Common Criteria o ANSSI

Características

  • Unos 50 vatios de consumo eléctrico en funcionamiento
  • Sin ventilador y sin cambio de batería
  • Diseñado para algoritmos poscuánticos
  • Desarrollado en Francia y preconfigurado allí
  • Los dominios de seguridad separan a varios inquilinos

Datos del fabricante

Formatos del Sphere HSM, de 32SE a 128SE

La gama va del dispositivo de sobremesa al dispositivo de rack, y de 32 Secure Elements hasta 128 Secure Elements. Usted paga el nivel que necesita y, más adelante, añade más componentes sin cambiar de dispositivo.

Ver la imagen del dispositivo

Modelos

Formatos del Sphere HSM, de 32SE a 128SE: Modelos
32SEConfiguración mínima indicada, con 32 Secure Elements
128SEConfiguración máxima indicada, con 128 Secure Elements
Formatos
Dispositivo de sobremesa, Dispositivo de rack
Operación
Centro de datos propio, Cloud

Certificaciones

  • FIPS 140-3 Level 3, según el fabricante, sin entrada en el CMVP

Características

  • Dispositivo de sobremesa para entornos pequeños


  • Dispositivo de rack para el armario de servidores

  • Ampliación por niveles, de 32SE a 128SE
  • Almacenamiento en frío de claves como opción
  • Clúster activo con conmutación por error

Datos del fabricante

IDEMIA Sphere Cryptographic Library

La Sphere Cryptographic Library reúne algoritmos clásicos y algoritmos poscuánticos en una sola biblioteca y se publicó en julio de 2025. Los algoritmos están validados en el programa CAVP, y además IDEMIA ofrece asesoramiento para el paso a algoritmos poscuánticos.

Ver la imagen del dispositivo

Modelos

IDEMIA Sphere Cryptographic Library: Modelos
Algoritmos clásicosCubiertos por la validación CAVP
Algoritmos poscuánticosCubiertos por la validación CAVP
Formatos
Biblioteca de software
Operación
Centro de datos propio, Cloud

Certificaciones

  • Algoritmos validados en el programa CAVP, publicados en julio de 2025

Características

  • Algoritmos clásicos y algoritmos poscuánticos en una sola biblioteca
  • Algoritmos validados en el programa CAVP
  • Publicado en julio de 2025
  • Asesoramiento del fabricante para el paso a algoritmos poscuánticos

Datos del fabricante

Cómo encontrar el nivel adecuado

Cuatro preguntas determinan la elección: el nivel de configuración, la evidencia de certificación exigida, las aplicaciones con sus interfaces y el modelo de operación. Las aclaramos en un taller y registramos, para cada dato, si está documentado o es una afirmación del fabricante.

Nivel de configuración

La configuración va de 32 Secure Elements a 128 Secure Elements, y usted la amplía más adelante con más componentes. Traducimos su carga de firmas, generación de claves y cifrado a un nivel concreto, y planificamos la ampliación futura.

Evidencia de certificación

IDEMIA menciona FIPS 140-3 Level 3 en su nota de prensa, pero no se encuentra ninguna entrada correspondiente en el registro de validaciones CMVP. No existen datos sobre PCI PTS, Common Criteria o ANSSI, por lo que comprobamos de antemano qué acepta su autoridad supervisora como evidencia.

Aplicaciones e interfaces

IDEMIA menciona como aplicaciones la PKI y las entidades de certificación, la firma de código, la gestión de identidades y accesos, las operaciones de pago, el cifrado de datos, la gestión de claves en la nube y las identidades digitales. La lista de interfaces de programación aún no se ha publicado, por lo que la aclaramos con el fabricante antes de cada conexión.

Modelo de operación

Usted opera el dispositivo en su propio centro de datos o en la nube, complementado con almacenamiento en frío para las claves de uso poco frecuente y un clúster activo con conmutación por error. Toda la solución funciona en centros de datos alemanes.

Lo que aportamos en torno a IDEMIA

Aportamos el trabajo que rodea al dispositivo: verificación de los datos, dimensionamiento del nivel, conexión de las aplicaciones, ceremonia de claves y monitorización. Un equipo le acompaña desde el asesoramiento hasta la operación.

  • Consultoría e integración de HSM

    Dimensionamos el número de Secure Elements según su carga, ajustamos los dominios de seguridad a sus inquilinos, aclaramos las interfaces con el fabricante y documentamos la ceremonia de claves de forma auditable.

  • Preparación para PQC

    Determinamos qué claves y protocolos se basan en RSA y ECC, ya que los ordenadores cuánticos podrán romper estos algoritmos en el futuro. A continuación, comprobamos qué algoritmos poscuánticos cubre la Sphere Cryptographic Library para su caso de uso.

  • Ciberseguridad

    Monitorizamos los dispositivos durante la operación, separamos la administración de la aplicación, revisamos con regularidad los roles y los registros, e integramos los eventos en su SIEM, que recopila y evalúa las alertas de seguridad.

Normas y evidencias

En IDEMIA, cinco normas determinan la elección y la documentación. Le indicamos qué afirma el fabricante y qué evidencia existe hoy para respaldarlo.

Requisito / Exige / OTOKO® aporta
RequisitoExigeOTOKO® aporta
FIPS 140-3Módulos criptográficos certificados con un nivel de protección física definidoLevel 3, según el fabricante en la nota de prensa, sin entrada localizable en el CMVP
eIDAS 2.0Dispositivo de creación de firma certificado en el prestador de servicios de confianzaIDEMIA orienta el Sphere HSM hacia ello, pero no existe una confirmación como QSCD
NIS2Gestión de riesgos y evidencias para entidades importantes y especialmente importantesSphere HSM como almacén de claves; las evidencias las elaboramos en el proyecto
DORATI resiliente en el sector financiero con evidencia sobre los proveedores de serviciosClúster con conmutación por error; documentamos también la operación y los registros
Cyber Resilience ActProductos seguros con elementos digitales a lo largo de su ciclo de vidaIDEMIA indica su orientación hacia el reglamento; comprobamos las evidencias en cada versión

Preguntas frecuentes sobre IDEMIA

¿Está el Sphere HSM certificado conforme a FIPS 140-3?

IDEMIA menciona FIPS 140-3 Level 3 en la nota de prensa sobre su entrada en el mercado, pero no se encuentra ninguna entrada correspondiente en el registro de validaciones CMVP. Por eso tratamos este dato como una afirmación del fabricante y lo indicamos en las licitaciones por separado de las certificaciones acreditadas.

¿Qué ventajas aporta la matriz de Secure Elements?

La criptografía reside en numerosos microcontroladores protegidos contra manipulaciones, en lugar de en un único procesador, y la capacidad crece con cada componente adicional. El dispositivo consume unos 50 vatios, funciona sin ventilador y no requiere cambio de batería.

¿Qué interfaces ofrece el Sphere HSM?

IDEMIA no publica todavía una lista de interfaces de programación, pero menciona PKI, firma de código, gestión de accesos, operaciones de pago y gestión de claves en la nube como aplicaciones. Aclaramos las interfaces directamente con el fabricante antes de la conexión y las probamos en su aplicación.

¿Podemos encargar la operación del Sphere HSM en Europa?

IDEMIA desarrolla y configura los dispositivos en Francia; su operación tiene lugar en el centro de datos propio o en la nube. Trabajamos con operadores de infraestructuras críticas y sectores regulados, y operamos los dispositivos en centros de datos alemanes.

¿Qué debemos saber sobre «IDEMIA de un vistazo»?

El Sphere HSM distribuye la criptografía entre numerosos Secure Elements, es decir, microcontroladores protegidos contra manipulaciones, y prescinde de un procesador central. Quien necesite más capacidad añade más Secure Elements; el dispositivo consume entonces unos 50 vatios y funciona sin ventilador. IDEMIA desarrolla y configura los dispositivos en Francia y los orienta hacia algoritmos poscuánticos. La criptografía y los módulos de seguridad de hardware son nuestra competencia principal. En un producto tan reciente, separamos los datos documentados de las afirmaciones del fabricante, comprobamos la idoneidad frente a sus aplicaciones y dirigimos su proyecto desde la selección hasta la operación.

¿Cómo ayuda OTOKO® con «Cómo encontrar el nivel adecuado»?

Cuatro preguntas determinan la elección: el nivel de configuración, la evidencia de certificación exigida, las aplicaciones con sus interfaces y el modelo de operación. Las aclaramos en un taller y registramos, para cada dato, si está documentado o es una afirmación del fabricante.

¿Qué aspectos son importantes para «Nivel de configuración»?

La configuración va de 32 Secure Elements a 128 Secure Elements, y usted la amplía más adelante con más componentes. Traducimos su carga de firmas, generación de claves y cifrado a un nivel concreto, y planificamos la ampliación futura.

¿Qué debemos saber sobre «Evidencia de certificación»?

IDEMIA menciona FIPS 140-3 Level 3 en su nota de prensa, pero no se encuentra ninguna entrada correspondiente en el registro de validaciones CMVP. No existen datos sobre PCI PTS, Common Criteria o ANSSI, por lo que comprobamos de antemano qué acepta su autoridad supervisora como evidencia.

¿Cómo ayuda OTOKO® con «Aplicaciones e interfaces»?

IDEMIA menciona como aplicaciones la PKI y las entidades de certificación, la firma de código, la gestión de identidades y accesos, las operaciones de pago, el cifrado de datos, la gestión de claves en la nube y las identidades digitales. La lista de interfaces de programación aún no se ha publicado, por lo que la aclaramos con el fabricante antes de cada conexión.

¿Qué aspectos son importantes para «Modelo de operación»?

Usted opera el dispositivo en su propio centro de datos o en la nube, complementado con almacenamiento en frío para las claves de uso poco frecuente y un clúster activo con conmutación por error. Toda la solución funciona en centros de datos alemanes.

¿Qué debemos saber sobre «Lo que aportamos en torno a IDEMIA»?

Aportamos el trabajo que rodea al dispositivo: verificación de los datos, dimensionamiento del nivel, conexión de las aplicaciones, ceremonia de claves y monitorización. Un equipo le acompaña desde el asesoramiento hasta la operación.

¿Cómo ayuda OTOKO® con «Consultoría e integración de HSM»?

Dimensionamos el número de Secure Elements según su carga, ajustamos los dominios de seguridad a sus inquilinos, aclaramos las interfaces con el fabricante y documentamos la ceremonia de claves de forma auditable.

¿Qué aspectos son importantes para «Preparación para PQC»?

Determinamos qué claves y protocolos se basan en RSA y ECC, ya que los ordenadores cuánticos podrán romper estos algoritmos en el futuro. A continuación, comprobamos qué algoritmos poscuánticos cubre la Sphere Cryptographic Library para su caso de uso.

¿Qué debemos saber sobre «Ciberseguridad»?

Monitorizamos los dispositivos durante la operación, separamos la administración de la aplicación, revisamos con regularidad los roles y los registros, e integramos los eventos en su SIEM, que recopila y evalúa las alertas de seguridad.

¿Cómo ayuda OTOKO® con «Normas y evidencias»?

En IDEMIA, cinco normas determinan la elección y la documentación. Le indicamos qué afirma el fabricante y qué evidencia existe hoy para respaldarlo.

Más información sobre

IDEMIA

IDEMIA Secure Transactions entró en septiembre de 2025 en el mercado de módulos de seguridad de hardware con el Sphere HSM, que se basa en una matriz de Secure Elements. Valoramos las afirmaciones del fabricante, comprobamos la idoneidad para sus aplicaciones y acompañamos la instalación y la operación.

Nuestros clientes

  • BYD
  • Canada Life
  • CBRE
  • Cherry
  • Commerzbank
  • Computacenter
  • Condor
  • Deutsche Bank
  • DLR
  • DS Smith Group IT
  • E.ON
  • EDEKA Zentralhandelsgesellschaft
  • exceet Card AG
  • Experis Manpower
  • Filtration Group
  • FINOM
  • Flughafen Kopenhagen
  • GEMA
  • GreenGot
  • HAPAG-LLOYD
  • Hitachi Power Europe
  • IBM Watson
  • IDEMIA
  • Kaiserwerther Diakonie
  • LEGIC
  • Lufthansa
  • MATICA FINTECH
  • Mercedes
  • Microsoft Azure
  • Microsoft
  • MINI
  • NDA
  • NIO
  • Novasep Holding SAS
  • NOVO
  • NTT DATA
  • Oiltanking GmbH
  • OTTO group
  • Phönix Gruppe
  • Poligrafico e Zecca dello Stato
  • Post Italia
  • Real Casa de la Moneda
  • RheinEnergie
  • SHELL COMPANY
  • Siemens
  • Thales Group
  • Thyssenkrupp
  • UniCredit
  • Uniklinik Darmstadt
  • Uniklinik Frankfurt
  • Uniklinik Gießen
  • Vodafone
  • Zurich Life
  • AB Enzymes
  • AOK
  • ATOM Stanz- und Schneidesysteme
  • AWS Cloud
  • Biotest AG
  • BMW
  • Bonprix Handelsgesellschaft
  • Bosch
  • Bremerhaven
  • Bundeswehr

Nuestros socios

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accesibilidad

Adapta la visualización a tus necesidades.

Esta página aún no tiene una versión en lenguaje sencillo.

Actualmente, los ajustes solo se aplican a esta visita. Puedes permitir que se guarden de forma permanente en Configuración de cookies.













































