菜单

Logo
新闻中心

IDEMIA Sphere HSM:用 Secure Element 取代主处理器

IDEMIA Secure Transactions 于 2025 年 9 月携 Sphere HSM 进入硬件安全模块市场,其架构采用 Secure Element 矩阵。我们对厂商提供的信息进行核实归类,检验其是否适合您的应用场景,并在安装与运维中提供全程支持。

试用产品
  • Secure Element 矩阵
  • 32SE 至 128SE
  • 约 50 瓦
  • FIPS 140-3 Level 3(厂商声明)
IDEMIA Sphere HSM
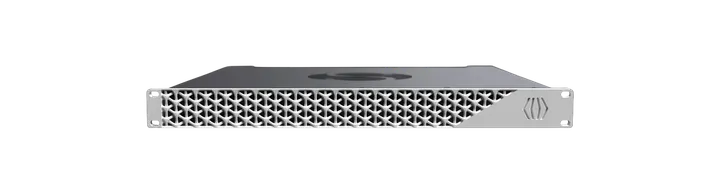
产品图片:IDEMIA

IDEMIA 概览

Sphere HSM 将密码学运算分散到多个 Secure Element(即防篡改微控制器)上,不依赖单一的中央主处理器。如需更高性能,可加装更多 Secure Element,设备功耗约为 50 瓦,且无需风扇散热。IDEMIA 在法国研发并预配置这些设备,并使其面向后量子算法进行设计。

密码学与硬件安全模块是我们的核心能力。面对这样一款新产品,我们会将有据可查的信息与厂商声明区分开来,检验其是否适合您的应用场景,并全程带领您的项目,从选型直至运维阶段。

Secure Element 矩阵,无中央主处理器
桌面式与机架式,32SE 至 128SE
约 50 瓦,无需风扇,无需更换电池
FIPS 140-3 Level 3(厂商声明),CMVP 名录中未查到相应记录

系列详解

IDEMIA Sphere HSM

Sphere HSM 自 2025 年 9 月起投入市场,将密钥和运算工作分散到一个 Secure Element 矩阵上。由于没有中央主处理器,性能会随每增加一个模块而提升,多个租户则在各自独立的安全域中工作。

查看设备图片

型号

IDEMIA Sphere HSM: 型号
Secure Element 矩阵以多个防护型微控制器取代单一主处理器
通过增加 Secure Element 实现扩展在设备内加装模块以提升性能
安全域单台设备内实现租户隔离
支持故障切换的集群多台活动设备可相互接管运行
外形规格
桌面式设备, 机架式设备
运维
自有数据中心, 云

认证资质

  • FIPS 140-3 Level 3,源自新闻稿的厂商声明
  • CMVP 认证名录中未查到相应记录
  • 未查到关于 PCI PTS、Common Criteria 或 ANSSI 的相关信息

特性

  • 运行功耗约为 50 瓦
  • 无需风扇,也无需更换电池
  • 面向后量子算法设计
  • 在法国研发并在当地完成预配置
  • 安全域实现多租户隔离

厂商声明

Sphere HSM 外形规格:32SE 至 128SE

该系列涵盖从桌面式设备到机架式设备,配置从 32 个 Secure Element 到 128 个 Secure Element 不等。您只需为所需的配置付费,日后可加装更多模块,而无需更换整台设备。

查看设备图片

型号

Sphere HSM 外形规格:32SE 至 128SE: 型号
32SE已公布的最小配置,含 32 个 Secure Element
128SE已公布的最大配置,含 128 个 Secure Element
外形规格
桌面式设备, 机架式设备
运维
自有数据中心, 云

认证资质

  • FIPS 140-3 Level 3(厂商声明),CMVP 名录中未查到相应记录

特性

  • 面向小型环境的桌面式设备
  • 面向服务器机柜的机架式设备
  • 可从 32SE 逐级扩展至 128SE
  • 可选的密钥冷存储功能
  • 支持故障切换的活动集群

厂商声明

IDEMIA Sphere Cryptographic Library

Sphere Cryptographic Library 将经典算法与后量子算法整合到同一个库中,于 2025 年 7 月发布。其中的算法已通过 CAVP 计划的检验,IDEMIA 还为向后量子算法迁移提供咨询服务。

查看设备图片

型号

IDEMIA Sphere Cryptographic Library: 型号
经典算法已纳入 CAVP 检验范围
后量子算法已纳入 CAVP 检验范围
外形规格
软件库
运维
自有数据中心, 云

认证资质

  • 算法已通过 CAVP 计划检验,于 2025 年 7 月发布

特性

  • 在同一个库中整合经典算法与后量子算法
  • 算法已通过 CAVP 计划检验
  • 于 2025 年 7 月发布
  • 厂商提供向后量子算法迁移的咨询服务

厂商声明

如何找到合适的规格

四个问题决定选型:配置规模、所需的认证证明、应用系统及其接口,以及运维模式。我们通过研讨会逐一厘清这些问题,并针对每一项信息标注其属于有据可查的事实,还是厂商声明。

配置规模

配置从 32 个 Secure Element 到 128 个 Secure Element 不等,日后您可以通过加装模块来提升配置。我们会将您在签名、密钥生成和加密方面的负载换算成对应的配置规模,并将后续扩展一并纳入规划。

认证证明

IDEMIA 在新闻稿中提到了 FIPS 140-3 Level 3,但 CMVP 认证名录中查不到相应记录。目前也没有关于 PCI PTS、Common Criteria 或 ANSSI 的信息,因此我们会提前核实您的监管机构接受哪些材料作为证明。

应用系统与接口

IDEMIA 列出的应用场景包括 PKI 和证书颁发机构、代码签名、身份与访问管理、支付业务、数据加密、云端密钥管理以及数字身份。编程接口列表目前尚未公开,因此我们会在每次对接前与厂商确认相关信息。

运维模式

您可以在自有数据中心或云端运行该设备,并可搭配用于存放低频使用密钥的冷存储,以及具备故障切换能力的活动集群。整套方案均在德国数据中心内运行。

我们围绕 IDEMIA 提供的服务

我们承担设备周边的各项工作:核实信息、确定配置规模、对接应用系统、密钥仪式和监控。一支团队将为您提供从咨询阶段直至运维阶段的全程支持。

  • 硬件安全模块咨询与集成

    我们根据您的负载确定 Secure Element 的数量,按照您的租户结构划分安全域,与厂商确认接口信息,并以经得起审计核查的方式记录密钥仪式。

    HSM 与密钥管理

  • 后量子密码就绪

    我们会梳理哪些密钥和协议依赖 RSA 和 ECC,因为量子计算机日后可以破解这些算法。随后我们检验 Sphere Cryptographic Library 针对您的应用场景覆盖了哪些后量子算法。

    后量子密码学

  • 网络安全

    我们在运维期间监控设备,将管理与应用分离,定期检查角色和日志,并将相关事件接入您的 SIEM,由其负责汇总和评估安全告警。

    网络安全

标准与证明材料

在 IDEMIA 产品线中,五项要求决定了选型与文档编制。我们会告诉您,厂商作出了哪些声明,以及目前有哪些证明材料。

标准项 / 要求 / OTOKO® 提供
标准项要求OTOKO® 提供
FIPS 140-3具备明确物理防护等级的经认证密码模块Level 3,源自新闻稿的厂商声明,CMVP 名录中未查到相应记录
eIDAS 2.0信任服务提供商处经认证的签名生成设备IDEMIA 声明 Sphere HSM 以此为设计方向,但尚未取得 QSCD 确认
NIS2面向重要实体和特别重要实体的风险管理与证明材料Sphere HSM 用作密钥存储,相关证明材料由我们在项目中编制
DORA金融行业具备韧性的 IT,以及涉及服务商的证明材料具备故障切换能力的集群,运维过程和日志同样由我们记录
欧盟《网络弹性法案》在整个生命周期内保持安全的含数字元素产品IDEMIA 声明产品以该法规为设计方向,我们会针对每个版本核实相关证明材料

关于 IDEMIA 的常见问题

相关主题

您想进一步了解

IDEMIA

IDEMIA Secure Transactions 于 2025 年 9 月携 Sphere HSM 进入硬件安全模块市场,其架构采用 Secure Element 矩阵。我们对厂商提供的信息进行核实归类,检验其是否适合您的应用场景,并在安装与运维中提供全程支持。

我们的客户

我们的合作伙伴

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

无障碍

根据您的需要调整页面显示。

本页面暂无简明语言版本。

当前设置仅对本次访问有效。您可以在 Cookie 设置中允许永久保存。
















































