菜单

Logo
新闻中心

IBM HSM:大型机与云端中的密钥

IBM 为 IBM Z、Power 和 x86 服务器打造 Crypto Express 板卡,并以 IBM Cloud 中的密钥服务作为补充。我们与您一起挑选合适的板卡或服务,并核实所需的认证级别。我们将 CCA 和 EP11 两种工作模式对接到您的应用系统。云端服务的弃用计划,我们从一开始就纳入考量。

试用产品
  • FIPS 140-2 Level 4, CMVP 4558
  • FIPS 140-3 Level 3 认证进行中
  • PCI HSM(CCA 8.x)
  • CRYSTALS-Dilithium 与 Kyber
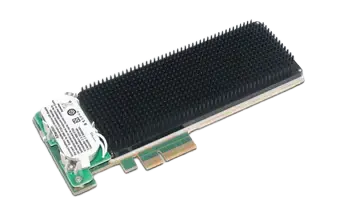
IBM 4769 PCIe 密码协处理器
产品图片:IBM

IBM 概览

硬件安全模块在经认证的设备中生成并存储密钥,从不导出明文密钥。在 IBM 产品线中,这一设备就是具备三种工作模式的 Crypto Express 板卡。CCA 覆盖支付业务,EP11 为通用应用提供 Enterprise PKCS#11,第三种模式仅用于加速运算。该板卡可安装在 IBM Z 系列大型机、Power 系统中,也可作为 4770-001 型号安装在运行 RHEL 的 x86 服务器中。

密码学与硬件安全模块是我们的核心能力。我们熟悉 CCA 和 EP11 两种工作模式、通过 z/OS 下 ICSF 实现的对接方式,以及 IBM Cloud 的弃用计划。我们全程带领您的项目,从选型、集成直至运维阶段。

Crypto Express 板卡、云服务、密钥管理
FIPS 140-2 Level 4, CMVP 4558
硬件原生支持 CRYSTALS-Dilithium 与 Kyber,以及与 Kyber 结合的混合 ECDH
面向 IBM Z、Power 和 x86 的 PCIe 板卡,此外还有 IBM Cloud

系列详解

IBM 4770 与 Crypto Express 8S

4770 是 IBM 当前一代的板卡,在 IBM Z 上称为 Crypto Express 8S。它可安装在 z16 和 z17 中,也可安装在 Power11 系统中,或作为 4770-001 型号安装在运行 RHEL 的 x86 服务器中。该板卡具备防篡改响应能力,是唯一一款同时支持 x86 服务器的 IBM 板卡。它通过密钥服务 ICSF 服务于 z/OS 操作系统,也服务于 Linux on Z、AIX、IBM i 和 Linux on Power。

型号

IBM 4770 与 Crypto Express 8S: 型号
面向 IBM z16 的 Crypto Express 8S功能代码 0851
面向 IBM z17 的 Crypto Express 8S功能代码 0908 和 0909
面向 Power11 的 4770功能代码 EPG4、EPG5 和 EPG6
4770-001运行 RHEL 的 x86 服务器
外形规格
PCIe 板卡
运维
自有数据中心, z16 及以上的 IBM Z, Power11 系统, 运行 RHEL 的 x86 服务器

认证资质

  • FIPS 140-2 Level 4,CMVP 证书编号 4558,有效期至 2026 年 9 月 21 日
  • FIPS 140-3 Level 3 认证进行中,硬件本身已达到 Level 4
  • PCI HSM(CCA 8.x),依据概览页面信息,IBM Z 平台上的认证仍在等待中

特性

  • 三种工作模式:面向支付业务的 CCA、提供 PKCS#11 的 EP11,以及纯加速模式
  • 硬件原生支持 CRYSTALS-Dilithium 与 Kyber,另有与 Kyber 结合的混合 ECDH
  • 抗量子的代码加载与抗量子证明(Attestation)
  • 最高 4096 位的 RSA 运算,ECC 支持 P-521 与 Brainpool 512、Curve25519、Curve448、EdDSA 及 SHA-3
  • 保留格式加密 FF1 和 FF2,此外还支持 TR-31、X9.143 和 TR-34
  • 每秒超过 23,000 次 PIN 运算,可通过 UDX 运行自定义代码

厂商声明

IBM 4769 与 Crypto Express 7S

4769 是上一代的板卡,在 IBM z15 中以 Crypto Express 7S 的名称运行,同样适用于 Power9 和 Power10。对于没有 IBM Z 的服务器,还有 4769-001 版本。该板卡通过 FIPS 140-2 Level 4 认证,证书编号 4079,并支持自 CCA 7.x 起的 PCI HSM 认证。更早的 4768 板卡同样通过 Level 4 认证,证书编号 3410,4767 和 4765 两款板卡已停止销售。

查看设备图片

型号

IBM 4769 与 Crypto Express 7S: 型号
面向 IBM z15 的 Crypto Express 7SFIPS 140-2 Level 4,CMVP 证书编号 4079
面向 Power9 和 Power10 的 4769同一款板卡应用于 Power 系统
4769-001面向 x64 系列服务器的版本
4768 与 Crypto Express 6S较早款板卡,CMVP 证书编号 3410,支持自 CCA 6.0 起的 PCI HSM 认证
外形规格
PCIe 板卡
运维
自有数据中心, IBM z15, Power9 和 Power10, x64 系列服务器
生命周期
4770 的上一代产品,目前仍在产品目录中列出,更早的 4767 和 4765 两款板卡已停止销售

认证资质

  • FIPS 140-2 Level 4, CMVP 4079
  • PCI HSM(自 CCA 7.x 起)
  • FIPS 140-2 Level 4,4768 的 CMVP 证书编号为 3410

特性

  • 适用于 IBM z15 以及 Power9 和 Power10
  • 面向 x64 系列服务器的 4769-001 版本
  • 面向支付业务,支持自 CCA 7.x 起的 PCI HSM 认证
  • 4768 支持自 CCA 6.0 起的 PCI HSM 认证
  • 4767 和 4765 两款板卡已停止销售

厂商声明

IBM Cloud HSM 7.0 与 6.0

IBM Cloud HSM 在 IBM Cloud Classic 中为每位客户提供独立的一体机,技术上实为 Thales Luna 设备。7.0 版本使用通过 FIPS 140-2 Level 3 认证的 Luna a750,6.0 版本使用达到 Level 2 的 Luna SA 7000。该服务已被弃用,支持将持续到 2027 年 8 月 11 日。IBM 建议改用 IBM Cloud 中的 Utimaco HSM 服务作为替代。

IBM Cloud Hardware Security Module 的一体机设备
产品图片:IBM

型号

IBM Cloud HSM 7.0 与 6.0: 型号
IBM Cloud HSM 7.0Thales Luna a750,通过 FIPS 140-2 Level 3 认证
IBM Cloud HSM 6.0Thales Luna SA 7000,通过 FIPS 140-2 Level 2 认证
外形规格
IBM Cloud 中的专属一体机
运维
IBM Cloud Classic
生命周期
已弃用,支持截止至 2027 年 8 月 11 日,建议替代方案为 IBM Cloud 中的 Utimaco HSM 服务

认证资质

  • Luna a750 通过 FIPS 140-2 Level 3 认证
  • Luna SA 7000 通过 FIPS 140-2 Level 2 认证

特性

  • IBM Cloud Classic 中为每位客户提供的专属一体机
  • 支持截止至 2027 年 8 月 11 日
  • Utimaco Payment HSM as a Service 自 2025 年 8 月 22 日起已列入 IBM Cloud 服务目录
  • 该弃用信息仅记录在 IBM 官方文档中

厂商声明

Hyper Protect Crypto Services 与 Key Protect Dedicated

Hyper Protect Crypto Services 将面向单一租户的密钥服务与运行在 LinuxONE 和 Crypto Express 上的云 HSM 相结合。该服务已被弃用,后续产品为面向单一租户的 IBM Cloud Key Protect Dedicated,具备 KYOK 和 KMIP 能力。IBM 于 2026 年 3 月 19 日宣布了这款后续产品。其模块目标为通过 FIPS 140-3 Level 4 认证,相关认证仍在进行中。作为后台硬件,IBM 在其中提到了 Utimaco、Thales 和 Marvell。

型号

Hyper Protect Crypto Services 与 Key Protect Dedicated: 型号
Hyper Protect Crypto Services每个实例对应一个租户,HSM 运行于 LinuxONE
IBM Cloud Key Protect Dedicated后续产品,已于 2026 年 3 月 19 日宣布
Key Protect支持多租户,通过 FIPS 140-2 Level 3 认证,支持 BYOK
Unified Key Orchestrator也适用于自有数据中心中的容器、z/OS 和 LinuxONE
外形规格
云服务
运维
IBM Cloud, 面向 Unified Key Orchestrator 的自有数据中心
生命周期
Hyper Protect Crypto Services 已被弃用,停止销售日期为 2026 年 3 月 28 日,服务终止日期为 2027 年 3 月 20 日,概览页面标注的日期则为 2027 年 3 月 28 日

认证资质

  • Hyper Protect Crypto Services 通过 FIPS 140-2 Level 4 认证
  • Common Criteria EAL4
  • Key Protect Dedicated 正在申请 FIPS 140-3 Level 4 认证
  • Key Protect 通过 FIPS 140-2 Level 3 认证

特性

  • Keep Your Own Key,密钥的掌控权始终由您保留
  • 面向应用的 PKCS#11 和 GREP11,面向密钥管理系统的 KMIP
  • Unified Key Orchestrator 统一管理 AWS KMS、Azure Key Vault、Google Cloud KMS 和 Key Protect
  • Key Protect Dedicated 将 Utimaco、Thales 和 Marvell 列为后台硬件
  • 已宣布推出支持 PKCS#11 的版本

厂商声明

Guardium Key Lifecycle Manager

第 4 版 Guardium Key Lifecycle Manager 是一台密钥服务器,支持 KMIP、IPP 和 REST 协议。它可以运行在裸金属服务器、虚拟机或容器中。密钥还可以选择对接通过 FIPS 140-3 Level 3 认证的硬件安全模块。由此,它将密钥管理与使用密钥的应用系统分离开来。

型号

Guardium Key Lifecycle Manager: 型号
Guardium Key Lifecycle Manager v4支持 KMIP、IPP 和 REST 的密钥服务器
可选的后台 HSM对接通过 FIPS 140-3 Level 3 认证的模块
外形规格
裸金属, 虚拟机, 容器
运维
自有数据中心, 虚拟化部署, 容器平台

认证资质

  • 可选后台 HSM 通过 FIPS 140-3 Level 3 认证

特性

  • 面向第三方系统的 KMIP,此外还有 IPP 和 REST
  • 可运行在裸金属服务器、虚拟机或容器中
  • 可选对接通过 FIPS 140-3 Level 3 认证的模块
  • 将密钥管理与应用系统分离

厂商声明

如何选择合适的型号

在 IBM 产品线中,四个要点决定选型:使用的平台、板卡的工作模式、所需的认证级别,以及服务的生命周期阶段。我们通过研讨会逐一梳理这些要点,并将结果记录在决策文件中。

平台

板卡的选型取决于服务器:z16 和 z17 搭配 Crypto Express 8S,z15 搭配 Crypto Express 7S。Power11 对应 4770,Power9 和 Power10 对应 4769。在 x86 服务器中,只有运行 RHEL 的 4770-001 可用。

工作模式

CCA 是面向支付业务的工作模式,在该场景下通过 PCI HSM 认证,EP11 则为通用应用提供 Enterprise PKCS#11。纯加速模式不保存自身密钥,适用于纯粹的运算负载。我们会针对每块板卡和每个应用确定合适的工作模式,并将决策记录在案。

认证级别与证明材料

4770 通过 FIPS 140-2 Level 4 认证,证书编号 4558,有效期至 2026 年 9 月 21 日。FIPS 140-3 Level 3 认证仍在进行中,而硬件本身已达到 Level 4 的要求。PCI HSM 认证自 CCA 8.x 起适用,概览页面标注 IBM Z 平台上的状态为尚待完成。

生命周期与运维

IBM Cloud HSM 将运行到 2027 年 8 月 11 日,Hyper Protect Crypto Services 作为服务将于 2027 年 3 月 20 日终止。如果您目前正在为云端进行规划,建议选用 Key Protect Dedicated。整套方案均在德国数据中心内运行。

我们围绕 IBM 提供的服务

我们提供的不只是板卡本身,还包括前后配套的各项工作:选型、对接 ICSF 及应用系统、密钥仪式、监控和运维。我们对密钥仪式的记录方式,能确保审计人员日后可以完整追溯。一支团队将为您提供从咨询阶段直至运维阶段的全程支持。

  • 硬件安全模块咨询与集成

    我们负责选定板卡和工作模式,配置 CCA 和 EP11,并通过 ICSF 对接 z/OS。此外还包括 Linux 和 AIX 的对接,密钥仪式的记录则以经得起审计核查的方式完成。

    HSM 与密钥管理

  • 后量子密码就绪

    我们会梳理当前哪些密钥和协议依赖 RSA 和 ECC,因为量子计算机对这两种算法都构成威胁。随后我们规划板卡内迁移至 CRYSTALS-Dilithium 和 Kyber 的路径,以及与 Kyber 结合的混合 ECDH。抗量子的代码加载与证明(Attestation)同样纳入规划。

    后量子密码学

  • 网络安全

    我们将管理与应用分离,检查角色和日志,并在运维期间持续监控板卡的状态。相关事件会接入您的 SIEM,由其负责汇总和评估安全告警。

    网络安全

标准与证明材料

在 IBM 产品线中,以下五项要求决定了板卡的选型和项目文档的编制。我们会告诉您,目前由哪款板卡或哪项服务满足每项要求,以及哪些证明材料仍在办理中。

标准项 / 要求 / OTOKO® 提供
标准项要求OTOKO® 提供
FIPS 140-2具备明确物理防护等级的经认证密码模块4770 达到 Level 4,CMVP 证书编号 4558;4769 达到 Level 4,CMVP 证书编号 4079
FIPS 140-3依据现行密码模块标准进行的认证4770 正在申请 Level 3 认证,Key Protect Dedicated 正在申请 Level 4 认证
PCI HSM面向 PIN 和卡片密钥的经认证硬件4770 自 CCA 8.x 起、4769 自 CCA 7.x 起支持,依据概览页面信息,IBM Z 平台上的认证仍待完成
Common Criteria EAL4经认证的密钥保护实现运行于 LinuxONE 和 Crypto Express 之上的 Hyper Protect Crypto Services
KMIP 与 X9.143跨厂商的密钥管理与受保护的密钥交换Guardium Key Lifecycle Manager 支持 KMIP,4770 支持 TR-31、X9.143 和 TR-34

关于 IBM 的常见问题

相关主题

您想进一步了解

IBM

IBM 为 IBM Z、Power 和 x86 服务器打造 Crypto Express 板卡,并以 IBM Cloud 中的密钥服务作为补充。我们与您一起挑选合适的板卡或服务,并核实所需的认证级别。我们将 CCA 和 EP11 两种工作模式对接到您的应用系统。云端服务的弃用计划,我们从一开始就纳入考量。

我们的客户

我们的合作伙伴

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

无障碍

根据您的需要调整页面显示。

本页面暂无简明语言版本。

当前设置仅对本次访问有效。您可以在 Cookie 设置中允许永久保存。