Menu

Skontaktuj się
Logo
Prasa

IBM HSM: klucze w komputerach mainframe i w chmurze

IBM produkuje karty Crypto Express dla serwerów IBM Z, Power i x86 i uzupełnia je o usługi kluczy w IBM Cloud. Wybieramy z Państwem odpowiednią kartę lub usługę i sprawdzamy potrzebny poziom certyfikacji. Podłączamy tryby pracy CCA i EP11 do Państwa aplikacji. Wycofania usług w chmurze uwzględniamy od samego początku.

Przetestuj produkt
  • FIPS 140-2 Level 4, CMVP 4558
  • FIPS 140-3 Level 3 w toku certyfikacji
  • PCI HSM z CCA 8.x
  • CRYSTALS-Dilithium i Kyber

IBM w skrócie

Sprzętowy moduł bezpieczeństwa generuje i przechowuje klucze kryptograficzne w certyfikowanym urządzeniu, które nigdy nie ujawnia klucza w postaci jawnej. U IBM tym urządzeniem jest karta Crypto Express z trzema trybami pracy. CCA obejmuje płatności, EP11 dostarcza Enterprise PKCS#11 dla zastosowań ogólnych, a trzeci tryb tylko przyspiesza obliczenia. Karta znajduje się w komputerach mainframe serii IBM Z, w systemach Power oraz jako model 4770-001 w serwerze x86 pod RHEL.

Kryptografia i sprzętowe moduły bezpieczeństwa są naszą kluczową kompetencją. Znamy tryby pracy CCA i EP11, podłączenie przez ICSF pod z/OS oraz wycofania usług w IBM Cloud. Prowadzimy Państwa projekt od wyboru, przez integrację, aż po eksploatację.

Karty Crypto Express, usługi chmurowe, zarządzanie kluczami
FIPS 140-2 Level 4, CMVP 4558
CRYSTALS-Dilithium i Kyber w sprzęcie, hybrydowe ECDH z Kyber
Karta PCIe w IBM Z, Power i x86, do tego IBM Cloud

Serie w szczegółach

IBM 4770 i Crypto Express 8S

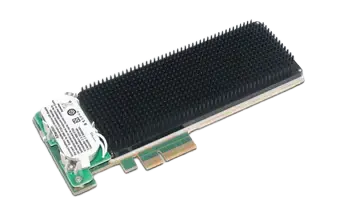
4770 to aktualna karta IBM, która na IBM Z nosi nazwę Crypto Express 8S. Znajduje się w z16 i z17, w systemach Power11 oraz jako model 4770-001 w serwerach x86 pod RHEL. Karta reaguje na ingerencję i jest jedyną kartą IBM, która działa również w serwerach x86. Obsługuje system operacyjny z/OS przez usługę kluczy ICSF oraz Linux on Z, AIX, IBM i i Linux on Power.

Modele

IBM 4770 i Crypto Express 8S: Modele
Crypto Express 8S dla IBM z16Feature Code 0851
Crypto Express 8S dla IBM z17Feature Codes 0908 i 0909
4770 dla Power11Feature Codes EPG4, EPG5 i EPG6
4770-001Serwer x86 pod RHEL
Formy konstrukcyjne
Karta PCIe
Eksploatacja
Własne centrum danych, IBM Z od z16, Systemy Power11, Serwery x86 pod RHEL

Certyfikaty

  • FIPS 140-2 Level 4, CMVP 4558, ważny do 21 września 2026 roku
  • FIPS 140-3 Level 3 w toku certyfikacji, sprzęt zgodny z Level 4
  • PCI HSM z CCA 8.x, dla IBM Z według strony przeglądowej wciąż w toku

Cechy

  • Trzy tryby pracy: CCA dla płatności, EP11 dla PKCS#11, wyłącznie akcelerator
  • CRYSTALS-Dilithium i Kyber w sprzęcie, do tego hybrydowe ECDH z Kyber
  • Odporne na komputery kwantowe wczytywanie kodu i atestacja
  • RSA do 4096 bitów, ECC do P-521 i Brainpool 512, Curve25519, Curve448, EdDSA i SHA-3
  • Szyfrowanie zachowujące format FF1 i FF2, do tego TR-31, X9.143 i TR-34
  • Ponad 23 000 operacji PIN na sekundę, własny kod przez UDX
Informacje producenta

IBM 4769 i Crypto Express 7S

4769 to karta poprzedniej generacji, działająca jako Crypto Express 7S w IBM z15 oraz w Power9 i Power10. Dla serwerów bez IBM Z istnieje wariant 4769-001. Karta ma certyfikat FIPS 140-2 Level 4 z numerem 4079 oraz certyfikację PCI HSM od CCA 7.x. Starsza karta 4768 również ma certyfikat Level 4 z numerem 3410, a karty 4767 i 4765 nie są już sprzedawane.

Zobacz ilustrację urządzenia

Modele

IBM 4769 i Crypto Express 7S: Modele
Crypto Express 7S dla IBM z15FIPS 140-2 Level 4 z CMVP 4079
4769 dla Power9 i Power10Ta sama karta w systemie Power
4769-001Wariant dla serwerów serii x64
4768 i Crypto Express 6SStarsza karta z CMVP 3410 i PCI HSM od CCA 6.0
Formy konstrukcyjne
Karta PCIe
Eksploatacja
Własne centrum danych, IBM z15, Power9 i Power10, Serwery serii x64
Cykl życia
Poprzednia generacja 4770, wciąż wymieniona w portfolio, starsze karty 4767 i 4765 nie są już sprzedawane

Certyfikaty

  • FIPS 140-2 Level 4, CMVP 4079
  • PCI HSM od CCA 7.x
  • FIPS 140-2 Level 4, CMVP 3410 dla 4768

Cechy

  • Zastosowanie w IBM z15 oraz w Power9 i Power10
  • Wariant 4769-001 dla serwerów serii x64
  • Certyfikacja PCI HSM od CCA 7.x dla płatności
  • 4768 ma certyfikację PCI HSM od CCA 6.0
  • Karty 4767 i 4765 nie są już sprzedawane

Informacje producenta

IBM Cloud HSM 7.0 i 6.0

IBM Cloud HSM udostępnia w IBM Cloud Classic własne urządzenie dla każdego klienta, technicznie jest to Thales Luna. Wersja 7.0 korzysta z Luna a750 z FIPS 140-2 Level 3, wersja 6.0 z Luna SA 7000 z Level 2. Usługa jest wycofywana z oferty i będzie wspierana do 11 sierpnia 2027 roku. IBM zaleca jako zamiennik usługę Utimaco HSM w IBM Cloud.

Urządzenie IBM Cloud Hardware Security Module
Zdjęcie produktu: IBM

Modele

IBM Cloud HSM 7.0 i 6.0: Modele
IBM Cloud HSM 7.0Thales Luna a750 z FIPS 140-2 Level 3
IBM Cloud HSM 6.0Thales Luna SA 7000 z FIPS 140-2 Level 2
Formy konstrukcyjne
Dedykowane urządzenie w IBM Cloud
Eksploatacja
IBM Cloud Classic
Cykl życia
Wycofywany z oferty, wsparcie do 11 sierpnia 2027 roku, zalecanym zamiennikiem jest usługa Utimaco HSM w IBM Cloud

Certyfikaty

  • FIPS 140-2 Level 3 dla Luna a750
  • FIPS 140-2 Level 2 dla Luna SA 7000

Cechy

  • Własne urządzenie dla każdego klienta w IBM Cloud Classic
  • Wsparcie do 11 sierpnia 2027 roku
  • Utimaco Payment HSM as a Service jest dostępna w katalogu IBM Cloud od 22 sierpnia 2025 roku
  • Wycofanie jest opisane wyłącznie w dokumentacji IBM

Informacje producenta

Hyper Protect Crypto Services i Key Protect Dedicated

Hyper Protect Crypto Services łączy usługę kluczy dla jednego dzierżawcy z Cloud HSM na LinuxONE i Crypto Express. Usługa jest wycofywana z oferty, a następcą jest IBM Cloud Key Protect Dedicated z własnym dzierżawcą, KYOK i KMIP. IBM zapowiedział tego następcę 19 marca 2026 roku. Jego moduły mają uzyskać certyfikat FIPS 140-3 Level 4, a certyfikacja wciąż trwa. Jako sprzęt bazowy IBM wymienia tam Utimaco, Thales i Marvell.

Modele

Hyper Protect Crypto Services i Key Protect Dedicated: Modele
Hyper Protect Crypto ServicesJeden dzierżawca na instancję, HSM na LinuxONE
IBM Cloud Key Protect DedicatedNastępca, zapowiedziany 19 marca 2026 roku
Key ProtectWielu dzierżawców, FIPS 140-2 Level 3, BYOK
Unified Key OrchestratorTakże dla kontenerów, z/OS i LinuxONE we własnym centrum danych
Formy konstrukcyjne
Usługa chmurowa
Eksploatacja
IBM Cloud, Własne centrum danych dla Unified Key Orchestrator
Cykl życia
Hyper Protect Crypto Services jest wycofywany z oferty, koniec sprzedaży 28 marca 2026 roku, koniec usługi 20 marca 2027 roku, strona przeglądowa podaje 28 marca 2027 roku

Certyfikaty

  • FIPS 140-2 Level 4 dla Hyper Protect Crypto Services
  • Common Criteria EAL4
  • FIPS 140-3 Level 4 dla Key Protect Dedicated w toku certyfikacji
  • FIPS 140-2 Level 3 dla Key Protect

Cechy

  • Keep Your Own Key, kontrola nad kluczem pozostaje u Państwa
  • PKCS#11 i GREP11 dla aplikacji, KMIP dla systemów zarządzania kluczami
  • Unified Key Orchestrator steruje AWS KMS, Azure Key Vault, Google Cloud KMS i Key Protect
  • Key Protect Dedicated wymienia Utimaco, Thales i Marvell jako sprzęt bazowy
  • Zapowiedziany jest wariant z PKCS#11

Informacje producenta

Guardium Key Lifecycle Manager

Guardium Key Lifecycle Manager w wersji 4 to serwer kluczy, który obsługuje KMIP, IPP i REST. Działa na serwerach bare metal, w maszynie wirtualnej lub w kontenerze. Do przechowywania kluczy można opcjonalnie podłączyć sprzętowy moduł bezpieczeństwa certyfikowany zgodnie z FIPS 140-3 Level 3. W ten sposób oddziela zarządzanie kluczami od aplikacji, które z nich korzystają.

Modele

Guardium Key Lifecycle Manager: Modele
Guardium Key Lifecycle Manager v4Serwer kluczy z KMIP, IPP i REST
Opcjonalny HSM w tlePodłączenie modułu certyfikowanego zgodnie z FIPS 140-3 Level 3
Formy konstrukcyjne
Bare Metal, Maszyna wirtualna, Kontener
Eksploatacja
Własne centrum danych, Wirtualizacja, Platforma kontenerowa

Certyfikaty

  • FIPS 140-3 Level 3 dla opcjonalnego HSM w tle

Cechy

  • KMIP dla systemów innych producentów, do tego IPP i REST
  • Eksploatacja na Bare Metal, w maszynie wirtualnej lub w kontenerze
  • Opcjonalne podłączenie modułu certyfikowanego zgodnie z FIPS 140-3 Level 3
  • Rozdziela zarządzanie kluczami od aplikacji

Informacje producenta

Jak wybrać odpowiedni model

O wyborze u IBM decydują cztery punkty: platforma, tryb pracy karty, wymagany poziom certyfikacji i cykl życia usługi. Wyjaśniamy je na warsztacie i zapisujemy wynik w dokumencie decyzyjnym.

Platforma

Karta zależy od serwera: z16 i z17 obsługują Crypto Express 8S, z15 obsługuje Crypto Express 7S. Dla Power11 dostępny jest 4770, dla Power9 i Power10 4769. W serwerach x86 działa tylko 4770-001 pod RHEL.

Tryb pracy

CCA to tryb pracy dla płatności i ma w nim certyfikację PCI HSM, EP11 dostarcza Enterprise PKCS#11 dla zastosowań ogólnych. Tryb samego akceleratora wykonuje obliczenia bez przechowywania własnych kluczy i nadaje się do zadań czysto obliczeniowych. Tryb pracy ustalamy dla każdej karty i aplikacji oraz dokumentujemy decyzję.

Poziom certyfikacji i dowód

4770 ma certyfikat FIPS 140-2 Level 4 z numerem certyfikatu 4558, ważnym do 21 września 2026 roku. Certyfikacja zgodnie z FIPS 140-3 Level 3 wciąż trwa, a sprzęt spełnia Level 4. Certyfikacja PCI HSM obowiązuje od CCA 8.x, a dla IBM Z strona przeglądowa podaje status jako oczekujący.

Cykl życia i eksploatacja

IBM Cloud HSM działa do 11 sierpnia 2027 roku, usługa Hyper Protect Crypto Services zostaje wyłączona 20 marca 2027 roku. Kto planuje dziś w chmurze, stawia na Key Protect Dedicated. Całe rozwiązanie działa w niemieckich centrach danych.

Nasze usługi w zakresie IBM

Dostarczamy nie tylko kartę, lecz także pracę przed jej wdrożeniem i po nim: wybór, podłączenie do ICSF i aplikacji, ceremonię generowania kluczy, monitorowanie i eksploatację. Ceremonię generowania kluczy dokumentujemy tak, aby audytorzy mogli ją później odtworzyć. Zespół towarzyszy Państwu od doradztwa aż po eksploatację.

  • Doradztwo i integracja HSM

    Wybieramy kartę i tryb pracy, konfigurujemy CCA i EP11 oraz podłączamy z/OS przez ICSF. Dochodzą do tego Linux i AIX, a ceremonię generowania kluczy dokumentujemy tak, aby wytrzymała audyt.

  • Gotowość na PQC

    Ustalamy, które klucze i protokoły opierają się dziś na RSA i ECC, ponieważ oba algorytmy są zagrożone przez komputery kwantowe. Następnie planujemy drogę do CRYSTALS-Dilithium i Kyber w karcie, do tego hybrydowe ECDH z Kyber. Do planu włączamy także odporne na komputery kwantowe wczytywanie kodu i atestację.

  • Cybersecurity

    Rozdzielamy administrację od aplikacji, sprawdzamy role i dzienniki zdarzeń oraz monitorujemy karty podczas bieżącej eksploatacji. Zdarzenia przekazujemy do Państwa systemu SIEM, który gromadzi i ocenia komunikaty bezpieczeństwa.

Normy i dowody

Te pięć wymogów decyduje u IBM o wyborze karty i dokumentacji w projekcie. Mówimy Państwu, która karta lub usługa je dziś spełnia i który dowód jest jeszcze w toku.

Wymóg / Wymaga / OTOKO® dostarcza
WymógWymagaOTOKO® dostarcza
FIPS 140-2Certyfikowane moduły kryptograficzne o określonym poziomie ochrony fizycznej4770 z Level 4 i CMVP 4558, 4769 z Level 4 i CMVP 4079
FIPS 140-3Certyfikacja zgodnie z aktualną normą dla modułów kryptograficznych4770 z Level 3 w toku certyfikacji, Key Protect Dedicated z Level 4 w toku certyfikacji
PCI HSMCertyfikowany sprzęt dla PIN i kluczy kart4770 od CCA 8.x, 4769 od CCA 7.x, dla IBM Z według strony przeglądowej w toku
Common Criteria EAL4Certyfikowana implementacja ochrony kluczyHyper Protect Crypto Services na LinuxONE i Crypto Express
KMIP i X9.143Zarządzanie kluczami niezależne od producenta i chroniona wymiana kluczyKMIP w Guardium Key Lifecycle Manager, TR-31, X9.143 i TR-34 na 4770

Najczęstsze pytania o IBM

Która karta Crypto Express jest dziś aktualna?

Aktualną kartą jest 4770, na IBM Z jako Crypto Express 8S dla komputerów mainframe z16 i z17. Dla Power11 ma kody Feature Code EPG4, EPG5 i EPG6, w serwerach x86 nazywa się 4770-001. 4769 jako Crypto Express 7S pozostaje wymieniona dla z15 oraz Power9 i Power10.

Czy karta jest już certyfikowana zgodnie z FIPS 140-3?

Nie, 4770 ma dziś certyfikat FIPS 140-2 Level 4 z numerem 4558, ważny do 21 września 2026 roku. Certyfikacja zgodnie z FIPS 140-3 Level 3 ma status Implementation Under Test, czyli implementacji w trakcie testów, a sprzęt spełnia Level 4. W przetargach wskazujemy oba stany osobno.

Co dzieje się z Hyper Protect Crypto Services?

Usługa jest wycofywana z oferty, sprzedaż zakończyła się 28 marca 2026 roku, a usługa kończy się 20 marca 2027 roku, przy czym strona przeglądowa podaje datę 28 marca 2027 roku. Następcą jest IBM Cloud Key Protect Dedicated, którego moduły mają uzyskać certyfikat FIPS 140-3 Level 4.

Kto eksploatuje karty po wdrożeniu?

Decydują o tym Państwo: eksploatują karty sami albo przekazują monitorowanie i konserwację nam. Współpracujemy z operatorami infrastruktury krytycznej i branżami regulowanymi i dostosowujemy do tego role, dzienniki zdarzeń i ścieżki awaryjne.

Co warto wiedzieć o „IBM w skrócie”?

Sprzętowy moduł bezpieczeństwa generuje i przechowuje klucze kryptograficzne w certyfikowanym urządzeniu, które nigdy nie ujawnia klucza w postaci jawnej. U IBM tym urządzeniem jest karta Crypto Express z trzema trybami pracy. CCA obejmuje płatności, EP11 dostarcza Enterprise PKCS#11 dla zastosowań ogólnych, a trzeci tryb tylko przyspiesza obliczenia. Karta znajduje się w komputerach mainframe serii IBM Z, w systemach Power oraz jako model 4770-001 w serwerze x86 pod RHEL. Kryptografia i sprzętowe moduły bezpieczeństwa są naszą kluczową kompetencją. Znamy tryby pracy CCA i EP11, podłączenie przez ICSF pod z/OS oraz wycofania usług w IBM Cloud. Prowadzimy Państwa projekt od wyboru, przez integrację, aż po eksploatację.

Jak OTOKO® wspiera „Jak wybrać odpowiedni model”?

O wyborze u IBM decydują cztery punkty: platforma, tryb pracy karty, wymagany poziom certyfikacji i cykl życia usługi. Wyjaśniamy je na warsztacie i zapisujemy wynik w dokumencie decyzyjnym.

Na co zwrócić uwagę w przypadku „Platforma”?

Karta zależy od serwera: z16 i z17 obsługują Crypto Express 8S, z15 obsługuje Crypto Express 7S. Dla Power11 dostępny jest 4770, dla Power9 i Power10 4769. W serwerach x86 działa tylko 4770-001 pod RHEL.

Co warto wiedzieć o „Tryb pracy”?

CCA to tryb pracy dla płatności i ma w nim certyfikację PCI HSM, EP11 dostarcza Enterprise PKCS#11 dla zastosowań ogólnych. Tryb samego akceleratora wykonuje obliczenia bez przechowywania własnych kluczy i nadaje się do zadań czysto obliczeniowych. Tryb pracy ustalamy dla każdej karty i aplikacji oraz dokumentujemy decyzję.

Jak OTOKO® wspiera „Poziom certyfikacji i dowód”?

4770 ma certyfikat FIPS 140-2 Level 4 z numerem certyfikatu 4558, ważnym do 21 września 2026 roku. Certyfikacja zgodnie z FIPS 140-3 Level 3 wciąż trwa, a sprzęt spełnia Level 4. Certyfikacja PCI HSM obowiązuje od CCA 8.x, a dla IBM Z strona przeglądowa podaje status jako oczekujący.

Na co zwrócić uwagę w przypadku „Cykl życia i eksploatacja”?

IBM Cloud HSM działa do 11 sierpnia 2027 roku, usługa Hyper Protect Crypto Services zostaje wyłączona 20 marca 2027 roku. Kto planuje dziś w chmurze, stawia na Key Protect Dedicated. Całe rozwiązanie działa w niemieckich centrach danych.

Co warto wiedzieć o „Nasze usługi w zakresie IBM”?

Dostarczamy nie tylko kartę, lecz także pracę przed jej wdrożeniem i po nim: wybór, podłączenie do ICSF i aplikacji, ceremonię generowania kluczy, monitorowanie i eksploatację. Ceremonię generowania kluczy dokumentujemy tak, aby audytorzy mogli ją później odtworzyć. Zespół towarzyszy Państwu od doradztwa aż po eksploatację.

Jak OTOKO® wspiera „Doradztwo i integracja HSM”?

Wybieramy kartę i tryb pracy, konfigurujemy CCA i EP11 oraz podłączamy z/OS przez ICSF. Dochodzą do tego Linux i AIX, a ceremonię generowania kluczy dokumentujemy tak, aby wytrzymała audyt.

Na co zwrócić uwagę w przypadku „Gotowość na PQC”?

Ustalamy, które klucze i protokoły opierają się dziś na RSA i ECC, ponieważ oba algorytmy są zagrożone przez komputery kwantowe. Następnie planujemy drogę do CRYSTALS-Dilithium i Kyber w karcie, do tego hybrydowe ECDH z Kyber. Do planu włączamy także odporne na komputery kwantowe wczytywanie kodu i atestację.

Co warto wiedzieć o „Cybersecurity”?

Rozdzielamy administrację od aplikacji, sprawdzamy role i dzienniki zdarzeń oraz monitorujemy karty podczas bieżącej eksploatacji. Zdarzenia przekazujemy do Państwa systemu SIEM, który gromadzi i ocenia komunikaty bezpieczeństwa.

Jak OTOKO® wspiera „Normy i dowody”?

Te pięć wymogów decyduje u IBM o wyborze karty i dokumentacji w projekcie. Mówimy Państwu, która karta lub usługa je dziś spełnia i który dowód jest jeszcze w toku.

Chcą się Państwo dowiedzieć więcej o

IBM

IBM produkuje karty Crypto Express dla serwerów IBM Z, Power i x86 i uzupełnia je o usługi kluczy w IBM Cloud. Wybieramy z Państwem odpowiednią kartę lub usługę i sprawdzamy potrzebny poziom certyfikacji. Podłączamy tryby pracy CCA i EP11 do Państwa aplikacji. Wycofania usług w chmurze uwzględniamy od samego początku.

Nasi klienci

  • BYD
  • Canada Life
  • CBRE
  • Cherry
  • Commerzbank
  • Computacenter
  • Condor
  • Deutsche Bank
  • DLR
  • DS Smith Group IT
  • E.ON
  • EDEKA Zentralhandelsgesellschaft
  • exceet Card AG
  • Experis Manpower
  • Filtration Group
  • FINOM
  • Flughafen Kopenhagen
  • GEMA
  • GreenGot
  • HAPAG-LLOYD
  • Hitachi Power Europe
  • IBM Watson
  • IDEMIA
  • Kaiserwerther Diakonie
  • LEGIC
  • Lufthansa
  • MATICA FINTECH
  • Mercedes
  • Microsoft Azure
  • Microsoft
  • MINI
  • NDA
  • NIO
  • Novasep Holding SAS
  • NOVO
  • NTT DATA
  • Oiltanking GmbH
  • OTTO group
  • Phönix Gruppe
  • Poligrafico e Zecca dello Stato
  • Post Italia
  • Real Casa de la Moneda
  • RheinEnergie
  • SHELL COMPANY
  • Siemens
  • Thales Group
  • Thyssenkrupp
  • UniCredit
  • Uniklinik Darmstadt
  • Uniklinik Frankfurt
  • Uniklinik Gießen
  • Vodafone
  • Zurich Life
  • AB Enzymes
  • AOK
  • ATOM Stanz- und Schneidesysteme
  • AWS Cloud
  • Biotest AG
  • BMW
  • Bonprix Handelsgesellschaft
  • Bosch
  • Bremerhaven
  • Bundeswehr

Nasi partnerzy

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Dostępność

Dostosuj wygląd strony do swoich potrzeb.

Dla tej strony nie ma jeszcze wersji w prostym języku.

Ustawienia obowiązują obecnie tylko podczas tej wizyty. Trwałe zapisywanie możesz włączyć w ustawieniach plików cookie.
















































