
Menu

Skontaktuj się
Logo
Prasa

Bezpieczeństwo plików / Skanowanie plików i CDR

Jeden plik. Jeden możliwy atak.

Jako partner OPSWAT w Niemczech OTOKO® integruje MetaDefender Core z Państwa aplikacjami i procesami transferu. Klienci przesyłają dokumenty, dostawcy przekazują archiwa, a zespoły wprowadzają do swoich systemów pliki z wiadomości e-mail lub pobrane z sieci. Każda z tych ścieżek wymaga kontrolowanego przetwarzania: analizy, oczyszczenia zgodnie z polityką, zatwierdzenia lub zatrzymania, z przejrzystymi decyzjami dla zespołów eksploatacji i SOC. Nasz wspólny OPSWAT Bootcamp w Kolonii w 2026 roku pokazuje tę współpracę także w praktyce.

Szczegóły usług
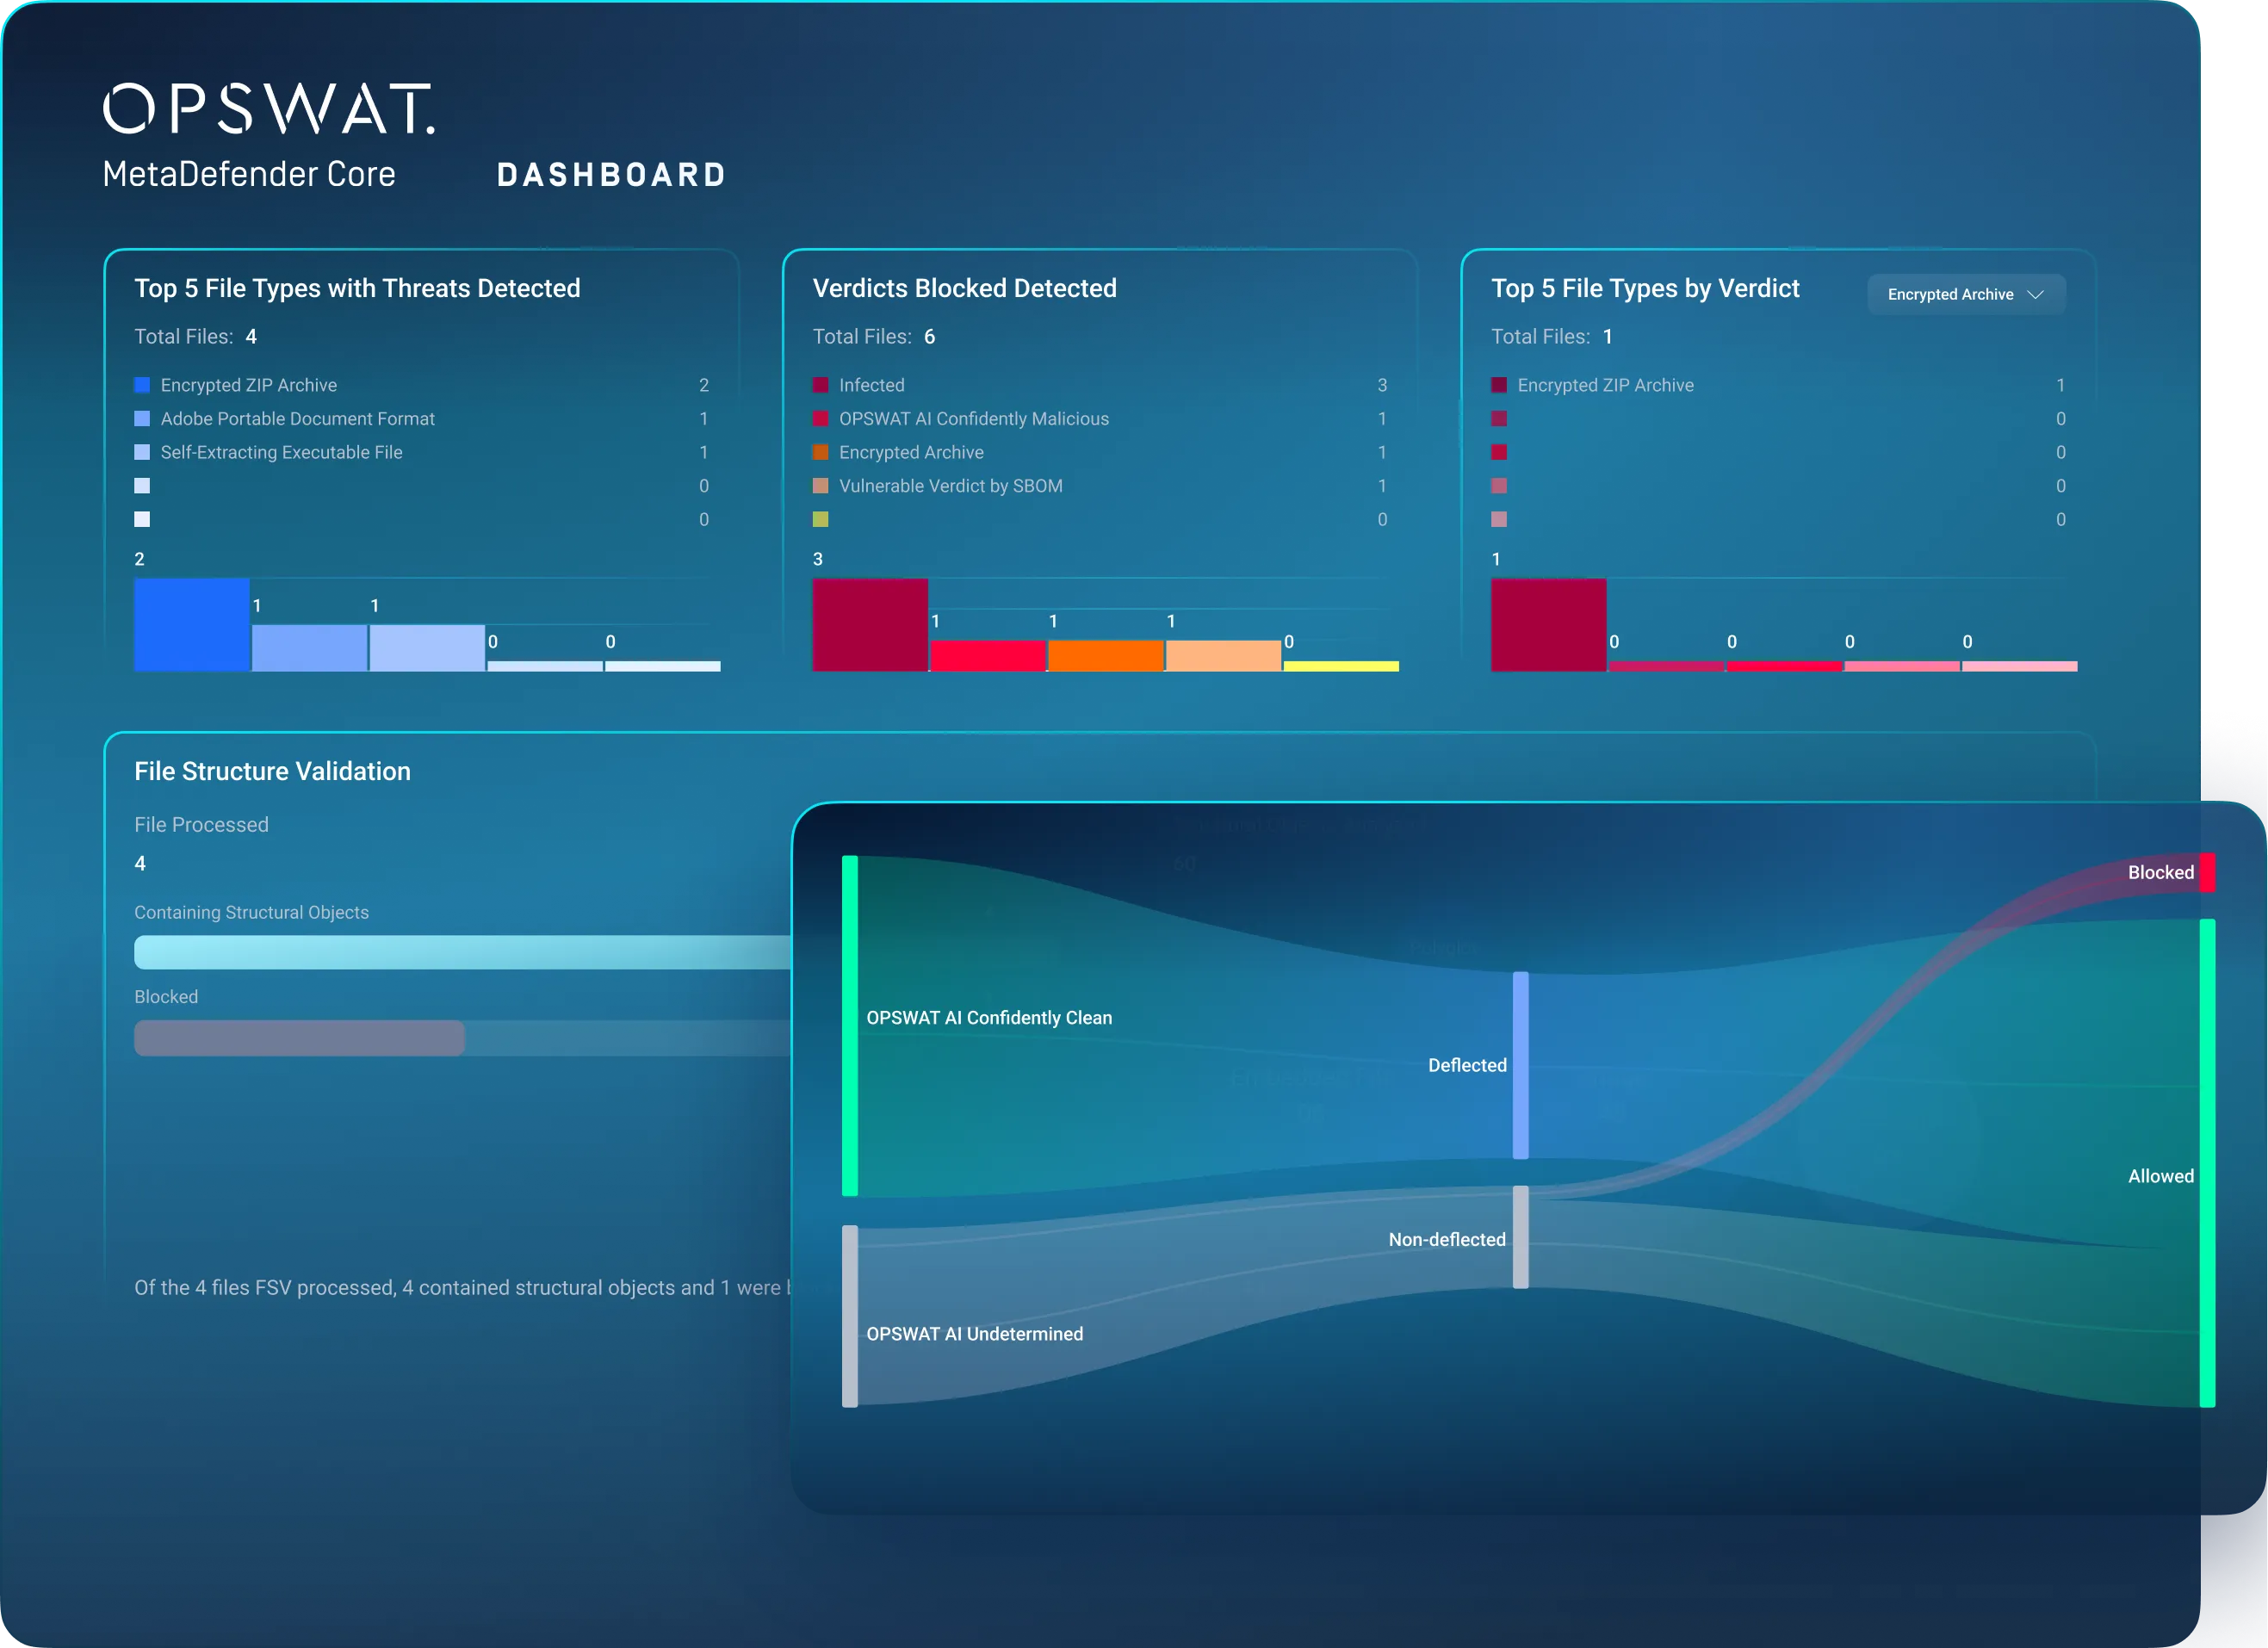
Grafika produktu OPSWAT: dashboard MetaDefender Core z informacjami o plikach i wynikami sprawdzania
OPSWAT
OPSWAT MetaDefender Core

Analiza, integracja i przejrzyste przekazanie

CRITICAL / SYTUACJA ZAGROŻEŃ 202682%

wykryć CrowdStrike w 2025 roku nie zawierało złośliwego oprogramowania.

Atakujący nie zawsze potrzebują złośliwego oprogramowania.

Global Threat Report 2026 pokazuje, jak atakujący wykorzystują ważne dane uwierzytelniające, zaufane procesy zarządzania tożsamością i zatwierdzone integracje SaaS. Odrębnie CrowdStrike odnotowuje 89 % więcej ataków ze strony podmiotów wykorzystujących AI w 2025 roku w porównaniu z 2024 rokiem.

W centrum uwagi są też łańcuchy dostaw oprogramowania: Threat Hunting Report 2026 opisuje, jak ALTERED SPIDER skompromitował ponad 300 zależności programowych w ciągu jednego dnia, aby przechwycić dane uwierzytelniające i przedostać się do środowisk chmurowych.

Dla Państwa ochrony oznacza to: skanowanie plików, oczyszczanie treści i DLP kontrolują pliki w zdefiniowanych punktach przejścia. Nie zastępują one ochrony tożsamości, chmury ani AI. Kontrolę plików włączamy w Państwa procesy przesyłania, pobierania i transferu danych jako element wielowarstwowej koncepcji bezpieczeństwa.

Jak chronimy Państwa przepływy plików
CrowdStrike Global Threat Report 2026 · rok obserwacji 2025CrowdStrike Threat Hunting Report 2026 · okres sprawozdawczy: od 01.07.2025 do 30.06.2026Podstawą są własne obserwacje CrowdStrike i dane Threat Intelligence. 82 % oznacza wykrycia wolne od złośliwego oprogramowania, a nie udział ataków opartych na plikach lub wywołanych przez AI. 89 % to odrębny wskaźnik zmiany, a ponad 300 zależności odnosi się do jednego konkretnego przypadku.

OTOKO® × OPSWAT / Kolonia 2026

Partnerstwo, które wspólnie realizujemy.

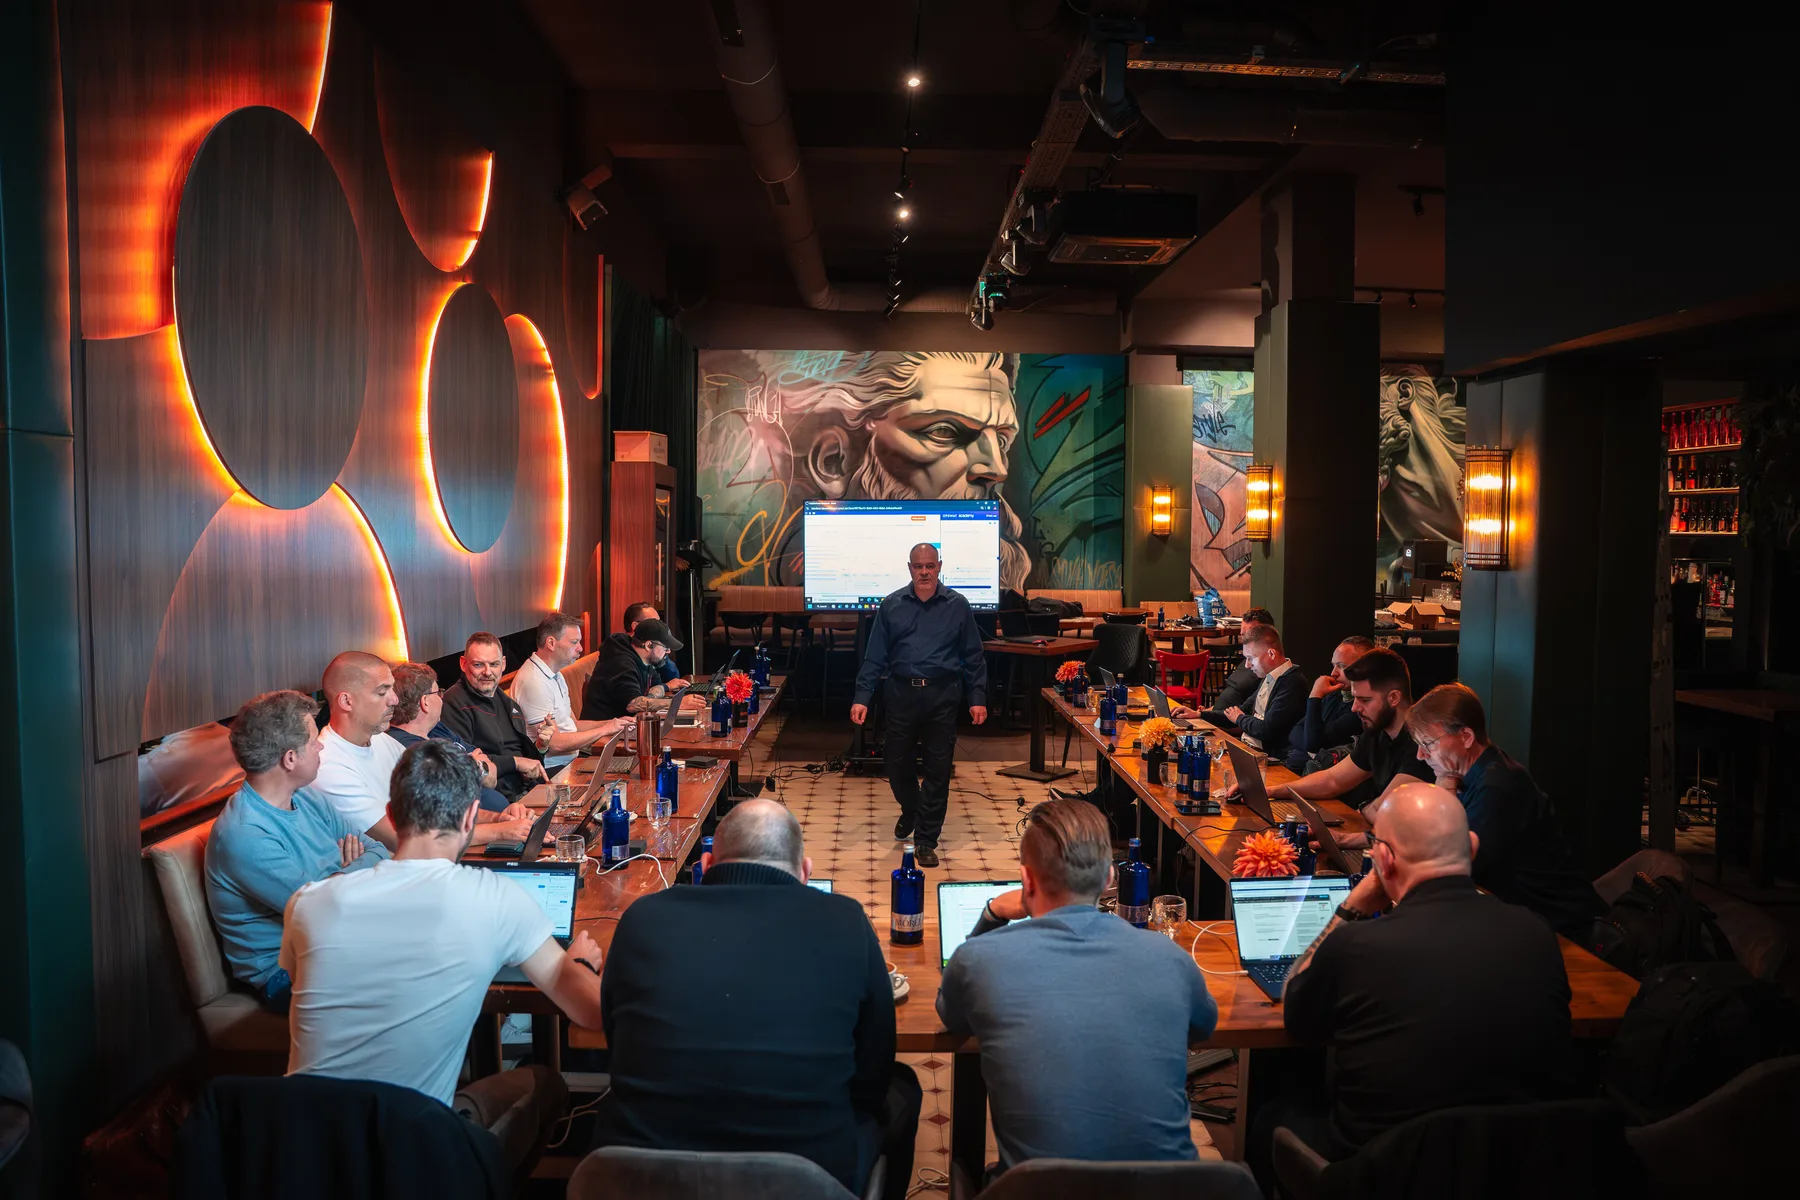
Jako partner OPSWAT w Niemczech łączymy wybór produktów i wdrożenie techniczne z bezpośrednią wymianą doświadczeń. W 2026 roku zorganizowaliśmy OPSWAT Bootcamp w Kolonii. Film pokazuje wspólną pracę, rozmowy i szkolenie na miejscu.

OTOKO® x OPSWAT Bootcamp · Kolonia 2026 · 1:27 min · W filmie wyświetlane są angielskie napisy.

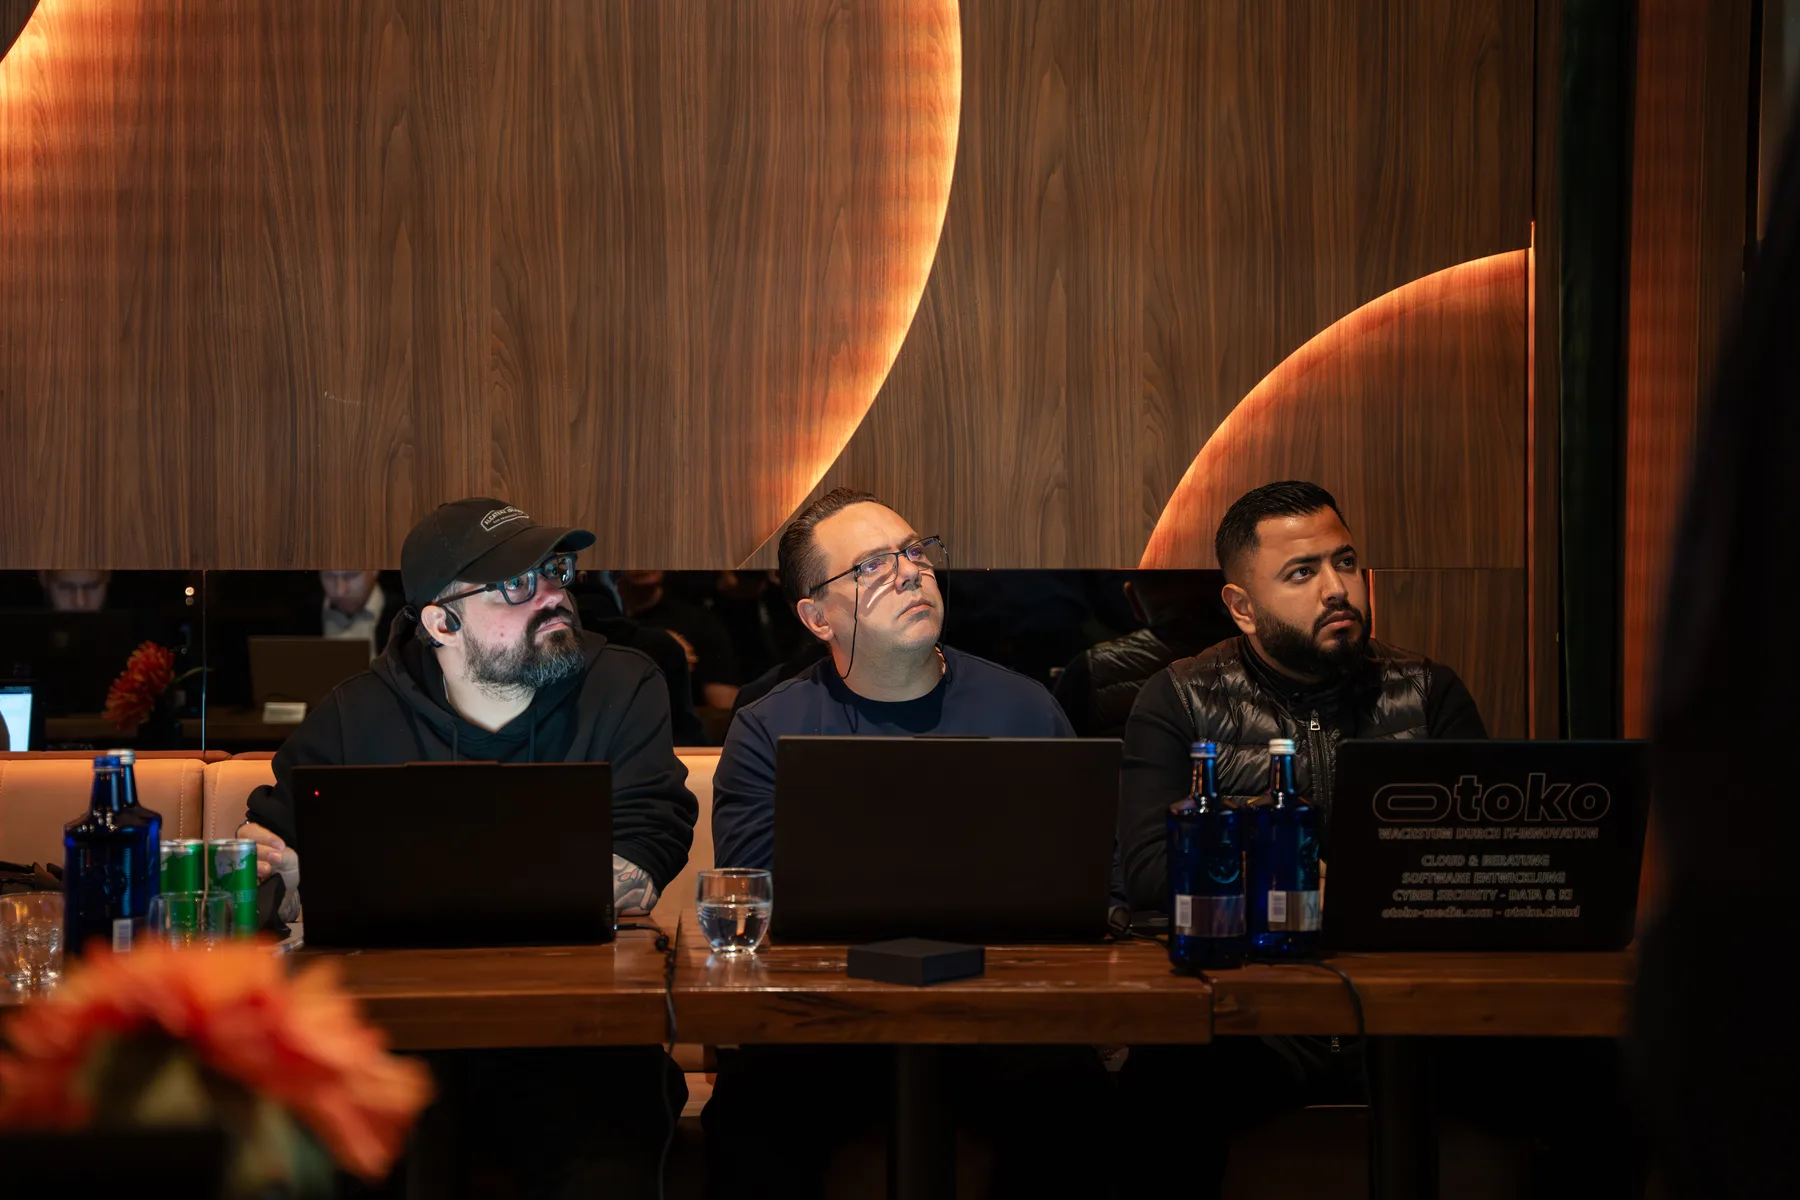
W filmie: wrażenia z sali szkoleniowej, rozmowy z osobami zaangażowanymi oraz przekazanie materiałów dla uczestników. Zdjęcia pokazują nasz zespół oraz wspólną sesję w Kolonii.

Państwa zlecenie dla OTOKO®

Skanowanie plików i CDR: czym się dla Państwa zajmujemy.

Pakiety prac wynikają z Państwa sytuacji wyjściowej. Państwa zespół zna uzgodniony zakres, wymagany udział z Państwa strony oraz wyniki, które mają być dostępne przy przekazaniu.

Integracja ścieżek przesyłania i transferu

Określamy, w którym miejscu plik jest zatrzymywany i sprawdzany. Aplikację, zadanie skanowania i zatwierdzenie łączymy tak, aby kolejne procesy nie miały dostępu do pliku przed uzyskaniem przewidzianego wyniku sprawdzenia.

Państwa rezultat

Zintegrowany przepływ sprawdzania i zatwierdzania dla uzgodnionego kanału plików.
Ustalenie zasad skanowania i oczyszczania

Uzgadniane są typy plików, aktywna zawartość, limity archiwów oraz wymagane moduły. Wyniki prowadzą do zdefiniowanych działań: zezwolenia, udostępnienia po oczyszczeniu, zablokowania lub ręcznego sprawdzenia. Wyjątki i pliki niemożliwe do sprawdzenia otrzymują odrębną ścieżkę.

Państwa rezultat

Udokumentowane zasady i możliwe do zweryfikowania ścieżki decyzyjne.

Uwzględnienie ochrony danych i przekazywania danych na zewnątrz

Jakie treści mogą być przetwarzane wewnętrznie lub przekazywane do innych usług? Zbieramy wymagania dotyczące lokalizacji danych, okresu przechowywania, dzienników zdarzeń i telemetrii. Informacje niejawne nie są przekazywane do usług publicznych bez dozwolonej, uzgodnionej ścieżki przetwarzania.

Państwa rezultat

Koncepcja przepływu i przechowywania danych dla wybranego modelu eksploatacji.

Połączenie SOC, eksploatacji i aplikacji

Wyniki, komunikaty o błędach i stany eksploatacyjne są przekazywane do przewidzianych odbiorców. Testowane są obciążenie, czasy oczekiwania i scenariusze awarii. Błąd skanowania nie jest przy tym po cichu traktowany jako plik niestanowiący zagrożenia.

Państwa rezultat

Procedura eksploatacyjna z monitorowaniem, eskalacją i możliwymi do prześledzenia dziennikami zdarzeń.

Multiscanning / partnerzy technologii antywirusowej

Każdy plik z wielu perspektyw.

Obsługujemy integrację następujących dostawców rozwiązań antywirusowych za pośrednictwem OPSWAT. Wspólnie wybieramy pakiet silników skanujących odpowiedni dla Państwa typów plików, wymagań bezpieczeństwa i środowiska eksploatacji. To, które silniki są jednocześnie dostępne i aktywne, zależy od licencji, platformy, wersji i konfiguracji.

  • ClamAV
  • Harbin AhnLab Technology
  • Avira
  • ESET
  • Bitdefender
  • K7 Computing Private
  • Quick Heal Technologies
  • TG Soft
  • Varist / OK
  • Emsisoft
  • IKARUS Security Software
  • INCA Internet
  • ALL IT Services
  • Antiy Labs
  • Xcitium
  • Trellix
  • Sophos
  • CrowdStrike
  • OpenText
  • Lionic Corp
  • Filseclab Corp
  • Huorong Security
  • Microsoft
  • Netgate Technologies
  • Cyberstanc
  • Xvirus
  • Systweak
  • Arctic Wolf
  • CMC Cyber Security
  • BKAV Corporation
  • Gridinsoft
  • SentinelOne

Przegląd opisuje obsługiwanych dostawców skanowania w ramach ekosystemu OPSWAT. Nie oznacza to odrębnego, bezpośredniego partnerstwa OTOKO® z każdym z tych dostawców. Pakiety silników OPSWAT i licencjonowanie.

Wgląd w MetaDefender Core

Wyniki skanowania zamieniają się w przejrzyste procesy.

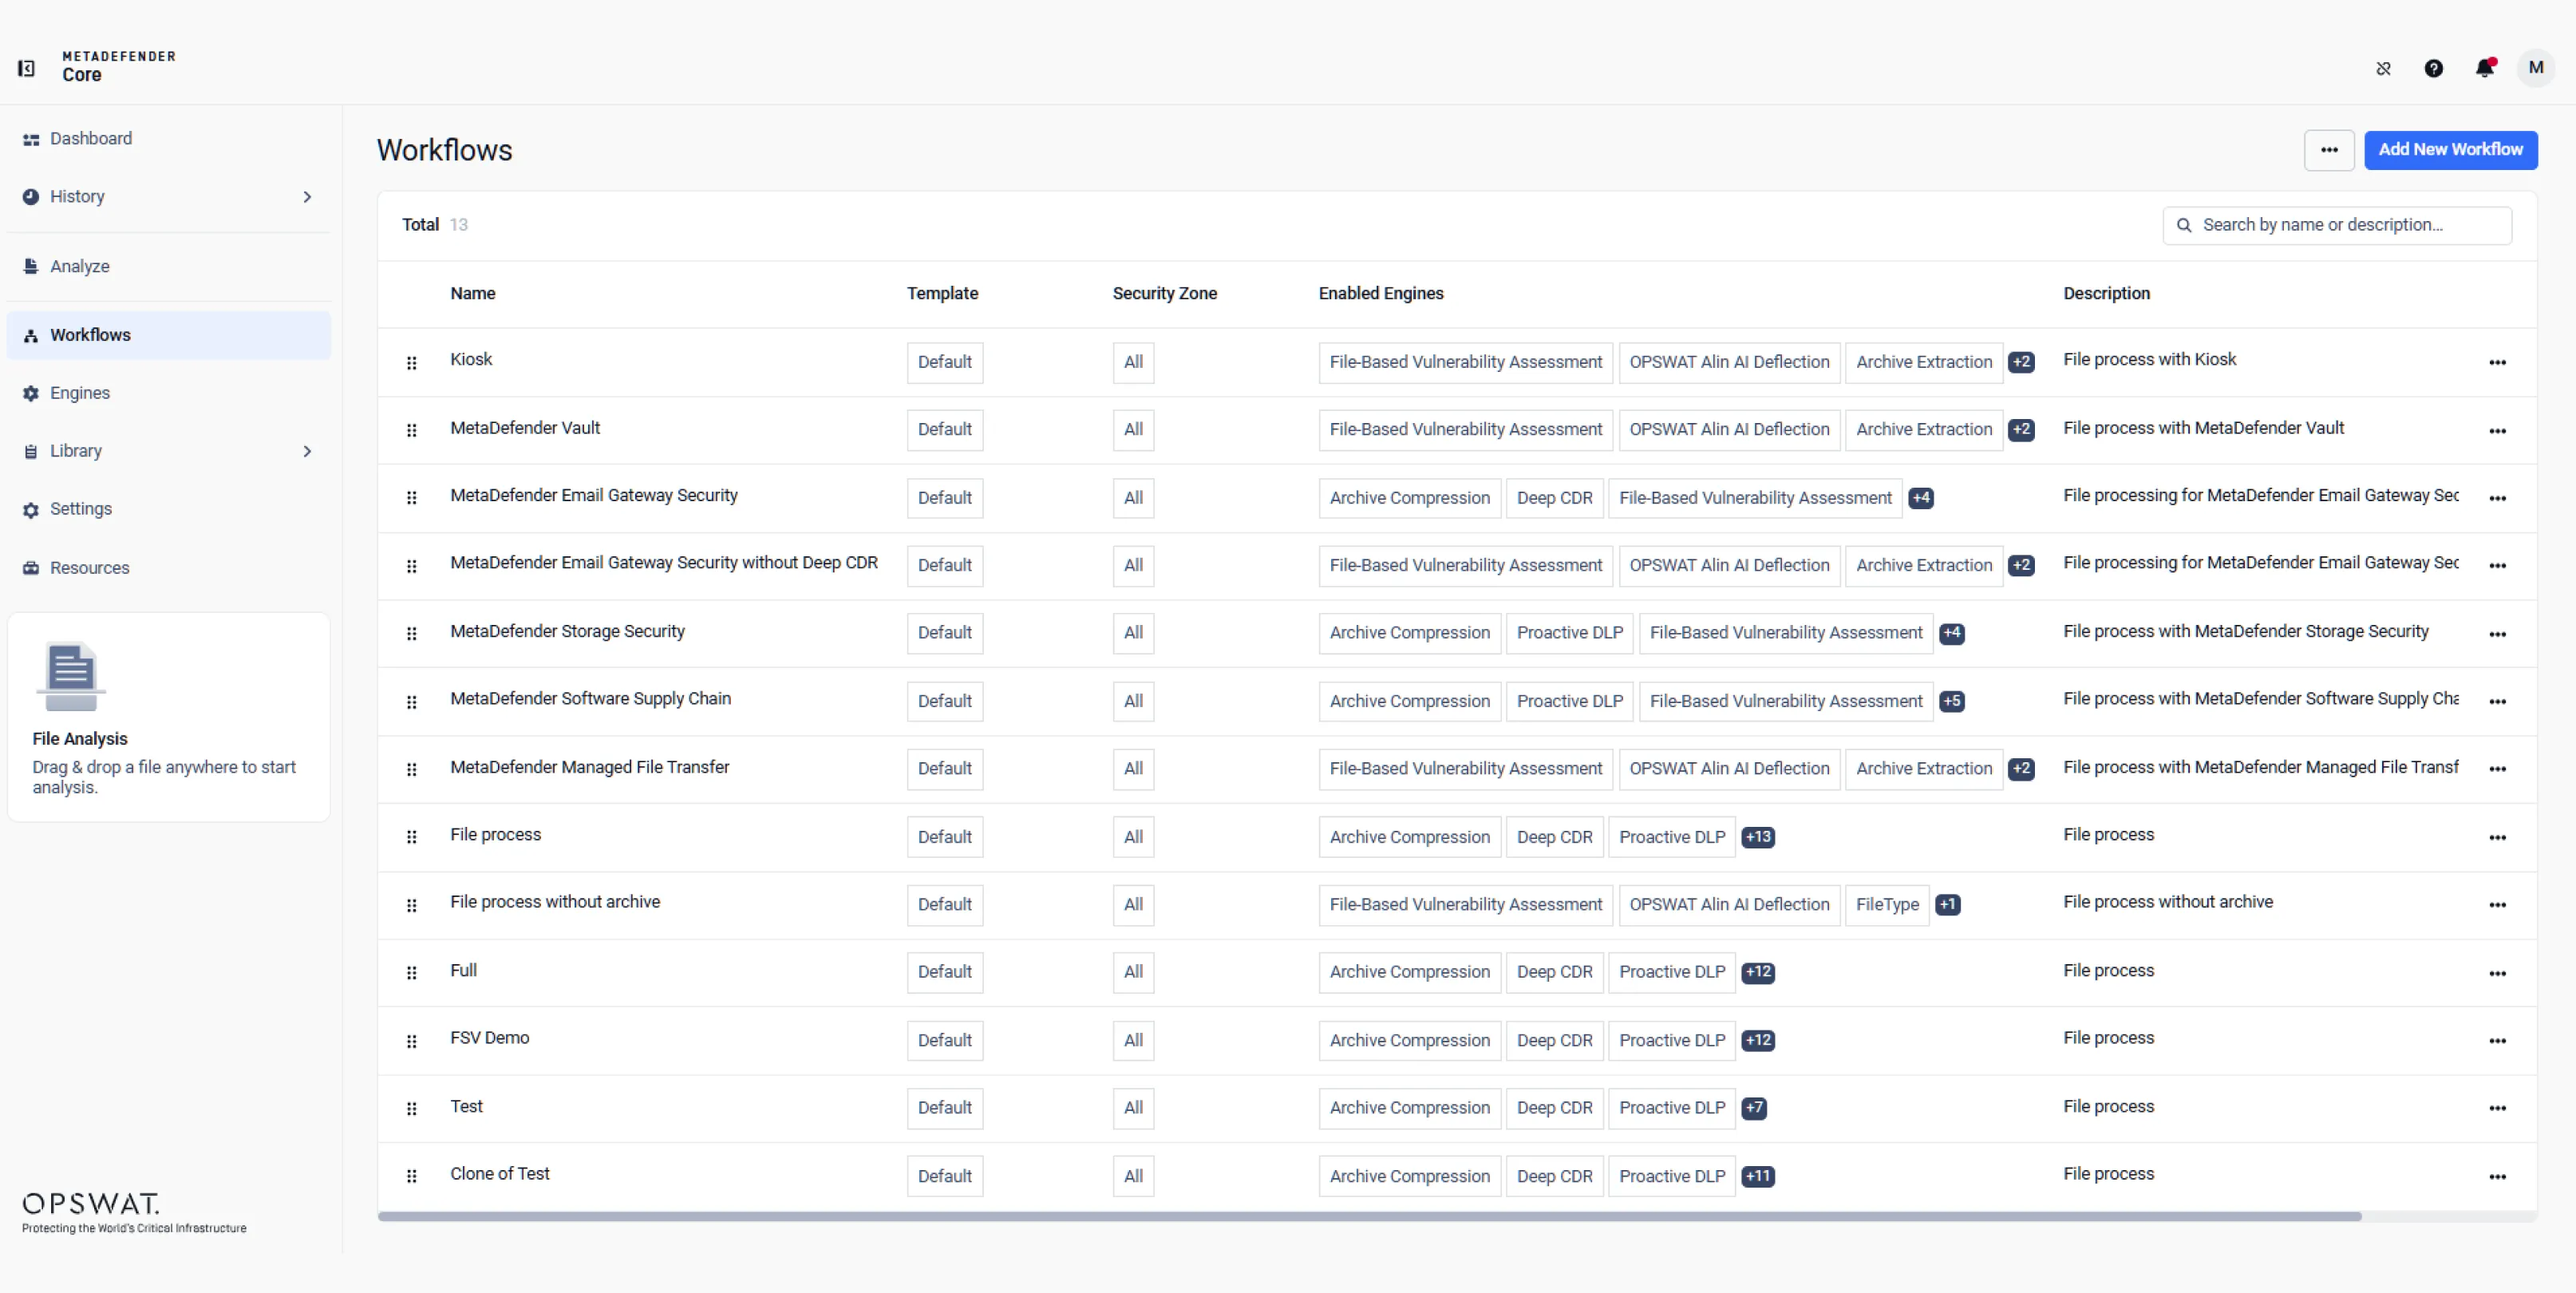
Który plik jest sprawdzany, jakie kroki następują potem i kiedy można go dalej przetwarzać? Państwa wymagania przekładamy na uzgodnione przepływy pracy. Dzięki temu zespół eksploatacji i osoby odpowiedzialne widzą, jak obsługiwane są przychodzące pliki i w którym miejscu potrzebna jest decyzja.

MetaDefender Core: przegląd przepływu pracy ze strefami bezpieczeństwa i aktywowanymi silnikami skanującymi
Oficjalna grafika produktowa OPSWAT: zarządzanie przepływem pracy w MetaDefender Core. Aby zobaczyć powiększenie, otwórz obraz.

OPSWAT MetaDefender Core

Kilka warstw kontroli. Jedna zdefiniowana decyzja.

Zakres funkcji, liczba silników i obsługiwane formaty zależą od wersji, licencji i konfiguracji. Poniższe funkcje producenta dobieramy do Państwa zasobów plików i sprawdzamy w ramach pilotażu.

Deep CDR: kontrola aktywnych treści

Skrypty, makra i niedozwolone treści są usuwane zgodnie z polityką lub zawartość jest rekonstruowana. OPSWAT deklaruje wsparcie dla ponad 200 typów plików. To, które funkcje muszą zostać zachowane, sprawdzamy na reprezentatywnym zbiorze plików.

Multiscanning z wieloma silnikami

W zależności od pakietu można wykorzystać ponad 30 silników anti-malware oraz uzupełniające metody heurystyczne i ML. Podawane przez OPSWAT wskaźniki wykrywalności powyżej 99% pochodzą od producenta i z konkretnych testów; nie są gwarancją dla każdego pliku ani każdej konfiguracji.

Wykrywanie rzeczywistego typu pliku

Oprócz rozszerzenia analizowana jest struktura pliku, aby wykryć zamaskowane formaty i niezgodne informacje. Dostępny zakres wykrywania, w tym metody wspierane przez AI, zależy od wybranej wersji modułu.

Kontrolowana ekstrakcja archiwów

OPSWAT deklaruje ponad 30 formatów archiwów. Zagnieżdżenie i limity zasobów są uwzględniane w polityce. Aby sprawdzić zawartość zaszyfrowanych archiwów, potrzebny jest obsługiwany format i hasło udostępnione w dozwolony sposób.

Ocena podatności związanych z plikami

Pliki i komponenty oprogramowania są sprawdzane pod kątem wykrywalnych znanych podatności, zanim trafią do przewidzianego procesu. Uzupełnia to wykrywanie złośliwego oprogramowania, ale nie zastępuje pełnego pentestu aplikacji.

Adaptive Threat Analysis

Analiza sandboxowa oparta na emulacji dostarcza dodatkowych wskazówek i IOC do oceny podejrzanych plików. Ustalamy, kiedy ta analiza jest potrzebna i jak jej wynik wpływa na zatwierdzenie.

Uwzględnienie Threat Intelligence

Aktualne informacje analityczne i reputacyjne mogą uzupełniać podejmowaną decyzję. Zapytania zewnętrzne, ścieżki aktualizacji i przekazywane metadane muszą być zgodne z dopuszczonym modelem eksploatacji Państwa środowiska.

DLP i kontrola treści

Wrażliwe treści mogą być wykrywane, zaczerniane lub oznaczane znakiem wodnym zgodnie z polityką. Dodatkowe mechanizmy kontroli treści o charakterze seksualnym lub tekstów obraźliwych weryfikujemy indywidualnie na podstawie dostępnych modułów i Państwa przypadku użycia.

Ocena pochodzenia i dostawcy

Informacje o kraju pochodzenia i producencie mogą wspierać polityki blokujące niepożądane źródła. Takie przesłanki są traktowane jako sygnał w ocenie, a nie jako jedyny dowód wiarygodnego pochodzenia.

SBOM i ocena komponentów

Wykazy komponentów oprogramowania (SBOM) ujawniają wykryte komponenty w obsługiwanym kodzie i zawartości kontenerów. Znane podatności można do nich przypisać; zakres i granice wykrywania są oceniane w ramach pilotażu.

Dashboard i integracja z SIEM

Wyniki, dzienniki zdarzeń i informacje eksploatacyjne są udostępniane odpowiedzialnym osobom po Państwa stronie oraz SOC. Dostęp, przechowywanie i eksport są uzgadniane tak, aby odpowiednio traktować również wrażliwe metadane.

Dane dotyczące funkcji i wydajności według OPSWAT MetaDefender Core . Nie stanowi to ogólnej obietnicy pełnego wykrywania zagrożeń.

Modele eksploatacji

Kontrola plików tam, gdzie wolno przetwarzać Państwa dane.

On-premises

Do centralnego przetwarzania i kontrolowanego przechowywania danych. Wydajność, ścieżki aktualizacji i wymagane połączenia zewnętrzne sprawdzamy na podstawie przewidzianego wolumenu plików.
Cloud

Dla aplikacji opartych na chmurze i zintegrowanego przetwarzania. Odpowiedzialność za eksploatację i lokalizację danych oraz dopuszczone usługi są wyraźnie uzgadniane.

Cloud Image

Wstępnie skonfigurowane wdrożenie na AWS, Azure lub GCP zgodnie z ofertą producenta. Konfiguracja, zabezpieczenie i obsługa pozostają częścią konkretnej instalacji.

Kontenery i Kubernetes

Dla przetwarzania w kontenerach i dynamicznego obciążenia. Skalowanie, kolejki, dane trwałe i potrzeby zasobowe planujemy wspólnie.

Distributed Cluster

Dla większych wolumenów, przetwarzania równoległego i centralnego zarządzania. Dostępność, scenariusze awarii i wymaganą wydajność testujemy przed odbiorem.

Od przesłania po transfer

Bezpieczeństwo plików w punktach przekazywania.

Bezpieczne przesyłanie plików

Sprawdzanie i w razie potrzeby oczyszczanie plików klientów, partnerów i dostawców, zanim trafią do portalu, DMS lub aplikacji specjalistycznej.

Załączniki e-mail

Integracja kontroli z przewidzianą ścieżką dostarczania; oczyszczanie i DLP muszą być zgodne z pożądaną funkcją i wykorzystywanymi komponentami integracyjnymi.

Pliki do pobrania

Poddawanie plików z internetu, chmury lub połączonych źródeł zdefiniowanej kontroli przed ich wykorzystaniem w firmie.

Transfery wewnętrzne i zewnętrzne

Wbudowanie kontroli plików w kontrolowane przekazania między sieciami. Przejście typu air gap lub między domenami wymaga dodatkowo odpowiedniej architektury całościowej.

Dochodzenia SOC

Udostępnianie wyników analiz i IOC na potrzeby dochodzeń oraz obsługa podejrzanych plików w ramach uregulowanego procesu.

Ograniczanie wycieku danych

Sprawdzanie plików wychodzących pod kątem zdefiniowanych wrażliwych treści oraz ich zatrzymywanie lub przetwarzanie zgodnie z polityką, zanim przejdą przez przewidziany punkt przekazania.

Planowanie i wdrożenie

Skanowanie plików i CDR w praktyce projektowej.

Połączenie wykrywania i oczyszczania w jeden proces zatwierdzania

Pozytywny lub negatywny wynik skanowania nie odpowiada jeszcze na każde pytanie, jakie stawia aplikacja. Jakie typy plików są potrzebne w procesie biznesowym, jaka aktywna zawartość jest dozwolona i co ma się stać z nieznanym wynikiem? Wspólnie definiujemy zasady na podstawie faktycznego procesu biznesowego. Multiscanning i Content Disarm and Reconstruction są przy tym stosowane jako metody uzupełniające. Plik potrzebny w procesie biznesowym nie jest po prostu przekazywany dalej bez sprawdzenia; o tym, czy i w jakiej formie dotrze do kolejnego etapu, decyduje stan jego przetworzenia.

Oczyszczanie może zmieniać zawartość, dlatego musi być testowane na reprezentatywnych dokumentach. Makra lub inne aktywne elementy mogą być istotne dla procesu biznesowego, choć zgodnie z polityką ochrony powinny zostać usunięte. Takie konflikty wymagają świadomej decyzji. W przypadku zaszyfrowanych archiwów zawartość musi najpierw zostać udostępniona za pomocą hasła przekazanego w dozwolony sposób; skaner nie może po prostu obejść nieznanego szyfrowania. Dlatego dla plików niemożliwych do sprawdzenia, błędów formatu i przekroczeń limitów uzgadnia się jasne procedury wyjątków i kwarantanny.

Dopasowanie integracji i modelu eksploatacji do wolumenu i potrzeb ochrony

Odpowiedni sposób wdrożenia zależy od wolumenu plików, ich rozmiaru, zróżnicowania formatów i dopuszczalnego czasu oczekiwania. Centralny punkt sprawdzania dla przewidywalnych ilości stawia inne wymagania niż silnie zmienny wolumen przesyłanych plików w aplikacji SaaS. Wspólnie analizujemy przewidzianą przepustowość i wymagane moduły oraz testujemy reprezentatywny zbiór plików. Na tej podstawie wyznacza się wydajność, kolejki i zachowanie w przypadku zakłóceń. Dostępny obraz chmurowy lub kontener jest przy tym jedną ze ścieżek wdrożenia, a jeszcze nie w pełni skonfigurowaną i obsługiwaną usługą.
W środowiskach on-premises lub odizolowanych dochodzą kwestie aktualizacji, licencji i dozwolonej wymiany informacji. Aktualizacje silników skanujących oraz zewnętrzne zapytania o reputację lub dane z threat intelligence muszą być zgodne z koncepcją eksploatacji. Sam system skanowania plików nie tworzy przy tym jeszcze dopuszczonego połączenia między domenami bezpieczeństwa. Tam, gdzie wymagane są kontrolowane transfery lub procedury air gap, sprawdzanie jest osadzane w przewidzianym do tego procesie całościowym. Dopuszczalna architektura i jej zatwierdzenie pozostają odrębną decyzją projektową.

Udostępnienie dowodów i decyzji dla aplikacji i SOC

Aplikacje potrzebują jednoznacznej odpowiedzi, podczas gdy SOC potrzebuje dodatkowych szczegółów do analizy. Dlatego oddzielamy biznesowy status zatwierdzenia od szczegółowych informacji analitycznych. Wyniki są łączone z przewidzianą operacją na pliku, a dzienniki zdarzeń są dostarczane do uzgodnionych odbiorców. Sposób przechowywania i prawa dostępu należy przy tym wybierać świadomie, ponieważ same raporty i metadane mogą zawierać informacje wrażliwe. W przypadku ręcznych sprawdzeń dokumentuje się odpowiedzialność oraz warunki późniejszego zatwierdzenia.

Przed uruchomieniem produkcyjnym testowane są dozwolone pliki, oczekiwane blokady oraz błędy techniczne. Należą do nich przekroczenia limitu czasu i niekompletne analizy, a także zwykłe wyniki. Wskaźniki producenta opisują określone zakresy produktu lub testy i nie są gwarancją wykrycia każdego zagrożenia. Dla Państwa przedsięwzięcia liczą się faktycznie licencjonowane moduły, Państwa zasady oraz sprawdzone procedury eksploatacyjne. Przekazanie sprawia, że ta podstawa jest przejrzysta, i określa, w jaki sposób uwzględniane będą nowe typy plików lub zmienione wymagania.

Poglądowy scenariusz projektu

Przykład: przesyłanie plików w portalu klienta

Dokument najpierw pozostaje w przewidzianym obszarze wejściowym. Po sprawdzeniu typu pliku, skanowaniu i ewentualnym oczyszczeniu aplikacja otrzymuje zdefiniowany status. Do procesu biznesowego trafiają dopiero zatwierdzone treści; błędy i pliki niemożliwe do sprawdzenia kierowane są do uregulowanej ścieżki wyjątków.

Przed rozpoczęciem

Pytania o Skanowanie plików i CDR.

Czy MetaDefender wykrywa każde złośliwe oprogramowanie?

Nie istnieje uniwersalna gwarancja wykrywania. OPSWAT podaje wysokie wskaźniki wykrywalności dla określonych wariantów produktu i testów. Rzeczywista ochrona zależy między innymi od modułów, aktualizacji, zasad i samych plików.
Czy zaszyfrowane archiwa mogą być sprawdzane?

Przy obsługiwanym formacie i haśle dostępnym w dozwolony sposób zawartość można wyodrębnić do sprawdzenia. Bez dostępu do treści w postaci jawnej sprawdzenie zawartości pozostaje ograniczone; dlatego uzgadnia się odrębny sposób postępowania z plikami niemożliwymi do sprawdzenia.

Czy możliwa jest eksploatacja w trybie offline?

Odpowiednia konfiguracja on-premises jest planowana na podstawie wersji produktu, modułów, licencji i ścieżek aktualizacji. Zapytania online i przesyłanie danych muszą zostać ocenione dla konkretnego środowiska lub wykluczone.

Czy skanowanie, DLP i SBOM zawsze wchodzą w zakres podstawowy?

Dostępny zakres funkcji zależy od wersji produktu, platformy, konfiguracji i licencji. Przed realizacją konkretnie sprawdzane są wymagane moduły i ich dostępność.

Powiązane usługi

Przejdź do przeglądu Cybersecurity

Skanowanie plików i CDR z OTOKO®

Proszę opisać swoje przedsięwzięcie. Ustalimy, od czego najlepiej zacząć.

Proszę podać dotknięte systemy oraz cel swojego zapytania. Podczas pierwszej konsultacji wspólnie określimy zakres, warunki wstępne i kolejne kroki.

Omówmy Skanowanie plików i CDR

Nasi partnerzy

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Dostępność

Dostosuj wygląd strony do swoich potrzeb.

Dla tej strony nie ma jeszcze wersji w prostym języku.

Ustawienia obowiązują obecnie tylko podczas tej wizyty. Trwałe zapisywanie możesz włączyć w ustawieniach plików cookie.