
Menu

Nous contacter
Logo
Presse

Sécurité des fichiers / Analyse de fichiers et CDR

Un fichier. Une attaque possible.

En tant que partenaire OPSWAT en Allemagne, OTOKO® intègre MetaDefender Core dans vos applications et vos processus de transfert. Les clients téléversent des documents, les fournisseurs transmettent des archives et les équipes récupèrent des fichiers depuis des e-mails ou des téléchargements. Chacun de ces canaux nécessite un traitement contrôlé : analyser, nettoyer selon la politique définie, autoriser ou retenir, avec des décisions compréhensibles pour l'exploitation et le SOC. Notre OPSWAT Bootcamp commun à Cologne en 2026 illustre également ce partenariat dans la pratique.

Nos services en détail
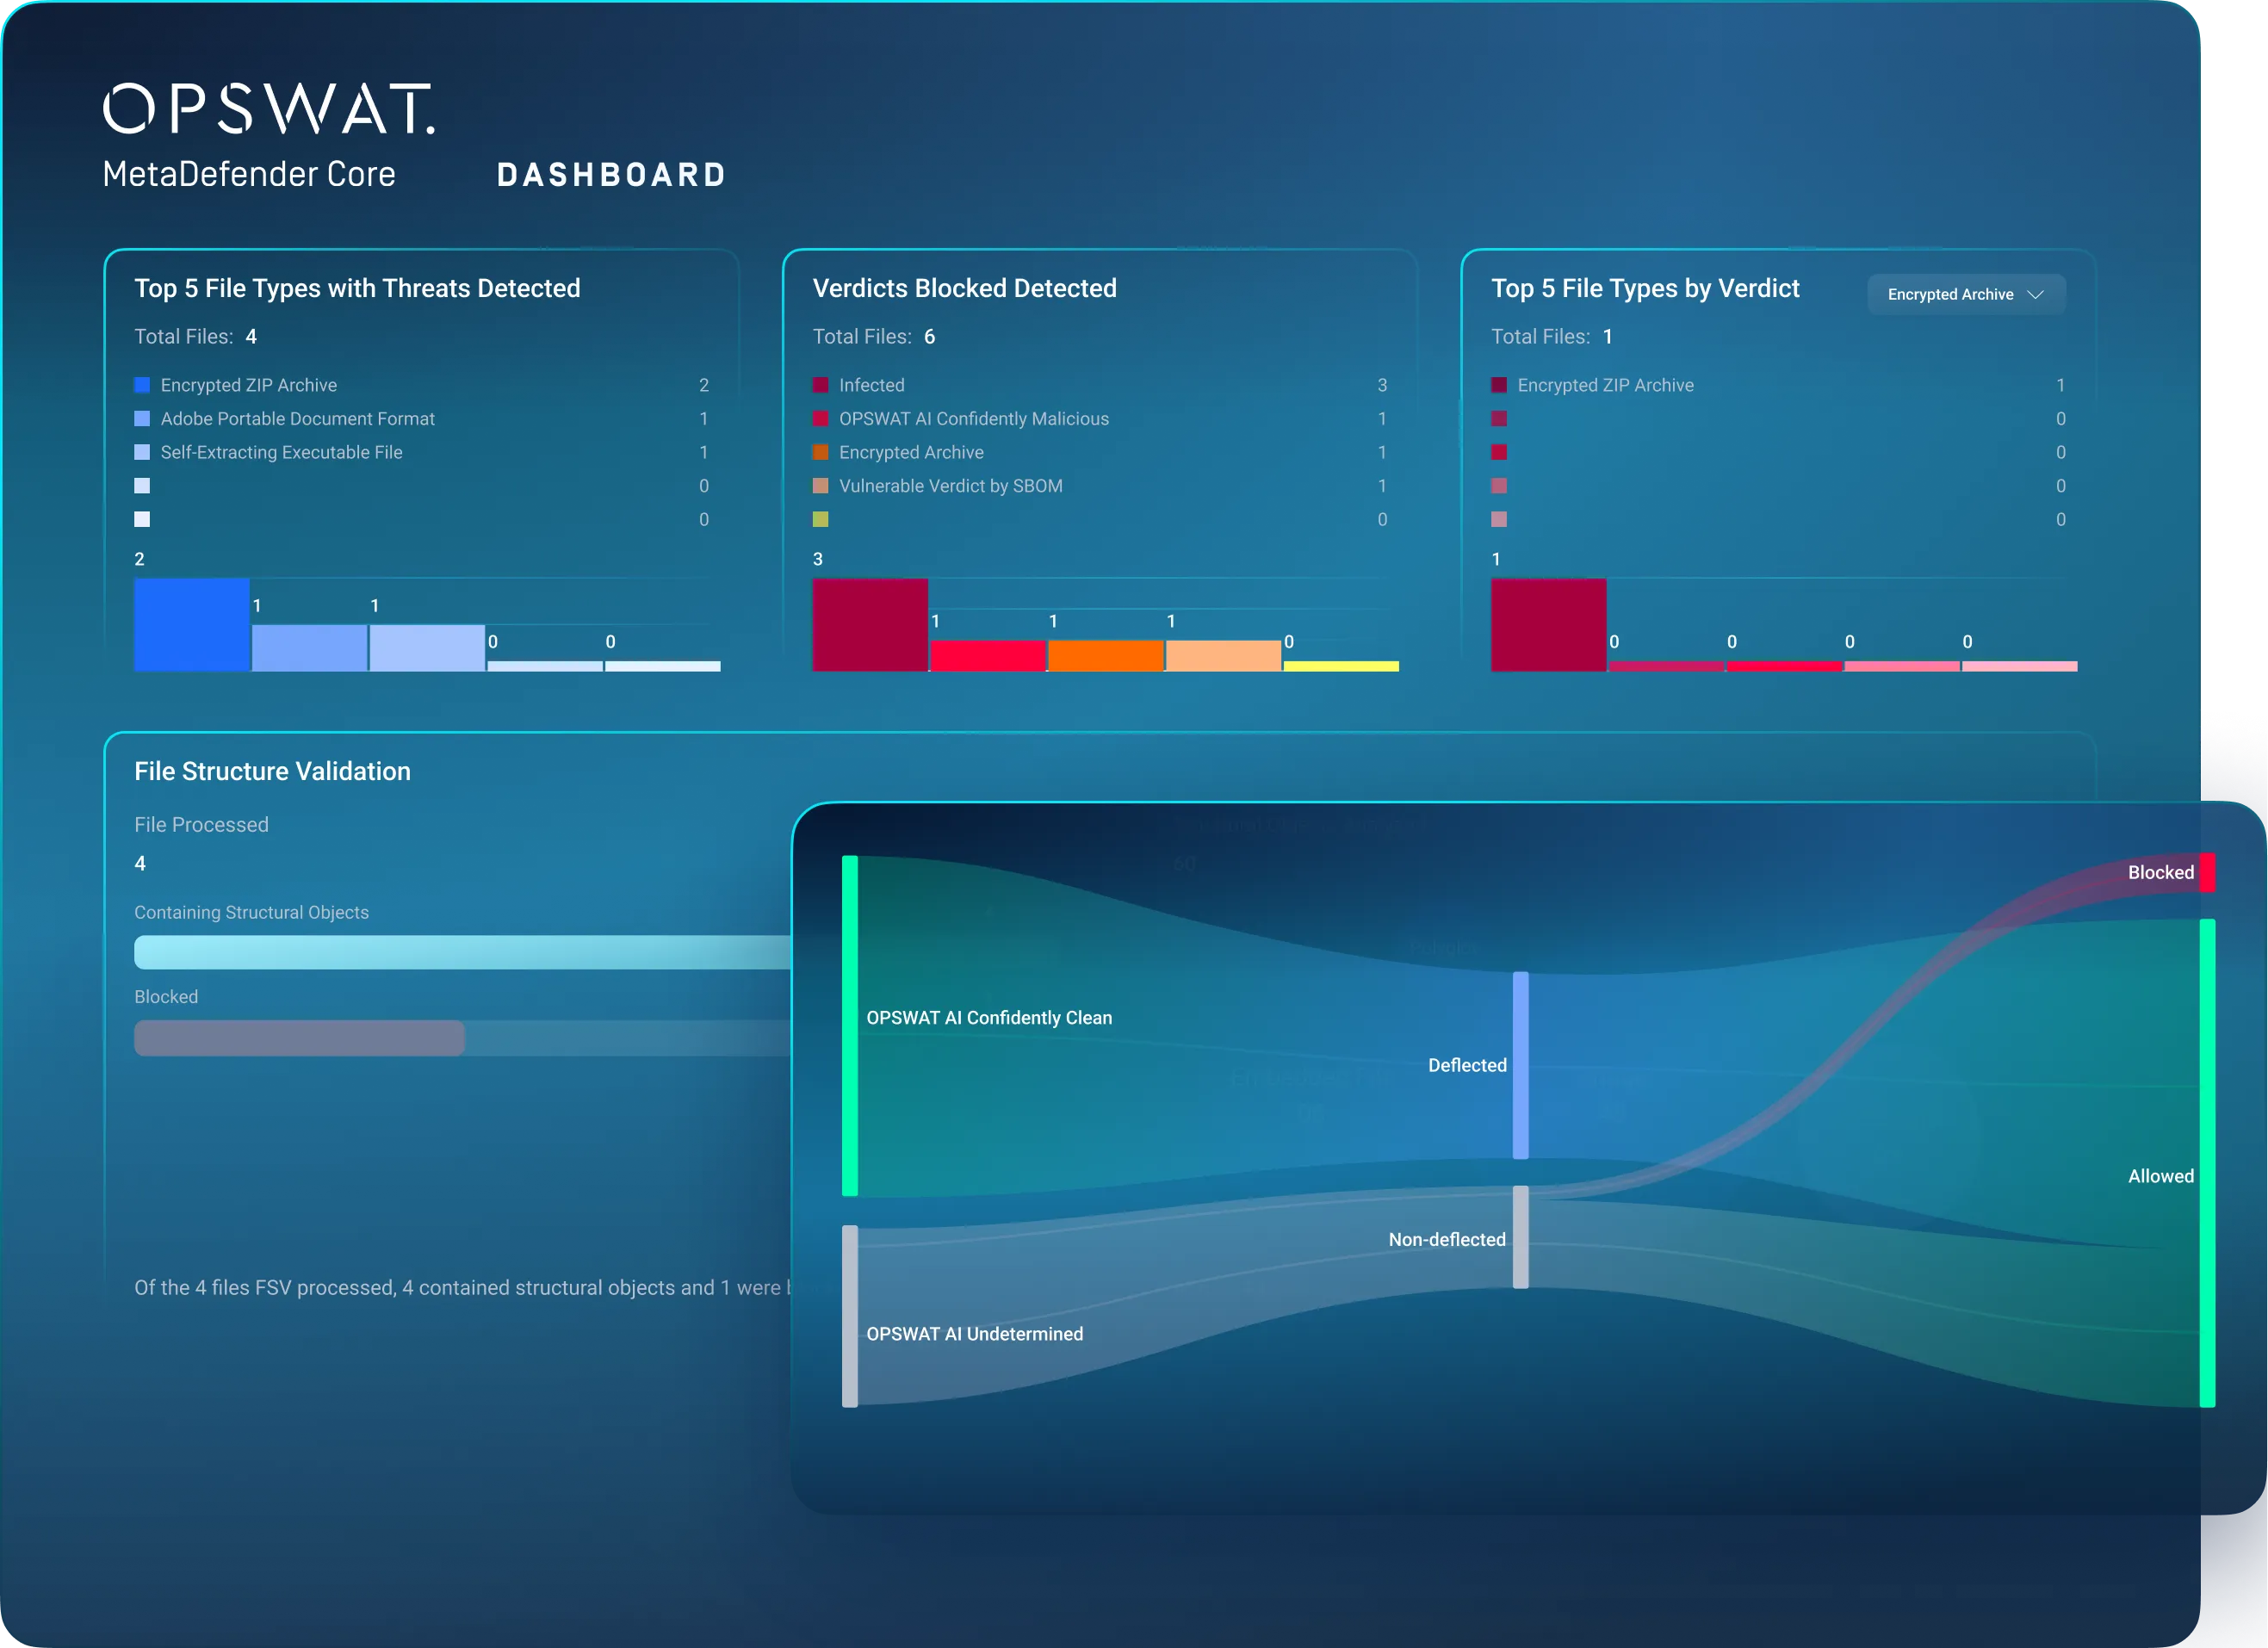
Image du produit OPSWAT : tableau de bord MetaDefender Core avec fichiers et résultats d'analyse
OPSWAT
OPSWAT MetaDefender Core

Analyse, intégration et transfert documenté

CRITICAL / ÉTAT DE LA MENACE 202682%

des détections CrowdStrike de 2025 étaient exemptes de malware.

Les attaquants n'ont pas toujours besoin de malware.

Le Global Threat Report 2026 montre comment les attaquants détournent des identifiants valides, des processus d'identité de confiance et des intégrations SaaS autorisées. CrowdStrike signale par ailleurs 89 % d'attaques en plus menées par des acteurs assistés par l'IA en 2025 par rapport à 2024.

Les chaînes d'approvisionnement logicielles sont également dans le viseur : le Threat Hunting Report 2026 décrit comment ALTERED SPIDER a compromis plus de 300 dépendances logicielles en une seule journée pour dérober des identifiants et s'infiltrer dans des environnements cloud.

Pour votre défense, cela signifie : l'analyse des fichiers, l'assainissement des contenus et la DLP contrôlent les fichiers aux points de passage définis. Ils ne remplacent pas la protection des identités, du cloud ou de l'IA. Nous intégrons le contrôle des fichiers à vos téléversements, téléchargements et transferts dans le cadre d'un concept de sécurité multicouche.

Comment nous protégeons vos flux de fichiers
CrowdStrike Global Threat Report 2026 · Année d'observation 2025CrowdStrike Threat Hunting Report 2026 · Période couverte : du 1er juillet 2025 au 30 juin 2026Ces données reposent sur les observations propres de CrowdStrike et sa threat intelligence. Les 82 % désignent les détections exemptes de malware, et non une part d'attaques basées sur des fichiers ou générées par l'IA. Les 89 % correspondent à un taux d'évolution distinct ; le chiffre de plus de 300 dépendances concerne un cas précis.

OTOKO® × OPSWAT / Cologne 2026

Un partenariat que nous vivons ensemble.

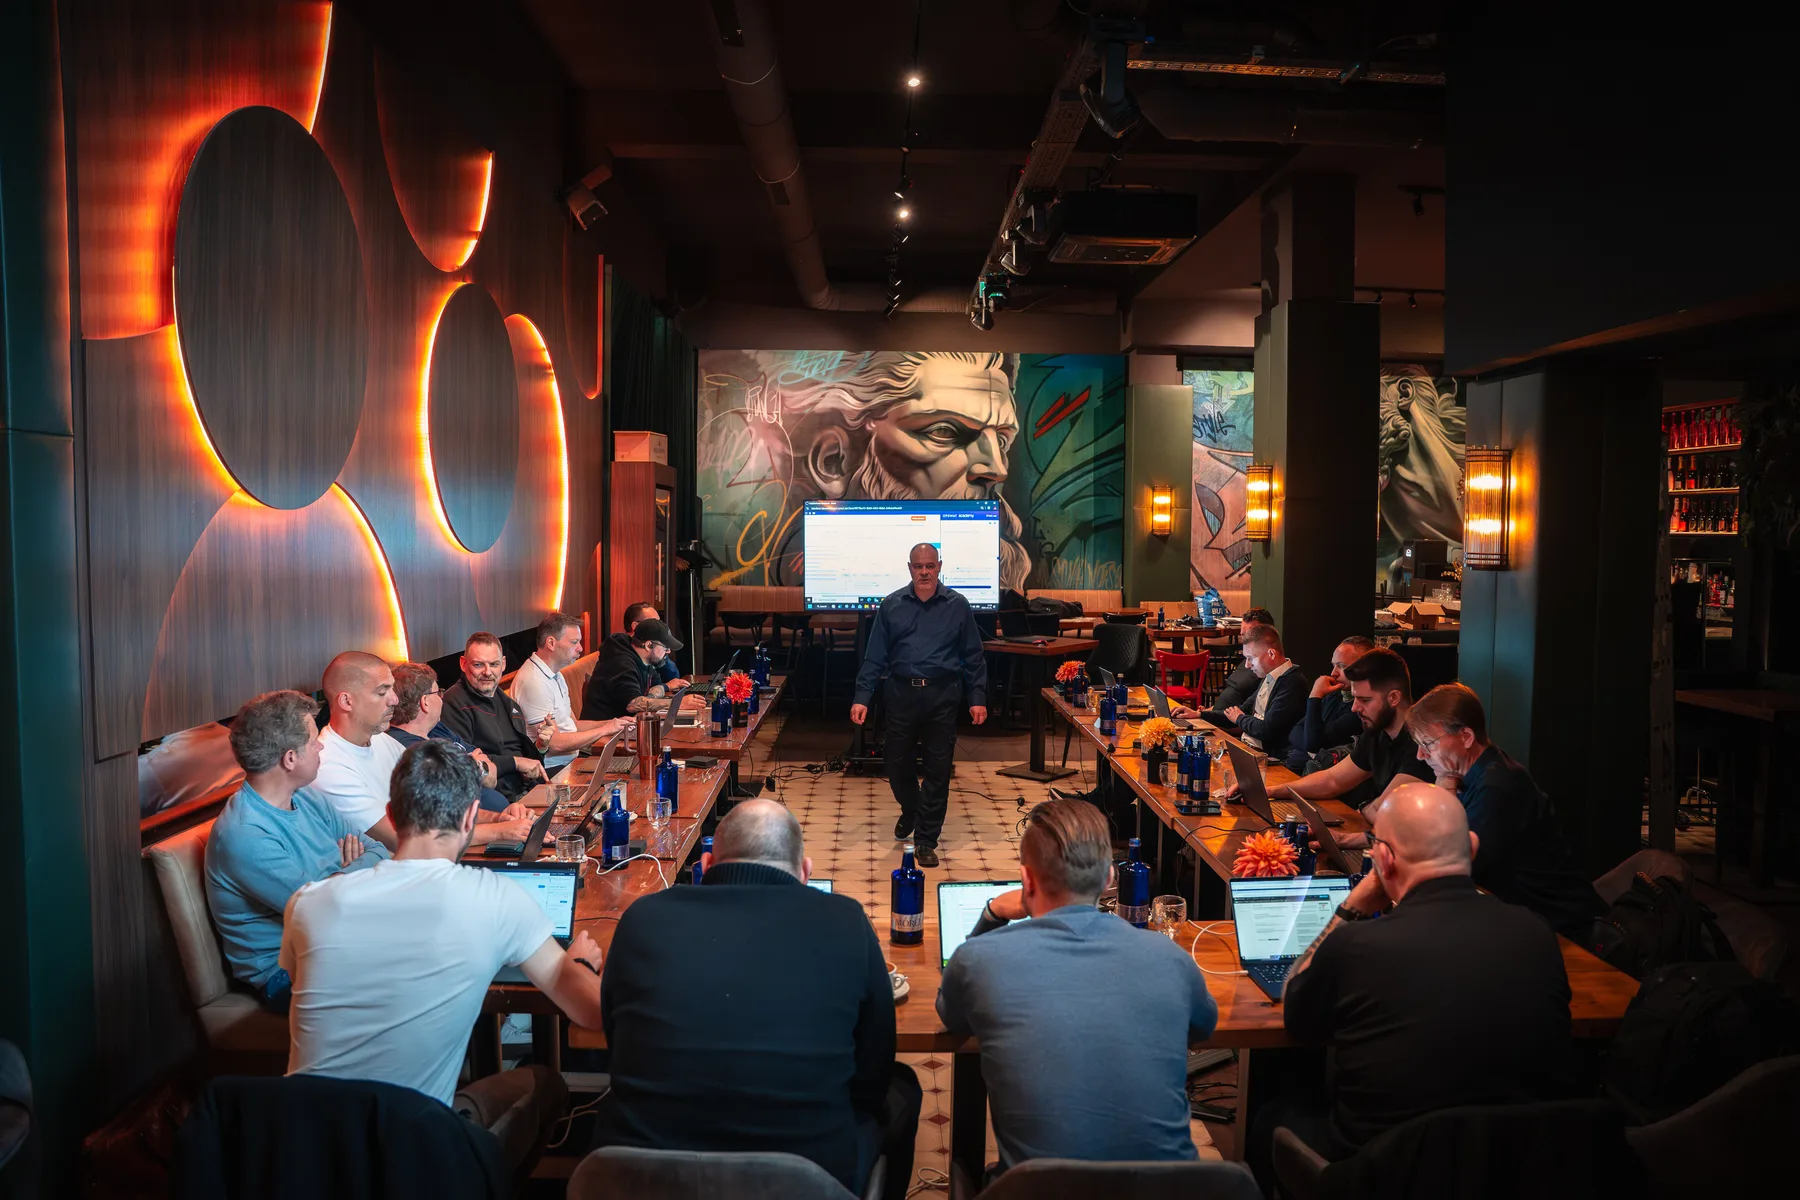
En tant que partenaire OPSWAT en Allemagne, nous associons le choix des produits et la mise en œuvre technique à des échanges directs. En 2026, nous avons organisé l'OPSWAT Bootcamp à Cologne. Le film donne un aperçu du travail commun, des échanges et de la formation sur place.

OTOKO® x OPSWAT Bootcamp · Cologne 2026 · 1 min 27 · Des sous-titres anglais sont intégrés au film.

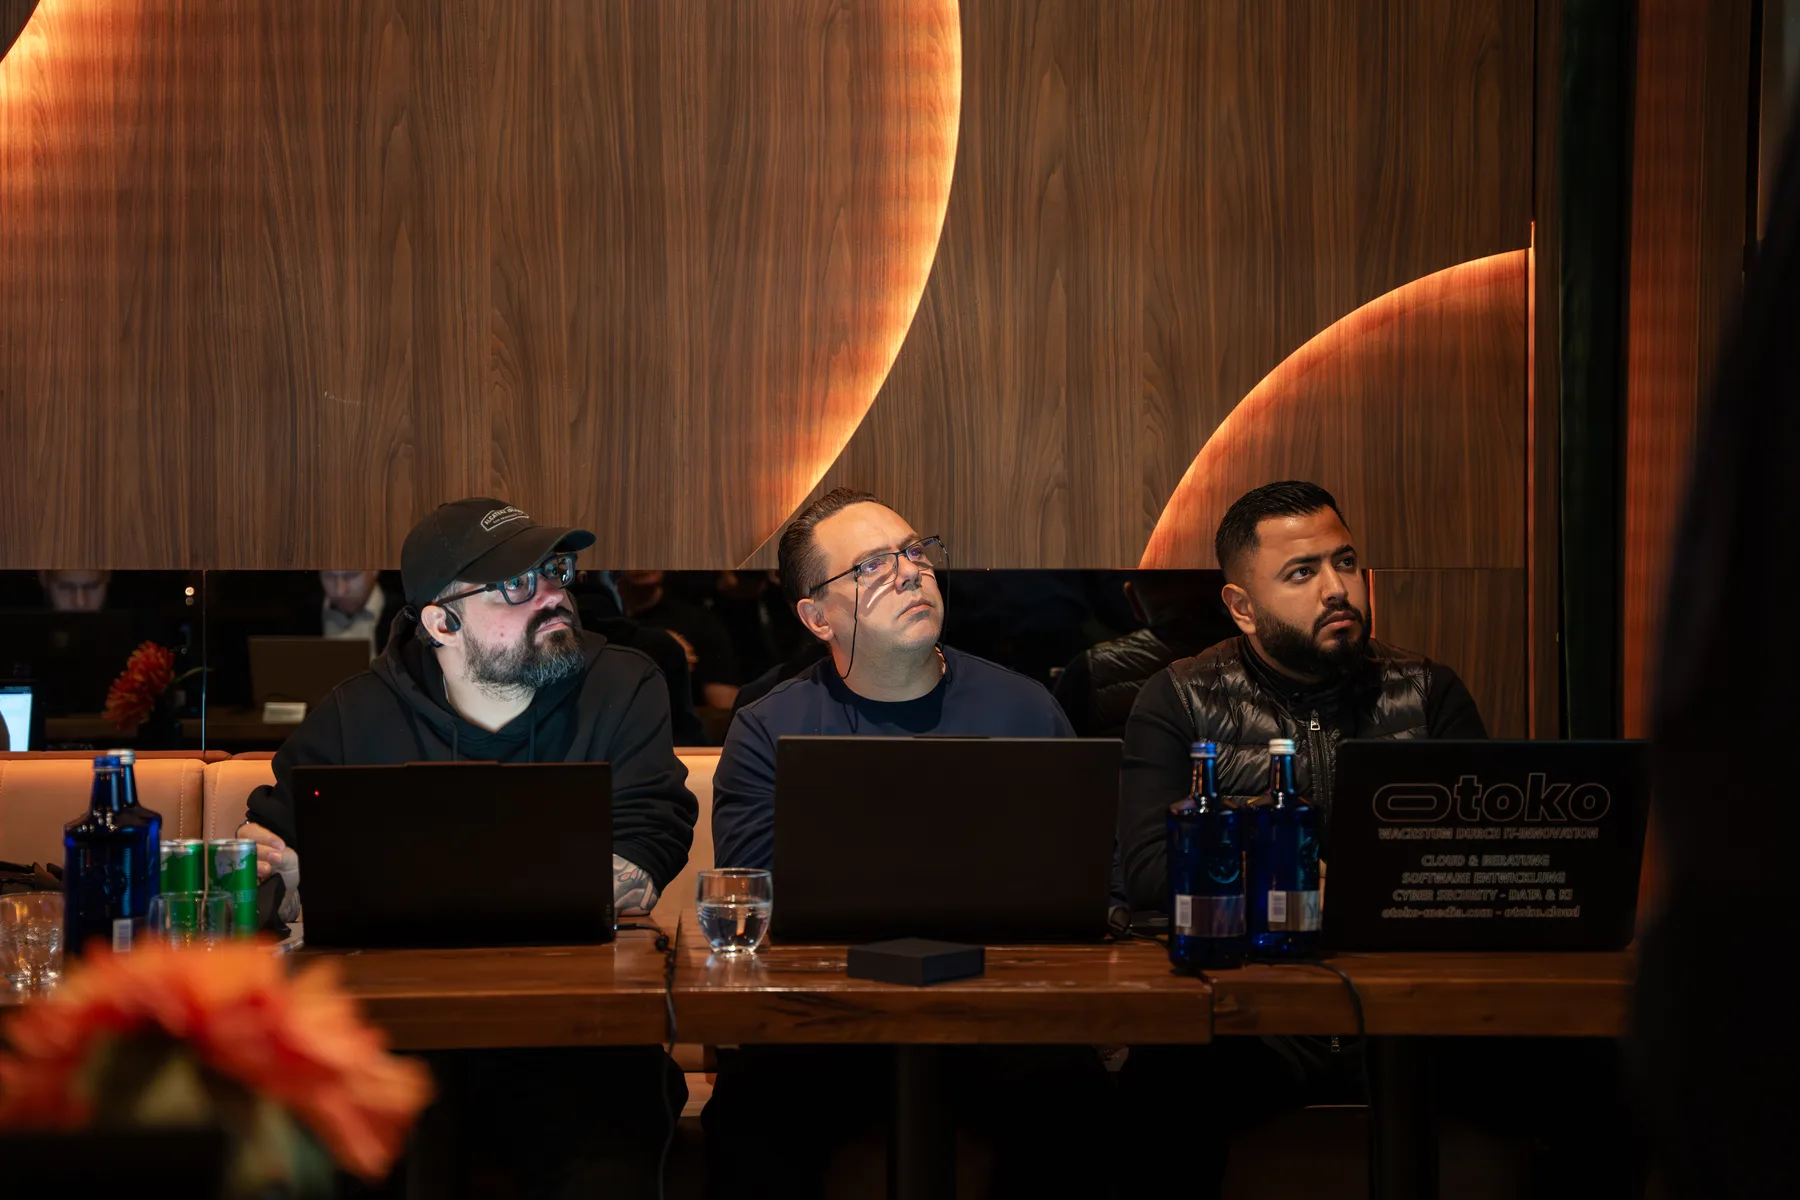
Dans le film : scènes de la salle de formation, échanges avec les participants et remise des documents de participation. Les photos montrent notre équipe et le groupe réuni à Cologne.

Ce que vous confiez à OTOKO®

Analyse de fichiers et CDR : ce que nous prenons en charge pour vous.

Les lots de travail sont dérivés de votre situation de départ. Votre équipe connaît le périmètre convenu, la contribution nécessaire et les résultats attendus lors du transfert.

Intégrer les canaux de téléversement et de transfert

Nous déterminons à quel endroit un fichier est retenu et contrôlé. L'application, la tâche d'analyse et l'autorisation sont reliées de sorte que les processus en aval n'accèdent pas au fichier avant le résultat d'analyse prévu.

Votre résultat

Flux intégré de contrôle et d'autorisation pour le canal de fichiers convenu.
Définir les politiques d'analyse et de nettoyage

Les types de fichiers, les contenus actifs, les limites d'archives et les modules souhaités sont définis conjointement. Les résultats déclenchent des actions définies : autoriser, mettre à disposition après nettoyage, bloquer ou soumettre à un contrôle manuel. Les exceptions et les fichiers non analysables suivent un circuit distinct.

Votre résultat

Politiques documentées et parcours de décision vérifiables.

Planifier aussi la protection des données et les flux sortants

Quels contenus peuvent être traités en interne ou transmis à d'autres services ? Nous recensons les exigences relatives à la localisation des données, à leur conservation, aux journaux et à la télémétrie. Les contenus classifiés ne sont pas transmis à des services ouverts au public sans un circuit de traitement autorisé et convenu.
Votre résultat

Concept de flux de données et de conservation pour l'exploitation choisie.

Relier le SOC, l'exploitation et les applications

Les résultats, les messages d'erreur et les états d'exploitation sont transmis aux destinataires prévus. La charge, les temps d'attente et les scénarios de panne sont testés. Une erreur d'analyse n'est pas traitée tacitement comme un fichier sans risque.

Votre résultat

Procédures d'exploitation avec surveillance, escalade et journaux vérifiables.

Multiscanning / partenaires technologiques antivirus

Davantage de regards sur chaque fichier.

Nous prenons en charge l'intégration des éditeurs antivirus suivants via OPSWAT. Ensemble, nous choisissons le pack de moteurs adapté à vos types de fichiers, à vos exigences de sécurité et à votre environnement d'exploitation. Les moteurs disponibles et actifs simultanément dépendent de la licence, de la plateforme, de la version et de la configuration.

  • ClamAV
  • Harbin AhnLab Technology
  • Avira
  • ESET
  • Bitdefender
  • K7 Computing Private
  • Quick Heal Technologies
  • TG Soft
  • Varist / OK
  • Emsisoft
  • IKARUS Security Software
  • INCA Internet
  • ALL IT Services
  • Antiy Labs
  • Xcitium
  • Trellix
  • Sophos
  • CrowdStrike
  • OpenText
  • Lionic Corp
  • Filseclab Corp
  • Huorong Security
  • Microsoft
  • Netgate Technologies
  • Cyberstanc
  • Xvirus
  • Systweak
  • Arctic Wolf
  • CMC Cyber Security
  • BKAV Corporation
  • Gridinsoft
  • SentinelOne

Cette vue d'ensemble décrit les éditeurs d'analyse pris en charge dans l'environnement OPSWAT. Elle ne constitue pas une déclaration sur des partenariats directs distincts entre OTOKO® et chaque éditeur. Packs de moteurs et licences OPSWAT.

Aperçu de MetaDefender Core

Les résultats d'analyse deviennent des processus clairs.

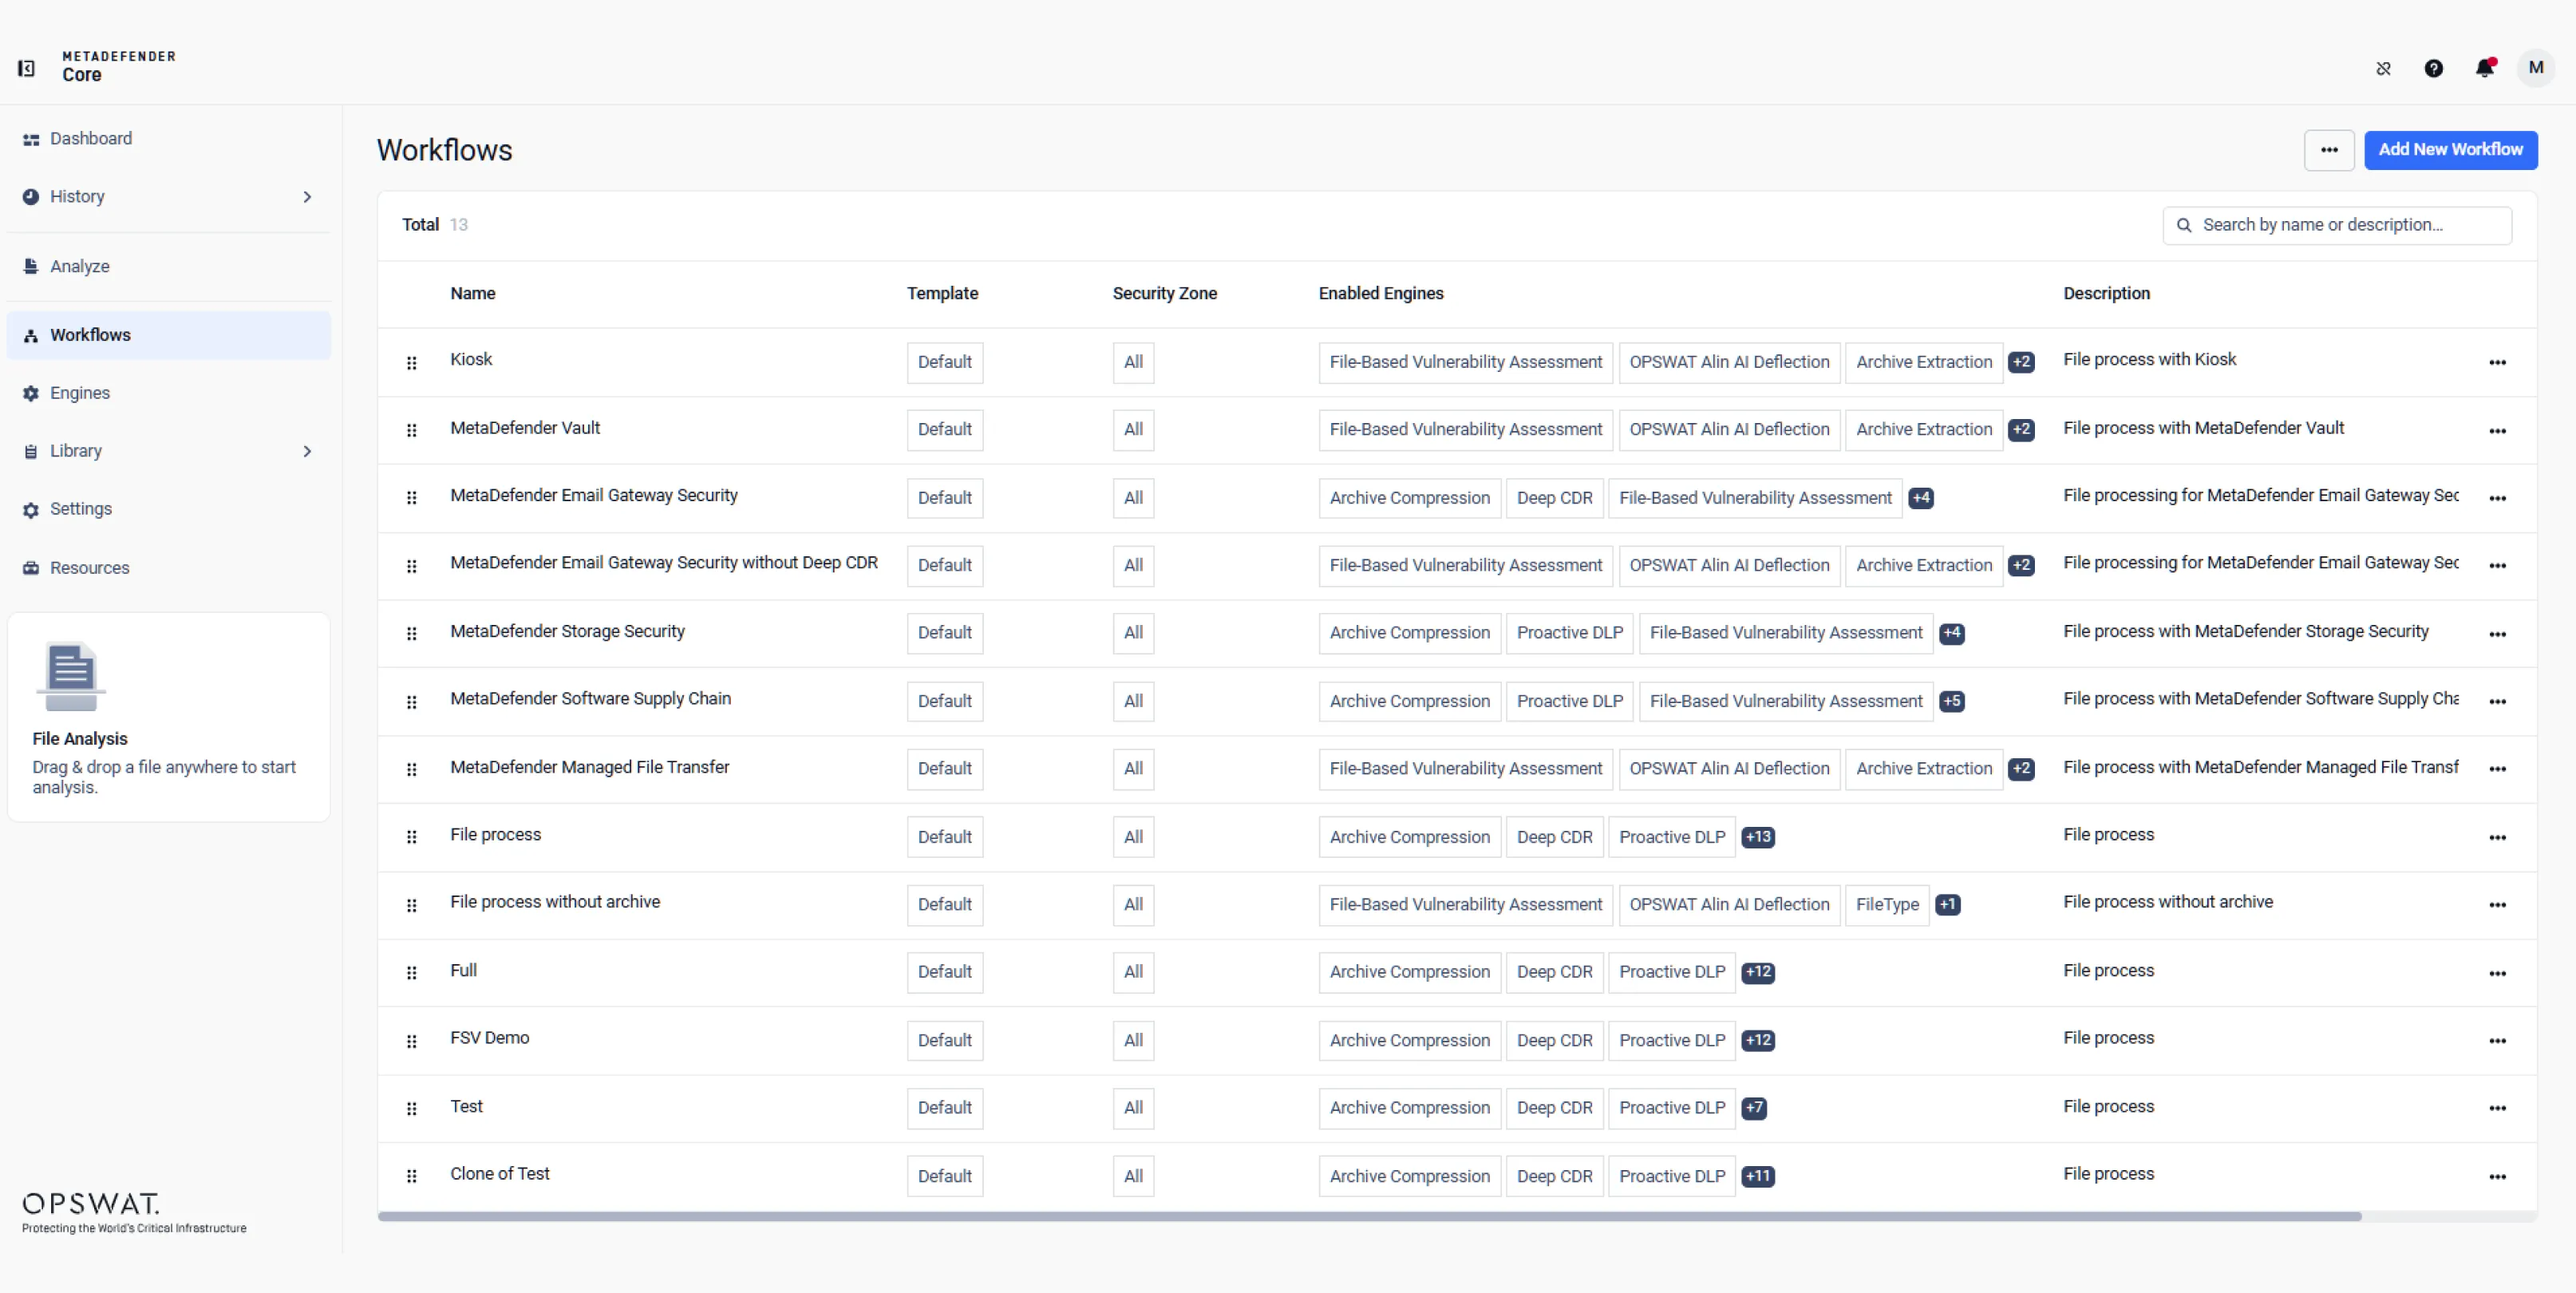
Quel fichier est analysé, quelles étapes suivent et à quel moment son traitement peut-il se poursuivre ? Nous traduisons vos exigences en workflows convenus avec vous. L'exploitation et les responsables peuvent ainsi comprendre comment les fichiers entrants sont traités et à quel moment une décision est nécessaire.

MetaDefender Core : vue d'ensemble des workflows avec zones de sécurité et moteurs d'analyse activés
Image officielle du produit OPSWAT : gestion des workflows dans MetaDefender Core. Ouvrir l'image pour l'agrandir.

OPSWAT MetaDefender Core

Plusieurs couches de vérification. Une décision claire.

Le périmètre fonctionnel, le nombre de moteurs et les formats pris en charge dépendent de la version, de la licence et de la configuration. Les fonctionnalités du fabricant suivantes sont sélectionnées pour votre parc de fichiers et vérifiées lors d'un pilote.

Deep CDR : contrôler les contenus actifs

Les scripts, macros et contenus non autorisés sont supprimés selon la politique définie, ou les contenus sont reconstruits. OPSWAT indique une prise en charge de plus de 200 types de fichiers. Les fonctions devant être conservées sont vérifiées à l'aide d'un jeu de fichiers représentatif.

Multiscanning avec plusieurs moteurs

Selon la formule choisie, plus de 30 moteurs anti-malware ainsi que des méthodes heuristiques et de machine learning complémentaires peuvent être utilisés. Les taux de détection supérieurs à 99 % indiqués par OPSWAT sont des valeurs du fabricant liées à des tests précis, et non une garantie pour chaque fichier ou configuration.

Détecter le type de fichier réel

La structure du fichier est examinée en plus de son extension, afin de détecter les formats déguisés et les indications contradictoires. La détection disponible, y compris les méthodes basées sur l'IA, dépend de la version de module choisie.

Extraire les archives de façon contrôlée

OPSWAT indique plus de 30 formats d'archive. L'imbrication et les limites de ressources sont prises en compte dans la politique définie. Les archives chiffrées nécessitent un format pris en charge et un mot de passe fourni de façon autorisée pour le contrôle du contenu.

Évaluer les vulnérabilités liées aux fichiers

Les fichiers et composants logiciels sont contrôlés à la recherche de vulnérabilités connues détectables, avant d'entrer dans le processus prévu. Cela complète la détection de malwares, mais ne remplace pas un pentest applicatif complet.

Adaptive Threat Analysis

L'analyse sandbox basée sur l'émulation fournit des indices supplémentaires et des IOC pour l'évaluation des fichiers suspects. Nous déterminons quand cette analyse est nécessaire et comment son résultat influence la validation.

Intégrer la threat intelligence

Des informations d'analyse et de réputation actualisées peuvent compléter la décision. Les requêtes externes, les canaux de mise à jour et les métadonnées transmises doivent correspondre au modèle d'exploitation autorisé de votre environnement.

DLP et contrôles de contenu

Les contenus sensibles peuvent être détectés, caviardés ou marqués d'un filigrane selon la politique définie. Des contrôles de contenu complémentaires pour les images à caractère sexuel ou les textes choquants sont examinés concrètement en fonction des modules disponibles et de votre cas d'usage.

Évaluer l'origine et le fournisseur

Les informations relatives au pays d'origine et au fabricant peuvent appuyer des politiques contre les sources indésirables. Ces indices sont traités comme un signal d'évaluation, et non comme la seule preuve d'une origine fiable.

SBOM et évaluation des composants

Les nomenclatures logicielles rendent visibles les composants détectés dans le code et les éléments de conteneurs pris en charge. Les vulnérabilités connues peuvent y être associées ; le périmètre et les limites de la détection sont évalués lors du pilote.

Tableau de bord et connexion SIEM

Les résultats, journaux et informations d'exploitation sont rendus utilisables pour vos responsables et le SOC. L'accès, la conservation et l'export sont définis de façon à ce que les métadonnées sensibles soient elles aussi traitées de manière appropriée.

Indications de fonctions et de performances selon OPSWAT MetaDefender Core . Aucune promesse générale de détection complète des menaces.

Modèles d'exploitation

Vérifier là où le traitement de vos données est autorisé.

Sur site

Pour un traitement centralisé et une gestion des données maîtrisée. La capacité, les canaux de mise à jour et les connexions externes nécessaires sont examinés en fonction du volume de fichiers prévu.

Cloud

Pour les applications basées sur le cloud et le traitement intégré. La responsabilité de l'exploitation et de la localisation des données, ainsi que les services autorisés, sont convenus explicitement.

Image cloud

Déploiement préconfiguré sur AWS, Azure ou GCP selon l'offre du fabricant. La configuration, la sécurisation et le suivi restent partie intégrante de l'architecture concrète.

Conteneurs & Kubernetes

Pour un traitement conteneurisé et une charge dynamique. La mise à l'échelle, les files d'attente, les données persistantes et les besoins en ressources sont planifiés ensemble.

Cluster distribué

Pour de plus grands volumes, un traitement parallèle et un pilotage centralisé. La disponibilité, les scénarios de panne et la capacité nécessaire sont testés avant la recette.

Du téléversement au transfert

La sécurité des fichiers aux points de transfert.

Téléversements sécurisés

Contrôler les fichiers de clients, de partenaires et de fournisseurs avant leur intégration dans un portail, une GED ou une application métier, et les assainir si nécessaire.

Pièces jointes des e-mails

Intégrer le contrôle dans le circuit de distribution prévu ; l'assainissement et la DLP doivent correspondre à la fonction souhaitée et aux composants d'intégration utilisés.

Téléchargements

Faire passer les fichiers provenant d'Internet, du cloud ou de sources liées par un contrôle défini avant leur utilisation opérationnelle.

Transferts internes et externes

Intégrer le contrôle des fichiers dans des transferts maîtrisés entre réseaux. Le franchissement d'un air gap ou le passage entre domaines nécessite en outre une architecture globale adaptée.

Investigations SOC

Mettre à disposition les résultats d'analyse et les IOC pour les investigations, et traiter les fichiers suspects selon un processus encadré.

Limiter les fuites de données

Contrôler les fichiers sortants à la recherche de contenus sensibles définis, et les retenir ou les traiter selon la politique définie, avant qu'ils ne franchissent le point de transfert prévu.

Planification et mise en œuvre

Analyse de fichiers et CDR dans la pratique des projets.

Réunir la détection et le nettoyage dans un processus d'autorisation

Un résultat d'analyse positif ou négatif ne répond pas à lui seul à toutes les questions d'une application. Quels types de fichiers sont nécessaires sur le plan métier, quels contenus actifs sont autorisés et que doit-il advenir d'un résultat inconnu ? Nous définissons ensemble les règles à partir du processus métier réel. Le multiscan et le Content Disarm and Reconstruction sont utilisés ici comme des méthodes complémentaires. Le fichier requis sur le plan métier n'est pas simplement transmis sans contrôle ; son état de traitement détermine s'il atteint l'étape suivante, et sous quelle forme.

Le nettoyage peut modifier le contenu et doit donc être testé avec des documents représentatifs. Des macros ou d'autres éléments actifs peuvent être pertinents pour un processus métier, même si une politique de protection prévoit leur suppression. De tels conflits nécessitent une décision délibérée. Pour les archives chiffrées, le contenu doit d'abord être accessible à l'aide d'un mot de passe fourni par une voie autorisée ; un scanner ne peut pas simplement contourner un chiffrement inconnu. Pour les fichiers non analysables, les erreurs de format et les dépassements de seuils, des procédures claires d'exception et de mise en quarantaine sont donc convenues.


Adapter l'intégration et le modèle d'exploitation au volume et au besoin de protection

Le déploiement adapté dépend du volume de fichiers, de leur taille, du mélange de formats et du temps d'attente admissible. Un point de contrôle central pour des volumes prévisibles n'impose pas les mêmes exigences que des téléversements très fluctuants dans une application SaaS. Nous examinons ensemble le débit prévu et les modules nécessaires, et testons un jeu de fichiers représentatif. La capacité, les files d'attente et le comportement en cas d'incident en sont déduits. Une image cloud ou un conteneur disponible constitue à cet égard un mode de déploiement, mais pas encore un service entièrement configuré et suivi.

Pour les environnements sur site ou cloisonnés s'ajoutent la mise à jour, les licences et l'échange autorisé d'informations. Les mises à jour du moteur d'analyse et les requêtes externes de réputation ou de renseignement doivent correspondre au modèle d'exploitation. Un système d'analyse de fichiers ne crée pas non plus, à lui seul, une connexion autorisée entre domaines de sécurité. Lorsque des transferts contrôlés ou des procédures air gap sont nécessaires, le contrôle est intégré dans le processus global prévu à cet effet. L'architecture admissible et sa validation restent une décision de projet distincte.

Rendre les preuves et les décisions exploitables pour l'application et le SOC

Les applications ont besoin d'une réponse claire, tandis qu'un SOC a besoin de détails supplémentaires pour l'investigation. Nous séparons donc le statut d'autorisation métier des informations d'analyse plus approfondies. Les résultats sont associés au traitement de fichier concerné, et les journaux sont transmis aux destinataires convenus. La conservation et les droits d'accès doivent être choisis avec soin, car les rapports et les métadonnées peuvent eux-mêmes contenir des informations sensibles. Pour les contrôles manuels, la responsabilité et les conditions d'une autorisation ultérieure sont documentées.

Avant la mise en production, les fichiers autorisés, les blocages attendus et les cas d'erreur technique sont testés. Cela inclut les dépassements de délai et les analyses incomplètes, au même titre que les résultats normaux. Les indicateurs du fabricant décrivent certains périmètres de produit ou certains tests et ne constituent pas une garantie de détection de toute menace. Pour votre projet, ce qui compte, ce sont les modules réellement sous licence, vos politiques et les procédures d'exploitation testées. Le transfert documente clairement cette base ainsi que la manière dont les nouveaux types de fichiers ou les exigences modifiées seront pris en compte.

Scénario de projet illustratif

Exemple : téléversements dans un portail client

Un document reste d'abord dans une zone de réception prévue à cet effet. Après vérification du type de fichier, analyse et, le cas échéant, nettoyage, l'application reçoit un statut défini. Seuls les contenus autorisés sont intégrés au processus métier ; les erreurs et les fichiers non analysables suivent un circuit d'exception encadré.

Avant de démarrer

Questions sur Analyse de fichiers et CDR.

MetaDefender détecte-t-il tous les logiciels malveillants ?

Il n'existe pas de garantie de détection universelle. OPSWAT indique des taux de détection élevés pour certains périmètres de produit et certains tests. La protection réelle dépend notamment des modules, des mises à jour, des politiques et des fichiers concernés.

Les archives chiffrées peuvent-elles être contrôlées ?

Si le format est pris en charge et qu'un mot de passe est légitimement disponible, le contenu peut être extrait pour être contrôlé. Sans accès au texte en clair, le contrôle du contenu reste limité ; un traitement spécifique est alors convenu pour les fichiers non analysables.

Un fonctionnement hors ligne est-il possible ?

Une architecture sur site adaptée est planifiée en fonction de la version du produit, des modules, des licences et des canaux de mise à jour. Les requêtes en ligne et les transferts de données doivent être évalués, voire exclus, pour l'environnement concret.

L'analyse, la DLP et le SBOM sont-ils toujours inclus dans le périmètre de base ?

Le périmètre fonctionnel disponible dépend de la version du produit, de la plateforme, de la configuration et de la licence. Avant la mise en œuvre, les modules nécessaires et leur disponibilité sont vérifiés de manière concrète.

Services complémentaires

Vers l'aperçu de la cybersécurité

Analyse de fichiers et CDR avec OTOKO®

Décrivez votre projet. Nous déterminons le point de départ adapté.

Indiquez les systèmes concernés et l'objectif de votre demande. Lors du premier entretien, nous délimitons ensemble le périmètre, les conditions préalables et les prochaines étapes.

Discuter de Analyse de fichiers et CDR

Nos partenaires

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilité

Adaptez l'affichage à vos besoins.

Aucune version simplifiée n'est encore disponible pour cette page.

Les paramètres s'appliquent actuellement à cette visite. Vous pouvez autoriser leur enregistrement permanent dans les paramètres des cookies.