
Menü

İletişime geçin
Logo
Basın

Dosya Güvenliği / Dosya Tarama ve CDR

Bir dosya. Olası bir saldırı.

OTOKO®, Almanya'daki bir OPSWAT partneri olarak MetaDefender Core'u uygulamalarınıza ve aktarım süreçlerinize entegre eder. Müşteriler belge yükler, tedarikçiler arşiv dosyaları aktarır, ekipler ise e-postalardan veya indirmelerden dosya devralır. Bu yolların her biri kontrollü bir işlem gerektirir: analiz etmek, politikaya göre arındırmak, onaylamak veya bekletmek. Kararlar işletim ve SOC için izlenebilir kalır. Köln'deki ortak OPSWAT Bootcamp 2026 etkinliğimiz de bu ortaklığı uygulamada gösteriyor.

Hizmet ayrıntıları
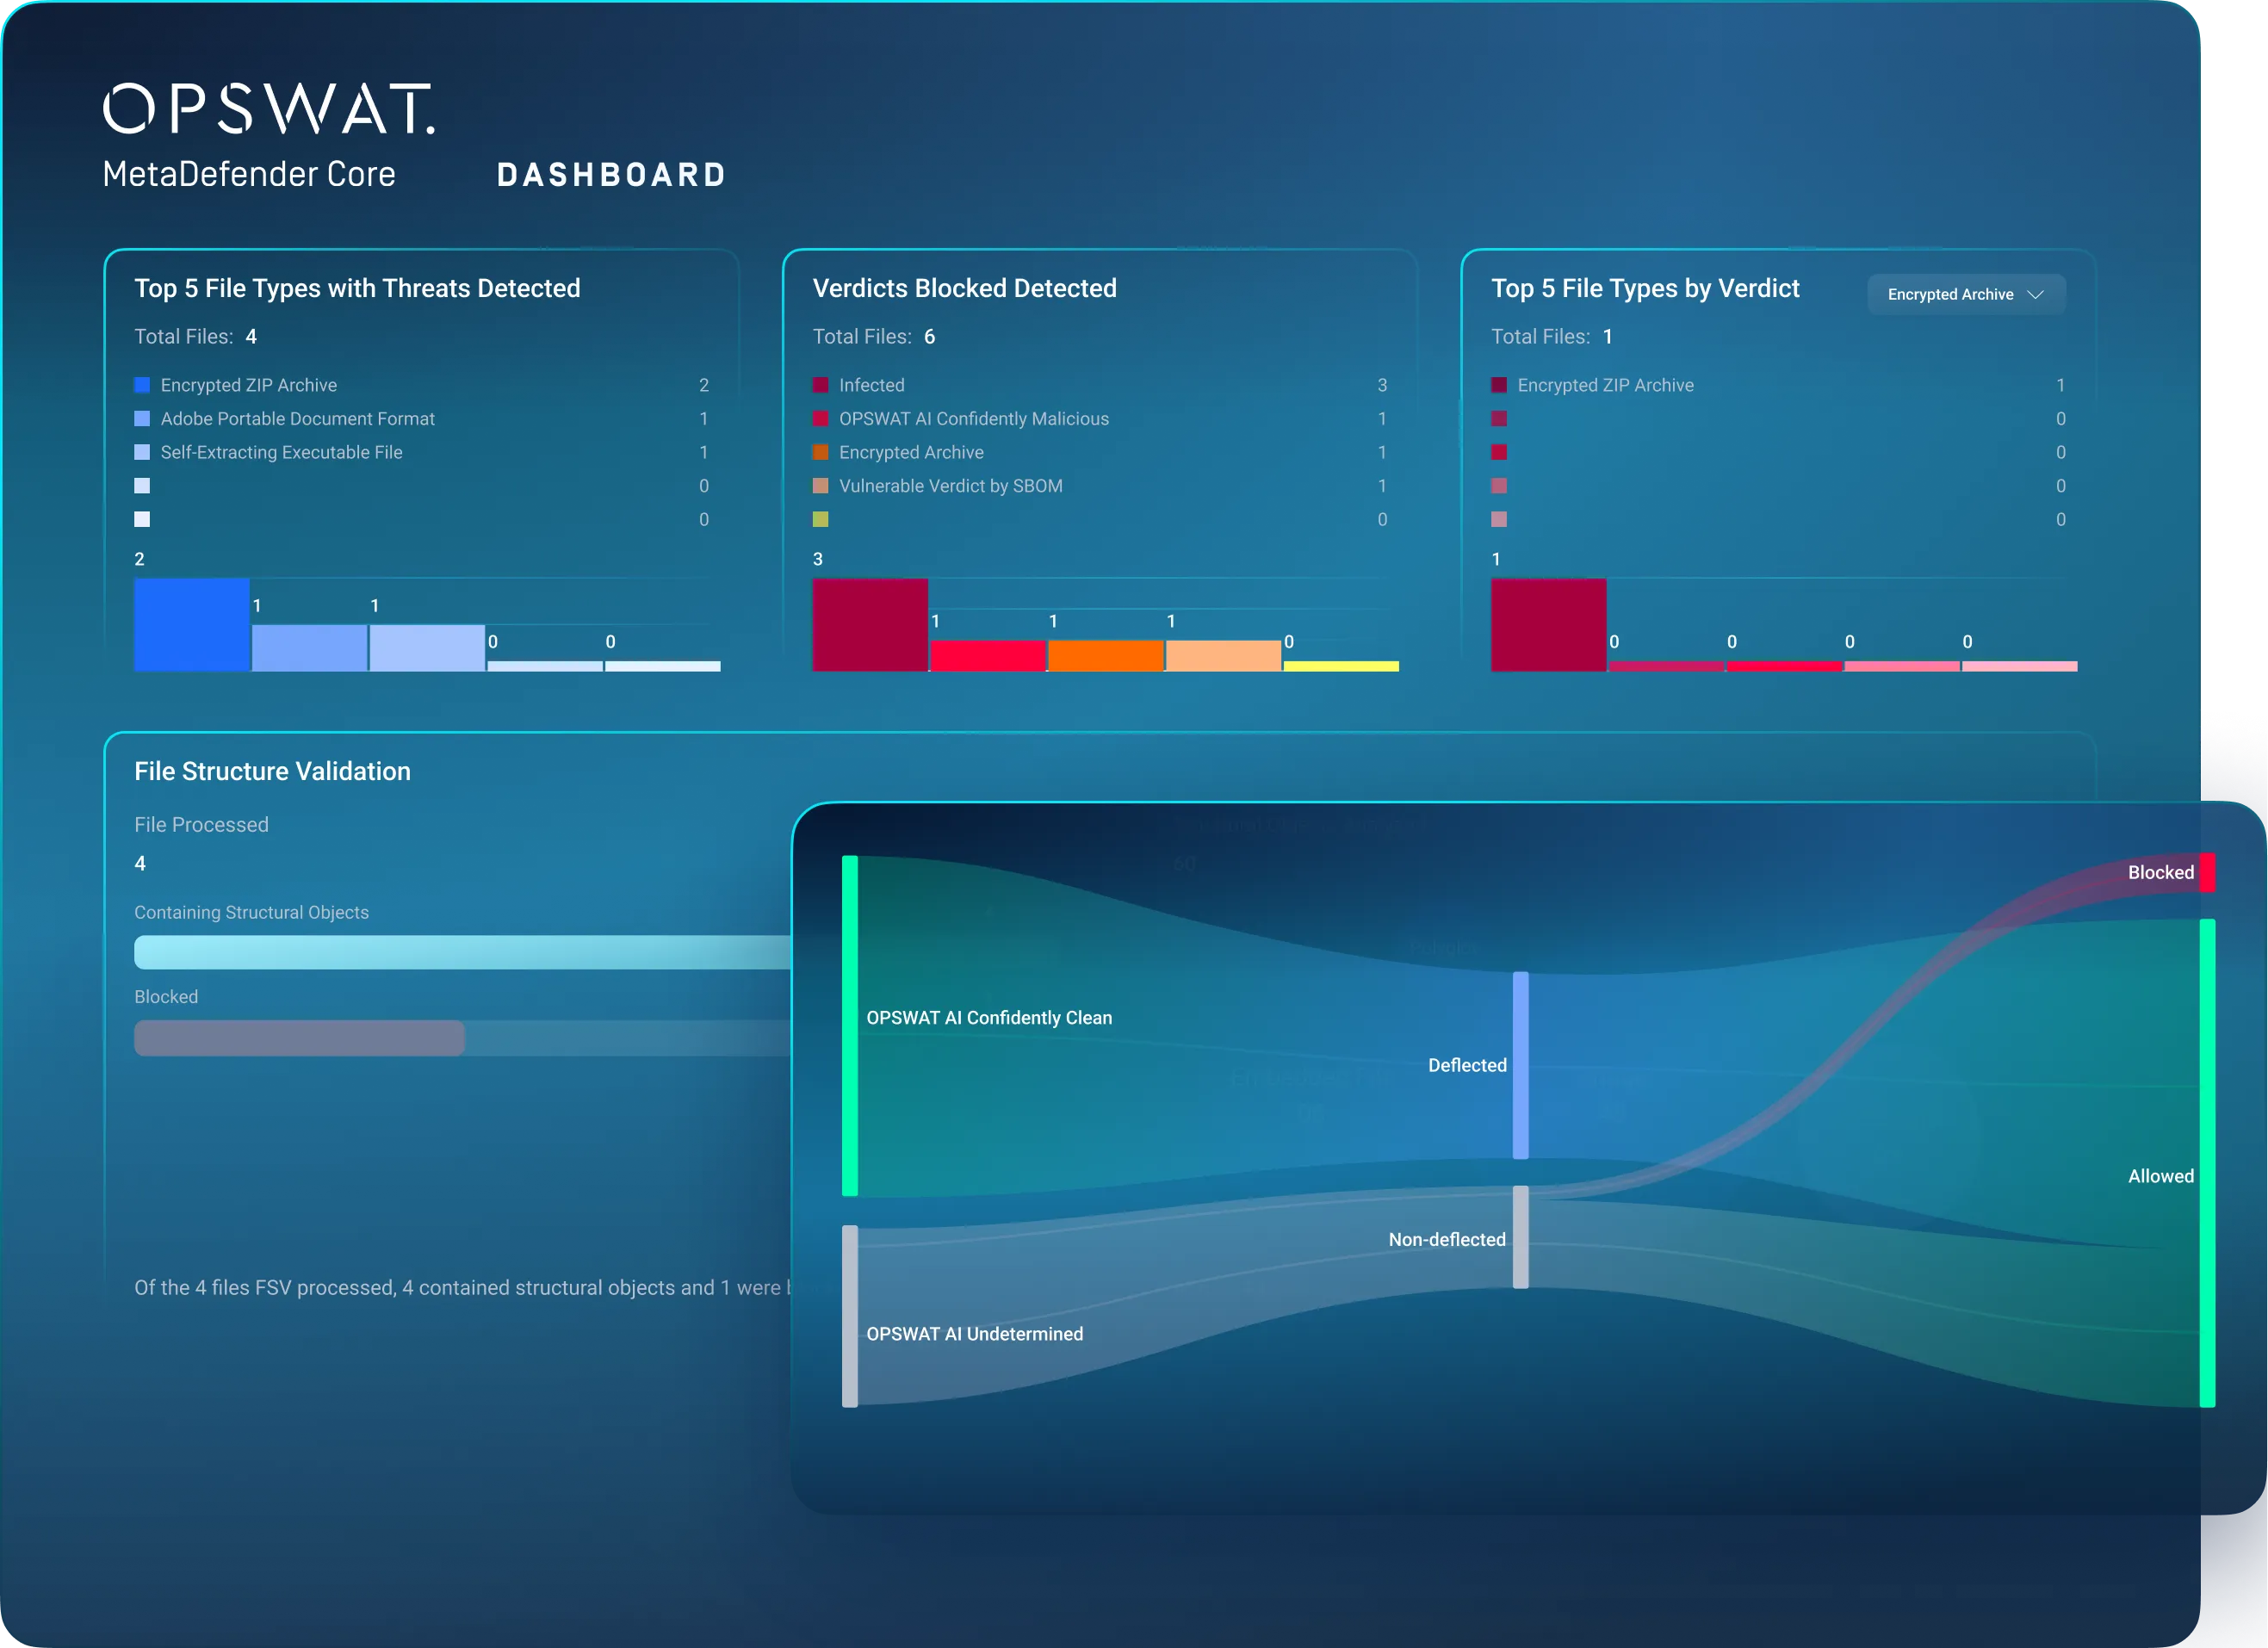
OPSWAT ürün görseli: Dosya ve tarama sonuçlarını gösteren MetaDefender Core kontrol paneli
OPSWAT
OPSWAT MetaDefender Core

Analiz, entegrasyon ve şeffaf devir

KRİTİK / TEHDİT DURUMU 202682%

CrowdStrike'ın 2025 tespitlerinin kötü amaçlı yazılım içermeyen oranı.

Saldırganların her zaman kötü amaçlı yazılıma ihtiyacı yoktur.

Global Threat Report 2026, saldırganların geçerli erişim bilgilerini, güvenilir kimlik süreçlerini ve onaylanmış SaaS entegrasyonlarını nasıl kötüye kullandığını gösteriyor. Bundan ayrı olarak CrowdStrike, 2024'e kıyasla 2025 yılında yapay zeka destekli aktörlerin saldırılarında %89 artış olduğunu bildiriyor.

Yazılım tedarik zincirleri de odakta: Threat Hunting Report 2026, ALTERED SPIDER'ın tek bir günde 300'den fazla yazılım bağımlılığını erişim bilgilerini çalmak ve bulut ortamlarına sızmak için ele geçirdiğini anlatıyor.

Savunmanız için bunun anlamı şudur: dosya taraması, içerik temizleme ve DLP, tanımlanmış geçiş noktalarında dosyaları kontrol eder. Bunlar kimlik, bulut veya yapay zeka korumasının yerini tutmaz. Dosya kontrolünü yüklemelerinize, indirmelerinize ve aktarımlarınıza çok katmanlı bir güvenlik konseptinin parçası olarak entegre ediyoruz.

Dosya akışlarınızı böyle koruyoruz
CrowdStrike Global Threat Report 2026 · Gözlem yılı: 2025CrowdStrike Threat Hunting Report 2026 · Rapor dönemi: 1 Temmuz 2025 - 30 Haziran 2026Bu veriler CrowdStrike'ın kendi gözlemlerine ve tehdit istihbaratına dayanmaktadır. %82 kötü amaçlı yazılım içermeyen tespitleri ifade eder, dosya tabanlı veya yapay zeka kaynaklı saldırıların payını göstermez. %89 ayrı bir değişim oranıdır; 300'den fazla bağımlılık ise somut bir vakayla ilgilidir.

OTOKO® × OPSWAT / Köln 2026

Birlikte yaşattığımız bir ortaklık.

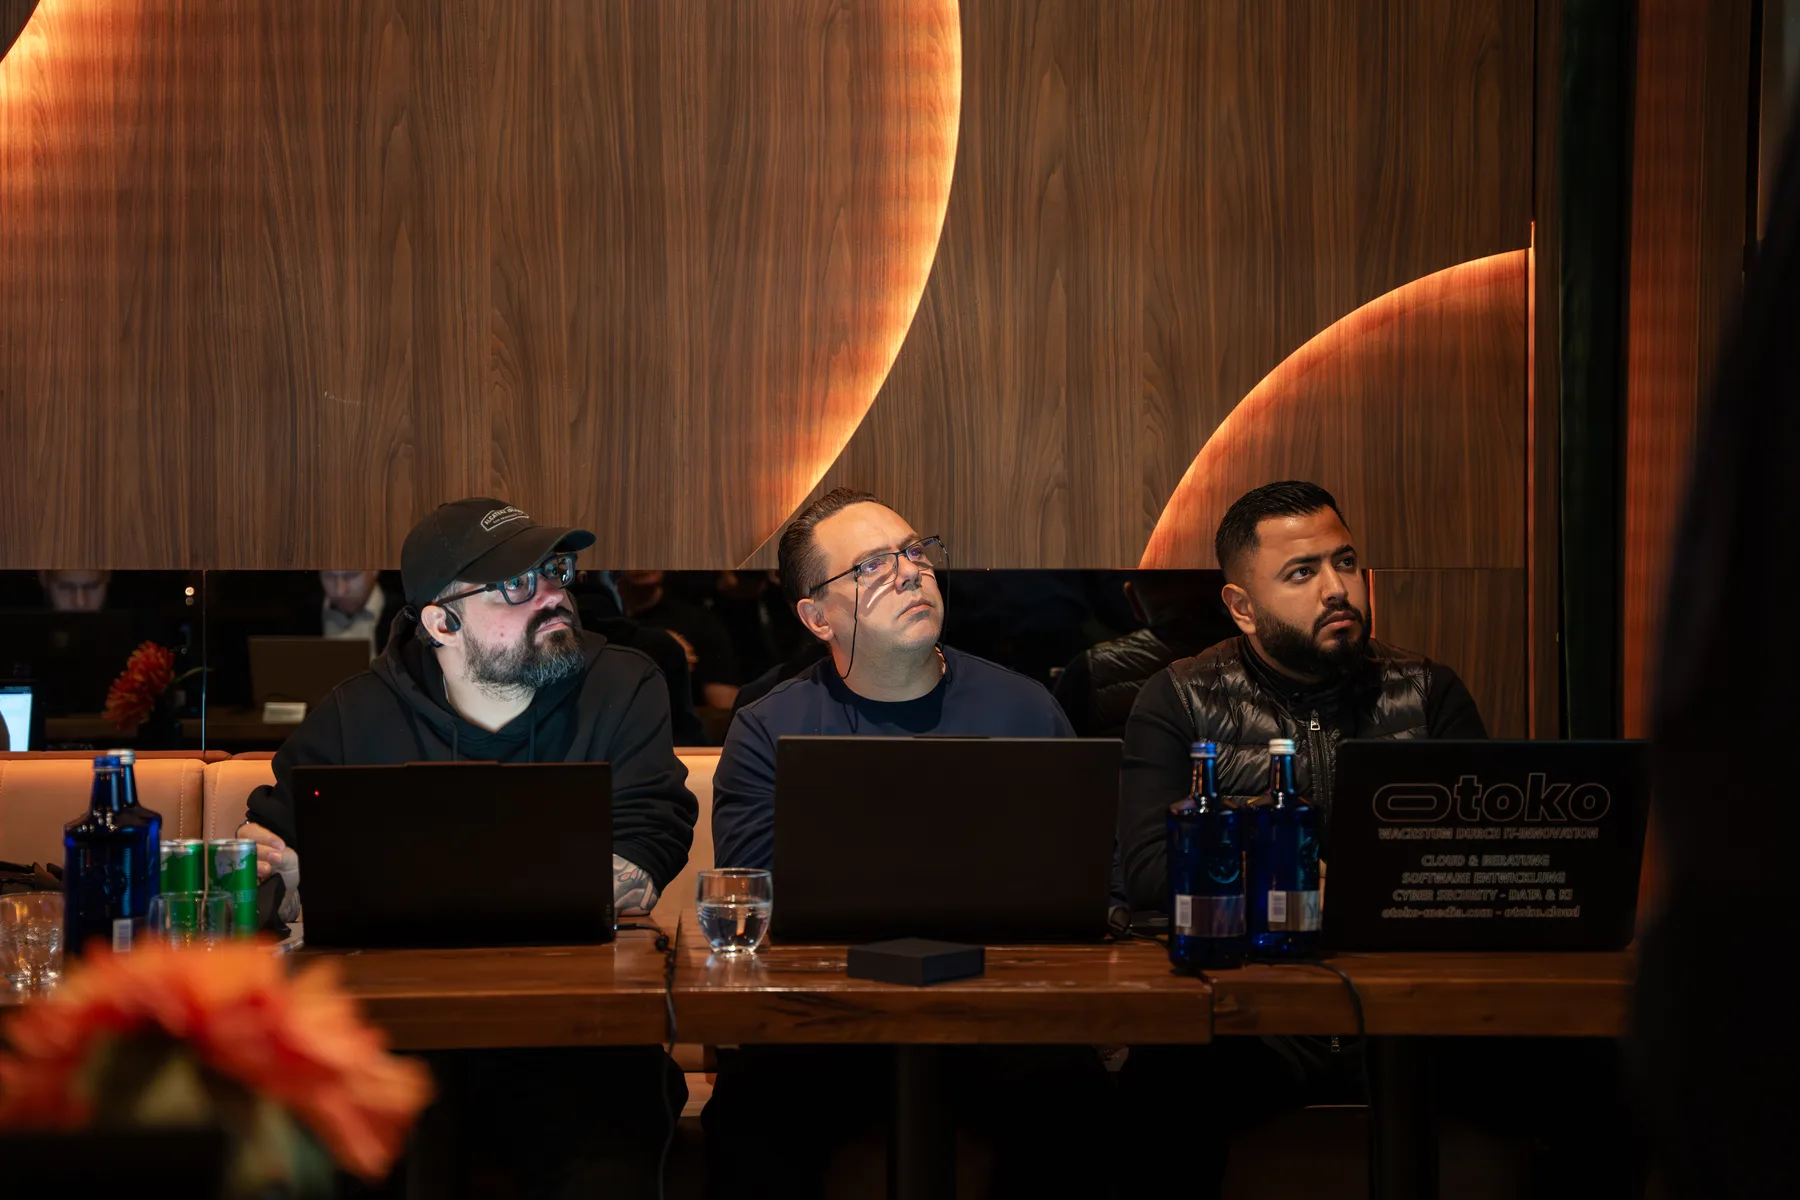
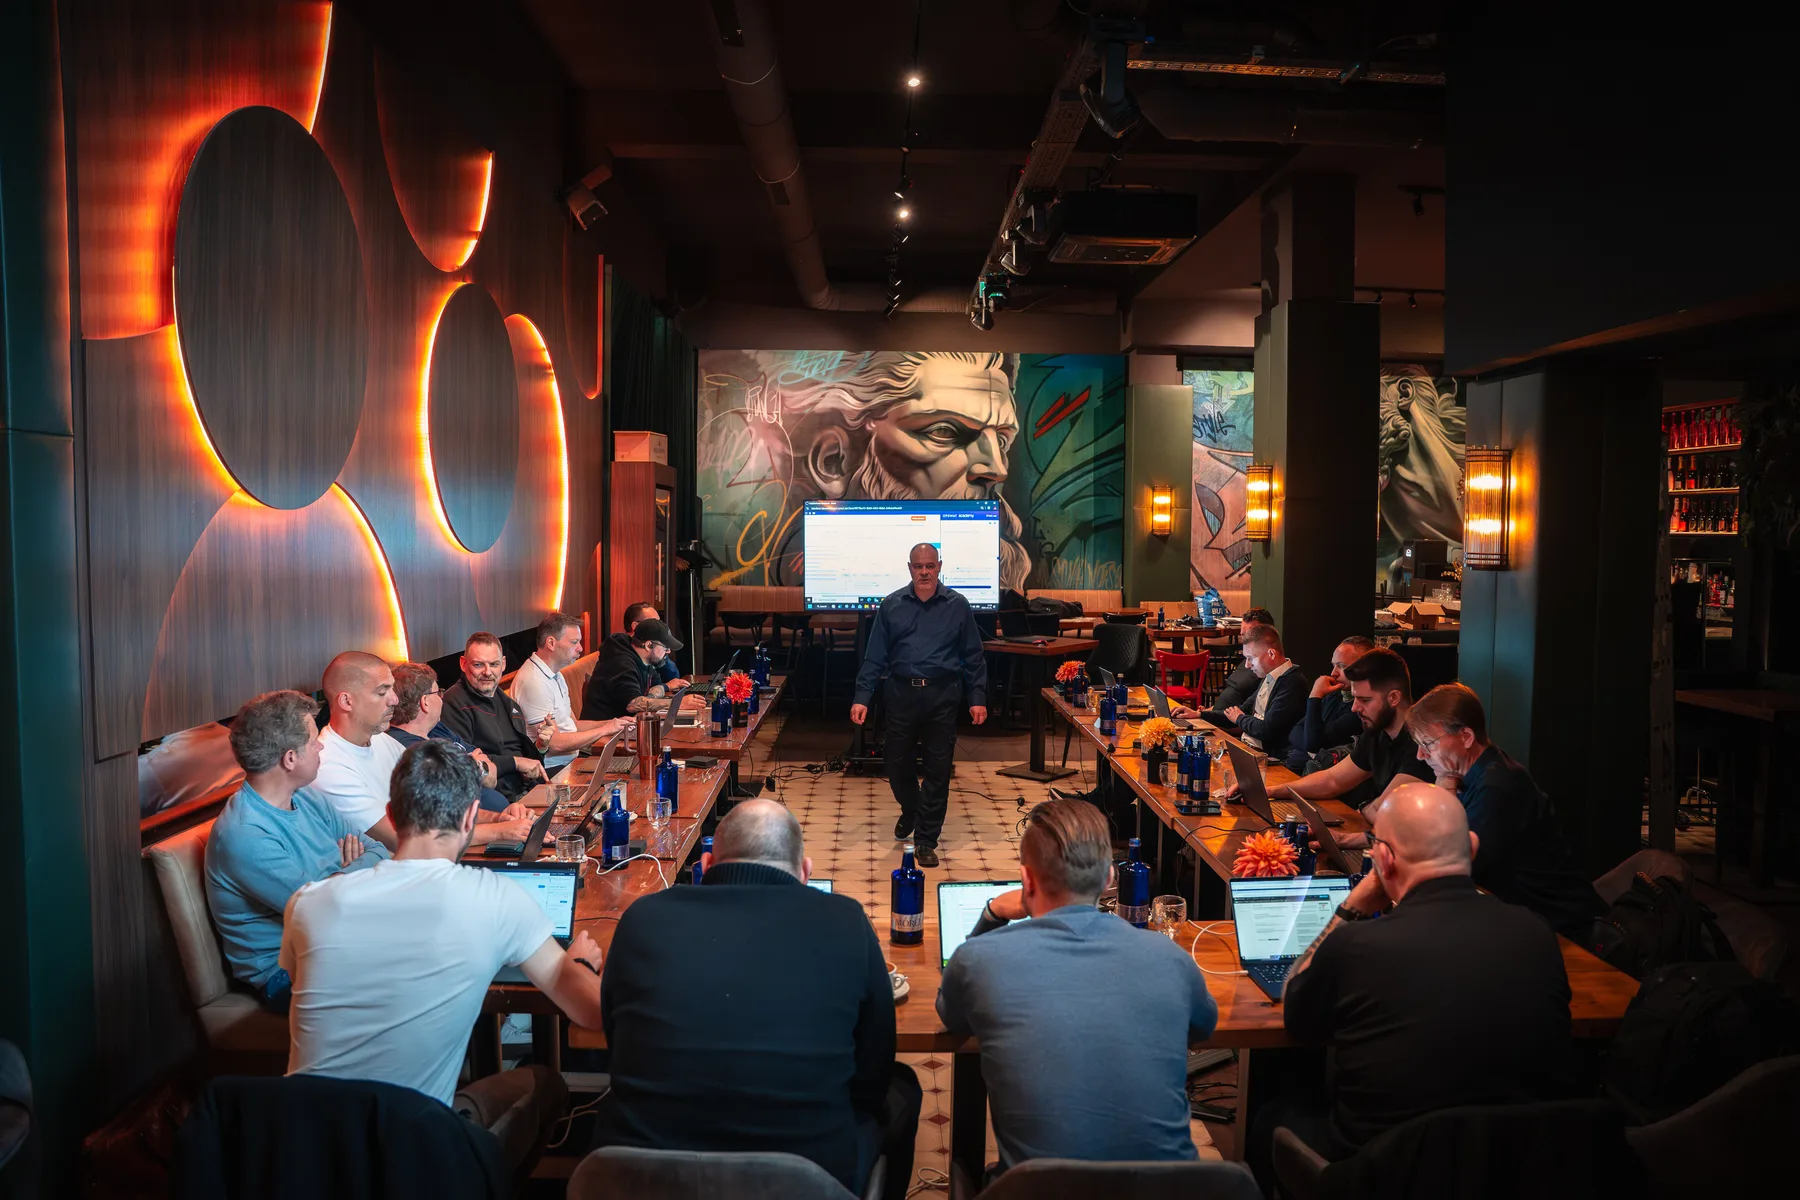
Almanya'daki OPSWAT partneri olarak ürün seçimini ve teknik uygulamayı doğrudan fikir alışverişiyle birleştiriyoruz. 2026 yılında Köln'de OPSWAT Bootcamp'i düzenledik. Film, ortak çalışmalara, görüşmelere ve yerinde eğitime dair izlenimler sunuyor.

OTOKO® x OPSWAT Bootcamp · Köln 2026 · 1:27 dk · Filmde İngilizce altyazı bulunmaktadır.

Filmde: eğitim odasından izlenimler, katılımcılarla yapılan görüşmeler ve katılım belgelerinin teslimi yer alıyor. Fotoğraflarda ekibimiz ve Köln'deki ortak oturum görülüyor.

OTOKO®'ya verdiğiniz görev

Dosya Tarama ve CDR: sizin için üstlendiklerimiz.

İş paketleri mevcut durumunuzdan türetilir. Ekibiniz üzerinde anlaşılan kapsamı, gereken katkıyı ve devir sırasında hazır olması gereken sonuçları bilir.

Yükleme ve aktarım yollarını entegre etmek

Bir dosyanın hangi noktada bekletileceğini ve kontrol edileceğini belirleriz. Uygulama, tarama görevi ve onay, sonraki süreçlerin dosyaya öngörülen kontrol sonucundan önce erişememesini sağlayacak şekilde birbirine bağlanır.

Sonucunuz

Üzerinde anlaşılan dosya kanalı için entegre kontrol ve onay akışı.
Tarama ve arındırma politikalarını belirlemek

Dosya türleri, etkin içerikler, arşiv sınırları ve istenen modüller üzerinde mutabık kalınır. Sonuçlar tanımlı eylemlere yol açar: izin vermek, arındırılmış olarak sunmak, engellemek veya elle kontrol etmek. İstisnalar ve kontrol edilemeyen dosyalar için ayrı bir yol belirlenir.

Sonucunuz

Belgelenmiş politikalar ve doğrulanabilir karar yolları.

Veri korumasını ve veri çıkışını da planlamak

Hangi içerikler dahili olarak işlenebilir veya başka hizmetlere aktarılabilir? Veri konumu, saklama, kayıtlar ve telemetriye ilişkin gereklilikleri tespit ederiz. Gizlilik dereceli içerikler, izin verilen ve üzerinde anlaşılmış bir işleme yolu olmadan kamuya açık hizmetlere aktarılmaz.

Sonucunuz

Seçilen işletim biçimi için veri akışı ve saklama konsepti.

SOC'yi, işletimi ve uygulamaları birbirine bağlamak

Sonuçlar, hata mesajları ve işletim durumları öngörülen alıcılara bağlanır. Yük, bekleme süreleri ve arıza senaryoları test edilir. Bir tarama hatası bu sırada sessizce zararsız bir dosya olarak ele alınmaz.

Sonucunuz

İzleme, eskalasyon ve izlenebilir kayıtlar içeren işletim prosedürleri.

Multiscanning / AV teknoloji ortakları

Her dosyaya daha fazla bakış açısı.

OPSWAT üzerinden aşağıdaki AV sağlayıcılarının entegrasyonunu destekliyoruz. Dosya türlerinize, güvenlik gereksinimlerinize ve işletim ortamınıza uygun motor paketini birlikte seçiyoruz. Hangi motorların aynı anda kullanılabilir ve etkin olacağı lisansa, platforma, sürüme ve yapılandırmaya bağlıdır.

  • ClamAV
  • Harbin AhnLab Technology
  • Avira
  • ESET
  • Bitdefender
  • K7 Computing Private
  • Quick Heal Technologies
  • TG Soft
  • Varist / OK
  • Emsisoft
  • IKARUS Security Software
  • INCA Internet
  • ALL IT Services
  • Antiy Labs
  • Xcitium
  • Trellix
  • Sophos
  • CrowdStrike
  • OpenText
  • Lionic Corp
  • Filseclab Corp
  • Huorong Security
  • Microsoft
  • Netgate Technologies
  • Cyberstanc
  • Xvirus
  • Systweak
  • Arctic Wolf
  • CMC Cyber Security
  • BKAV Corporation
  • Gridinsoft
  • SentinelOne

Bu genel bakış, OPSWAT ortamında desteklenen tarama sağlayıcılarını açıklar. OTOKO®'nun her sağlayıcıyla ayrı ve doğrudan bir ortaklığı olduğu anlamına gelmez. OPSWAT motor paketleri ve lisanslama.

MetaDefender Core'a yakından bakış

Tarama sonuçları net iş akışlarına dönüşür.

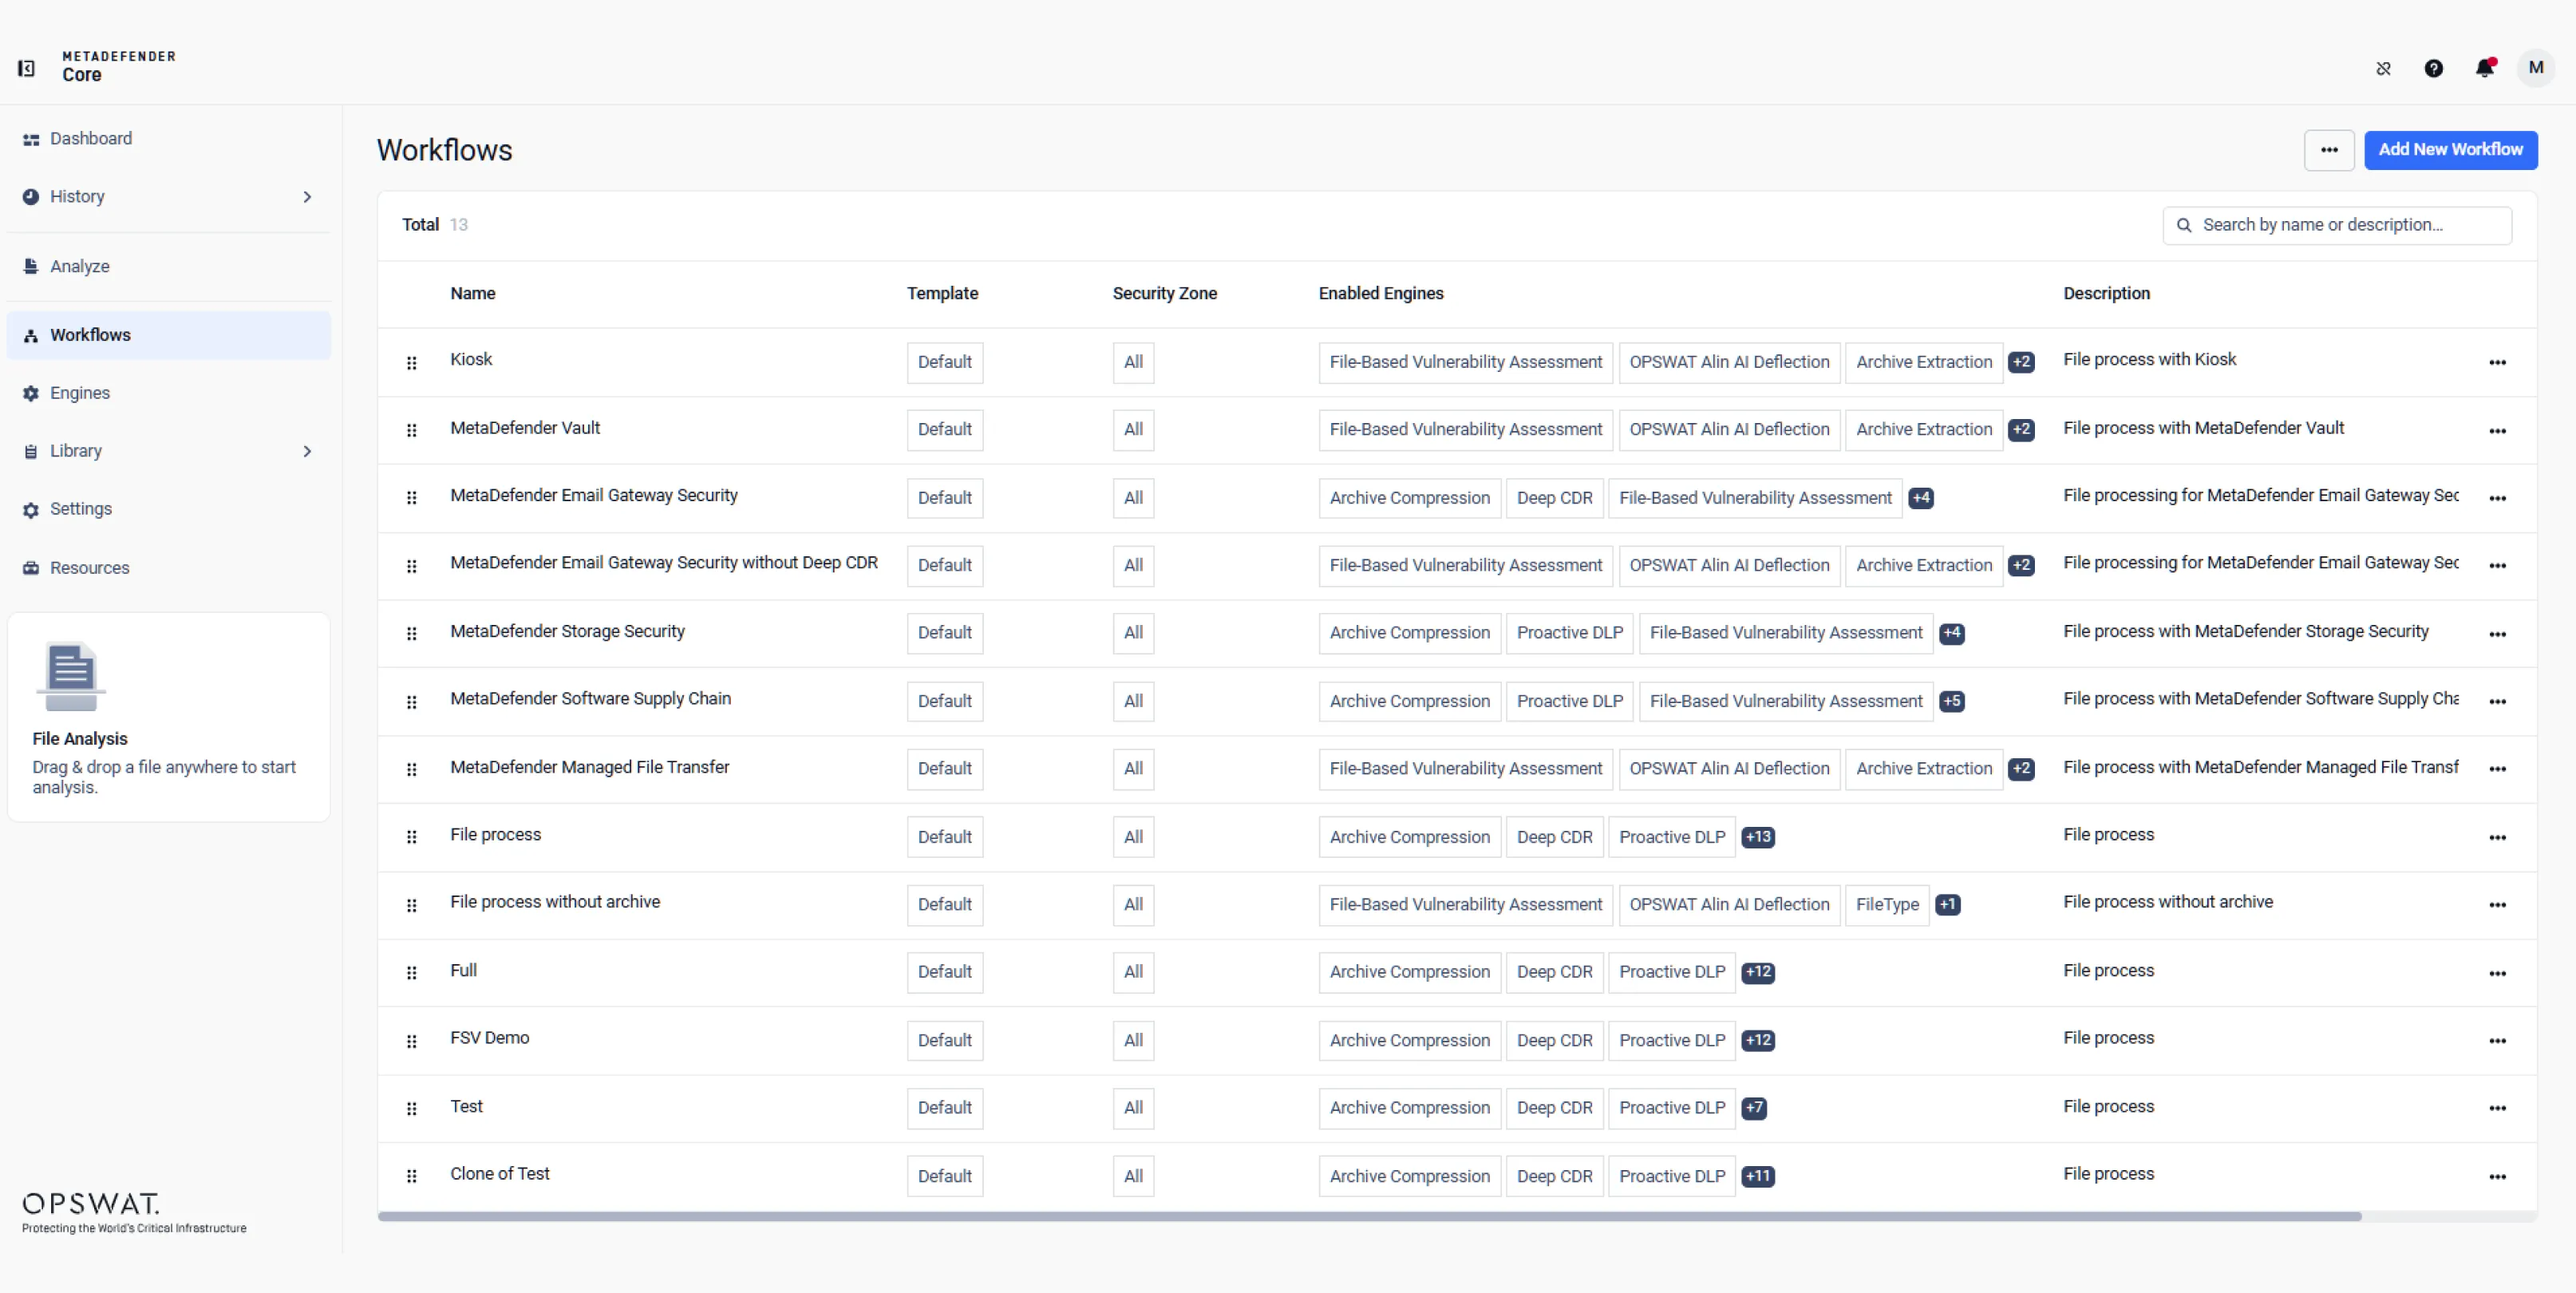
Hangi dosya taranır, ardından hangi adımlar izlenir ve dosyanın işlenmesine ne zaman devam edilebilir? Gereksinimlerinizi birbiriyle uyumlu iş akışlarına dönüştürüyoruz. Böylece işletim ekibi ve sorumlular için gelen dosyaların nasıl ele alındığı ve hangi noktada bir karar gerektiği şeffaf hale gelir.

MetaDefender Core: güvenlik bölgeleri ve etkinleştirilmiş tarama motorlarını gösteren iş akışı genel görünümü
Resmi OPSWAT ürün görseli: MetaDefender Core'da iş akışı yönetimi. Büyütülmüş görünüm için görseli açın.

OPSWAT MetaDefender Core

Birden fazla kontrol katmanı. Tanımlı bir karar.

İşlev kapsamı, motor sayısı ve desteklenen biçimler; sürüme, lisansa ve yapılandırmaya bağlıdır. Aşağıdaki üretici işlevleri, dosya envanteriniz için seçilir ve bir pilot uygulamada test edilir.

Deep CDR: etkin içerikleri kontrol etmek

Komut dosyaları, makrolar ve izin verilmeyen içerikler politikaya göre kaldırılır veya içerik yeniden oluşturulur. OPSWAT, 200'den fazla dosya türü için destek sağlandığını belirtiyor. Hangi işlevlerin korunması gerektiği, temsili bir dosya kümesiyle incelenir.

Birden fazla motorla Multiscanning

Pakete bağlı olarak 30'dan fazla kötü amaçlı yazılım önleme motorunun yanı sıra ek sezgisel ve ML tabanlı yöntemler de kullanılabilir. OPSWAT'ın belirttiği %99 ve üzeri tespit oranları üreticiye ve teste özgüdür, her dosya veya yapılandırma için bir garanti değildir.

Gerçek dosya türünü tespit etmek

Gizlenmiş biçimleri ve çelişkili bilgileri tespit edebilmek için dosya uzantısına ek olarak dosya yapısı da incelenir. Yapay zeka destekli yöntemler dahil mevcut tespit kapasitesi, seçilen modül sürümüne bağlıdır.

Arşivleri kontrollü biçimde çıkarmak

OPSWAT, 30'dan fazla arşiv biçimi belirtiyor. İç içe geçme ve kaynak sınırları politikada dikkate alınır. Şifreli arşivler, içerik incelemesi için desteklenen bir biçim ve izin verilen şekilde sağlanmış bir parola gerektirir.

Dosya tabanlı güvenlik açıklarını değerlendirmek

Dosyalar ve yazılım bileşenleri, öngörülen sürece dahil edilmeden önce tespit edilebilir bilinen güvenlik açıklarına karşı incelenir. Bu, kötü amaçlı yazılım tespitini tamamlar ancak tam kapsamlı bir uygulama sızma testinin yerini tutmaz.

Adaptive Threat Analysis

Emülasyon tabanlı sandbox analizi, şüpheli dosyaların değerlendirilmesi için ek ipuçları ve IOC'ler sağlar. Bu analizin ne zaman gerekli olduğunu ve sonucunun onay kararını nasıl etkileyeceğini belirleriz.

Tehdit istihbaratını dahil etmek

Güncel analiz ve itibar bilgileri karar sürecini tamamlayabilir. Dış sorgular, güncelleme yolları ve aktarılan meta veriler, ortamınızın izin verilen işletim modeline uygun olmalıdır.

DLP ve içerik kontrolleri

Hassas içerikler, politikaya göre tespit edilebilir, karartılabilir veya filigranla işaretlenebilir. Cinsel görsel içerikler veya rahatsız edici metinler için ek içerik kontrolleri, mevcut modüllere ve kullanım senaryonuza göre somut olarak değerlendirilir.

Kaynağı ve sağlayıcıyı değerlendirmek

Menşe ülkesi ve üretici hakkındaki bilgiler, istenmeyen kaynaklara karşı politikaları destekleyebilir. Bu tür göstergeler bir değerlendirme sinyali olarak ele alınır, güvenilir bir kaynağın tek kanıtı olarak değil.

SBOM ve bileşen değerlendirmesi

Yazılım malzeme listeleri (SBOM), desteklenen kod ve konteyner içeriklerinde tespit edilen bileşenleri görünür kılar. Bilinen güvenlik açıkları bunlarla ilişkilendirilebilir; tespitin kapsamı ve sınırları pilot uygulamada değerlendirilir.

Gösterge paneli ve SIEM bağlantısı

Sonuçlar, kayıtlar ve işletim bilgileri, sorumlularınız ve SOC için kullanılabilir hale getirilir. Erişim, saklama ve dışa aktarma, hassas meta verilerin de uygun şekilde ele alınmasını sağlayacak biçimde düzenlenir.

İşlev ve performans bilgilerinin kaynağı: OPSWAT MetaDefender Core . Bu, eksiksiz tehdit tespitine dair genel bir güvence değildir.

İşletim modelleri

Verilerinizin işlenmesine izin verilen yerde taramak.

Şirket İçi

Merkezi işleme ve kontrollü veri tutma için. Kapasite, güncelleme yolları ve gereken dış bağlantılar, öngörülen dosya hacmine göre incelenir.

Bulut

Bulut tabanlı uygulamalar ve entegre işleme için. İşletim ve veri konumu sorumluluğu ile izin verilen hizmetler açıkça kararlaştırılır.

Bulut İmajı

Üreticinin sunduğu şekliyle AWS, Azure veya GCP üzerinde önceden yapılandırılmış bir dağıtım. Yapılandırma, güvenlik önlemleri ve destek, somut kurulumun bir parçası olmaya devam eder.

Konteyner ve Kubernetes

Konteynerleştirilmiş işleme ve dinamik yük için. Ölçeklendirme, kuyruklar, kalıcı veriler ve kaynak ihtiyacı birlikte planlanır.

Dağıtık Küme

Daha büyük hacimler, paralel işleme ve merkezi kontrol için. Erişilebilirlik, arıza senaryoları ve gereken kapasite, kabulden önce test edilir.

Yüklemeden aktarıma

Aktarım noktalarında dosya güvenliği.

Güvenli yüklemeler

Müşteri, ortak ve tedarikçi dosyalarını bir portala, DMS'ye veya iş uygulamasına aktarılmadan önce incelemek ve gerekirse arındırmak.

E-posta ekleri

İncelemeyi öngörülen teslimat yoluna entegre etmek; arındırma ve DLP'nin istenen işleve ve kullanılan entegrasyon bileşenlerine uygun olması gerekir.

İndirmeler

İnternetten, buluttan veya bağlantı verilen kaynaklardan gelen dosyaları iş süreçlerinde kullanılmadan önce tanımlanmış bir incelemeden geçirmek.

Dahili ve harici aktarımlar

Dosya incelemesini ağlar arasındaki kontrollü aktarımlara yerleştirmek. Bir air-gap veya etki alanı geçişi, buna ek olarak uygun bir genel mimari gerektirir.

SOC incelemeleri

İncelemeler için analiz sonuçlarını ve IOC'leri sağlamak ve şüpheli dosyaları düzenlenmiş bir süreç üzerinden ele almak.

Veri sızıntısını sınırlamak

Giden dosyaları tanımlanmış hassas içerikler açısından incelemek ve öngörülen aktarım noktasını geçmeden önce politikaya göre alıkoymak veya işlemek.

Planlama ve uygulama

Proje pratiğinde Dosya Tarama ve CDR.

Tespiti ve arındırmayı bir onay sürecinde birleştirmek

Olumlu veya olumsuz bir tarama sonucu, bir uygulamanın tüm sorularını tek başına yanıtlamaz. Hangi dosya türleri iş açısından gereklidir, hangi etkin içeriklere izin verilir ve bilinmeyen bir sonuçla ne yapılmalıdır? Kuralları birlikte, gerçek iş sürecine dayanarak tanımlarız. Bu sırada Multiscanning ve Content Disarm and Reconstruction (CDR) tamamlayıcı yöntemler olarak kullanılır. İş açısından gerekli olan dosya, basitçe kontrol edilmeden aktarılmaz; işlenme durumu, dosyanın bir sonraki adıma ulaşıp ulaşmayacağını ve hangi biçimde ulaşacağını belirler.

Arındırma, içeriği değiştirebilir ve bu nedenle temsili belgelerle test edilmelidir. Makrolar veya diğer etkin öğeler, bir koruma politikasına göre kaldırılmaları öngörülse bile bir iş süreci için önemli olabilir. Bu tür çelişkiler bilinçli bir karar gerektirir. Şifreli arşivlerde içeriğin önce izin verilen şekilde sağlanan bir parola ile erişilebilir hale gelmesi gerekir; bir tarayıcı bilinmeyen bir şifrelemeyi basitçe aşamaz. Bu nedenle kontrol edilemeyen dosyalar, format hataları ve sınır değer aşımları için net istisna ve karantina prosedürleri kararlaştırılır.

Entegrasyonu ve işletim modelini hacme ve koruma ihtiyacına göre uyarlamak

Uygun kurulum biçimi; dosya hacmine, boyuta, format karışımına ve izin verilen bekleme süresine bağlıdır. Öngörülebilir hacimler için merkezi bir kontrol noktası, bir SaaS uygulamasındaki büyük ölçüde dalgalanan yüklemelerden farklı gereksinimler ortaya koyar. Öngörülen işlem hacmini ve gereken modülleri birlikte inceler, temsili bir veri kümesini test ederiz. Buradan kapasite, bekleme kuyrukları ve arıza durumundaki davranış türetilir. Kullanılabilir bir bulut imajı veya bir konteyner yalnızca bir kurulum yoludur; henüz tam olarak kurulmuş ve desteklenen bir hizmet değildir.

Şirket içi veya izole ortamlarda buna güncelleme, lisanslar ve bilgi alışverişine ilişkin izin verilen kapsam da eklenir. Tarama motoru güncellemeleri ile harici itibar veya istihbarat sorguları işletim konseptine uygun olmalıdır. Ayrıca bir dosya tarama sistemi tek başına güvenlik alanları arasında onaylı bir bağlantı oluşturmaz. Kontrollü aktarımların veya air-gap yöntemlerinin gerekli olduğu durumlarda kontrol, bunun için öngörülen genel sürece entegre edilir. İzin verilen mimari ve onun onayı ayrı bir proje kararı olarak kalır.

Kanıtları ve kararları uygulama ile SOC için kullanılabilir hale getirmek

Uygulamalar net bir yanıta ihtiyaç duyarken, bir SOC inceleme için ek ayrıntılara ihtiyaç duyar. Bu nedenle iş açısından onay durumunu daha derin analiz bilgilerinden ayırırız. Sonuçlar öngörülen dosya işlemiyle ilişkilendirilir ve kayıtlar kararlaştırılan alıcılara iletilir. Saklama süresi ve erişim hakları bilinçli olarak seçilmelidir, çünkü raporlar ve meta veriler kendileri de hassas bilgiler içerebilir. Elle yapılan kontroller için sorumluluk ve daha sonraki bir onayın koşulları belgelenir.

Üretime geçmeden önce izin verilen dosyalar, beklenen engellemeler ve teknik hata durumları test edilir. Buna zaman aşımları ve eksik analizler de olağan sonuçlar kadar dahildir. Üreticinin performans göstergeleri belirli ürün kapsamlarını veya testleri tanımlar ve her tehdidin tespit edileceğine dair bir garanti oluşturmaz. Projeniz için asıl önemli olan, fiilen lisanslanmış modüller, politikalarınız ve test edilmiş işletim süreçleridir. Devir, bu temeli şeffaf hale getirir ve yeni dosya türlerinin veya değişen gereksinimlerin nasıl ele alınacağını kayıt altına alır.

Örnek proje senaryosu

Örnek: bir müşteri portalında yüklemeler

Bir belge önce öngörülen bir giriş alanında bekletilir. Dosya türü kontrolü, tarama ve gerekirse arındırmanın ardından uygulama tanımlı bir durum bilgisi alır. Yalnızca onaylanan içerikler iş sürecine dahil edilir; hatalar ve kontrol edilemeyen dosyalar düzenlenmiş bir istisna yoluna yönlendirilir.

Başlamadan önce

Dosya Tarama ve CDR hakkında sorular.

MetaDefender her kötü amaçlı yazılımı tespit eder mi?

Evrensel bir tespit garantisi yoktur. OPSWAT, belirli ürün kapsamları ve testler için yüksek tespit oranları bildirir. Fiili koruma; diğer etkenlerin yanı sıra modüllere, güncellemelere, politikalara ve dosyalara bağlıdır.

Şifreli arşivler kontrol edilebilir mi?

Desteklenen bir format ve izin verilen şekilde sağlanan bir parola mevcutsa, içerik kontrol için ayıklanabilir. Açık metne erişim olmadan içerik kontrolü sınırlı kalır; bu nedenle kontrol edilemeyen dosyalar için ayrı bir yaklaşım kararlaştırılır.

Çevrimdışı işletim mümkün müdür?

Uygun bir şirket içi kurulum; ürün sürümüne, modüllere, lisanslara ve güncelleme yollarına göre planlanır. Çevrimiçi sorgular ve veri aktarımı, somut ortam için değerlendirilmeli veya hariç tutulmalıdır.

Tarama, DLP ve SBOM her zaman temel kapsamda yer alır mı?

Kullanılabilir işlev kapsamı; ürün sürümüne, platforma, yapılandırmaya ve lisansa bağlıdır. Uygulamaya geçmeden önce gereken modüller ve bunların kullanılabilirliği somut olarak kontrol edilir.

İlgili hizmetler

Siber güvenlik genel bakış sayfasına gidin

OTOKO® ile Dosya Tarama ve CDR

Projenizi tanımlayın. Uygun başlangıç noktasını netleştiririz.

Etkilenen sistemleri ve talebinizin amacını belirtin. Ön görüşmede kapsamı, ön koşulları ve sonraki adımları birlikte netleştiririz.

Dosya Tarama ve CDR konusunu görüşün

İş Ortaklarımız

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Erişilebilirlik

Görünümü ihtiyaçlarınıza göre ayarlayın.

Bu sayfa için henüz basit dil sürümü mevcut değil.

Ayarlar şu anda yalnızca bu ziyaret için geçerlidir. Ayarların kalıcı olarak kaydedilmesine Çerez ayarları bölümünden izin verebilirsiniz.