
Menu

Contattaci
Logo
Stampa

Sicurezza dei file / Scansione file e CDR

Un file. Un potenziale attacco.

In qualità di partner OPSWAT in Germania, OTOKO® integra MetaDefender Core nelle vostre applicazioni e nei vostri processi di trasferimento. I clienti caricano documenti, i fornitori trasferiscono archivi e i team acquisiscono file da e-mail o download. Ognuno di questi canali richiede un trattamento controllato: analizzare, sanificare secondo le policy, autorizzare o trattenere, con decisioni tracciabili per il team operativo e il SOC. Il nostro OPSWAT Bootcamp congiunto a Colonia nel 2026 mostra la partnership anche nella pratica.

Servizi in dettaglio
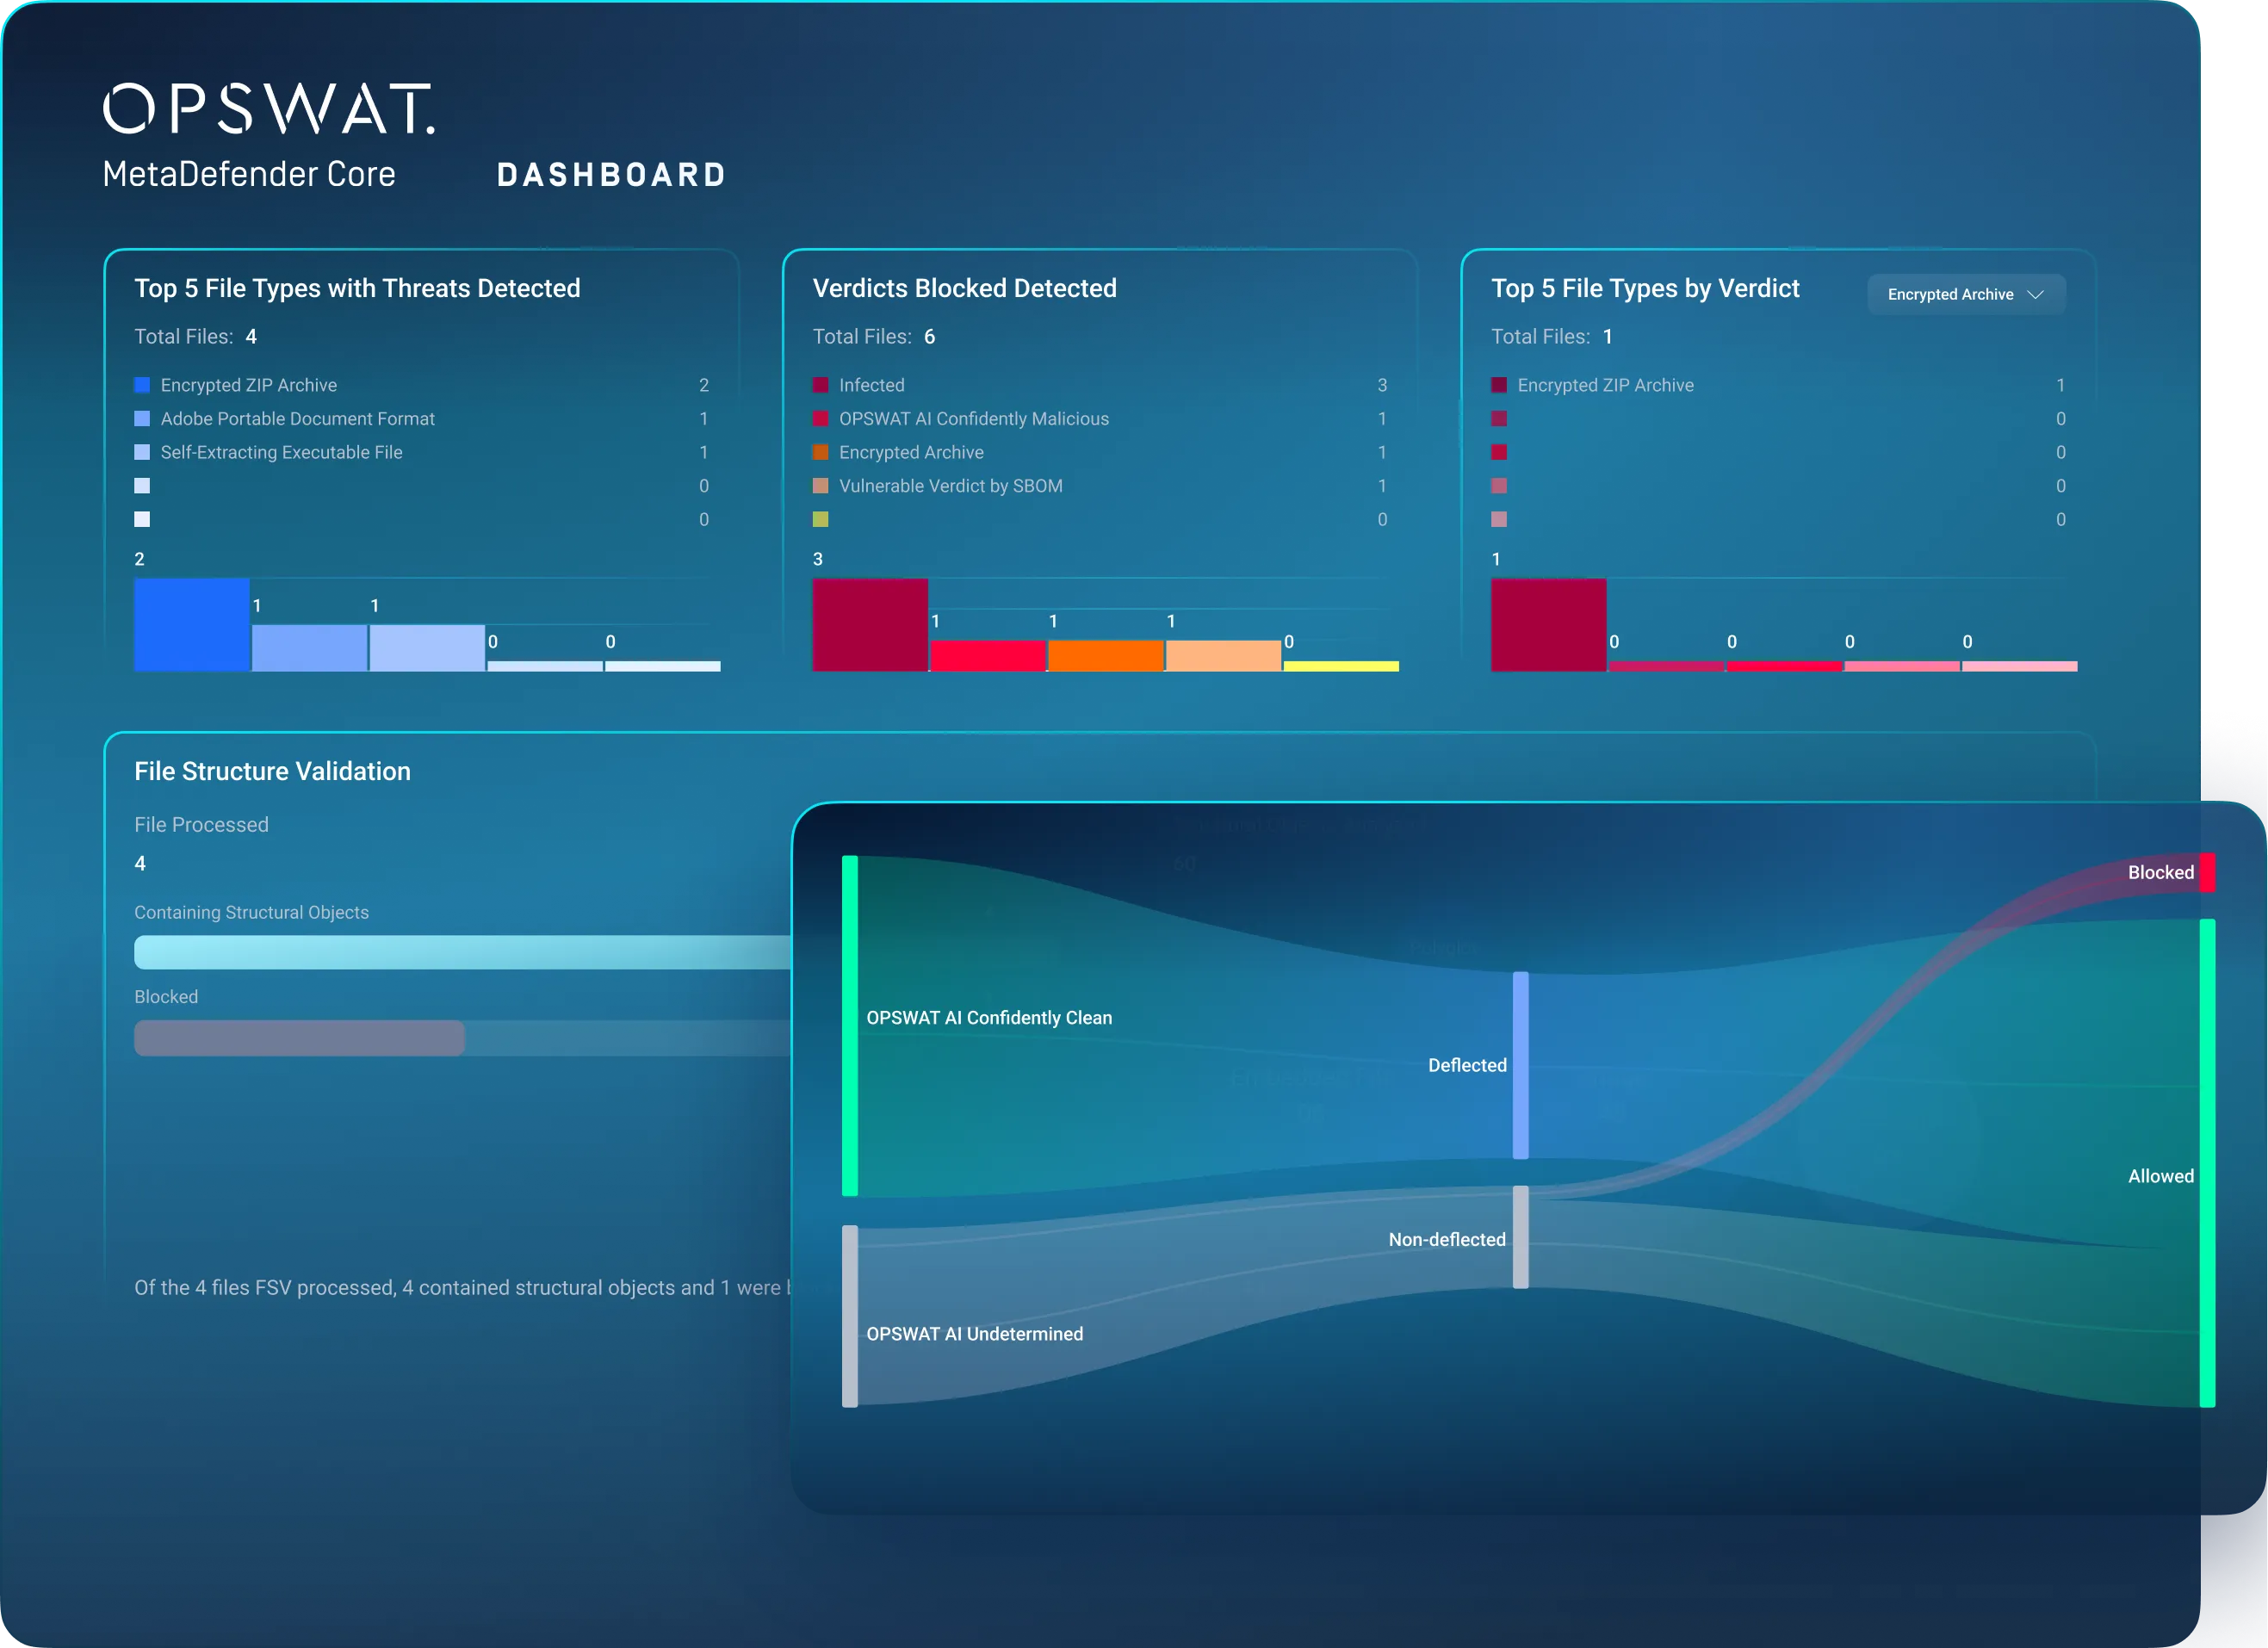
Immagine del prodotto OPSWAT: dashboard di MetaDefender Core con file e risultati dei controlli
OPSWAT
OPSWAT MetaDefender Core

Analisi, integrazione e passaggio di consegne documentato

CRITICAL / SCENARIO DELLE MINACCE 202682%

delle rilevazioni CrowdStrike del 2025 erano prive di malware.

Gli attaccanti non hanno sempre bisogno di malware.

Il Global Threat Report 2026 mostra come gli attaccanti abusino di credenziali di accesso valide, processi di identità attendibili e integrazioni SaaS autorizzate. In un dato distinto, CrowdStrike segnala un aumento dell'89% degli attacchi da parte di attori che si avvalgono dell'AI nel 2025 rispetto al 2024.

Anche le catene di approvvigionamento software sono al centro dell'attenzione: il Threat Hunting Report 2026 descrive come ALTERED SPIDER abbia compromesso oltre 300 dipendenze software in un solo giorno per sottrarre credenziali di accesso e infiltrarsi negli ambienti cloud.

Per la vostra difesa questo significa: file scanning, sanificazione dei contenuti e DLP controllano i file nei punti di passaggio definiti. Non sostituiscono la protezione dell'identità, del cloud o dell'AI. Integriamo il controllo dei file nei vostri upload, download e trasferimenti come parte di un piano di sicurezza a più livelli.

Così proteggiamo i vostri flussi di file
CrowdStrike Global Threat Report 2026 · Anno di osservazione 2025CrowdStrike Threat Hunting Report 2026 · Periodo di riferimento 01.07.2025-30.06.2026I dati si basano sulle osservazioni e sulla threat intelligence di CrowdStrike. L'82% si riferisce alle rilevazioni prive di malware, non a una quota di attacchi basati su file o causati dall'AI. L'89% è un tasso di variazione distinto; le oltre 300 dipendenze riguardano un caso specifico.

OTOKO® × OPSWAT / Colonia 2026

Una partnership che viviamo insieme.

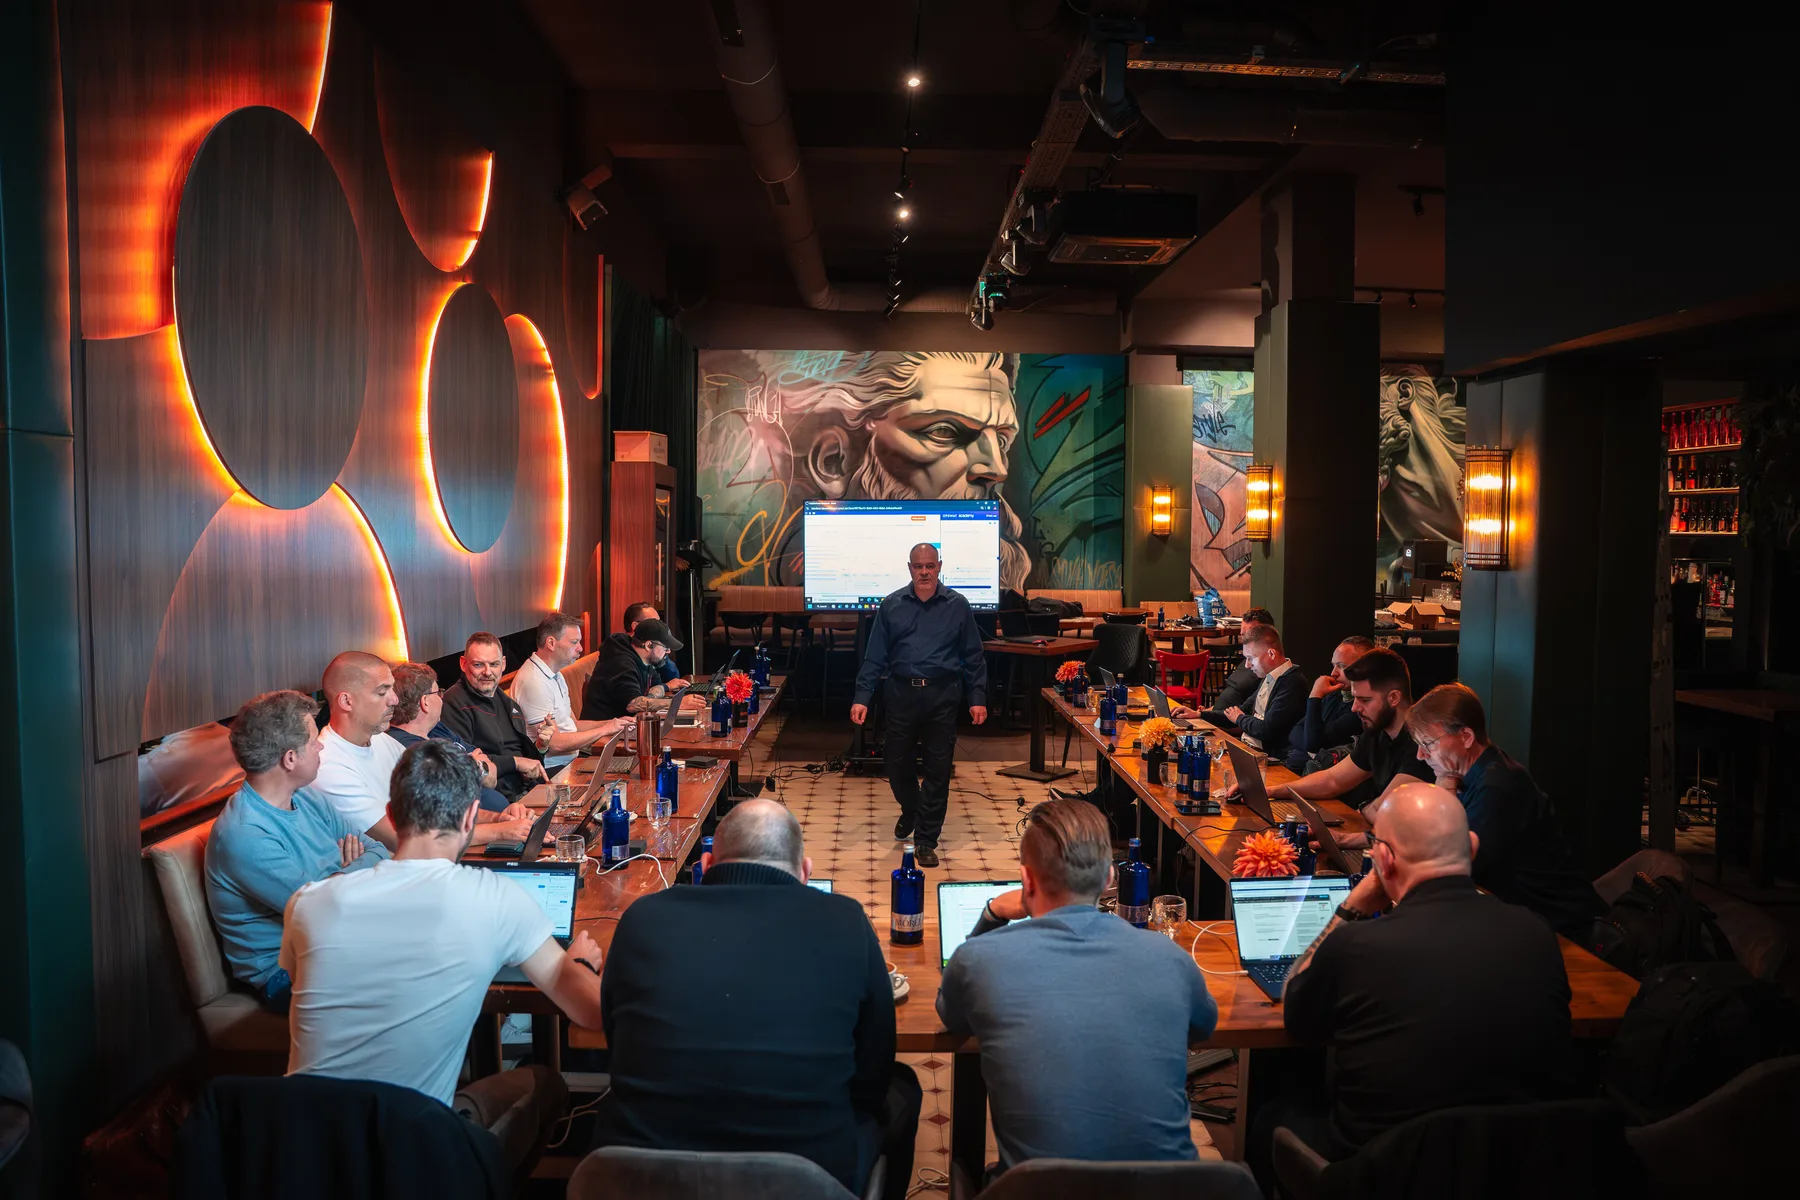
Come partner OPSWAT in Germania uniamo la selezione dei prodotti e l'attuazione tecnica a un confronto diretto. Nel 2026 abbiamo tenuto l'OPSWAT Bootcamp a Colonia. Il video offre uno sguardo sul lavoro svolto insieme, sulle conversazioni e sulla formazione in loco.

OTOKO® x OPSWAT Bootcamp · Colonia 2026 · 1:27 min · I sottotitoli in inglese sono visibili nel video.

Nel video: impressioni dalla sala di formazione, conversazioni con i partecipanti e la consegna dei materiali di partecipazione. Le foto mostrano il nostro team e la sessione di gruppo a Colonia.

Cosa affidate a OTOKO®

Scansione file e CDR: di cosa ci occupiamo per voi.

I pacchetti di lavoro derivano dalla vostra situazione di partenza. Il vostro team conosce l'ambito concordato, la collaborazione necessaria e i risultati che devono essere disponibili al momento del passaggio di consegne.

Integrare i canali di upload e trasferimento

Definiamo in quale punto un file viene trattenuto e controllato. Applicazione, operazione di scansione e autorizzazione vengono collegate in modo che i processi successivi non accedano al file prima del risultato di controllo previsto.

Il vostro risultato

Flusso integrato di controllo e autorizzazione per il canale di file concordato.
Definire le policy di scansione e sanificazione

Vengono concordati i tipi di file, i contenuti attivi, i limiti degli archivi e i moduli desiderati. I risultati portano ad azioni definite: consentire, fornire in versione sanificata, bloccare o sottoporre a verifica manuale. Le eccezioni e i file non verificabili seguono un percorso dedicato.

Il vostro risultato

Policy documentate e percorsi decisionali verificabili.

Pianificare anche la protezione dei dati e l'inoltro all'esterno

Quali contenuti possono essere elaborati internamente o trasmessi ad altri servizi? Raccogliamo i requisiti relativi a ubicazione dei dati, conservazione, log e telemetria. I contenuti classificati non vengono trasferiti a servizi pubblici senza un percorso di elaborazione consentito e concordato.
Il vostro risultato

Piano dei flussi di dati e della conservazione per il modello operativo scelto.

Collegare SOC, team operativo e applicazioni

Risultati, messaggi di errore e stati operativi vengono inoltrati ai destinatari previsti. Vengono testati carico, tempi di attesa e scenari di guasto. Un errore di scansione non viene trattato tacitamente come un file non pericoloso.

Il vostro risultato

Procedure operative con monitoraggio, escalation e log tracciabili.

Multiscanning / partner tecnologici AV

Più punti di vista su ogni file.

Supportiamo l'integrazione dei seguenti fornitori antivirus tramite OPSWAT. Insieme scegliamo il pacchetto di motori di scansione adatto ai vostri tipi di file, requisiti di sicurezza e ambiente operativo. Quali motori siano disponibili e attivi contemporaneamente dipende da licenza, piattaforma, versione e configurazione.

  • ClamAV
  • Harbin AhnLab Technology
  • Avira
  • ESET
  • Bitdefender
  • K7 Computing Private
  • Quick Heal Technologies
  • TG Soft
  • Varist / OK
  • Emsisoft
  • IKARUS Security Software
  • INCA Internet
  • ALL IT Services
  • Antiy Labs
  • Xcitium
  • Trellix
  • Sophos
  • CrowdStrike
  • OpenText
  • Lionic Corp
  • Filseclab Corp
  • Huorong Security
  • Microsoft
  • Netgate Technologies
  • Cyberstanc
  • Xvirus
  • Systweak
  • Arctic Wolf
  • CMC Cyber Security
  • BKAV Corporation
  • Gridinsoft
  • SentinelOne

La panoramica descrive i fornitori di scansione supportati nell'ambiente OPSWAT. Non costituisce un'affermazione su partnership dirette e separate tra OTOKO® e ciascun fornitore. Pacchetti di motori OPSWAT e licenze.

Uno sguardo a MetaDefender Core

Dai risultati delle verifiche nascono processi chiari.

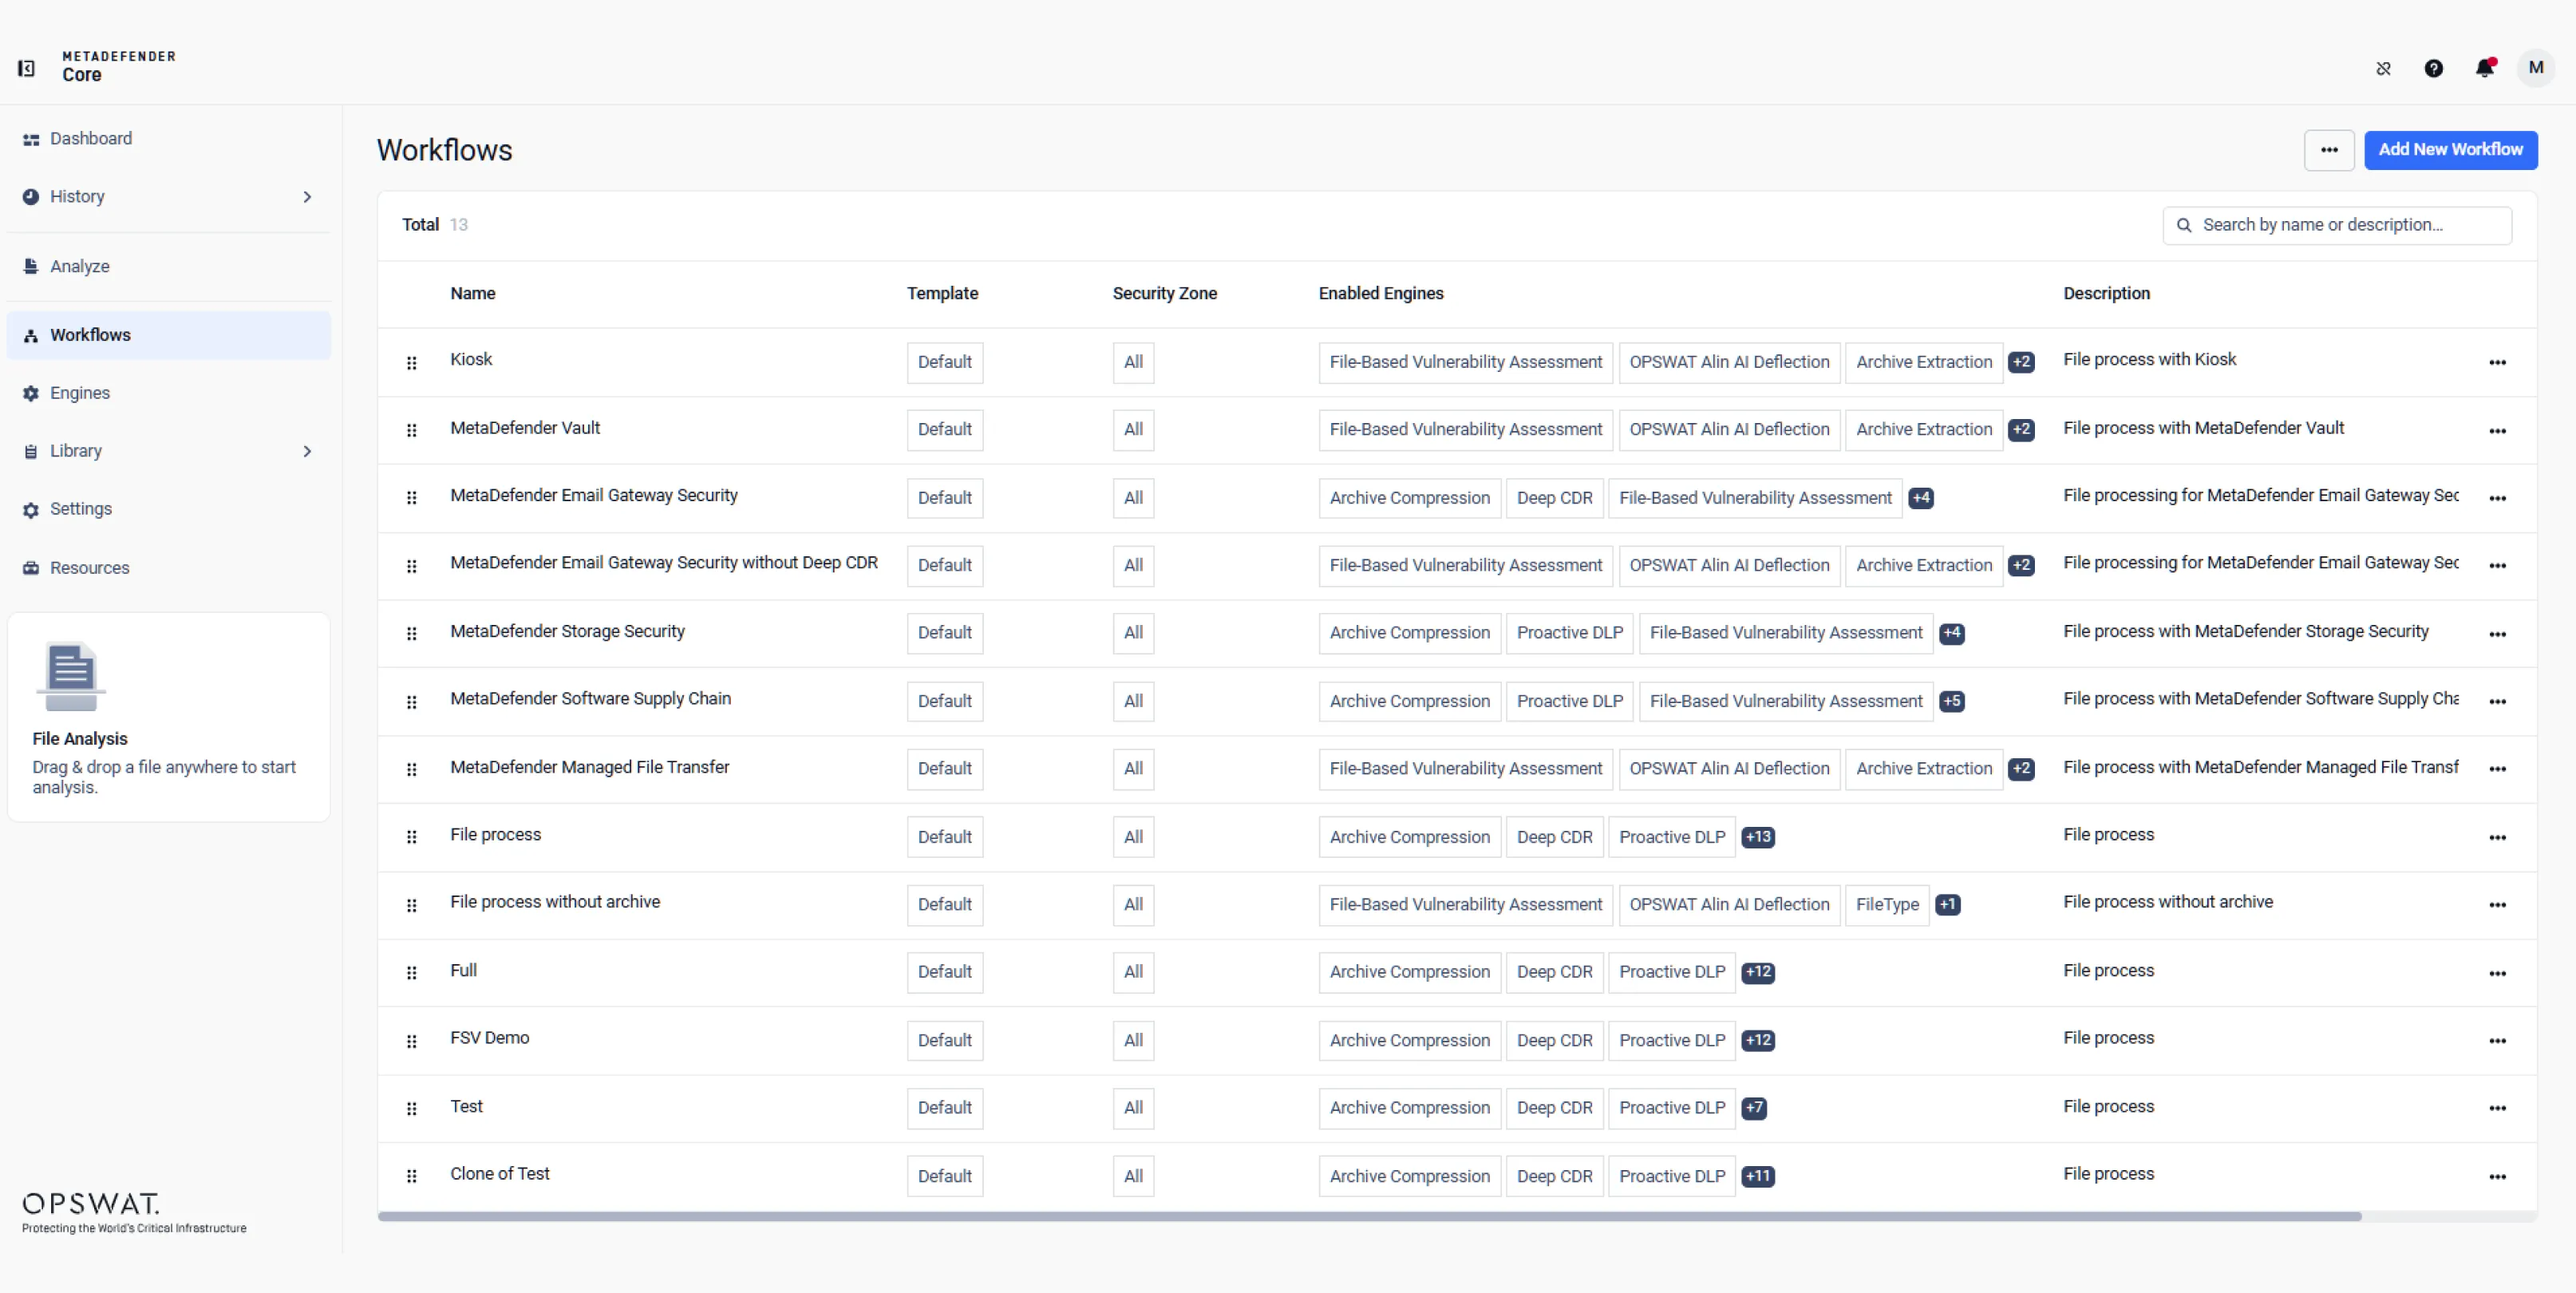
Quale file viene controllato, quali passaggi seguono e quando può essere ulteriormente elaborato? Traduciamo le vostre indicazioni in workflow concordati. In questo modo il team operativo e i responsabili possono capire come vengono gestiti i file in ingresso e in quale punto è necessaria una decisione.

MetaDefender Core: panoramica dei workflow con zone di sicurezza e motori di verifica attivati
Immagine ufficiale del prodotto OPSWAT: gestione dei workflow in MetaDefender Core. Aprite l'immagine per ingrandirla.

OPSWAT MetaDefender Core

Più livelli di verifica. Una decisione definita.

L'ambito delle funzionalità, il numero di engine e i formati supportati dipendono da versione, licenza e configurazione. Le seguenti funzionalità del produttore vengono selezionate per i vostri file e verificate in un progetto pilota.

Deep CDR: controllare i contenuti attivi

Script, macro e contenuti non consentiti vengono rimossi secondo la policy, oppure i contenuti vengono ricostruiti. OPSWAT indica il supporto per oltre 200 tipi di file. Quali funzioni debbano essere conservate viene verificato con un insieme di file rappresentativo.

Multiscanning con più motori

In base al pacchetto possono essere impiegati oltre 30 motori anti-malware, insieme a metodi euristici e di machine learning complementari. I tassi di rilevamento superiori al 99% indicati da OPSWAT si basano su dichiarazioni del produttore e su test specifici e non sono una garanzia per ogni file o configurazione.

Riconoscere il tipo di file effettivo

Oltre all'estensione viene analizzata la struttura del file, per individuare formati mascherati e indicazioni contraddittorie. Il rilevamento disponibile, incluse le procedure basate sull'AI, dipende dalla versione del modulo scelta.

Estrarre gli archivi in modo controllato

OPSWAT indica oltre 30 formati di archivio. Annidamento e limiti delle risorse vengono considerati nella policy. Gli archivi cifrati richiedono un formato supportato e una password messa a disposizione in modo autorizzato per il controllo del contenuto.

Valutare le vulnerabilità basate sui file

I file e i componenti software vengono verificati per individuare vulnerabilità note rilevabili, prima che entrino nel processo previsto. Questo completa il rilevamento del malware, ma non sostituisce un pentest applicativo completo.

Adaptive Threat Analysis

L'analisi sandbox basata su emulazione fornisce indicazioni aggiuntive e IOC per la valutazione dei file sospetti. Definiamo quando questa analisi è necessaria e come il suo risultato influisce sull'approvazione.

Integrare la Threat Intelligence

Informazioni aggiornate di analisi e reputazione possono integrare la decisione. Le interrogazioni esterne, i canali di aggiornamento e i metadati trasmessi devono essere conformi al modello operativo consentito del vostro ambiente.

DLP e controlli sui contenuti

I contenuti sensibili possono essere individuati, oscurati o filigranati in base alla policy. I controlli complementari sui contenuti per immagini a contenuto sessuale o testi offensivi vengono verificati concretamente in base ai moduli disponibili e al vostro caso d'uso.

Valutare origine e fornitore

Le informazioni sul paese di origine e sul produttore possono supportare le policy contro fonti indesiderate. Tali indizi vengono trattati come segnale di valutazione e non come unica prova di un'origine attendibile.

SBOM e valutazione dei componenti

Le distinte base del software (SBOM) rendono visibili i componenti rilevati nel codice supportato e negli artefatti dei container. Le vulnerabilità note possono essere associate; ambito e limiti del rilevamento vengono valutati nel progetto pilota.

Dashboard e integrazione SIEM

Risultati, log e informazioni operative vengono resi utilizzabili per i vostri responsabili e per il SOC. Accesso, conservazione ed esportazione vengono definiti in modo che anche i metadati sensibili siano trattati adeguatamente.

Indicazioni su funzionalità e prestazioni secondo OPSWAT MetaDefender Core . Nessuna promessa generica di rilevamento completo delle minacce.

Modelli operativi

Analizzare i file là dove i vostri dati possono essere elaborati.

On-premise

Per l'elaborazione centralizzata e la gestione controllata dei dati. Capacità, canali di aggiornamento e connessioni esterne necessarie vengono verificati in base al volume di file previsto.

Cloud

Per applicazioni basate su cloud ed elaborazione integrata. Vengono concordati esplicitamente la responsabilità per la gestione operativa e l'ubicazione dei dati, nonché i servizi ammessi.

Cloud Image

Distribuzione preconfigurata su AWS, Azure o GCP secondo l'offerta del produttore. Configurazione, protezione e gestione restano parte dell'implementazione specifica.

Container e Kubernetes

Per l'elaborazione containerizzata e il carico dinamico. Scalabilità, code, dati persistenti e fabbisogno di risorse vengono pianificati insieme.

Distributed Cluster

Per volumi maggiori, elaborazione parallela e controllo centralizzato. Disponibilità, scenari di guasto e capacità necessaria vengono testati prima del collaudo.

Dal caricamento al trasferimento

Sicurezza dei file nei punti di passaggio.

Upload sicuri

Verificare ed eventualmente sanificare i file di clienti, partner e fornitori prima che vengano acquisiti nel portale, nel DMS o nell'applicazione specialistica.

Allegati e-mail

Integrare il controllo nel percorso di consegna previsto; sanificazione e DLP devono essere coerenti con la funzione desiderata e i componenti di integrazione utilizzati.

Download

Sottoporre i file provenienti da internet, cloud o fonti collegate a un controllo definito prima dell'utilizzo operativo.

Trasferimenti interni ed esterni

Integrare il controllo dei file nei passaggi controllati tra reti. Un passaggio air gap o tra domini richiede inoltre l'architettura complessiva adeguata.

Indagini del SOC

Fornire risultati di analisi e IOC per le indagini e trattare i file sospetti tramite un processo regolamentato.

Limitare l'esfiltrazione di dati

Verificare i file in uscita rispetto a contenuti sensibili definiti e trattenerli o elaborarli secondo la policy, prima che superino il punto di passaggio previsto.

Pianificazione e realizzazione

Scansione file e CDR nella pratica di progetto.

Integrare rilevamento e sanificazione in un unico processo di autorizzazione

Un risultato di scansione positivo o negativo non risponde da solo a tutte le domande di un'applicazione. Quali tipi di file servono davvero al processo, quali contenuti attivi sono consentiti e cosa deve succedere in caso di risultato sconosciuto? Definiamo insieme le regole in base al processo aziendale effettivo. Multiscanning e Content Disarm and Reconstruction vengono impiegati come procedure complementari. Il file che serve al processo non viene semplicemente trasmesso senza controllo; il suo stato di elaborazione determina se e in quale forma raggiunge il passaggio successivo.

La sanificazione può modificare i contenuti e deve quindi essere testata con documenti rappresentativi. Macro o altri elementi attivi possono essere rilevanti per un processo aziendale, anche se una policy di protezione ne prevede la rimozione. Questi conflitti richiedono una decisione consapevole. Negli archivi cifrati, il contenuto deve prima essere accessibile tramite una password fornita in modo autorizzato; uno scanner non può semplicemente aggirare una cifratura sconosciuta. Per i file non verificabili, gli errori di formato e i superamenti dei valori soglia vengono pertanto concordate procedure chiare di eccezione e di quarantena.

Adattare integrazione e modello operativo al volume e al fabbisogno di protezione

Il tipo di implementazione adeguato dipende dal volume dei file, dalle dimensioni, dal mix di formati e dal tempo di attesa consentito. Un punto di controllo centrale per volumi prevedibili pone requisiti diversi rispetto a upload molto variabili in un'applicazione SaaS. Analizziamo insieme il throughput previsto e i moduli necessari e testiamo un insieme rappresentativo di file. Da qui si ricavano capacità, code e comportamento in caso di anomalie. Un'immagine cloud disponibile o un container costituiscono una modalità di implementazione, non ancora un servizio completamente configurato e gestito.

Per ambienti on-premise o isolati si aggiungono aggiornamenti, licenze e lo scambio di informazioni consentito. Gli aggiornamenti del motore e le richieste esterne di reputazione o intelligence devono essere compatibili con il piano operativo. Un sistema di scansione dei file da solo non crea inoltre alcuna connessione autorizzata tra domini di sicurezza. Dove sono necessari trasferimenti controllati o procedure air-gap, il controllo viene integrato nel processo complessivo previsto a tale scopo. L'architettura consentita e la sua autorizzazione restano una decisione di progetto separata.

Rendere evidenze e decisioni utilizzabili per applicazione e SOC

Le applicazioni hanno bisogno di una risposta univoca, mentre un SOC necessita di dettagli aggiuntivi per l'analisi. Separiamo quindi lo stato di autorizzazione rilevante per il processo dalle informazioni di analisi più approfondite. I risultati vengono collegati all'operazione sul file prevista e i log vengono inviati ai destinatari concordati. Conservazione e diritti di accesso devono essere scelti con attenzione, poiché report e metadati possono contenere a loro volta informazioni sensibili. Per i controlli manuali vengono documentate la responsabilità e le condizioni di un'eventuale autorizzazione successiva.

Prima dell'utilizzo in produzione vengono testati file consentiti, blocchi previsti e casi di errore tecnico. Questo comprende sia i timeout e le analisi incomplete sia i risultati regolari. Gli indicatori forniti dal produttore descrivono determinati ambiti di prodotto o test e non costituiscono una garanzia di rilevamento di ogni minaccia. Per il vostro progetto contano i moduli effettivamente concessi in licenza, le vostre policy e le procedure operative verificate. Il passaggio di consegne rende verificabile questa base e stabilisce come vengono gestiti nuovi tipi di file o requisiti modificati.

Scenario di progetto illustrativo

Esempio: upload in un portale clienti

Un documento resta inizialmente in un'area di ingresso dedicata. Dopo il controllo del tipo di file, la scansione ed eventualmente la sanificazione, l'applicazione riceve uno stato definito. Solo i contenuti autorizzati vengono acquisiti nel processo di business; gli errori e i file non verificabili seguono un percorso di eccezione regolamentato.

Prima di iniziare

Domande su Scansione file e CDR.

MetaDefender rileva ogni tipo di malware?

Non esiste una garanzia universale di rilevamento. OPSWAT indica valori di rilevamento elevati per determinati ambiti di prodotto e test. La protezione effettiva dipende, tra l'altro, dai moduli, dagli aggiornamenti, dalle policy e dai file stessi.

È possibile controllare archivi cifrati?

Con un formato supportato e una password disponibile in modo autorizzato, il contenuto può essere estratto per il controllo. Senza accesso al testo in chiaro, il controllo del contenuto resta limitato; per questo viene concordata una gestione specifica dei file non verificabili.

È possibile un funzionamento offline?

Una configurazione on-premise adeguata viene pianificata in base a versione del prodotto, moduli, licenze e canali di aggiornamento. Le interrogazioni online e la trasmissione dei dati devono essere valutate o escluse per l'ambiente specifico.

Scansione, DLP e SBOM sono sempre incluse nella dotazione di base?

L'ambito funzionale disponibile dipende da versione del prodotto, piattaforma, configurazione e licenza. Prima dell'implementazione vengono verificati concretamente i moduli necessari e la loro disponibilità.

Servizi correlati

Alla panoramica sulla cybersecurity

Scansione file e CDR con OTOKO®

Descrivete il vostro progetto. Chiariremo insieme come iniziare nel modo più adatto.

Indicateci i sistemi interessati e l'obiettivo della vostra richiesta. Nel primo colloquio definiamo insieme ambito, presupposti e i prossimi passi.

Parliamo di Scansione file e CDR.

I nostri partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilità

Adatta la visualizzazione alle tue esigenze.

Per questa pagina non è ancora disponibile una versione in linguaggio semplice.

Le impostazioni valgono attualmente per questa visita. Puoi consentirne il salvataggio permanente nelle impostazioni cookie.