Menu

Contattaci
Logo
Stampa

IBM HSM: chiavi nel mainframe e nel cloud

IBM realizza schede Crypto Express per server IBM Z, Power e x86 e le completa con servizi di chiavi nell'IBM Cloud. Scegliamo con voi la scheda o il servizio adatto e verifichiamo il livello di certificazione necessario. Colleghiamo le modalità operative CCA ed EP11 alle vostre applicazioni. Teniamo conto fin dall'inizio delle dismissioni annunciate nel cloud.

Provate il prodotto
  • FIPS 140-2 Level 4, CMVP 4558
  • FIPS 140-3 Level 3 in corso
  • PCI HSM con CCA 8.x
  • CRYSTALS-Dilithium e Kyber
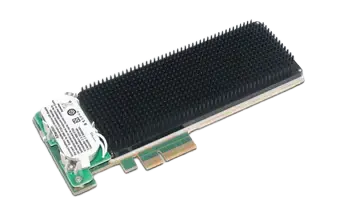
Coprocessore crittografico IBM 4769 PCIe
Immagine del prodotto: IBM

IBM in sintesi

Un modulo di sicurezza hardware genera e conserva chiavi crittografiche in un dispositivo certificato che non rilascia mai la chiave in chiaro. In IBM questo dispositivo è la scheda Crypto Express, con tre modalità operative. CCA copre i pagamenti, EP11 fornisce Enterprise PKCS#11 per le applicazioni generiche, la terza modalità si limita ad accelerare. La scheda si inserisce nei mainframe della linea IBM Z, nei sistemi Power e, come modello 4770-001, in un server x86 con RHEL.

La crittografia e i moduli di sicurezza hardware sono la nostra competenza principale. Conosciamo le modalità operative CCA ed EP11, il collegamento tramite ICSF sotto z/OS e le dismissioni annunciate nell'IBM Cloud. Accompagniamo il vostro progetto dalla scelta all'integrazione fino all'esercizio.

Schede Crypto Express, servizi cloud, gestione delle chiavi
FIPS 140-2 Level 4, CMVP 4558
CRYSTALS-Dilithium e Kyber in hardware, ECDH ibrido con Kyber
Scheda PCIe in IBM Z, Power e x86, più IBM Cloud

Le serie nel dettaglio

IBM 4770 e Crypto Express 8S

La 4770 è la scheda attuale di IBM e su IBM Z si chiama Crypto Express 8S. Si inserisce in z16 e z17, nei sistemi Power11 e, come modello 4770-001, in server x86 con RHEL. La scheda reagisce alle manomissioni ed è l'unica scheda IBM che funziona anche in server x86. Serve il sistema operativo z/OS tramite il servizio crittografico ICSF, oltre a Linux on Z, AIX, IBM i e Linux on Power.

Modelli

IBM 4770 e Crypto Express 8S: Modelli
Crypto Express 8S per IBM z16Feature Code 0851
Crypto Express 8S per IBM z17Feature Code 0908 e 0909
4770 per Power11Feature Code EPG4, EPG5 ed EPG6
4770-001Server x86 con RHEL
Fattori di forma
Scheda PCIe
Modalità di esercizio
Data center proprio, IBM Z da z16, Sistemi Power11, Server x86 con RHEL

Certificazioni

  • FIPS 140-2 Level 4, CMVP 4558, valido fino al 21 settembre 2026
  • FIPS 140-3 Level 3 in corso, hardware conforme al Level 4
  • PCI HSM con CCA 8.x, su IBM Z ancora in sospeso secondo la pagina di panoramica

Caratteristiche

  • Tre modalità operative: CCA per i pagamenti, EP11 per PKCS#11, solo acceleratore
  • CRYSTALS-Dilithium e Kyber in hardware, più ECDH ibrido con Kyber
  • Caricamento del codice e attestazione resistenti ai computer quantistici
  • RSA fino a 4096 bit, ECC fino a P-521 e Brainpool 512, Curve25519, Curve448, EdDSA e SHA-3
  • Cifratura a conservazione del formato FF1 e FF2, più TR-31, X9.143 e TR-34
  • Oltre 23.000 operazioni PIN al secondo, codice proprio tramite UDX
Dati del produttore

IBM 4769 e Crypto Express 7S

La 4769 è la scheda della generazione precedente e funziona come Crypto Express 7S in IBM z15 e in Power9 e Power10. Per server senza IBM Z esiste la variante 4769-001. La scheda è certificata FIPS 140-2 Level 4 con il numero di certificato 4079 e ha la validazione PCI HSM da CCA 7.x. La scheda precedente 4768 ha anch'essa il Level 4 con il numero di certificato 3410, mentre le schede 4767 e 4765 non sono più in vendita.

Guardate l'immagine del dispositivo

Modelli

IBM 4769 e Crypto Express 7S: Modelli
Crypto Express 7S per IBM z15FIPS 140-2 Level 4 con CMVP 4079
4769 per Power9 e Power10La stessa scheda nel sistema Power
4769-001Variante per server della linea x64
4768 e Crypto Express 6SScheda più datata con CMVP 3410 e PCI HSM da CCA 6.0
Fattori di forma
Scheda PCIe
Modalità di esercizio
Data center proprio, IBM z15, Power9 e Power10, Server della linea x64
Ciclo di vita
Generazione precedente della 4770, ancora presente nel portafoglio, mentre le schede più datate 4767 e 4765 non sono più in vendita

Certificazioni

  • FIPS 140-2 Level 4, CMVP 4079
  • PCI HSM da CCA 7.x
  • FIPS 140-2 Level 4, CMVP 3410 per la 4768

Caratteristiche

  • Impiego in IBM z15 e in Power9 e Power10
  • Variante 4769-001 per server della linea x64
  • Validazione PCI HSM da CCA 7.x per i pagamenti
  • La 4768 ha PCI HSM da CCA 6.0
  • Le schede 4767 e 4765 non sono più in vendita

Dati del produttore

IBM Cloud HSM 7.0 e 6.0

IBM Cloud HSM mette a disposizione in IBM Cloud Classic un'appliance dedicata per cliente, tecnicamente una Thales Luna. La versione 7.0 usa la Luna a750 con FIPS 140-2 Level 3, la versione 6.0 la Luna SA 7000 con Level 2. Il servizio è in dismissione ed è supportato fino all'11 agosto 2027. Come sostituto IBM raccomanda il servizio HSM di Utimaco nell'IBM Cloud.

Appliance dell'IBM Cloud Hardware Security Module
Immagine del prodotto: IBM

Modelli

IBM Cloud HSM 7.0 e 6.0: Modelli
IBM Cloud HSM 7.0Thales Luna a750 con FIPS 140-2 Level 3
IBM Cloud HSM 6.0Thales Luna SA 7000 con FIPS 140-2 Level 2
Fattori di forma
Appliance dedicata nell'IBM Cloud
Modalità di esercizio
IBM Cloud Classic
Ciclo di vita
In dismissione, supporto fino all'11 agosto 2027, il sostituto raccomandato è il servizio HSM di Utimaco nell'IBM Cloud

Certificazioni

  • FIPS 140-2 Level 3 per la Luna a750
  • FIPS 140-2 Level 2 per la Luna SA 7000

Caratteristiche

  • Un'appliance dedicata per cliente in IBM Cloud Classic
  • Supporto fino all'11 agosto 2027
  • Utimaco Payment HSM as a Service è nel catalogo dell'IBM Cloud dal 22 agosto 2025
  • La dismissione è descritta solo nella documentazione IBM

Dati del produttore

Hyper Protect Crypto Services e Key Protect Dedicated

Hyper Protect Crypto Services unisce un servizio di chiavi single-tenant a un Cloud HSM su LinuxONE e Crypto Express. Il servizio è in dismissione, il successore è IBM Cloud Key Protect Dedicated con tenant dedicato, KYOK e KMIP. IBM ha annunciato questo successore il 19 marzo 2026. I suoi moduli puntano a FIPS 140-3 Level 4, la certificazione è ancora in corso. Come hardware di back-end IBM indica Utimaco, Thales e Marvell.

Modelli

Hyper Protect Crypto Services e Key Protect Dedicated: Modelli
Hyper Protect Crypto ServicesUn tenant per istanza, HSM su LinuxONE
IBM Cloud Key Protect DedicatedSuccessore, annunciato il 19 marzo 2026
Key ProtectPiù tenant, FIPS 140-2 Level 3, BYOK
Unified Key OrchestratorAnche per container, z/OS e LinuxONE nel proprio data center
Fattori di forma
Servizio cloud
Modalità di esercizio
IBM Cloud, Data center proprio per l'Unified Key Orchestrator
Ciclo di vita
Hyper Protect Crypto Services è in dismissione, fine della commercializzazione il 28 marzo 2026, fine del servizio il 20 marzo 2027, la pagina di panoramica indica il 28 marzo 2027

Certificazioni

  • FIPS 140-2 Level 4 per Hyper Protect Crypto Services
  • Common Criteria EAL4
  • FIPS 140-3 Level 4 per Key Protect Dedicated in corso
  • FIPS 140-2 Level 3 per Key Protect

Caratteristiche

  • Keep Your Own Key, il controllo sulla chiave resta a voi
  • PKCS#11 e GREP11 per le applicazioni, KMIP per i sistemi di gestione delle chiavi
  • Unified Key Orchestrator gestisce AWS KMS, Azure Key Vault, Google Cloud KMS e Key Protect
  • Key Protect Dedicated indica Utimaco, Thales e Marvell come hardware di back-end
  • È annunciata una variante con PKCS#11

Dati del produttore

Guardium Key Lifecycle Manager

Il Guardium Key Lifecycle Manager nella versione 4 è un key server e supporta KMIP, IPP e REST. Funziona su bare metal, in una macchina virtuale o in un container. Per le chiavi si può collegare opzionalmente un modulo di sicurezza hardware certificato FIPS 140-3 Level 3. In questo modo separa la gestione delle chiavi dalle applicazioni che le utilizzano.

Modelli

Guardium Key Lifecycle Manager: Modelli
Guardium Key Lifecycle Manager v4Key server con KMIP, IPP e REST
HSM di back-end opzionaleCollegamento di un modulo certificato FIPS 140-3 Level 3
Fattori di forma
Bare metal, Macchina virtuale, Container
Modalità di esercizio
Data center proprio, Virtualizzazione, Piattaforma container

Certificazioni

  • FIPS 140-3 Level 3 per l'HSM di back-end opzionale

Caratteristiche

  • KMIP per sistemi di terze parti, più IPP e REST
  • Funzionamento su bare metal, in una macchina virtuale o in un container
  • Collegamento opzionale di un modulo certificato FIPS 140-3 Level 3
  • Separa la gestione delle chiavi dall'applicazione

Dati del produttore

Come scegliere il modello adatto

Con IBM quattro punti determinano la scelta: la piattaforma, la modalità operativa della scheda, il livello di certificazione richiesto e il ciclo di vita del servizio. Li chiariamo in un workshop e documentiamo il risultato in un documento decisionale.

Piattaforma

La scheda dipende dal server: z16 e z17 usano la Crypto Express 8S, z15 la Crypto Express 7S. Per Power11 c'è la 4770, per Power9 e Power10 la 4769. Nei server x86 funziona solo la 4770-001 con RHEL.

Modalità operativa

CCA è la modalità operativa per i pagamenti e lì ha la validazione PCI HSM, mentre EP11 fornisce Enterprise PKCS#11 per le applicazioni generiche. Il solo acceleratore calcola senza custodire chiavi proprie ed è adatto al puro carico di calcolo. Definiamo la modalità operativa per ogni scheda e applicazione e documentiamo la decisione.

Livello di certificazione ed evidenze

La 4770 è certificata FIPS 140-2 Level 4 con il numero di certificato 4558, valido fino al 21 settembre 2026. La certificazione FIPS 140-3 Level 3 è ancora in corso, mentre l'hardware soddisfa il Level 4. La validazione PCI HSM vale da CCA 8.x; per IBM Z la pagina di panoramica indica lo stato come in sospeso.

Ciclo di vita e gestione operativa

IBM Cloud HSM funziona fino all'11 agosto 2027, Hyper Protect Crypto Services termina come servizio il 20 marzo 2027. Chi oggi pianifica nel cloud punta su Key Protect Dedicated. L'intera soluzione funziona in data center tedeschi.

I nostri servizi per i prodotti IBM

Non ci limitiamo alla scheda: ci occupiamo del lavoro prima e dopo, cioè scelta, collegamento a ICSF e alle applicazioni, cerimonia delle chiavi, monitoraggio e gestione operativa. Documentiamo la cerimonia delle chiavi in modo che gli auditor possano ricostruirla in seguito. Un unico team vi accompagna dalla consulenza all'esercizio.

  • Consulenza e integrazione HSM

    Scegliamo scheda e modalità operativa, configuriamo CCA ed EP11 e colleghiamo z/OS tramite ICSF. Si aggiungono Linux e AIX, e documentiamo la cerimonia delle chiavi a prova di audit.

    HSM e gestione delle chiavi

  • PQC Readiness

    Rileviamo quali chiavi e protocolli si basano oggi su RSA ed ECC, perché entrambi gli algoritmi sono minacciati dai computer quantistici. Poi pianifichiamo il percorso verso CRYSTALS-Dilithium e Kyber nella scheda, oltre all'ECDH ibrido con Kyber. Inseriamo nel piano anche il caricamento del codice e l'attestazione resistenti ai computer quantistici.

    Crittografia post-quantistica

  • Cybersecurity

    Separiamo amministrazione e applicazione, verifichiamo ruoli e log e monitoriamo le schede durante l'esercizio. Inoltriamo gli eventi al vostro SIEM, che raccoglie e valuta le segnalazioni di sicurezza.

    Cybersecurity

Norme ed evidenze

Questi cinque requisiti determinano con IBM la scelta della scheda e la documentazione del progetto. Vi diciamo quale scheda o quale servizio li soddisfa oggi e quale evidenza è ancora in corso.

Requisito / Cosa richiede / Cosa fornisce OTOKO®
RequisitoCosa richiedeCosa fornisce OTOKO®
FIPS 140-2Moduli crittografici certificati con livello di protezione fisica definito4770 con Level 4 e CMVP 4558, 4769 con Level 4 e CMVP 4079
FIPS 140-3Certificazione secondo lo standard attuale per i moduli crittografici4770 con Level 3 in corso, Key Protect Dedicated con Level 4 in corso
PCI HSMHardware certificato per PIN e chiavi delle carte4770 da CCA 8.x, 4769 da CCA 7.x, per IBM Z in sospeso secondo la pagina di panoramica
Common Criteria EAL4Implementazione certificata della protezione delle chiaviHyper Protect Crypto Services su LinuxONE e Crypto Express
KMIP e X9.143Gestione delle chiavi indipendente dal produttore e scambio protetto delle chiaviKMIP nel Guardium Key Lifecycle Manager, TR-31, X9.143 e TR-34 sulla 4770

Domande frequenti su IBM

Temi correlati

Volete saperne di più su

IBM

IBM realizza schede Crypto Express per server IBM Z, Power e x86 e le completa con servizi di chiavi nell'IBM Cloud. Scegliamo con voi la scheda o il servizio adatto e verifichiamo il livello di certificazione necessario. Colleghiamo le modalità operative CCA ed EP11 alle vostre applicazioni. Teniamo conto fin dall'inizio delle dismissioni annunciate nel cloud.

I nostri clienti

I nostri partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilità

Adatta la visualizzazione alle tue esigenze.

Per questa pagina non è ancora disponibile una versione in linguaggio semplice.

Le impostazioni valgono attualmente per questa visita. Puoi consentirne il salvataggio permanente nelle impostazioni cookie.
















































