Menü

Kontakt aufnehmen
Logo
Presse

IBM HSM: Schlüssel im Großrechner und in der Cloud

IBM baut Crypto Express Karten für IBM Z, Power und x86 Server und ergänzt sie um Schlüsseldienste in der IBM Cloud. Wir wählen mit Ihnen die passende Karte oder den passenden Dienst und prüfen die nötige Prüfstufe. Wir binden die Betriebsarten CCA und EP11 an Ihre Anwendungen an. Die Abkündigungen in der Cloud planen wir von Anfang an mit ein.

Produkt testen
  • FIPS 140-2 Level 4, CMVP 4558
  • FIPS 140-3 Level 3 im Verfahren
  • PCI HSM mit CCA 8.x
  • CRYSTALS-Dilithium und Kyber
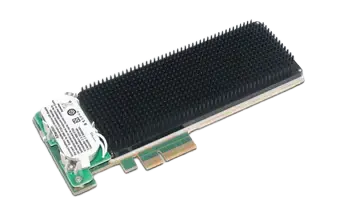
IBM 4769 PCIe Cryptographic Coprocessor
Produktbild: IBM

IBM im Überblick

Ein Hardware-Sicherheitsmodul erzeugt und speichert kryptografische Schlüssel in einem geprüften Gerät, das den Klartextschlüssel nie herausgibt. Bei IBM ist dieses Gerät die Crypto Express Karte mit drei Betriebsarten. CCA deckt den Zahlungsverkehr ab, EP11 liefert Enterprise PKCS#11 für allgemeine Anwendungen, der dritte Modus beschleunigt nur. Die Karte steckt in Großrechnern der Reihe IBM Z, in Power Systemen und als Modell 4770-001 in einem x86 Server unter RHEL.

Kryptografie und Hardware-Sicherheitsmodule sind unsere Kernkompetenz. Wir kennen die Betriebsarten CCA und EP11, die Anbindung über ICSF unter z/OS und die Abkündigungen in der IBM Cloud. Wir führen Ihr Projekt von der Auswahl über die Integration bis in den Betrieb.

Crypto Express Karten, Cloud-Dienste, Schlüsselverwaltung
FIPS 140-2 Level 4, CMVP 4558
CRYSTALS-Dilithium und Kyber in Hardware, hybrid ECDH mit Kyber
PCIe-Karte in IBM Z, Power und x86, dazu IBM Cloud

Die Serien im Detail

IBM 4770 und Crypto Express 8S

Der 4770 ist die aktuelle Karte von IBM und trägt auf IBM Z den Namen Crypto Express 8S. Sie steckt in z16 und z17, in Power11 Systemen und als Modell 4770-001 in x86 Servern unter RHEL. Die Karte reagiert auf Manipulation und ist die einzige IBM Karte, die auch in x86 Servern läuft. Sie bedient das Betriebssystem z/OS über den Schlüsseldienst ICSF sowie Linux on Z, AIX, IBM i und Linux on Power.

Modelle

IBM 4770 und Crypto Express 8S: Modelle
Crypto Express 8S für IBM z16Feature Code 0851
Crypto Express 8S für IBM z17Feature Codes 0908 und 0909
4770 für Power11Feature Codes EPG4, EPG5 und EPG6
4770-001x86 Server unter RHEL
Bauformen
PCIe-Karte
Betrieb
Eigenes Rechenzentrum, IBM Z ab z16, Power11 Systeme, x86 Server unter RHEL

Zertifizierungen

  • FIPS 140-2 Level 4, CMVP 4558, gültig bis 21. September 2026
  • FIPS 140-3 Level 3 im Verfahren, Hardware nach Level 4
  • PCI HSM mit CCA 8.x, auf IBM Z laut Übersichtsseite noch ausstehend

Merkmale

  • Drei Betriebsarten: CCA für den Zahlungsverkehr, EP11 für PKCS#11, reiner Beschleuniger
  • CRYSTALS-Dilithium und Kyber in Hardware, dazu hybrides ECDH mit Kyber
  • Quantensicheres Laden von Code und quantensichere Attestierung
  • RSA bis 4096 Bit, ECC bis P-521 und Brainpool 512, Curve25519, Curve448, EdDSA und SHA-3
  • Formaterhaltende Verschlüsselung FF1 und FF2, dazu TR-31, X9.143 und TR-34
  • Mehr als 23.000 PIN-Operationen pro Sekunde, eigener Code über UDX
Herstellerangaben

IBM 4769 und Crypto Express 7S

Der 4769 ist die Karte der Vorgängergeneration und läuft als Crypto Express 7S in IBM z15 sowie in Power9 und Power10. Für Server ohne IBM Z gibt es die Variante 4769-001. Die Karte trägt FIPS 140-2 Level 4 mit der Prüfnummer 4079 und die PCI HSM Prüfung ab CCA 7.x. Die ältere Karte 4768 trägt ebenfalls Level 4 mit der Prüfnummer 3410, die Karten 4767 und 4765 werden nicht mehr verkauft.

Geräteabbildung ansehen

Modelle

IBM 4769 und Crypto Express 7S: Modelle
Crypto Express 7S für IBM z15FIPS 140-2 Level 4 mit CMVP 4079
4769 für Power9 und Power10Dieselbe Karte im Power System
4769-001Variante für Server der x64 Reihe
4768 und Crypto Express 6SÄltere Karte mit CMVP 3410 und PCI HSM ab CCA 6.0
Bauformen
PCIe-Karte
Betrieb
Eigenes Rechenzentrum, IBM z15, Power9 und Power10, Server der x64 Reihe
Lebenszyklus
Vorgängergeneration des 4770, weiterhin im Portfolio gelistet, die älteren Karten 4767 und 4765 werden nicht mehr verkauft

Zertifizierungen

  • FIPS 140-2 Level 4, CMVP 4079
  • PCI HSM ab CCA 7.x
  • FIPS 140-2 Level 4, CMVP 3410 für den 4768

Merkmale

  • Einsatz in IBM z15 sowie in Power9 und Power10
  • Variante 4769-001 für Server der x64 Reihe
  • PCI HSM Prüfung ab CCA 7.x für den Zahlungsverkehr
  • Der 4768 trägt PCI HSM ab CCA 6.0
  • Die Karten 4767 und 4765 werden nicht mehr verkauft

Herstellerangaben

IBM Cloud HSM 7.0 und 6.0

IBM Cloud HSM stellt in IBM Cloud Classic eine eigene Appliance je Kunde bereit, technisch eine Thales Luna. Version 7.0 nutzt die Luna a750 mit FIPS 140-2 Level 3, Version 6.0 die Luna SA 7000 mit Level 2. Der Dienst ist abgekündigt und wird bis zum 11. August 2027 unterstützt. IBM empfiehlt als Ersatz den Utimaco HSM Dienst in der IBM Cloud.

Appliance des IBM Cloud Hardware Security Module
Produktbild: IBM

Modelle

IBM Cloud HSM 7.0 und 6.0: Modelle
IBM Cloud HSM 7.0Thales Luna a750 mit FIPS 140-2 Level 3
IBM Cloud HSM 6.0Thales Luna SA 7000 mit FIPS 140-2 Level 2
Bauformen
Dedizierte Appliance in der IBM Cloud
Betrieb
IBM Cloud Classic
Lebenszyklus
Abgekündigt, Unterstützung bis zum 11. August 2027, empfohlener Ersatz ist der Utimaco HSM Dienst in der IBM Cloud

Zertifizierungen

  • FIPS 140-2 Level 3 für die Luna a750
  • FIPS 140-2 Level 2 für die Luna SA 7000

Merkmale

  • Eine eigene Appliance je Kunde in IBM Cloud Classic
  • Unterstützung bis zum 11. August 2027
  • Utimaco Payment HSM as a Service steht seit dem 22. August 2025 im Katalog der IBM Cloud
  • Die Abkündigung ist nur in der IBM Dokumentation beschrieben

Herstellerangaben

Hyper Protect Crypto Services und Key Protect Dedicated

Hyper Protect Crypto Services verbindet einen Schlüsseldienst für einen Mandanten mit einem Cloud HSM auf LinuxONE und Crypto Express. Der Dienst ist abgekündigt, Nachfolger ist IBM Cloud Key Protect Dedicated mit eigenem Mandanten, KYOK und KMIP. IBM hat diesen Nachfolger am 19. März 2026 angekündigt. Dessen Module streben FIPS 140-3 Level 4 an, das Verfahren läuft noch. Als Hardware im Hintergrund nennt IBM dort Utimaco, Thales und Marvell.

Modelle

Hyper Protect Crypto Services und Key Protect Dedicated: Modelle
Hyper Protect Crypto ServicesEin Mandant je Instanz, HSM auf LinuxONE
IBM Cloud Key Protect DedicatedNachfolger, angekündigt am 19. März 2026
Key ProtectMehrere Mandanten, FIPS 140-2 Level 3, BYOK
Unified Key OrchestratorAuch für Container, z/OS und LinuxONE im eigenen Rechenzentrum
Bauformen
Cloud-Dienst
Betrieb
IBM Cloud, Eigenes Rechenzentrum für den Unified Key Orchestrator
Lebenszyklus
Hyper Protect Crypto Services ist abgekündigt, Ende der Vermarktung am 28. März 2026, Ende des Dienstes am 20. März 2027, die Übersichtsseite nennt den 28. März 2027

Zertifizierungen

  • FIPS 140-2 Level 4 für Hyper Protect Crypto Services
  • Common Criteria EAL4
  • FIPS 140-3 Level 4 für Key Protect Dedicated im Verfahren
  • FIPS 140-2 Level 3 für Key Protect

Merkmale

  • Keep Your Own Key, die Hoheit über den Schlüssel bleibt bei Ihnen
  • PKCS#11 und GREP11 für Anwendungen, KMIP für Schlüsselverwaltungen
  • Unified Key Orchestrator steuert AWS KMS, Azure Key Vault, Google Cloud KMS und Key Protect
  • Key Protect Dedicated nennt Utimaco, Thales und Marvell als Hardware im Hintergrund
  • Eine Variante mit PKCS#11 ist angekündigt

Herstellerangaben

Guardium Key Lifecycle Manager

Der Guardium Key Lifecycle Manager in Version 4 ist ein Schlüsselserver und spricht KMIP, IPP und REST. Er läuft auf Bare Metal, in einer virtuellen Maschine oder im Container. Für die Schlüssel lässt sich optional ein Hardware-Sicherheitsmodul nach FIPS 140-3 Level 3 anbinden. So trennt er die Verwaltung der Schlüssel von den Anwendungen, die sie nutzen.

Modelle

Guardium Key Lifecycle Manager: Modelle
Guardium Key Lifecycle Manager v4Schlüsselserver mit KMIP, IPP und REST
Optionales Hintergrund-HSMAnbindung eines Moduls nach FIPS 140-3 Level 3
Bauformen
Bare Metal, Virtuelle Maschine, Container
Betrieb
Eigenes Rechenzentrum, Virtualisierung, Container-Plattform

Zertifizierungen

  • FIPS 140-3 Level 3 für das optionale Hintergrund-HSM

Merkmale

  • KMIP für Fremdsysteme, dazu IPP und REST
  • Betrieb auf Bare Metal, in einer virtuellen Maschine oder im Container
  • Optionale Anbindung eines Moduls nach FIPS 140-3 Level 3
  • Trennt die Schlüsselverwaltung von der Anwendung

Herstellerangaben

So wählen Sie das passende Modell

Vier Punkte entscheiden bei IBM über die Wahl: die Plattform, die Betriebsart der Karte, die geforderte Prüfstufe und der Lebenszyklus des Dienstes. Wir klären sie in einem Workshop und halten das Ergebnis in einer Entscheidungsvorlage fest.

Plattform

Die Karte richtet sich nach dem Server: z16 und z17 nehmen den Crypto Express 8S, z15 nimmt den Crypto Express 7S. Für Power11 gibt es den 4770, für Power9 und Power10 den 4769. In x86 Servern läuft nur der 4770-001 unter RHEL.

Betriebsart

CCA ist die Betriebsart für den Zahlungsverkehr und trägt dort die PCI HSM Prüfung, EP11 liefert Enterprise PKCS#11 für allgemeine Anwendungen. Der reine Beschleuniger rechnet ohne eigene Schlüsselhaltung und eignet sich für reine Rechenlast. Wir legen die Betriebsart je Karte und Anwendung fest und dokumentieren die Entscheidung.

Prüfstufe und Nachweis

Der 4770 trägt FIPS 140-2 Level 4 mit der Prüfnummer 4558, gültig bis zum 21. September 2026. Die Prüfung nach FIPS 140-3 Level 3 läuft noch, die Hardware erfüllt Level 4. Die PCI HSM Prüfung gilt ab CCA 8.x, für IBM Z nennt die Übersichtsseite den Status als ausstehend.

Lebenszyklus und Betrieb

IBM Cloud HSM läuft bis zum 11. August 2027, Hyper Protect Crypto Services endet als Dienst am 20. März 2027. Wer heute in der Cloud plant, setzt auf Key Protect Dedicated. Die gesamte Lösung läuft in deutschen Rechenzentren.

Unsere Leistungen rund um IBM

Wir liefern nicht nur die Karte, sondern die Arbeit davor und danach: Auswahl, Anbindung an ICSF und die Anwendungen, Schlüsselzeremonie, Überwachung und Betrieb. Die Schlüsselzeremonie dokumentieren wir so, dass Prüfer sie später nachvollziehen können. Ein Team begleitet Sie von der Beratung bis zum Betrieb.

  • HSM Consulting und Integration

    Wir wählen Karte und Betriebsart aus, richten CCA und EP11 ein und binden z/OS über ICSF an. Dazu kommen Linux und AIX, und die Schlüsselzeremonie dokumentieren wir prüffest.

    HSM & Schlüsselmanagement

  • PQC Readiness

    Wir erfassen, welche Schlüssel und Protokolle heute auf RSA und ECC beruhen, denn beide Verfahren sind durch Quantenrechner bedroht. Danach planen wir den Weg zu CRYSTALS-Dilithium und Kyber in der Karte, dazu das hybride ECDH mit Kyber. Auch das quantensichere Laden von Code und die Attestierung nehmen wir in den Plan auf.

    Post-Quanten-Kryptografie

  • Cybersecurity

    Wir trennen Administration und Anwendung, prüfen Rollen und Protokolle und überwachen die Karten im laufenden Betrieb. Die Ereignisse binden wir an Ihr SIEM an, das Sicherheitsmeldungen sammelt und bewertet.

    Cybersecurity

Normen und Nachweise

Diese fünf Vorgaben bestimmen bei IBM die Auswahl der Karte und die Dokumentation im Projekt. Wir sagen Ihnen, welche Karte oder welcher Dienst sie heute trägt und welcher Nachweis noch im Verfahren ist.

Vorgabe / Verlangt / OTOKO® liefert
VorgabeVerlangtOTOKO® liefert
FIPS 140-2Geprüfte Kryptomodule mit definierter physischer Schutzstufe4770 mit Level 4 und CMVP 4558, 4769 mit Level 4 und CMVP 4079
FIPS 140-3Prüfung nach dem aktuellen Standard für Kryptomodule4770 mit Level 3 im Verfahren, Key Protect Dedicated mit Level 4 im Verfahren
PCI HSMGeprüfte Hardware für PIN und Kartenschlüssel4770 ab CCA 8.x, 4769 ab CCA 7.x, für IBM Z laut Übersichtsseite ausstehend
Common Criteria EAL4Geprüfte Umsetzung des SchlüsselschutzesHyper Protect Crypto Services auf LinuxONE und Crypto Express
KMIP und X9.143Herstellerübergreifende Schlüsselverwaltung und geschützter SchlüsseltauschKMIP im Guardium Key Lifecycle Manager, TR-31, X9.143 und TR-34 auf dem 4770

Häufige Fragen zu IBM

Passende Themen

Sie möchten mehr erfahren über

IBM

IBM baut Crypto Express Karten für IBM Z, Power und x86 Server und ergänzt sie um Schlüsseldienste in der IBM Cloud. Wir wählen mit Ihnen die passende Karte oder den passenden Dienst und prüfen die nötige Prüfstufe. Wir binden die Betriebsarten CCA und EP11 an Ihre Anwendungen an. Die Abkündigungen in der Cloud planen wir von Anfang an mit ein.

Unsere Kunden

Unsere Partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Barrierefreiheit

Passe die Darstellung an deine Bedürfnisse an.

Für diese Seite ist noch keine einfache Fassung verfügbar.

Einstellungen gelten aktuell für diesen Besuch. Dauerhaftes Speichern kannst du in den Cookie-Einstellungen erlauben.
















































