Menü

Kontakt aufnehmen
Logo
Presse

IDEMIA Sphere HSM: Secure Elements statt Hauptprozessor

IDEMIA Secure Transactions ist im September 2025 mit dem Sphere HSM in den Markt für Hardware-Sicherheitsmodule eingetreten und setzt auf eine Matrix aus Secure Elements. Wir ordnen die Angaben des Herstellers ein, prüfen die Eignung für Ihre Anwendungen und begleiten Einbau und Betrieb.

Produkt testen
  • Matrix aus Secure Elements
  • 32SE bis 128SE
  • Rund 50 Watt
  • FIPS 140-3 Level 3 als Herstellerangabe
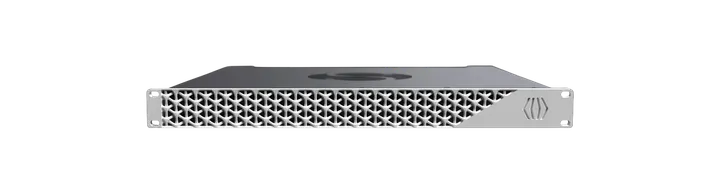
IDEMIA Sphere HSM
Produktbild: IDEMIA

IDEMIA im Überblick

Das Sphere HSM verteilt die Kryptografie auf viele Secure Elements, also auf manipulationsgeschützte Mikrocontroller, und kommt ohne einen zentralen Hauptprozessor aus. Wer mehr Leistung braucht, rüstet weitere Secure Elements nach, das Gerät nimmt dabei rund 50 Watt auf und arbeitet ohne Lüfter. IDEMIA entwickelt und konfiguriert die Geräte in Frankreich und richtet sie auf Post-Quanten-Verfahren aus.

Kryptografie und Hardware-Sicherheitsmodule sind unsere Kernkompetenz. Wir trennen bei einem jungen Produkt die belegten Angaben von den Herstellerangaben, prüfen die Eignung an Ihren Anwendungen und führen Ihr Projekt von der Auswahl bis zum Betrieb.

Matrix aus Secure Elements ohne zentralen Hauptprozessor
Desktop und Rack, 32SE bis 128SE
Rund 50 Watt, ohne Lüfter, ohne Batteriewechsel
FIPS 140-3 Level 3 als Herstellerangabe, kein CMVP-Eintrag

Die Serien im Detail

IDEMIA Sphere HSM

Das Sphere HSM ist seit September 2025 am Markt und verteilt Schlüssel und Rechenarbeit auf eine Matrix aus Secure Elements. Ohne zentralen Hauptprozessor wächst die Leistung mit jedem zusätzlichen Baustein, und mehrere Mandanten arbeiten in getrennten Sicherheitsdomänen.

Geräteabbildung ansehen

Modelle

IDEMIA Sphere HSM: Modelle
Matrix aus Secure ElementsViele geschützte Mikrocontroller statt eines Hauptprozessors
Ausbau mit weiteren Secure ElementsMehr Leistung durch zusätzliche Bausteine im Gerät
SicherheitsdomänenGetrennte Mandanten auf einem Gerät
Cluster mit AusfallübernahmeAktive Geräte übernehmen den Betrieb füreinander
Bauformen
Desktop-Gerät, Rack-Gerät
Betrieb
Eigenes Rechenzentrum, Cloud

Zertifizierungen

  • FIPS 140-3 Level 3 als Herstellerangabe aus der Pressemitteilung
  • Kein Eintrag im Prüfverzeichnis CMVP auffindbar
  • Keine Angabe zu PCI PTS, Common Criteria oder ANSSI gefunden

Merkmale

  • Rund 50 Watt Leistungsaufnahme im Betrieb
  • Ohne Lüfter und ohne Batteriewechsel
  • Auf Post-Quanten-Verfahren ausgelegt
  • In Frankreich entwickelt und dort vorkonfiguriert
  • Sicherheitsdomänen trennen mehrere Mandanten

Herstellerangaben

Sphere HSM Bauformen von 32SE bis 128SE

Die Reihe reicht vom Desktop-Gerät bis zum Rack-Gerät und von 32 Secure Elements bis 128 Secure Elements. Sie zahlen die Stufe, die Sie brauchen, und rüsten später weitere Bausteine nach, ohne das Gerät zu wechseln.

Geräteabbildung ansehen

Modelle

Sphere HSM Bauformen von 32SE bis 128SE: Modelle
32SEKleinste genannte Bestückung mit 32 Secure Elements
128SEGrößte genannte Bestückung mit 128 Secure Elements
Bauformen
Desktop-Gerät, Rack-Gerät
Betrieb
Eigenes Rechenzentrum, Cloud

Zertifizierungen

  • FIPS 140-3 Level 3 als Herstellerangabe, kein CMVP-Eintrag

Merkmale

  • Desktop-Gerät für kleine Umgebungen
  • Rack-Gerät für den Serverschrank
  • Ausbau in Stufen von 32SE bis 128SE
  • Kaltlagerung von Schlüsseln als Option
  • Aktives Cluster mit Ausfallübernahme

Herstellerangaben

IDEMIA Sphere Cryptographic Library

Die Sphere Cryptographic Library bündelt klassische Verfahren und Post-Quanten-Verfahren in einer Bibliothek und wurde im Juli 2025 veröffentlicht. Die Algorithmen sind im Programm CAVP geprüft, dazu bietet IDEMIA eine Beratung für den Wechsel auf Post-Quanten-Verfahren an.

Geräteabbildung ansehen

Modelle

IDEMIA Sphere Cryptographic Library: Modelle
Klassische VerfahrenVon der CAVP-Prüfung abgedeckt
Post-Quanten-VerfahrenVon der CAVP-Prüfung abgedeckt
Bauformen
Softwarebibliothek
Betrieb
Eigenes Rechenzentrum, Cloud

Zertifizierungen

  • Im Programm CAVP geprüfte Algorithmen, veröffentlicht im Juli 2025

Merkmale

  • Klassische Verfahren und Post-Quanten-Verfahren in einer Bibliothek
  • Algorithmen im Programm CAVP geprüft
  • Veröffentlicht im Juli 2025
  • Beratung des Herstellers zum Wechsel auf Post-Quanten-Verfahren

Herstellerangaben

So finden Sie die passende Stufe

Vier Fragen entscheiden über die Wahl: die Ausbaustufe, der verlangte Prüfnachweis, die Anwendungen mit ihren Schnittstellen und das Betriebsmodell. Wir klären sie in einem Workshop und halten je Angabe fest, ob sie belegt oder eine Herstellerangabe ist.

Ausbaustufe

Die Bestückung reicht von 32 Secure Elements bis 128 Secure Elements, und Sie erhöhen sie später durch weitere Bausteine. Wir rechnen Ihre Last aus Signaturen, Schlüsselerzeugung und Verschlüsselung auf eine Stufe hoch und planen den Ausbau mit ein.

Prüfnachweis

IDEMIA nennt FIPS 140-3 Level 3 in der Pressemitteilung, ein Eintrag im Prüfverzeichnis CMVP ist dazu nicht auffindbar. Angaben zu PCI PTS, Common Criteria oder ANSSI liegen nicht vor, deshalb prüfen wir vorab, was Ihre Aufsicht als Nachweis akzeptiert.

Anwendungen und Schnittstellen

IDEMIA nennt als Anwendungen PKI und Zertifizierungsstellen, Code Signing, Identitäts- und Zugriffsverwaltung, Zahlungsverkehr, Datenverschlüsselung, Schlüsselverwaltung in der Cloud und digitale Identitäten. Die Liste der Programmierschnittstellen ist bislang nicht veröffentlicht, deshalb klären wir sie vor jeder Anbindung mit dem Hersteller.

Betriebsmodell

Sie betreiben das Gerät im eigenen Rechenzentrum oder in der Cloud, ergänzt um Kaltlagerung für selten genutzte Schlüssel und ein aktives Cluster mit Ausfallübernahme. Die gesamte Lösung läuft in deutschen Rechenzentren.

Was wir rund um IDEMIA leisten

Wir liefern die Arbeit um das Gerät herum: Prüfung der Angaben, Auslegung der Stufe, Anbindung der Anwendungen, Schlüsselzeremonie und Überwachung. Ein Team begleitet Sie von der Beratung bis zum Betrieb.

  • HSM Consulting und Integration

    Wir legen die Zahl der Secure Elements auf Ihre Last aus, schneiden die Sicherheitsdomänen auf Ihre Mandanten zu, klären die Schnittstellen mit dem Hersteller und dokumentieren die Schlüsselzeremonie prüffest.

    HSM & Schlüsselmanagement

  • PQC Readiness

    Wir erfassen, welche Schlüssel und Protokolle auf RSA und ECC beruhen, denn Quantenrechner können diese Verfahren später brechen. Anschließend prüfen wir, welche Post-Quanten-Verfahren die Sphere Cryptographic Library für Ihren Anwendungsfall abdeckt.

    Post-Quanten-Kryptografie

  • Cybersecurity

    Wir überwachen die Geräte im Betrieb, trennen Administration und Anwendung, prüfen Rollen und Protokolle regelmäßig und binden die Ereignisse an Ihr SIEM an, das Sicherheitsmeldungen sammelt und bewertet.

    Cybersecurity

Normen und Nachweise

Fünf Vorgaben bestimmen bei IDEMIA die Auswahl und die Dokumentation. Wir sagen Ihnen, welche Angabe der Hersteller macht und welcher Nachweis dafür heute vorliegt.

Vorgabe / Verlangt / OTOKO® liefert
VorgabeVerlangtOTOKO® liefert
FIPS 140-3Geprüfte Kryptomodule mit definierter physischer SchutzstufeLevel 3 als Herstellerangabe aus der Pressemitteilung, kein CMVP-Eintrag auffindbar
eIDAS 2.0Geprüfte Signaturerstellungseinheit beim VertrauensdiensteanbieterIDEMIA richtet Sphere HSM darauf aus, eine Bestätigung als QSCD liegt nicht vor
NIS2Risikomanagement und Nachweise für wichtige und besonders wichtige EinrichtungenSphere HSM als Schlüsselspeicher, die Nachweise erstellen wir im Projekt
DORABelastbare IT im Finanzsektor mit Nachweis über DienstleisterCluster mit Ausfallübernahme, Betrieb und Protokolle dokumentieren wir mit
Cyber Resilience ActSichere Produkte mit digitalen Elementen über den LebenszyklusIDEMIA nennt die Ausrichtung auf die Verordnung, Nachweise prüfen wir je Version

Häufige Fragen zu IDEMIA

Passende Themen

Sie möchten mehr erfahren über


IDEMIA

IDEMIA Secure Transactions ist im September 2025 mit dem Sphere HSM in den Markt für Hardware-Sicherheitsmodule eingetreten und setzt auf eine Matrix aus Secure Elements. Wir ordnen die Angaben des Herstellers ein, prüfen die Eignung für Ihre Anwendungen und begleiten Einbau und Betrieb.

Unsere Kunden

Unsere Partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Barrierefreiheit

Passe die Darstellung an deine Bedürfnisse an.

Für diese Seite ist noch keine einfache Fassung verfügbar.

Einstellungen gelten aktuell für diesen Besuch. Dauerhaftes Speichern kannst du in den Cookie-Einstellungen erlauben.












































