Menü

Kontakt aufnehmen
Logo
Presse

Entrust nShield: Security World für alle Geräte

Entrust baut die nShield Familie um eine gemeinsame Schlüsselverwaltung, Security World genannt, sodass Appliance, PCIe-Karte und Dienst dieselben Schlüssel tragen. Wir wählen mit Ihnen die Geräte aus, lösen alte XC-Modelle ab und binden die Schnittstellen an Ihre Anwendungen an.

Produkt testen
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • BSI AIS 20/31
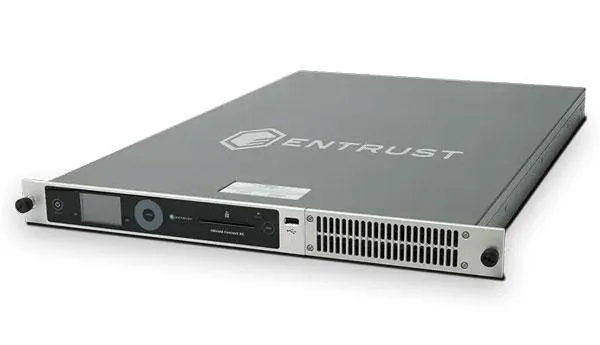
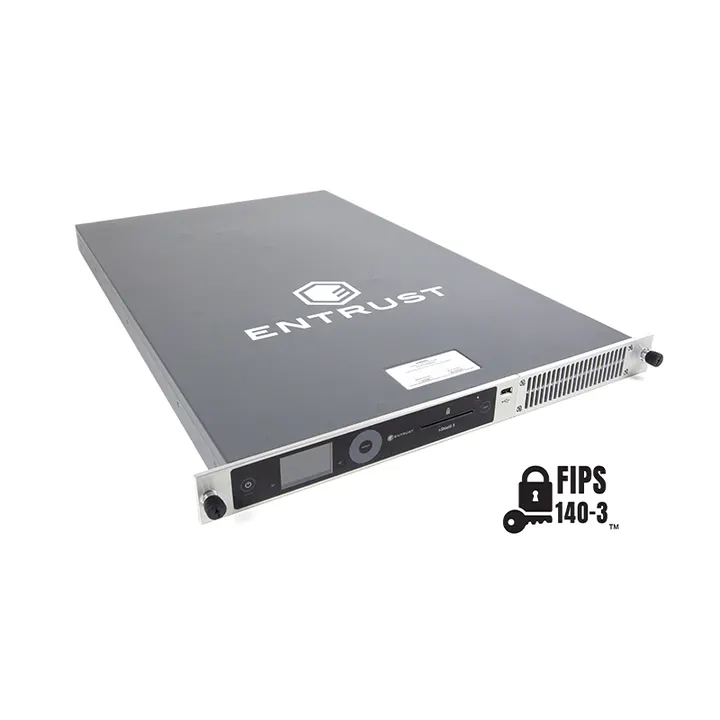
Entrust nShield 5c als Netzwerk-Appliance
Produktbild: Entrust

nShield im Überblick

Ein Hardware-Sicherheitsmodul erzeugt und speichert Schlüssel in geprüfter Hardware und gibt sie nie im Klartext heraus. Bei Entrust teilen alle aktuellen nShield Geräte die Architektur Security World und dieselben Schnittstellen PKCS#11, OpenSSL, JCE, CAPI und CNG, nCore und Web Services, sodass Sie Modelle in einem Bestand mischen können.

Kryptografie und Hardware-Sicherheitsmodule sind unsere Kernkompetenz. Wir kennen den Aufbau einer Security World, die Ablösung der XC-Modelle und CodeSafe für eigenen Code im Gerät und führen Ihr Projekt von der Auswahl über die Schlüsselzeremonie bis in den Betrieb.

nShield 5c, 5s, as a Service, Edge, Issuance
FIPS 140-3 Level 3, CMVP 4745
ML-DSA, ML-KEM, SLH-DSA, LMS
Appliance, PCIe-Karte, USB-Gerät, as a Service

Die Serien im Detail

nShield 5c

Das nShield 5c ist die Netzwerk-Appliance der aktuellen Generation und löst das nShield Connect XC ab. Es trägt FIPS 140-3 Level 3 und Common Criteria EAL4+ nach EN 419 221-5 und bedient PKI, Code Signing, Datenbanken und Mobilfunknetze.

Geräteabbildung ansehen

Modelle

nShield 5c: Modelle
BaseDrei Client-Lizenzen enthalten, bis zu 10 möglich
MidBis zu 20 Client-Lizenzen
HighBis zu 1.000 Client-Lizenzen, 11.680 RSA-2048-Operationen pro Sekunde
nShield 5c 10GVier SFP+-Anschlüsse
Bauformen
1U-Netzwerk-Appliance
Betrieb
Eigenes Rechenzentrum, Hosting beim Dienstleister

Zertifizierungen

  • FIPS 140-3 Level 3, Zertifikat 4745
  • Das CMVP führt Zertifikat 4745 unter nShield 5s
  • Common Criteria EAL4+ mit AVA_VAN.5 und ALC_FLR.2 nach EN 419 221-5
  • Grundlage für QSCD nach EN 419 241-2
  • Zufallszahlen nach BSI AIS 20/31

Merkmale

  • Firmware 13.8.3 im Modell High mit 23.890 ECDSA-P-256-Operationen pro Sekunde
  • ML-DSA-44 mit 3.130 Signaturen pro Sekunde
  • Zwei Netzteile, im Betrieb wechselbar
  • Getrennte Rollen für Betreiber und Mandant
  • Fernverwaltung über nShield Remote Administration und KeySafe 5
  • CodeSafe 5 führt eigenen Code in Containern im Gerät aus
Herstellerangaben

nShield 5s

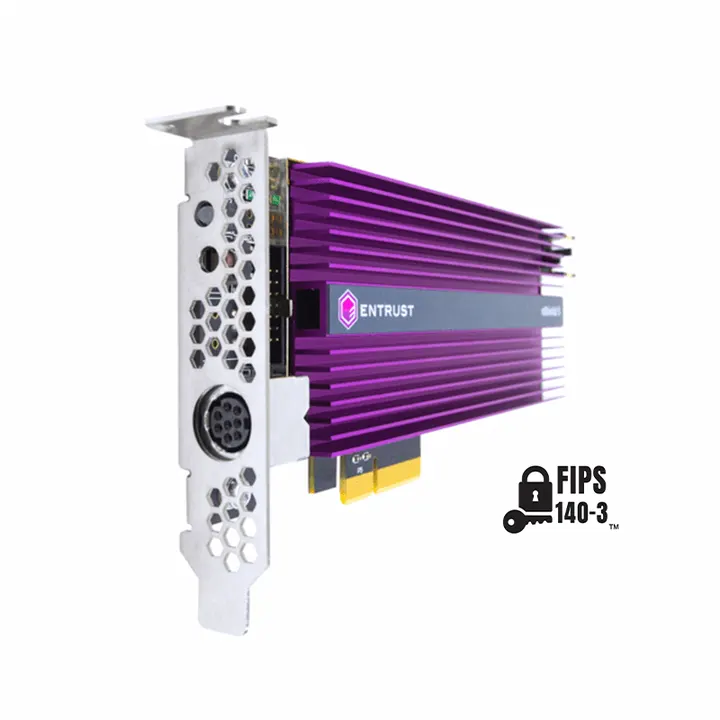
Das nShield 5s ist die PCIe-Karte derselben Generation, ersetzt das nShield Solo XC und liefert im Modell High 13.614 RSA-2048-Operationen pro Sekunde. Die Option Multi-Tenancy legt getrennte Security Worlds auf eine einzige Karte.

Entrust nShield 5s als PCIe-Karte
Produktbild: Entrust

Modelle

nShield 5s: Modelle
BaseKleinste der drei Leistungsstufen
MidMittlere Leistungsstufe
High13.614 RSA-2048- und 21.826 ECDSA-P-256-Operationen pro Sekunde
Multi-Tenancy für nShield 5sGetrennte Security Worlds auf einer Karte
Bauformen
Flache PCIe-2.0-x4-Karte
Betrieb
Anwendungsserver, Eigenes Rechenzentrum

Zertifizierungen

  • FIPS 140-3 Level 3, CMVP-Zertifikat 4745
  • Geprüft am 31. Juli 2024, gültig bis 30. Juli 2029
  • Common Criteria EAL4+ nach EN 419 221-5
  • eIDAS QSCD

Merkmale

  • Karte mit 25 Watt Leistungsaufnahme
  • Externes Smartcard-Lesegerät im Lieferumfang
  • ML-DSA-44 mit 2.780 Signaturen pro Sekunde
  • Gleiche Post-Quanten-Verfahren wie beim nShield 5c
  • Nachfolger des nShield Solo XC

Herstellerangaben

nShield as a Service

Bei nShield as a Service betreibt Entrust die Geräte in eigenen Rechenzentren, unter anderem in Deutschland, und Sie behalten Schlüssel und Security World. Sie wählen zwischen vier Leistungsstufen und zwischen selbst verwaltetem und vollständig verwaltetem Betrieb.

Rechenzentrum für Entrust nShield as a Service
Produktbild: Entrust

Modelle

nShield as a Service: Modelle
Basic400 RSA-2048-Signaturen pro Sekunde
Standard800 RSA-2048-Signaturen pro Sekunde
Premium6.000 RSA-2048-Signaturen pro Sekunde
Enterprise16.000 RSA-2048-Signaturen pro Sekunde
Bauformen
Gehosteter Dienst
Betrieb
Von Entrust betriebene Rechenzentren, Ausweichbetrieb in der Cloud

Zertifizierungen

  • Die US-Region ist nach PCI DSS zertifiziert

Merkmale

  • Rechenzentren in Deutschland, Großbritannien, den USA und Australien
  • Betrieb wahlweise selbst verwaltet oder vollständig verwaltet
  • CodeSafe wird unterstützt
  • Option für den Ausweichbetrieb in der Cloud
  • Schlüssel und Security World bleiben beim Kunden

Herstellerangaben

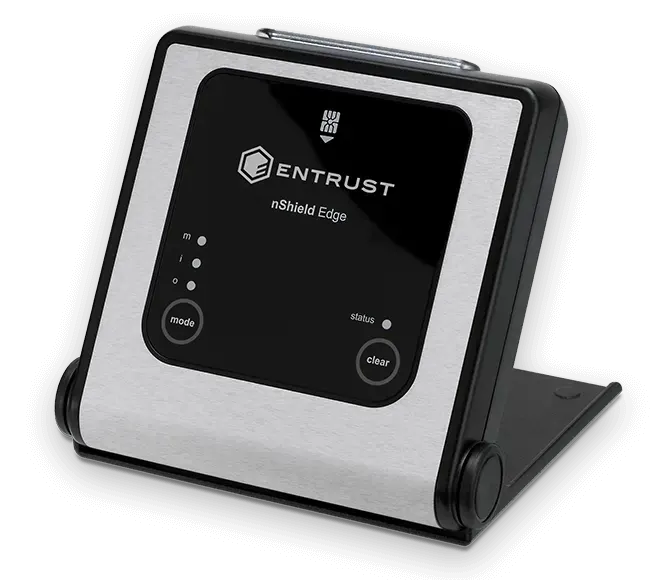
nShield Edge

Das nShield Edge ist ein tragbares USB-Gerät mit Smartcard-Leser für die Offline-Wurzel einer PKI, für Entwicklung und für eigene Schlüssel in der Cloud. Das Datenblatt stammt von 2020, es nennt weder FIPS 140-3 noch Post-Quanten-Verfahren.

Entrust nShield Edge als USB-Gerät
Produktbild: Entrust

Modelle

nShield Edge: Modelle
nShield Edge FIPS 140-2 Level 2Variante mit Prüfstufe 2
nShield Edge FIPS 140-2 Level 3Variante mit Prüfstufe 3
Developer EditionAusgabe für Entwicklung und Test
Bauformen
USB-Gerät
Betrieb
Arbeitsplatz, Entwicklungsumgebung

Zertifizierungen

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Keine Angabe zu FIPS 140-3

Merkmale

  • Etwa 2 RSA-2048-Operationen pro Sekunde
  • Smartcard-Leser für die Verwaltung
  • Für Offline-Wurzelzertifizierungsstellen, Entwicklung und eigene Schlüssel in der Cloud
  • Alle Angaben stammen aus dem Datenblatt von 2020

Herstellerangaben

nShield Issuance HSM

Das nShield Issuance HSM bereitet EMV-Daten auf und erzeugt Schlüssel für die Ausgabe von Karten, wobei EMV der Standard für Chipkarten ist. Es arbeitet nur mit Entrust Adaptive Issuance und dem Key Manager ab Version 6.6 und ist kein allgemeines Payment HSM nach PCI PTS.

Entrust nShield Issuance HSM
Produktbild: Entrust

Modelle

nShield Issuance HSM: Modelle
nShield HSMi1U-Appliance für die Kartenausgabe
Variante FIPS 140-2 Level 2Ausgabe mit Prüfstufe 2
Variante FIPS 140-2 Level 3Ausgabe mit Prüfstufe 3
Bauformen
1U-Appliance
Betrieb
Eigenes Rechenzentrum

Zertifizierungen

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Keine Zulassung als Payment HSM nach PCI PTS

Merkmale

  • Aufbereitung von EMV-Daten für die Kartenausgabe
  • Erzeugung der Schlüssel für Karten
  • Nur mit Entrust Adaptive Issuance nutzbar
  • Key Manager ab Version 6.6 erforderlich

Herstellerangaben

nShield XC

Die XC-Reihe mit nShield Connect XC und Solo XC wird nicht mehr verkauft, bleibt aber bis Ende 2027 in der regulären Wartung. Das Connect XC trägt FIPS 140-2 Level 2 und 3 sowie Common Criteria EAL4+ und leistet in den Stufen Mid und High 3.500 oder 8.600 RSA-2048-Operationen pro Sekunde.

Modelle

nShield XC: Modelle
nShield Connect XC Mid3.500 RSA-2048-Operationen pro Sekunde
nShield Connect XC High8.600 RSA-2048-Operationen pro Sekunde
nShield Solo XCPCIe-Karte, Nachfolger ist das nShield 5s
Bauformen
1U-Netzwerk-Appliance, PCIe-Karte
Betrieb
Eigenes Rechenzentrum, Anwendungsserver
Lebenszyklus

End of Sale am 31. Oktober 2025, reguläre Wartung bis zum 31. Dezember 2027, Nachfolger sind nShield 5c und nShield 5s

Zertifizierungen

  • FIPS 140-2 Level 2 und Level 3
  • Common Criteria EAL4+

Merkmale

  • Ausgenommen vom End of Sale sind die Varianten -CC, -NTS, TSOP und Issuance
  • Das Abbild für Connect CLX wird nach Security World 13.3 nicht mehr gepflegt
  • Nachfolger sind nShield 5c und nShield 5s

Herstellerangaben

So wählen Sie das passende Modell

Vier Punkte entscheiden bei Entrust über die Wahl: die geforderte Prüfstufe, die Last mit der Zahl der Mandanten, der Bedarf an eigenem Code und das Betriebsmodell. Wir arbeiten die Punkte mit Ihrem Team durch und halten die Entscheidung fest.

Prüfstufe und Zulassungen

nShield 5c und 5s tragen FIPS 140-3 Level 3 und Common Criteria EAL4+ nach EN 419 221-5 und dienen als Grundlage für QSCD. Das nShield Edge und das Issuance HSM bleiben bei FIPS 140-2, das reicht für Ausschreibungen mit Nachweispflicht selten aus.

Last und Mandanten

Das nShield 5c leistet im Modell High 11.680 RSA-2048-Operationen pro Sekunde, die Karte nShield 5s erreicht 13.614. Als Dienst reichen die Stufen von 400 bis 16.000 Signaturen pro Sekunde, getrennte Security Worlds liefert die Option Multi-Tenancy.

Eigener Code und Schnittstellen

Alle aktuellen Geräte sprechen PKCS#11, OpenSSL, JCE, CAPI und CNG, nCore und Web Services. Wer eigene Logik im Gerät braucht, nutzt CodeSafe 5 und führt den Code in einem Container innerhalb der Sicherheitsgrenze aus.

Betriebsmodell

Sie betreiben die Geräte selbst, geben den Betrieb an uns oder buchen nShield as a Service mit Rechenzentren in Deutschland. Die gesamte Lösung läuft in deutschen Rechenzentren.

Unsere Arbeit rund um nShield

Die Security World will geplant, dokumentiert und gepflegt werden, dazu kommen Integration, Überwachung und der Wechsel von XC auf die 5er Reihe. Ein Team begleitet Sie von der Beratung bis zum Betrieb.

  • HSM Consulting und Integration

    Wir planen die Security World, richten Karten und Appliances ein und verbinden Ihre Anwendungen über PKCS#11, JCE und CNG. Die Ablösung der XC-Geräte planen wir entlang Ihrer Wartungsfristen.

    HSM & Schlüsselmanagement

  • PQC Readiness

    Wir erfassen, welche Anwendungen auf RSA und ECC beruhen, denn Quantenrechner können beide Verfahren brechen, und planen den Wechsel auf ML-DSA und ML-KEM. Die Firmware 13.8.0 vom 22. August 2025 bringt diese Verfahren, die Neubewertung durch das CMVP läuft noch.

    Post-Quanten-Kryptografie

  • Cybersecurity

    Wir überwachen die Geräte, trennen die Rollen von Betreiber und Mandant, prüfen die Karten der Security World und melden Ereignisse an Ihr SIEM. Das SIEM sammelt und bewertet Sicherheitsmeldungen.

    Cybersecurity

Normen und Nachweise

Fünf Vorgaben bestimmen bei Entrust die Auswahl und die Unterlagen. Wir nennen zu jeder Vorgabe das Gerät, das sie trägt, und weisen offene Verfahren aus.

Vorgabe / Verlangt / OTOKO® liefert
VorgabeVerlangtOTOKO® liefert
FIPS 140-3Geprüfte Kryptomodule mit definierter physischer SchutzstufenShield 5s mit Level 3 und Zertifikat 4745, gültig bis 30. Juli 2029, das nShield 5c nennt dasselbe Zertifikat
Common Criteria EN 419 221-5Geprüftes Signaturmodul für VertrauensdienstenShield 5c und 5s mit EAL4+, AVA_VAN.5 und ALC_FLR.2, geprüft über NSCIB
eIDAS EN 419 241-2Qualifizierte Signaturerstellungseinheit für FernsignaturennShield 5c und 5s als Grundlage für QSCD nach EN 419 241-2
BSI AIS 20/31Geprüfter ZufallszahlengeneratorZufallszahlengenerator des nShield 5c nach AIS 20/31
PCI DSSGeprüfte Betriebsumgebung für KartendatennShield as a Service ist in der US-Region nach PCI DSS zertifiziert

Häufige Fragen zu Entrust

Passende Themen

Sie möchten mehr erfahren über

Entrust

Entrust baut die nShield Familie um eine gemeinsame Schlüsselverwaltung, Security World genannt, sodass Appliance, PCIe-Karte und Dienst dieselben Schlüssel tragen. Wir wählen mit Ihnen die Geräte aus, lösen alte XC-Modelle ab und binden die Schnittstellen an Ihre Anwendungen an.

Unsere Kunden

Unsere Partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Barrierefreiheit

Passe die Darstellung an deine Bedürfnisse an.

Für diese Seite ist noch keine einfache Fassung verfügbar.

Einstellungen gelten aktuell für diesen Besuch. Dauerhaftes Speichern kannst du in den Cookie-Einstellungen erlauben.