Menu

Skontaktuj się
Logo
Prasa

Entrust nShield: Security World dla wszystkich urządzeń

Entrust buduje rodzinę nShield wokół wspólnego zarządzania kluczami, nazywanego Security World, dzięki czemu urządzenie typu appliance, karta PCIe i usługa korzystają z tych samych kluczy. Wybieramy z Państwem urządzenia, zastępujemy starsze modele XC i podłączamy interfejsy do Państwa aplikacji.

Przetestuj produkt
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • BSI AIS 20/31
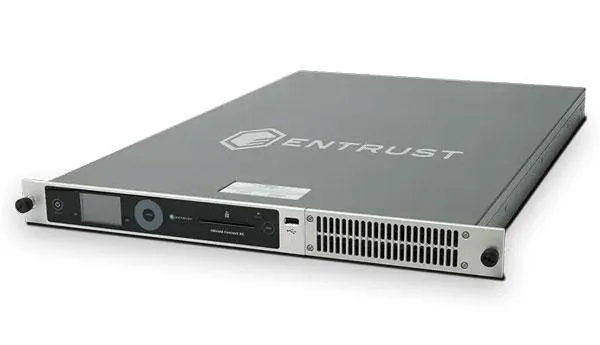
Entrust nShield 5c jako urządzenie sieciowe
Zdjęcie produktu: Entrust

nShield w skrócie

Sprzętowy moduł bezpieczeństwa generuje i przechowuje klucze w certyfikowanym sprzęcie i nigdy nie ujawnia ich w postaci jawnej. U Entrust wszystkie aktualne urządzenia nShield dzielą architekturę Security World oraz te same interfejsy: PKCS#11, OpenSSL, JCE, CAPI i CNG, nCore i Web Services, dzięki czemu mogą Państwo łączyć różne modele w jednym środowisku.

Kryptografia i sprzętowe moduły bezpieczeństwa są naszą kluczową kompetencją. Znamy budowę Security World, zastępowanie modeli XC oraz CodeSafe do uruchamiania własnego kodu w urządzeniu i prowadzimy Państwa projekt od wyboru, przez ceremonię generowania kluczy, aż po eksploatację.

nShield 5c, 5s, as a Service, Edge, Issuance
FIPS 140-3 Level 3, CMVP 4745
ML-DSA, ML-KEM, SLH-DSA, LMS
Appliance, karta PCIe, urządzenie USB, jako usługa

Serie w szczegółach

nShield 5c

nShield 5c to urządzenie sieciowe aktualnej generacji, które zastępuje nShield Connect XC. Ma certyfikaty FIPS 140-3 Level 3 i Common Criteria EAL4+ zgodnie z EN 419 221-5 i obsługuje PKI, podpisywanie kodu, bazy danych i sieci komórkowe.

Zobacz ilustrację urządzenia

Modele

nShield 5c: Modele
BaseTrzy licencje klienckie w zestawie, możliwe do 10
MidDo 20 licencji klienckich
HighDo 1000 licencji klienckich, 11 680 operacji RSA-2048 na sekundę
nShield 5c 10GCztery porty SFP+
Formy konstrukcyjne
Urządzenie sieciowe 1U
Eksploatacja
Własne centrum danych, Hosting u dostawcy usług

Certyfikaty

  • FIPS 140-3 Level 3, certyfikat 4745
  • CMVP wykazuje certyfikat 4745 pod nazwą nShield 5s
  • Common Criteria EAL4+ z AVA_VAN.5 i ALC_FLR.2 zgodnie z EN 419 221-5
  • Podstawa dla QSCD zgodnie z EN 419 241-2
  • Liczby losowe zgodnie z BSI AIS 20/31

Cechy

  • Oprogramowanie układowe 13.8.3 w modelu High z 23 890 operacjami ECDSA P-256 na sekundę
  • ML-DSA-44 z 3130 podpisami na sekundę
  • Dwa zasilacze, wymienialne podczas pracy
  • Rozdzielone role dla operatora i dzierżawcy
  • Zarządzanie zdalne przez nShield Remote Administration i KeySafe 5
  • CodeSafe 5 uruchamia własny kod w kontenerach wewnątrz urządzenia
Informacje producenta

nShield 5s

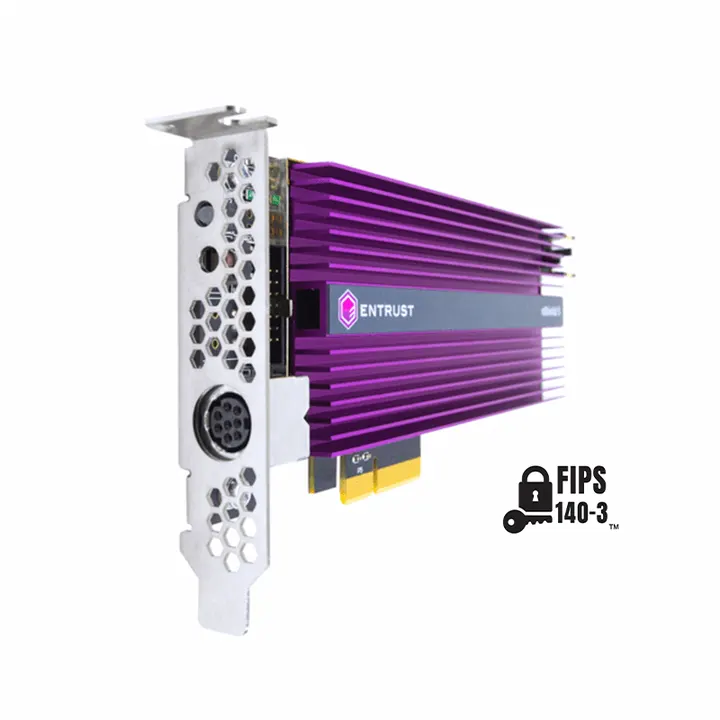
nShield 5s to karta PCIe tej samej generacji, zastępuje nShield Solo XC i w modelu High osiąga 13 614 operacji RSA-2048 na sekundę. Opcja Multi-Tenancy umieszcza rozdzielone Security World na jednej karcie.

Entrust nShield 5s jako karta PCIe
Zdjęcie produktu: Entrust

Modele

nShield 5s: Modele
BaseNajmniejszy z trzech poziomów wydajności
MidŚredni poziom wydajności
High13 614 operacji RSA-2048 i 21 826 operacji ECDSA P-256 na sekundę
Multi-Tenancy dla nShield 5sRozdzielone Security World na jednej karcie
Formy konstrukcyjne
Płaska karta PCIe 2.0 x4
Eksploatacja
Serwer aplikacji, Własne centrum danych

Certyfikaty

  • FIPS 140-3 Level 3, certyfikat CMVP 4745
  • Certyfikowany 31 lipca 2024 roku, ważny do 30 lipca 2029 roku
  • Common Criteria EAL4+ zgodnie z EN 419 221-5
  • eIDAS QSCD

Cechy

  • Karta o poborze mocy 25 watów
  • Zewnętrzny czytnik kart chipowych w zestawie
  • ML-DSA-44 z 2780 podpisami na sekundę
  • Te same algorytmy postkwantowe co w nShield 5c
  • Następca nShield Solo XC

Informacje producenta

nShield as a Service

W ramach nShield as a Service Entrust eksploatuje urządzenia we własnych centrach danych, między innymi w Niemczech, a Państwo zachowują klucze i Security World. Wybierają Państwo spośród czterech poziomów wydajności oraz między eksploatacją zarządzaną samodzielnie a w pełni zarządzaną.

Centrum danych dla Entrust nShield as a Service
Zdjęcie produktu: Entrust

Modele

nShield as a Service: Modele
Basic400 podpisów RSA-2048 na sekundę
Standard800 podpisów RSA-2048 na sekundę
Premium6000 podpisów RSA-2048 na sekundę
Enterprise16 000 podpisów RSA-2048 na sekundę
Formy konstrukcyjne
Usługa hostowana
Eksploatacja
Centra danych eksploatowane przez Entrust, Praca awaryjna w chmurze

Certyfikaty

  • Region USA jest certyfikowany zgodnie z PCI DSS

Cechy

  • Centra danych w Niemczech, Wielkiej Brytanii, USA i Australii
  • Eksploatacja opcjonalnie zarządzana samodzielnie lub w pełni zarządzana
  • CodeSafe jest obsługiwany
  • Opcja pracy awaryjnej w chmurze
  • Klucze i Security World pozostają u klienta

Informacje producenta

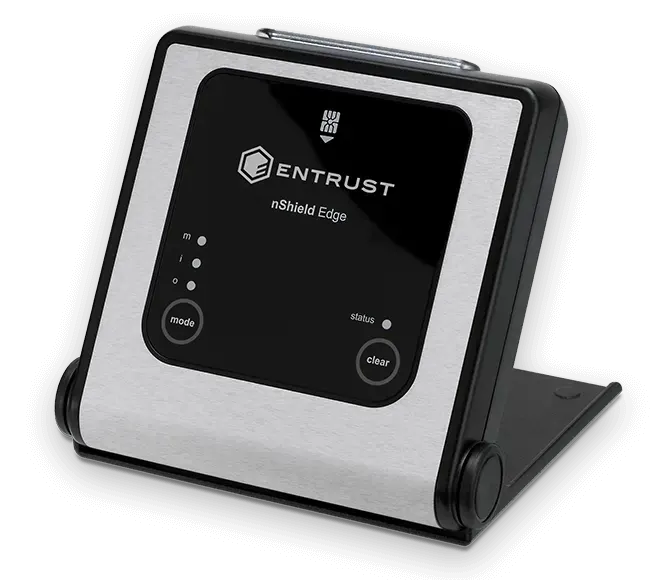
nShield Edge

nShield Edge to przenośne urządzenie USB z czytnikiem kart chipowych, przeznaczone dla offline root CA w PKI, do programowania oraz do własnych kluczy w chmurze. Karta katalogowa pochodzi z 2020 roku i nie wymienia ani FIPS 140-3, ani algorytmów postkwantowych.

Entrust nShield Edge jako urządzenie USB
Zdjęcie produktu: Entrust

Modele

nShield Edge: Modele
nShield Edge FIPS 140-2 Level 2Wariant z poziomem certyfikacji 2
nShield Edge FIPS 140-2 Level 3Wariant z poziomem certyfikacji 3
Developer EditionWydanie do programowania i testów
Formy konstrukcyjne
Urządzenie USB
Eksploatacja
Stanowisko pracy, Środowisko deweloperskie

Certyfikaty

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Brak informacji o FIPS 140-3

Cechy

  • Około 2 operacje RSA-2048 na sekundę
  • Czytnik kart chipowych do zarządzania
  • Dla offline root CA, programowania i własnych kluczy w chmurze
  • Wszystkie dane pochodzą z karty katalogowej z 2020 roku

Informacje producenta

nShield Issuance HSM

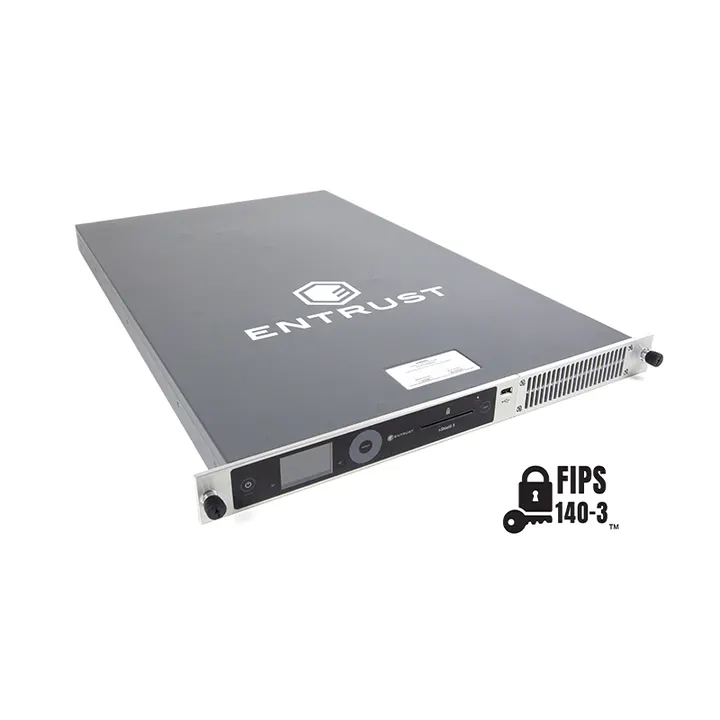
nShield Issuance HSM przygotowuje dane EMV i generuje klucze do emisji kart, przy czym EMV jest standardem dla kart chipowych. Współpracuje wyłącznie z Entrust Adaptive Issuance i Key Manager od wersji 6.6 i nie jest uniwersalnym HSM płatniczym certyfikowanym zgodnie z PCI PTS.

Entrust nShield Issuance HSM
Zdjęcie produktu: Entrust

Modele

nShield Issuance HSM: Modele
nShield HSMiUrządzenie 1U do emisji kart
Wariant FIPS 140-2 Level 2Wydanie z poziomem certyfikacji 2
Wariant FIPS 140-2 Level 3Wydanie z poziomem certyfikacji 3
Formy konstrukcyjne
Urządzenie 1U
Eksploatacja
Własne centrum danych

Certyfikaty

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Brak dopuszczenia jako HSM płatniczy zgodny z PCI PTS

Cechy

  • Przygotowanie danych EMV do emisji kart
  • Generowanie kluczy dla kart
  • Możliwy do użycia tylko z Entrust Adaptive Issuance
  • Wymagany Key Manager od wersji 6.6

Informacje producenta

nShield XC

Seria XC z nShield Connect XC i Solo XC nie jest już sprzedawana, ale pozostaje objęta podstawowym wsparciem do końca 2027 roku. Connect XC ma certyfikaty FIPS 140-2 Level 2 i 3 oraz Common Criteria EAL4+ i w poziomach Mid i High osiąga 3500 lub 8600 operacji RSA-2048 na sekundę.

Modele

nShield XC: Modele
nShield Connect XC Mid3500 operacji RSA-2048 na sekundę
nShield Connect XC High8600 operacji RSA-2048 na sekundę
nShield Solo XCKarta PCIe, następcą jest nShield 5s
Formy konstrukcyjne
Urządzenie sieciowe 1U, Karta PCIe
Eksploatacja
Własne centrum danych, Serwer aplikacji
Cykl życia
Koniec sprzedaży 31 października 2025 roku, podstawowe wsparcie do 31 grudnia 2027 roku, następcami są nShield 5c i nShield 5s

Certyfikaty

  • FIPS 140-2 Level 2 i Level 3
  • Common Criteria EAL4+

Cechy

  • Z zakończenia sprzedaży wyłączone są warianty -CC, -NTS, TSOP i Issuance
  • Obraz dla Connect CLX nie jest już utrzymywany po Security World 13.3
  • Następcami są nShield 5c i nShield 5s

Informacje producenta

Jak wybrać odpowiedni model

O wyborze u Entrust decydują cztery punkty: wymagany poziom certyfikacji, obciążenie wraz z liczbą dzierżawców, potrzeba własnego kodu i model eksploatacji. Omawiamy te punkty z Państwa zespołem i zapisujemy decyzję.

Poziom certyfikacji i dopuszczenia

nShield 5c i 5s mają certyfikaty FIPS 140-3 Level 3 oraz Common Criteria EAL4+ zgodnie z EN 419 221-5 i służą jako podstawa dla QSCD. nShield Edge oraz Issuance HSM pozostają przy FIPS 140-2, co rzadko wystarcza w przetargach wymagających dowodów certyfikacji.

Obciążenie i dzierżawcy

nShield 5c osiąga w modelu High 11 680 operacji RSA-2048 na sekundę, karta nShield 5s osiąga 13 614. W wariancie usługowym poziomy wydajności obejmują od 400 do 16 000 podpisów na sekundę, a rozdzielone Security World zapewnia opcja Multi-Tenancy.

Własny kod i interfejsy

Wszystkie aktualne urządzenia obsługują PKCS#11, OpenSSL, JCE, CAPI i CNG, nCore oraz Web Services. Kto potrzebuje własnej logiki w urządzeniu, korzysta z CodeSafe 5 i uruchamia kod w kontenerze wewnątrz granicy bezpieczeństwa.

Model eksploatacji

Eksploatują Państwo urządzenia sami, przekazują eksploatację nam albo zamawiają nShield as a Service z centrami danych w Niemczech. Całe rozwiązanie działa w niemieckich centrach danych.

Nasza praca z nShield

Security World wymaga planowania, dokumentowania i utrzymania, a do tego dochodzą integracja, monitorowanie i przejście z XC na serię 5. Zespół towarzyszy Państwu od doradztwa aż po eksploatację.

  • Doradztwo i integracja HSM

    Planujemy Security World, konfigurujemy karty i urządzenia oraz łączymy Państwa aplikacje przez PKCS#11, JCE i CNG. Zastępowanie urządzeń XC planujemy zgodnie z Państwa terminami wsparcia.

    HSM i zarządzanie kluczami

  • Gotowość na PQC

    Ustalamy, które aplikacje opierają się na RSA i ECC, ponieważ komputery kwantowe mogą złamać oba algorytmy, i planujemy przejście na ML-DSA i ML-KEM. Oprogramowanie układowe 13.8.0 z 22 sierpnia 2025 roku wprowadza te algorytmy, a ponowna walidacja przez CMVP wciąż trwa.

    Kryptografia postkwantowa

  • Cybersecurity

    Monitorujemy urządzenia, rozdzielamy role operatora i dzierżawcy, sprawdzamy karty Security World i przekazujemy zdarzenia do Państwa systemu SIEM. SIEM gromadzi i ocenia komunikaty bezpieczeństwa.

    Cybersecurity

Normy i dowody

Pięć wymogów decyduje u Entrust o wyborze i dokumentacji. Do każdego wymogu podajemy urządzenie, które go spełnia, i wskazujemy otwarte procedury certyfikacji.

Wymóg / Wymaga / OTOKO® dostarcza
WymógWymagaOTOKO® dostarcza
FIPS 140-3Certyfikowane moduły kryptograficzne o określonym poziomie ochrony fizycznejnShield 5s z Level 3 i certyfikatem 4745, ważnym do 30 lipca 2029 roku, nShield 5c powołuje się na ten sam certyfikat
Common Criteria EN 419 221-5Certyfikowany moduł podpisu dla usług zaufanianShield 5c i 5s z EAL4+, AVA_VAN.5 i ALC_FLR.2, certyfikowane przez NSCIB
eIDAS EN 419 241-2Kwalifikowane urządzenie do składania podpisu zdalnegonShield 5c i 5s jako podstawa dla QSCD zgodnie z EN 419 241-2
BSI AIS 20/31Certyfikowany generator liczb losowychGenerator liczb losowych nShield 5c zgodnie z AIS 20/31
PCI DSSCertyfikowane środowisko eksploatacyjne dla danych kartnShield as a Service jest certyfikowany w regionie USA zgodnie z PCI DSS

Najczęstsze pytania o Entrust

Powiązane tematy

Chcą się Państwo dowiedzieć więcej o

Entrust

Entrust buduje rodzinę nShield wokół wspólnego zarządzania kluczami, nazywanego Security World, dzięki czemu urządzenie typu appliance, karta PCIe i usługa korzystają z tych samych kluczy. Wybieramy z Państwem urządzenia, zastępujemy starsze modele XC i podłączamy interfejsy do Państwa aplikacji.

Nasi klienci

Nasi partnerzy

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Dostępność

Dostosuj wygląd strony do swoich potrzeb.

Dla tej strony nie ma jeszcze wersji w prostym języku.

Ustawienia obowiązują obecnie tylko podczas tej wizyty. Trwałe zapisywanie możesz włączyć w ustawieniach plików cookie.