Menu

Skontaktuj się
Logo
Prasa

Utimaco HSM: klucze w certyfikowanym sprzęcie

Utimaco produkuje sprzętowe moduły bezpieczeństwa w Akwizgranie i oferuje trzy linie: zastosowania ogólne, płatności i zarządzanie kluczami. Wspólnie z Państwem dobieramy odpowiednią serię, integrujemy ją z Państwa aplikacjami i towarzyszymy przy przejściu na algorytmy postkwantowe.

Przetestuj produkt
  • FIPS 140-3 Level 3
  • Common Criteria EN 419 221-5
  • eIDAS QSCD
  • VS-NfD
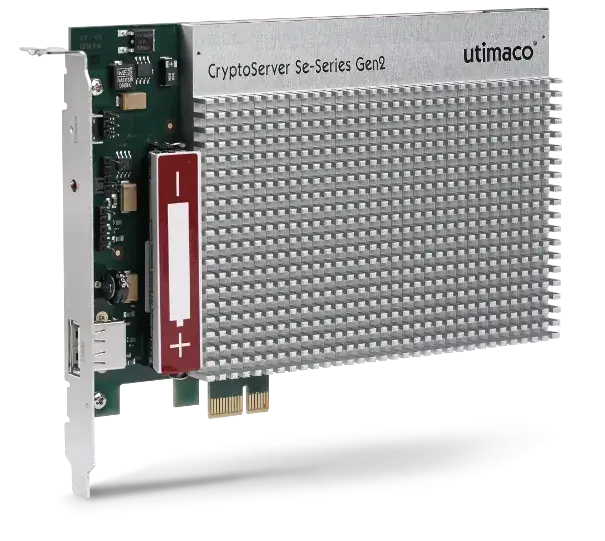
Utimaco u.trust General Purpose HSM serii Se jako karta PCIe
Zdjęcie produktu: Utimaco

Utimaco w skrócie

Sprzętowy moduł bezpieczeństwa generuje i przechowuje klucze kryptograficzne w zwalidowanym urządzeniu. Klucz nigdy nie opuszcza tej granicy w postaci jawnej, a aplikacja wywołuje podpis i deszyfrowanie przez PKCS#11, CNG lub CXI. Utimaco obejmuje jedną platformą zastosowania ogólne, płatności i zarządzanie kluczami.

Kryptografia i sprzętowe moduły bezpieczeństwa są naszą kluczową kompetencją. Znamy oprogramowanie układowe Utimaco, rozdział na kontenery i ścieżki migracji między CryptoServer i u.trust. Jako partner Trust as a Service, reseller, dystrybutor na EMEA i partner szkoleniowy dostarczamy technologię, licencje i wiedzę z jednego źródła.

General Purpose, Payment, Key Management
FIPS 140-3 Level 3, CMVP 5223
ML-KEM, ML-DSA, LMS, HSS, XMSS
Appliance, karta PCIe, as a Service

OTOKO® i Utimaco

W przypadku Utimaco nasza rola wykracza daleko poza sprzedaż, należymy do największych partnerów producenta na świecie. Łączymy cztery role pod jednym dachem, od dostawy w modelu usługowym po szkolenie Państwa zespołu.

Partner Trust as a Service

Dostarczamy moduły Utimaco jako usługę, wraz z eksploatacją, monitorowaniem i udokumentowaną ceremonią kluczy.

Value Added Reseller

Urządzenia i licencje trafiają do Państwa wraz z doborem, integracją i wsparciem, a nie jako czysta dostawa.

Value Added Distributor EMEA

Dla u.trust LAN Crypt i DiskEncrypt zaopatrujemy i obsługujemy partnerów w Europie, na Bliskim Wschodzie i w Afryce.

Wyłączny partner szkoleniowy

Szkolenia Utimaco na całym świecie prowadzimy wyłącznie my, od administracji po zarządzanie kluczami.

Serie w szczegółach

u.trust General Purpose HSM seria Se

Seria Se to aktualna linia dla zastosowań ogólnych i następca modeli CryptoServer Se. Rozdziela do 31 dzierżawców we własnych kontenerach i można ją zaktualizować w terenie do algorytmów postkwantowych.

Zobacz ilustrację urządzenia
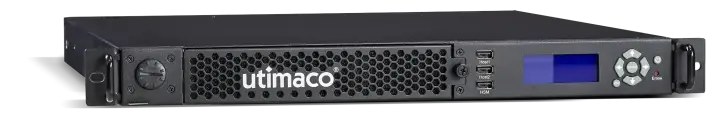
Utimaco u.trust General Purpose HSM jako appliance rack
Appliance rackZdjęcie produktu: Utimaco

Modele

u.trust General Purpose HSM seria Se: Modele
Se100101 operacji RSA-2048 na sekundę
Se2k2050 operacji RSA-2048 na sekundę
Se5k5100 operacji, do wyboru 8, 16 lub 31 kontenerów
Se15k15 000 operacji RSA-2048 na sekundę
Se40k40 000 operacji, do wyboru 8, 16 lub 31 kontenerów
Formy konstrukcyjne
Appliance LAN, Karta PCIe
Eksploatacja
Własne centrum danych, General Purpose HSM as a Service, Połączenie z AWS, Azure i Google Cloud

Certyfikaty

  • FIPS 140-3 Level 3, CMVP 5223
  • FIPS 140-2 Level 3
  • Common Criteria
  • PCI PTS HSM v3

Cechy

  • Do 31 oddzielnych kontenerów, każdy z własnymi partycjami PKCS#11
  • Quantum Protect dostarcza ML-KEM, ML-DSA, LMS, HSS i XMSS
  • Kolejne pakiety dla 5G, blockchain i Double Key Encryption
  • Bezpłatny symulator do testów przed zakupem
  • Własne oprogramowanie układowe za pomocą CryptoServer SDK
Informacje producenta

u.trust General Purpose HSM seria CSe

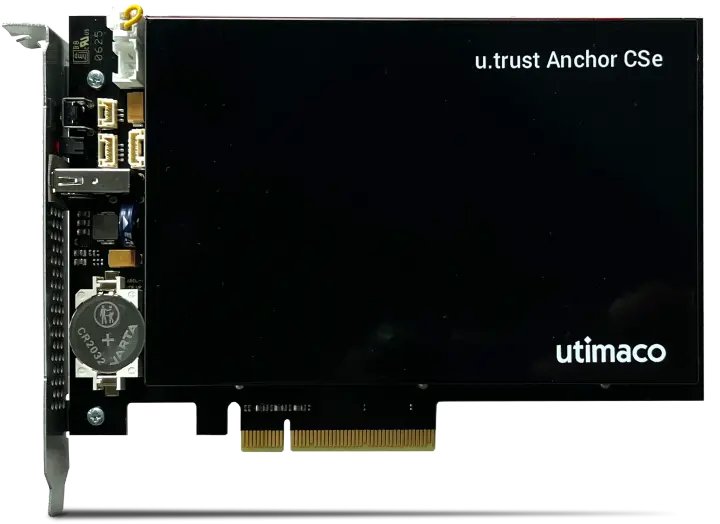
Seria CSe uzupełnia linię Se o najwyższy poziom ochrony fizycznej i została przedstawiona w październiku 2025 roku. Aktywna folia czujnikowa wykrywająca ingerencję (tamper) kasuje klucze, gdy tylko ktoś otworzy obudowę.

Zobacz ilustrację urządzenia
Utimaco u.trust General Purpose HSM serii CSe jako karta PCIe
Karta PCIeZdjęcie produktu: Utimaco

Modele

u.trust General Purpose HSM seria CSe: Modele
CSe100101 podpisów RSA-2048 na sekundę, jeden kontener
CSe2k2050 podpisów na sekundę, cztery kontenery
CSe5k5100 podpisów, do wyboru 8, 16 lub 31 kontenerów
Formy konstrukcyjne
Appliance LAN, Karta PCIe
Eksploatacja
Własne centrum danych, Hosting u dostawcy usług

Certyfikaty

  • FIPS 140-3 Level 4 w toku
  • PCI PTS HSM v3

Cechy

  • Aktywna folia czujnikowa wykrywająca ingerencję (tamper), z natychmiastowym kasowaniem kluczy
  • Do 25 000 podpisów ECC na sekundę
  • Te same algorytmy postkwantowe co seria Se
  • Symulator i pakiety aplikacyjne dla konfiguracji eIDAS

Informacje producenta

CryptoServer General Purpose HSM

CryptoServer posiada dopuszczenia wymagane dziś w sektorze publicznym i u dostawców usług zaufania, w tym Common Criteria zgodnie z EN 419 221-5, eIDAS QSCD i VS-NfD. Przy nowych projektach od razu planujemy przejście na serię u.trust Se.

Zobacz ilustrację urządzenia
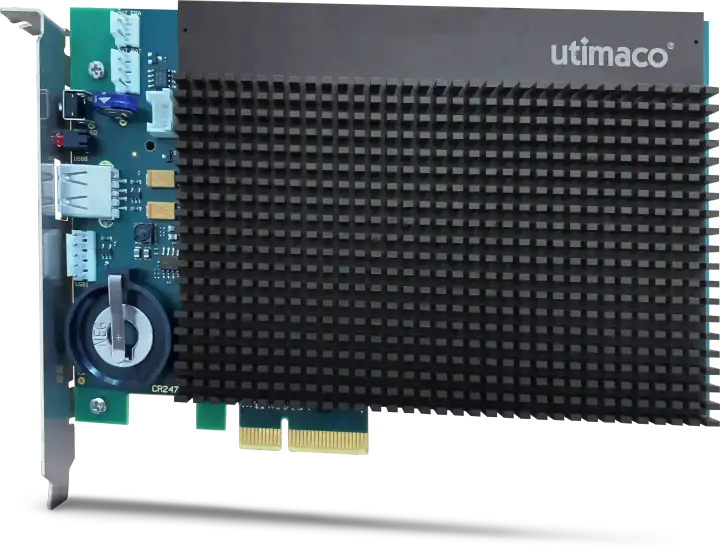
Utimaco CryptoServer General Purpose HSM jako karta PCIe
Karta PCIeZdjęcie produktu: Utimaco

Modele

CryptoServer General Purpose HSM: Modele
Se12Model podstawowy dla niewielkiej liczby podpisów
Se52Średnie obciążenie w środowiskach PKI
Se500Wysokie obciążenie dla usług zaufania
Se1500Najwyższe obciążenie w serii CryptoServer
Formy konstrukcyjne
Appliance LAN V5, Karta PCIe
Eksploatacja
Własne centrum danych, Trust as a Service
Cykl życia
Koniec cyklu życia w marcu 2027 roku, następcą jest u.trust General Purpose HSM seria Se

Certyfikaty

  • FIPS 140-2 Level 3
  • Common Criteria EAL4+ zgodnie z EN 419 221-5
  • eIDAS QSCD
  • VS-NfD, EU RESTRICTED, NATO RESTRICTED

Cechy

  • Pakiet aplikacyjny CC eIDAS dla podpisów zdalnych zgodnie z EN 419 241-2
  • Pakiet aplikacyjny VS-NfD dla środowisk przetwarzających informacje niejawne
  • Interfejsy PKCS#11, CNG i CXI
  • Symulator do testów i prac rozwojowych
  • Dostępny również w modelu Trust as a Service

Informacje producenta

Atalla AT1000 Payment HSM

AT1000 chroni PIN, dane kart i klucze w płatnościach oraz przechodzi certyfikacje wymagane przez operatorów sieci kartowych i organy nadzoru. Wydawcy, agenci rozliczeniowi i dostawcy usług płatniczych eksploatują go we własnym centrum danych lub jako usługę.

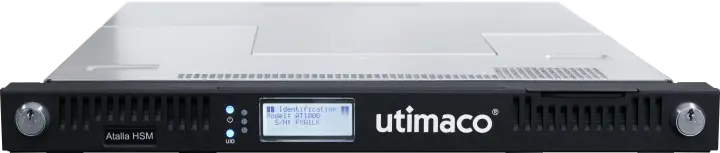
Utimaco Atalla AT1000 Payment HSM jako appliance rack
Appliance rackZdjęcie produktu: Utimaco

Modele

Atalla AT1000 Payment HSM: Modele
AT1000Do 10 000 transakcji na sekundę
Partycje AT1000Własne klucze i administratorzy dla każdej partycji
Formy konstrukcyjne
Appliance LAN
Eksploatacja
Własne centrum danych, Payment HSM as a Service

Certyfikaty

  • FIPS 140-3 Level 3
  • FIPS 140-2 Level 4 w zakresie bezpieczeństwa fizycznego
  • PCI PTS HSM v3
  • PCI PIN i PCI DSS

Cechy

  • Zdalne zarządzanie kluczami głównymi, wstrzykiwaniem kluczy i oprogramowaniem układowym
  • Partycjonowanie dla wielu dzierżawców na jednym urządzeniu
  • Bezpłatny symulator do testów integracyjnych
  • Dostępne również jako Payment HSM as a Service

Informacje producenta

Enterprise Secure Key Manager

Enterprise Secure Key Manager zarządza kluczami dla baz danych, pamięci masowej i aplikacji przez KMIP i zdejmuje z HSM zadania administracyjne. Skaluje się od instancji wirtualnej po appliance z wbudowanym sprzętowym modułem bezpieczeństwa.

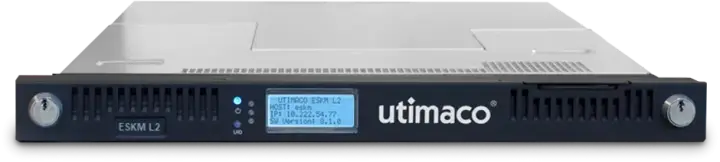
Utimaco Enterprise Secure Key Manager jako appliance rack
Appliance rackZdjęcie produktu: Utimaco

Modele

Enterprise Secure Key Manager: Modele
ESKM L1Instancja wirtualna, FIPS 140-2 Level 1
ESKM L2Appliance 1U do standardowej eksploatacji
ESKM L3Appliance 1U z wbudowanym General Purpose HSM
ESKM L4Najwyższy wariant w serii
Formy konstrukcyjne
Instancja wirtualna, Urządzenie 1U
Eksploatacja
Własne centrum danych, Wirtualizacja, as a Service

Certyfikaty

  • Common Criteria EAL2+
  • FIPS 140-2 Level 1 dla L1
  • FIPS 140-3 Level 2 w toku

Cechy

  • KMIP od 1.0 do 2.1 dla systemów zewnętrznych
  • Ponad dwa miliony kluczy na klaster
  • Obsługa algorytmów postkwantowych
  • Dostępny również jako Enterprise Key Manager as a Service

Informacje producenta

Jak znaleźć odpowiednią serię

O wyborze decydują cztery pytania: wymagany poziom walidacji, obciążenie w liczbie podpisów na sekundę, interfejsy Państwa aplikacji oraz model eksploatacji. Wyjaśniamy je podczas warsztatu i zapisujemy wynik w dokumencie decyzyjnym.

Poziom walidacji

FIPS 140-3 Level 3 wystarcza w typowych przypadkach, Level 4 wymaga aktywnej folii czujnikowej i jest wymagany przez urzędy oraz operatorów infrastruktury krytycznej. Dla usług zaufania liczy się Common Criteria zgodnie z EN 419 221-5 zamiast FIPS.

Obciążenie i dzierżawcy

Modele różnią się aż 400-krotnie liczbą operacji RSA na sekundę, od 101 w Se100 do 40 000 w Se40k. Kto rozdziela wiele aplikacji, wybiera model z 8, 16 lub 31 kontenerami.

Interfejsy

Państwa aplikacje korzystają z PKCS#11, CNG lub CXI, a systemy zarządzania kluczami korzystają z KMIP. Z wyprzedzeniem sprawdzamy w symulatorze, czy baza danych, PKI lub usługa podpisu współpracują z wybranym oprogramowaniem układowym.

Model eksploatacji

Mogą Państwo eksploatować urządzenia samodzielnie, zlecić eksploatację nam albo korzystać z Utimaco Trust as a Service. Całe rozwiązanie działa w niemieckich centrach danych.

Co zapewniamy wokół Utimaco

Dostarczamy nie tylko urządzenie, lecz cały łańcuch przed nim i po nim: wybór, integrację, ceremonię kluczy, monitorowanie i eksploatację. Jeden zespół towarzyszy Państwu od doradztwa aż po eksploatację.

  • Doradztwo i integracja HSM

    Dobieramy serię i jej wielkość, konfigurujemy kontenery i partycje, podłączamy PKCS#11 i CNG oraz dokumentujemy ceremonię kluczy w formie gotowej do audytu.

    HSM i zarządzanie kluczami

  • Gotowość na PQC

    Ustalamy, które klucze i protokoły opierają się na RSA i ECC, i planujemy przejście na ML-KEM i ML-DSA za pomocą oprogramowania układowego Quantum Protect.

    Kryptografia postkwantowa

  • Cybersecurity

    Monitorujemy urządzenia, rozdzielamy administrację od aplikacji, sprawdzamy role i dzienniki oraz przekazujemy zdarzenia do Państwa SIEM.

    Cybersecurity

Normy i dowody

W przypadku Utimaco o wyborze i dokumentacji decyduje pięć wymogów. Mówimy Państwu, która seria je dziś spełnia i który dowód jest jeszcze w trakcie certyfikacji.

Wymóg / Wymaga / OTOKO® dostarcza
WymógWymagaOTOKO® dostarcza
FIPS 140-3Certyfikowane moduły kryptograficzne o określonym poziomie ochrony fizycznejSeria Se z Level 3 i numerem CMVP 5223, seria CSe z Level 4 w toku
Common Criteria EN 419 221-5Certyfikowany moduł podpisu dla usług zaufaniaCryptoServer z EAL4+ i pakietem aplikacyjnym CC eIDAS
PCI PTS HSMCertyfikowany sprzęt dla PIN i kluczy kartAtalla AT1000 zgodnie z v3, a do tego PCI PIN i PCI DSS
eIDASKwalifikowane urządzenie do składania podpisu u dostawcy usług zaufaniaCryptoServer jako QSCD, podpis zdalny zgodnie z EN 419 241-2
BSI VS-NfDDopuszczenie do informacji niejawnych do klauzuli VS-NfDCryptoServer z pakietem VS-NfD, także EU i NATO RESTRICTED

Najczęstsze pytania o Utimaco

Powiązane tematy

Chcą się Państwo dowiedzieć więcej o

Utimaco

Utimaco produkuje sprzętowe moduły bezpieczeństwa w Akwizgranie i oferuje trzy linie: zastosowania ogólne, płatności i zarządzanie kluczami. Wspólnie z Państwem dobieramy odpowiednią serię, integrujemy ją z Państwa aplikacjami i towarzyszymy przy przejściu na algorytmy postkwantowe.

Nasi klienci

Nasi partnerzy

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Dostępność

Dostosuj wygląd strony do swoich potrzeb.

Dla tej strony nie ma jeszcze wersji w prostym języku.

Ustawienia obowiązują obecnie tylko podczas tej wizyty. Trwałe zapisywanie możesz włączyć w ustawieniach plików cookie.