Menu

Skontaktuj się
Logo
Prasa

Thales HSM: Luna i payShield w eksploatacji

Thales oferuje trzy linie sprzętowe: Luna do zastosowań ogólnych, payShield do płatności kartowych i ProtectServer do uruchamiania własnego kodu w urządzeniu. Wspólnie z Państwem porównujemy Luna 7 z nową platformą Luna 8, podłączamy moduły do Państwa aplikacji i przejmujemy eksploatację.

Przetestuj produkt
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • PCI HSM v3
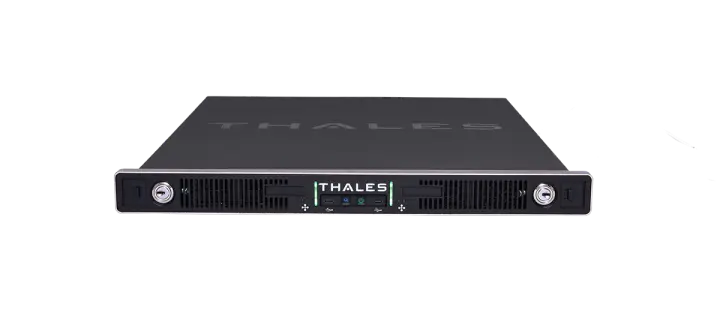
Thales Luna 8 Network HSM w ujęciu 360 stopni
Zdjęcie produktu: Thales

Thales w zarysie

Sprzętowy moduł bezpieczeństwa generuje i przechowuje klucze w zwalidowanym sprzęcie i nigdy nie ujawnia ich w postaci jawnej. Portfolio Thales dzieli się według zadań: Luna obsługuje aplikacje ogólne przez PKCS#11, payShield przetwarza PIN i klucze kart w płatnościach, a ProtectServer za pomocą modułów funkcyjnych uruchamia własny kod w obrębie granicy bezpieczeństwa.

Kryptografia i sprzętowe moduły bezpieczeństwa są naszą kluczową kompetencją. Znamy Universal Client, zarządzanie partycjami przez Crypto Command Center i drogę od Luna 7 do Luna 8, i planujemy Państwa projekt zgodnie z certyfikatami, których wymaga Państwa organ nadzoru.

Luna, payShield, ProtectServer, Data Protection on Demand
FIPS 140-3 Level 3, certyfikat NIST 4684
ML-KEM, ML-DSA, LMS, HSS
Appliance, karta PCIe, urządzenie USB, usługa w chmurze

Serie w szczegółach

Luna 8 Network HSM

Thales zaprezentował Luna 8 w sierpniu 2026 roku jako pierwszy produkt nowej platformy z własnym procesorem kryptograficznym. Certyfikacje zgodnie z FIPS 140-3 Level 3 i Common Criteria wciąż trwają, więc kto potrzebuje ważnego certyfikatu, nadal wybiera Luna 7.

Zobacz ilustrację urządzenia

Modele

Luna 8 Network HSM: Modele
Luna 100 StandardJeden kontener, 128 MB pamięci kluczy
Luna 150 EnterpriseDo 6 kontenerów, 1024 MB pamięci kluczy
Luna 190 MaximumDo 15 kontenerów, 4096 MB pamięci kluczy
Formy konstrukcyjne
Appliance 1U z czterema portami 10 Gbit
Eksploatacja
Własne centrum danych, Hosting u dostawcy usług

Certyfikaty

  • FIPS 140-3 Level 3 w toku certyfikacji
  • Common Criteria EAL4+ zgodnie z EN 419 221-5, w toku
  • QSCD dla eIDAS 2, w toku
  • INMETRO, NITES i NATO SECRET, w toku

Cechy

  • Każdy kontener to osobna instancja Luna 8 z maksymalnie 10 partycjami
  • Jeden lub dwa moduły kryptograficzne na 1U, łącznie do 30 instancji
  • Osobna wersja oprogramowania układowego dla każdego kontenera
  • ML-KEM zgodnie z FIPS 203, ML-DSA zgodnie z FIPS 204 oraz LMS i HSS
  • Liczby losowe z generatora kwantowego
  • Kompatybilność wsteczna dzięki Luna HSM Universal Client
Informacje producenta

Luna 7 Network HSM

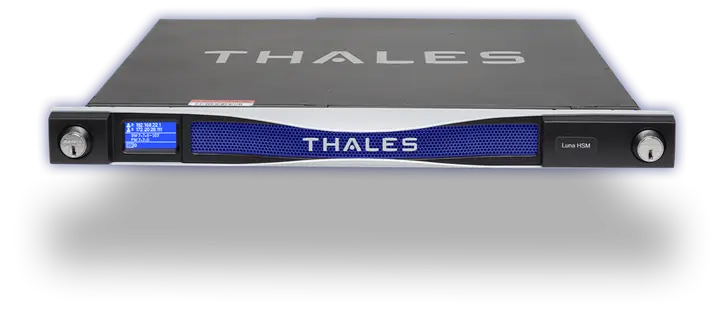
Luna 7 Network HSM posiada certyfikaty, których dziś wymagają przetargi, w tym FIPS 140-3 Level 3 dla modułu K7 i Common Criteria EAL4+ zgodnie z EN 419 221-5. Modele A logują administratorów za pomocą hasła, modele S wymagają dodatkowo urządzenia PED, osobnego urządzenia wejściowego do logowania.

Thales Luna 7 Network HSM w ujęciu 360 stopni
Zdjęcie produktu: Thales

Modele

Luna 7 Network HSM: Modele
A700 i S7001000 operacji RSA-2048 na sekundę, 5 partycji
A750 i S7505000 operacji RSA-2048 na sekundę, od 5 do 20 partycji
A790 i S79010 000 operacji RSA-2048 na sekundę, od 10 do 100 partycji
Formy konstrukcyjne
Urządzenie sieciowe 1U
Eksploatacja
Własne centrum danych, Hybrydowo z Luna Cloud HSM

Certyfikaty

  • FIPS 140-3 Level 3, certyfikat NIST 4684 dla modułu K7
  • FIPS 140-2 Level 3
  • Common Criteria EAL4+ zgodnie z EN 419 221-5
  • Wpisane na listę QSCD

Cechy

  • ECC P-256 z 2000, 10 000 lub 20 000 operacji na sekundę zależnie od wariantu
  • Oprogramowanie układowe 7.9 z 29 lipca 2025 roku wprowadza ML-KEM i ML-DSA
  • Logowanie do wyboru hasłem lub urządzeniem PED
  • Klonowanie kluczy i kopia zapasowa razem z Luna Cloud HSM

Informacje producenta

Luna 7 PCIe HSM i USB HSM

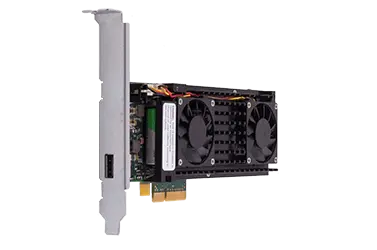
Karta PCIe znajduje się w serwerze aplikacyjnym i osiąga te same poziomy wydajności co urządzenie sieciowe, co oznacza krótkie ścieżki dla producentów urządzeń i usług wrażliwych na opóźnienia. Urządzenie USB U700 zawiera jedną partycję z 32 MB pamięci i służy jako root CA działający offline w infrastrukturze PKI.

Thales Luna PCIe HSM jako karta wtykowa
Zdjęcie produktu: Thales

Modele

Luna 7 PCIe HSM i USB HSM: Modele
PCIe A700 do A790Te same poziomy wydajności co urządzenia sieciowe
PCIe S700 do S790Logowanie za pomocą urządzenia PED
U700Jedna partycja, 32 MB pamięci, USB 3.0 Type-C
Formy konstrukcyjne
Karta PCIe, Urządzenie USB
Eksploatacja
Serwer aplikacji, Stanowisko pracy bez połączenia sieciowego

Certyfikaty

  • FIPS 140-2 Level 3
  • FIPS 140-3 dla modułu K7, certyfikat NIST 4684
  • Common Criteria EAL4+ zgodnie z EN 419 221-5
  • Wpisane na listę QSCD
  • U700 według strony produktu FIPS 140-3 Level 3, na stronie zgodności w toku

Cechy

  • Sterowniki dla Windows i Linux
  • Montaż we własnych urządzeniach przez producentów
  • U700 dla root CA działających offline oraz dla własnych kluczy w chmurze
  • Takie same poziomy wydajności i przepustowości jak w Luna 7 Network HSM

Informacje producenta

Luna Cloud HSM w Data Protection on Demand

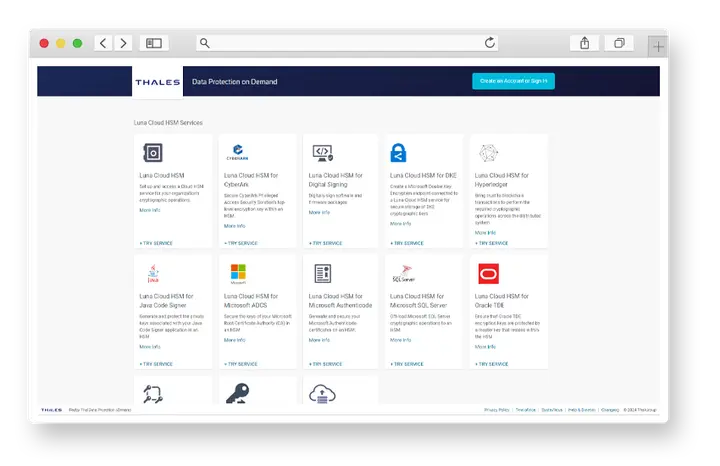
Data Protection on Demand to marketplace Thales, za pośrednictwem którego otrzymują Państwo Luna Cloud HSM oraz gotowe usługi do podpisu, podpisywania kodu i baz danych. Usługi działają na sprzęcie zgodnym z FIPS 140-2 Level 3, a Hybrid Luna łączy je z własnymi urządzeniami.

Marketplace Thales Data Protection on Demand
Zdjęcie produktu: Thales

Modele

Luna Cloud HSM w Data Protection on Demand: Modele
Luna Cloud HSMOgólna usługa dla kluczy i podpisów
Digital Signing i Java Code SignerUsługi dla podpisów i podpisanego kodu
Microsoft ADCS i AuthenticodeUsługi dla Windows PKI i podpisywania kodu
Oracle TDE i SQL ServerKlucze do szyfrowania baz danych
Luna Key Broker for Microsoft DKEPośrednictwo kluczy dla Double Key Encryption
Hybrid Luna HSMPołączenie usługi chmurowej z własnym urządzeniem
Formy konstrukcyjne
Usługa chmurowa
Eksploatacja
Usługa chmurowa Thales, Hybrydowo z własnymi urządzeniami Luna

Certyfikaty

  • Sprzęt zgodny z FIPS 140-2 Level 3

Cechy

  • Kolejne usługi dla CyberArk, Hyperledger i kluczy PKI
  • Luna HSM Backup zabezpiecza klucze z usługi
  • CipherTrust Key Management Services na tym samym marketplace
  • payShield Cloud HSM jako hostowane urządzenie dla Azure, AWS i Google Cloud

Informacje producenta

payShield 10K

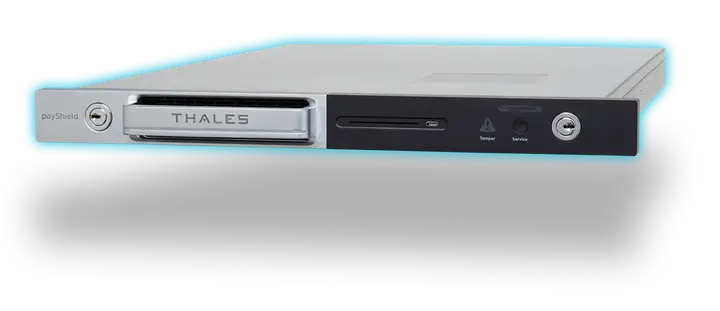
payShield 10K przetwarza PIN, klucze kart i transakcje u wydawców, agentów rozliczeniowych i operatorów sieci płatniczych i posiada certyfikację PCI HSM v3. Thales nie podaje dla tego urządzenia ani walidacji FIPS 140-3, ani algorytmów postkwantowych.

Thales payShield 10K w ujęciu 360 stopni
Zdjęcie produktu: Thales

Modele

payShield 10K: Modele
PS10-SDwa porty hosta 1 Gbit
PS10-DPorty hosta 10 Gbit
PS10-FPołączenie przez FICON
Formy konstrukcyjne
Urządzenie 1U
Eksploatacja
Własne centrum danych, payShield Cloud HSM jako hostowane urządzenie

Certyfikaty

  • FIPS 140-2 Level 3 dla TASP
  • PCI HSM v3 łącznie z RAP
  • PCI HSM v3 KLD dla Trusted Management Device
  • AusPayNet, CB HSM, GBIC i Bancontact

Cechy

  • Wydajność zależna od licencji: 25, 60, 250, 1000, 2500 lub 10 000 operacji na sekundę
  • Poziom wydajności można później rozszerzyć licencją
  • Do 20 partycji LMK dla oddzielnych zestawów kluczy
  • Zarządzanie przez payShield Manager i payShield Monitor
  • Ładowanie kluczy przez Trusted Management Device

Informacje producenta

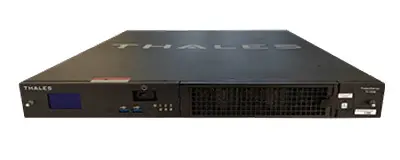
ProtectServer 3

ProtectServer 3 jest przeznaczony dla zespołów, które chcą uruchamiać własną logikę w urządzeniu, ponieważ moduły funkcyjne działają w obrębie granicy bezpieczeństwa. Urządzenia posiadają FIPS 140-2 Level 3, a walidacja FIPS 140-3 Level 3 z oprogramowaniem układowym 7.03.03 trwa od września 2025 roku.

Thales ProtectServer 3 External HSM
Zdjęcie produktu: Thales

Modele

ProtectServer 3: Modele
ProtectServer 3+ External1U, dwa zasilacze, cztery porty Gigabit
ProtectServer 3 ExternalKompaktowa obudowa dla mniejszych środowisk
ProtectServer 3 PCIePoziomy wydajności PL25, PL220 i PL3500
Formy konstrukcyjne
Urządzenie 1U, Kompaktowe urządzenie biurkowe, Karta PCIe
Eksploatacja
Własne centrum danych, Serwer aplikacyjny z kartą PCIe

Certyfikaty

  • FIPS 140-2 Level 3
  • FIPS 140-3 Level 3 w toku, oprogramowanie układowe 7.03.03 od września 2025 roku

Cechy

  • Moduły funkcyjne uruchamiają własny kod w obrębie granicy bezpieczeństwa
  • Emulator programowy do prac rozwojowych i testów
  • Dwa zasilacze i cztery porty Gigabit w ProtectServer 3+ External

Informacje producenta

Jak znaleźć odpowiednią linię

U Thales o decyzji przesądzają cztery pytania: wymagany dowód, obciążenie wraz z liczbą partycji, rodzaj aplikacji oraz model eksploatacji. Wspólnie sprawdzamy te cztery punkty i pisemnie uzasadniamy wybór.

Certyfikat dziś czy platforma jutra

Luna 7 posiada FIPS 140-3 Level 3 i Common Criteria EAL4+, dzięki czemu pasuje do przetargów z obowiązkiem przedstawienia dowodu. W Luna 8 te certyfikacje wciąż trwają, za to platforma oferuje więcej kontenerów i nowe algorytmy postkwantowe.

Obciążenie i partycje

Luna 7 Network HSM obejmuje od 1000 do 10 000 operacji RSA-2048 na sekundę i od 5 do 100 partycji. Luna 8 liczy inaczej: do 15 kontenerów na urządzenie, a każdy kontener z maksymalnie 10 partycjami.

Aplikacje czy płatności

Przetwarzanie PIN i klucze kart wymagają payShield 10K z certyfikacją PCI HSM v3. PKI, podpisywanie kodu i bazy danych działają na Luna, a własna logika w urządzeniu należy do ProtectServer 3.

Model eksploatacji

Eksploatują Państwo urządzenia sami, przekazują eksploatację nam albo zamawiają Luna Cloud HSM i payShield Cloud HSM jako usługę. Całe rozwiązanie działa w niemieckich centrach danych.

Co przejmujemy wokół Thales

Właściwa praca dzieje się wokół urządzenia: wybór, podłączenie aplikacji, ceremonia kluczy, monitorowanie i eksploatacja. Jeden zespół towarzyszy Państwu od doradztwa aż po eksploatację.

  • Doradztwo i integracja HSM

    Porównujemy poziomy Luna na podstawie Państwa obciążenia, konfigurujemy partycje i łączymy Państwa aplikacje przez Luna HSM Universal Client. Ceremonię kluczy dokumentujemy na potrzeby audytu.

    HSM i zarządzanie kluczami

  • Gotowość na PQC

    Ustalamy, które aplikacje opierają się na RSA i ECC, ponieważ komputery kwantowe mogą złamać oba algorytmy, i planujemy przejście na ML-KEM i ML-DSA. W Luna 7 te algorytmy dostarcza oprogramowanie układowe 7.9, w Luna 8 należą do platformy.

    Kryptografia postkwantowa

  • Cloud

    Wybieramy odpowiednie usługi w Data Protection on Demand, łączymy je z Państwa aplikacjami i dzięki Hybrid Luna przechowujemy klucze także we własnym centrum danych. payShield Cloud HSM można eksploatować z Azure, AWS i Google Cloud.

    Cloud

Normy i dowody

U Thales o wyborze i dokumentacji decyduje pięć wymogów. Każdemu wymogowi przypisujemy linię, która go dziś spełnia, i wskazujemy certyfikacje, które wciąż trwają.

Wymóg / Wymaga / OTOKO® dostarcza
WymógWymagaOTOKO® dostarcza
FIPS 140-3Certyfikowane moduły kryptograficzne o określonym poziomie ochrony fizycznejLuna 7 z Level 3 i certyfikatem NIST 4684, Luna 8 i ProtectServer 3 w toku
Common Criteria EN 419 221-5Certyfikowany moduł podpisu dla usług zaufaniaLuna 7 jako urządzenie sieciowe i karta PCIe z EAL4+, Luna 8 w toku
eIDASKwalifikowane urządzenie do składania podpisu u dostawcy usług zaufaniaLuna 7 jest wpisana na listę QSCD, certyfikacja QSCD dla eIDAS 2 trwa w przypadku Luna 8
PCI HSMCertyfikowany sprzęt dla PIN i kluczy kartpayShield 10K zgodnie z v3 z RAP, a do tego certyfikacja KLD dla Trusted Management Device
Krajowe zatwierdzenia kartZatwierdzenia krajowych systemów płatniczychpayShield 10K z AusPayNet, CB HSM, GBIC i Bancontact, deklaracja producenta bez numeru certyfikatu

Najczęstsze pytania o Thales

Powiązane tematy

Chcą się Państwo dowiedzieć więcej o

Thales

Thales oferuje trzy linie sprzętowe: Luna do zastosowań ogólnych, payShield do płatności kartowych i ProtectServer do uruchamiania własnego kodu w urządzeniu. Wspólnie z Państwem porównujemy Luna 7 z nową platformą Luna 8, podłączamy moduły do Państwa aplikacji i przejmujemy eksploatację.

Nasi klienci

Nasi partnerzy

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Dostępność

Dostosuj wygląd strony do swoich potrzeb.

Dla tej strony nie ma jeszcze wersji w prostym języku.

Ustawienia obowiązują obecnie tylko podczas tej wizyty. Trwałe zapisywanie możesz włączyć w ustawieniach plików cookie.