Menü

Kontakt aufnehmen
Logo
Presse

Thales HSM: Luna und payShield im Betrieb

Thales führt drei Hardware-Linien: Luna für allgemeine Anwendungen, payShield für Kartenzahlungen und ProtectServer für eigenen Code im Gerät. Wir vergleichen mit Ihnen Luna 7 und die neue Plattform Luna 8, binden die Module an Ihre Anwendungen an und übernehmen den Betrieb.

Produkt testen
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • PCI HSM v3
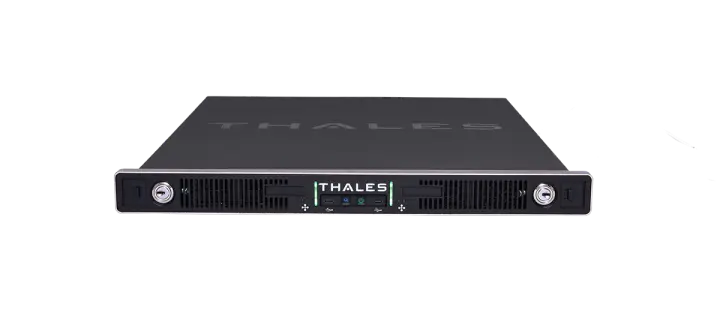
Thales Luna 8 Network HSM in der Rundumansicht
Produktbild: Thales

Thales im Profil

Ein Hardware-Sicherheitsmodul erzeugt und speichert Schlüssel in geprüfter Hardware und gibt sie nie im Klartext heraus. Bei Thales trennt sich das Portfolio nach Aufgabe: Luna bedient allgemeine Anwendungen über PKCS#11, payShield verarbeitet PIN und Kartenschlüssel im Zahlungsverkehr, ProtectServer führt mit Funktionsmodulen eigenen Code innerhalb der Sicherheitsgrenze aus.

Kryptografie und Hardware-Sicherheitsmodule sind unsere Kernkompetenz. Wir kennen den Universal Client, die Partitionsverwaltung über Crypto Command Center und den Weg von Luna 7 auf Luna 8 und planen Ihr Projekt entlang der Zertifikate, die Ihre Aufsicht verlangt.

Luna, payShield, ProtectServer, Data Protection on Demand
FIPS 140-3 Level 3, NIST-Zertifikat 4684
ML-KEM, ML-DSA, LMS, HSS
Appliance, PCIe-Karte, USB-Gerät, Cloud-Dienst

Die Serien im Detail

Luna 8 Network HSM

Thales stellte Luna 8 im August 2026 vor, als erstes Produkt einer neuen Plattform mit einem selbst entwickelten Kryptoprozessor. Die Zertifizierungen nach FIPS 140-3 Level 3 und Common Criteria laufen noch, wer ein gültiges Zertifikat braucht, beschafft weiter Luna 7.

Geräteabbildung ansehen

Modelle

Luna 8 Network HSM: Modelle
Luna 100 StandardEin Container, 128 MB Schlüsselspeicher
Luna 150 EnterpriseBis zu 6 Container, 1.024 MB Schlüsselspeicher
Luna 190 MaximumBis zu 15 Container, 4.096 MB Schlüsselspeicher
Bauformen
1U-Appliance mit vier 10-Gbit-Anschlüssen
Betrieb
Eigenes Rechenzentrum, Hosting beim Dienstleister

Zertifizierungen

  • FIPS 140-3 Level 3 im Verfahren
  • Common Criteria EAL4+ nach EN 419 221-5 im Verfahren
  • QSCD für eIDAS 2 im Verfahren
  • INMETRO, NITES und NATO SECRET im Verfahren

Merkmale

  • Jeder Container ist eine eigene Luna 8 Instanz mit bis zu 10 Partitionen
  • Ein oder zwei Kryptomodule je 1U, zusammen bis zu 30 Instanzen
  • Je Container eine eigene Firmware-Version
  • ML-KEM nach FIPS 203, ML-DSA nach FIPS 204 sowie LMS und HSS
  • Zufallszahlen aus einer Quantenquelle
  • Rückwärtskompatibel über den Luna HSM Universal Client
Herstellerangaben

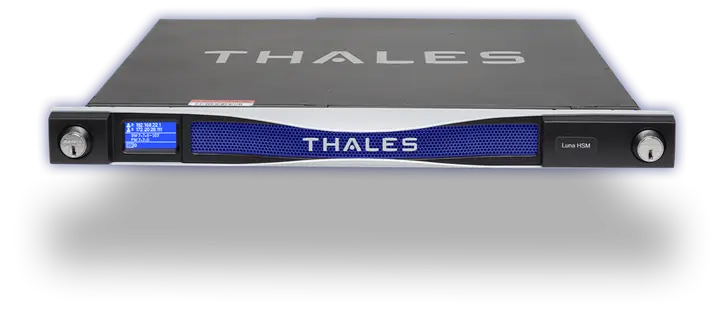
Luna 7 Network HSM

Das Luna 7 Network HSM trägt die Zertifikate, die Ausschreibungen heute verlangen, darunter FIPS 140-3 Level 3 für das Modul K7 und Common Criteria EAL4+ nach EN 419 221-5. Die A-Modelle melden Administratoren mit Passwort an, die S-Modelle verlangen zusätzlich das PED-Gerät, ein eigenes Eingabegerät für die Anmeldung.

Thales Luna 7 Network HSM in der Rundumansicht
Produktbild: Thales

Modelle

Luna 7 Network HSM: Modelle
A700 und S7001.000 RSA-2048-Operationen pro Sekunde, 5 Partitionen
A750 und S7505.000 RSA-2048-Operationen pro Sekunde, 5 bis 20 Partitionen
A790 und S79010.000 RSA-2048-Operationen pro Sekunde, 10 bis 100 Partitionen
Bauformen
1U-Netzwerk-Appliance
Betrieb
Eigenes Rechenzentrum, Hybrid mit Luna Cloud HSM

Zertifizierungen

  • FIPS 140-3 Level 3, NIST-Zertifikat 4684 für das Modul K7
  • FIPS 140-2 Level 3
  • Common Criteria EAL4+ nach EN 419 221-5
  • Als QSCD gelistet

Merkmale

  • ECC P-256 mit 2.000, 10.000 oder 20.000 Operationen pro Sekunde je Stufe
  • Firmware 7.9 vom 29. Juli 2025 bringt ML-KEM und ML-DSA
  • Anmeldung wahlweise mit Passwort oder PED-Gerät
  • Schlüsselkopie und Sicherung zusammen mit Luna Cloud HSM

Herstellerangaben

Luna 7 PCIe HSM und USB HSM

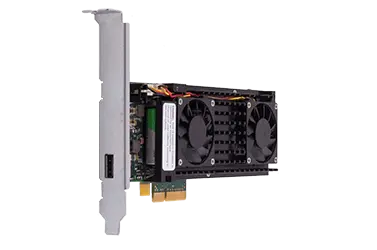
Die PCIe-Karte steckt im Anwendungsserver und erreicht dieselben Leistungsstufen wie das Netzwerkgerät, was kurze Wege für Gerätehersteller und latenzkritische Dienste bedeutet. Das USB-Gerät U700 hält eine Partition mit 32 MB Speicher und dient der Offline-Wurzel einer PKI.

Thales Luna PCIe HSM als Einsteckkarte
Produktbild: Thales

Modelle

Luna 7 PCIe HSM und USB HSM: Modelle
PCIe A700 bis A790Gleiche Leistungsstufen wie die Netzwerkgeräte
PCIe S700 bis S790Anmeldung über das PED-Gerät
U700Eine Partition, 32 MB Speicher, USB 3.0 Type-C
Bauformen
PCIe-Karte, USB-Gerät
Betrieb
Anwendungsserver, Arbeitsplatz ohne Netzanbindung

Zertifizierungen

  • FIPS 140-2 Level 3
  • FIPS 140-3 für das Modul K7, NIST-Zertifikat 4684
  • Common Criteria EAL4+ nach EN 419 221-5
  • Als QSCD gelistet
  • U700 nach Produktseite FIPS 140-3 Level 3, auf der Compliance-Seite im Verfahren

Merkmale

  • Treiber für Windows und Linux
  • Einbau in eigene Geräte durch Hersteller
  • U700 für Offline-Wurzelzertifizierungsstellen und für eigene Schlüssel in der Cloud
  • Gleiche Leistungsstufen und Durchsatzwerte wie beim Luna 7 Network HSM

Herstellerangaben

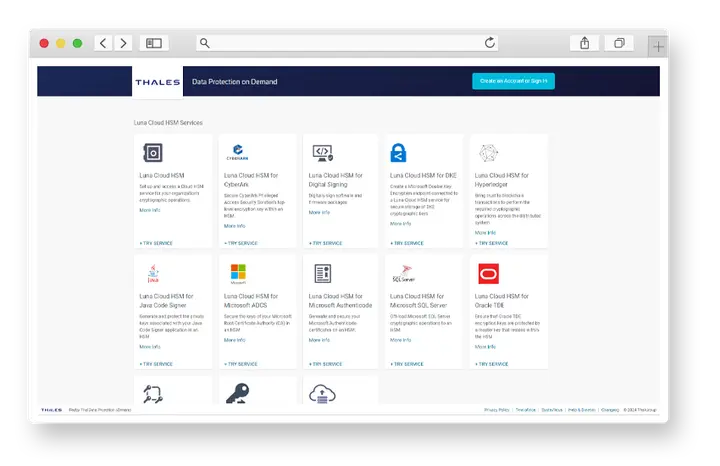
Luna Cloud HSM auf Data Protection on Demand

Data Protection on Demand ist der Marktplatz von Thales, über den Sie Luna Cloud HSM und fertige Dienste für Signatur, Code Signing und Datenbanken beziehen. Die Dienste laufen auf Hardware nach FIPS 140-2 Level 3, Hybrid Luna verbindet sie mit eigenen Geräten.

Marktplatz von Thales Data Protection on Demand
Produktbild: Thales

Modelle

Luna Cloud HSM auf Data Protection on Demand: Modelle
Luna Cloud HSMAllgemeiner Dienst für Schlüssel und Signaturen
Digital Signing und Java Code SignerDienste für Signaturen und signierten Code
Microsoft ADCS und AuthenticodeDienste für Windows-PKI und Codesignatur
Oracle TDE und SQL ServerSchlüssel für die Verschlüsselung von Datenbanken
Luna Key Broker for Microsoft DKESchlüsselvermittlung für Double Key Encryption
Hybrid Luna HSMVerbindung von Cloud-Dienst und eigenem Gerät
Bauformen
Cloud-Dienst
Betrieb
Cloud-Dienst von Thales, Hybrid mit eigenen Luna-Geräten

Zertifizierungen

  • Hardware nach FIPS 140-2 Level 3

Merkmale

  • Weitere Dienste für CyberArk, Hyperledger und PKI-Schlüssel
  • Luna HSM Backup sichert Schlüssel aus dem Dienst
  • CipherTrust Key Management Services im selben Marktplatz
  • payShield Cloud HSM als gehostetes Gerät für Azure, AWS und Google Cloud

Herstellerangaben

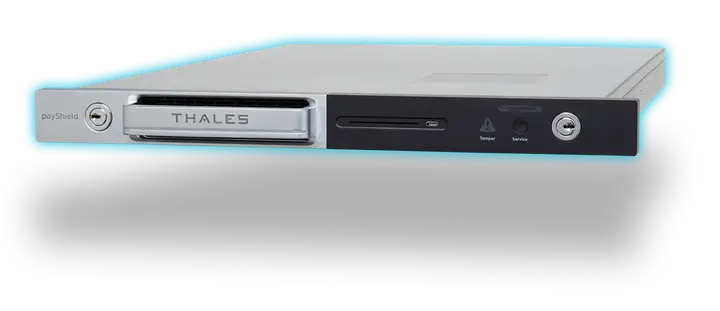
payShield 10K

Das payShield 10K verarbeitet PIN, Kartenschlüssel und Transaktionen bei Emittenten, Acquirern und Netzbetreibern und trägt die Zulassung PCI HSM v3. Thales nennt für das Gerät weder eine Prüfung nach FIPS 140-3 noch Post-Quanten-Verfahren.

Thales payShield 10K in der Rundumansicht
Produktbild: Thales

Modelle

payShield 10K: Modelle
PS10-SZwei Host-Anschlüsse mit 1 Gbit
PS10-DHost-Anschlüsse mit 10 Gbit
PS10-FAnschluss über FICON
Bauformen
1U-Appliance
Betrieb
Eigenes Rechenzentrum, payShield Cloud HSM als gehostetes Gerät

Zertifizierungen

  • FIPS 140-2 Level 3 für den TASP
  • PCI HSM v3 einschließlich RAP
  • PCI HSM v3 KLD für das Trusted Management Device
  • AusPayNet, CB HSM, GBIC und Bancontact

Merkmale

  • Leistung je Lizenz: 25, 60, 250, 1.000, 2.500 oder 10.000 Vorgänge pro Sekunde
  • Leistungsstufe später per Lizenz erweiterbar
  • Bis zu 20 LMK-Partitionen für getrennte Schlüsselsätze
  • Verwaltung über payShield Manager und payShield Monitor
  • Schlüsselladen über das Trusted Management Device

Herstellerangaben

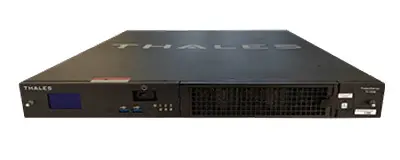
ProtectServer 3

ProtectServer 3 richtet sich an Teams, die eigene Logik im Gerät ausführen wollen, denn Funktionsmodule laufen innerhalb der Sicherheitsgrenze. Die Geräte tragen FIPS 140-2 Level 3, die Prüfung nach FIPS 140-3 Level 3 läuft mit der Firmware 7.03.03 seit September 2025.

Thales ProtectServer 3 External HSM
Produktbild: Thales

Modelle

ProtectServer 3: Modelle
ProtectServer 3+ External1U, zwei Netzteile, vier Gigabit-Anschlüsse
ProtectServer 3 ExternalKompaktes Gehäuse für kleinere Umgebungen
ProtectServer 3 PCIeLeistungsstufen PL25, PL220 und PL3500
Bauformen
1U-Appliance, Kompaktes Tischgerät, PCIe-Karte
Betrieb
Eigenes Rechenzentrum, Anwendungsserver mit PCIe-Karte

Zertifizierungen

  • FIPS 140-2 Level 3
  • FIPS 140-3 Level 3 im Verfahren, Firmware 7.03.03 seit September 2025

Merkmale

  • Funktionsmodule führen eigenen Code innerhalb der Sicherheitsgrenze aus
  • Emulator in Software für Entwicklung und Test
  • Zwei Netzteile und vier Gigabit-Anschlüsse beim ProtectServer 3+ External

Herstellerangaben

So finden Sie die passende Linie

Vier Fragen führen bei Thales zur Entscheidung: der geforderte Nachweis, die Last mit der Zahl der Partitionen, die Art der Anwendung und das Betriebsmodell. Wir prüfen die vier Punkte gemeinsam und begründen die Wahl schriftlich.

Zertifikat heute oder Plattform von morgen

Luna 7 trägt FIPS 140-3 Level 3 und Common Criteria EAL4+ und passt damit in Ausschreibungen mit Nachweispflicht. Bei Luna 8 laufen diese Verfahren noch, dafür bringt die Plattform mehr Container und die neuen Post-Quanten-Verfahren mit.

Last und Partitionen

Das Luna 7 Network HSM reicht von 1.000 bis 10.000 RSA-2048-Operationen pro Sekunde und von 5 bis 100 Partitionen. Luna 8 zählt anders: bis zu 15 Container je Gerät, jeder Container mit bis zu 10 Partitionen.

Anwendung oder Zahlungsverkehr

PIN-Verarbeitung und Kartenschlüssel verlangen das payShield 10K mit der Zulassung PCI HSM v3. PKI, Code Signing und Datenbanken laufen auf Luna, eigene Logik im Gerät gehört auf ProtectServer 3.

Betriebsmodell

Sie betreiben die Geräte selbst, geben den Betrieb an uns oder buchen Luna Cloud HSM und payShield Cloud HSM als Dienst. Die gesamte Lösung läuft in deutschen Rechenzentren.

Was wir rund um Thales übernehmen

Um das Gerät herum liegt die eigentliche Arbeit: Auswahl, Anbindung der Anwendungen, Schlüsselzeremonie, Überwachung und Betrieb. Ein Team begleitet Sie von der Beratung bis zum Betrieb.

  • HSM Consulting und Integration

    Wir vergleichen die Luna-Stufen anhand Ihrer Last, richten die Partitionen ein und verbinden Ihre Anwendungen über den Luna HSM Universal Client. Die Schlüsselzeremonie protokollieren wir für die Revision.

    HSM & Schlüsselmanagement

  • PQC Readiness

    Wir erfassen, welche Anwendungen auf RSA und ECC beruhen, denn Quantenrechner können beide Verfahren brechen, und planen den Wechsel auf ML-KEM und ML-DSA. Bei Luna 7 liefert die Firmware 7.9 diese Verfahren, bei Luna 8 gehören sie zur Plattform.

    Post-Quanten-Kryptografie

  • Cloud

    Wir wählen die passenden Dienste auf Data Protection on Demand aus, verbinden sie mit Ihren Anwendungen und halten Schlüssel über Hybrid Luna auch im eigenen Rechenzentrum. payShield Cloud HSM lässt sich mit Azure, AWS und Google Cloud betreiben.

    Cloud

Normen und Nachweise

Fünf Vorgaben entscheiden bei Thales über Auswahl und Unterlagen. Wir ordnen jeder Vorgabe die Linie zu, die sie heute trägt, und nennen die Verfahren, die noch laufen.

Vorgabe / Verlangt / OTOKO® liefert
VorgabeVerlangtOTOKO® liefert
FIPS 140-3Geprüfte Kryptomodule mit definierter physischer SchutzstufeLuna 7 mit Level 3 und NIST-Zertifikat 4684, Luna 8 und ProtectServer 3 im Verfahren
Common Criteria EN 419 221-5Geprüftes Signaturmodul für VertrauensdiensteLuna 7 als Netzwerkgerät und PCIe-Karte mit EAL4+, Luna 8 im Verfahren
eIDASQualifizierte Signaturerstellungseinheit beim VertrauensdiensteanbieterLuna 7 ist als QSCD gelistet, die QSCD-Prüfung für eIDAS 2 läuft bei Luna 8
PCI HSMGeprüfte Hardware für PIN und KartenschlüsselpayShield 10K nach v3 mit RAP, dazu die KLD-Prüfung des Trusted Management Device
Nationale KartenfreigabenFreigaben der nationalen ZahlungssystemepayShield 10K mit AusPayNet, CB HSM, GBIC und Bancontact, Herstellerangabe ohne Prüfnummer

Häufige Fragen zu Thales

Passende Themen

Sie möchten mehr erfahren über

Thales

Thales führt drei Hardware-Linien: Luna für allgemeine Anwendungen, payShield für Kartenzahlungen und ProtectServer für eigenen Code im Gerät. Wir vergleichen mit Ihnen Luna 7 und die neue Plattform Luna 8, binden die Module an Ihre Anwendungen an und übernehmen den Betrieb.

Unsere Kunden

Unsere Partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Barrierefreiheit

Passe die Darstellung an deine Bedürfnisse an.

Für diese Seite ist noch keine einfache Fassung verfügbar.

Einstellungen gelten aktuell für diesen Besuch. Dauerhaftes Speichern kannst du in den Cookie-Einstellungen erlauben.