Menü

Kontakt aufnehmen
Logo
Presse

Marvell LiquidSecurity: Karten für HSM-Plattformen

Marvell baut Hardware-Sicherheitsmodule als PCIe-Karten und überlässt den Betrieb den Cloud-Anbietern, HSM-Dienstleistern und Appliance-Herstellern, die diese Karten einbauen. Wir prüfen mit Ihnen, ob LiquidSecurity zu Ihrer Plattform passt, binden die Karten an Ihre Anwendungen an und begleiten den Betrieb.

Produkt testen
  • FIPS 140-3 Level 3, CMVP 4703
  • PCI PTS HSM
  • PCIe Gen4 x8
  • Azure Cloud HSM
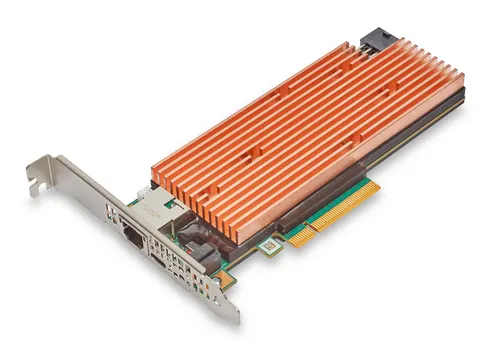
Marvell LiquidSecurity 2 als PCIe-Karte
Produktbild: Marvell

Marvell im Überblick

Eine LiquidSecurity-Karte steckt im Server und erzeugt, speichert und nutzt kryptografische Schlüssel innerhalb einer geprüften Hardware-Grenze. Anwendungen rufen Signatur und Entschlüsselung über PKCS#11, JCA/JCE, CNG/KSP oder OpenSSL ab, der Schlüssel bleibt auf der Karte. Marvell betreibt dazu keinen eigenen Cloud-Dienst, sondern liefert die Karten an Anbieter, die daraus Dienste und Appliances bauen.

Kryptografie und Hardware-Sicherheitsmodule sind unsere Kernkompetenz. Wir kennen die Partitionierung der LiquidSecurity-Karten, die Anbindung über PKCS#11 und die Prüfberichte aus dem Programm CMVP, das die FIPS-Prüfungen führt. Wir führen Ihr Projekt von der Auswahl bis zum Betrieb.

PCIe Gen4 x8, niedrige Bauhöhe
FIPS 140-3 Level 3, CMVP 4703
21 bei LS2-A050, 32 bei LS2-A100, 42 mit Upgrade
HSM als Dienst, Schlüsseltresore, Zahlungsverkehr, TLS-Entlastung

Die Serien im Detail

LiquidSecurity 2

Die LiquidSecurity 2 ist die aktuelle Generation der Karten und kam im September 2022 auf den Markt. Sie trennt je nach Ausführung 21, 32 oder 42 Partitionen und fasst laut Produktseite bis zu eine Million Schlüssel.

Geräteabbildung ansehen

Modelle

LiquidSecurity 2: Modelle
LS2-A05021 Partitionen, 21.250 RSA-2048-Operationen pro Sekunde
LS2-A10032 Partitionen, 35.000 RSA-2048-Operationen pro Sekunde
Performance-Upgrade42 Partitionen, 42.500 RSA-2048-Operationen pro Sekunde
LS-SW-PQCLizenz für Post-Quanten-Verfahren auf der Karte
LS-SW-PLHLizenz für Anwendungen anderer Hersteller auf der Karte
Bauformen
PCIe-Karte Gen4 x8, Niedrige Bauhöhe
Betrieb
Server von Cloud-Anbietern, Plattform eines HSM-Dienstleisters, Appliance eines Geräteherstellers

Zertifizierungen

  • FIPS 140-3 Level 3, CMVP 4703, geprüft am 6. Juni 2024
  • Prüfeintrag gültig bis 5. Juni 2029
  • PCI PTS HSM 4.0 laut Produktseite, v3 auf gleicher Hardware und Firmware
  • Common Criteria als Herstellerangabe ohne Prüfnummer
  • eIDAS als Herstellerangabe ohne Prüfnummer

Merkmale

  • Schnittstellen PKCS#11, JCA/JCE, CNG/KSP und OpenSSL
  • Rollenbasierte Rechte, attestierte Protokolle und Fernverwaltung
  • Mit Upgrade 100.000 EC-P-256- und 1.000.000 AES-GCM-Operationen pro Sekunde
  • SR-IOV mit einer physischen und 64 virtuellen Funktionen
  • Lizenzen für Post-Quanten-Verfahren und fremde Anwendungen
Herstellerangaben

LiquidSecurity 1

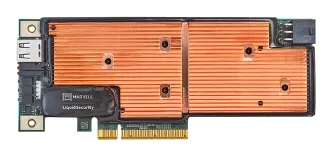
Die LiquidSecurity 1 beruht auf dem Krypto-Prozessor NITROX III, steht weiter auf der Produktseite und trägt eine eigene FIPS-Prüfung. Sie trennt 16, 24 oder 32 Partitionen, eine Ausführung 64, und speichert 25.000 bis 100.000 Schlüssel.

Marvell LiquidSecurity 1 als PCIe-Karte
Produktbild: Marvell

Modelle

LiquidSecurity 1: Modelle
CNN35XX-NFBEKartenfamilie hinter dem Prüfeintrag CMVP 4700
Ausführung mit 16 PartitionenKleinste Trennung der Reihe
Ausführung mit 24 PartitionenMittlere Trennung der Reihe
Ausführung mit 32 PartitionenRegelfall der Reihe
Ausführung mit 64 PartitionenEinzelne Variante der Reihe
Bauformen
PCIe-Karte
Betrieb
Server von Cloud-Anbietern, Plattform eines HSM-Dienstleisters
Lebenszyklus
Vorgängergeneration, weiter auf der Produktseite gelistet, Nachfolger ist die LiquidSecurity 2

Zertifizierungen

  • FIPS 140-3 Level 3, CMVP 4700, geprüft am 30. Mai 2024
  • Prüfeintrag gültig bis 29. Mai 2029
  • FIPS 140-2 Level 3

Merkmale

  • Schlüsselspeicher von 25.000 bis 100.000 Schlüsseln
  • Partitionen in den Stufen 16, 24 und 32
  • Eine Ausführung mit 64 Partitionen
  • Prüfeintrag unter dem Namen NITROXIII CNN35XX-NFBE HSM Family

Herstellerangaben

LiquidSecurity bei Microsoft Azure

Marvell liefert die Karten an Cloud-Anbieter, die daraus einen Dienst bauen, und belegt diesen Weg bislang für Microsoft Azure. Seit August 2024 arbeiten Azure Key Vault und Azure Managed HSM mit LiquidSecurity 2, seit August 2025 auch Azure Cloud HSM.

Geräteabbildung ansehen

Modelle

LiquidSecurity bei Microsoft Azure: Modelle
Azure Key VaultSeit August 2024 mit LiquidSecurity 2 bestückt
Azure Managed HSMSeit August 2024 mit LiquidSecurity 2 bestückt
Azure Cloud HSMSeit August 2025 mit LiquidSecurity 2 bestückt
Bauformen
Dienst des Cloud-Anbieters
Betrieb
Microsoft Azure, Plattform eines HSM-Dienstleisters

Zertifizierungen

  • FIPS 140-3 Level 3 der eingesetzten LiquidSecurity 2, CMVP 4703

Merkmale

  • Marvell liefert die Karten und betreibt selbst keinen Cloud-Dienst
  • Azure Key Vault und Azure Managed HSM nutzen die Karten seit August 2024
  • Azure Cloud HSM nutzt die Karten seit August 2025
  • Für AWS und Google Cloud liegt uns keine Bestätigung von Marvell vor
  • Anbieter von HSM als Dienst bauen die Karten in eigene Plattformen ein

Herstellerangaben

So finden Sie die passende Karte

Vier Fragen entscheiden über die Wahl: die Zahl der Partitionen, der verlangte Prüfnachweis, die Schnittstellen Ihrer Anwendungen und das Betriebsmodell. Wir klären sie in einem Workshop und halten das Ergebnis mit Quelle je Angabe fest.

Partitionen und Mandanten

Die LS2-A050 trennt 21 Partitionen, die LS2-A100 trennt 32 und mit dem Upgrade sind es 42. Die Produktseite nennt bis zu 45 Partitionen, der Prüfbericht bis zu 64 logische Partitionen, deshalb halten wir die Zahl je Quelle getrennt fest.

Prüfnachweis

FIPS 140-3 Level 3 ist für beide Generationen mit den Prüfnummern 4703 und 4700 belegt und läuft bis 2029. Common Criteria und eIDAS nennt Marvell auf der Produktseite ohne Prüfnummer, wir führen sie deshalb als Herstellerangabe.

Schnittstellen

Ihre Anwendungen sprechen PKCS#11, JCA/JCE, CNG/KSP oder OpenSSL, und die Karte bedient alle vier Wege. Wir prüfen vorab, ob PKI, Datenbank oder Signaturdienst mit der vorgesehenen Firmware und der geplanten Partition zusammenarbeiten.

Betriebsmodell

Sie beziehen die Karte in einer Appliance, buchen einen Dienst bei einem HSM-Anbieter oder nutzen Azure Key Vault, Managed HSM und Cloud HSM. Die gesamte Lösung läuft in deutschen Rechenzentren.

Was wir rund um Marvell leisten

Wir liefern die Arbeit um die Karte herum: Auswahl der Ausführung, Aufteilung der Partitionen, Anbindung der Anwendungen, Schlüsselzeremonie und Überwachung. Ein Team begleitet Sie von der Beratung bis zum Betrieb.

  • HSM Consulting und Integration

    Wir wählen die Ausführung nach Ihrer Last, schneiden die Partitionen auf Ihre Mandanten zu, binden PKCS#11 und CNG/KSP an Ihre Anwendungen an und dokumentieren die Schlüsselzeremonie prüffest.

    HSM & Schlüsselmanagement

  • PQC Readiness

    Wir erfassen, welche Schlüssel und Protokolle auf RSA und ECC beruhen, denn Quantenrechner können diese Verfahren später brechen. Anschließend planen wir den Einsatz der Lizenz LS-SW-PQC, die Post-Quanten-Verfahren auf die Karte bringt.

    Post-Quanten-Kryptografie

  • Cloud

    Wir richten Azure Key Vault, Managed HSM und Cloud HSM ein, trennen Schlüssel nach Anwendung und verbinden den Dienst mit Ihren Systemen im eigenen Rechenzentrum.

    Cloud

Normen und Nachweise

Vier Vorgaben bestimmen bei Marvell die Auswahl und die Dokumentation. Wir sagen Ihnen, welche Angabe eine Prüfnummer trägt und welche bislang nur auf der Produktseite steht.

Vorgabe / Verlangt / OTOKO® liefert
VorgabeVerlangtOTOKO® liefert
FIPS 140-3Geprüfte Kryptomodule mit definierter physischer SchutzstufeLiquidSecurity 2 mit Level 3 und CMVP 4703, LiquidSecurity 1 mit CMVP 4700
PCI PTS HSMGeprüfte Hardware für PIN und KartenschlüsselLiquidSecurity 2 nach Produktseite mit 4.0, nach Marvell-Blog v3 auf gleicher Hardware
Common CriteriaGeprüftes Sicherheitsmodul mit veröffentlichtem ZertifikatVon Marvell auf der Produktseite genannt, ohne Prüfnummer, daher Herstellerangabe
eIDASQualifizierte Signaturerstellungseinheit beim VertrauensdiensteanbieterVon Marvell genannt, ohne Prüfnummer, wir klären die Eignung je Projekt

Häufige Fragen zu Marvell

Passende Themen

Sie möchten mehr erfahren über

Marvell

Marvell baut Hardware-Sicherheitsmodule als PCIe-Karten und überlässt den Betrieb den Cloud-Anbietern, HSM-Dienstleistern und Appliance-Herstellern, die diese Karten einbauen. Wir prüfen mit Ihnen, ob LiquidSecurity zu Ihrer Plattform passt, binden die Karten an Ihre Anwendungen an und begleiten den Betrieb.

Unsere Kunden

Unsere Partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Barrierefreiheit

Passe die Darstellung an deine Bedürfnisse an.

Für diese Seite ist noch keine einfache Fassung verfügbar.

Einstellungen gelten aktuell für diesen Besuch. Dauerhaftes Speichern kannst du in den Cookie-Einstellungen erlauben.














































