
Menü

Kontakt aufnehmen
Logo
Presse

Dateisicherheit / File Scanning & CDR

Eine Datei. Ein möglicher Angriff.

Als OPSWAT-Partner in Deutschland integriert OTOKO® MetaDefender Core in Ihre Anwendungen und Transferprozesse. Kunden laden Dokumente hoch, Lieferanten übertragen Archive und Teams übernehmen Dateien aus E-Mails oder Downloads. Jeder dieser Wege braucht eine kontrollierte Verarbeitung: analysieren, nach Richtlinie bereinigen, freigeben oder zurückhalten – mit nachvollziehbaren Entscheidungen für Betrieb und SOC. Unser gemeinsames OPSWAT Bootcamp in Köln 2026 zeigt die Partnerschaft auch in der Praxis.

Leistungen im Detail
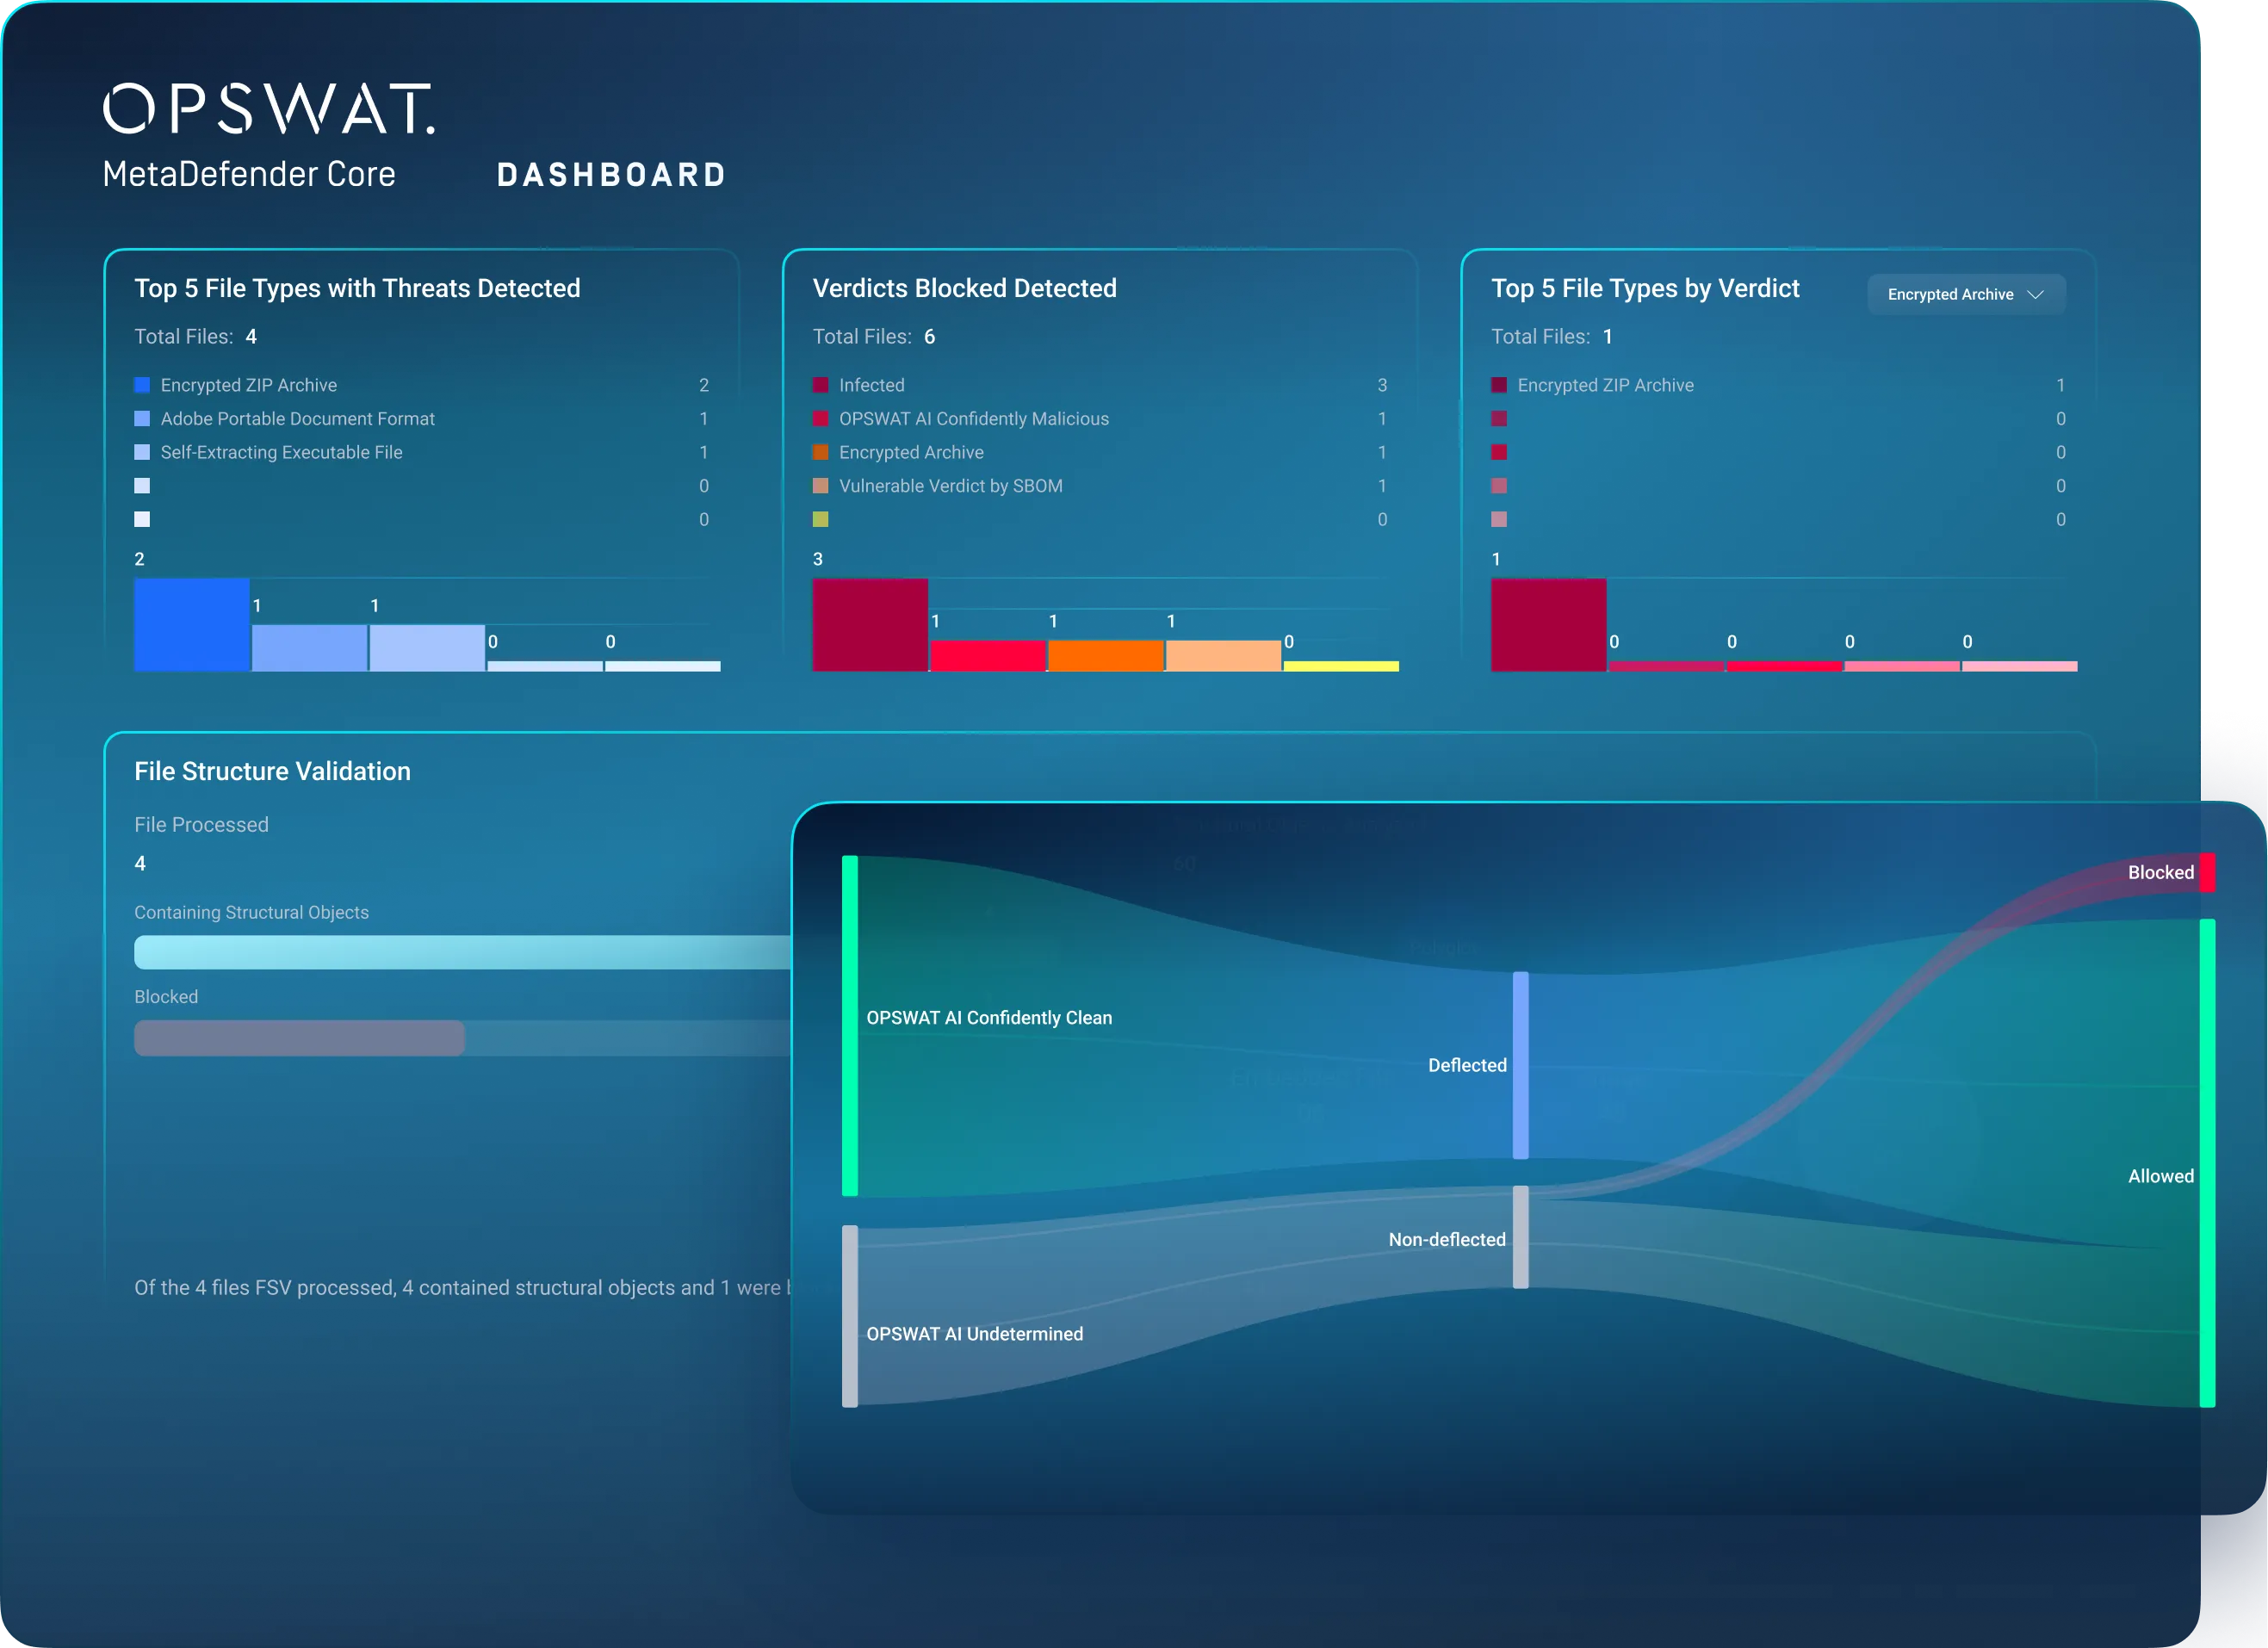
OPSWAT-Produktabbildung: MetaDefender Core Dashboard mit Datei- und Prüfergebnissen
OPSWAT
OPSWAT MetaDefender Core

Analyse, Integration und nachvollziehbare Übergabe

CRITICAL / BEDROHUNGSLAGE 202682%

der CrowdStrike-Erkennungen 2025 waren malwarefrei.

Angreifer brauchen nicht immer Malware.

Der Global Threat Report 2026 zeigt, wie Angreifer gültige Zugangsdaten, vertraute Identitätsprozesse und freigegebene SaaS-Integrationen missbrauchen. Separat meldet CrowdStrike 89 % mehr Angriffe durch KI-gestützte Akteure im Jahr 2025 gegenüber 2024.

Auch Software-Lieferketten stehen im Fokus: Der Threat Hunting Report 2026 beschreibt, wie ALTERED SPIDER über 300 Software-Abhängigkeiten an einem einzigen Tag kompromittierte, um Zugangsdaten abzugreifen und in Cloud-Umgebungen vorzudringen.

Für Ihre Abwehr bedeutet das: File Scanning, Inhaltsbereinigung und DLP kontrollieren Dateien an definierten Übergängen. Sie ersetzen keinen Identitäts-, Cloud- oder KI-Schutz. Wir integrieren die Dateiprüfung in Ihre Uploads, Downloads und Transfers als Teil eines mehrschichtigen Sicherheitskonzepts.

So schützen wir Ihre Dateiflüsse
CrowdStrike Global Threat Report 2026 · Beobachtungsjahr 2025CrowdStrike Threat Hunting Report 2026 · Berichtszeitraum 01.07.2025–30.06.2026Grundlage sind CrowdStrikes eigene Beobachtungen und Threat Intelligence. 82 % bezeichnet malwarefreie Erkennungen, keinen Anteil dateibasierter oder KI-verursachter Angriffe. Die 89 % sind eine separate Veränderungsrate; die 300+ Abhängigkeiten betreffen einen konkreten Fall.

OTOKO® × OPSWAT / Köln 2026

Partnerschaft, die wir gemeinsam leben.

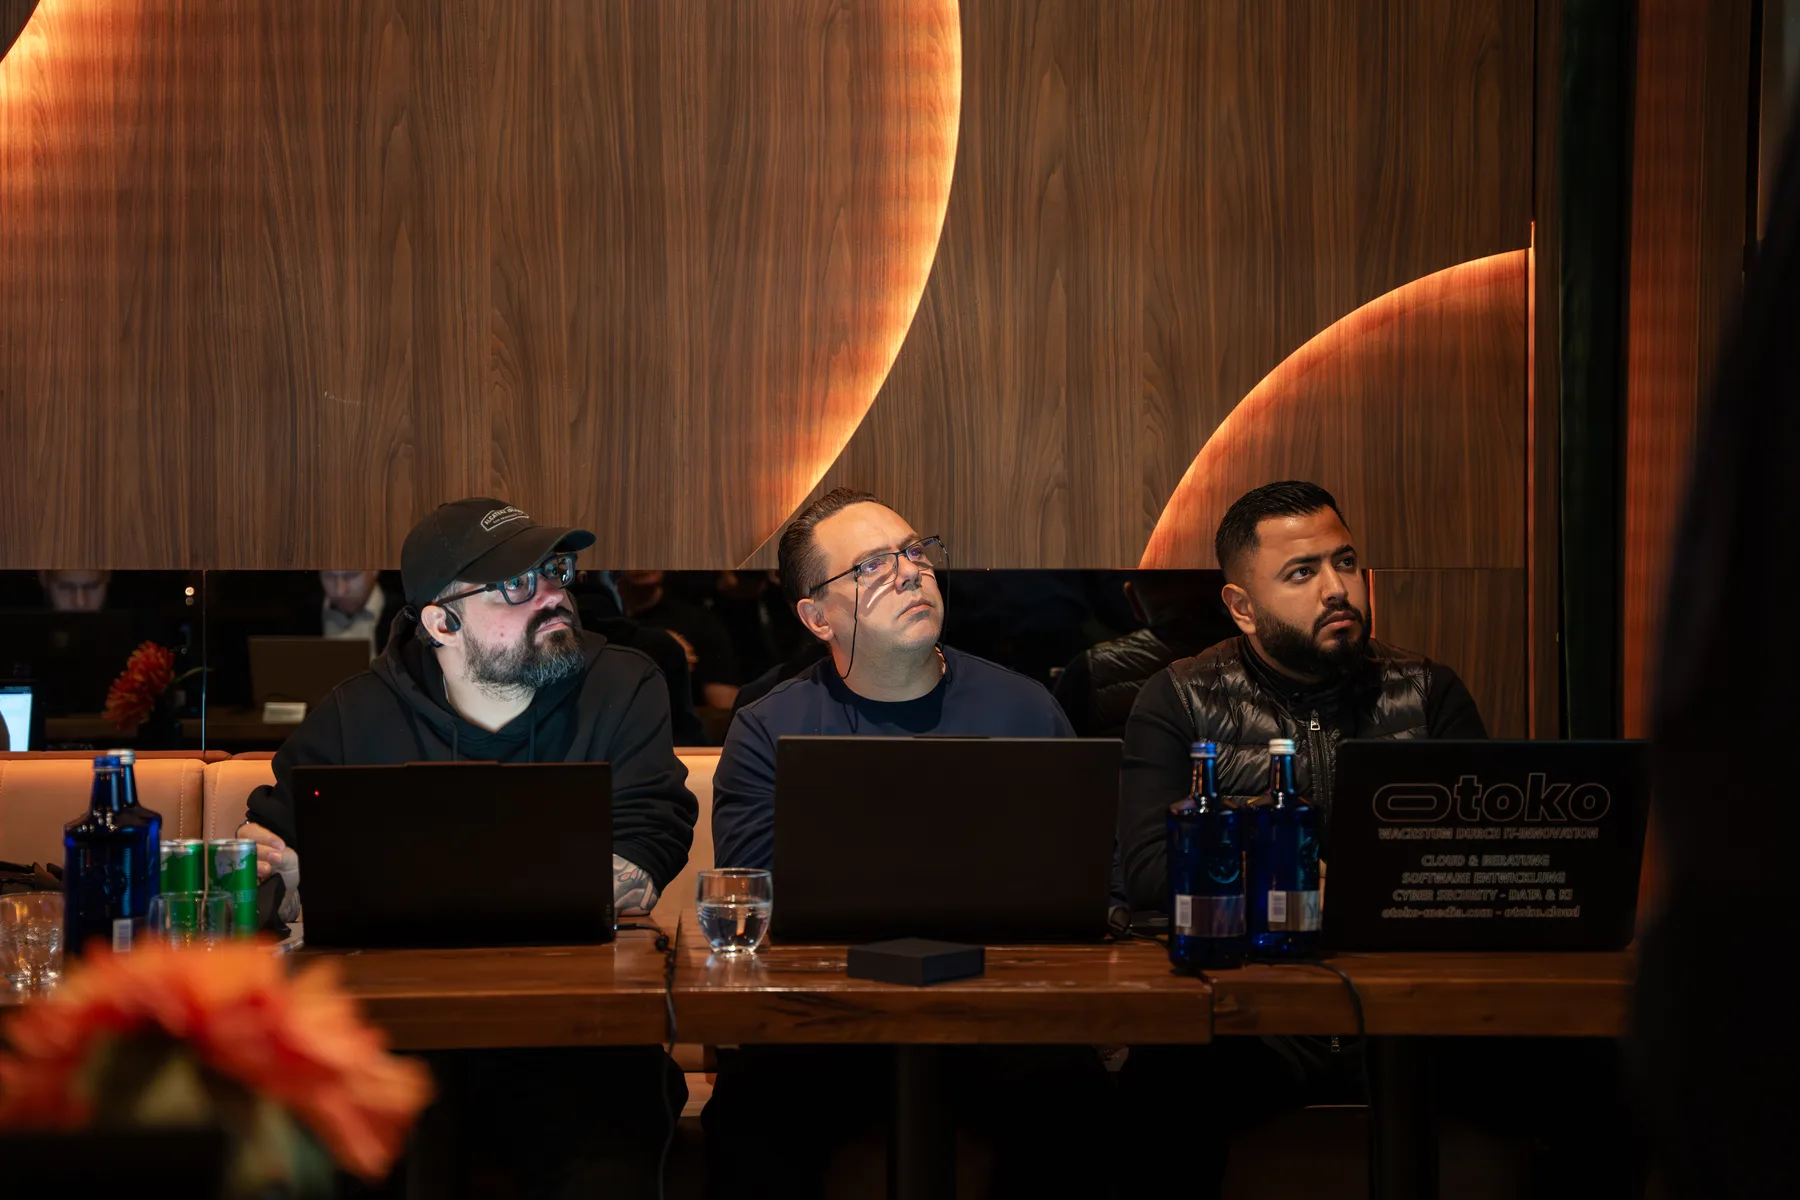
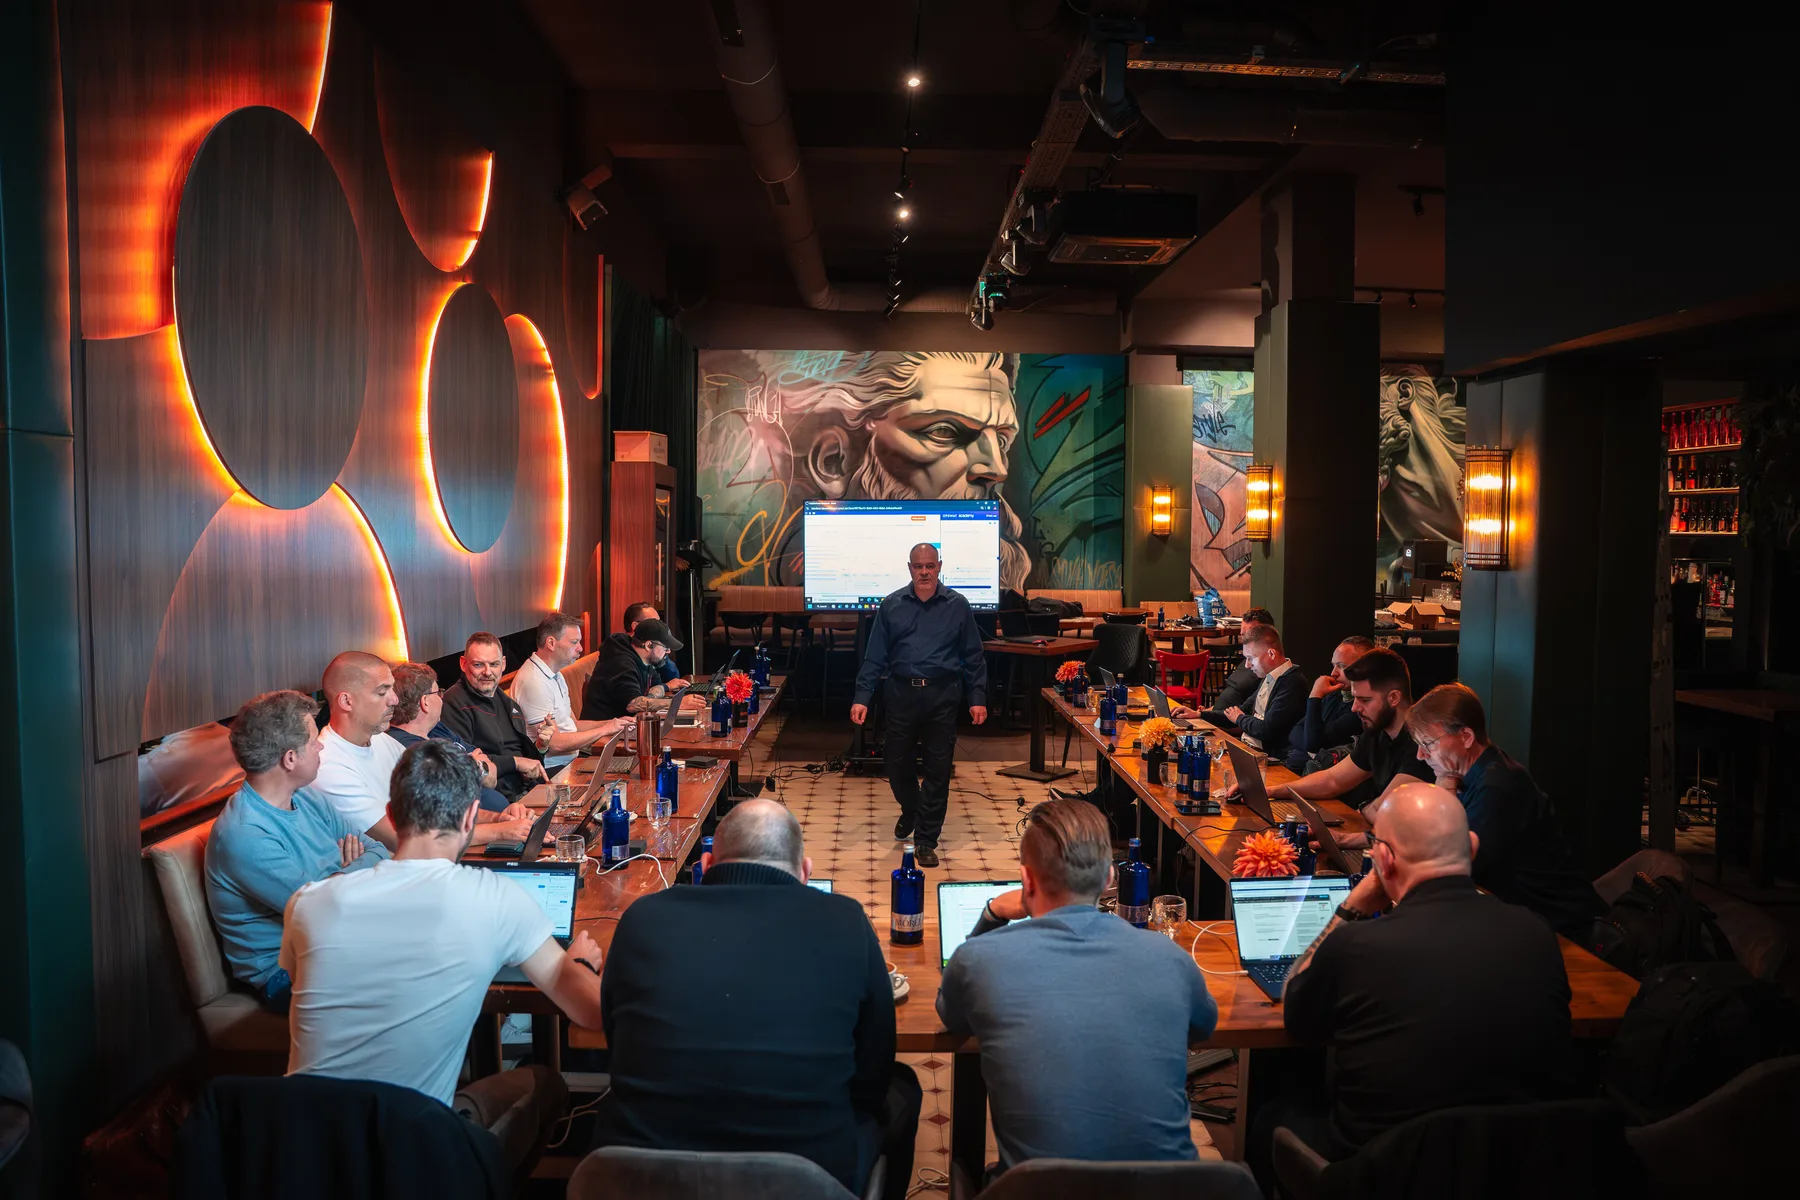
Als OPSWAT-Partner in Deutschland verbinden wir Produktauswahl und technische Umsetzung mit direktem Austausch. 2026 haben wir das OPSWAT Bootcamp in Köln durchgeführt. Der Film gibt Einblicke in die gemeinsame Arbeit, Gespräche und das Training vor Ort.

OTOKO® x OPSWAT Bootcamp · Köln 2026 · 1:27 Min. · Englische Untertitel sind im Film eingeblendet.

Im Film: Eindrücke aus dem Schulungsraum, Gespräche mit Beteiligten und die Übergabe von Teilnahmeunterlagen. Die Fotos zeigen unser Team und die gemeinsame Runde in Köln.

Ihr Auftrag an OTOKO®

File Scanning & CDR: Was wir für Sie übernehmen.

Die Arbeitspakete werden aus Ihrer Ausgangslage abgeleitet. Ihr Team kennt den vereinbarten Umfang, die benötigte Mitwirkung und die Ergebnisse, die bei der Übergabe vorliegen sollen.

Upload- und Transferwege integrieren

Wir bestimmen, an welcher Stelle eine Datei zurückgehalten und geprüft wird. Anwendung, Scanauftrag und Freigabe werden so verbunden, dass nachgelagerte Prozesse nicht vor dem vorgesehenen Prüfergebnis auf die Datei zugreifen.

Ihr Ergebnis

Integrierter Prüf- und Freigabefluss für den vereinbarten Dateikanal.
Scan- und Bereinigungsrichtlinien festlegen

Dateitypen, aktive Inhalte, Archivgrenzen und gewünschte Module werden abgestimmt. Ergebnisse führen zu definierten Aktionen: zulassen, bereinigt bereitstellen, blockieren oder manuell prüfen. Ausnahmen und nicht prüfbare Dateien erhalten einen eigenen Weg.

Ihr Ergebnis

Dokumentierte Richtlinien und überprüfbare Entscheidungspfade.

Datenschutz und Ausleitung mitplanen

Welche Inhalte dürfen intern verarbeitet oder an weitere Dienste übertragen werden? Wir erfassen Vorgaben zu Datenort, Aufbewahrung, Protokollen und Telemetrie. Eingestufte Inhalte werden nicht ohne zulässigen, abgestimmten Verarbeitungsweg in öffentliche Dienste gegeben.

Ihr Ergebnis

Datenfluss- und Aufbewahrungskonzept für den gewählten Betrieb.

SOC, Betrieb und Anwendungen verbinden

Ergebnisse, Fehlermeldungen und Betriebszustände werden an die vorgesehenen Empfänger angebunden. Last, Wartezeiten und Ausfallszenarien werden erprobt. Ein Scanfehler wird dabei nicht stillschweigend als unbedenkliche Datei behandelt.

Ihr Ergebnis

Betriebsverfahren mit Überwachung, Eskalation und nachvollziehbaren Protokollen.

Multiscanning / AV-Technologiepartner

Mehr Perspektiven auf jede Datei.

Wir unterstützen die Einbindung der folgenden AV-Anbieter über OPSWAT. Gemeinsam wählen wir das passende Engine-Paket für Ihre Dateitypen, Sicherheitsanforderungen und Betriebsumgebung. Welche Engines gleichzeitig verfügbar und aktiv sind, richtet sich nach Lizenz, Plattform, Version und Konfiguration.

  • ClamAV
  • Harbin AhnLab Technology
  • Avira
  • ESET
  • Bitdefender
  • K7 Computing Private
  • Quick Heal Technologies
  • TG Soft
  • Varist / OK
  • Emsisoft
  • IKARUS Security Software
  • INCA Internet
  • ALL IT Services
  • Antiy Labs
  • Xcitium
  • Trellix
  • Sophos
  • CrowdStrike
  • OpenText
  • Lionic Corp
  • Filseclab Corp
  • Huorong Security
  • Microsoft
  • Netgate Technologies
  • Cyberstanc
  • Xvirus
  • Systweak
  • Arctic Wolf
  • CMC Cyber Security
  • BKAV Corporation
  • Gridinsoft
  • SentinelOne

Die Übersicht beschreibt unterstützte Scanning-Anbieter im OPSWAT-Umfeld. Sie ist keine Aussage über separate direkte Partnerschaften von OTOKO® mit jedem Anbieter. OPSWAT Engine-Pakete und Lizenzierung.

Einblick in MetaDefender Core

Aus Prüfergebnissen werden klare Abläufe.

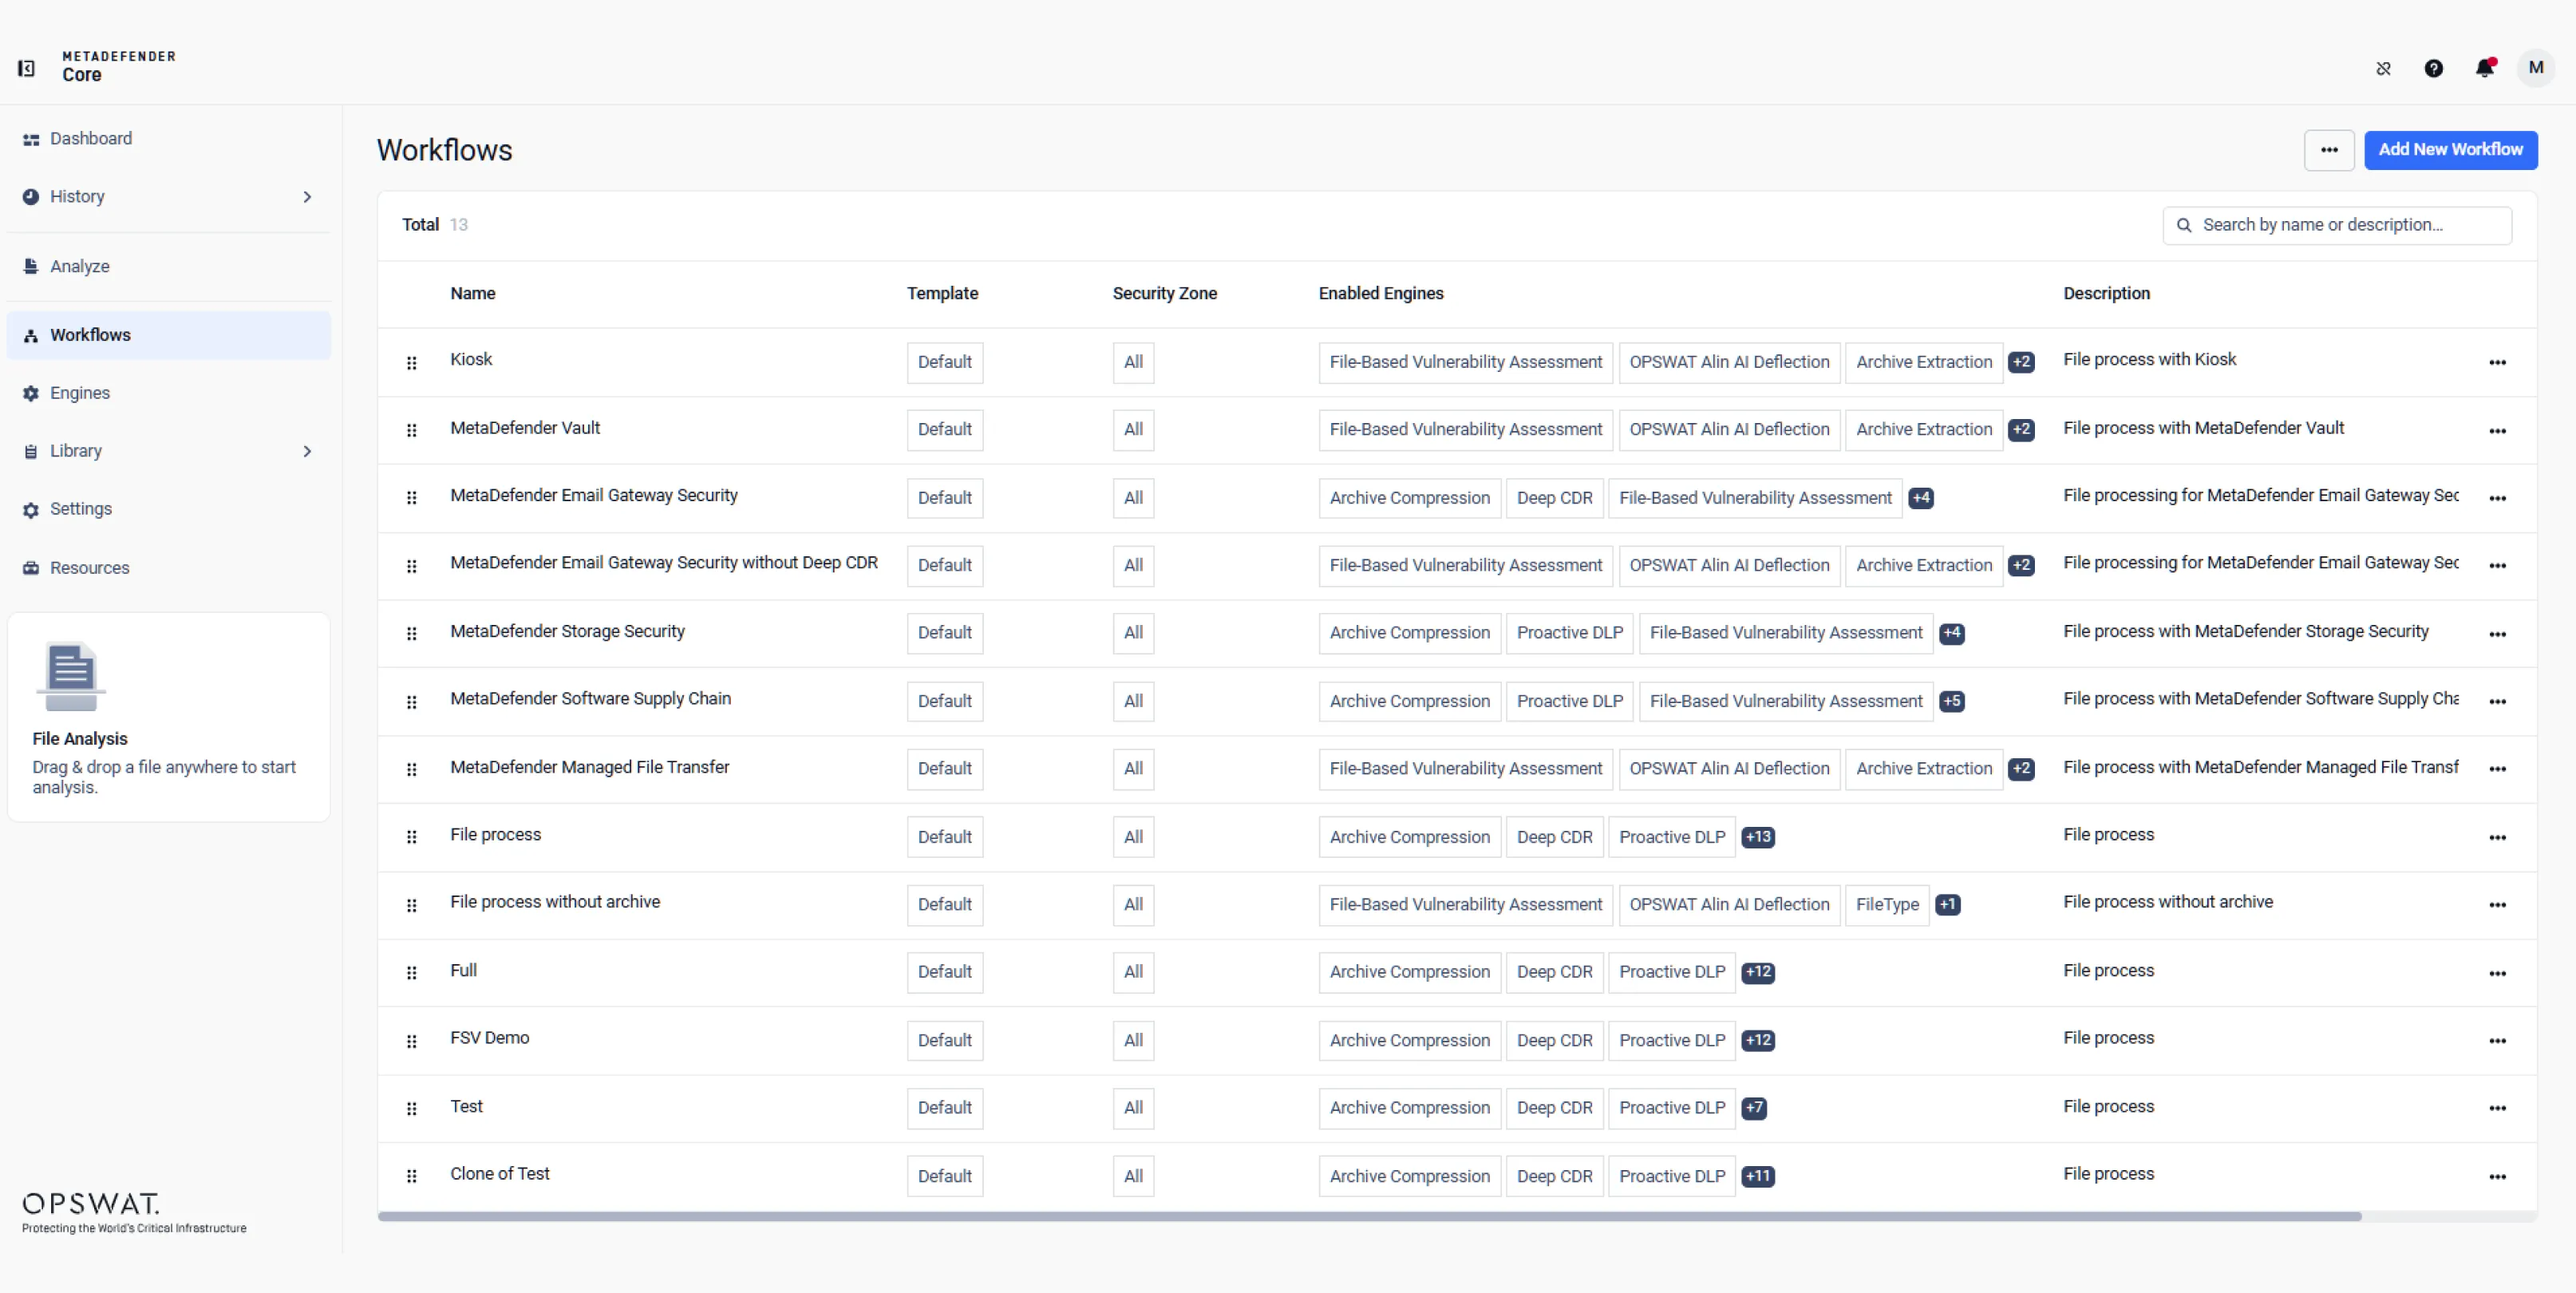
Welche Datei wird geprüft, welche Schritte folgen und wann darf sie weiterverarbeitet werden? Wir übersetzen Ihre Vorgaben in abgestimmte Workflows. Für Betrieb und Verantwortliche wird dadurch nachvollziehbar, wie Dateieingänge behandelt werden und an welcher Stelle eine Entscheidung erforderlich ist.

MetaDefender Core: Workflowübersicht mit Sicherheitszonen und aktivierten Prüf-Engines
Offizielle OPSWAT-Produktabbildung: Workflowverwaltung in MetaDefender Core. Zur vergrößerten Ansicht das Bild öffnen.

OPSWAT MetaDefender Core

Mehrere Prüfschichten. Eine definierte Entscheidung.

Funktionsumfang, Engine-Anzahl und unterstützte Formate hängen von Version, Lizenz und Konfiguration ab. Die folgenden Herstellerfunktionen werden für Ihren Dateibestand ausgewählt und in einem Pilot überprüft.

Deep CDR: aktive Inhalte kontrollieren

Skripte, Makros und nicht erlaubte Inhalte werden nach Richtlinie entfernt oder Inhalte rekonstruiert. OPSWAT nennt Unterstützung für 200+ Dateitypen. Welche Funktionen erhalten bleiben müssen, wird mit einem repräsentativen Dateibestand geprüft.

Multiscanning mit mehreren Engines

Je nach Paket können 30+ Anti-Malware-Engines sowie ergänzende heuristische und ML-Verfahren eingesetzt werden. Die von OPSWAT genannten 99%+ Erkennungswerte sind hersteller- und testbezogen, keine Garantie für jede Datei oder Konfiguration.

Tatsächlichen Dateityp erkennen

Die Dateistruktur wird zusätzlich zur Endung betrachtet, um getarnte Formate und widersprüchliche Angaben zu erkennen. Die verfügbare Erkennung einschließlich KI-gestützter Verfahren hängt vom gewählten Modulstand ab.

Archive kontrolliert extrahieren

OPSWAT nennt 30+ Archivformate. Verschachtelung und Ressourcenlimits werden in der Richtlinie berücksichtigt. Verschlüsselte Archive benötigen ein unterstütztes Format und ein zulässig bereitgestelltes Passwort für die Inhaltsprüfung.

Dateibasierte Schwachstellen bewerten

Dateien und Softwarekomponenten werden auf erkennbare bekannte Schwachstellen geprüft, bevor sie in den vorgesehenen Prozess gelangen. Das ergänzt Malware-Erkennung, ersetzt aber keinen vollständigen Anwendungspentest.

Adaptive Threat Analysis

Emulationsbasierte Sandbox-Analyse liefert zusätzliche Hinweise und IOCs für die Bewertung verdächtiger Dateien. Wir legen fest, wann diese Analyse benötigt wird und wie ihr Ergebnis die Freigabe beeinflusst.

Threat Intelligence einbeziehen

Aktuelle Analyse- und Reputationsinformationen können die Entscheidung ergänzen. Externe Abfragen, Updatewege und übertragene Metadaten müssen zum zulässigen Betriebsmodell Ihrer Umgebung passen.

DLP und Inhaltskontrollen

Sensible Inhalte können nach Richtlinie erkannt, geschwärzt oder mit Wasserzeichen behandelt werden. Ergänzende Inhaltskontrollen für sexuelle Bildinhalte oder anstößige Texte werden anhand der verfügbaren Module und Ihres Anwendungsfalls konkret geprüft.

Herkunft und Anbieter bewerten

Informationen zu Herkunftsland und Hersteller können Richtlinien gegen unerwünschte Quellen unterstützen. Solche Indizien werden als Bewertungssignal behandelt und nicht als alleiniger Beweis einer vertrauenswürdigen Herkunft.

SBOM und Komponentenbewertung

Software-Stücklisten machen erkannte Komponenten in unterstütztem Code und Container-Material sichtbar. Bekannte Schwachstellen lassen sich zuordnen; Umfang und Grenzen der Erkennung werden im Pilot bewertet.

Dashboard und SIEM-Anbindung

Ergebnisse, Protokolle und Betriebsinformationen werden für Ihre Verantwortlichen und das SOC nutzbar gemacht. Zugriff, Aufbewahrung und Export werden so abgestimmt, dass auch sensible Metadaten angemessen behandelt werden.

Funktions- und Leistungsangaben nach OPSWAT MetaDefender Core . Kein pauschales Versprechen einer vollständigen Bedrohungserkennung.

Betriebsmodelle

Dort prüfen, wo Ihre Daten verarbeitet werden dürfen.

On-Premises

Für zentrale Verarbeitung und kontrollierte Datenhaltung. Kapazität, Updatewege und benötigte externe Verbindungen werden am vorgesehenen Dateivolumen geprüft.

Cloud

Für cloudbasierte Anwendungen und integrierte Verarbeitung. Verantwortlichkeit für Betrieb und Datenort sowie zulässige Dienste werden ausdrücklich vereinbart.

Cloud Image

Vorkonfigurierte Bereitstellung auf AWS, Azure oder GCP laut Herstellerangebot. Konfiguration, Absicherung und Betreuung bleiben Bestandteil des konkreten Aufbaus.

Container & Kubernetes

Für containerisierte Verarbeitung und dynamische Last. Skalierung, Warteschlangen, persistente Daten und Ressourcenbedarf werden gemeinsam geplant.

Distributed Cluster

Für größere Mengen, parallele Verarbeitung und zentrale Steuerung. Verfügbarkeit, Ausfallszenarien und benötigte Kapazität werden vor der Abnahme getestet.

Vom Upload bis zum Transfer

Dateisicherheit an den Übergabepunkten.

Sichere Uploads

Kunden-, Partner- und Lieferantendateien vor Übernahme in Portal, DMS oder Fachanwendung prüfen und gegebenenfalls bereinigen.

E-Mail-Anhänge

Die Prüfung in den vorgesehenen Zustellweg integrieren; Bereinigung und DLP müssen zur gewünschten Funktion und den genutzten Integrationskomponenten passen.

Downloads

Dateien aus Internet, Cloud oder verlinkten Quellen vor der betrieblichen Nutzung durch eine definierte Prüfung führen.

Interne und externe Transfers

Dateiprüfung in kontrollierte Übergaben zwischen Netzen einbetten. Ein Air-Gap- oder Domänenübergang benötigt zusätzlich die passende Gesamtarchitektur.

SOC-Untersuchungen

Analyseergebnisse und IOCs für Untersuchungen bereitstellen und verdächtige Dateien über einen geregelten Prozess bearbeiten.

Datenabfluss begrenzen

Ausgehende Dateien auf definierte sensible Inhalte prüfen und nach Richtlinie zurückhalten oder bearbeiten, bevor sie den vorgesehenen Übergabepunkt passieren.

Planung & Umsetzung

File Scanning & CDR im Projektalltag.

Erkennung und Bereinigung zu einem Freigabeprozess verbinden

Ein positiver oder negativer Scanbefund beantwortet noch nicht jede Frage einer Anwendung. Welche Dateitypen sind fachlich erforderlich, welche aktiven Inhalte sind erlaubt und was soll mit einem unbekannten Ergebnis passieren? Gemeinsam definieren wir die Regeln am tatsächlichen Geschäftsprozess. Multiscanning und Content Disarm and Reconstruction werden dabei als ergänzende Verfahren eingesetzt. Die fachlich benötigte Datei wird nicht einfach ungeprüft weitergereicht; ihr Verarbeitungszustand bestimmt, ob und in welcher Form sie den nächsten Schritt erreicht.

Bereinigung kann Inhalte verändern und muss deshalb mit repräsentativen Dokumenten getestet werden. Makros oder andere aktive Elemente können für einen Geschäftsprozess relevant sein, obwohl sie nach einer Schutzrichtlinie entfernt werden sollen. Solche Konflikte benötigen eine bewusste Entscheidung. Bei verschlüsselten Archiven muss der Inhalt zunächst mit zulässig bereitgestelltem Passwort zugänglich sein; ein Scanner kann unbekannte Verschlüsselung nicht einfach umgehen. Für nicht prüfbare Dateien, Formatfehler und Grenzwertüberschreitungen werden deshalb klare Ausnahme- und Quarantäneverfahren vereinbart.

Integration und Betriebsmodell auf Volumen und Schutzbedarf ausrichten

Die geeignete Bereitstellung hängt von Dateivolumen, Größe, Formatmix und zulässiger Wartezeit ab. Eine zentrale Prüfstelle für vorhersehbare Mengen stellt andere Anforderungen als stark schwankende Uploads in einer SaaS-Anwendung. Gemeinsam betrachten wir den vorgesehenen Durchsatz und die benötigten Module und testen einen repräsentativen Bestand. Daraus werden Kapazität, Warteschlangen und das Verhalten bei Störungen abgeleitet. Ein verfügbares Cloud-Image oder ein Container ist dabei ein Bereitstellungsweg, noch kein vollständig eingerichteter und betreuter Service.

Für On-Premises- oder abgeschottete Umgebungen kommen Aktualisierung, Lizenzen und der zulässige Austausch von Informationen hinzu. Engine-Updates und externe Reputations- oder Intelligence-Abfragen müssen zum Betriebskonzept passen. Ein File-Scanning-System allein schafft außerdem noch keine zugelassene Verbindung zwischen Sicherheitsdomänen. Wo kontrollierte Transfers oder Air-Gap-Verfahren erforderlich sind, wird die Prüfung in den dafür vorgesehenen Gesamtprozess eingebettet. Die zulässige Architektur und ihre Freigabe bleiben eine gesonderte Projektentscheidung.

Nachweise und Entscheidungen für Anwendung und SOC nutzbar machen

Anwendungen benötigen eine eindeutige Antwort, während ein SOC zusätzliche Details zur Untersuchung braucht. Wir trennen deshalb den fachlichen Freigabestatus von den tieferen Analyseinformationen. Ergebnisse werden mit dem vorgesehenen Dateivorgang verbunden und Protokolle an die vereinbarten Empfänger geliefert. Aufbewahrung und Zugriffsrechte sind dabei bewusst zu wählen, weil Berichte und Metadaten selbst sensible Informationen enthalten können. Für manuelle Prüfungen werden Zuständigkeit und die Bedingungen einer späteren Freigabe dokumentiert.

Vor dem produktiven Einsatz werden erlaubte Dateien, erwartete Blockierungen und technische Fehlerfälle getestet. Dazu gehören Zeitüberschreitungen und unvollständige Analysen ebenso wie reguläre Ergebnisse. Kennzahlen des Herstellers beschreiben bestimmte Produktumfänge oder Tests und sind keine Garantie für die Erkennung jeder Bedrohung. Für Ihr Vorhaben zählen die tatsächlich lizenzierten Module, Ihre Richtlinien und die geprüften Betriebsabläufe. Die Übergabe macht diese Grundlage nachvollziehbar und hält fest, wie neue Dateitypen oder geänderte Anforderungen aufgenommen werden.

Illustratives Projektszenario

Beispiel: Uploads in einem Kundenportal

Ein Dokument bleibt zunächst in einem vorgesehenen Eingangsbereich. Nach Dateitypprüfung, Scan und gegebenenfalls Bereinigung erhält die Anwendung einen definierten Status. Erst freigegebene Inhalte werden in den fachlichen Prozess übernommen; Fehler und nicht prüfbare Dateien gehen in einen geregelten Ausnahmeweg.

Vor dem Start

Fragen zu File Scanning & CDR.

Erkennt MetaDefender jede Schadsoftware?

Eine universelle Erkennungsgarantie gibt es nicht. OPSWAT nennt hohe Erkennungswerte für bestimmte Produktumfänge und Tests. Tatsächlicher Schutz hängt unter anderem von Modulen, Updates, Richtlinien und den Dateien ab.

Können verschlüsselte Archive geprüft werden?

Bei unterstütztem Format und einem zulässig verfügbaren Passwort kann der Inhalt zur Prüfung extrahiert werden. Ohne Zugriff auf den Klartext bleibt eine Inhaltsprüfung begrenzt; dafür wird ein eigener Umgang mit nicht prüfbaren Dateien vereinbart.

Ist ein Offline-Betrieb möglich?

Ein geeigneter On-Premises-Aufbau wird anhand der Produktversion, Module, Lizenzen und Updatewege geplant. Online-Abfragen und Datenübertragung müssen für die konkrete Umgebung bewertet oder ausgeschlossen werden.

Sind Scanning, DLP und SBOM immer im Grundumfang enthalten?

Der verfügbare Funktionsumfang hängt von Produktversion, Plattform, Konfiguration und Lizenz ab. Vor der Umsetzung werden benötigte Module und ihre Verfügbarkeit konkret geprüft.

Zusammenhängende Leistungen

Zur Cybersecurity-Übersicht

File Scanning & CDR mit OTOKO®

Beschreiben Sie Ihr Vorhaben. Wir klären den passenden Einstieg.

Nennen Sie die betroffenen Systeme und das Ziel Ihrer Anfrage. Im ersten Gespräch grenzen wir Umfang, Voraussetzungen und die nächsten Schritte gemeinsam ab.

File Scanning & CDR besprechen

Unsere Partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Barrierefreiheit

Passe die Darstellung an deine Bedürfnisse an.

Für diese Seite ist noch keine einfache Fassung verfügbar.

Einstellungen gelten aktuell für diesen Besuch. Dauerhaftes Speichern kannst du in den Cookie-Einstellungen erlauben.