アップロード・転送経路を組み込む
ファイルをどの時点で保留し検査するかを定めます。アプリケーション、スキャンジョブ、承認を連携させることで、後続の処理が想定された検査結果より前にファイルへアクセスすることを防ぎます。
貴社が得られる成果
合意したファイル経路のための、統合された検査・承認フロー。
 ®
ファイルセキュリティ / ファイルスキャンとCDR
ドイツにおけるOPSWATパートナーとして、OTOKO®はMetaDefender Coreを貴社のアプリケーションや転送プロセスに組み込みます。顧客は文書をアップロードし、取引先はアーカイブを転送し、社内チームはメールやダウンロードからファイルを取り込みます。これらの経路にはいずれも、管理された処理が必要です。解析し、ポリシーに従って無害化し、許可または保留する。その判断は、運用チームとSOCが後から確認できるものでなければなりません。2026年にケルンで開催する共同のOPSWATブートキャンプでも、このパートナーシップを実践の形でご紹介します。
サービスの詳細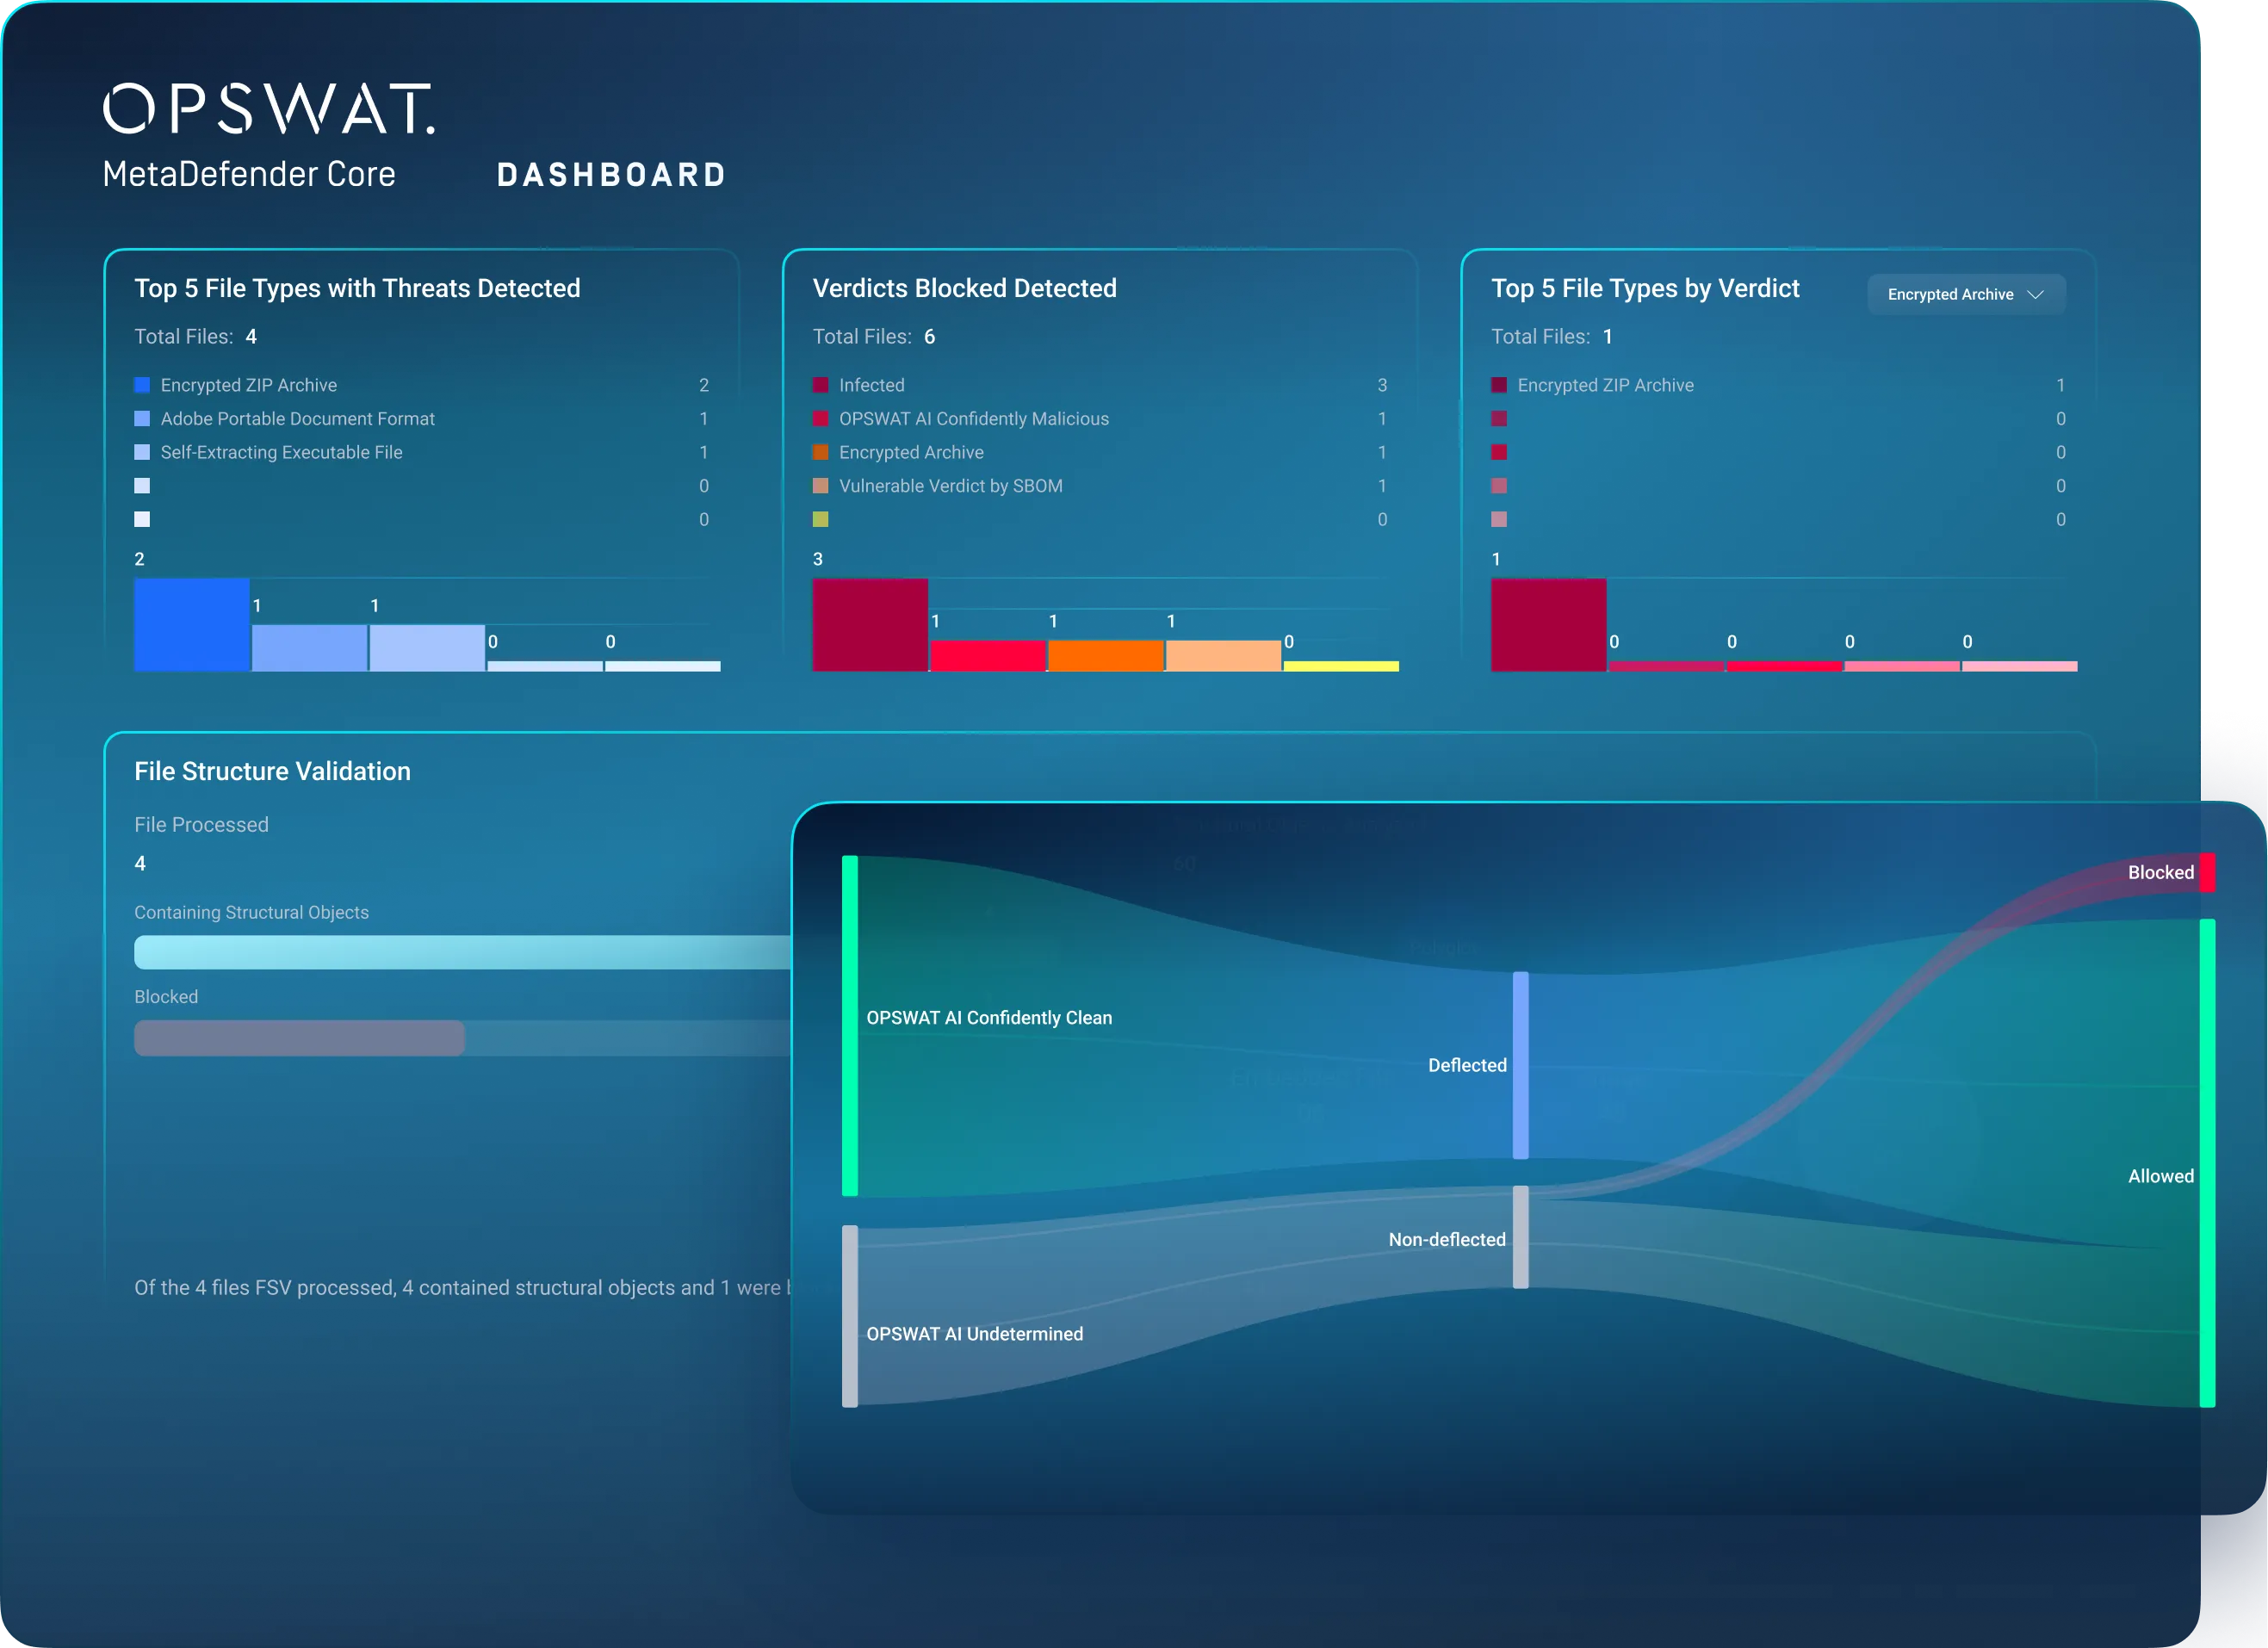

分析、統合、透明性のある引き渡し
のCrowdStrikeによる検知(2025年)は、マルウェアを使用しないものでした。
Global Threat Report 2026は、攻撃者が正規の認証情報、信頼された本人確認プロセス、承認済みのSaaS連携をどのように悪用しているかを示しています。これとは別に、CrowdStrikeはAIを活用する攻撃者による攻撃の89%増加を2025年に確認したと報告しています(2024年比)。
ソフトウェアのサプライチェーンも標的となっています。Threat Hunting Report 2026は、ALTERED SPIDERが1日で300件以上のソフトウェア依存関係を侵害し、認証情報を窃取してクラウド環境へ侵入した経緯を説明しています。
貴社の防御にとって、これは次のことを意味します。ファイルスキャン、コンテンツの無害化、DLPは、定められた境界でファイルを制御します。これらはアイデンティティ保護、クラウド保護、AI保護に代わるものではありません。ファイル検査を貴社のアップロード、ダウンロード、転送に組み込み、多層的なセキュリティコンセプトの一部とします。
ファイルフローの保護についてOTOKO® × OPSWAT/ケルン、2026年
ドイツにおけるOPSWATパートナーとして、私たちは製品選定と技術的な実装を直接的な対話と結び付けています。2026年にはケルンでOPSWAT Bootcampを開催しました。この映像では、共同作業や対話、現地でのトレーニングの様子をご覧いただけます。
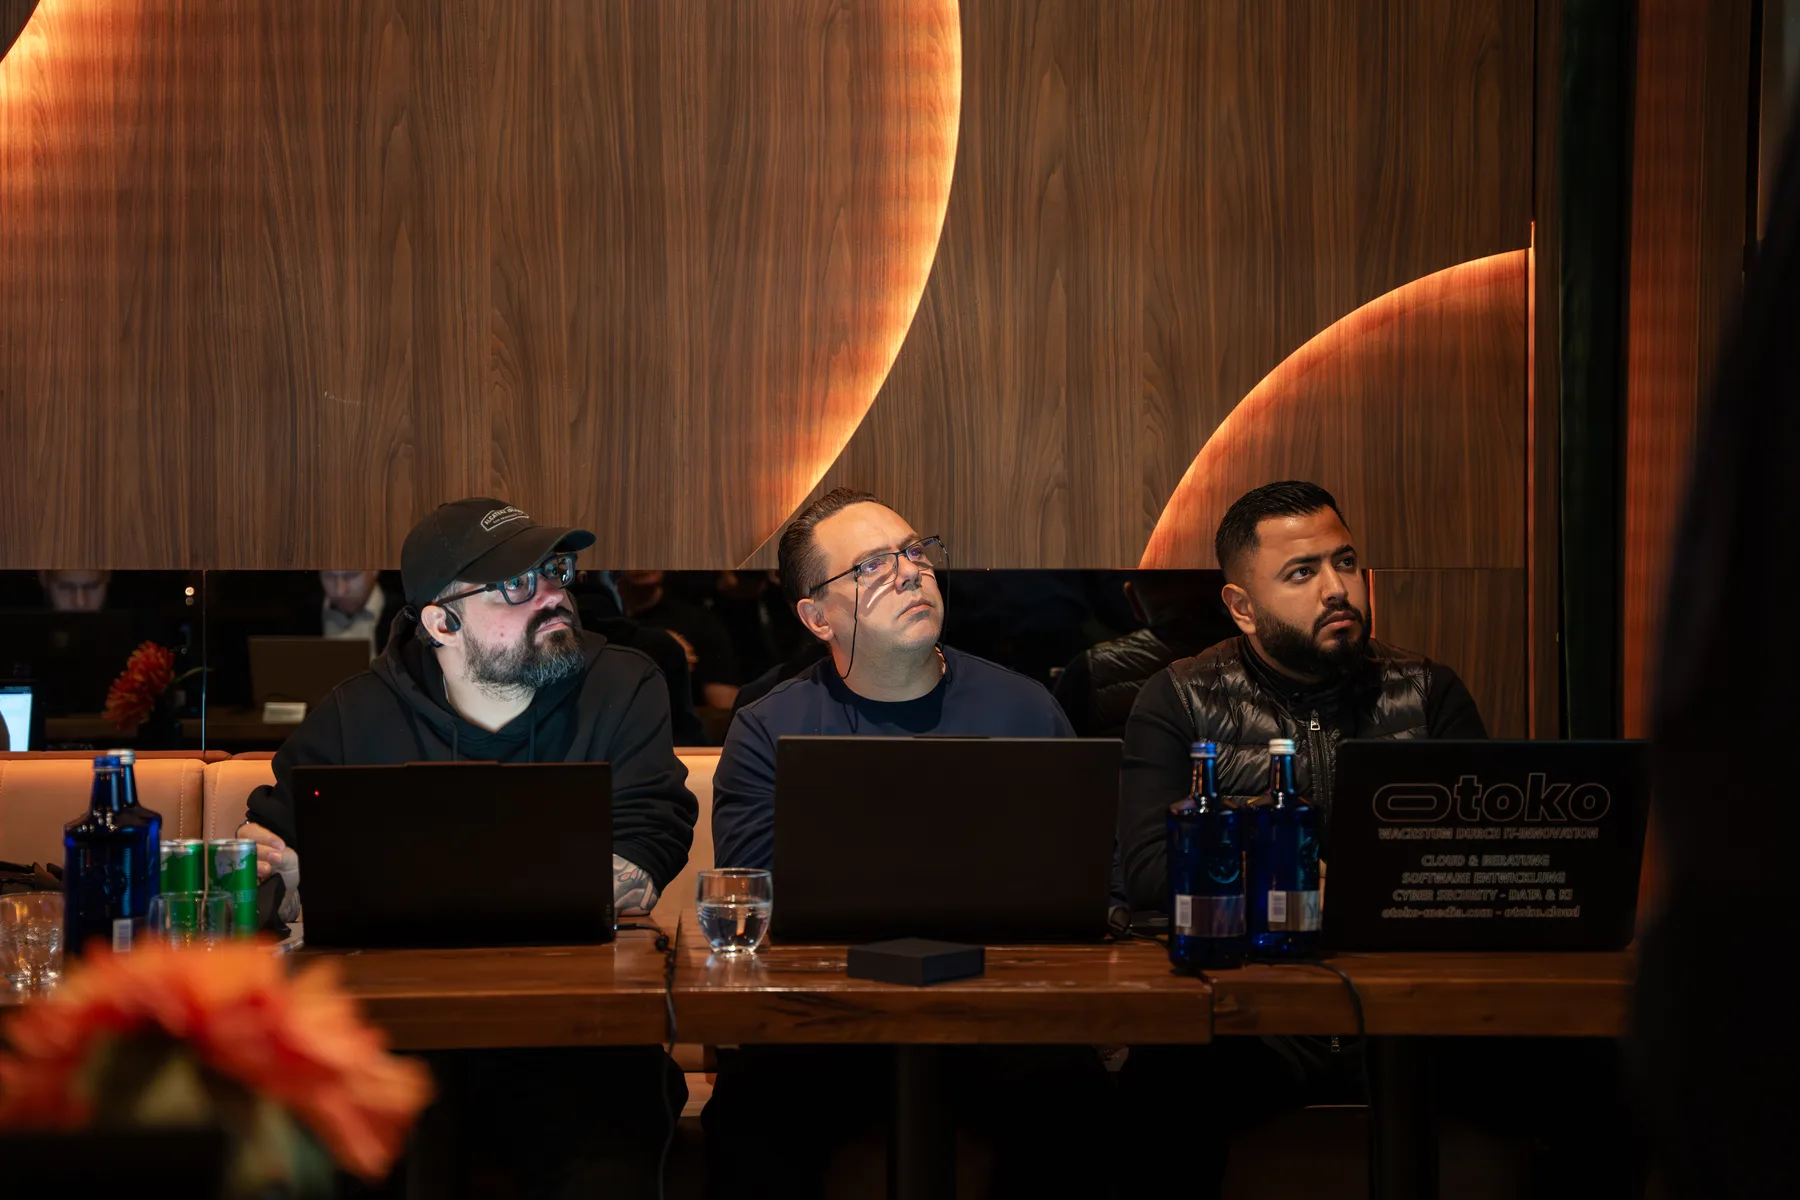
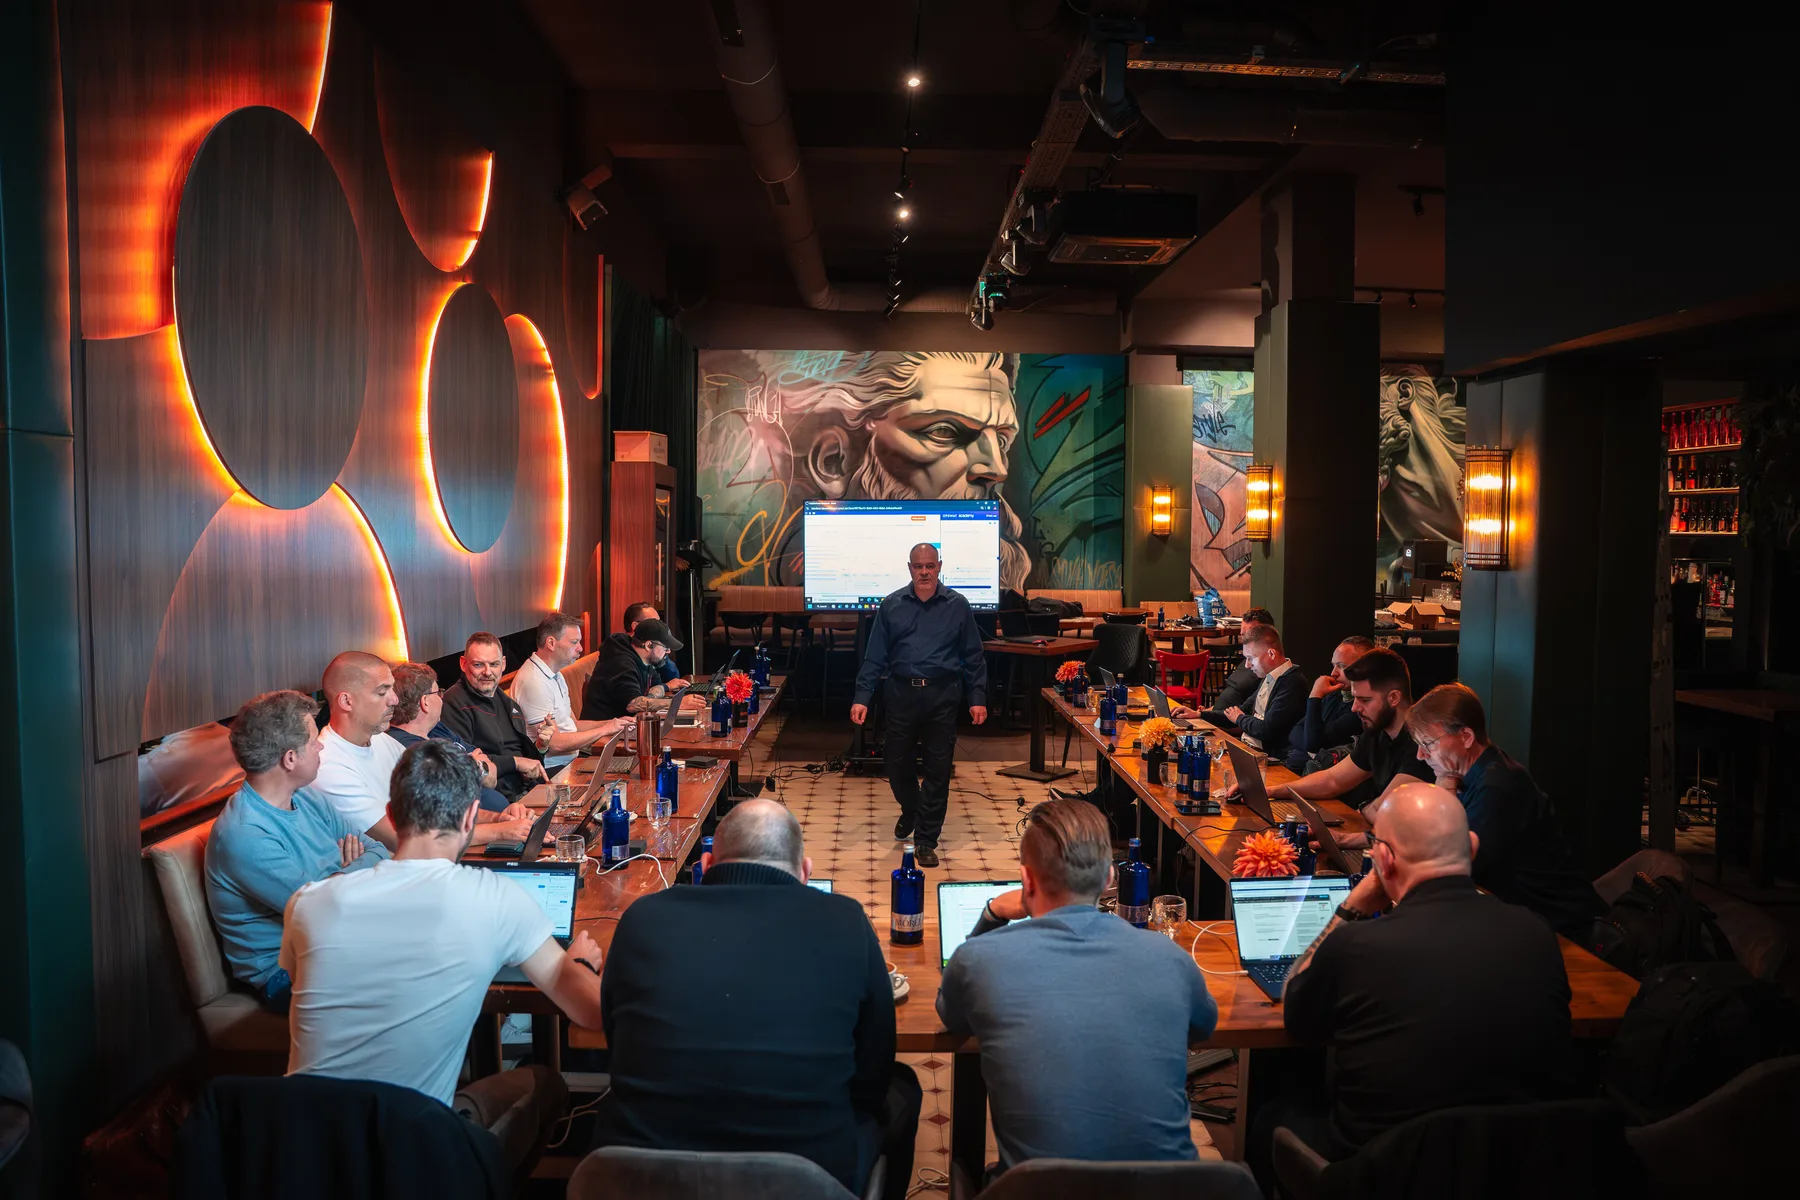
映像では、研修室の様子や参加者との対話、参加者資料の受け渡しの場面をご覧いただけます。写真は、私たちのチームとケルンでの合同セッションの様子です。
OTOKO®へのご依頼内容
作業パッケージは、貴社の現状から導き出します。貴社のチームは、合意した範囲、必要な協力内容、そして引き渡し時に用意されているべき成果を把握できます。
ファイルをどの時点で保留し検査するかを定めます。アプリケーション、スキャンジョブ、承認を連携させることで、後続の処理が想定された検査結果より前にファイルへアクセスすることを防ぎます。
合意したファイル経路のための、統合された検査・承認フロー。
ファイル形式、アクティブコンテンツ、アーカイブの上限、必要なモジュールについて合意します。検査結果は、許可、無害化して提供、ブロック、手動確認のいずれかの明確なアクションにつながります。例外や検査できないファイルには、別途の経路を設けます。
文書化されたポリシーと、検証可能な判断経路。
どのコンテンツを社内で処理してよいか、また他のサービスへ転送してよいかを明確にします。データの保管場所、保持期間、ログ、テレメトリに関する要件を整理します。機密コンテンツは、許可され合意された処理経路がない限り、一般公開のサービスへ渡すことはありません。
選定した運用形態に応じたデータフロー・保持コンセプト。
検査結果、エラーメッセージ、運用状態は、想定された宛先に連携します。負荷、待ち時間、障害シナリオについても検証します。スキャンエラーが発生した場合、そのファイルを暗黙のうちに安全と扱うことはありません。
監視、エスカレーション、追跡可能なログを備えた運用手順。
マルチスキャニング/アンチウイルス技術パートナー
OPSWATを通じて以下のアンチウイルスベンダーとの連携をサポートします。貴社のファイル種別、セキュリティ要件、運用環境に適したエンジンパッケージを共に選定します。同時に利用・有効化できるエンジンは、ライセンス、プラットフォーム、バージョン、設定によって異なります。

この一覧は、OPSWAT環境内で対応しているスキャニングベンダーを示すものです。OTOKO®が各ベンダーと個別に直接のパートナーシップを結んでいることを意味するものではありません。 OPSWATのエンジンパッケージとライセンス.
MetaDefender Coreの内側
どのファイルを検査し、どのような手順が続き、どの時点でファイルを後続の処理に回してよいか。貴社の要件をすり合わせたうえでワークフローに落とし込みます。これにより、運用担当者や責任者にとって、受信ファイルがどのように扱われ、どこで判断が必要になるかが明確になります。
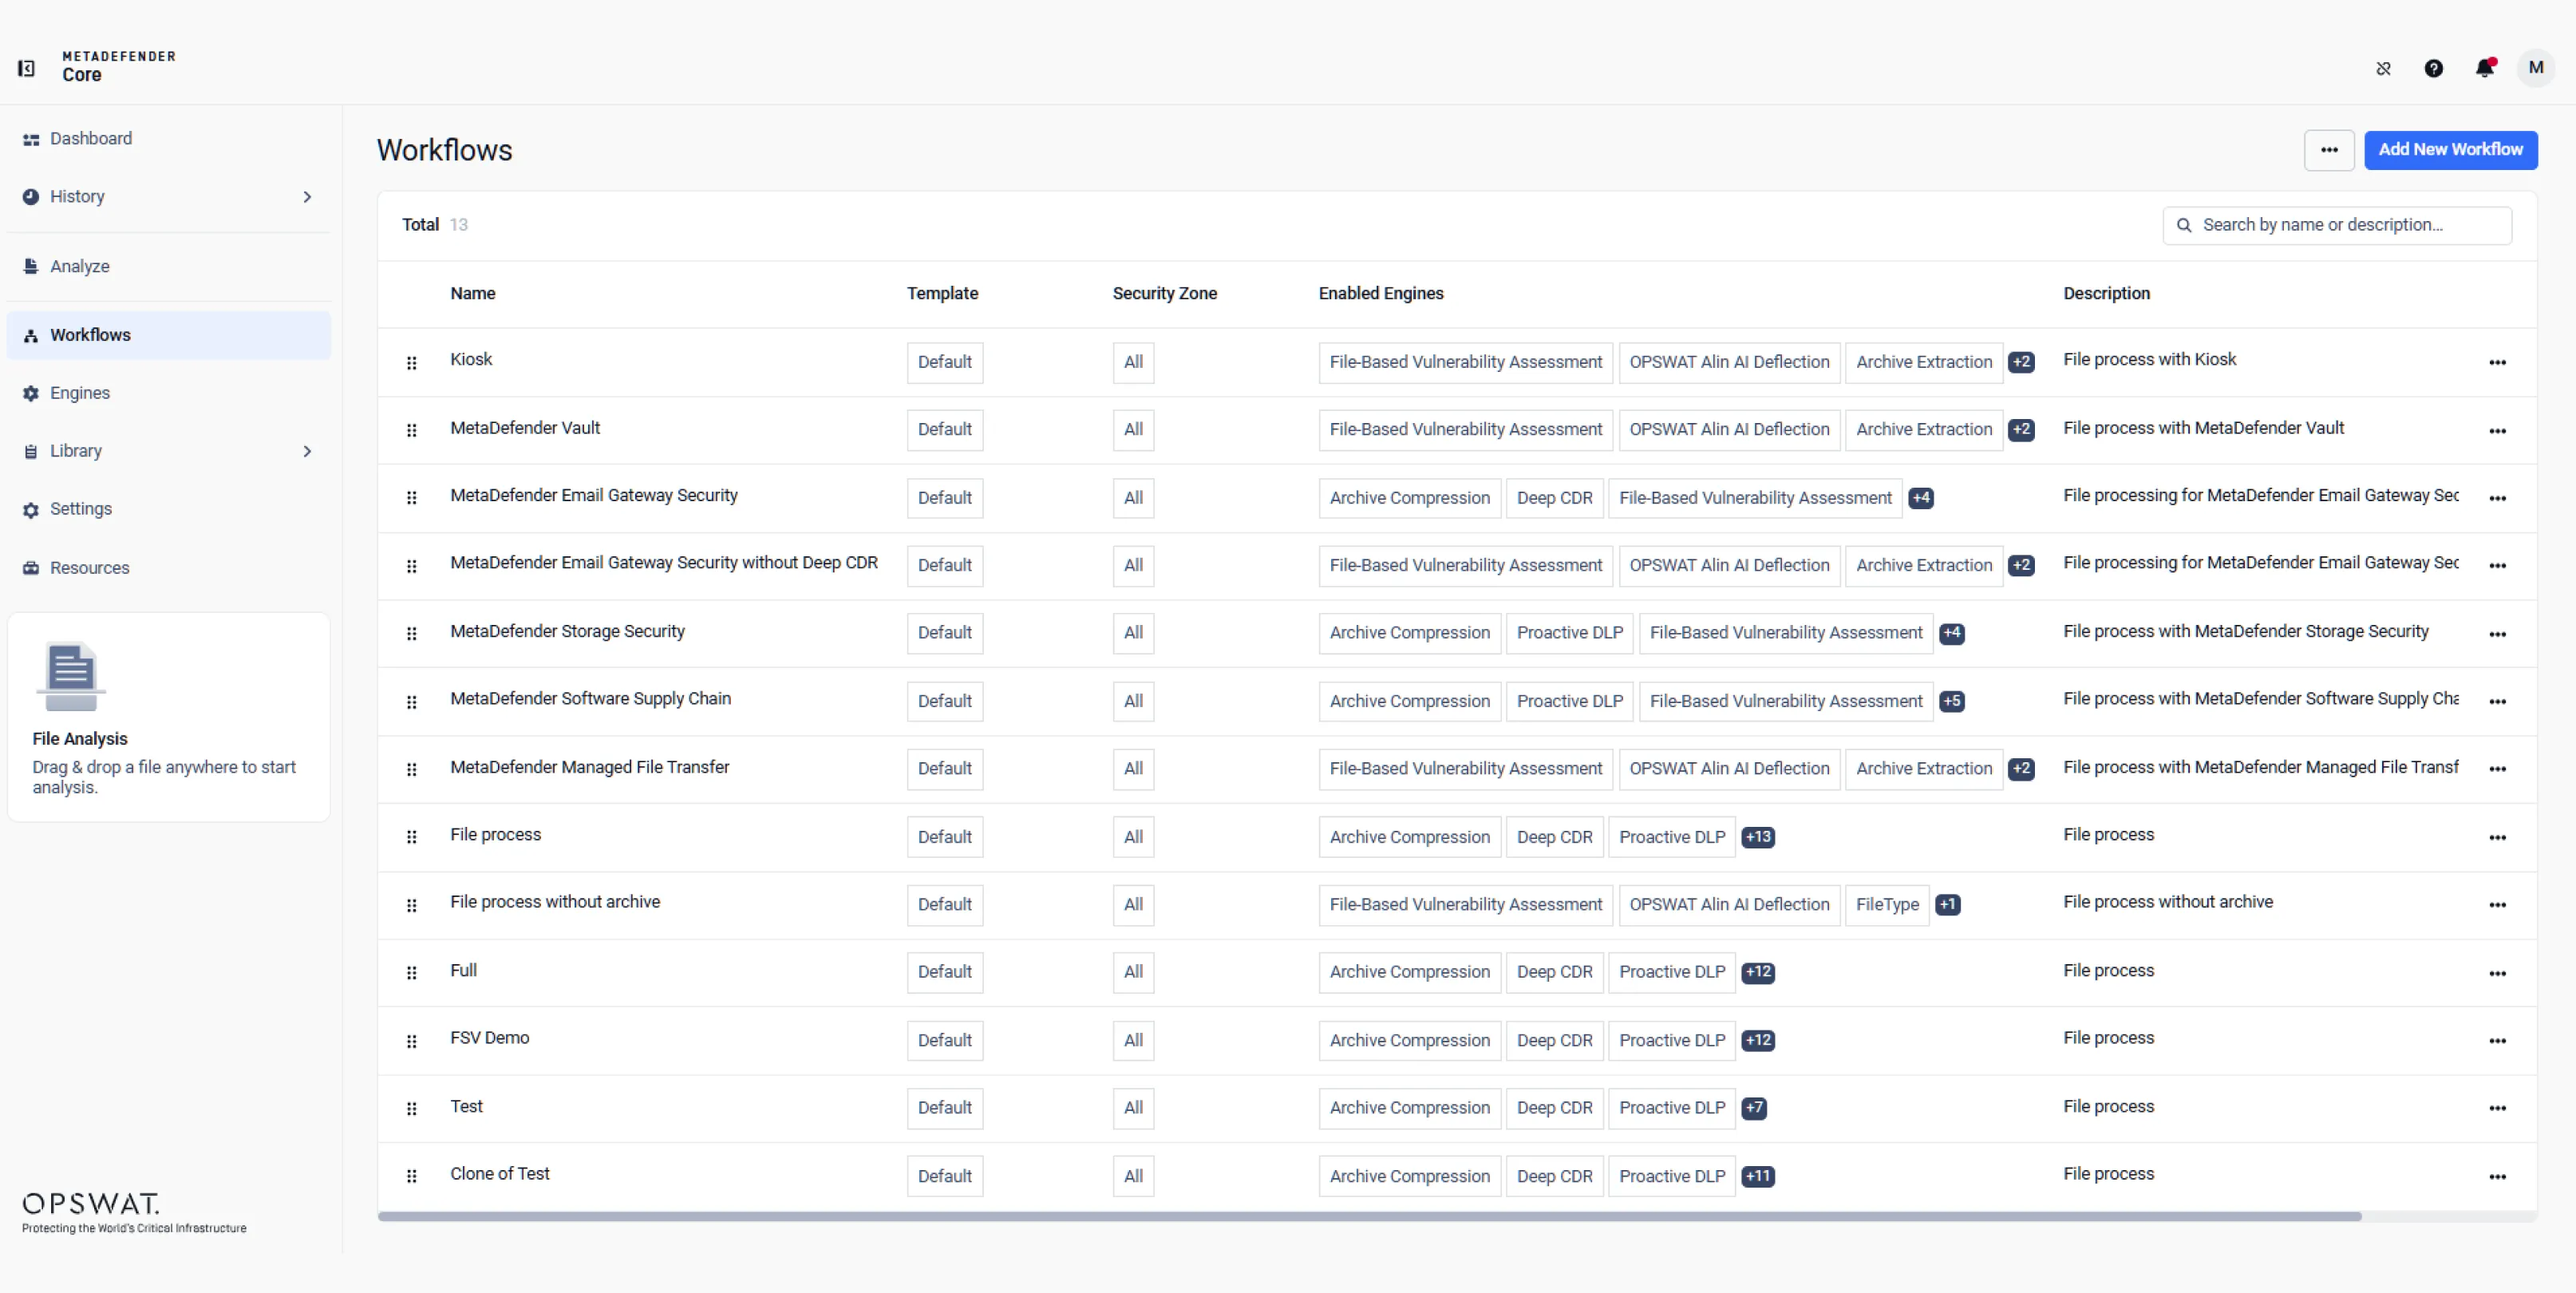
OPSWAT MetaDefender Core
機能範囲、エンジンの数、対応フォーマットは、バージョン、ライセンス、設定によって異なります。以下のメーカー機能は、貴社が扱うファイルに合わせて選定し、パイロットで検証します。
スクリプト、マクロ、許可されていないコンテンツは、ポリシーに従って削除するか、コンテンツを再構成します。OPSWATは200種類以上のファイル形式への対応をうたっています。どの機能を維持する必要があるかは、代表的なファイル群を用いて確認します。
パッケージによっては、30種類以上のアンチマルウェアエンジンに加え、補完的なヒューリスティックおよびML手法を利用できます。OPSWATが示す99%以上という検出率は、メーカーおよびテスト条件に基づくものであり、あらゆるファイルや構成での保証ではありません。
拡張子だけでなくファイル構造も確認し、偽装された形式や矛盾する情報を検出します。AIを活用した手法を含め、利用できる検出範囲は選択したモジュール構成によって異なります。
OPSWATは30種類以上のアーカイブ形式に対応するとしています。入れ子構造やリソース上限は、ポリシーの中で考慮します。暗号化されたアーカイブの内容確認には、対応形式と適切に提供されたパスワードが必要です。
ファイルおよびソフトウェアコンポーネントは、想定するプロセスに入る前に、検出可能な既知の脆弱性がないか確認します。これはマルウェア検出を補完するものであり、アプリケーションの包括的なペネトレーションテストの代わりにはなりません。
エミュレーションベースのサンドボックス分析により、不審なファイルを評価するための追加の手がかりとIOCが得られます。この分析がいつ必要になるか、その結果が承認判断にどう影響するかは、私たちが定めます。
最新の分析情報やレピュテーション情報は、判断を補完する材料になります。外部への問い合わせ、更新経路、送信されるメタデータは、貴社環境で許可された運用モデルに適合している必要があります。
機密性の高いコンテンツは、ポリシーに従って検出し、マスキングや電子透かしの付与を行うことができます。性的な画像や不適切なテキストに対する補完的なコンテンツ制御については、利用可能なモジュールと貴社のユースケースに基づいて具体的に検討します。
原産国やメーカーに関する情報は、望ましくない提供元を排除するポリシーを支援できます。こうした手がかりは評価のためのシグナルとして扱い、信頼できる出所であることの唯一の証拠とはしません。
ソフトウェア部品表(SBOM)により、対応するコードやコンテナ素材の中で検出されたコンポーネントを可視化できます。既知の脆弱性を対応付けることができ、検出の範囲と限界はパイロットで評価します。
結果、ログ、運用情報は、貴社の担当者やSOCが活用できる形にします。アクセス、保存、エクスポートは、機密性の高いメタデータについても適切に扱えるよう調整します。
機能・性能に関する情報は OPSWAT MetaDefender Core の情報に基づきます。完全な脅威検知を包括的に保証するものではありません。
運用モデル
集中処理と管理されたデータ保持に向いています。容量、更新経路、必要な外部接続は、想定するファイル量に基づいて検討します。
クラウドベースのアプリケーションと統合処理に向いています。運用とデータ所在地の責任分担、利用が許可されるサービスについて、明示的に合意します。
メーカーの提供内容に基づき、AWS、Azure、GCP上にあらかじめ構成されたデプロイメントです。設定、セキュリティ対策、サポートは、具体的な構成の一部として引き続き必要です。
コンテナ化された処理と変動する負荷に向いています。スケーリング、キュー、永続データ、リソース要件は、貴社とともに計画します。
大量処理、並列処理、集中制御に向いています。可用性、障害シナリオ、必要な容量は、検収前にテストします。
アップロードから転送まで
顧客、パートナー、サプライヤーから受け取ったファイルを、ポータル、DMS、業務アプリケーションに取り込む前に確認し、必要に応じて無害化します。
検証を想定する配信経路に組み込みます。無害化とDLPは、求める機能や利用する連携コンポーネントに適合させる必要があります。
インターネット、クラウド、リンク先のソースから取得したファイルは、業務での利用前に定められた検証を通します。
ネットワーク間の管理された受け渡しに、ファイル検証を組み込みます。エアギャップやドメイン間の受け渡しには、これに加えて適合する全体アーキテクチャが必要です。
調査のための分析結果とIOCを提供し、不審なファイルを統制されたプロセスで処理します。
送信されるファイルを定義された機密コンテンツについて確認し、想定する受け渡しポイントを通過する前に、ポリシーに従って保留または編集します。
計画と実施
検査結果が陽性であるか陰性であるかだけでは、アプリケーション側のすべての疑問には答えられません。業務上どのファイル形式が必要か、どのアクティブコンテンツを許可するか、未知の結果にはどう対応するかを、実際の業務プロセスに即して私たちと一緒に定義します。その際、マルチスキャニングとコンテンツの無害化と再構築(CDR)を補完的な手法として活用します。業務上必要なファイルであっても、検査を経ないまま単純に受け渡すことはありません。その処理状態によって、次のステップへ到達できるかどうか、またどのような形で到達するかが決まります。
無害化はコンテンツを変化させる可能性があるため、代表的な文書を用いてテストする必要があります。マクロなどのアクティブな要素は、保護ポリシー上は削除すべきものであっても、業務プロセスにとって重要な場合があります。こうした矛盾には、意識的な判断が求められます。暗号化されたアーカイブについては、正当に提供されたパスワードによってまずコンテンツにアクセスできる状態にする必要があります。スキャナーは未知の暗号化を単純に回避することはできません。そのため、検査できないファイル、フォーマットエラー、上限値の超過については、明確な例外・隔離手順をあらかじめ取り決めます。
適した提供形態は、ファイル量、サイズ、フォーマットの組み合わせ、許容できる待ち時間によって異なります。予測可能な量を扱う一元的な検査拠点と、SaaSアプリケーションで大きく変動するアップロードとでは、求められる要件が異なります。想定するスループットと必要なモジュールを共に検討し、代表的なデータセットでテストを行います。そこから容量、キュー、障害時の挙動を導き出します。利用可能なクラウドイメージやコンテナは1つの提供方法にすぎず、それだけで完全に構築・運用されたサービスになるわけではありません。
オンプレミスや隔離された環境では、これに加えて更新、ライセンス、許可された情報のやり取りも考慮する必要があります。エンジンの更新や外部のレピュテーション・インテリジェンス照会は、運用コンセプトに適合していなければなりません。また、ファイルスキャンシステム単体では、セキュリティドメイン間の承認された接続を実現するものではありません。管理された転送やエアギャップ方式が必要な場合、検査はそのために設けられた全体プロセスの中に組み込まれます。許可されるアーキテクチャとその承認は、別途のプロジェクト判断として扱います。
アプリケーションには明確な回答が必要である一方、SOCには調査のための詳細な情報が求められます。そのため、業務上の承認ステータスと、より深い分析情報とを分けて扱います。検査結果は想定するファイル処理と結びつけ、ログは合意した宛先に届けます。レポートやメタデータ自体が機微な情報を含み得るため、保持期間とアクセス権限は慎重に決める必要があります。手動確認については、責任の所在と、後続の承認を行うための条件を文書化します。
本番導入の前に、許可されたファイル、想定されるブロック、技術的なエラーケースをテストします。これにはタイムアウトや不完全な解析も、通常の結果と同様に含まれます。メーカーが示す数値は、特定の製品範囲やテストを説明するものであり、あらゆる脅威の検知を保証するものではありません。貴社の案件にとって重要なのは、実際にライセンスされたモジュール、貴社のポリシー、そして検証済みの運用手順です。引き渡しの際には、この前提を明確に文書化し、新しいファイル形式や要件の変更をどのように取り込むかを記録します。

プロジェクトシナリオの例
文書はまず、専用の受付エリアにとどまります。ファイル形式の確認、スキャン、必要に応じた無害化を経て、アプリケーションは明確なステータスを受け取ります。承認されたコンテンツのみが業務プロセスに取り込まれ、エラーや検査できないファイルは、あらかじめ定めた例外経路へ進みます。
着手前に
すべてのマルウェアを検知できるという保証はありません。OPSWATは、特定の製品範囲やテストにおける高い検知率を示しています。実際の保護効果は、モジュール、更新、ポリシー、対象のファイルなどによって左右されます。
対応するフォーマットで、かつ正当に利用可能なパスワードがある場合は、検査のためにコンテンツを抽出できます。平文へのアクセスがない場合、内容の検査には限界があるため、検査できないファイルについては別途の取り扱い方法を取り決めます。
適したオンプレミス構成は、製品バージョン、モジュール、ライセンス、更新経路に応じて計画します。オンラインでの照会やデータ転送については、個別の環境ごとに評価するか、除外するかを判断する必要があります。
利用可能な機能範囲は、製品バージョン、プラットフォーム、構成、ライセンスによって異なります。導入前に、必要なモジュールとその提供可否を個別に確認します。
関連するサービス
OTOKO®によるファイルスキャンとCDR
対象となるシステムと、お問い合わせの目的をお知らせください。初回相談で、範囲、前提条件、次のステップを一緒に整理します。
ファイルスキャンとCDRについて相談する












