メニュー

お問い合わせ
Logo
プレス

IDEMIA Sphere HSM:中央処理装置の代わりにSecure Elements

IDEMIA Secure Transactionsは2025年9月にSphere HSMでハードウェアセキュリティモジュール市場に参入し、Secure Elementsのマトリクス構成を採用しています。私たちはメーカーの公表情報を精査し、貴社のアプリケーションへの適合性を確認し、導入と運用を支援します。

製品を試す
  • Secure Elementsのマトリクス構成
  • 32SEから128SE
  • 約50W
  • FIPS 140-3 Level 3(メーカー情報)

IDEMIAの概要

Sphere HSMは暗号処理を多数のSecure Elements、つまり改ざん防止機能を備えたマイクロコントローラーに分散させ、中央処理装置を持ちません。より高い性能が必要な場合は、Secure Elementsを追加で搭載できます。この機器の消費電力は約50Wで、ファンなしで動作します。IDEMIAはフランスで機器を開発・設定し、耐量子暗号方式に対応させています。

暗号技術とハードウェアセキュリティモジュールは私たちの中核的な強みです。登場したばかりのこの製品について、私たちは裏付けのある情報とメーカー情報を切り分け、貴社のアプリケーションへの適合性を確認し、選定から運用まで貴社のプロジェクトを導きます。

中央処理装置を持たないSecure Elementsのマトリクス構成
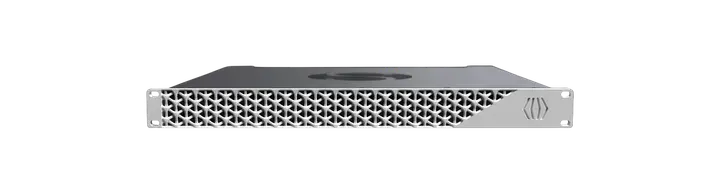
デスクトップ型とラック型、32SEから128SE
約50W、ファンなし、電池交換不要
FIPS 140-3 Level 3(メーカー情報)、CMVP登録なし

シリーズの詳細

IDEMIA Sphere HSM

Sphere HSMは2025年9月から市場に出ており、鍵と演算処理をSecure Elementsのマトリクスに分散させます。中央処理装置を持たないため、Secure Elementを追加するたびに性能が向上し、複数のテナントが分離されたセキュリティドメインで動作します。

機器画像を見る

モデル

IDEMIA Sphere HSM: モデル
Secure Elementsのマトリクス構成中央処理装置の代わりに多数の保護されたマイクロコントローラー
Secure Elementsの追加による拡張機器内のSecure Element追加による性能向上
セキュリティドメイン1台の機器上で分離されたテナント
フェイルオーバー対応クラスター稼働中の機器同士が互いに処理を引き継ぐ
形状
デスクトップ型機器, ラック型機器
運用形態
自社データセンター, クラウド

認証

  • プレスリリースによるFIPS 140-3 Level 3(メーカー情報)
  • CMVP検証リストに該当する登録は見当たらない
  • PCI PTS、Common Criteria、ANSSIに関する情報は見当たらない

特長

  • 稼働時の消費電力は約50W
  • ファンなし、電池交換不要
  • 耐量子暗号方式に対応した設計
  • フランスで開発、同地で事前設定
  • セキュリティドメインが複数のテナントを分離

メーカー情報

Sphere HSMの規模:32SEから128SEまで

このシリーズはデスクトップ型からラック型まで、32個から128個のSecure Elementsまで幅広く展開しています。貴社は必要な規模の分だけ費用を支払い、後から機器を交換せずにSecure Elementを追加できます。

機器画像を見る

モデル

Sphere HSMの規模:32SEから128SEまで: モデル
32SE公表されている最小構成、Secure Elements 32個
128SE公表されている最大構成、Secure Elements 128個
形状
デスクトップ型機器, ラック型機器
運用形態
自社データセンター, クラウド

認証

  • FIPS 140-3 Level 3(メーカー情報)、CMVP登録なし

特長

  • 小規模環境向けのデスクトップ型機器
  • サーバーラック向けのラック型機器
  • 32SEから128SEまでの段階的な拡張
  • 鍵のコールドストレージをオプションで提供
  • フェイルオーバー対応のアクティブクラスター

メーカー情報

IDEMIA Sphere Cryptographic Library

Sphere Cryptographic Libraryは従来方式と耐量子暗号方式を1つのライブラリにまとめたもので、2025年7月に公開されました。アルゴリズムはCAVPプログラムで検証されており、IDEMIAは耐量子暗号方式への移行に関するコンサルティングも提供しています。

機器画像を見る

モデル

IDEMIA Sphere Cryptographic Library: モデル
従来方式CAVP検証の対象
耐量子暗号方式CAVP検証の対象
形状
ソフトウェアライブラリ
運用形態
自社データセンター, クラウド

認証

  • CAVPプログラムで検証済みのアルゴリズム、2025年7月公開

特長

  • 従来方式と耐量子暗号方式を1つのライブラリに統合
  • アルゴリズムはCAVPプログラムで検証済み
  • 2025年7月公開
  • 耐量子暗号方式への移行に関するメーカーのコンサルティング

メーカー情報

貴社に合う規模の選び方

選定は4つの問いで決まります。拡張規模、求められる認証の証跡、インターフェースを含むアプリケーション、そして運用モデルです。私たちはワークショップでこれらを整理し、各情報が裏付けのあるものかメーカー情報かを記録します。

拡張規模

搭載数は32個から128個のSecure Elementsまであり、後からSecure Elementを追加して増やせます。私たちは貴社の署名、鍵生成、暗号化の負荷をもとに必要な規模を算出し、将来の拡張も計画に織り込みます。

認証の証跡

IDEMIAはプレスリリースでFIPS 140-3 Level 3を挙げていますが、CMVP検証リストに該当する登録は見当たりません。PCI PTS、Common Criteria、ANSSIに関する情報もないため、私たちは貴社の監督当局が何を証跡として認めるかを事前に確認します。

アプリケーションとインターフェース

IDEMIAはアプリケーションとして、PKIと認証局、コード署名、ID・アクセス管理、決済、データ暗号化、クラウドでの鍵管理、デジタルIDを挙げています。プログラミングインターフェースの一覧はまだ公開されていないため、私たちは接続の前に必ずメーカーと確認します。

運用モデル

貴社は機器を自社データセンターまたはクラウドで運用でき、あまり使わない鍵向けのコールドストレージや、フェイルオーバー対応のアクティブクラスターを組み合わせられます。ソリューション全体はドイツ国内のデータセンターで稼働します。

IDEMIAに関して私たちが提供すること

私たちが提供するのは機器を取り巻く作業です。情報の検証、規模の設計、アプリケーションの接続、鍵セレモニー、監視です。1つのチームがコンサルティングから運用まで貴社を支援します。

  • HSMコンサルティングと導入支援

    私たちは貴社の負荷に応じてSecure Elementsの数を設計し、セキュリティドメインを貴社のテナントに合わせて切り分け、インターフェースをメーカーと確認し、鍵セレモニーを監査に耐える形で記録します。

  • 耐量子暗号(PQC)対応

    私たちは、どの鍵やプロトコルがRSAとECCに依存しているかを把握します。量子コンピュータは将来これらの方式を破る可能性があるためです。その上で、Sphere Cryptographic Libraryが貴社のユースケースに対してどの耐量子暗号方式をカバーしているかを確認します。

  • サイバーセキュリティ

    私たちは稼働中の機器を監視し、管理とアプリケーションを分離し、ロールとログを定期的に点検し、発生した事象を貴社のSIEMに連携します。SIEMはセキュリティに関する通知を収集し、評価する仕組みです。

規格と証跡

5つの要件が、IDEMIAにおける選定と文書化を左右します。私たちはメーカーがどの情報を公表しているか、そして現時点でどの証跡があるかをお伝えします。

要件 / 求められる内容 / OTOKO®の対応内容
要件求められる内容OTOKO®の対応内容
FIPS 140-3定義された物理保護レベルを備えた認証済み暗号モジュールプレスリリースによるLevel 3(メーカー情報)、CMVP登録は見当たらない
eIDAS 2.0トラストサービス事業者における認証済み署名生成装置IDEMIAはSphere HSMをこれに対応させていますが、QSCDとしての確認は得られていません
NIS2重要事業体および特に重要な事業体向けのリスクマネジメントと証跡鍵の保管先としてのSphere HSM、証跡はプロジェクトの中で作成
DORA金融セクターにおける耐障害性の高いITとサービス事業者に関する証跡フェイルオーバー対応クラスター、運用とログも私たちが文書化
サイバーレジリエンス法ライフサイクル全体にわたるデジタル要素を持つ製品の安全性IDEMIAは規則への対応方針を示しており、証跡はバージョンごとに私たちが確認

IDEMIAに関するよくある質問

Sphere HSMはFIPS 140-3の認証を取得していますか?

IDEMIAは市場参入時のプレスリリースでFIPS 140-3 Level 3を挙げていますが、CMVP検証リストに該当する登録は見当たりません。そのため私たちはこの情報をメーカー情報として扱い、入札では裏付けのある検証と分けて記載します。

Secure Elementsのマトリクス構成にはどのような利点がありますか?

暗号処理は1つの中央処理装置ではなく、多数の改ざん防止機能付きマイクロコントローラーで行われ、Secure Elementを追加するたびに性能が向上します。この機器の消費電力は約50Wで、ファンなしで動作し、電池交換も不要です。

Sphere HSMはどのようなインターフェースを提供しますか?

IDEMIAはプログラミングインターフェースの一覧をまだ公開していませんが、PKI、コード署名、アクセス管理、決済、クラウドでの鍵管理をアプリケーション例として挙げています。私たちは接続前にインターフェースをメーカーと直接確認し、貴社のアプリケーションでテストします。

Sphere HSMをヨーロッパで運用してもらうことはできますか?

IDEMIAはフランスで機器を開発・設定し、運用は自社データセンターまたはクラウドで行われます。私たちは重要インフラ事業者や規制産業の企業と協働しており、ご要望に応じて機器をドイツ国内のデータセンターで運用します。

「IDEMIAの概要」について知っておくべきことは何ですか?

Sphere HSMは暗号処理を多数のSecure Elements、つまり改ざん防止機能を備えたマイクロコントローラーに分散させ、中央処理装置を持ちません。より高い性能が必要な場合は、Secure Elementsを追加で搭載できます。この機器の消費電力は約50Wで、ファンなしで動作します。IDEMIAはフランスで機器を開発・設定し、耐量子暗号方式に対応させています。 暗号技術とハードウェアセキュリティモジュールは私たちの中核的な強みです。登場したばかりのこの製品について、私たちは裏付けのある情報とメーカー情報を切り分け、貴社のアプリケーションへの適合性を確認し、選定から運用まで貴社のプロジェクトを導きます。

OTOKO® は「貴社に合う規模の選び方」をどのように支援しますか?

選定は4つの問いで決まります。拡張規模、求められる認証の証跡、インターフェースを含むアプリケーション、そして運用モデルです。私たちはワークショップでこれらを整理し、各情報が裏付けのあるものかメーカー情報かを記録します。

「拡張規模」ではどのような点が重要ですか?

搭載数は32個から128個のSecure Elementsまであり、後からSecure Elementを追加して増やせます。私たちは貴社の署名、鍵生成、暗号化の負荷をもとに必要な規模を算出し、将来の拡張も計画に織り込みます。

「認証の証跡」について知っておくべきことは何ですか?

IDEMIAはプレスリリースでFIPS 140-3 Level 3を挙げていますが、CMVP検証リストに該当する登録は見当たりません。PCI PTS、Common Criteria、ANSSIに関する情報もないため、私たちは貴社の監督当局が何を証跡として認めるかを事前に確認します。

OTOKO® は「アプリケーションとインターフェース」をどのように支援しますか?

IDEMIAはアプリケーションとして、PKIと認証局、コード署名、ID・アクセス管理、決済、データ暗号化、クラウドでの鍵管理、デジタルIDを挙げています。プログラミングインターフェースの一覧はまだ公開されていないため、私たちは接続の前に必ずメーカーと確認します。

「運用モデル」ではどのような点が重要ですか?

貴社は機器を自社データセンターまたはクラウドで運用でき、あまり使わない鍵向けのコールドストレージや、フェイルオーバー対応のアクティブクラスターを組み合わせられます。ソリューション全体はドイツ国内のデータセンターで稼働します。

「IDEMIAに関して私たちが提供すること」について知っておくべきことは何ですか?

私たちが提供するのは機器を取り巻く作業です。情報の検証、規模の設計、アプリケーションの接続、鍵セレモニー、監視です。1つのチームがコンサルティングから運用まで貴社を支援します。

OTOKO® は「HSMコンサルティングと導入支援」をどのように支援しますか?

私たちは貴社の負荷に応じてSecure Elementsの数を設計し、セキュリティドメインを貴社のテナントに合わせて切り分け、インターフェースをメーカーと確認し、鍵セレモニーを監査に耐える形で記録します。

「耐量子暗号(PQC)対応」ではどのような点が重要ですか?

私たちは、どの鍵やプロトコルがRSAとECCに依存しているかを把握します。量子コンピュータは将来これらの方式を破る可能性があるためです。その上で、Sphere Cryptographic Libraryが貴社のユースケースに対してどの耐量子暗号方式をカバーしているかを確認します。

「サイバーセキュリティ」について知っておくべきことは何ですか?

私たちは稼働中の機器を監視し、管理とアプリケーションを分離し、ロールとログを定期的に点検し、発生した事象を貴社のSIEMに連携します。SIEMはセキュリティに関する通知を収集し、評価する仕組みです。

OTOKO® は「規格と証跡」をどのように支援しますか?

5つの要件が、IDEMIAにおける選定と文書化を左右します。私たちはメーカーがどの情報を公表しているか、そして現時点でどの証跡があるかをお伝えします。

詳しく知りたい方はこちら

IDEMIA

IDEMIA Secure Transactionsは2025年9月にSphere HSMでハードウェアセキュリティモジュール市場に参入し、Secure Elementsのマトリクス構成を採用しています。私たちはメーカーの公表情報を精査し、貴社のアプリケーションへの適合性を確認し、導入と運用を支援します。

お客様

  • BYD
  • Canada Life
  • CBRE
  • Cherry
  • Commerzbank
  • Computacenter
  • Condor
  • Deutsche Bank
  • DLR
  • DS Smith Group IT
  • E.ON
  • EDEKA Zentralhandelsgesellschaft
  • exceet Card AG
  • Experis Manpower
  • Filtration Group
  • FINOM
  • Flughafen Kopenhagen
  • GEMA
  • GreenGot
  • HAPAG-LLOYD
  • Hitachi Power Europe
  • IBM Watson
  • IDEMIA
  • Kaiserwerther Diakonie
  • LEGIC
  • Lufthansa
  • MATICA FINTECH
  • Mercedes
  • Microsoft Azure
  • Microsoft
  • MINI
  • NDA
  • NIO
  • Novasep Holding SAS
  • NOVO
  • NTT DATA
  • Oiltanking GmbH
  • OTTO group
  • Phönix Gruppe
  • Poligrafico e Zecca dello Stato
  • Post Italia
  • Real Casa de la Moneda
  • RheinEnergie
  • SHELL COMPANY
  • Siemens
  • Thales Group
  • Thyssenkrupp
  • UniCredit
  • Uniklinik Darmstadt
  • Uniklinik Frankfurt
  • Uniklinik Gießen
  • Vodafone
  • Zurich Life
  • AB Enzymes
  • AOK
  • ATOM Stanz- und Schneidesysteme
  • AWS Cloud
  • Biotest AG
  • BMW
  • Bonprix Handelsgesellschaft
  • Bosch
  • Bremerhaven
  • Bundeswehr

パートナー

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

アクセシビリティ

表示をご自身のニーズに合わせて調整できます。

このページには、まだやさしい日本語版がありません。

設定は現在、今回の閲覧にのみ適用されます。永続的な保存は「Cookie設定」で許可できます。
















































