Menu

Contact opnemen
Logo
Pers

IDEMIA Sphere HSM: Secure Elements in plaats van een hoofdprocessor

IDEMIA Secure Transactions is in september 2025 met de Sphere HSM de markt voor hardware security modules betreden en bouwt op een matrix van Secure Elements. Wij plaatsen de opgaven van de fabrikant in context, toetsen de geschiktheid voor uw applicaties en begeleiden inbouw en beheer.

Product testen
  • Matrix van Secure Elements
  • 32SE tot 128SE
  • Ongeveer 50 watt
  • FIPS 140-3 Level 3 als opgave van de fabrikant
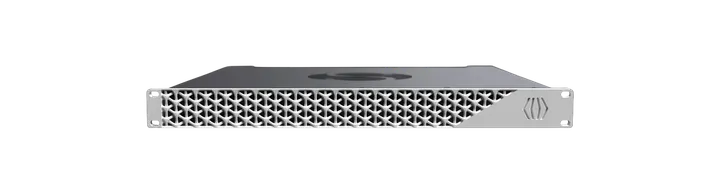
IDEMIA Sphere HSM
Productfoto: IDEMIA

IDEMIA in één oogopslag

De Sphere HSM verdeelt de cryptografie over veel Secure Elements, dus over manipulatiebestendige microcontrollers, en werkt zonder centrale hoofdprocessor. Wie meer prestaties nodig heeft, voegt extra Secure Elements toe, waarbij het apparaat ongeveer 50 watt opneemt en zonder ventilatoren werkt. IDEMIA ontwikkelt en configureert de apparaten in Frankrijk en richt ze op post-quantumalgoritmen.

Cryptografie en hardware security modules zijn onze kerncompetentie. Bij een jong product scheiden wij de onderbouwde gegevens van de opgaven van de fabrikant, toetsen we de geschiktheid aan uw applicaties en begeleiden we uw project van de selectie tot het beheer.

Matrix van Secure Elements zonder centrale hoofdprocessor
Desktop en rack, 32SE tot 128SE
Ongeveer 50 watt, zonder ventilatoren, zonder batterijwissel
FIPS 140-3 Level 3 als opgave van de fabrikant, geen CMVP-vermelding

De series in detail

IDEMIA Sphere HSM

De Sphere HSM is sinds september 2025 op de markt en verdeelt sleutels en rekenwerk over een matrix van Secure Elements. Zonder centrale hoofdprocessor groeien de prestaties met elk extra element, en meerdere tenants werken in gescheiden beveiligingsdomeinen.

Apparaatafbeelding bekijken

Modellen

IDEMIA Sphere HSM: Modellen
Matrix van Secure ElementsVeel beschermde microcontrollers in plaats van één hoofdprocessor
Uitbreiding met extra Secure ElementsMeer prestaties door extra elementen in het apparaat
BeveiligingsdomeinenGescheiden tenants op één apparaat
Cluster met failoverActieve apparaten nemen het werk van elkaar over
Vormfactoren
Desktopapparaat, Rackapparaat
Beheer
Eigen datacenter, Cloud

Certificeringen

  • FIPS 140-3 Level 3 als opgave van de fabrikant uit het persbericht
  • Geen vermelding in de validatielijst van het CMVP te vinden
  • Geen opgave over PCI PTS, Common Criteria of ANSSI gevonden

Kenmerken

  • Ongeveer 50 watt opgenomen vermogen tijdens bedrijf
  • Zonder ventilatoren en zonder batterijwissel
  • Ontworpen voor post-quantumalgoritmen
  • In Frankrijk ontwikkeld en daar voorgeconfigureerd
  • Beveiligingsdomeinen scheiden meerdere tenants

Gegevens van de fabrikant

Sphere HSM-vormfactoren van 32SE tot 128SE

De serie loopt van het desktopapparaat tot het rackapparaat en van 32 Secure Elements tot 128 Secure Elements. U betaalt het niveau dat u nodig hebt en breidt later uit met extra elementen, zonder het apparaat te vervangen.

Apparaatafbeelding bekijken

Modellen

Sphere HSM-vormfactoren van 32SE tot 128SE: Modellen
32SEKleinste genoemde configuratie met 32 Secure Elements

128SEGrootste genoemde configuratie met 128 Secure Elements

Vormfactoren
Desktopapparaat, Rackapparaat
Beheer
Eigen datacenter, Cloud

Certificeringen

  • FIPS 140-3 Level 3 als opgave van de fabrikant, geen CMVP-vermelding

Kenmerken

  • Desktopapparaat voor kleine omgevingen
  • Rackapparaat voor de serverkast
  • Uitbreiding in stappen van 32SE tot 128SE
  • Koude opslag van sleutels als optie
  • Actief cluster met failover

Gegevens van de fabrikant

IDEMIA Sphere Cryptographic Library

De Sphere Cryptographic Library bundelt klassieke algoritmen en post-quantumalgoritmen in één bibliotheek en werd in juli 2025 gepubliceerd. De algoritmen zijn gevalideerd in het CAVP-programma, en IDEMIA biedt daarnaast advies voor de overstap naar post-quantumalgoritmen.

Apparaatafbeelding bekijken

Modellen

IDEMIA Sphere Cryptographic Library: Modellen
Klassieke algoritmenGedekt door de CAVP-validatie
Post-quantumalgoritmenGedekt door de CAVP-validatie
Vormfactoren
Softwarebibliotheek
Beheer
Eigen datacenter, Cloud

Certificeringen

  • In het CAVP-programma gevalideerde algoritmen, gepubliceerd in juli 2025

Kenmerken

  • Klassieke algoritmen en post-quantumalgoritmen in één bibliotheek
  • Algoritmen gevalideerd in het CAVP-programma
  • Gepubliceerd in juli 2025
  • Advies van de fabrikant over de overstap naar post-quantumalgoritmen

Gegevens van de fabrikant

Zo vindt u het juiste niveau

Vier vragen bepalen de keuze: het uitbreidingsniveau, het vereiste certificeringsbewijs, de applicaties met hun interfaces en het beheermodel. Wij beantwoorden ze in een workshop en leggen per gegeven vast of het onderbouwd is of een opgave van de fabrikant.

Uitbreidingsniveau

De configuratie loopt van 32 Secure Elements tot 128 Secure Elements, en u breidt die later uit met extra elementen. Wij rekenen uw belasting uit handtekeningen, sleutelgeneratie en versleuteling om naar een niveau en plannen de uitbreiding mee.

Certificeringsbewijs

IDEMIA noemt FIPS 140-3 Level 3 in het persbericht, maar een vermelding in de validatielijst van het CMVP is daarvoor niet te vinden. Opgaven over PCI PTS, Common Criteria of ANSSI ontbreken, daarom toetsen we vooraf wat uw toezichthouder als bewijs accepteert.

Applicaties en interfaces

IDEMIA noemt als toepassingen PKI en certificaatautoriteiten, code signing, identiteits- en toegangsbeheer, betalingsverkeer, gegevensversleuteling, sleutelbeheer in de cloud en digitale identiteiten. De lijst van programmeerinterfaces is tot nu toe niet gepubliceerd, daarom stemmen we die vóór elke koppeling af met de fabrikant.

Beheermodel

U beheert het apparaat in het eigen datacenter of in de cloud, aangevuld met koude opslag voor zelden gebruikte sleutels en een actief cluster met failover. De volledige oplossing draait in Duitse datacenters.

Wat we rond IDEMIA leveren

Wij leveren het werk rond het apparaat: toetsing van de opgaven, bepaling van het niveau, koppeling van de applicaties, sleutelceremonie en monitoring. Eén team begeleidt u van advies tot beheer.

  • HSM-advies en integratie

    Wij stemmen het aantal Secure Elements af op uw belasting, delen de beveiligingsdomeinen in naar uw tenants, stemmen de interfaces af met de fabrikant en documenteren de sleutelceremonie auditbestendig.

    HSM & sleutelbeheer

  • PQC-gereedheid

    Wij brengen in kaart welke sleutels en protocollen op RSA en ECC berusten, want quantumcomputers kunnen deze algoritmen later breken. Daarna toetsen we welke post-quantumalgoritmen de Sphere Cryptographic Library voor uw use case afdekt.

    Post-quantumcryptografie

  • Cybersecurity

    Wij monitoren de apparaten tijdens bedrijf, scheiden beheer en applicatie, controleren rollen en logs regelmatig en koppelen de gebeurtenissen aan uw SIEM, dat beveiligingsmeldingen verzamelt en beoordeelt.

    Cybersecurity

Normen en bewijsstukken

Vijf voorschriften bepalen bij IDEMIA de keuze en de documentatie. Wij vertellen u welke opgave de fabrikant doet en welk bewijs daarvoor vandaag beschikbaar is.

Voorschrift / Vereist / OTOKO® levert
VoorschriftVereistOTOKO® levert
FIPS 140-3Gecertificeerde cryptomodules met een vastgelegd niveau van fysieke beschermingLevel 3 als opgave van de fabrikant uit het persbericht, geen CMVP-vermelding te vinden
eIDAS 2.0Gecertificeerd middel voor het aanmaken van elektronische handtekeningen bij de verlener van vertrouwensdienstenIDEMIA richt de Sphere HSM daarop, een bevestiging als QSCD ontbreekt
NIS2Risicobeheer en bewijs voor belangrijke en essentiële entiteitenSphere HSM als sleutelopslag, het bewijs stellen we in het project op
DORAWeerbare IT in de financiële sector met bewijs over dienstverlenersCluster met failover, beheer en logs documenteren we mee
Cyber Resilience ActVeilige producten met digitale elementen over de hele levenscyclusIDEMIA noemt de afstemming op de verordening, het bewijs toetsen we per versie

Veelgestelde vragen over IDEMIA

Gerelateerde onderwerpen

Meer weten over

IDEMIA

IDEMIA Secure Transactions is in september 2025 met de Sphere HSM de markt voor hardware security modules betreden en bouwt op een matrix van Secure Elements. Wij plaatsen de opgaven van de fabrikant in context, toetsen de geschiktheid voor uw applicaties en begeleiden inbouw en beheer.

Onze klanten

Onze partners

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Toegankelijkheid

Pas de weergave aan uw behoeften aan.

Voor deze pagina is nog geen eenvoudige versie beschikbaar.

Instellingen gelden momenteel voor dit bezoek. Permanent opslaan kunt u toestaan in de Cookie-instellingen.













































