
Menu

Contact opnemen
Logo
Pers

Bestandsbeveiliging / Bestandsscanning & CDR

Eén bestand. Eén mogelijke aanval.

Als OPSWAT-partner in Duitsland integreert OTOKO® MetaDefender Core in uw applicaties en overdrachtsprocessen. Klanten uploaden documenten, leveranciers versturen archieven en teams nemen bestanden over uit e-mails of downloads. Elk van deze routes vraagt om een gecontroleerde verwerking: analyseren, volgens beleid opschonen, vrijgeven of vasthouden, met herleidbare beslissingen voor beheer en SOC. Ons gezamenlijke OPSWAT Bootcamp 2026 in Keulen laat het partnerschap ook in de praktijk zien.

Diensten in detail
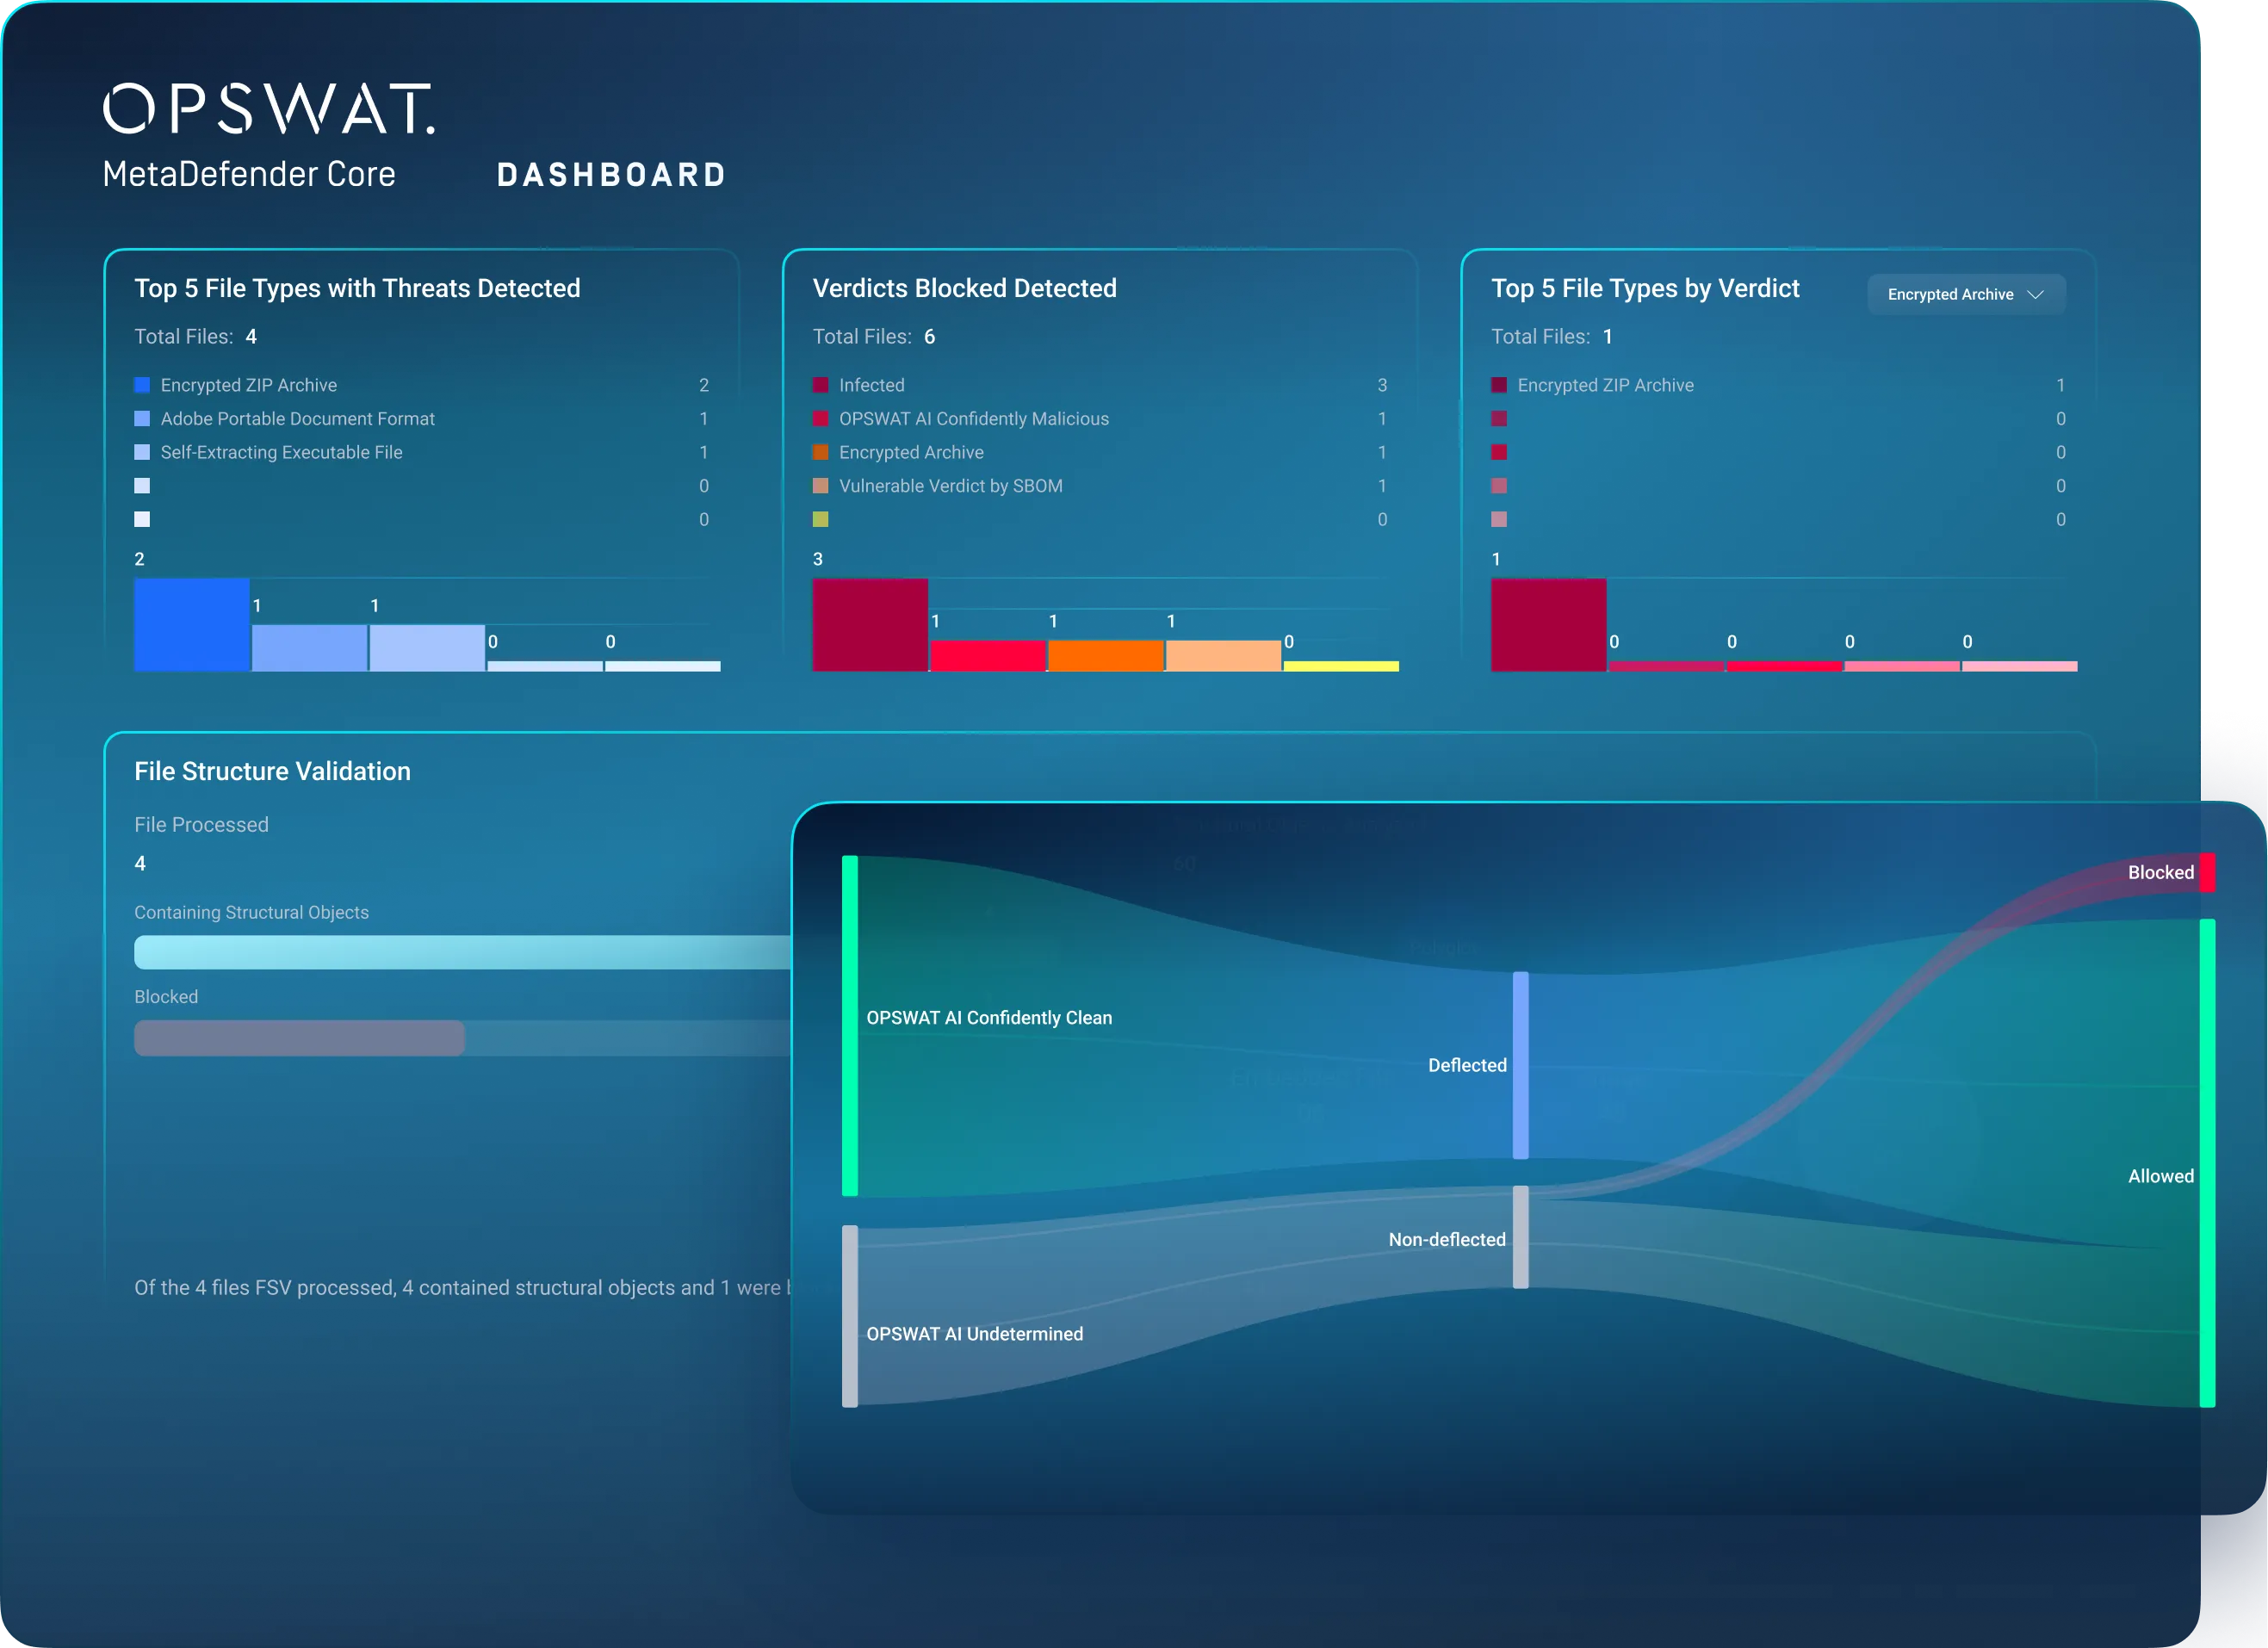
OPSWAT-productafbeelding: MetaDefender Core-dashboard met bestands- en controleresultaten
OPSWAT
OPSWAT MetaDefender Core

Analyse, integratie en gedocumenteerde overdracht

CRITICAL / DREIGINGSBEELD 202682%

van de CrowdStrike-detecties in 2025 waren malwarevrij.

Aanvallers hebben niet altijd malware nodig.

Het Global Threat Report 2026 laat zien hoe aanvallers geldige inloggegevens, vertrouwde identiteitsprocessen en goedgekeurde SaaS-integraties misbruiken. Los daarvan meldt CrowdStrike 89 % meer aanvallen door AI-ondersteunde actoren in 2025 ten opzichte van 2024.

Ook softwaretoeleveringsketens staan centraal: het Threat Hunting Report 2026 beschrijft hoe ALTERED SPIDER meer dan 300 softwareafhankelijkheden op één dag compromitteerde om inloggegevens buit te maken en door te dringen in cloudomgevingen.

Voor uw verdediging betekent dit: File Scanning, opschoning van bestandsinhoud en DLP controleren bestanden op vastgelegde overgangspunten. Ze vervangen geen identiteits-, cloud- of AI-beveiliging. Wij integreren de bestandscontrole in uw uploads, downloads en overdrachten als onderdeel van een meerlaags beveiligingsconcept.

Zo beschermen wij uw bestandsstromen
CrowdStrike Global Threat Report 2026 · observatiejaar 2025CrowdStrike Threat Hunting Report 2026 · rapportageperiode 01.07.2025 tot 30.06.2026De basis vormen CrowdStrikes eigen observaties en Threat Intelligence. 82 % duidt op malwarevrije detecties, niet op een aandeel bestandsgebaseerde of AI-veroorzaakte aanvallen. De 89 % is een afzonderlijk veranderingspercentage; de 300+ afhankelijkheden betreffen één concreet geval.

OTOKO® × OPSWAT / Keulen 2026

Een partnerschap dat we samen in de praktijk brengen.

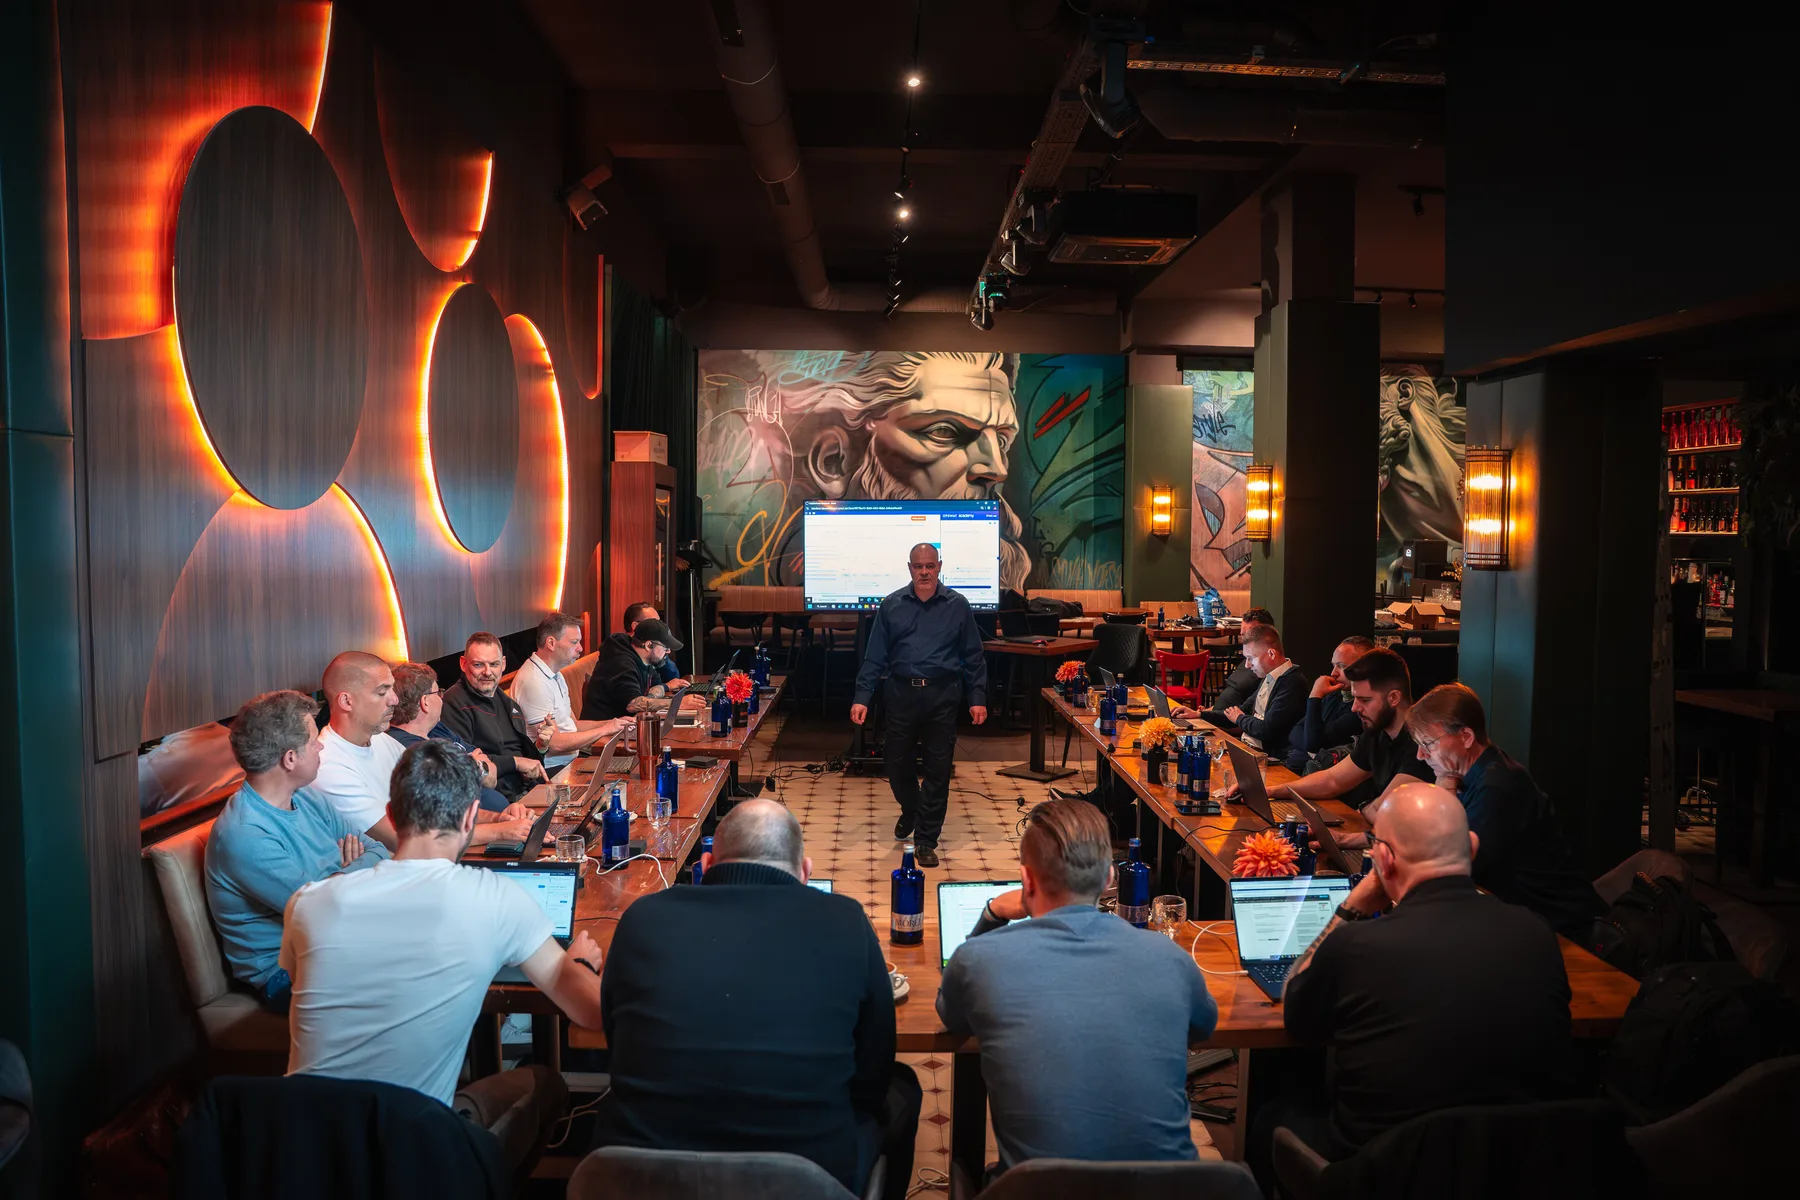
Als OPSWAT-partner in Duitsland combineren wij productkeuze en technische implementatie met direct contact. In 2026 hebben wij het OPSWAT Bootcamp in Keulen georganiseerd. De film geeft inzicht in de gezamenlijke werkzaamheden, gesprekken en de training ter plaatse.

OTOKO® x OPSWAT Bootcamp · Keulen 2026 · 1:27 min · De film toont Engelse ondertitels.

In de film: indrukken uit de trainingsruimte, gesprekken met betrokkenen en de overhandiging van deelnamedocumenten. De foto's tonen ons team en de gezamenlijke bijeenkomst in Keulen.

Uw opdracht aan OTOKO®

Bestandsscanning & CDR: wat wij voor u verzorgen.

De werkpakketten worden afgeleid van uw uitgangssituatie. Uw team kent de afgesproken omvang, de benodigde medewerking en de resultaten die bij de overdracht beschikbaar moeten zijn.

Upload- en overdrachtswegen integreren

Wij bepalen op welk punt een bestand wordt vastgehouden en gecontroleerd. Applicatie, scanopdracht en vrijgave worden zo gekoppeld dat vervolgprocessen niet vóór het beoogde controleresultaat toegang krijgen tot het bestand.

Uw resultaat

Geïntegreerde controle- en vrijgaveflow voor het overeengekomen bestandskanaal.
Scan- en opschoonbeleid vastleggen

Bestandstypen, actieve inhoud, archiefgrenzen en gewenste modules worden afgestemd. Resultaten leiden tot vastgelegde acties: toestaan, opgeschoond beschikbaar stellen, blokkeren of handmatig controleren. Uitzonderingen en niet-controleerbare bestanden krijgen een eigen traject.

Uw resultaat

Gedocumenteerd beleid en controleerbare beslispaden.

Gegevensbescherming en doorgifte meeplannen

Welke inhoud mag intern worden verwerkt of naar andere diensten worden overgedragen? Wij leggen vereisten vast rond gegevenslocatie, bewaring, logs en telemetrie. Gerubriceerde inhoud wordt niet zonder een toegestane, afgestemde verwerkingsroute doorgegeven aan publieke diensten.

Uw resultaat

Gegevensstroom- en bewaarconcept voor de gekozen beheervorm.

SOC, beheer en applicaties koppelen

Resultaten, foutmeldingen en operationele statussen worden gekoppeld aan de daarvoor bestemde ontvangers. Belasting, wachttijden en uitvalscenario's worden getest. Een scanfout wordt daarbij niet stilzwijgend als onschadelijk bestand behandeld.

Uw resultaat

Beheerprocedures met monitoring, escalatie en traceerbare logs.

Multiscanning / AV-technologiepartner

Meer perspectieven op elk bestand.

Wij ondersteunen de integratie van de volgende AV-aanbieders via OPSWAT. Samen kiezen we het passende enginepakket voor uw bestandstypen, beveiligingseisen en operationele omgeving. Welke engines gelijktijdig beschikbaar en actief zijn, hangt af van licentie, platform, versie en configuratie.

  • ClamAV
  • Harbin AhnLab Technology
  • Avira
  • ESET
  • Bitdefender
  • K7 Computing Private
  • Quick Heal Technologies
  • TG Soft
  • Varist / OK
  • Emsisoft
  • IKARUS Security Software
  • INCA Internet
  • ALL IT Services
  • Antiy Labs
  • Xcitium
  • Trellix
  • Sophos
  • CrowdStrike
  • OpenText
  • Lionic Corp
  • Filseclab Corp
  • Huorong Security
  • Microsoft
  • Netgate Technologies
  • Cyberstanc
  • Xvirus
  • Systweak
  • Arctic Wolf
  • CMC Cyber Security
  • BKAV Corporation
  • Gridinsoft
  • SentinelOne

Het overzicht beschrijft ondersteunde scanaanbieders binnen de OPSWAT-omgeving. Het zegt niets over afzonderlijke rechtstreekse partnerschappen van OTOKO® met elke aanbieder. OPSWAT-enginepakketten en licentiëring.

Inzicht in MetaDefender Core

Van scanresultaten naar heldere workflows.

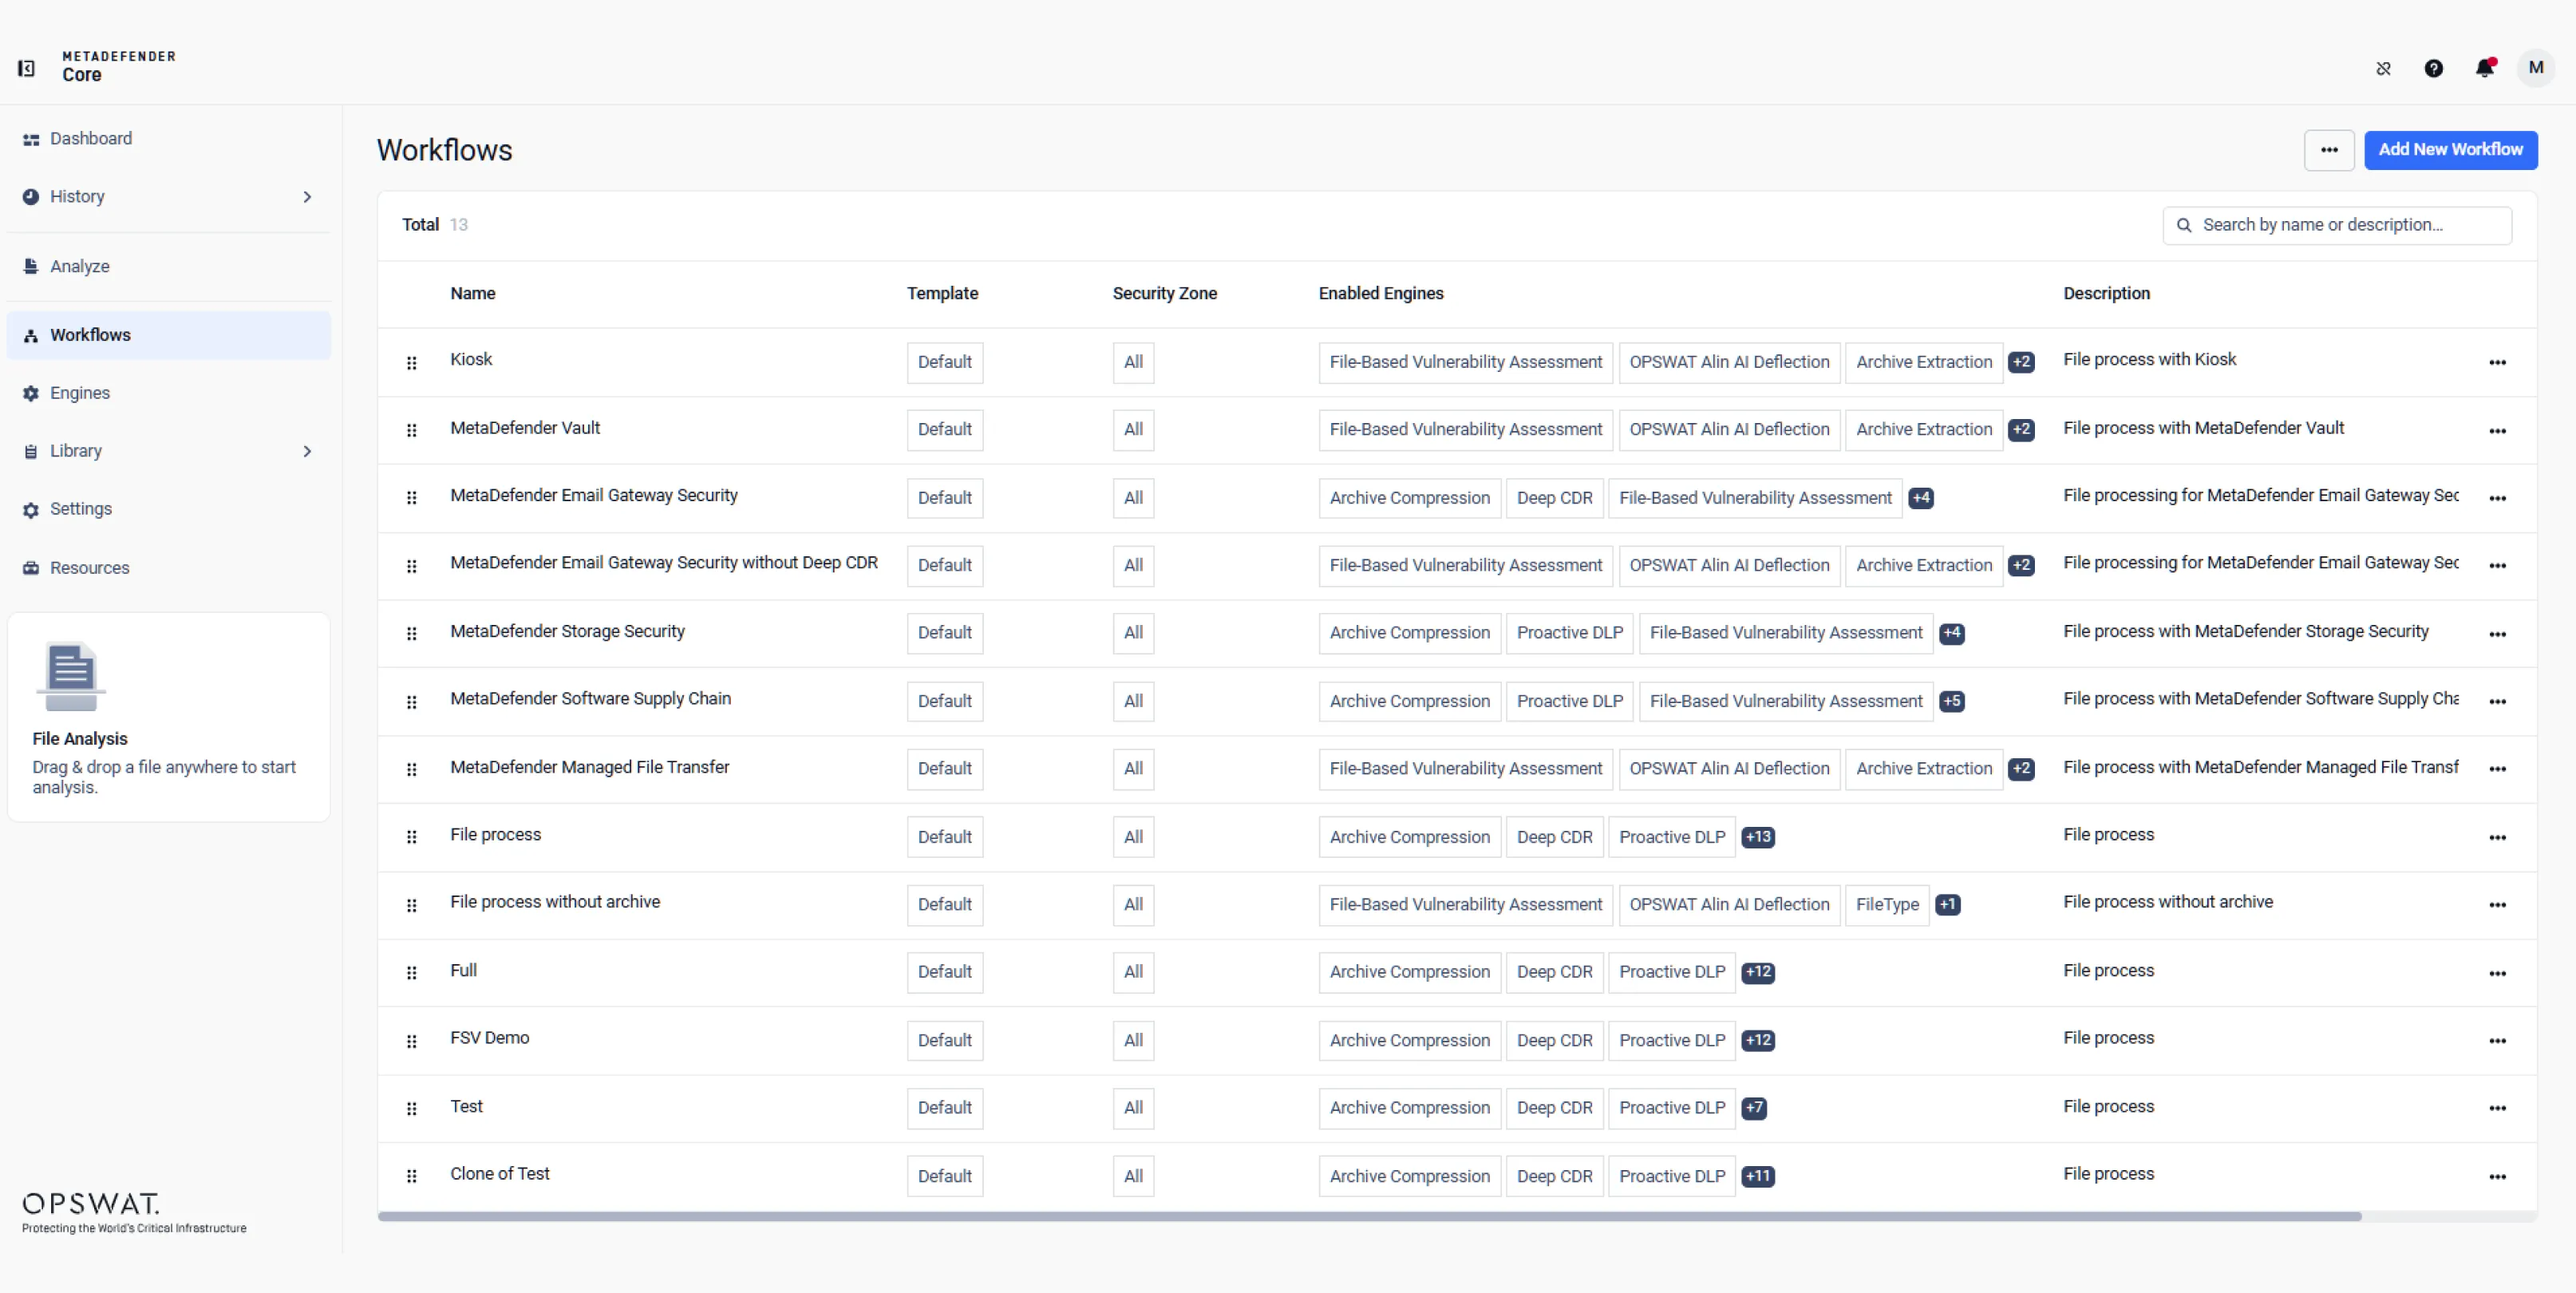
Welk bestand wordt gecontroleerd, welke stappen volgen en wanneer mag het verder worden verwerkt? Wij vertalen uw eisen naar afgestemde workflows. Zo wordt voor beheer en verantwoordelijken inzichtelijk hoe binnenkomende bestanden worden behandeld en op welk punt een beslissing nodig is.

MetaDefender Core: workflowoverzicht met beveiligingszones en geactiveerde scan-engines
Officiële OPSWAT-productafbeelding: workflowbeheer in MetaDefender Core. Open de afbeelding voor een vergrote weergave.

OPSWAT MetaDefender Core

Meerdere controlelagen. Eén eenduidige beslissing.

Functieomvang, aantal engines en ondersteunde formaten zijn afhankelijk van versie, licentie en configuratie. De volgende functies van de fabrikant worden geselecteerd voor uw bestanden en getest in een pilot.

Deep CDR: actieve inhoud beheersen

Scripts, macro's en niet-toegestane inhoud worden volgens het beleid verwijderd of inhoud wordt gereconstrueerd. OPSWAT noemt ondersteuning voor 200+ bestandstypen. Welke functies behouden moeten blijven, wordt getoetst met een representatieve set bestanden.

Multiscanning met meerdere engines

Afhankelijk van het pakket kunnen 30+ anti-malware-engines worden ingezet, aangevuld met heuristische en ML-methoden. De door OPSWAT genoemde detectiepercentages van 99%+ zijn opgaven van de fabrikant uit specifieke tests en geen garantie voor elk bestand of elke configuratie.

Werkelijk bestandstype herkennen

Naast de extensie wordt ook de bestandsstructuur bekeken, om vermomde formaten en tegenstrijdige gegevens te herkennen. De beschikbare detectie, inclusief AI-ondersteunde methoden, hangt af van de gekozen moduleversie.

Archieven gecontroleerd uitpakken

OPSWAT noemt 30+ archiefformaten. Nesting van archieven en resourcelimieten worden in het beleid meegenomen. Versleutelde archieven vereisen een ondersteund formaat en een op toegestane wijze verstrekt wachtwoord voor de inhoudscontrole.

Bestandsgebonden kwetsbaarheden beoordelen

Bestanden en softwarecomponenten worden getoetst op herkenbare bekende kwetsbaarheden voordat ze in het beoogde proces terechtkomen. Dit vult malwaredetectie aan, maar vervangt geen volledige applicatiepentest.

Adaptive Threat Analysis

Emulatiegebaseerde sandboxanalyse levert extra aanwijzingen en IOC's voor de beoordeling van verdachte bestanden. Wij leggen vast wanneer deze analyse nodig is en hoe het resultaat de vrijgave beïnvloedt.

Threat Intelligence betrekken

Actuele analyse- en reputatie-informatie kan de beslissing aanvullen. Externe query's, updatewegen en overgedragen metadata moeten passen bij het toegestane beheermodel van uw omgeving.

DLP en inhoudscontroles

Gevoelige inhoud kan volgens het beleid worden herkend, weggelakt of voorzien van een watermerk. Aanvullende inhoudscontroles voor seksuele beeldinhoud of aanstootgevende tekst worden concreet getoetst aan de hand van de beschikbare modules en uw use case.

Herkomst en aanbieder beoordelen

Informatie over land van herkomst en fabrikant kan beleid tegen ongewenste bronnen ondersteunen. Zulke aanwijzingen worden behandeld als beoordelingssignaal en niet als enig bewijs van een betrouwbare herkomst.

SBOM en componentbeoordeling

Softwarestuklijsten maken herkende componenten in ondersteunde code en containermateriaal zichtbaar. Bekende kwetsbaarheden kunnen worden toegewezen; omvang en grenzen van de detectie worden in de pilot beoordeeld.

Dashboard en SIEM-koppeling

Resultaten, logs en beheerinformatie worden bruikbaar gemaakt voor de verantwoordelijken in uw organisatie en het SOC. Toegang, bewaring en export worden zo afgestemd dat ook gevoelige metadata passend worden behandeld.

Functie- en prestatiegegevens volgens OPSWAT MetaDefender Core . Geen algemene toezegging van volledige dreigingsdetectie.

Beheermodellen

Scannen waar uw gegevens verwerkt mogen worden.

On-premises

Voor centrale verwerking en gecontroleerde gegevensopslag. Capaciteit, updatewegen en benodigde externe verbindingen worden getoetst aan het verwachte bestandsvolume.

Cloud

Voor cloudgebaseerde applicaties en geïntegreerde verwerking. Verantwoordelijkheid voor beheer en gegevenslocatie, evenals toegestane diensten, worden uitdrukkelijk afgesproken.

Cloud Image

Voorgeconfigureerde implementatie op AWS, Azure of GCP volgens het aanbod van de fabrikant. Configuratie, beveiliging en beheer blijven onderdeel van de concrete opzet.

Container & Kubernetes

Voor gecontaineriseerde verwerking en dynamische belasting. Schaling, wachtrijen, persistente data en resourcebehoefte worden samen gepland.

Distributed Cluster

Voor grotere volumes, parallelle verwerking en centrale aansturing. Beschikbaarheid, uitvalscenario's en benodigde capaciteit worden vóór de acceptatie getest.

Van upload tot overdracht

Bestandsbeveiliging bij de overdrachtspunten.

Veilige uploads

Bestanden van klanten, partners en leveranciers controleren vóór opname in portal, DMS of vakapplicatie, en indien nodig opschonen.

E-mailbijlagen

De controle integreren in de beoogde afleverroute; opschoning en DLP moeten passen bij de gewenste functie en de gebruikte integratiecomponenten.

Downloads

Bestanden van internet, uit de cloud of uit gelinkte bronnen vóór operationeel gebruik een gedefinieerde controle laten doorlopen.

Interne en externe overdrachten

Bestandscontrole inbedden in gecontroleerde overdrachten tussen netwerken. Een air-gap- of domeinovergang vereist daarnaast de passende totaalarchitectuur.

SOC-onderzoeken

Analyseresultaten en IOC's beschikbaar stellen voor onderzoeken en verdachte bestanden via een geregeld proces verwerken.

Gegevensuitstroom beperken

Uitgaande bestanden controleren op gedefinieerde gevoelige inhoud en volgens het beleid vasthouden of bewerken voordat ze het beoogde overdrachtspunt passeren.

Planning & uitvoering

Bestandsscanning & CDR in de dagelijkse projectpraktijk.

Detectie en opschoning koppelen aan een vrijgaveproces

Een positief of negatief scanresultaat beantwoordt nog niet elke vraag van een applicatie. Welke bestandstypen zijn voor het proces nodig, welke actieve inhoud is toegestaan en wat moet er gebeuren bij een onbekend resultaat? Samen bepalen wij de regels aan de hand van het feitelijke bedrijfsproces. Multiscanning en Content Disarm and Reconstruction worden daarbij ingezet als aanvullende technieken. Een bestand dat het proces nodig heeft, wordt niet zomaar ongecontroleerd doorgegeven; de verwerkingsstatus bepaalt of en in welke vorm het de volgende stap bereikt.

Opschoning kan inhoud wijzigen en moet daarom met representatieve documenten worden getest. Macro's of andere actieve elementen kunnen relevant zijn voor een bedrijfsproces, ook als ze volgens een beveiligingsbeleid moeten worden verwijderd. Zulke conflicten vragen om een bewuste beslissing. Bij versleutelde archieven moet de inhoud eerst toegankelijk zijn met een wachtwoord dat op toegestane wijze beschikbaar is gesteld; een scanner kan onbekende versleuteling niet zomaar omzeilen. Voor niet-controleerbare bestanden, formaatfouten en overschrijdingen van grenswaarden worden daarom duidelijke uitzonderings- en quarantaineprocedures afgesproken.

Integratie en beheermodel afstemmen op volume en beschermingsbehoefte

De geschikte implementatie hangt af van bestandsvolume, omvang, formaatmix en toegestane wachttijd. Een centraal controlepunt voor voorspelbare volumes stelt andere eisen dan sterk wisselende uploads in een SaaS-applicatie. Samen bekijken wij de beoogde doorvoer en de benodigde modules en testen wij een representatieve set bestanden. Daaruit worden capaciteit, wachtrijen en het gedrag bij storingen afgeleid. Een beschikbare cloudimage of een container is daarbij een implementatievorm, nog geen volledig ingerichte en beheerde service.

Voor on-premises of afgeschermde omgevingen komen updates, licenties en de toegestane uitwisseling van informatie erbij. Engine-updates en externe reputatie- of intelligence-opvragingen moeten passen bij het beheerconcept. Een systeem voor bestandsscanning alleen creëert bovendien nog geen goedgekeurde verbinding tussen beveiligingsdomeinen. Waar gecontroleerde overdrachten of air-gapprocedures vereist zijn, wordt de controle ingebed in het daarvoor bestemde totaalproces. De toegestane architectuur en de goedkeuring daarvan blijven een afzonderlijke projectbeslissing.

Bewijs en beslissingen bruikbaar maken voor applicatie en SOC

Applicaties hebben een eenduidig antwoord nodig, terwijl een SOC extra details voor onderzoek nodig heeft. Wij scheiden daarom de vrijgavestatus voor het bedrijfsproces van de diepere analyse-informatie. Resultaten worden gekoppeld aan de bijbehorende bestandsverwerking en logs worden geleverd aan de overeengekomen ontvangers. Bewaring en toegangsrechten moeten daarbij bewust worden gekozen, omdat rapporten en metadata zelf gevoelige informatie kunnen bevatten. Voor handmatige controles worden verantwoordelijkheid en de voorwaarden voor een latere vrijgave gedocumenteerd.

Vóór de ingebruikname in productie worden toegestane bestanden, verwachte blokkeringen en technische foutsituaties getest. Daaronder vallen time-outs en onvolledige analyses net zo goed als reguliere resultaten. Kengetallen van de fabrikant beschrijven bepaalde productconfiguraties of tests en zijn geen garantie voor de detectie van elke dreiging. Voor uw project zijn de daadwerkelijk gelicentieerde modules, uw beleid en de getoetste beheerprocessen bepalend. De overdracht maakt deze basis inzichtelijk en legt vast hoe nieuwe bestandstypen of gewijzigde eisen worden opgenomen.

Illustratief projectscenario

Voorbeeld: uploads in een klantportal

Een document blijft eerst in een daarvoor bestemde ontvangstzone. Na controle van het bestandstype, een scan en eventueel opschoning krijgt de applicatie een vastgelegde status. Alleen vrijgegeven inhoud wordt overgenomen in het bedrijfsproces; fouten en niet-controleerbare bestanden gaan naar een geregeld uitzonderingstraject.

Vóór de start

Vragen over Bestandsscanning & CDR.

Detecteert MetaDefender alle schadelijke software?

Een universele detectiegarantie bestaat niet. OPSWAT noemt hoge detectiewaarden voor bepaalde productconfiguraties en tests. De daadwerkelijke bescherming hangt onder meer af van modules, updates, beleid en de bestanden.

Kunnen versleutelde archieven worden gecontroleerd?

Bij een ondersteund formaat en een wachtwoord dat op toegestane wijze beschikbaar is kan de inhoud voor controle worden geëxtraheerd. Zonder toegang tot de leesbare tekst blijft een inhoudscontrole beperkt; daarvoor wordt een eigen aanpak voor niet-controleerbare bestanden afgesproken.

Is offline gebruik mogelijk?

Een geschikte on-premisesopzet wordt gepland op basis van de productversie, modules, licenties en updatewegen. Online opvragingen en gegevensoverdracht moeten voor de concrete omgeving worden beoordeeld of uitgesloten.

Zijn scanning, DLP en SBOM altijd standaard inbegrepen?

De beschikbare functieomvang hangt af van productversie, platform, configuratie en licentie. Vóór de implementatie worden benodigde modules en hun beschikbaarheid concreet gecontroleerd.

Samenhangende diensten

Naar het cybersecurityoverzicht

Bestandsscanning & CDR met OTOKO®

Beschrijf uw project. Wij bepalen het juiste startpunt.

Vertel ons om welke systemen het gaat en wat het doel van uw aanvraag is. In het kennismakingsgesprek bakenen wij samen omvang, voorwaarden en de volgende stappen af.

Bestandsscanning & CDR bespreken

Onze partners

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Toegankelijkheid

Pas de weergave aan uw behoeften aan.

Voor deze pagina is nog geen eenvoudige versie beschikbaar.

Instellingen gelden momenteel voor dit bezoek. Permanent opslaan kunt u toestaan in de Cookie-instellingen.