
Menú

Contactar
Logo
Prensa

Seguridad de archivos / Escaneo de archivos y CDR

Un archivo. Un posible ataque.

Como socio de OPSWAT en Alemania, OTOKO® integra MetaDefender Core en sus aplicaciones y procesos de transferencia. Los clientes suben documentos, los proveedores transfieren archivos comprimidos y los equipos incorporan archivos de correos electrónicos o descargas. Cada una de estas vías necesita un procesamiento controlado: analizar, depurar según la política, aprobar o retener, con decisiones verificables para la operación y el SOC. El OPSWAT Bootcamp que organizamos conjuntamente en Colonia en 2026 muestra la colaboración también en la práctica.

Servicios en detalle
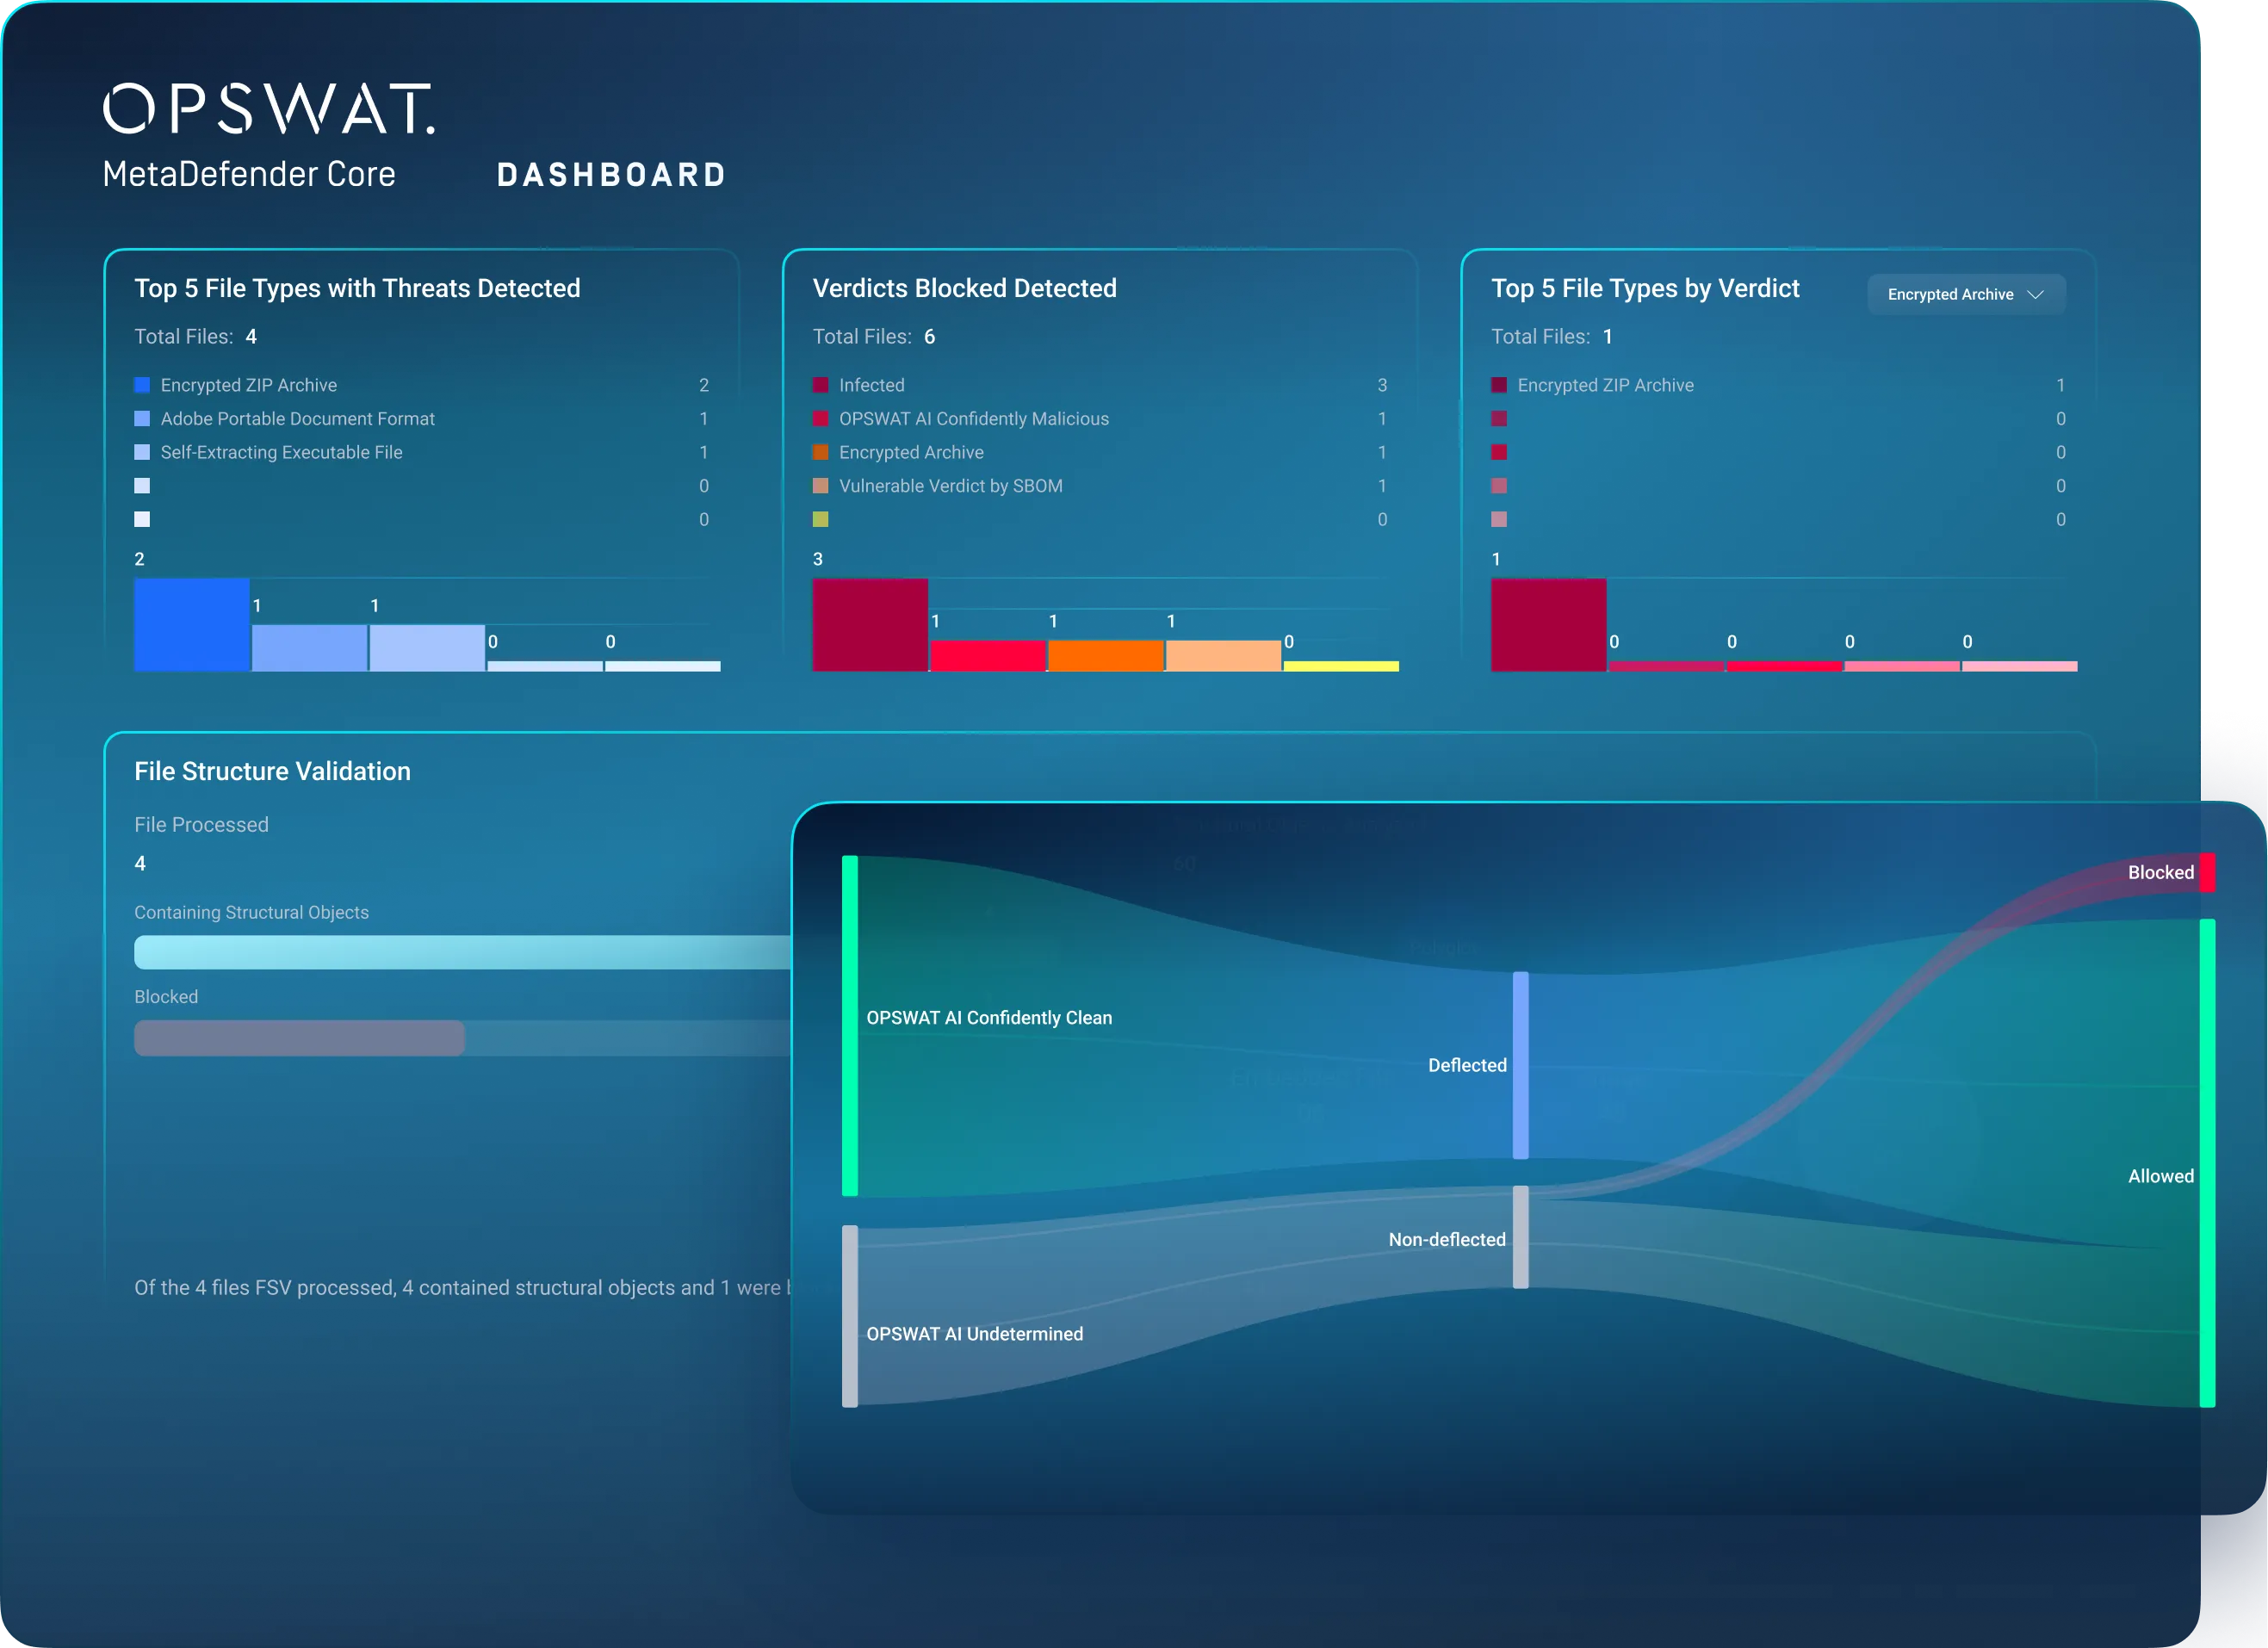
Imagen del producto OPSWAT: panel de MetaDefender Core con resultados de archivos y verificaciones
OPSWAT
OPSWAT MetaDefender Core

Análisis, integración y traspaso documentado

CRÍTICO / SITUACIÓN DE AMENAZAS 202682%

de las detecciones de CrowdStrike en 2025 no contenían malware.

Los atacantes no siempre necesitan malware.

El Global Threat Report 2026 muestra cómo los atacantes abusan de credenciales de acceso válidas, procesos de identidad de confianza e integraciones SaaS autorizadas. Por separado, CrowdStrike informa de un 89 % más de ataques por parte de actores impulsados por IA en 2025 frente a 2024.

Las cadenas de suministro de software también están en el punto de mira: el Threat Hunting Report 2026 describe cómo ALTERED SPIDER comprometió más de 300 dependencias de software en un solo día para robar credenciales de acceso y penetrar en entornos cloud.

Para su defensa, esto significa: el análisis de archivos, el saneamiento de contenido y el DLP controlan los archivos en los puntos de transición definidos. No sustituyen la protección de identidad, de la nube ni de la IA. Integramos la verificación de archivos en sus cargas, descargas y transferencias como parte de un concepto de seguridad de varias capas.

Así protegemos sus flujos de archivos
CrowdStrike Global Threat Report 2026 · año de observación 2025CrowdStrike Threat Hunting Report 2026 · periodo del informe: 01.07.2025 a 30.06.2026Los datos se basan en las observaciones propias de CrowdStrike y en su inteligencia de amenazas. El 82 % se refiere a detecciones sin malware, no a la proporción de ataques basados en archivos o causados por IA. El 89 % es una tasa de variación independiente; las más de 300 dependencias corresponden a un caso concreto.

OTOKO® × OPSWAT / Colonia 2026

Una colaboración que vivimos juntos.

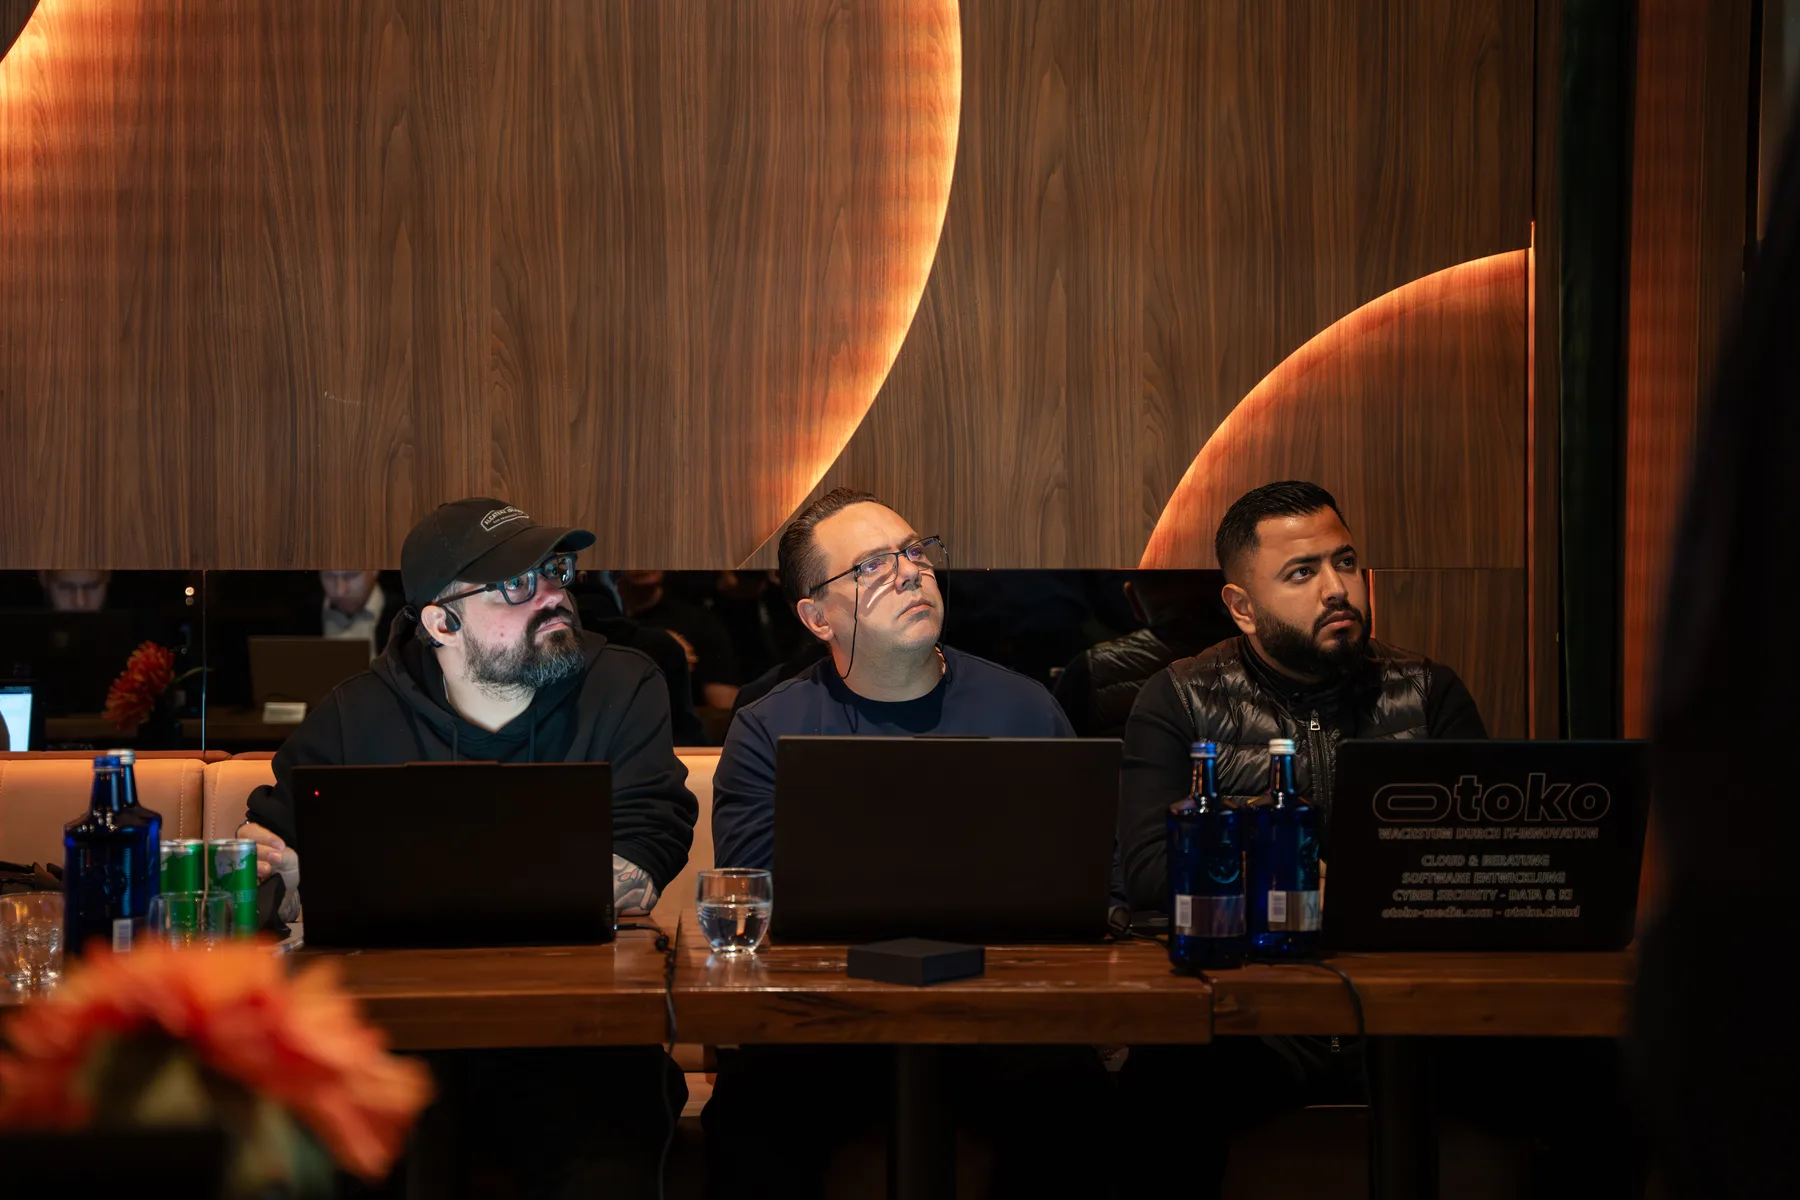
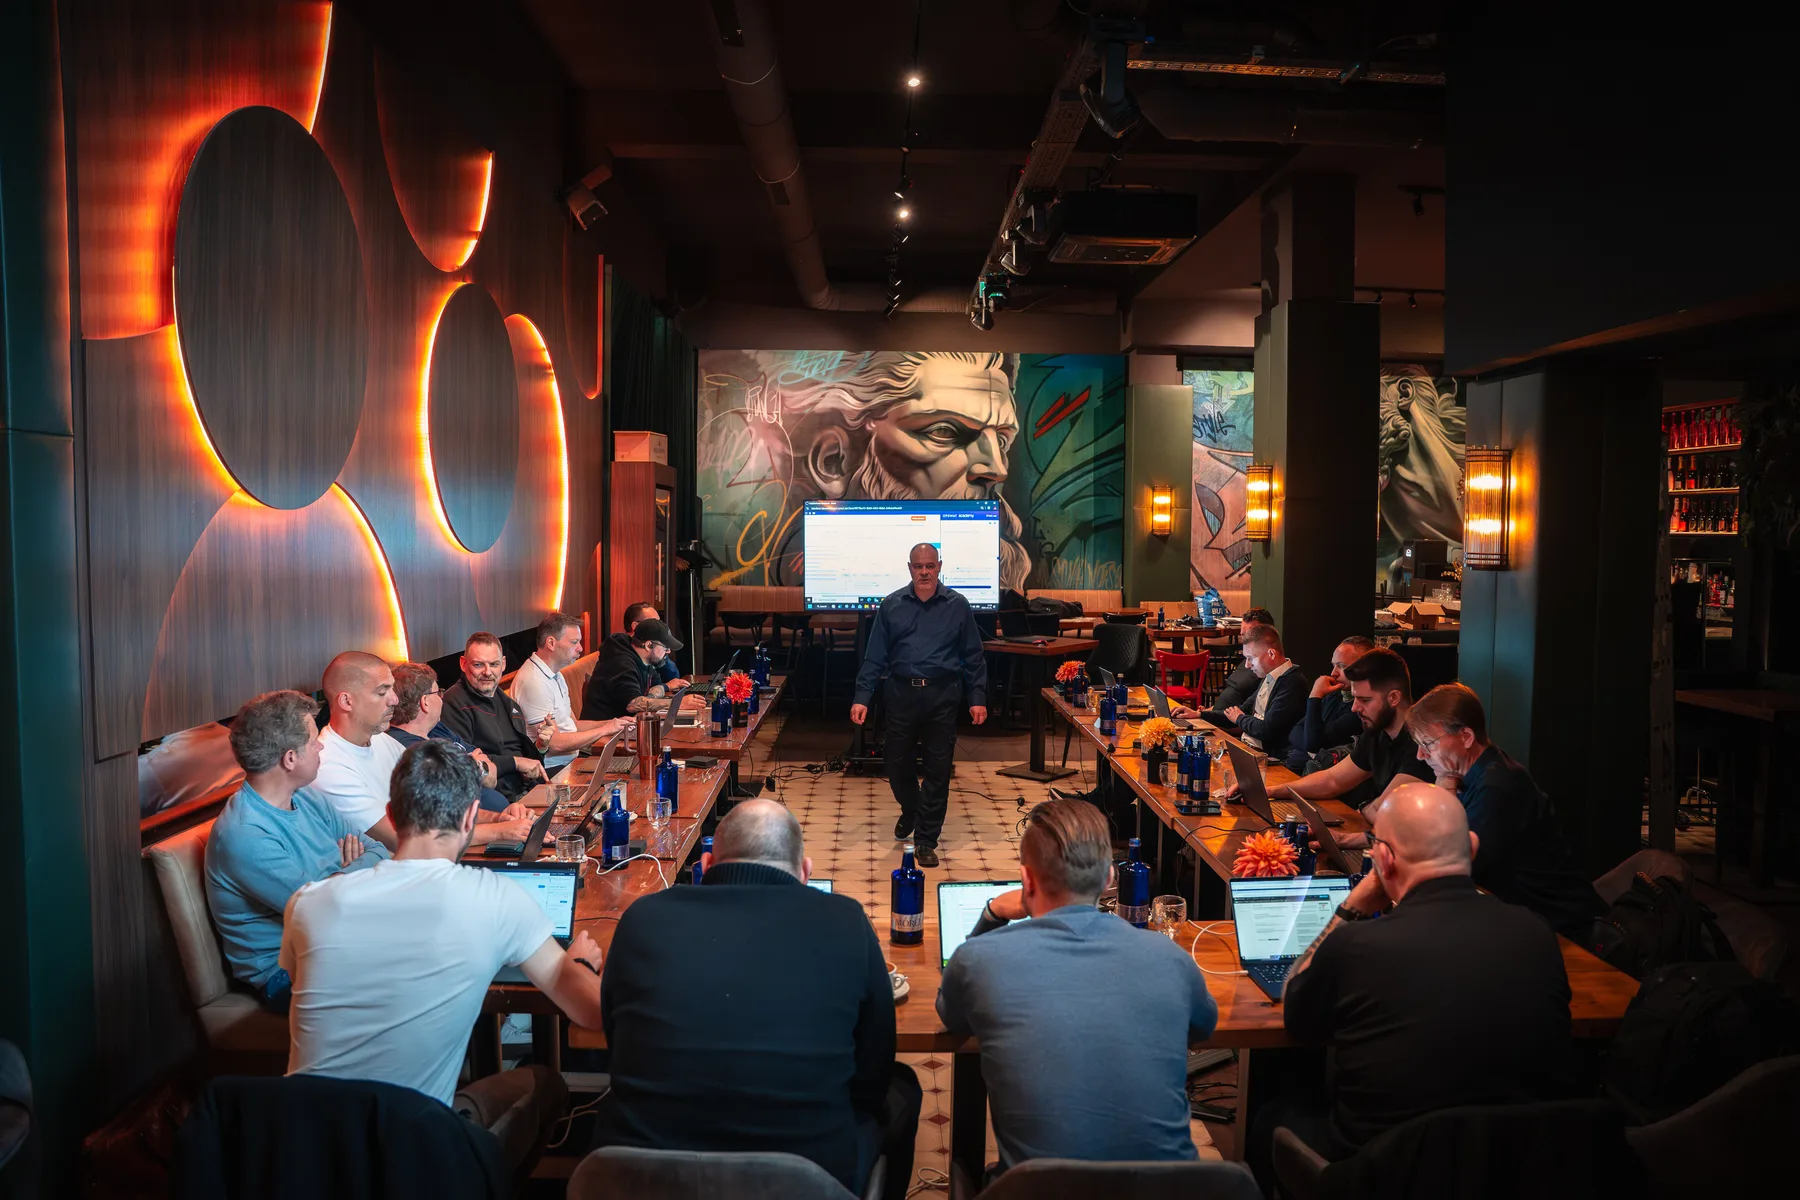
Como socios de OPSWAT en Alemania, combinamos la selección de productos y la implementación técnica con un intercambio directo. En 2026 realizamos el OPSWAT Bootcamp en Colonia. El vídeo muestra el trabajo conjunto, las conversaciones y la formación in situ.

OTOKO® x OPSWAT Bootcamp · Colonia 2026 · 1:27 min · Los subtítulos en inglés aparecen en el vídeo.

En el vídeo: impresiones de la sala de formación, conversaciones con los participantes y la entrega de la documentación de participación. Las fotos muestran a nuestro equipo y la jornada conjunta en Colonia.

Su encargo a OTOKO®

Escaneo de archivos y CDR: lo que hacemos por usted.

Los paquetes de trabajo se derivan de su situación de partida. Su equipo conoce el alcance acordado, la colaboración necesaria y los resultados que deben estar disponibles en el traspaso.

Integrar vías de carga y transferencia

Determinamos en qué punto se retiene y verifica un archivo. La aplicación, la tarea de escaneo y la aprobación se conectan de manera que los procesos posteriores no accedan al archivo antes de contar con el resultado de verificación previsto.

Su resultado

Flujo integrado de verificación y aprobación para el canal de archivos acordado.
Definir políticas de escaneo y depuración

Se acuerdan los tipos de archivo, los contenidos activos, los límites de los archivos comprimidos y los módulos deseados. Los resultados dan lugar a acciones definidas: permitir, proporcionar la versión depurada, bloquear o verificar manualmente. Las excepciones y los archivos no verificables reciben una vía propia.

Su resultado

Políticas documentadas y rutas de decisión verificables.

Planificar también la protección de datos y la salida de información

¿Qué contenidos pueden procesarse internamente o transmitirse a otros servicios? Recogemos los requisitos sobre la ubicación de los datos, la conservación, los registros y la telemetría. Los contenidos clasificados no se envían a servicios públicos sin una vía de procesamiento autorizada y acordada.

Su resultado

Diseño del flujo de datos y de la conservación para la operación elegida.

Conectar el SOC, la operación y las aplicaciones

Los resultados, los mensajes de error y los estados operativos se conectan con los destinatarios previstos. Se prueban la carga, los tiempos de espera y los escenarios de fallo. Un error de escaneo no se trata en silencio como si el archivo fuera inofensivo.

Su resultado

Procedimientos operativos con monitorización, escalado y registros verificables.

Multiscanning / socios tecnológicos antivirus

Más perspectivas sobre cada archivo.

Ofrecemos soporte para integrar los siguientes proveedores de antivirus a través de OPSWAT. Juntos elegimos el paquete de motores adecuado para sus tipos de archivo, sus requisitos de seguridad y su entorno operativo. Qué motores están disponibles y activos simultáneamente depende de la licencia, la plataforma, la versión y la configuración.

  • ClamAV
  • Harbin AhnLab Technology
  • Avira
  • ESET
  • Bitdefender
  • K7 Computing Private
  • Quick Heal Technologies
  • TG Soft
  • Varist / OK
  • Emsisoft
  • IKARUS Security Software
  • INCA Internet
  • ALL IT Services
  • Antiy Labs
  • Xcitium
  • Trellix
  • Sophos
  • CrowdStrike
  • OpenText
  • Lionic Corp
  • Filseclab Corp
  • Huorong Security
  • Microsoft
  • Netgate Technologies
  • Cyberstanc
  • Xvirus
  • Systweak
  • Arctic Wolf
  • CMC Cyber Security
  • BKAV Corporation
  • Gridinsoft
  • SentinelOne

La relación describe los proveedores de análisis admitidos dentro del entorno de OPSWAT. No constituye una declaración sobre asociaciones directas independientes de OTOKO® con cada proveedor. Paquetes de motores y licencias de OPSWAT.

Una mirada a MetaDefender Core

De los resultados de los análisis surgen flujos de trabajo claros.

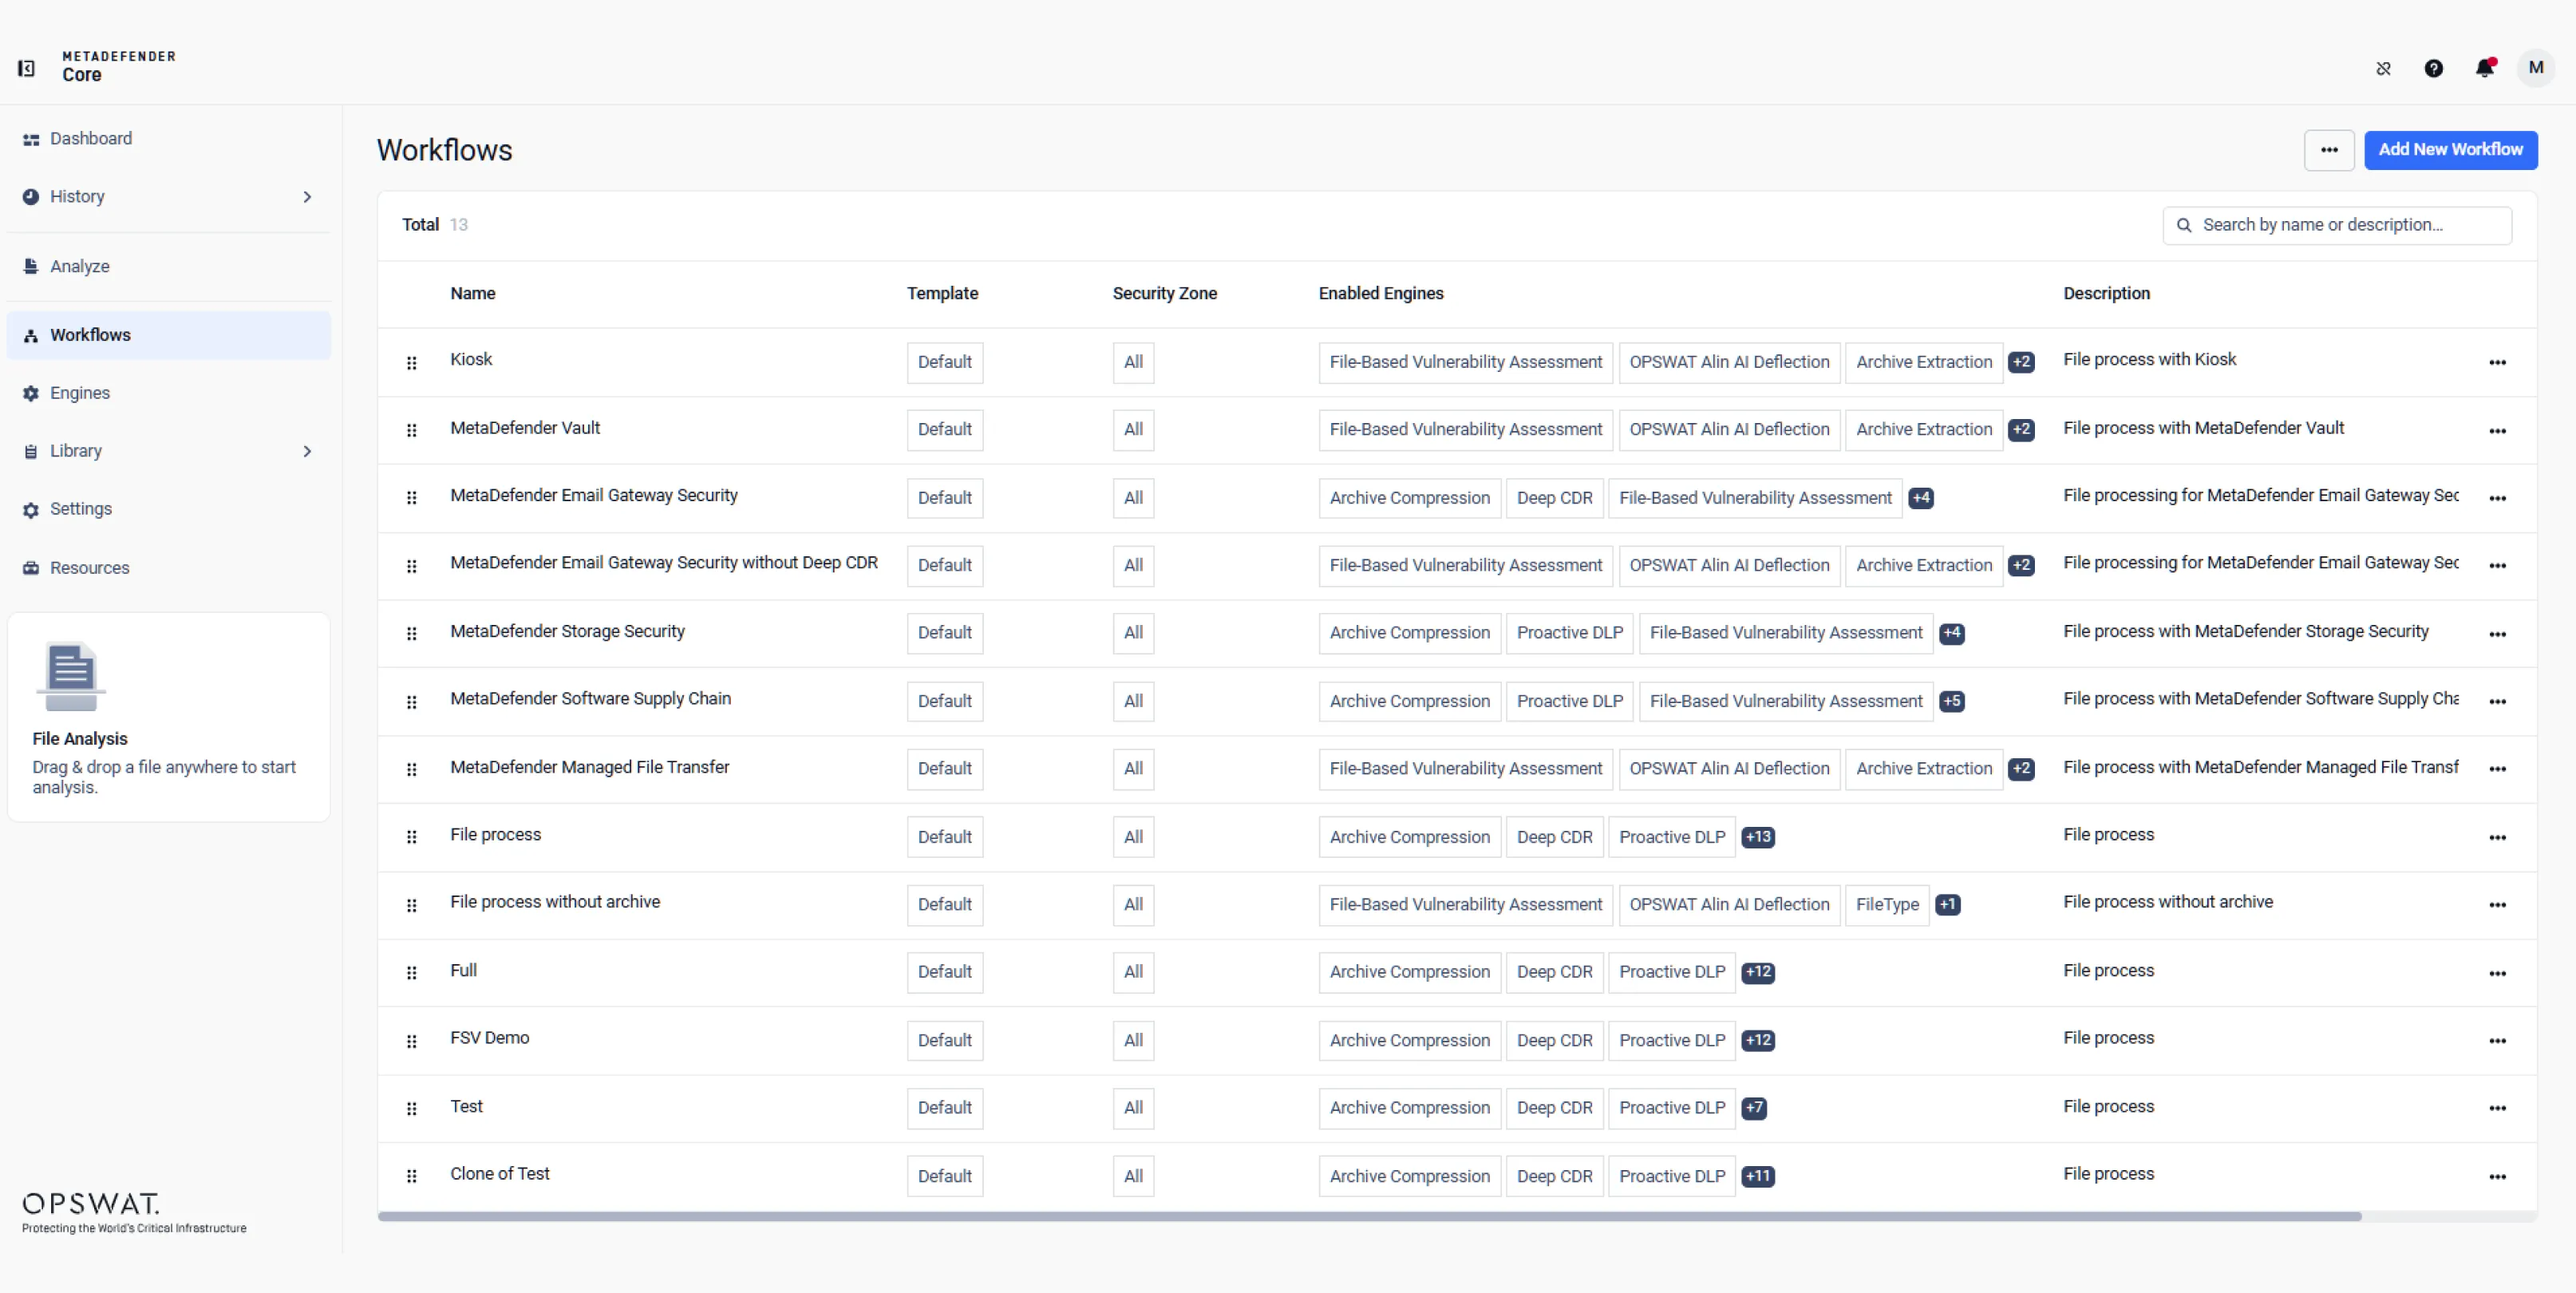
¿Qué archivo se analiza, qué pasos vienen después y cuándo puede continuar su procesamiento? Trasladamos sus requisitos a flujos de trabajo coordinados. Así, el equipo de operación y los responsables pueden entender cómo se tratan los archivos entrantes y en qué punto se necesita una decisión.

MetaDefender Core: vista general del flujo de trabajo con zonas de seguridad y motores de análisis activados
Imagen oficial del producto de OPSWAT: gestión de flujos de trabajo en MetaDefender Core. Abra la imagen para verla ampliada.

OPSWAT MetaDefender Core

Varias capas de verificación. Una decisión definida.

El alcance funcional, el número de motores y los formatos admitidos dependen de la versión, la licencia y la configuración. Las siguientes funciones del fabricante se seleccionan para su conjunto de archivos y se verifican en un piloto.

Deep CDR: controlar el contenido activo

Los scripts, las macros y el contenido no permitido se eliminan según la política, o el contenido se reconstruye. OPSWAT indica compatibilidad con más de 200 tipos de archivo. Qué funciones deben conservarse se comprueba con un conjunto representativo de archivos.

Multiscanning con varios motores

Según el paquete, pueden emplearse más de 30 motores antimalware, además de métodos heurísticos y de aprendizaje automático (ML) complementarios. Los índices de detección superiores al 99 % que indica OPSWAT son datos del fabricante basados en pruebas concretas, no una garantía para cualquier archivo o configuración.

Detectar el tipo real de archivo

Además de la extensión, se analiza la estructura del archivo para detectar formatos disfrazados y datos contradictorios. La detección disponible, incluidos los métodos basados en IA, depende de la versión de módulos elegida.

Extraer archivos comprimidos de forma controlada

OPSWAT indica más de 30 formatos de archivo comprimido. El anidamiento y los límites de recursos se tienen en cuenta en la política. Los archivos comprimidos cifrados necesitan un formato compatible y una contraseña proporcionada de forma autorizada para poder revisar su contenido.

Evaluar vulnerabilidades basadas en archivos

Los archivos y los componentes de software se analizan para detectar vulnerabilidades conocidas antes de entrar en el proceso previsto. Esto complementa la detección de malware, pero no sustituye un pentest completo de la aplicación.

Adaptive Threat Analysis

El análisis en sandbox basado en emulación aporta indicios adicionales e IOC para evaluar archivos sospechosos. Definimos cuándo se necesita este análisis y cómo su resultado influye en la autorización.

Incorporar Threat Intelligence

La información de análisis y reputación actualizada puede complementar la decisión. Las consultas externas, las vías de actualización y los metadatos transmitidos deben ajustarse al modelo de operación permitido en su entorno.

DLP y controles de contenido

El contenido sensible puede detectarse, ocultarse o marcarse con una marca de agua según la política. Los controles de contenido adicionales para imágenes de contenido sexual o textos ofensivos se evalúan de forma concreta en función de los módulos disponibles y de su caso de uso.

Evaluar el origen y el proveedor

La información sobre el país de origen y el fabricante puede respaldar las políticas frente a fuentes no deseadas. Estos indicios se tratan como una señal de evaluación, y no como la única prueba de un origen fiable.

SBOM y evaluación de componentes

Las listas de materiales de software (SBOM) hacen visibles los componentes detectados en el código compatible y en el material de contenedores. Las vulnerabilidades conocidas pueden asociarse a ellos; el alcance y los límites de la detección se evalúan en el piloto.

Dashboard y conexión a SIEM

Los resultados, registros e información de operación se ponen a disposición de sus responsables y del SOC. El acceso, la conservación y la exportación se ajustan de manera que también los metadatos sensibles se traten de forma adecuada.

Información de funciones y prestaciones según OPSWAT MetaDefender Core . No se promete de forma genérica una detección completa de amenazas.

Modelos de operación

Comprobar los archivos allí donde se permite procesar sus datos.

En sus instalaciones

Para el procesamiento centralizado y una gestión de datos controlada. La capacidad, las vías de actualización y las conexiones externas necesarias se comprueban en función del volumen de archivos previsto.

Cloud

Para aplicaciones basadas en la nube y el procesamiento integrado. La responsabilidad de la operación y de la ubicación de los datos, así como los servicios permitidos, se acuerdan de forma expresa.

Cloud Image

Despliegue preconfigurado en AWS, Azure o GCP según la oferta del fabricante. La configuración, la protección y el soporte siguen formando parte de la implementación concreta.

Contenedores y Kubernetes

Para el procesamiento en contenedores y cargas dinámicas. El escalado, las colas, los datos persistentes y las necesidades de recursos se planifican conjuntamente.

Clúster distribuido

Para grandes volúmenes, procesamiento paralelo y control centralizado. La disponibilidad, los escenarios de fallo y la capacidad necesaria se prueban antes de la aceptación.

De la subida a la transferencia

Seguridad de archivos en los puntos de transferencia.

Subidas seguras

Revisar los archivos de clientes, socios y proveedores antes de incorporarlos al portal, al DMS o a la aplicación de negocio, y depurarlos si es necesario.

Adjuntos de correo electrónico

Integrar la comprobación en la vía de entrega prevista; la depuración y la DLP deben ajustarse a la función deseada y a los componentes de integración utilizados.

Descargas

Someter los archivos procedentes de internet, la nube o fuentes enlazadas a una comprobación definida antes de su uso operativo.

Transferencias internas y externas

Integrar la comprobación de archivos en las transferencias controladas entre redes. Una transferencia a través de un air gap o entre dominios requiere además la arquitectura global adecuada.

Investigaciones del SOC

Proporcionar resultados de análisis e IOC para las investigaciones, y tratar los archivos sospechosos mediante un proceso regulado.

Limitar la fuga de datos

Comprobar los archivos salientes en busca de contenido sensible definido y, según la política, retenerlos o modificarlos antes de que pasen por el punto de transferencia previsto.

Planificación e implementación

Escaneo de archivos y CDR en el día a día del proyecto.

Integrar la detección y la depuración en un proceso de aprobación

Un resultado de escaneo positivo o negativo no responde por sí solo a todas las preguntas de una aplicación. ¿Qué tipos de archivo son necesarios para el negocio, qué contenidos activos están permitidos y qué debe ocurrir con un resultado desconocido? Definimos juntos las reglas a partir del proceso de negocio real. El multiscanning y el Content Disarm and Reconstruction se emplean aquí como procedimientos complementarios. El archivo necesario para el negocio no se transmite simplemente sin verificar; su estado de procesamiento determina si llega al siguiente paso y en qué forma.

La depuración puede modificar contenidos y, por eso, debe probarse con documentos representativos. Las macros u otros elementos activos pueden ser relevantes para un proceso de negocio aunque una política de protección exija eliminarlos. Estos conflictos requieren una decisión consciente. En los archivos comprimidos cifrados, el contenido debe ser accesible primero mediante una contraseña facilitada de forma autorizada; un escáner no puede simplemente eludir un cifrado desconocido. Por eso se acuerdan procedimientos claros de excepción y cuarentena para los archivos no verificables, los errores de formato y los casos en que se superan los valores límite.

Adaptar la integración y el modelo de operación al volumen y a la necesidad de protección

El despliegue adecuado depende del volumen de archivos, el tamaño, la combinación de formatos y el tiempo de espera admisible. Un punto de verificación centralizado para volúmenes previsibles plantea requisitos distintos a los de cargas muy variables en una aplicación SaaS. Analizamos juntos el rendimiento previsto y los módulos necesarios, y probamos un conjunto representativo. De ahí se derivan la capacidad, las colas y el comportamiento ante incidencias. Una imagen cloud disponible o un contenedor son una vía de despliegue, pero todavía no un servicio completamente configurado y con soporte.

En entornos locales o aislados se añaden la actualización, las licencias y el intercambio permitido de información. Las actualizaciones del motor y las consultas externas de reputación o inteligencia deben ajustarse al concepto de operación. Además, un sistema de escaneo de archivos no crea por sí solo una conexión autorizada entre dominios de seguridad. Cuando se requieren transferencias controladas o procedimientos air gap, la verificación se integra en el proceso global previsto para ello. La arquitectura permitida y su aprobación siguen siendo una decisión de proyecto independiente.

Poner las evidencias y las decisiones a disposición de la aplicación y el SOC

Las aplicaciones necesitan una respuesta inequívoca, mientras que un SOC necesita detalles adicionales para la investigación. Por eso separamos el estado de aprobación a nivel de negocio de la información de análisis más detallada. Los resultados se vinculan con la operación de archivo prevista y los registros se entregan a los destinatarios acordados. La conservación y los derechos de acceso deben elegirse de forma consciente, porque los informes y los metadatos pueden contener por sí mismos información sensible. Para las verificaciones manuales se documentan la responsabilidad y las condiciones de una aprobación posterior.

Antes de la puesta en producción se prueban los archivos permitidos, los bloqueos esperados y los casos de error técnico. Esto incluye tanto los tiempos de espera agotados y los análisis incompletos como los resultados habituales. Los indicadores del fabricante describen determinados alcances de producto o pruebas concretas y no son una garantía de detección de todas las amenazas. Para su proyecto cuentan los módulos realmente licenciados, sus políticas y los procedimientos operativos verificados. El traspaso deja clara esta base y establece cómo se incorporan los nuevos tipos de archivo o los requisitos modificados.

Escenario de proyecto ilustrativo

Ejemplo: cargas en un portal de clientes

Un documento permanece primero en una zona de entrada prevista. Tras la verificación del tipo de archivo, el escaneo y, en su caso, la depuración, la aplicación recibe un estado definido. Solo los contenidos aprobados se incorporan al proceso de negocio; los errores y los archivos no verificables siguen una vía de excepción regulada.

Antes de empezar

Preguntas sobre Escaneo de archivos y CDR.

¿Detecta MetaDefender todo el software malicioso?

No existe una garantía universal de detección. OPSWAT indica valores de detección elevados para determinados alcances de producto y pruebas concretas. La protección real depende, entre otros factores, de los módulos, las actualizaciones, las políticas y los propios archivos.

¿Pueden verificarse los archivos comprimidos cifrados?

Si el formato es compatible y se dispone de una contraseña facilitada de forma autorizada, el contenido puede extraerse para su verificación. Sin acceso al texto en claro, la verificación del contenido resulta limitada; por eso se acuerda un tratamiento específico para los archivos no verificables.

¿Es posible operar sin conexión?

Una instalación local adecuada se planifica en función de la versión del producto, los módulos, las licencias y las vías de actualización. Las consultas en línea y la transferencia de datos deben evaluarse o excluirse para el entorno concreto.

¿Se incluyen siempre el escaneo, la DLP y el SBOM en el alcance básico?

El alcance funcional disponible depende de la versión del producto, la plataforma, la configuración y la licencia. Antes de la implementación se comprueban de forma concreta los módulos necesarios y su disponibilidad.

Servicios relacionados

Ir a la visión general de ciberseguridad

Escaneo de archivos y CDR con OTOKO®

Describa su proyecto. Aclaramos el punto de partida adecuado.

Indique los sistemas afectados y el objetivo de su consulta. En la primera reunión, delimitamos juntos el alcance, los requisitos previos y los próximos pasos.

Hablar sobre Escaneo de archivos y CDR

Nuestros socios

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accesibilidad

Adapta la visualización a tus necesidades.

Esta página aún no tiene una versión en lenguaje sencillo.

Actualmente, los ajustes solo se aplican a esta visita. Puedes permitir que se guarden de forma permanente en Configuración de cookies.