Menú

Contactar
Logo
Prensa

Entrust nShield: Security World para todos los dispositivos

Entrust construye la familia nShield en torno a una gestión de claves común, llamada Security World, de modo que la appliance, la tarjeta PCIe y el servicio comparten las mismas claves. Seleccionamos con usted los dispositivos, sustituimos los modelos XC antiguos y conectamos las interfaces con sus aplicaciones.

Probar el producto
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • BSI AIS 20/31
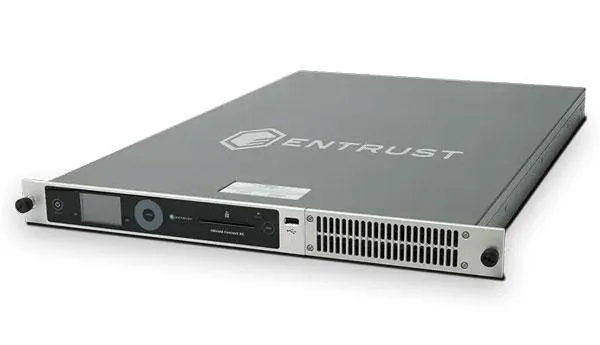
Entrust nShield 5c como appliance de red
Imagen del producto: Entrust

nShield de un vistazo

Un módulo de seguridad de hardware genera y almacena claves en hardware certificado y nunca las revela en texto claro. En Entrust, todos los dispositivos nShield actuales comparten la arquitectura Security World y las mismas interfaces PKCS#11, OpenSSL, JCE, CAPI y CNG, nCore y Web Services, de modo que puede combinar modelos dentro de un mismo parque de dispositivos.

La criptografía y los módulos de seguridad de hardware son nuestra competencia principal. Conocemos la construcción de una Security World, la sustitución de los modelos XC y CodeSafe para código propio en el dispositivo, y acompañamos su proyecto desde la selección, pasando por la ceremonia de claves, hasta la operación.

nShield 5c, 5s, as a Service, Edge, Issuance
FIPS 140-3 Level 3, CMVP 4745
ML-DSA, ML-KEM, SLH-DSA, LMS
Appliance, tarjeta PCIe, dispositivo USB, como servicio

Las series en detalle

nShield 5c

El nShield 5c es la appliance de red de la generación actual y sustituye al nShield Connect XC. Cuenta con FIPS 140-3 Level 3 y Common Criteria EAL4+ según EN 419 221-5, y da servicio a PKI, firma de código, bases de datos y redes móviles.

Ver la imagen del dispositivo

Modelos

nShield 5c: Modelos
BaseIncluye tres licencias de cliente, hasta 10 posibles
MidHasta 20 licencias de cliente
HighHasta 1.000 licencias de cliente, 11.680 operaciones RSA-2048 por segundo
nShield 5c 10GCuatro puertos SFP+
Formatos
Appliance de red de 1U
Operación
Centro de datos propio, Hosting en un proveedor de servicios

Certificaciones

  • FIPS 140-3 Level 3, certificado 4745
  • El CMVP registra el certificado 4745 bajo nShield 5s
  • Common Criteria EAL4+ con AVA_VAN.5 y ALC_FLR.2 según EN 419 221-5
  • Base para QSCD según EN 419 241-2
  • Números aleatorios según BSI AIS 20/31

Características

  • Firmware 13.8.3 en el modelo High, con 23.890 operaciones ECDSA P-256 por segundo
  • ML-DSA-44 con 3.130 firmas por segundo
  • Dos fuentes de alimentación, sustituibles en caliente
  • Roles separados para operador e inquilino
  • Administración remota mediante nShield Remote Administration y KeySafe 5
  • CodeSafe 5 ejecuta código propio en contenedores dentro del dispositivo
Datos del fabricante

nShield 5s

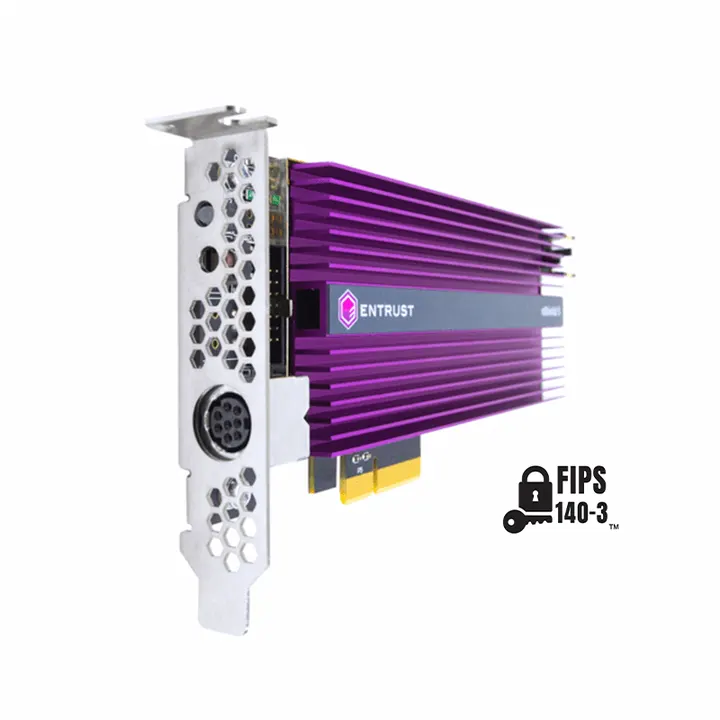
El nShield 5s es la tarjeta PCIe de la misma generación, sustituye al nShield Solo XC y ofrece 13.614 operaciones RSA-2048 por segundo en el modelo High. La opción Multi-Tenancy sitúa Security Worlds separadas en una única tarjeta.

Entrust nShield 5s como tarjeta PCIe
Imagen del producto: Entrust

Modelos

nShield 5s: Modelos
BaseEl más bajo de los tres niveles de rendimiento
MidNivel de rendimiento medio
High13.614 operaciones RSA-2048 y 21.826 operaciones ECDSA P-256 por segundo
Multi-Tenancy para nShield 5sSecurity Worlds separadas en una tarjeta
Formatos
Tarjeta PCIe 2.0 x4 de perfil bajo
Operación
Servidor de aplicaciones, Centro de datos propio

Certificaciones

  • FIPS 140-3 Level 3, certificado CMVP 4745
  • Certificado el 31 de julio de 2024, válido hasta el 30 de julio de 2029
  • Common Criteria EAL4+ según EN 419 221-5
  • eIDAS QSCD

Características

  • Tarjeta con un consumo de 25 vatios
  • Lector de tarjeta inteligente externo incluido
  • ML-DSA-44 con 2.780 firmas por segundo
  • Los mismos algoritmos poscuánticos que el nShield 5c
  • Sucesor del nShield Solo XC

Datos del fabricante

nShield as a Service

Con nShield as a Service, Entrust opera los dispositivos en sus propios centros de datos, entre ellos uno en Alemania, y usted conserva las claves y la Security World. Puede elegir entre cuatro niveles de rendimiento y entre operación autogestionada o totalmente gestionada.

Centro de datos para Entrust nShield as a Service
Imagen del producto: Entrust

Modelos

nShield as a Service: Modelos
Basic400 firmas RSA-2048 por segundo
Standard800 firmas RSA-2048 por segundo
Premium6.000 firmas RSA-2048 por segundo
Enterprise16.000 firmas RSA-2048 por segundo
Formatos
Servicio alojado
Operación
Centros de datos operados por Entrust, Operación de respaldo en la nube

Certificaciones

  • La región de Estados Unidos está certificada según PCI DSS

Características

  • Centros de datos en Alemania, Reino Unido, Estados Unidos y Australia
  • Operación autogestionada o totalmente gestionada, a elección
  • CodeSafe es compatible
  • Opción de operación de respaldo en la nube
  • Las claves y la Security World permanecen con el cliente

Datos del fabricante

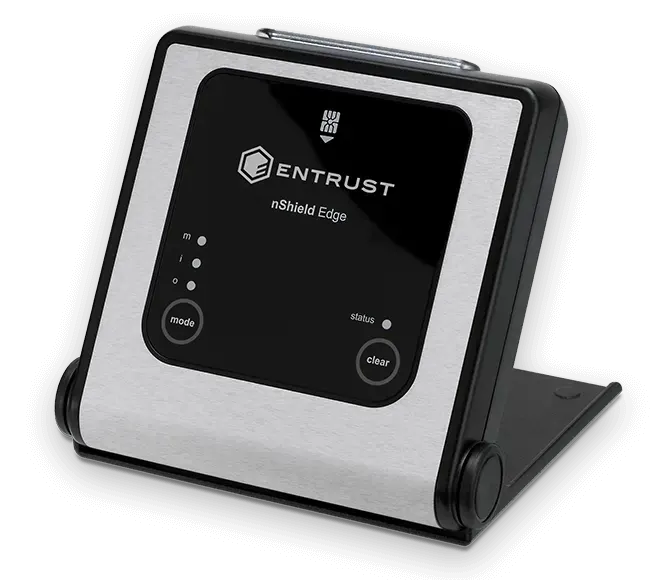
nShield Edge

El nShield Edge es un dispositivo USB portátil con lector de tarjeta inteligente para la raíz sin conexión de una PKI, para desarrollo y para claves propias en la nube. La ficha técnica data de 2020 y no menciona ni FIPS 140-3 ni algoritmos poscuánticos.

Entrust nShield Edge como dispositivo USB
Imagen del producto: Entrust

Modelos

nShield Edge: Modelos
nShield Edge FIPS 140-2 Level 2Variante con nivel de certificación 2
nShield Edge FIPS 140-2 Level 3Variante con nivel de certificación 3
Developer EditionEdición para desarrollo y pruebas
Formatos
Dispositivo USB
Operación
Puesto de trabajo, Entorno de desarrollo

Certificaciones

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Sin información sobre FIPS 140-3

Características

  • Alrededor de 2 operaciones RSA-2048 por segundo
  • Lector de tarjeta inteligente para la administración
  • Para entidades de certificación raíz sin conexión, desarrollo y claves propias en la nube
  • Todos los datos proceden de la ficha técnica de 2020

Datos del fabricante

nShield Issuance HSM

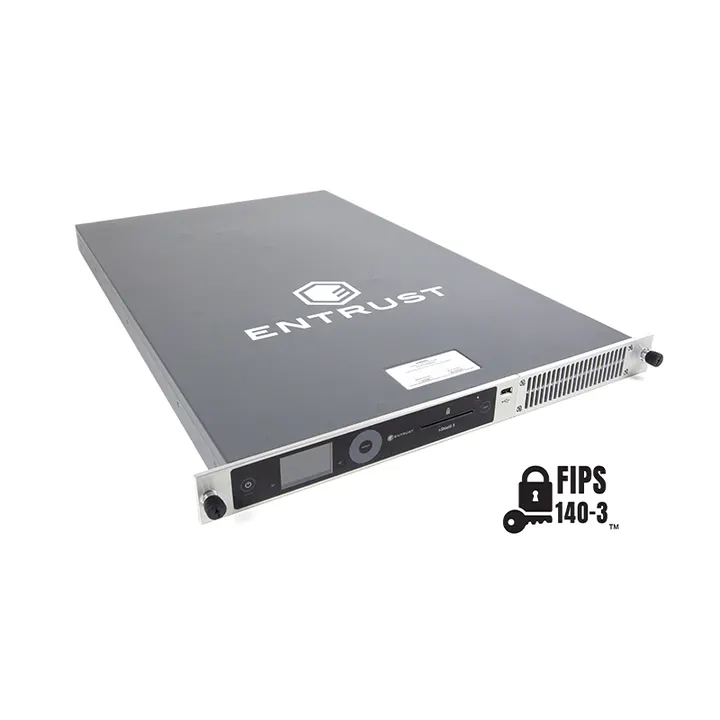
El nShield Issuance HSM procesa datos EMV (EMV es el estándar para tarjetas con chip) y genera claves para la emisión de tarjetas. Funciona únicamente con Entrust Adaptive Issuance y el Key Manager a partir de la versión 6.6, y no es un HSM de pago general según PCI PTS.

Entrust nShield Issuance HSM
Imagen del producto: Entrust

Modelos

nShield Issuance HSM: Modelos
nShield HSMiAppliance de 1U para la emisión de tarjetas
Variante FIPS 140-2 Level 2Edición con nivel de certificación 2
Variante FIPS 140-2 Level 3Edición con nivel de certificación 3
Formatos
Appliance de 1U
Operación
Centro de datos propio

Certificaciones

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Sin homologación como HSM de pago según PCI PTS

Características

  • Procesamiento de datos EMV para la emisión de tarjetas
  • Generación de las claves para tarjetas
  • Utilizable solo con Entrust Adaptive Issuance
  • Se requiere Key Manager a partir de la versión 6.6

Datos del fabricante

nShield XC

La serie XC, con el nShield Connect XC y el Solo XC, ya no se comercializa, pero permanece en mantenimiento estándar hasta finales de 2027. El Connect XC cuenta con FIPS 140-2 Level 2 y 3, así como con Common Criteria EAL4+, y ofrece 3.500 u 8.600 operaciones RSA-2048 por segundo en los niveles Mid y High.

Modelos

nShield XC: Modelos
nShield Connect XC Mid3.500 operaciones RSA-2048 por segundo
nShield Connect XC High8.600 operaciones RSA-2048 por segundo
nShield Solo XCTarjeta PCIe, su sucesor es el nShield 5s
Formatos
Appliance de red de 1U, Tarjeta PCIe
Operación
Centro de datos propio, Servidor de aplicaciones
Ciclo de vida
Fin de comercialización el 31 de octubre de 2025, mantenimiento estándar hasta el 31 de diciembre de 2027, los sucesores son el nShield 5c y el nShield 5s

Certificaciones

  • FIPS 140-2 Level 2 y Level 3
  • Common Criteria EAL4+

Características

  • Quedan excluidas del fin de comercialización las variantes -CC, -NTS, TSOP e Issuance
  • La imagen para Connect CLX deja de mantenerse a partir de Security World 13.3
  • Los sucesores son el nShield 5c y el nShield 5s

Datos del fabricante

Cómo elegir el modelo adecuado

En Entrust, cuatro puntos determinan la elección: el nivel de certificación exigido, la carga junto con el número de inquilinos, la necesidad de código propio y el modelo de operación. Repasamos estos puntos con su equipo y documentamos la decisión.

Nivel de certificación y homologaciones

El nShield 5c y el 5s cuentan con FIPS 140-3 Level 3 y Common Criteria EAL4+ según EN 419 221-5, y sirven de base para QSCD. El nShield Edge y el Issuance HSM se quedan en FIPS 140-2, lo cual rara vez basta para licitaciones con obligación de acreditación.

Carga e inquilinos

El nShield 5c ofrece 11.680 operaciones RSA-2048 por segundo en el modelo High, y la tarjeta nShield 5s alcanza 13.614. Como servicio, los niveles van de 400 a 16.000 firmas por segundo, y la opción Multi-Tenancy proporciona Security Worlds separadas.

Código propio e interfaces

Todos los dispositivos actuales admiten PKCS#11, OpenSSL, JCE, CAPI y CNG, nCore y Web Services. Quien necesite lógica propia dentro del dispositivo utiliza CodeSafe 5 y ejecuta el código en un contenedor dentro del límite de seguridad.

Modelo de operación

Puede operar los dispositivos usted mismo, delegar la operación en nosotros o contratar nShield as a Service con centros de datos en Alemania. La solución completa se ejecuta en centros de datos alemanes.

Nuestro trabajo en torno a nShield

La Security World requiere planificación, documentación y mantenimiento, a lo que se suman la integración, la monitorización y el paso de XC a la serie 5. Un equipo le acompaña desde la consultoría hasta la operación.

  • Consultoría e integración de HSM

    Planificamos la Security World, configuramos tarjetas y appliances, y conectamos sus aplicaciones mediante PKCS#11, JCE y CNG. Planificamos la sustitución de los dispositivos XC conforme a sus plazos de mantenimiento.

    HSM y gestión de claves

  • Preparación para PQC

    Identificamos qué aplicaciones se basan en RSA y ECC, ya que los ordenadores cuánticos pueden romper ambos algoritmos, y planificamos el paso a ML-DSA y ML-KEM. El firmware 13.8.0 del 22 de agosto de 2025 incorpora estos algoritmos, y la nueva evaluación por parte del CMVP sigue en curso.

    Criptografía poscuántica

  • Ciberseguridad

    Monitorizamos los dispositivos, separamos los roles de operador e inquilino, revisamos las tarjetas de la Security World y notificamos los eventos a su SIEM. El SIEM recopila y evalúa las alertas de seguridad.

    Ciberseguridad

Normas y evidencias

En Entrust, cinco normativas determinan la selección y la documentación. Para cada normativa indicamos el dispositivo que la cumple, y señalamos por separado las certificaciones pendientes.

Requisito / Exige / OTOKO® aporta
RequisitoExigeOTOKO® aporta
FIPS 140-3Módulos criptográficos certificados con un nivel de protección física definidonShield 5s con Level 3 y certificado 4745, válido hasta el 30 de julio de 2029, y el nShield 5c cita el mismo certificado
Common Criteria EN 419 221-5Módulo de firma certificado para servicios de confianzanShield 5c y 5s con EAL4+, AVA_VAN.5 y ALC_FLR.2, certificados a través de NSCIB
eIDAS EN 419 241-2Dispositivo cualificado de creación de firma para firma remotanShield 5c y 5s como base para QSCD según EN 419 241-2

BSI AIS 20/31Generador de números aleatorios certificadoGenerador de números aleatorios del nShield 5c según AIS 20/31
PCI DSSEntorno operativo certificado para datos de tarjetasnShield as a Service está certificado según PCI DSS en la región de Estados Unidos

Preguntas frecuentes sobre Entrust

Temas relacionados

Más información sobre

Entrust

Entrust construye la familia nShield en torno a una gestión de claves común, llamada Security World, de modo que la appliance, la tarjeta PCIe y el servicio comparten las mismas claves. Seleccionamos con usted los dispositivos, sustituimos los modelos XC antiguos y conectamos las interfaces con sus aplicaciones.

Nuestros clientes

Nuestros socios

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accesibilidad

Adapta la visualización a tus necesidades.

Esta página aún no tiene una versión en lenguaje sencillo.

Actualmente, los ajustes solo se aplican a esta visita. Puedes permitir que se guarden de forma permanente en Configuración de cookies.