Menü

İletişime geçin
Logo
Basın

Entrust nShield: tüm cihazlarda Security World

Entrust, nShield ailesini Security World adlı ortak bir anahtar yönetim mimarisi etrafında kurar; böylece cihaz, PCIe kartı ve hizmet aynı anahtarları taşır. Cihazları sizinle birlikte seçer, eski XC modellerini yenileriyle değiştirir ve arayüzleri uygulamalarınıza bağlarız.

Ürünü deneyin
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • BSI AIS 20/31
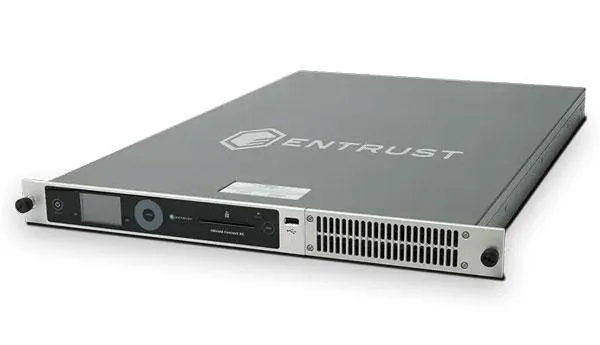
Ağ cihazı olarak Entrust nShield 5c
Ürün görseli: Entrust

nShield'e genel bakış

Bir donanım güvenlik modülü, anahtarları sertifikalı donanımda üretir ve saklar, bunları asla açık metin olarak dışarı vermez. Entrust'ta güncel tüm nShield cihazları Security World mimarisini ve aynı arayüzleri paylaşır: PKCS#11, OpenSSL, JCE, CAPI ve CNG, nCore ve Web Services. Böylece farklı modelleri tek bir envanterde bir arada kullanabilirsiniz.

Kriptografi ve donanım güvenlik modülleri temel yetkinliğimizdir. Bir Security World'ün kuruluşunu, XC modellerinin değiştirilmesini ve cihaz içinde kendi kodunuz için CodeSafe'i biliriz; projenizi seçimden anahtar törenine, oradan da işletime kadar yürütürüz.

nShield 5c, 5s, as a Service, Edge, Issuance
FIPS 140-3 Level 3, CMVP 4745
ML-DSA, ML-KEM, SLH-DSA, LMS
Cihaz, PCIe kartı, USB cihazı, hizmet olarak

Seriler ayrıntılı olarak

nShield 5c

nShield 5c, güncel neslin ağ cihazıdır ve nShield Connect XC'nin yerini alır. FIPS 140-3 Level 3 ve EN 419 221-5'e göre Common Criteria EAL4+ taşır; PKI, kod imzalama, veritabanları ve mobil şebekelere hizmet eder.

Cihaz görselini görüntüleyin

Modeller

nShield 5c: Modeller
BaseÜç istemci lisansı dahildir, 10'a kadar mümkündür
Mid20 istemci lisansına kadar
High1.000 istemci lisansına kadar, saniyede 11.680 RSA-2048 işlemi
nShield 5c 10GDört SFP+ bağlantı noktası
Form faktörleri
1U ağ cihazı
İşletim
Kendi veri merkeziniz, Hizmet sağlayıcıda barındırma

Sertifikalar

  • FIPS 140-3 Level 3, sertifika 4745
  • CMVP, 4745 numaralı sertifikayı nShield 5s altında listeler
  • EN 419 221-5'e göre AVA_VAN.5 ve ALC_FLR.2 ile Common Criteria EAL4+
  • EN 419 241-2'ye göre QSCD için temel
  • BSI AIS 20/31'e göre rastgele sayılar

Özellikler

  • High modelinde aygıt yazılımı 13.8.3 ile saniyede 23.890 ECDSA P-256 işlemi
  • Saniyede 3.130 imzayla ML-DSA-44
  • Çalışırken değiştirilebilen iki güç kaynağı
  • İşletmeci ve kiracı için ayrı roller
  • nShield Remote Administration ve KeySafe 5 üzerinden uzaktan yönetim
  • CodeSafe 5, cihaz içindeki konteynerlerde kendi kodunuzu çalıştırır
Üretici bilgileri

nShield 5s

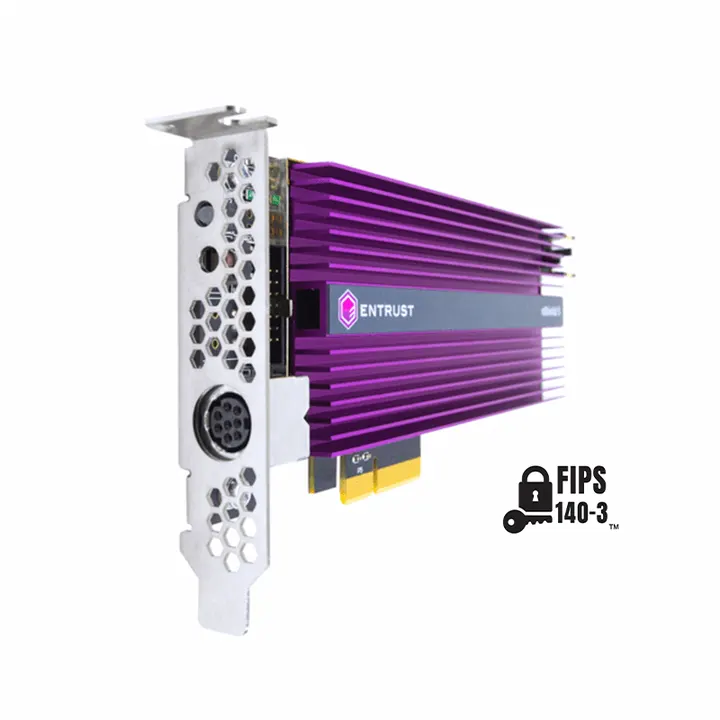
nShield 5s, aynı neslin PCIe kartıdır, nShield Solo XC'nin yerini alır ve High modelinde saniyede 13.614 RSA-2048 işlemi sunar. Multi-Tenancy seçeneği, ayrı Security World'leri tek bir kartın üzerine yerleştirir.


PCIe kartı olarak Entrust nShield 5s
Ürün görseli: Entrust

Modeller

nShield 5s: Modeller
BaseÜç performans kademesinin en küçüğü
MidOrta performans kademesi
HighSaniyede 13.614 RSA-2048 ve 21.826 ECDSA P-256 işlemi
nShield 5s için Multi-TenancyBir kartın üzerinde ayrı Security World'ler
Form faktörleri
Düşük profilli PCIe 2.0 x4 kart
İşletim
Uygulama sunucusu, Kendi veri merkeziniz

Sertifikalar

  • FIPS 140-3 Level 3, CMVP sertifikası 4745
  • 31 Temmuz 2024'te sertifikalandı, 30 Temmuz 2029'a kadar geçerli
  • EN 419 221-5'e göre Common Criteria EAL4+
  • eIDAS QSCD

Özellikler

  • 25 vat güç tüketimli kart
  • Teslimat kapsamında harici akıllı kart okuyucu
  • Saniyede 2.780 imzayla ML-DSA-44
  • nShield 5c ile aynı kuantum sonrası yöntemler
  • nShield Solo XC'nin halefi

Üretici bilgileri

nShield as a Service

nShield as a Service'te Entrust, cihazları biri Almanya'da olmak üzere kendi veri merkezlerinde işletir ve anahtarlar ile Security World sizde kalır. Dört performans kademesi ile kendi kendine yönetilen ve tamamen yönetilen işletim arasında seçim yaparsınız.

Entrust nShield as a Service için veri merkezi
Ürün görseli: Entrust

Modeller

nShield as a Service: Modeller
BasicSaniyede 400 RSA-2048 imzası
StandardSaniyede 800 RSA-2048 imzası
PremiumSaniyede 6.000 RSA-2048 imzası
EnterpriseSaniyede 16.000 RSA-2048 imzası
Form faktörleri
Barındırılan hizmet
İşletim
Entrust tarafından işletilen veri merkezleri, Bulutta felaket kurtarma

Sertifikalar

  • ABD bölgesi PCI DSS'ye göre sertifikalıdır

Özellikler

  • Almanya, Birleşik Krallık, ABD ve Avustralya'daki veri merkezleri
  • İşletim, isteğe bağlı olarak kendi kendine veya tamamen yönetilir
  • CodeSafe desteklenir
  • Bulutta felaket kurtarma seçeneği
  • Anahtarlar ve Security World müşteride kalır

Üretici bilgileri

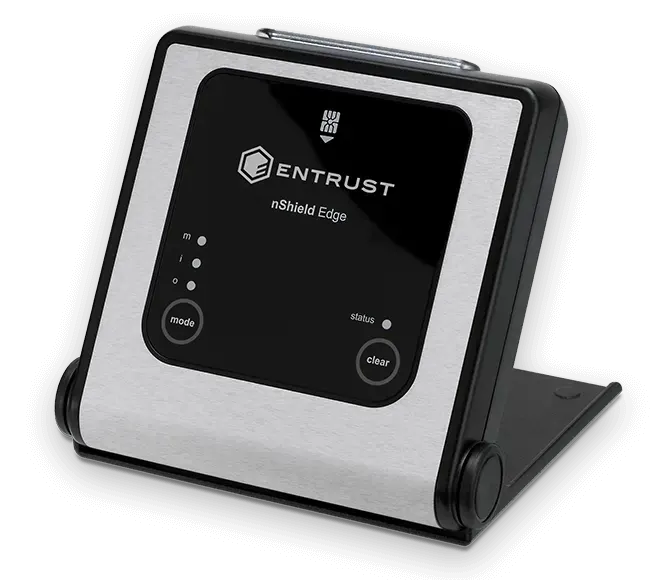
nShield Edge

nShield Edge, bir PKI'nin çevrimdışı kökü, geliştirme ve kendi bulut anahtarlarınız için akıllı kart okuyuculu, taşınabilir bir USB cihazıdır. Veri sayfası 2020 tarihlidir ve ne FIPS 140-3'ten ne de kuantum sonrası yöntemlerden bahseder.

USB cihazı olarak Entrust nShield Edge
Ürün görseli: Entrust

Modeller

nShield Edge: Modeller
nShield Edge FIPS 140-2 Level 2Sertifikasyon seviyesi 2 olan varyant
nShield Edge FIPS 140-2 Level 3Sertifikasyon seviyesi 3 olan varyant
Developer EditionGeliştirme ve test için sürüm
Form faktörleri
USB cihazı
İşletim
İş istasyonu, Geliştirme ortamı

Sertifikalar

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • FIPS 140-3 hakkında bilgi yok

Özellikler

  • Saniyede yaklaşık 2 RSA-2048 işlemi
  • Yönetim için akıllı kart okuyucu
  • Çevrimdışı kök sertifika otoriteleri, geliştirme ve kendi bulut anahtarlarınız için
  • Tüm veriler 2020 veri sayfasından alınmıştır

Üretici bilgileri

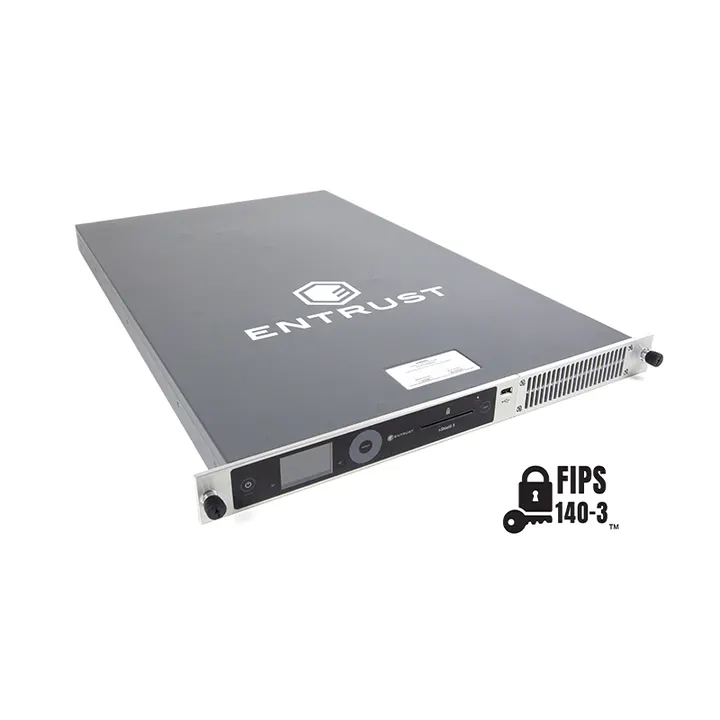
nShield Issuance HSM

nShield Issuance HSM, EMV verilerini hazırlar ve kart basımı için anahtar üretir; EMV, çip kartların standardıdır. Yalnızca Entrust Adaptive Issuance ve sürüm 6.6 veya üzeri Key Manager ile çalışır ve PCI PTS'ye göre genel bir ödeme HSM'si değildir.

Entrust nShield Issuance HSM
Ürün görseli: Entrust

Modeller

nShield Issuance HSM: Modeller
nShield HSMiKart basımı için 1U cihaz
FIPS 140-2 Level 2 varyantıSertifikasyon seviyesi 2 olan sürüm
FIPS 140-2 Level 3 varyantıSertifikasyon seviyesi 3 olan sürüm
Form faktörleri
1U cihaz
İşletim
Kendi veri merkeziniz

Sertifikalar

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • PCI PTS'ye göre ödeme HSM'si onayı yok

Özellikler

  • Kart basımı için EMV verilerinin hazırlanması
  • Kartlar için anahtar üretimi
  • Yalnızca Entrust Adaptive Issuance ile kullanılabilir
  • Key Manager sürüm 6.6 veya üzeri gereklidir

Üretici bilgileri

nShield XC

nShield Connect XC ve Solo XC'den oluşan XC serisi artık satılmıyor, ancak 2027 sonuna kadar standart bakımda kalıyor. Connect XC, FIPS 140-2 Level 2 ve 3 ile Common Criteria EAL4+ taşır ve Mid ile High kademelerinde saniyede 3.500 veya 8.600 RSA-2048 işlemi sunar.

Modeller

nShield XC: Modeller
nShield Connect XC MidSaniyede 3.500 RSA-2048 işlemi
nShield Connect XC HighSaniyede 8.600 RSA-2048 işlemi
nShield Solo XCPCIe kartı, halefi nShield 5s'tir
Form faktörleri
1U ağ cihazı, PCIe kartı
İşletim
Kendi veri merkeziniz, Uygulama sunucusu
Yaşam döngüsü
Satışın sona ermesi (End of Sale) 31 Ekim 2025'te, standart bakım 31 Aralık 2027'ye kadar, halefleri nShield 5c ve nShield 5s

Sertifikalar

  • FIPS 140-2 Level 2 ve Level 3
  • Common Criteria EAL4+

Özellikler

  • Satışın sona ermesinden (End of Sale) muaf tutulanlar -CC, -NTS, TSOP ve Issuance varyantlarıdır
  • Connect CLX için imaj, Security World 13.3'ten sonra artık güncellenmiyor
  • Halefleri nShield 5c ve nShield 5s'tir

Üretici bilgileri

Uygun modeli nasıl seçersiniz

Entrust'ta seçimi dört nokta belirler: gereken sertifikasyon seviyesi, kiracı sayısıyla birlikte yük, kendi kodunuza duyulan ihtiyaç ve işletim modeli. Bu noktaları ekibinizle birlikte ele alır ve kararı belgeleriz.

Sertifikasyon seviyesi ve onaylar

nShield 5c ve 5s, FIPS 140-3 Level 3 ile EN 419 221-5'e göre Common Criteria EAL4+ taşır ve QSCD için temel oluşturur. nShield Edge ve Issuance HSM ise FIPS 140-2'de kalır; bu, kanıt zorunluluğu olan ihalelerde nadiren yeterli olur.

Yük ve kiracılar

nShield 5c, High modelinde saniyede 11.680 RSA-2048 işlemi yapar, nShield 5s kartı 13.614'e ulaşır. Hizmet olarak kademeler saniyede 400 ile 16.000 imza arasında değişir, ayrı Security World'leri ise Multi-Tenancy seçeneği sunar.

Kendi kodunuz ve arayüzler

Güncel tüm cihazlar PKCS#11, OpenSSL, JCE, CAPI ve CNG, nCore ve Web Services destekler. Cihaz içinde kendi mantığına ihtiyaç duyan CodeSafe 5'i kullanır ve kodu güvenlik sınırı içindeki bir konteynerde çalıştırır.

İşletim modeli

Cihazları kendiniz işletirsiniz, işletimi bize devredersiniz veya Almanya'daki veri merkezleriyle nShield as a Service'i satın alırsınız. Çözümün tamamı Alman veri merkezlerinde çalışır.

nShield ile ilgili çalışmalarımız

Security World'ün planlanması, belgelenmesi ve bakımı gerekir; buna entegrasyon, izleme ve XC'den 5 serisine geçiş de eklenir. Bir ekip danışmanlıktan işletime kadar size eşlik eder.

  • HSM Danışmanlığı ve Entegrasyonu

    Security World'ü planlar, kartları ve cihazları kurar ve uygulamalarınızı PKCS#11, JCE ve CNG üzerinden bağlarız. XC cihazlarının değiştirilmesini bakım sürelerinize göre planlarız.

    HSM ve Anahtar Yönetimi

  • PQC Hazırlığı

    Hangi uygulamaların RSA ve ECC'ye dayandığını tespit eder ve ML-DSA ile ML-KEM'e geçişi planlarız, çünkü kuantum bilgisayarlar bu iki yöntemi de kırabilir. 22 Ağustos 2025 tarihli aygıt yazılımı 13.8.0 bu yöntemleri getirir, CMVP tarafından yeniden değerlendirme ise hâlâ sürmektedir.

    Kuantum Sonrası Kriptografi

  • Siber Güvenlik

    Cihazları izler, işletmeci ve kiracı rollerini ayırır, Security World kartlarını kontrol eder ve olayları SIEM'inize bildiririz. SIEM, güvenlik bildirimlerini toplar ve değerlendirir.

    Siber Güvenlik

Standartlar ve kanıtlar

Entrust projelerinde seçimi ve belgeleri beş kural belirler. Her kural için bunu karşılayan cihazı belirtir, süren sertifikasyon süreçlerini ayrıca gösteririz.

Gereklilik / Gereken / OTOKO® sunuyor
GereklilikGerekenOTOKO® sunuyor
FIPS 140-3Tanımlı bir fiziksel koruma seviyesine sahip sertifikalı kripto modülleri30 Temmuz 2029'a kadar geçerli, Level 3 ve sertifika 4745 taşıyan nShield 5s, nShield 5c de aynı sertifikayı belirtir
Common Criteria EN 419 221-5Güven hizmetleri için sertifikalı imza modülüNSCIB üzerinden sertifikalandırılmış, EAL4+, AVA_VAN.5 ve ALC_FLR.2 taşıyan nShield 5c ve 5s
eIDAS EN 419 241-2Uzaktan imza için nitelikli imza oluşturma birimiEN 419 241-2'ye göre QSCD için temel oluşturan nShield 5c ve 5s
BSI AIS 20/31Sertifikalı rastgele sayı üretecinShield 5c'nin AIS 20/31'e göre rastgele sayı üreteci
PCI DSSKart verileri için sertifikalı işletim ortamınShield as a Service, ABD bölgesinde PCI DSS'ye göre sertifikalıdır

Entrust hakkında sıkça sorulan sorular

İlgili konular

Daha fazla bilgi edinmek istiyorsunuz

Entrust

Entrust, nShield ailesini Security World adlı ortak bir anahtar yönetim mimarisi etrafında kurar; böylece cihaz, PCIe kartı ve hizmet aynı anahtarları taşır. Cihazları sizinle birlikte seçer, eski XC modellerini yenileriyle değiştirir ve arayüzleri uygulamalarınıza bağlarız.

Müşterilerimiz

İş Ortaklarımız

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Erişilebilirlik

Görünümü ihtiyaçlarınıza göre ayarlayın.

Bu sayfa için henüz basit dil sürümü mevcut değil.

Ayarlar şu anda yalnızca bu ziyaret için geçerlidir. Ayarların kalıcı olarak kaydedilmesine Çerez ayarları bölümünden izin verebilirsiniz.