Menü

İletişime geçin
Logo
Basın

IBM HSM: ana bilgisayarda ve bulutta anahtarlar

IBM, IBM Z, Power ve x86 sunucular için Crypto Express kartları üretir ve bunları IBM Cloud'daki anahtar hizmetleriyle tamamlar. Sizinle birlikte uygun kartı veya hizmeti seçer ve gereken sertifikasyon seviyesini kontrol ederiz. CCA ve EP11 çalışma modlarını uygulamalarınıza bağlarız. Buluttaki kullanımdan kaldırma tarihlerini en baştan planımıza dahil ederiz.

Ürünü deneyin
  • FIPS 140-2 Level 4, CMVP 4558
  • FIPS 140-3 Level 3 sertifikasyon sürecinde
  • CCA 8.x ile PCI HSM
  • CRYSTALS-Dilithium ve Kyber
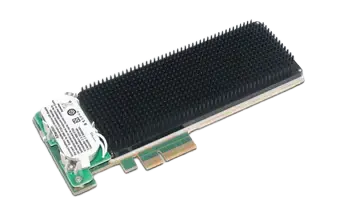
IBM 4769 PCIe Cryptographic Coprocessor
Ürün görseli: IBM

IBM'e genel bakış

Bir donanım güvenlik modülü, açık metin anahtarı asla dışarı vermeyen sertifikalı bir cihaz içinde kriptografik anahtarlar üretir ve saklar. IBM'de bu cihaz, üç çalışma moduna sahip Crypto Express kartıdır. CCA ödeme işlemlerini karşılar, EP11 genel uygulamalar için Enterprise PKCS#11 sunar, üçüncü mod ise yalnızca hızlandırma yapar. Kart, IBM Z serisi ana bilgisayarlarda ve Power sistemlerinde bulunur. 4770-001 modeli olarak RHEL altında bir x86 sunucuda da çalışır.

Kriptografi ve donanım güvenlik modülleri temel yetkinliğimizdir. CCA ve EP11 çalışma modlarını, z/OS altında ICSF üzerinden bağlanmayı ve IBM Cloud'daki kullanımdan kaldırma tarihlerini biliriz. Projenizi seçimden entegrasyona, oradan da işletime kadar yürütürüz.

Crypto Express kartları, bulut hizmetleri, anahtar yönetimi
FIPS 140-2 Level 4, CMVP 4558
Donanımda CRYSTALS-Dilithium ve Kyber, Kyber ile hibrit ECDH
IBM Z, Power ve x86'da PCIe kartı, ayrıca IBM Cloud

Seriler ayrıntılı olarak

IBM 4770 ve Crypto Express 8S

4770, IBM'in güncel kartıdır ve IBM Z üzerinde Crypto Express 8S adını taşır. z16 ve z17'de, Power11 sistemlerinde ve 4770-001 modeli olarak RHEL altındaki x86 sunucularda bulunur. Kart müdahaleye tepki verir ve x86 sunucularda da çalışan tek IBM kartıdır. ICSF anahtar hizmeti üzerinden z/OS işletim sistemine ve ayrıca Linux on Z, AIX, IBM i ile Linux on Power'a hizmet eder.

Modeller

IBM 4770 ve Crypto Express 8S: Modeller
IBM z16 için Crypto Express 8SÖzellik kodu 0851
IBM z17 için Crypto Express 8SÖzellik kodları 0908 ve 0909
Power11 için 4770Özellik kodları EPG4, EPG5 ve EPG6
4770-001RHEL altında x86 sunucu
Form faktörleri
PCIe kartı
İşletim
Kendi veri merkeziniz, z16'dan itibaren IBM Z, Power11 sistemleri, RHEL altında x86 sunucular

Sertifikalar

  • FIPS 140-2 Level 4, CMVP 4558, 21 Eylül 2026'ya kadar geçerli
  • FIPS 140-3 Level 3 sertifikasyon sürecinde, donanım Level 4'ü karşılıyor
  • CCA 8.x ile PCI HSM, IBM Z'de genel bakış sayfasına göre hâlâ beklemede

Özellikler

  • Üç çalışma modu: ödeme işlemleri için CCA, PKCS#11 için EP11, salt hızlandırıcı
  • Donanımda CRYSTALS-Dilithium ve Kyber, buna ek olarak Kyber ile hibrit ECDH
  • Kuantuma dayanıklı kod yükleme ve kuantuma dayanıklı attestasyon
  • 4096 bite kadar RSA, P-521 ve Brainpool 512'ye kadar ECC, Curve25519, Curve448, EdDSA ve SHA-3
  • FF1 ve FF2 biçim koruyan şifreleme, buna ek olarak TR-31, X9.143 ve TR-34
  • Saniyede 23.000'in üzerinde PIN işlemi, UDX üzerinden kendi kodunuz
Üretici bilgileri

IBM 4769 ve Crypto Express 7S

4769, önceki neslin kartıdır ve IBM z15'te ayrıca Power9 ile Power10'da Crypto Express 7S olarak çalışır. IBM Z olmayan sunucular için 4769-001 varyantı bulunur. Kart, 4079 sertifika numaralı FIPS 140-2 Level 4'ü ve CCA 7.x'ten itibaren PCI HSM sertifikasını taşır. Daha eski 4768 kartı da 3410 sertifika numarasıyla Level 4 taşır, 4767 ve 4765 kartları ise artık satılmıyor.

Cihaz görselini görüntüleyin

Modeller

IBM 4769 ve Crypto Express 7S: Modeller
IBM z15 için Crypto Express 7SCMVP 4079 ile FIPS 140-2 Level 4
Power9 ve Power10 için 4769Power sisteminde aynı kart
4769-001x64 serisi sunucular için varyant
4768 ve Crypto Express 6SCMVP 3410'lu eski kart, CCA 6.0'dan itibaren PCI HSM
Form faktörleri
PCIe kartı
İşletim
Kendi veri merkeziniz, IBM z15, Power9 ve Power10, x64 serisi sunucular
Yaşam döngüsü
4770'in önceki nesli, portföyde hâlâ listelenir, daha eski 4767 ve 4765 kartları artık satılmıyor

Sertifikalar

  • FIPS 140-2 Level 4, CMVP 4079
  • CCA 7.x'ten itibaren PCI HSM
  • 4768 için FIPS 140-2 Level 4, CMVP 3410

Özellikler

  • IBM z15'te, Power9 ve Power10'da kullanım
  • x64 serisi sunucular için 4769-001 varyantı
  • Ödeme işlemleri için CCA 7.x'ten itibaren PCI HSM sertifikası
  • 4768, CCA 6.0'dan itibaren PCI HSM taşır
  • 4767 ve 4765 kartları artık satılmıyor

Üretici bilgileri

IBM Cloud HSM 7.0 ve 6.0

IBM Cloud HSM, IBM Cloud Classic içinde müşteri başına ayrı bir cihaz sağlar; teknik olarak bu bir Thales Luna'dır. Sürüm 7.0, FIPS 140-2 Level 3'e sahip Luna a750'yi kullanır, sürüm 6.0 ise Level 2'ye sahip Luna SA 7000'i kullanır. Hizmetin sonlandırılacağı duyurulmuştur ve 11 Ağustos 2027'ye kadar desteklenir. IBM, yerine IBM Cloud'daki Utimaco HSM hizmetini önerir.

IBM Cloud Hardware Security Module cihazı
Ürün görseli: IBM

Modeller

IBM Cloud HSM 7.0 ve 6.0: Modeller
IBM Cloud HSM 7.0FIPS 140-2 Level 3'e sahip Thales Luna a750
IBM Cloud HSM 6.0FIPS 140-2 Level 2'ye sahip Thales Luna SA 7000
Form faktörleri
IBM Cloud'da özel cihaz
İşletim
IBM Cloud Classic
Yaşam döngüsü
Sonlandırılacağı duyuruldu, 11 Ağustos 2027'ye kadar destek, önerilen alternatif IBM Cloud'daki Utimaco HSM hizmetidir

Sertifikalar

  • Luna a750 için FIPS 140-2 Level 3
  • Luna SA 7000 için FIPS 140-2 Level 2

Özellikler

  • IBM Cloud Classic'te müşteri başına özel bir cihaz
  • 11 Ağustos 2027'ye kadar destek
  • Utimaco Payment HSM as a Service, 22 Ağustos 2025'ten beri IBM Cloud kataloğunda
  • Sonlandırma duyurusu yalnızca IBM belgelerinde yer alır

Üretici bilgileri

Hyper Protect Crypto Services ve Key Protect Dedicated

Hyper Protect Crypto Services, tek bir kiracı için bir anahtar hizmetini LinuxONE ve Crypto Express üzerindeki bir bulut HSM'siyle birleştirir. Hizmetin sonlandırılacağı duyurulmuştur, halefi ise kendi kiracısı, KYOK ve KMIP'ye sahip IBM Cloud Key Protect Dedicated'dır. IBM bu halefi 19 Mart 2026'da duyurdu. Halefin modülleri FIPS 140-3 Level 4'ü hedefler, sertifikasyon süreci hâlâ sürmektedir. Arka plandaki donanım olarak IBM orada Utimaco, Thales ve Marvell'i belirtir.

Modeller

Hyper Protect Crypto Services ve Key Protect Dedicated: Modeller
Hyper Protect Crypto ServicesÖrnek başına bir kiracı, LinuxONE üzerinde HSM
IBM Cloud Key Protect DedicatedHalef, 19 Mart 2026'da duyuruldu
Key ProtectBirden fazla kiracı, FIPS 140-2 Level 3, BYOK
Unified Key OrchestratorKendi veri merkezinizdeki konteynerler, z/OS ve LinuxONE için de
Form faktörleri
Bulut hizmeti
İşletim
IBM Cloud, Unified Key Orchestrator için kendi veri merkeziniz
Yaşam döngüsü
Hyper Protect Crypto Services'in sonlandırılacağı duyurulmuştur, satışın sona ermesi 28 Mart 2026, hizmetin sona ermesi 20 Mart 2027, genel bakış sayfası ise 28 Mart 2027'yi belirtir

Sertifikalar

  • Hyper Protect Crypto Services için FIPS 140-2 Level 4
  • Common Criteria EAL4
  • Key Protect Dedicated için FIPS 140-3 Level 4 sertifikasyon sürecinde
  • Key Protect için FIPS 140-2 Level 3

Özellikler

  • Keep Your Own Key, anahtar üzerindeki kontrol sizde kalır
  • Uygulamalar için PKCS#11 ve GREP11, anahtar yönetim sistemleri için KMIP
  • Unified Key Orchestrator, AWS KMS, Azure Key Vault, Google Cloud KMS ve Key Protect'i yönetir
  • Key Protect Dedicated, arka plandaki donanım olarak Utimaco, Thales ve Marvell'i belirtir
  • PKCS#11'li bir varyant duyurulmuştur

Üretici bilgileri

Guardium Key Lifecycle Manager

4. sürümdeki Guardium Key Lifecycle Manager bir anahtar sunucusudur ve KMIP, IPP ve REST destekler. Bare metal üzerinde, sanal bir makinede veya konteynerde çalışır. Anahtarlar için isteğe bağlı olarak FIPS 140-3 Level 3'e sahip bir donanım güvenlik modülü bağlanabilir. Böylece anahtarların yönetimini onları kullanan uygulamalardan ayırır.

Modeller

Guardium Key Lifecycle Manager: Modeller
Guardium Key Lifecycle Manager v4KMIP, IPP ve REST destekli anahtar sunucusu
İsteğe bağlı arka plan HSM'siFIPS 140-3 Level 3'e sahip bir modülün bağlanması
Form faktörleri
Bare metal, Sanal makine, Konteyner
İşletim
Kendi veri merkeziniz, Sanallaştırma, Konteyner platformu

Sertifikalar

  • İsteğe bağlı arka plan HSM'si için FIPS 140-3 Level 3

Özellikler

  • Üçüncü taraf sistemler için KMIP, buna ek olarak IPP ve REST
  • Bare metal, sanal makine veya konteynerde işletim
  • FIPS 140-3 Level 3'e sahip bir modülün isteğe bağlı bağlanması
  • Anahtar yönetimini uygulamadan ayırır

Üretici bilgileri

Uygun modeli nasıl seçersiniz

IBM'de seçimi dört nokta belirler: platform, kartın çalışma modu, gereken sertifikasyon seviyesi ve hizmetin yaşam döngüsü. Bunları bir çalıştayda netleştirir, sonucu bir karar belgesinde toplarız.

Platform

Kart, sunucuya göre belirlenir: z16 ve z17, Crypto Express 8S'i alır, z15 ise Crypto Express 7S'i alır. Power11 için 4770, Power9 ve Power10 için 4769 bulunur. x86 sunucularda ise yalnızca 4770-001, RHEL altında çalışır.

Çalışma modu

CCA, ödeme işlemleri için çalışma modudur ve orada PCI HSM sertifikasını taşır, EP11 ise genel uygulamalar için Enterprise PKCS#11 sunar. Salt hızlandırıcı, kendi anahtar deposu olmadan hesaplar ve saf hesaplama yükü için uygundur. İşletim şeklini kart ve uygulama başına belirler, kararı belgeleriz.

Sertifikasyon seviyesi ve kanıt

4770, 21 Eylül 2026'ya kadar geçerli, 4558 sertifika numaralı FIPS 140-2 Level 4 taşır. FIPS 140-3 Level 3 sertifikasyonu hâlâ sürmektedir, donanım ise Level 4'ü karşılar. PCI HSM sertifikası CCA 8.x'ten itibaren geçerlidir, IBM Z için genel bakış sayfası durumu “beklemede” olarak belirtir.

Yaşam döngüsü ve işletim

IBM Cloud HSM, 11 Ağustos 2027'ye kadar çalışır, Hyper Protect Crypto Services ise 20 Mart 2027'de hizmet olarak sona erer. Bugün bulut için plan yapanlar Key Protect Dedicated'ı tercih eder. Çözümün tamamı Alman veri merkezlerinde çalışır.

IBM ile ilgili hizmetlerimiz

Yalnızca kartı değil, öncesindeki ve sonrasındaki işi de sunarız: seçim, ICSF'ye ve uygulamalara bağlantı, anahtar töreni, izleme ve işletim. Anahtar törenini, denetçilerin daha sonra adım adım izleyebileceği şekilde belgeleriz. Bir ekip danışmanlıktan işletime kadar size eşlik eder.

  • HSM Danışmanlığı ve Entegrasyonu

    Kartı ve çalışma modunu seçer, CCA ve EP11'i kurar ve z/OS'u ICSF üzerinden bağlarız. Buna Linux ve AIX eklenir, anahtar törenini denetime uygun şekilde belgeleriz.

    HSM ve Anahtar Yönetimi

  • PQC Hazırlığı

    Hangi anahtarların ve protokollerin bugün RSA ve ECC'ye dayandığını tespit ederiz, çünkü kuantum bilgisayarlar her iki yöntemi de tehdit eder. Ardından kartta CRYSTALS-Dilithium ve Kyber'e giden yolu planlarız, buna Kyber ile hibrit ECDH de eklenir. Kuantuma dayanıklı kod yüklemeyi ve attestasyonu da plana dahil ederiz.

    Kuantum Sonrası Kriptografi

  • Siber Güvenlik

    Yönetim ve uygulamayı ayırır, rolleri ve kayıtları kontrol eder ve kartları sürekli işletimde izleriz. Olayları, güvenlik bildirimlerini toplayıp değerlendiren SIEM'inize bağlarız.

    Siber Güvenlik

Standartlar ve kanıtlar

IBM'de kartın seçimini ve projedeki belgeleri bu beş kural belirler. Hangi kartın veya hizmetin bugün hangisini karşıladığını ve hangi kanıtın hâlâ sertifikasyon sürecinde olduğunu söyleriz.

Gereklilik / Gereken / OTOKO® sunuyor
GereklilikGerekenOTOKO® sunuyor
FIPS 140-2Tanımlı bir fiziksel koruma seviyesine sahip sertifikalı kripto modülleriLevel 4 ve CMVP 4558'li 4770, Level 4 ve CMVP 4079'lu 4769
FIPS 140-3Kripto modülleri için güncel standarda göre sertifikasyonLevel 3 sertifikasyon sürecinde olan 4770, Level 4 sertifikasyon sürecinde olan Key Protect Dedicated
PCI HSMPIN ve kart anahtarları için sertifikalı donanım4770 CCA 8.x'ten itibaren, 4769 CCA 7.x'ten itibaren, IBM Z'de genel bakış sayfasına göre beklemede
Common Criteria EAL4Anahtar korumasının sertifikalı uygulamasıLinuxONE ve Crypto Express üzerinde Hyper Protect Crypto Services
KMIP ve X9.143Üreticiden bağımsız anahtar yönetimi ve korumalı anahtar değişimiGuardium Key Lifecycle Manager'da KMIP, 4770'te TR-31, X9.143 ve TR-34

IBM hakkında sıkça sorulan sorular

İlgili konular

Daha fazla bilgi edinmek istiyorsunuz

IBM

IBM, IBM Z, Power ve x86 sunucular için Crypto Express kartları üretir ve bunları IBM Cloud'daki anahtar hizmetleriyle tamamlar. Sizinle birlikte uygun kartı veya hizmeti seçer ve gereken sertifikasyon seviyesini kontrol ederiz. CCA ve EP11 çalışma modlarını uygulamalarınıza bağlarız. Buluttaki kullanımdan kaldırma tarihlerini en baştan planımıza dahil ederiz.

Müşterilerimiz

İş Ortaklarımız

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Erişilebilirlik

Görünümü ihtiyaçlarınıza göre ayarlayın.

Bu sayfa için henüz basit dil sürümü mevcut değil.

Ayarlar şu anda yalnızca bu ziyaret için geçerlidir. Ayarların kalıcı olarak kaydedilmesine Çerez ayarları bölümünden izin verebilirsiniz.














































