Menú

Contactar
Logo
Prensa

HSM de IBM: claves en el mainframe y en la nube

IBM fabrica tarjetas Crypto Express para servidores IBM Z, Power y x86, y las complementa con servicios de claves en IBM Cloud. Junto con usted, elegimos la tarjeta o el servicio adecuado y comprobamos el nivel de certificación necesario. Integramos los modos de funcionamiento CCA y EP11 en sus aplicaciones. Desde el principio, tenemos en cuenta las retiradas de servicios en la nube.

Probar el producto
  • FIPS 140-2 Level 4, CMVP 4558
  • FIPS 140-3 Level 3 en trámite
  • PCI HSM con CCA 8.x
  • CRYSTALS-Dilithium y Kyber
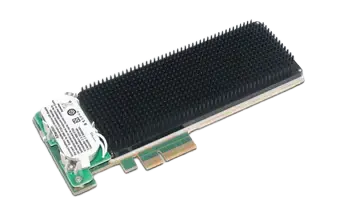
IBM 4769 PCIe Cryptographic Coprocessor
Imagen del producto: IBM

IBM de un vistazo

Un módulo de seguridad de hardware genera y almacena claves criptográficas en un dispositivo certificado que nunca revela la clave en texto claro. En IBM, este dispositivo es la tarjeta Crypto Express, con tres modos de funcionamiento. CCA cubre las operaciones de pago, EP11 ofrece Enterprise PKCS#11 para aplicaciones generales y el tercer modo solo acelera el cálculo. La tarjeta se instala en mainframes de la serie IBM Z, en sistemas Power y, como modelo 4770-001, en un servidor x86 con RHEL.

La criptografía y los módulos de seguridad de hardware son nuestra competencia principal. Conocemos los modos CCA y EP11, la conexión mediante ICSF en z/OS y las retiradas de servicios en IBM Cloud. Dirigimos su proyecto desde la selección, pasando por la integración, hasta la operación.

Tarjetas Crypto Express, servicios en la nube, gestión de claves
FIPS 140-2 Level 4, CMVP 4558
CRYSTALS-Dilithium y Kyber en hardware, ECDH híbrido con Kyber
Tarjeta PCIe en IBM Z, Power y x86, además de IBM Cloud

Las series en detalle

IBM 4770 y Crypto Express 8S

El 4770 es la tarjeta actual de IBM y, en IBM Z, recibe el nombre de Crypto Express 8S. Se instala en z16 y z17, en sistemas Power11 y, como modelo 4770-001, en servidores x86 con RHEL. La tarjeta reacciona ante manipulaciones y es la única tarjeta de IBM que también funciona en servidores x86. Da servicio al sistema operativo z/OS a través del servicio de claves ICSF, así como a Linux on Z, AIX, IBM i y Linux on Power.

Modelos

IBM 4770 y Crypto Express 8S: Modelos
Crypto Express 8S para IBM z16Feature Code 0851
Crypto Express 8S para IBM z17Feature Codes 0908 y 0909
4770 para Power11Feature Codes EPG4, EPG5 y EPG6
4770-001Servidor x86 con RHEL
Formatos
Tarjeta PCIe
Operación
Centro de datos propio, IBM Z a partir de z16, Sistemas Power11, Servidores x86 con RHEL

Certificaciones

  • FIPS 140-2 Level 4, CMVP 4558, válido hasta el 21 de septiembre de 2026
  • FIPS 140-3 Level 3 en trámite, hardware conforme al Level 4
  • PCI HSM con CCA 8.x, pendiente en IBM Z según la página de resumen

Características

  • Tres modos de funcionamiento: CCA para las operaciones de pago, EP11 para PKCS#11, y un modo acelerador puro
  • CRYSTALS-Dilithium y Kyber en hardware, además de ECDH híbrido con Kyber
  • Carga de código y atestación resistentes a la computación cuántica
  • RSA hasta 4096 bits, ECC hasta P-521 y Brainpool 512, Curve25519, Curve448, EdDSA y SHA-3
  • Cifrado que conserva el formato FF1 y FF2, además de TR-31, X9.143 y TR-34
  • Más de 23.000 operaciones de PIN por segundo, código propio mediante UDX
Datos del fabricante

IBM 4769 y Crypto Express 7S

El 4769 es la tarjeta de la generación anterior y funciona como Crypto Express 7S en IBM z15, así como en Power9 y Power10. Para servidores sin IBM Z existe la variante 4769-001. La tarjeta cuenta con FIPS 140-2 Level 4, con el número de certificado 4079, y con la certificación PCI HSM a partir de CCA 7.x. La tarjeta 4768, más antigua, también cuenta con Level 4, con el número de certificado 3410; las tarjetas 4767 y 4765 ya no se venden.

Ver la imagen del dispositivo

Modelos

IBM 4769 y Crypto Express 7S: Modelos
Crypto Express 7S para IBM z15FIPS 140-2 Level 4 con CMVP 4079
4769 para Power9 y Power10La misma tarjeta en el sistema Power
4769-001Variante para servidores de la serie x64
4768 y Crypto Express 6STarjeta más antigua con CMVP 3410 y PCI HSM a partir de CCA 6.0
Formatos
Tarjeta PCIe
Operación
Centro de datos propio, IBM z15, Power9 y Power10, Servidores de la serie x64
Ciclo de vida
Generación anterior al 4770, que sigue en el catálogo, mientras que las tarjetas más antiguas 4767 y 4765 ya no se venden

Certificaciones

  • FIPS 140-2 Level 4, CMVP 4079
  • PCI HSM a partir de CCA 7.x
  • FIPS 140-2 Level 4, CMVP 3410 para el 4768

Características

  • Uso en IBM z15, así como en Power9 y Power10
  • Variante 4769-001 para servidores de la serie x64
  • Certificación PCI HSM a partir de CCA 7.x para las operaciones de pago
  • El 4768 cuenta con PCI HSM a partir de CCA 6.0
  • Las tarjetas 4767 y 4765 ya no se venden

Datos del fabricante

IBM Cloud HSM 7.0 y 6.0

IBM Cloud HSM proporciona, en IBM Cloud Classic, una appliance propia por cliente, técnicamente una Thales Luna. La versión 7.0 utiliza la Luna a750 con FIPS 140-2 Level 3, y la versión 6.0, la Luna SA 7000 con Level 2. IBM ha anunciado su retirada y mantiene el soporte hasta el 11 de agosto de 2027. IBM recomienda como sustituto el servicio HSM de Utimaco en IBM Cloud.

Appliance del módulo de seguridad de hardware de IBM Cloud
Imagen del producto: IBM

Modelos

IBM Cloud HSM 7.0 y 6.0: Modelos
IBM Cloud HSM 7.0Thales Luna a750 con FIPS 140-2 Level 3
IBM Cloud HSM 6.0Thales Luna SA 7000 con FIPS 140-2 Level 2
Formatos
Appliance dedicada en IBM Cloud
Operación
IBM Cloud Classic
Ciclo de vida
Retirada anunciada, con soporte hasta el 11 de agosto de 2027; el sustituto recomendado es el servicio HSM de Utimaco en IBM Cloud

Certificaciones

  • FIPS 140-2 Level 3 para la Luna a750
  • FIPS 140-2 Level 2 para la Luna SA 7000

Características

  • Una appliance propia por cliente en IBM Cloud Classic
  • Soporte hasta el 11 de agosto de 2027
  • Utimaco Payment HSM as a Service está en el catálogo de IBM Cloud desde el 22 de agosto de 2025
  • La retirada solo se describe en la documentación de IBM

Datos del fabricante

Hyper Protect Crypto Services y Key Protect Dedicated

Hyper Protect Crypto Services combina un servicio de claves para un solo inquilino con un HSM en la nube sobre LinuxONE y Crypto Express. IBM ha anunciado la retirada del servicio; su sucesor es IBM Cloud Key Protect Dedicated, con inquilino propio, KYOK y KMIP. IBM anunció este sucesor el 19 de marzo de 2026. Sus módulos aspiran a FIPS 140-3 Level 4, un trámite que aún está en curso. Como hardware subyacente, IBM menciona allí a Utimaco, Thales y Marvell.

Modelos

Hyper Protect Crypto Services y Key Protect Dedicated: Modelos
Hyper Protect Crypto ServicesUn inquilino por instancia, HSM en LinuxONE
IBM Cloud Key Protect DedicatedSucesor, anunciado el 19 de marzo de 2026
Key ProtectVarios inquilinos, FIPS 140-2 Level 3, BYOK
Unified Key OrchestratorTambién para contenedores, z/OS y LinuxONE en su propio centro de datos
Formatos
Servicio en la nube
Operación
IBM Cloud, Centro de datos propio para el Unified Key Orchestrator
Ciclo de vida
Hyper Protect Crypto Services tiene la retirada anunciada; fin de la comercialización el 28 de marzo de 2026, fin del servicio el 20 de marzo de 2027; la página de resumen indica el 28 de marzo de 2027

Certificaciones

  • FIPS 140-2 Level 4 para Hyper Protect Crypto Services
  • Common Criteria EAL4
  • FIPS 140-3 Level 4 para Key Protect Dedicated, en trámite
  • FIPS 140-2 Level 3 para Key Protect

Características

  • Keep Your Own Key: la soberanía sobre la clave sigue siendo suya
  • PKCS#11 y GREP11 para aplicaciones, KMIP para sistemas de gestión de claves
  • Unified Key Orchestrator gestiona AWS KMS, Azure Key Vault, Google Cloud KMS y Key Protect
  • Key Protect Dedicated menciona a Utimaco, Thales y Marvell como hardware subyacente
  • Está anunciada una variante con PKCS#11

Datos del fabricante

Guardium Key Lifecycle Manager

El Guardium Key Lifecycle Manager en su versión 4 es un servidor de claves que utiliza KMIP, IPP y REST. Funciona en bare metal, en una máquina virtual o en un contenedor. Para las claves, se puede conectar de forma opcional un módulo de seguridad de hardware conforme a FIPS 140-3 Level 3. Así separa la gestión de las claves de las aplicaciones que las utilizan.

Modelos

Guardium Key Lifecycle Manager: Modelos
Guardium Key Lifecycle Manager v4Servidor de claves con KMIP, IPP y REST
HSM subyacente opcionalConexión de un módulo conforme a FIPS 140-3 Level 3
Formatos
Bare metal, Máquina virtual, Contenedor
Operación
Centro de datos propio, Virtualización, Plataforma de contenedores

Certificaciones

  • FIPS 140-3 Level 3 para el HSM subyacente opcional

Características

  • KMIP para sistemas externos, además de IPP y REST
  • Funcionamiento en bare metal, en una máquina virtual o en un contenedor
  • Conexión opcional de un módulo conforme a FIPS 140-3 Level 3
  • Separa la gestión de claves de la aplicación

Datos del fabricante

Cómo elegir el modelo adecuado

En IBM, cuatro puntos determinan la elección: la plataforma, el modo de funcionamiento de la tarjeta, el nivel de certificación requerido y el ciclo de vida del servicio. Los aclaramos en un taller y recogemos el resultado en un documento de decisión.

Plataforma

La tarjeta depende del servidor: z16 y z17 utilizan el Crypto Express 8S, y z15 utiliza el Crypto Express 7S. Para Power11 existe el 4770, y para Power9 y Power10, el 4769. En servidores x86 solo funciona el 4770-001, con RHEL.

Modo de funcionamiento

CCA es el modo para las operaciones de pago y en él se aplica la certificación PCI HSM, mientras que EP11 ofrece Enterprise PKCS#11 para aplicaciones generales. El acelerador puro calcula sin conservar claves propias y es adecuado para cargas de cálculo puras. Definimos el modo de funcionamiento por tarjeta y por aplicación, y documentamos la decisión.

Nivel de certificación y evidencia

El 4770 cuenta con FIPS 140-2 Level 4, con el número de certificado 4558, válido hasta el 21 de septiembre de 2026. La certificación según FIPS 140-3 Level 3 aún está en curso, aunque el hardware ya cumple el Level 4. La certificación PCI HSM se aplica a partir de CCA 8.x; para IBM Z, la página de resumen indica el estado como pendiente.

Ciclo de vida y operación

IBM Cloud HSM funciona hasta el 11 de agosto de 2027, y Hyper Protect Crypto Services deja de prestarse como servicio el 20 de marzo de 2027. Quien planifica hoy en la nube apuesta por Key Protect Dedicated. Toda la solución funciona en centros de datos alemanes.

Nuestros servicios en torno a IBM

No solo suministramos la tarjeta, sino también el trabajo previo y posterior: selección, conexión con ICSF y con las aplicaciones, ceremonia de claves, monitorización y operación. Documentamos la ceremonia de claves de forma que los auditores puedan verificarla más adelante. Un equipo le acompaña desde el asesoramiento hasta la operación.

  • Consultoría e integración de HSM

    Elegimos la tarjeta y el modo de funcionamiento, configuramos CCA y EP11, y conectamos z/OS mediante ICSF. A esto se suman Linux y AIX, y documentamos la ceremonia de claves de forma auditable.

    HSM y gestión de claves

  • Preparación para PQC

    Determinamos qué claves y protocolos se basan hoy en RSA y ECC, ya que los ordenadores cuánticos amenazan ambos algoritmos. A continuación, planificamos el camino hacia CRYSTALS-Dilithium y Kyber en la tarjeta, junto con el ECDH híbrido con Kyber. También incluimos en el plan la carga de código y la atestación resistentes a la computación cuántica.

    Criptografía poscuántica

  • Ciberseguridad

    Separamos la administración de la aplicación, revisamos roles y registros, y monitorizamos las tarjetas durante la operación diaria. Los eventos los integramos en su SIEM, que recopila y evalúa las alertas de seguridad.

    Ciberseguridad

Normas y evidencias

Estas cinco normas determinan, en IBM, la elección de la tarjeta y la documentación del proyecto. Le indicamos qué tarjeta o servicio las cumple hoy y qué evidencia todavía está en trámite.

Requisito / Exige / OTOKO® aporta
RequisitoExigeOTOKO® aporta
FIPS 140-2Módulos criptográficos certificados con un nivel de protección física definido4770 con Level 4 y CMVP 4558, 4769 con Level 4 y CMVP 4079
FIPS 140-3Certificación según la norma vigente para módulos criptográficos4770 con Level 3 en trámite, Key Protect Dedicated con Level 4 en trámite
PCI HSMHardware certificado para PIN y claves de tarjeta4770 a partir de CCA 8.x, 4769 a partir de CCA 7.x, pendiente en IBM Z según la página de resumen
Common Criteria EAL4Implementación certificada de la protección de clavesHyper Protect Crypto Services en LinuxONE y Crypto Express
KMIP y X9.143Gestión de claves independiente del fabricante e intercambio protegido de clavesKMIP en el Guardium Key Lifecycle Manager, TR-31, X9.143 y TR-34 en el 4770

Preguntas frecuentes sobre IBM

Temas relacionados

Más información sobre

IBM

IBM fabrica tarjetas Crypto Express para servidores IBM Z, Power y x86, y las complementa con servicios de claves en IBM Cloud. Junto con usted, elegimos la tarjeta o el servicio adecuado y comprobamos el nivel de certificación necesario. Integramos los modos de funcionamiento CCA y EP11 en sus aplicaciones. Desde el principio, tenemos en cuenta las retiradas de servicios en la nube.

Nuestros clientes

Nuestros socios

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accesibilidad

Adapta la visualización a tus necesidades.

Esta página aún no tiene una versión en lenguaje sencillo.

Actualmente, los ajustes solo se aplican a esta visita. Puedes permitir que se guarden de forma permanente en Configuración de cookies.
















































