Menú

Contactar
Logo
Prensa

Hetzner con OTOKO®

Operar Hetzner. Sin perder de vista los riesgos.

La capacidad de cómputo contratada no sustituye a una organización de la operación. ¿Quién mantiene los sistemas, detecta las incidencias y recupera los datos? OTOKO® complementa su infraestructura de Hetzner con la configuración de red adecuada, una configuración automatizada y procedimientos de copia de seguridad coordinados. Esto ayuda tanto a poner en marcha una nueva aplicación como a consolidar entornos de servidores que han crecido con el tiempo.

Lo que hacemos por usted
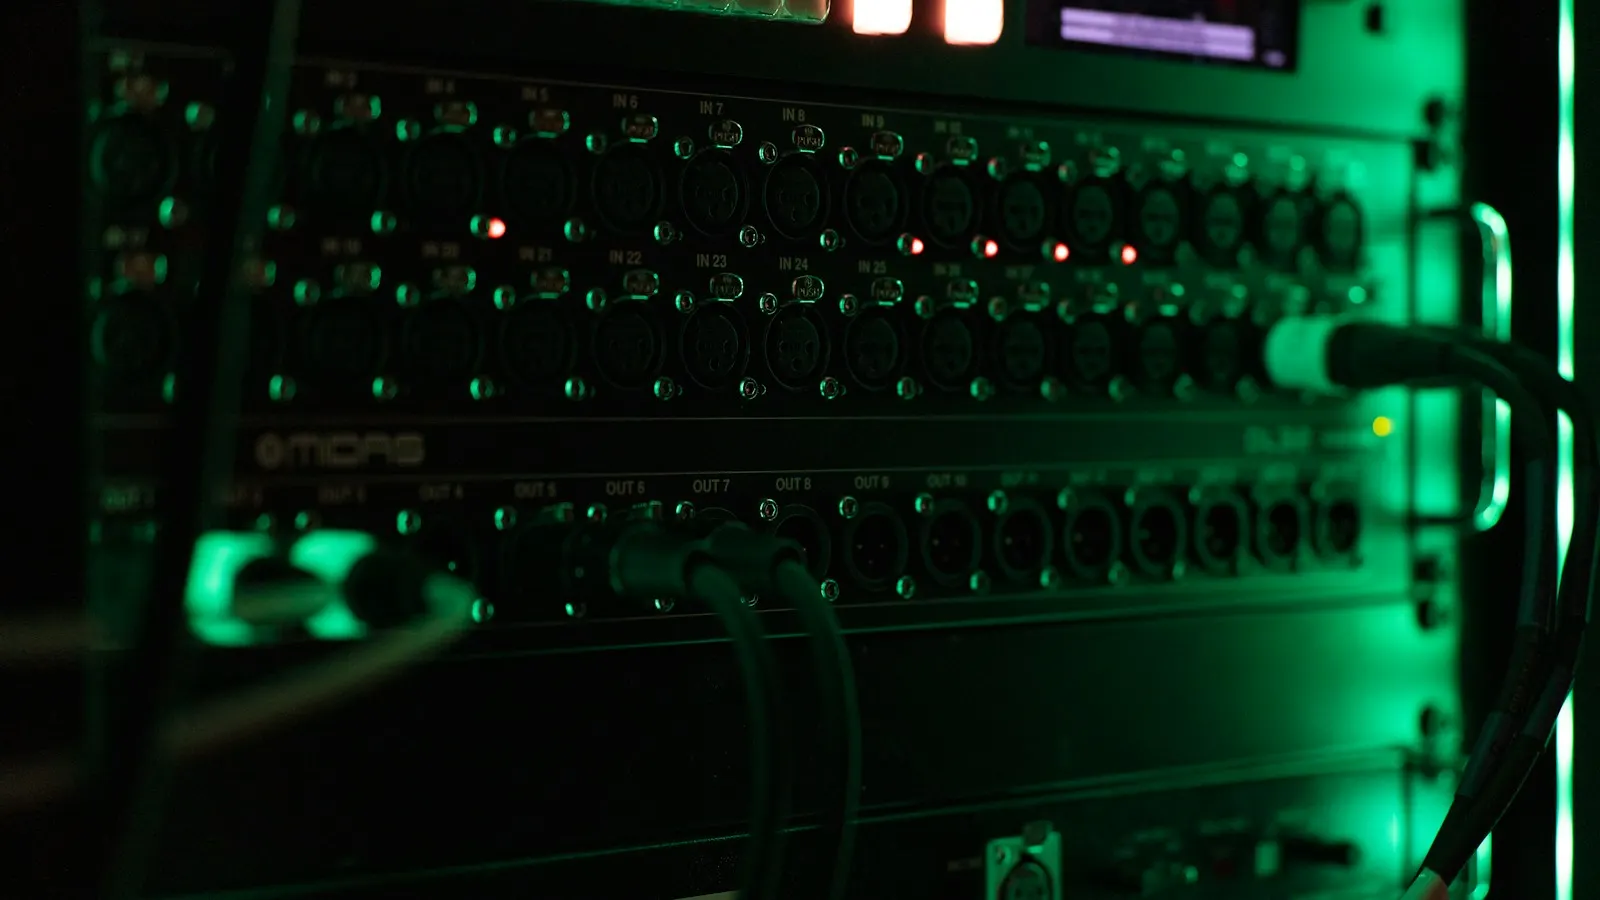
Indicadores de estado y conexiones en un armario de servidores, imagen simbólica
Hetzner
Hetzner

Planificación, implementación y operación acordada a cargo de OTOKO®

Imagen simbólica · no es una fotografía de las instalaciones de ningún proveedor

Su encargo a OTOKO®

Convertir servidores individuales en un entorno mantenible.

Los servidores configurados manualmente suelen funcionar bien mientras las mismas personas se encargan de ellos. Sin embargo, a medida que aumenta el uso, las diferencias en la configuración, las actualizaciones y las copias de seguridad se vuelven más difíciles de controlar. Nosotros identificamos esas diferencias y convertimos los sistemas acordados en procesos documentados y repetibles.

Lo que puede encargarnos

La infraestructura y el soporte se mantienen claramente separados: Hetzner proporciona los recursos contratados y OTOKO® se encarga de la implementación definida y de los servicios de operación deseados. Antes de empezar se especifica de forma concreta qué sistemas, datos y tareas de mantenimiento forman parte de ello. Su equipo puede continuar los procesos traspasados por su cuenta o delegarnos tareas definidas.

Los servicios en detalle

Alcance del servicio

Configurar servidores. Hacer copias de seguridad de los datos. Organizar el mantenimiento.

La infraestructura contratada se complementa con los procedimientos que necesita su aplicación. Se presta especial atención a la configuración documentada y al alcance real de las copias de seguridad, para que la operación posterior sea previsible.

Configurar el entorno de servidores de forma adecuada

Las necesidades de la aplicación, la capacidad y las posibilidades de ampliación determinan la elección de los servidores. Los servidores cloud y los sistemas dedicados se configuran en consecuencia y se asignan a sus tareas. Documentamos la configuración y los accesos de forma que la infraestructura no dependa del conocimiento de una sola persona.

Con lo que su equipo seguirá trabajando

Una estructura de servidores dimensionada con hipótesis de capacidad verificables.

Implementación técnica

Cloud Server y Dedicated Server

Evaluamos la CPU, la memoria, los accesos de almacenamiento y el perfil de carga. La elección entre sistemas virtuales y dedicados depende de la carga de trabajo. Los entornos de desarrollo, pruebas y producción reciben límites, accesos y responsables documentados.


Configurar redes y accesos a las aplicaciones

¿Qué servicios deben ser accesibles públicamente y cuáles solo de forma interna? De ahí se derivan las conexiones de red, las autorizaciones y, en su caso, el reparto de las solicitudes entrantes. A continuación se comprueba la comunicación de toda la aplicación y de sus componentes.

Con lo que su equipo seguirá trabajando

Un modelo de red con accesos a la aplicación, autorizaciones y un reparto de carga probado.

Implementación técnica

Redes, firewalls y balanceadores de carga

Las redes privadas conectan los servidores; los firewalls y los balanceadores de carga se planifican conforme a los flujos de datos. Comprobamos los puntos de acceso públicos, los certificados y las comprobaciones de estado de las aplicaciones. Un balanceador de carga por sí solo no hace que una aplicación sea tolerante a fallos.

Hacer copias de seguridad específicas de sus datos

Una copia de seguridad de servidor existente puede no abarcar todos los volúmenes adicionales o los datos de las aplicaciones. Por eso, primero aclaramos el alcance real de la copia de seguridad. Para los datos restantes se planifican los procedimientos adecuados y se acuerda la recuperación como un proceso propio y verificable.

Con lo que su equipo seguirá trabajando

Un modelo de copia de seguridad por cada conjunto de datos, incluidos los volúmenes, la conservación y el restablecimiento.

Implementación técnica

Copias de seguridad, snapshots y volúmenes

Las copias de seguridad del servidor y los snapshots deben distinguirse de la copia de seguridad de los volúmenes conectados. Según Hetzner, estos volúmenes no se incluyen en la copia de seguridad del servidor. Por eso planificamos de forma explícita la copia de seguridad de los datos de su aplicación y acordamos pruebas de recuperación.

Encargarse del aprovisionamiento y el mantenimiento

Los pasos de configuración recurrentes se convierten en una automatización utilizable. Además, determinamos cuándo se realizan las actualizaciones, quién gestiona las notificaciones y cómo se aprueban los cambios. Estos procedimientos se pueden traspasar a su equipo o mantener dentro de un alcance de soporte definido.

Con lo que su equipo seguirá trabajando

Un aprovisionamiento versionado y un catálogo de servicios para el soporte continuo.

Implementación técnica

Terraform y operación gestionada

Los recursos y la configuración recurrente se automatizan en la medida en que resulte razonable. Las actualizaciones, la monitorización y los cambios siguen procedimientos coordinados. OTOKO® asume únicamente las tareas acordadas; las vías de acceso y el control administrativo quedan documentados en el modelo de operación.

Planificación e implementación en detalle

Hacer manejable la infraestructura de Hetzner en el día a día.

El precio de los recursos es solo una parte de la decisión operativa. También son determinantes la configuración, el mantenimiento, la copia de seguridad de los datos y la gestión de las incidencias. Completamos su infraestructura con procedimientos comprensibles y hacemos visible qué tareas sigue asumiendo su equipo.

Entender primero un parque de servidores que ha ido creciendo

Un parque de servidores pequeño a menudo se puede gestionar al principio con unos pocos acuerdos informales. Sin embargo, con nuevas aplicaciones, responsabilidades cambiantes y sistemas adicionales surgen diferencias en la configuración y el mantenimiento. No toda divergencia es un error; algunas las requiere expresamente una aplicación. Por eso empezamos con un inventario que reúne los sistemas, su finalidad, los accesos y las particularidades conocidas. Esto evita que una supuesta unificación modifique sin querer funciones importantes o pase por alto excepciones necesarias.

A continuación se definen los pasos de configuración comunes y las diferencias que se mantienen de forma deliberada. La configuración recurrente puede automatizarse dentro del alcance acordado, mientras que los requisitos específicos de cada aplicación quedan documentados. El traspaso debe permitir a su equipo reconocer un sistema, entender un cambio y planificar los próximos pasos. Para ello no bastan los datos de acceso por sí solos. También se necesitan las responsabilidades, las bases de configuración y un procedimiento para incorporar nuevos servidores o aplicaciones al inventario.

Ajustar las copias de seguridad a los datos que realmente existen

Que una copia de seguridad existente sea suficiente depende de qué datos necesita una aplicación y de dónde se encuentran. El sistema operativo, los volúmenes adicionales, el contenido de las bases de datos y los almacenamientos externos pueden requerir procedimientos distintos. Por eso analizamos junto con usted el alcance real de las copias de seguridad y registramos las carencias existentes. Al mismo tiempo se aclara qué estados de datos deben ser coherentes entre sí. Una única copia de seguridad creada con éxito no demuestra todavía que toda la aplicación pueda recuperar un estado utilizable después de una interrupción.

De esta evaluación surgen métodos de copia de seguridad coordinados y un plan de recuperación. Este describe los accesos necesarios, el orden de los pasos y las personas que revisan el resultado. Las pruebas de recuperación necesarias se acuerdan y documentan por separado. El objetivo es dar una respuesta comprensible a la pregunta de qué puede recuperarse en concreto en caso de fallo y qué trabajos se requieren para ello. Las tareas correspondientes se asignan a su equipo o al soporte acordado, de modo que el procedimiento tenga un responsable también después del proyecto.

Planificar el mantenimiento y el soporte como un servicio independiente

Con el aprovisionamiento de un servidor, el trabajo en el sistema operativo, la aplicación y los cambios no hace más que empezar. Para estas tareas se define qué componentes se atienden, quién concede las aprobaciones y qué ventanas de tiempo están disponibles. En su caso, hay que involucrar a los socios de aplicación cuando una actualización exija pruebas funcionales o un orden especial de los pasos. Por eso la planificación tiene en cuenta toda la aplicación afectada y no solo la intervención técnica en un sistema concreto.

Los costes del servidor y los servicios de soporte se consideran por separado. Esto permite decidir con claridad qué tareas realiza usted internamente y dónde resulta útil recibir apoyo. Dentro del alcance de servicio acordado, las incidencias, el mantenimiento y los cambios se tramitan con procedimientos comprensibles. Los sistemas nuevos o los requisitos adicionales conviene contrastarlos con este alcance antes de incorporarlos al soporte. Así, incluso con un parque en crecimiento, queda claro qué servicio se presta y qué requisitos previos debe garantizar su propio equipo para ello.

Así trabajamos juntos

Usted conoce su negocio.
Nosotros asumimos el trabajo cloud acordado.

Usted no tiene que organizar personalmente cada paso técnico. Nosotros documentamos las tareas y las decisiones, e implicamos a su equipo allí donde se necesita su conocimiento o su autorización.

01

Registrar la configuración y las carencias

Se recopilan el inventario de servidores, los accesos y las copias de seguridad existentes. Las diferencias en la configuración muestran dónde es necesario estandarizar o completar algo.

Su contribución: Indique las aplicaciones utilizadas y las personas que hasta ahora tienen el conocimiento operativo.

02

Probar los procedimientos en la práctica

Se implementan la configuración, la red y las vías de copia de seguridad. En los sistemas acordados comprobamos si el aprovisionamiento y la recuperación se pueden llevar a cabo como estaba previsto.

Su contribución: Acuerde las ventanas de mantenimiento y compruebe el funcionamiento de sus aplicaciones.

03

Hacer accesible el conocimiento

La configuración y los procedimientos de operación se documentan y se explican. Las tareas recurrentes pueden asumirse internamente o traspasarse a OTOKO® con un alcance definido.

Su contribución: Determine los interlocutores y las vías de aprobación para la operación posterior.

Sala de reuniones en la oficina de OTOKO® en Colonia

Escenario de proyecto de ejemplo

Una aplicación web necesita una operación sólida

Así podría ser un proyecto conjunto. El alcance concreto se define a partir de su situación de partida.

  1. La situación de partida

    La aplicación crece mientras el aprovisionamiento, las actualizaciones y las copias de seguridad todavía se organizan de forma manual.

  2. Nuestro enfoque

    Revisamos la arquitectura y añadimos un aprovisionamiento repetible, así como procedimientos de operación coordinados.

  3. La visión objetivo

    Una operación de aplicaciones documentada, con una selección de recursos justificada y tareas claramente repartidas.

Lo que usted recibe

Resultados con los que
su equipo puede seguir trabajando.

  • Arquitectura de servidores y redes con un alcance de operación acordado

  • Plan de implementación con migración, pruebas y aceptación

  • Operación documentada con responsabilidades y resumen de costes

Del interés al encargo concreto

Así preparamos
su proyecto.

Para la primera reunión, estos documentos todavía no tienen que estar completos. Aclaramos juntos qué información existe y cuál debe complementar la evaluación.

Útil para empezar

  • Proyectos de Hetzner, servidores y volúmenes conectados
  • Arquitectura de la aplicación y comportamiento de carga
  • Copias de seguridad existentes y tiempos de recuperación deseados

Así se convierte en una oferta concreta

El alcance de los servicios, la colaboración de su equipo, los accesos necesarios, los criterios de aceptación y el traspaso se recogen en la oferta. Las tarifas del proveedor, los servicios del proyecto y la operación continua se delimitan de forma transparente.

Hablar sobre la evaluación

Antes de empezar

Sus preguntas.
Respuestas claras.

¿La operación de la plataforma está incluida automáticamente en el precio del servidor?

El alcance contratado con el proveedor y los servicios de OTOKO® se consideran por separado. Definimos juntos quién se encarga de los sistemas operativos, las aplicaciones, las copias de seguridad, la monitorización y los cambios.

¿Qué servicios ofrece OTOKO® para Hetzner?

Utilizar servidores cloud e infraestructura dedicada de forma planificable. OTOKO® se encarga de la arquitectura, el aprovisionamiento automatizado y las tareas operativas acordadas para su entorno de Hetzner.

¿Se puede conectar la nube con nuestro centro de datos?

Sí. La arquitectura híbrida se planifica en función de sus interfaces, identidades, redes y requisitos de disponibilidad y ubicación de los datos.

¿Están mis volúmenes incluidos automáticamente en la copia de seguridad del servidor?

No. Hetzner señala que los volúmenes conectados no forman parte de las copias de seguridad del servidor ni de los snapshots. Consideramos estos datos por separado y planificamos una copia de seguridad adecuada.

¿Tiene sentido Kubernetes para cualquier aplicación en Hetzner?

No. Una plataforma de contenedores conlleva tareas de operación adicionales. Comparamos el beneficio con una arquitectura de servidores más sencilla y elegimos el modelo de operación según la aplicación y la capacidad del equipo.

Hetzner con OTOKO®

¿Dónde necesita ayuda su entorno de Hetzner?

Indique las aplicaciones afectadas y las tareas que hoy le ocupan demasiado tiempo. Juntos analizamos si conviene priorizar primero la configuración, la copia de seguridad o el soporte continuo.

Primera reunión sobre Hetzner

Nuestros socios

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accesibilidad

Adapta la visualización a tus necesidades.

Esta página aún no tiene una versión en lenguaje sencillo.

Actualmente, los ajustes solo se aplican a esta visita. Puedes permitir que se guarden de forma permanente en Configuración de cookies.











