01
Integración del centro de control y recepción de llamadas de emergencia
Catálogo de interfaces con flujos de datos y responsables
Más información ®
Sectores / Servicios de emergencia y rescate
Conectar centros de control y operar de forma fiable los sistemas críticos de intervención.
Consultoría. Integración. Operación.
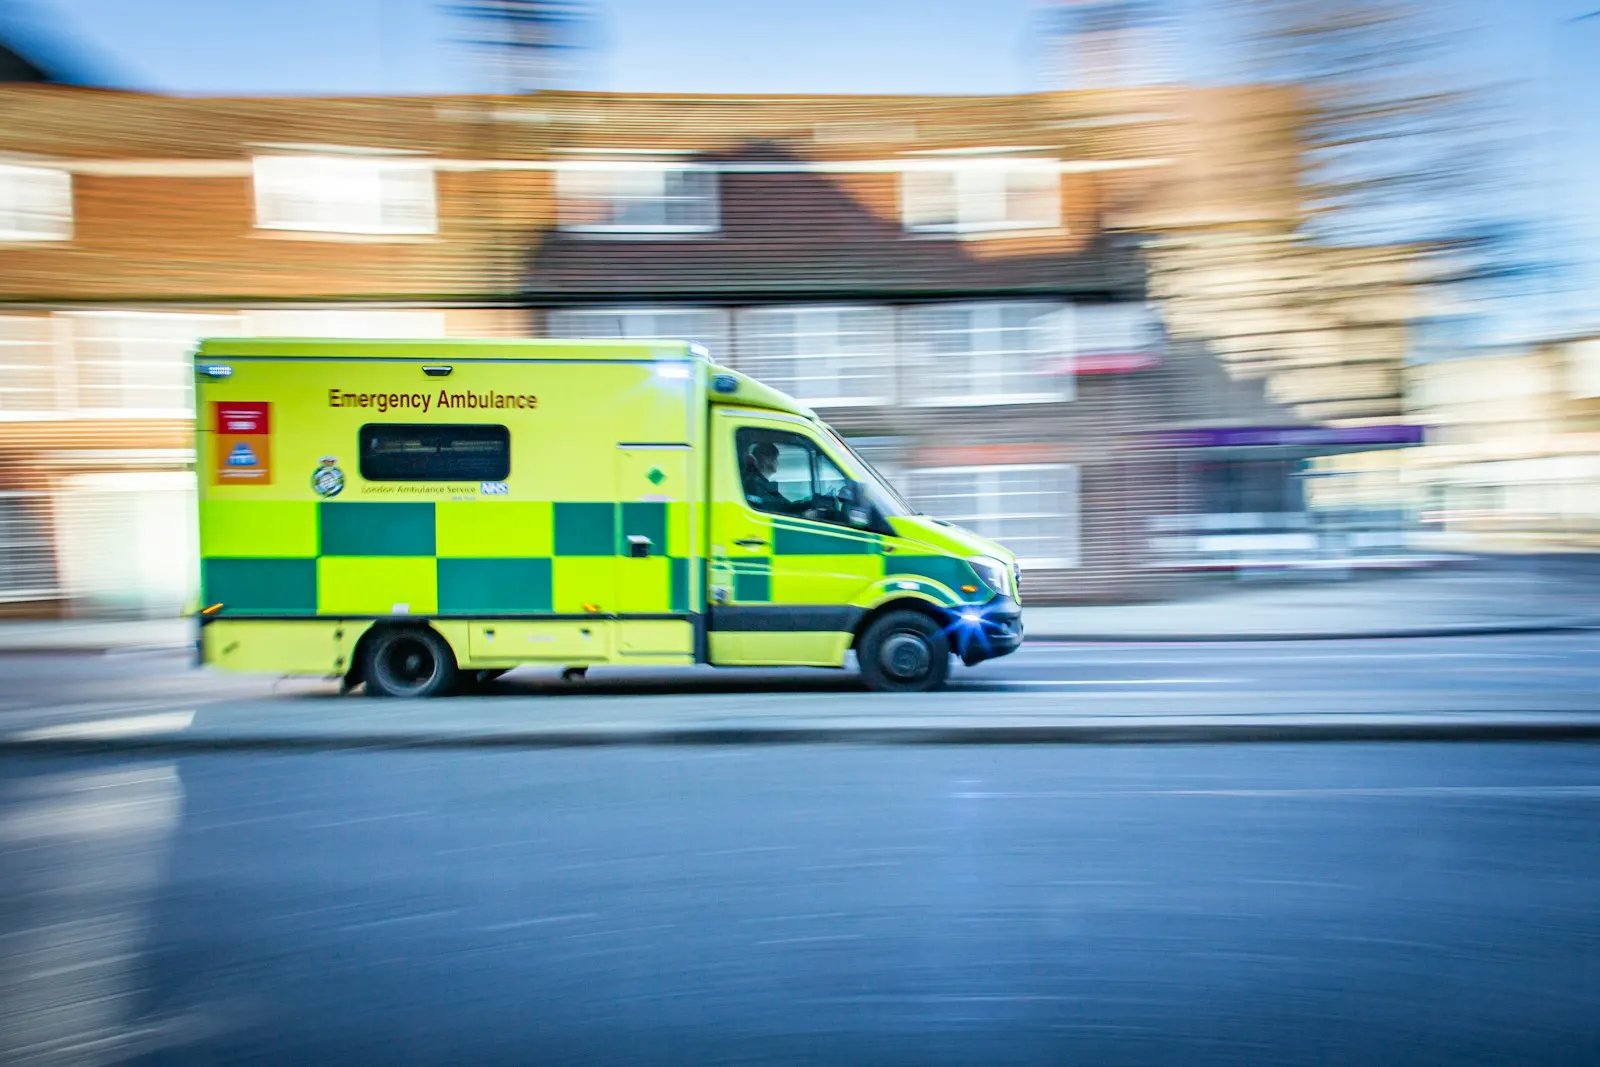
Pensado para las personas de su sector.
Sus prioridades
Conectamos el sistema de gestión de emergencias, la recepción de llamadas de emergencia, la radio digital BOS y fuentes de datos externas mediante interfaces seguras, operamos la plataforma de forma redundante en centros de datos en Alemania y reforzamos su centro de control frente a ataques externos.
Catálogo de interfaces con flujos de datos y responsables
Más informaciónConcepto de redundancia y recuperación con objetivos definidos
Más informaciónConcepto criptográfico con jerarquía de claves y roles
Más informaciónDe la estrategia al sistema
Seis ámbitos de actuación. Elija dónde quiere profundizar.
Nuestro enfoque
Un centro de control reúne la recepción de llamadas de emergencia, el sistema de gestión de emergencias, las alertas, la radio y los datos geográficos procedentes de sistemas de varios fabricantes. Conectamos estos componentes mediante una capa de integración con interfaces versionadas, incorporamos fuentes externas como la disponibilidad hospitalaria a través de IVENA y las llamadas de emergencia conforme a NG112 con eCall, y probamos cada interfaz bajo carga antes de que entre en servicio. Los cambios se realizan por etapas para que la recepción de llamadas y las alertas sigan funcionando sin interrupción.
Una entidad de servicios de emergencias sanitarias elimina la doble introducción de datos entre el sistema de gestión de emergencias y la conexión hospitalaria. La disponibilidad de IVENA aparece directamente ante el operador, y cada traspaso queda registrado.
Nuestro enfoque
La radio digital BOS conforme al estándar TETRA transmite voz, mensajes de estado y posiciones, y las alertas llegan a los efectivos mediante buscapersonas y aplicaciones. Desarrollamos aplicaciones que incorporan los mensajes de estado y las posiciones de la red de radio al sistema de gestión de emergencias, que activan las alertas en paralelo a través de POCSAG, TETRA y aplicación, y que muestran a los efectivos los datos de intervención actuales en vehículos y tabletas. Las aplicaciones siguen funcionando incluso sin conexión de red y sincronizan los datos en cuanto la conexión se restablece.
Un cuerpo de bomberos sustituye la alerta separada por radio y listas telefónicas por un servicio que activa buscapersonas, TETRA y aplicación al mismo tiempo. Las confirmaciones aparecen en el sistema de gestión de emergencias.
Nuestro enfoque
Alta disponibilidad significa que la recepción de llamadas de emergencia y el sistema de gestión de emergencias siguen funcionando cuando falla un componente, una sede o una red. Planificamos sedes redundantes con almacenamiento de datos georredundante, procedimientos de conmutación automatizados y planes de recuperación probados, y operamos la plataforma en centros de datos alemanes o en su propio centro de control. Definimos con usted los tiempos de recuperación y los límites de pérdida de datos conforme a ISO 22301, y los ponemos a prueba con regularidad.
Dos centros de control de una red se respaldan mutuamente. En un simulacro, la segunda sede asume la recepción de llamadas mientras la primera se recupera sin pérdida de datos.
Nuestro enfoque
Los centros de control son objetivo de extorsión y sabotaje, y KRITIS y NIS2 exigen detección de ataques, procesos de notificación y evidencias periódicas. Evaluamos la situación de seguridad conforme al BSI IT-Grundschutz, segmentamos las redes entre la recepción de llamadas, la administración e internet, reforzamos los sistemas y configuramos un SIEM con casos de uso para centros de control. Revisamos los soportes extraíbles antes de conectarlos, y un proceso de respuesta a incidentes ya practicado cumple los plazos de notificación.
Un centro de control municipal implanta la detección de ataques y el proceso de notificación. La evidencia ante el BSI se apoya en los registros del SIEM, los informes de los simulacros y el análisis de riesgos actualizado.
Nuestro enfoque
Los datos de intervención y de salud necesitan una protección especial, y el RGPD y KRITIS exigen cifrado, control de acceso y registro. Construimos una PKI para operadores, vehículos y dispositivos, mantenemos sus claves en un HSM y ciframos bases de datos, copias de seguridad y dispositivos móviles con claves procedentes de esa custodia. Los operadores se identifican con tarjeta inteligente o FIDO2, los administradores trabajan según el principio de doble control, y cada uso de una clave queda registrado.
Un servicio de emergencias sanitarias cifra la documentación de las intervenciones y las tabletas con claves procedentes del HSM. El delegado de protección de datos recibe el concepto criptográfico, los roles y las evidencias de registro.
Nuestro enfoque
Los datos de intervención de varios años muestran cuándo y dónde se producen las intervenciones y cuánto tiempo están los vehículos en marcha. Reunimos los datos de intervenciones, vehículos y geográficos en una plataforma de datos, entrenamos con ellos modelos para el volumen de intervenciones y la planificación de ubicaciones, y ofrecemos análisis para la planificación de necesidades, la gestión de la calidad y los simulacros. Los datos personales se seudonimizan, y cada modelo se documenta conforme a la EU AI Act y se revisa periódicamente.
Una entidad simula variantes de ubicación para bases de rescate a partir de los datos de intervención de varios años. La planificación de necesidades se apoya en análisis verificables en lugar de en estimaciones.
Situaciones de proyecto típicas
A menudo, un proyecto comienza con un reto concreto. Estos ejemplos combinan una situación de partida típica con un posible enfoque y el resultado buscado.
Situaciones de partida a modo de ejemplo. No son referencias de clientes.
01 / Servicios de emergencia y rescate
Dos centros de control trabajan por separado, la sede de respaldo nunca se ha probado bajo carga y los tiempos de recuperación no están definidos.
Concepto de redundancia con asunción mutua, almacenamiento de datos georredundante, conmutación automatizada, manual de emergencia conforme a ISO 22301, simulacro bajo carga.
Asunción probada de la recepción de llamadas de emergencia, tiempos de recuperación documentados, actas de simulacros para la entidad responsable y la autoridad supervisora.
02 / Servicios de emergencia y rescate
El sistema de gestión de emergencias, el estado de la radio, las alertas y la conexión hospitalaria funcionan por separado, y los operadores registran los datos varias veces.
Catálogo de interfaces, capa de integración con procesamiento de eventos, conexión de la radio digital BOS, IVENA y las alertas, pruebas de carga por interfaz.
Una única imagen de la situación en el sistema de gestión de emergencias, sin doble introducción de datos, interfaces versionadas con proceso de aprobación.
03 / Servicios de emergencia y rescate
Se acerca la clasificación como entidad conforme a NIS2 y faltan el análisis de riesgos, la detección de ataques y el proceso de notificación.
Evaluación de seguridad conforme al BSI IT-Grundschutz, segmentación de red, SIEM con casos de uso, plan de respuesta a incidentes con proceso de notificación, simulacro.
Análisis de riesgos verificable, detección de ataques en funcionamiento, proceso de notificación con plazos practicados.
Colaboración
Desde la primera valoración general hasta la operación continua: acordamos juntos las prioridades, las responsabilidades y los resultados de cada paso.
Así trabajamos
Panorama de sistemas, riesgos de fallo, necesidad de protección y carencias respecto a KRITIS y NIS2
Arquitectura objetivo, concepto de redundancia, medidas de seguridad, modelo de operación
Interfaces, redundancia, seguridad y aplicaciones por etapas fuera de los picos de intervenciones
Monitorización, guardia, simulacros, auditorías, transferencia de conocimiento
Antes de la primera reunión
Basta con un reto concreto. Estas cuatro preguntas nos ayudan a encontrar juntos la dirección adecuada.
Concertar una primera reuniónEl reto actual y el resultado que desea.
Una visión general de los emplazamientos, las aplicaciones y las interfaces.
Las fechas del proyecto, las ventanas de mantenimiento y las dependencias conocidas.
Las personas de contacto adecuadas de TI, seguridad y operación.
Seis ámbitos de actuación, desde la integración del centro de control hasta la plataforma de datos para la planificación de intervenciones, planificados, integrados y operados por OTOKO®. Cada cambio se realiza de forma que la recepción de llamadas de emergencia y las alertas sigan funcionando. Toda la solución se ejecuta en centros de datos alemanes.
Las soluciones de TI para servicios de emergencia mantienen disponibles las 24 horas la recepción de llamadas de emergencia, el sistema de gestión de emergencias y las alertas, conectan el centro de control, la radio y los efectivos mediante interfaces protegidas, y acreditan las medidas de protección ante el BSI y la autoridad supervisora. Para ello, OTOKO® cubre seis ámbitos de actuación: integración del centro de control y recepción de llamadas de emergencia, radio digital BOS y alertas con datos móviles de intervención, alta disponibilidad y recuperación ante desastres, ciberseguridad conforme a KRITIS y NIS2, identidad y cifrado para los datos de intervención, y plataforma de datos e IA para la planificación de intervenciones.
La diferencia con un proyecto puramente de consultoría está en la operación y en las evidencias. Cada interfaz, cada conmutación y cada recuperación recibe un registro, una versión y la documentación que exigen KRITIS, NIS2 y el BSI IT-Grundschutz. Toda la solución se ejecuta en centros de datos alemanes. De forma redundante entre dos sedes y con la soberanía sobre las claves en su centro de control.
La criptografía y los módulos de seguridad de hardware son nuestra competencia principal. Por eso, las claves de los datos de intervención y de salud, los certificados de dispositivo y las copias de seguridad se guardan en hardware certificado.
Toda la solución se ejecuta en centros de datos alemanes. De forma redundante entre dos sedes, desde la capa de integración hasta la plataforma de datos.
Trabajamos con operadores de infraestructuras críticas y sectores regulados. Conocemos las expectativas del BSI, la autoridad supervisora, las entidades responsables y los delegados de protección de datos.
Un único equipo lo acompaña desde la consultoría hasta la operación. Los desarrolladores de integración, los ingenieros de plataforma y los especialistas en seguridad permanecen, sin traspaso a terceros.
La mayoría de los centros de control no fracasan por falta de tecnología, sino por soluciones aisladas, redundancia sin probar y evidencias que faltan ante la autoridad supervisora y el BSI.
01
No existe una ventana de mantenimiento porque la línea de emergencias nunca se detiene, y cada cambio en el sistema de gestión de emergencias supone el riesgo de interrumpir la recepción de llamadas.
02
El sistema de gestión de emergencias, la radio, las alertas, los datos geográficos y la conexión hospitalaria proceden de distintos fabricantes, y los operadores introducen los datos dos veces.
03
Existe una sede de respaldo, pero la conmutación nunca se ha practicado bajo carga y los tiempos de recuperación no están definidos en ningún sitio.
04
Las medidas de protección están implantadas, pero sin el análisis de riesgos, la detección de ataques y el proceso de notificación que el BSI y la autoridad supervisora quieren ver documentados.
| En sus instalaciones | Nube alemana | Hiperescalador | |
|---|---|---|---|
| Ubicación de los datos | Su centro de control, su centro de datos, sus HSM | Centros de datos en Alemania, dos sedes, operados conforme a ISO 27001 | Azure, AWS o Google Cloud, región de Alemania, para analítica y simulacros |
| Operación | Su equipo u OTOKO® como servicio gestionado | OTOKO®, con servicio de guardia y ventanas de mantenimiento acordadas | Compartida, servicios de plataforma a cargo del proveedor |
| Herramientas | Sistema de gestión de emergencias, conexión de radio, PostgreSQL, Kubernetes en sus instalaciones | Capa de integración alojada, almacenamiento de datos georredundante, HSM | Servicios de datos gestionados, analítica, servicios de HSM en la nube |
| Adecuado para | Recepción de llamadas de emergencia, sistema de gestión de emergencias, conexión de radio | Redes de centros de control con necesidad de redundancia y evidencias | Plataforma de datos, simulaciones, formación |
| Cumplimiento | Control total, evidencias de su SGSI | Encargo del tratamiento conforme al RGPD, ubicación en Alemania, evidencias KRITIS | Encargo del tratamiento, cláusulas contractuales tipo, sin datos de llamadas de emergencia |
Colaboración
Proyecto
Proyecto claramente delimitado, como la consolidación de interfaces o la creación de una sede de respaldo, con resultado definido, hitos y aceptación.
Refuerzo de equipo
Los desarrolladores de integración, ingenieros de plataforma o especialistas en seguridad trabajan en sus equipos, con sus herramientas y procesos de aprobación, coordinados con los turnos del centro de control.
Servicio gestionado
OTOKO® opera la capa de integración, la plataforma o la monitorización de seguridad con niveles de servicio acordados, guardia las 24 horas y los informes que exigen KRITIS y NIS2.
Lo que exige cada norma para los centros de control y los servicios de emergencias sanitarias, y lo que aporta OTOKO® para ello.
| Requisito | Exige | OTOKO® aporta |
|---|---|---|
| KRITIS | Medidas técnicas y organizativas adecuadas, sistemas de detección de ataques, notificación de incidentes significativos y evidencias periódicas ante el BSI | Concepto de seguridad con medidas, SIEM con detección de ataques, proceso de notificación y documentación para la evidencia |
| NIS2 | Gestión de riesgos, notificación de incidentes significativos dentro de plazo, seguridad de la cadena de suministro, continuidad del negocio y responsabilidad de la dirección | Análisis de riesgos, proceso de notificación con plazos, revisión de la cadena de suministro, manual de emergencia y documentación para la dirección |
| RGPD | Base jurídica, minimización de datos, cifrado y control de acceso para los datos de salud, encargo del tratamiento, evaluación de impacto relativa a la protección de datos | Concepto criptográfico, roles y registros, seudonimización en la plataforma de datos, contrato de encargo del tratamiento, colaboración en la evaluación de impacto |
| ISO 22301 | Gestión de la continuidad del negocio con análisis de los procesos críticos, objetivos de recuperación, planes de emergencia y simulacros periódicos | Concepto de redundancia, objetivos de recuperación definidos, manual de emergencia, simulacros bajo carga con actas |
| BSI IT-Grundschutz | Determinación de la necesidad de protección, modelado con módulos del IT-Grundschutz, implementación de los requisitos y evidencia en el concepto de seguridad | Análisis de la necesidad de protección por sistema, concepto de seguridad con módulos del IT-Grundschutz, sistemas reforzados y procesos de operación conforme al IT-Grundschutz |
Preguntas frecuentes
15 respuestas sobre su sector, el proyecto y la operación posterior.
La oferta comprende la integración de centros de control con recepción de llamadas de emergencia, sistema de gestión de emergencias y fuentes externas, la conexión de la radio digital BOS y las alertas con aplicaciones móviles, una operación de alta disponibilidad con recuperación ante desastres, ciberseguridad conforme a KRITIS y NIS2, cifrado y PKI para los datos de intervención, así como plataformas de datos para la planificación de intervenciones. Cada ámbito de actuación se puede encargar por separado o como paquete completo, y si lo desea con operación a cargo de OTOKO®.
Los sistemas redundantes en dos sedes asumen el servicio cuando falla un componente, una sede o una red, y la conmutación se realiza de forma automatizada según procedimientos probados. Niveles de contingencia, como una sede de respaldo o procedimientos manuales preparados, mantienen activa la recepción de llamadas de emergencia hasta que la tecnología vuelve a funcionar. Los simulacros conforme a ISO 22301 muestran periódicamente si los tiempos de recuperación y los procedimientos resisten en un caso real.
A través de la interfaz del centro de control de la red TETRA incorporamos al sistema de gestión de emergencias los mensajes de estado, los mensajes cortos y las posiciones de los vehículos, y devolvemos las órdenes de intervención. La conexión funciona mediante una capa de integración que detecta los fallos de la red de radio y sincroniza los datos en cuanto la conexión se restablece. Activamos las alertas en paralelo a través de buscapersonas, radio y aplicación.
KRITIS exige medidas técnicas y organizativas, detección de ataques y evidencias periódicas ante el BSI, y NIS2 añade gestión de riesgos, plazos de notificación para incidentes significativos, seguridad de la cadena de suministro y responsabilidad de la dirección. Un inventario muestra qué carencias hay que cerrar primero. Trabajamos con operadores de infraestructuras críticas y sectores regulados. Allí, este camino es habitual.
Los datos de salud se cifran en bases de datos, copias de seguridad y dispositivos móviles con claves procedentes de un HSM, los accesos se gestionan mediante roles y tarjeta inteligente o FIDO2, y cada uso de una clave queda registrado. En la plataforma de datos, los modelos trabajan con datos seudonimizados. El concepto criptográfico, los roles y los registros constituyen la evidencia para el delegado de protección de datos.
Cada cambio se verifica en un entorno de pruebas con las interfaces del centro de control, se implanta por etapas fuera de los picos de intervenciones y se acompaña de un plan de reversión. Los sistemas redundantes permiten actualizar una sede mientras la otra se hace cargo de la recepción de llamadas. Acordamos las ventanas de mantenimiento, las vías de escalado y las aprobaciones con la dirección del centro de control.
Sí. Primero podemos delimitar una tarea concreta. Para ello, analizamos sus interfaces con el resto de la infraestructura y acordamos, antes de la implementación, qué servicios forman parte del encargo.
Para empezar basta con una breve descripción del reto, de los sistemas afectados y del resultado que desea. Las fechas conocidas y las personas de contacto adecuadas también ayudan. Los datos de acceso o la documentación confidencial de los sistemas no deben incluirse en una primera solicitud de contacto.
Arquitecto de seguridad: Arquitectura objetivo, concepto de seguridad, evidencias KRITIS y NIS2. Desarrollador de integración: Interfaces, middleware, conexión de radio y alertas. Ingeniero de plataforma: Plataforma redundante, conmutación, recuperación. Especialista en criptografía: PKI, HSM, cifrado de los datos de intervención. Data engineer: Plataforma de datos, modelos, análisis. Dirección de proyecto: Hitos, aceptaciones, informes.
Analizamos los sistemas, las interfaces, el estado de la documentación y las condiciones operativas. Un alcance acordado y los hitos constituyen la base para estimar el esfuerzo. Una duración fija sin estos datos no sería fiable.
Panorama de sistemas, riesgos de fallo, necesidad de protección y carencias respecto a KRITIS y NIS2 Lista de medidas priorizada, catálogo de interfaces, análisis de riesgos, análisis de carencias respecto a KRITIS y NIS2
Proyecto: Proyecto claramente delimitado, como la consolidación de interfaces o la creación de una sede de respaldo, con resultado definido, hitos y aceptación. Refuerzo de equipo: Los desarrolladores de integración, ingenieros de plataforma o especialistas en seguridad trabajan en sus equipos, con sus herramientas y procesos de aprobación, coordinados con los turnos del centro de control. Servicio gestionado: OTOKO® opera la capa de integración, la plataforma o la monitorización de seguridad con niveles de servicio acordados, guardia las 24 horas y los informes que exigen KRITIS y NIS2.
Monitorización, guardia, simulacros, auditorías, transferencia de conocimiento Monitorización, mantenimiento en ventanas, actas de simulacros, acompañamiento en auditorías, traspaso gradual
Esto se puede tener en cuenta ya en el primer concepto. Las interfaces documentadas y las reglas reutilizables sientan las bases para la ampliación. No obstante, cada emplazamiento adicional y cada nuevo sistema se revisan según sus requisitos particulares.
Las responsabilidades, las tareas recurrentes y los procesos de cambio se definen junto con la implementación técnica. La documentación y la transferencia de conocimiento ayudan a su equipo en el día a día. En el alcance del servicio se acuerda qué actividades y qué apoyo continuo se incluyen.
Servicios de emergencia y rescate
Hablemos de cómo integrar su centro de control con tolerancia a fallos y protegerlo como infraestructura crítica.
Concertar una primera reunión













