Menú

Contactar
Logo
Prensa

Nube híbrida y multicloud con OTOKO®

Varias nubes. Un plan claro.

Los sistemas cercanos a producción permanecen en las instalaciones, las nuevas aplicaciones se ejecutan en la nube y algunos servicios provienen de un proveedor adicional. Este tipo de entornos necesita una arquitectura que trascienda los límites entre ubicaciones. OTOKO® conecta el centro de datos, Azure, Telekom T Cloud y otros entornos, y aclara al mismo tiempo quién es responsable de los flujos de datos, los accesos y las incidencias.

Lo que hacemos por usted
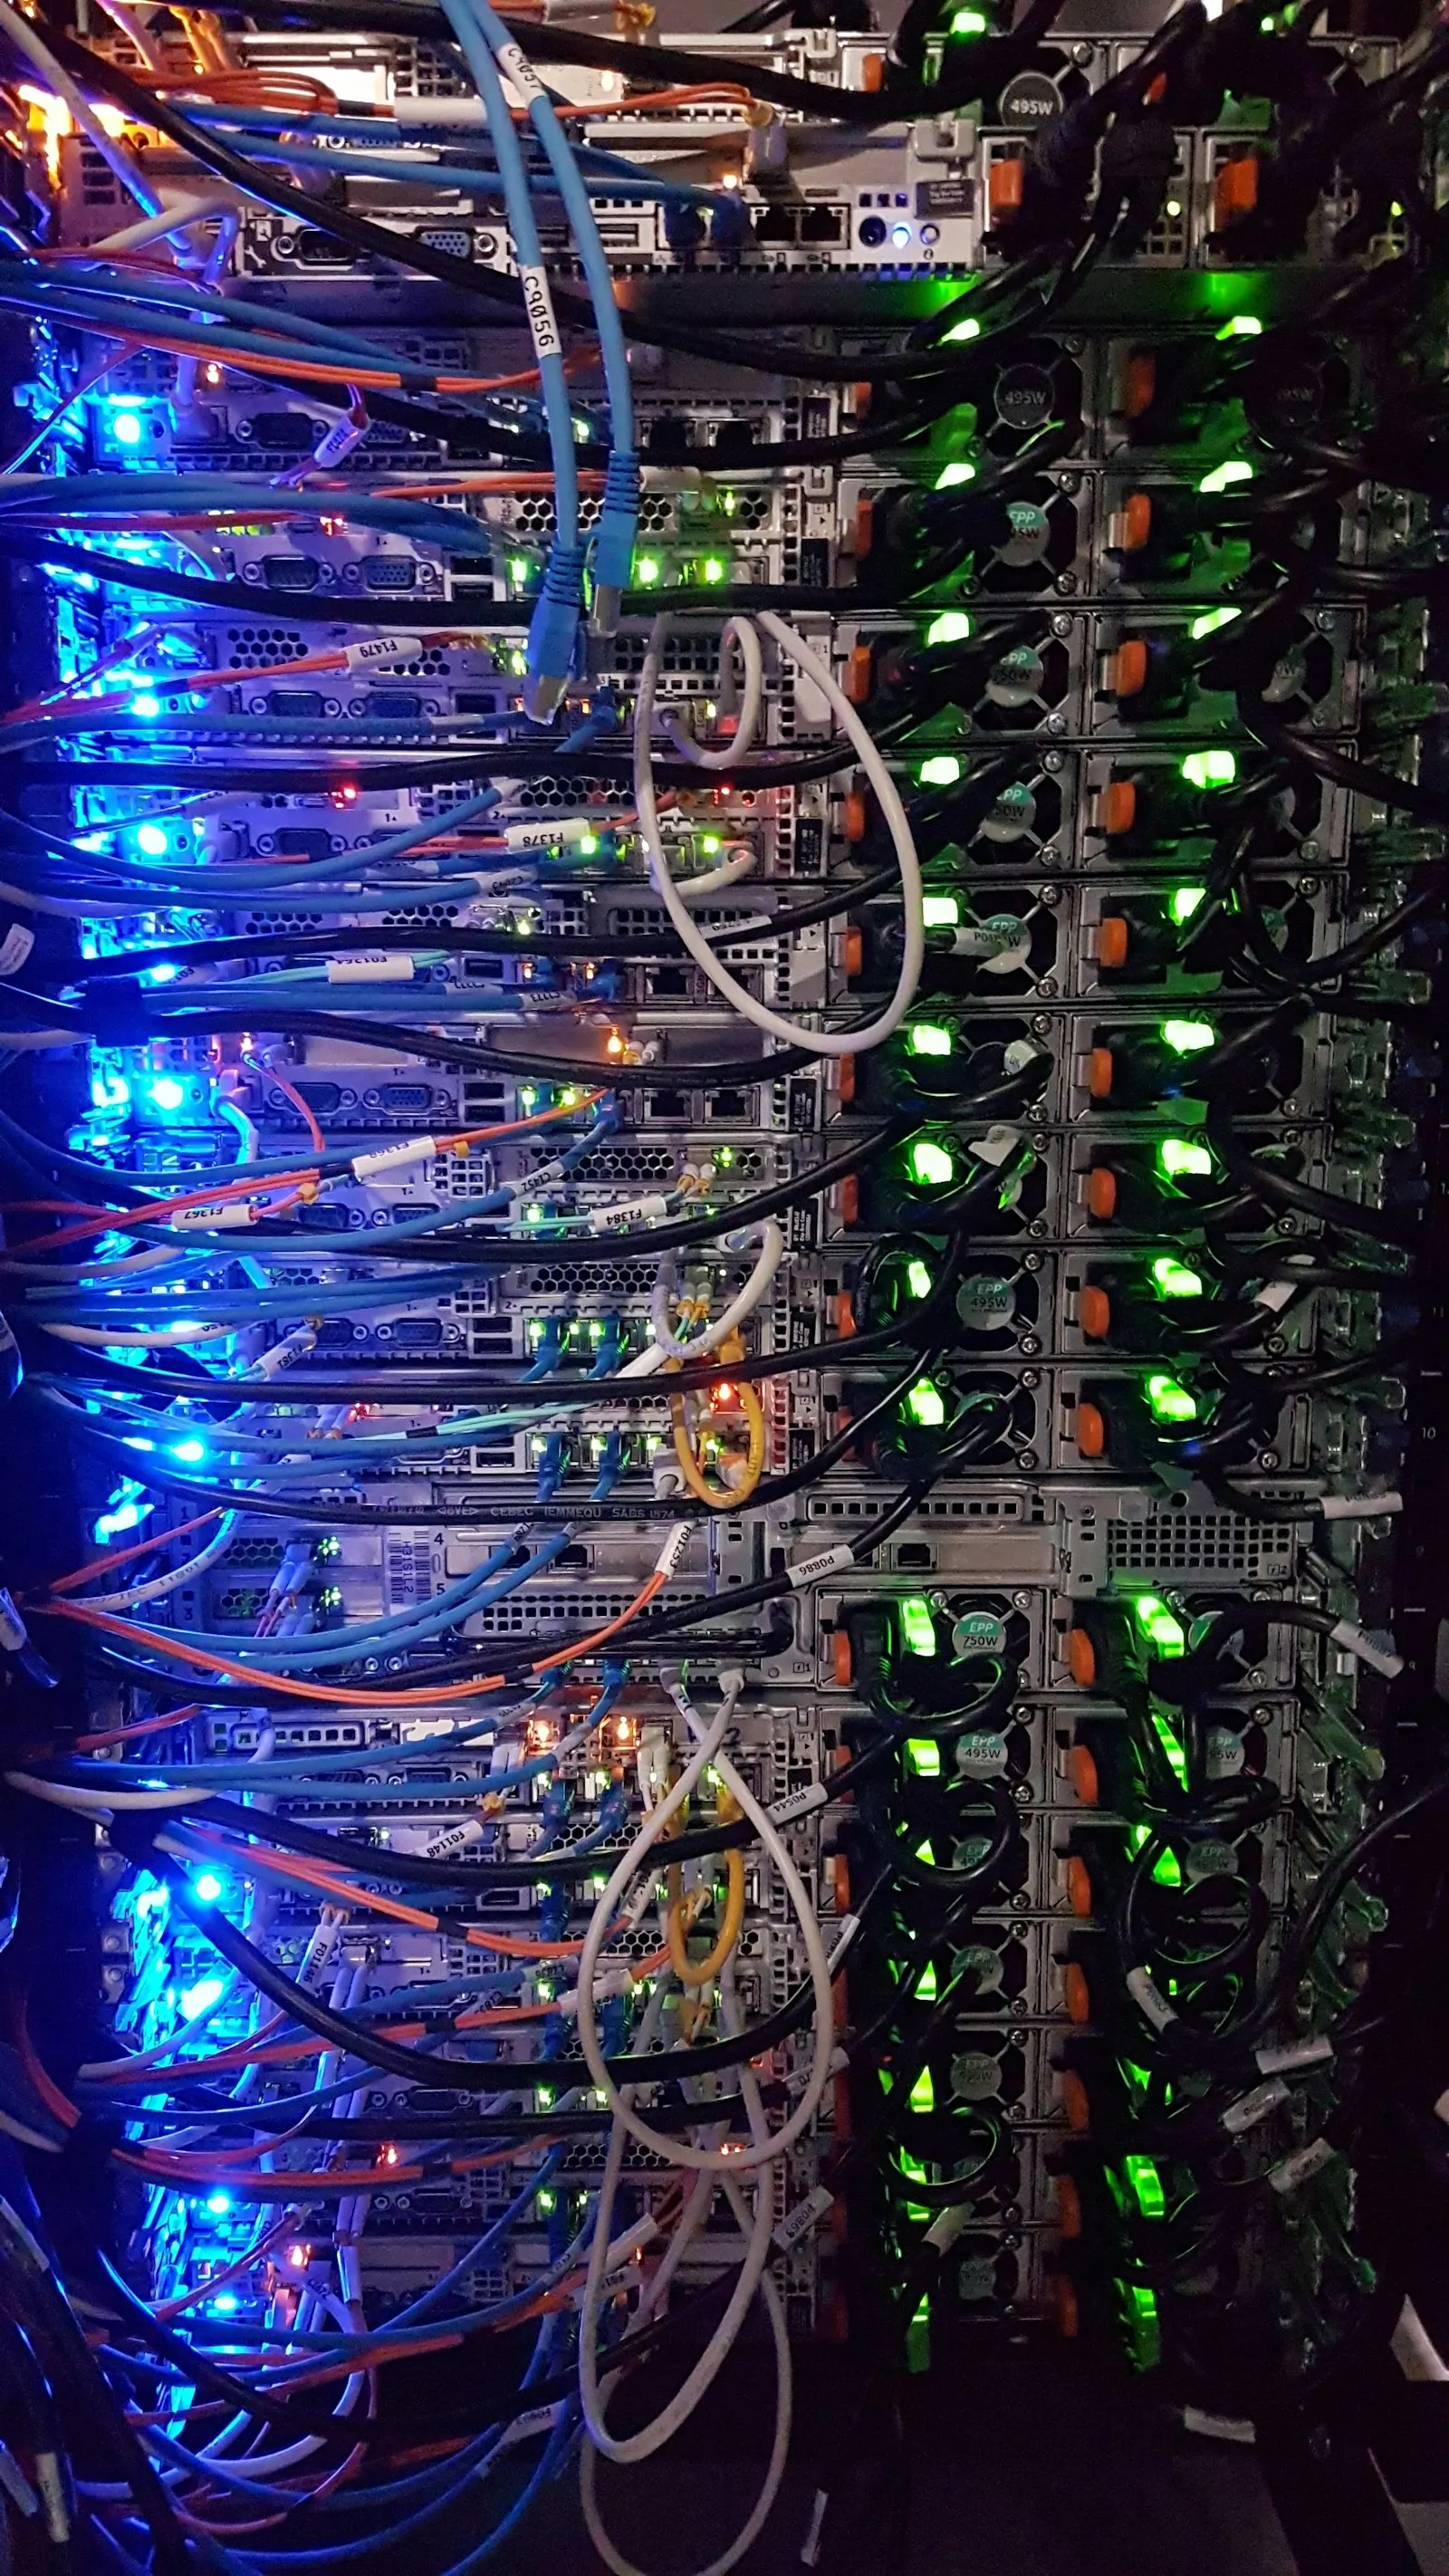
Componentes de red conectados en un rack, imagen simbólica
Nube híbrida y multicloud

Planificación, implementación y operación acordada a cargo de OTOKO®

Imagen simbólica · no es una fotografía de las instalaciones de ningún proveedor

Su encargo a OTOKO®

Los sistemas distribuidos deben funcionar como un todo.

Una plataforma adicional no resuelve automáticamente las dependencias entre aplicaciones. Los datos distribuidos pueden implicar tiempos de respuesta más largos, tráfico de datos adicional y nuevas fuentes de error. Por eso, primero analizamos qué componentes deberían permanecer juntos y qué finalidad de negocio cumple la distribución.

Lo que puede encargarnos

La integración incluye la configuración acordada de red y accesos, así como las pruebas de los flujos de datos implicados. A esto se añade la coordinación de la operación y el escalado más allá de los límites entre proveedores, y la documentación de las dependencias restantes. También se evalúa un posible cambio posterior en cuanto a exportación de datos y esfuerzo.

Los servicios en detalle

Alcance del servicio

Conectar los flujos de datos y ordenar las responsabilidades.

Primero se evalúa la distribución adecuada de las aplicaciones. A continuación vienen las conexiones y los procedimientos operativos comunes. Las dependencias y el esfuerzo de cambio siguen formando parte del análisis, aunque la configuración actual se mantenga inicialmente.

Determinar el lugar adecuado para cada aplicación

Los flujos de datos y los tiempos de respuesta ayudan a decidir dónde debería operarse una aplicación. Se analizan las dependencias de los componentes relacionados. La visión objetivo explica después qué partes se mantienen en sus instalaciones y cuáles pueden distribuirse de forma razonable a otros entornos.

Con lo que su equipo seguirá trabajando

Una asignación de cargas de trabajo con flujos de datos documentados y límites de arquitectura.

Implementación técnica

Ubicación de las cargas de trabajo y flujos de datos

La latencia, el volumen de datos y las dependencias determinan dónde tiene sentido ejecutar las aplicaciones. Comprobamos qué componentes deben permanecer juntos y cuáles pueden comunicarse mediante interfaces definidas. La ubicación de los datos se analiza a lo largo de toda la ruta de procesamiento.


Conectar ubicaciones y nubes

Las conexiones deben funcionar también en condiciones alteradas. Por eso, una vez configuradas las rutas de red y las reglas de acceso previstas, probamos el impacto de una interrupción. Así queda claro qué aplicaciones se ven afectadas y qué reacción operativa es necesaria.

Con lo que su equipo seguirá trabajando

Un modelo de conexión con casos de prueba para la operación normal y las incidencias.

Implementación técnica

VPN, conexiones privadas y DNS

Las conexiones reciben enrutamiento coordinado, resolución de nombres y reglas de acceso. ExpressRoute es una opción de Azure; las conexiones de Telekom y de otras nubes se planifican según la oferta concreta. Los fallos y el ancho de banda disponible forman parte de la evaluación.

Organizar la operación conjunta

Con varios proveedores, una incidencia no puede quedar atrapada entre responsabilidades. Las vías de notificación, la responsabilidad sobre los accesos y la coordinación de cambios se definen conjuntamente. La documentación operativa muestra quién se encarga de un incidente y qué otros participantes deben involucrarse.

Con lo que su equipo seguirá trabajando

Una matriz de responsabilidades y procedimientos de acceso y escalado coordinados.

Implementación técnica

Identidades y operación transversal

Aclaramos cómo acceden los usuarios y los sistemas a los servicios y quién aprueba los cambios. La monitorización y el escalado deben abarcar varios límites de plataforma. Un concepto de operación conjunto hace visibles como responsables a la TI local, al proveedor de nube y a OTOKO®.

Prever un cambio futuro

Un posible cambio de proveedor depende de los formatos de datos, las vías de exportación y los servicios utilizados. Estas dependencias se registran y se evalúan en cuanto a esfuerzo. Además, analizamos el tráfico de datos en curso y las tareas operativas adicionales, para que la distribución siga siendo económicamente justificable.

Con lo que su equipo seguirá trabajando

Un enfoque de salida documentado con las dependencias restantes y las hipótesis de esfuerzo.

Implementación técnica

Portabilidad y planificación de salida

Los contenedores y la Infrastructure as Code pueden favorecer la repetibilidad, pero no hacen que los servicios sean intercambiables de forma automática. Registramos las dependencias específicas de cada plataforma, la exportación de datos y el esfuerzo de cambio. La transferencia de datos continua y las tareas de operación duplicadas también se incluyen en la valoración de costes.

Planificación e implementación en detalle

Varios entornos necesitan una visión conjunta de la aplicación.

Las arquitecturas híbridas y multicloud pueden combinar sistemas existentes con nuevas posibilidades. Sin embargo, introducen interfaces adicionales tanto en la técnica como en la operación. Por eso analizamos primero la finalidad de esta distribución y diseñamos en consecuencia la colaboración entre los entornos.

Deducir el lugar de operación adecuado a partir de las dependencias

Un sistema no puede ubicarse de forma razonable sin conocer sus flujos de datos. Una aplicación operada localmente puede estar estrechamente conectada con una base de datos, la conexión con máquinas o una gestión de usuarios. Si se trasladan partes concretas, los tiempos de respuesta y la dependencia de las conexiones pueden cobrar más importancia. Por eso analizamos junto con usted qué componentes deben permanecer juntos y cuáles pueden operarse realmente por separado. El uso deseado de varios proveedores se evalúa frente a estos requisitos, en lugar de darse por hecho como un fin en sí mismo.

La visión objetivo tiene en cuenta tanto el beneficio para el negocio como el esfuerzo adicional. Los distintos entornos pueden necesitar procedimientos de acceso, herramientas y competencias propios. El tráfico de datos continuo y el soporte de las interfaces compartidas también forman parte del análisis. La decisión documenta por qué una aplicación permanece en un lugar determinado o debe trasladarse a él. Así se crea una arquitectura que sigue siendo comprobable ante cambios posteriores y cuya distribución puede explicarse a partir de los requisitos de sus aplicaciones.

Probar las conexiones con procesos de negocio completos

Que una conexión de red se establezca con éxito no demuestra todavía que la aplicación funcione por completo a través de ella. La resolución de nombres, los permisos de usuario, los accesos a datos y las interfaces externas pueden tener requisitos adicionales. Por eso, durante la implementación se identifican y configuran conjuntamente las vías de comunicación necesarias. A continuación, las personas implicadas del ámbito técnico y de las áreas de negocio comprueban los procesos relevantes. De este modo puede determinarse si el entorno no solo es accesible, sino que también cumple efectivamente las tareas previstas en las nuevas condiciones.

Además, se evalúa qué ocurre en caso de interrupción. ¿Qué componentes siguen siendo utilizables, qué procesos quedan en espera y qué datos deben conciliarse más adelante? Las respuestas determinan qué procedimientos se necesitan en la operación. Las pruebas y la documentación ponen de manifiesto los límites de la arquitectura elegida. Cuando no se alcanza el comportamiento deseado, debe tomarse una decisión consciente sobre ajustes, medidas adicionales o la limitación restante. Esta decisión forma parte de la aceptación de la integración.

Planificar también la responsabilidad y un posible cambio futuro

En una incidencia que afecta a varios entornos, a menudo no está claro de entrada qué parte es la causa. Sin vías de notificación acordadas, varias partes pueden entonces remitirse cada una a un ámbito de responsabilidad distinto. Por eso definimos junto con usted quién recibe una incidencia, qué información se necesita y cómo se involucra a otras personas implicadas. También se describe la coordinación en los cambios, de modo que una intervención en un entorno no tenga efectos inadvertidos en otras aplicaciones o emplazamientos.

Un cambio futuro se analiza a partir de dependencias concretas: la exportación de datos, los servicios utilizados, la configuración y las adaptaciones necesarias en la aplicación. Utilizar varios proveedores no significa automáticamente que una aplicación pueda trasladarse sin más entre ellos. Estos límites se documentan y se estima el posible esfuerzo. Así, su equipo obtiene una base comprensible para futuras decisiones y puede valorar qué preparación sería necesaria para un traslado o una consolidación del conjunto de sistemas.

Así trabajamos juntos

Usted conoce su negocio.
Nosotros asumimos el trabajo cloud acordado.

Usted no tiene que organizar personalmente cada paso técnico. Nosotros documentamos las tareas y las decisiones, e implicamos a su equipo allí donde se necesita su conocimiento o su autorización.

01

Evaluar juntos los flujos de datos

Las dependencias y los requisitos de tiempo de respuesta determinan la distribución adecuada. A partir de ahí, derivamos las conexiones necesarias y las interfaces operativas.

Su contribución: Explique los procesos de negocio críticos e indique los responsables de los entornos implicados.

02

Probar la integración en conjunto

Se configuran las conexiones y los accesos, y se comprueban como rutas de aplicación completas. También se analiza el comportamiento en caso de interrupción.

Su contribución: Involucre a los equipos responsables de cada sistema en las pruebas y en la evaluación del impacto.

03

Superar los límites entre proveedores durante la operación

Las vías de notificación y la coordinación de cambios se documentan para todos los participantes. Las dependencias restantes permanecen visibles para futuras decisiones.

Su contribución: Confirme las personas de contacto y las vías de escalado para cada entorno implicado.

Sala de reuniones en la oficina de OTOKO® en Colonia

Escenario de proyecto de ejemplo

Producción local, portal de clientes en la nube

Así podría ser un proyecto conjunto. El alcance concreto se define a partir de su situación de partida.

  1. La situación de partida

    Los sistemas vinculados a la ubicación deben permanecer donde están, mientras que un portal público necesita evolucionar con flexibilidad.

  2. Nuestro enfoque

    Delimitamos los flujos de datos y planificamos la conexión, las identidades y el comportamiento ante interrupciones de la conexión.

  3. La visión objetivo

    Una arquitectura híbrida documentada conecta ambos mundos con límites de seguridad y de operación claros.

Lo que usted recibe

Resultados con los que
su equipo puede seguir trabajando.

  • Matriz de ubicación con justificación por carga de trabajo

  • Arquitectura de red e identidades en todos los entornos

  • Estrategia de salida con ruta de cambio por aplicación

Del interés al encargo concreto

Así preparamos
su proyecto.

Para la primera reunión, estos documentos todavía no tienen que estar completos. Aclaramos juntos qué información existe y cuál debe complementar la evaluación.

Útil para empezar

  • Ubicaciones, redes y entornos cloud existentes
  • Flujos de datos críticos y requisitos de latencia
  • Requisitos sobre fallos, gestión de datos y cambio de proveedor

Así se convierte en una oferta concreta

El alcance de los servicios, la colaboración de su equipo, los accesos necesarios, los criterios de aceptación y el traspaso se recogen en la oferta. Las tarifas del proveedor, los servicios del proyecto y la operación continua se delimitan de forma transparente.

Hablar sobre la evaluación

Antes de empezar

Sus preguntas.
Respuestas claras.

¿Qué recibimos con Nube híbrida y multicloud?

Matriz de ubicación con justificación por carga de trabajo. Arquitectura de red e identidades en todos los entornos. Estrategia de salida con ruta de cambio por aplicación. Acordamos el alcance y los criterios de aceptación al principio.

¿Podemos empezar con un entorno existente?

Sí. Analizamos sus aplicaciones, interfaces y procesos operativos existentes, y delimitamos juntos los cambios necesarios. Una reconstrucción completa no tiene por qué ser necesaria.

¿Cómo se determinan el esfuerzo y la responsabilidad?

Tras el inventario, acordamos los paquetes de trabajo, las responsabilidades, los criterios de aceptación y el traspaso. De ahí surge una oferta para el alcance concreto del proyecto.

¿Es el multicloud automáticamente más tolerante a fallos?

No. Las identidades, redes o bases de datos compartidas pueden seguir siendo puntos únicos de fallo. Los proveedores adicionales solo mejoran la disponibilidad con una arquitectura de aplicación adecuada y probada.

¿Evita Kubernetes toda dependencia de un proveedor?

No. Las bases de datos, el almacenamiento, las redes y los procesos de operación suelen seguir siendo específicos de cada plataforma. Evaluamos la portabilidad para toda la carga de trabajo.

Nube híbrida y multicloud con OTOKO®

¿Qué ubicaciones y nubes deben trabajar juntas?

Describa las aplicaciones que hoy se comunican más allá de los límites de sus entornos. Juntos analizamos los flujos de datos, los tiempos de respuesta y las responsabilidades, y determinamos qué integración se necesita primero.

Primera reunión sobre Nube híbrida y multicloud

Nuestros socios

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accesibilidad

Adapta la visualización a tus necesidades.

Esta página aún no tiene una versión en lenguaje sencillo.

Actualmente, los ajustes solo se aplican a esta visita. Puedes permitir que se guarden de forma permanente en Configuración de cookies.











