Menú

Contactar
Logo
Prensa

Utimaco HSM: claves en hardware certificado

Utimaco fabrica módulos de seguridad de hardware en Aquisgrán y ofrece tres líneas: aplicaciones generales, pagos y gestión de claves. Elegimos con usted la serie adecuada, la integramos en sus aplicaciones y le acompañamos en la migración a algoritmos poscuánticos.

Probar el producto
  • FIPS 140-3 Level 3
  • Common Criteria EN 419 221-5
  • eIDAS QSCD
  • VS-NfD
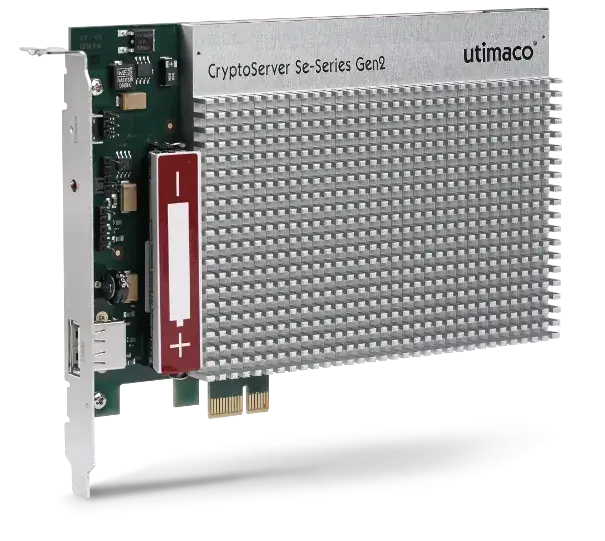
Utimaco u.trust General Purpose HSM de la serie Se como tarjeta PCIe
Imagen del producto: Utimaco

Utimaco de un vistazo

Un módulo de seguridad de hardware genera y almacena claves criptográficas en un dispositivo certificado. La clave nunca sale de ese límite en texto claro, y la aplicación invoca la firma y el descifrado a través de PKCS#11, CNG o CXI. Utimaco cubre con una sola plataforma las aplicaciones generales, los pagos y la gestión de claves.

La criptografía y los módulos de seguridad de hardware son nuestra competencia principal. Conocemos el firmware de Utimaco, la separación en contenedores y las rutas de migración entre CryptoServer y u.trust. Como socio de Trust as a Service, revendedor, distribuidor para EMEA y socio de formación, ofrecemos tecnología, licencias y conocimiento desde un único interlocutor.

General Purpose, Payment, Key Management
FIPS 140-3 Level 3, CMVP 5223
ML-KEM, ML-DSA, LMS, HSS, XMSS
Appliance, tarjeta PCIe, as a Service

OTOKO® y Utimaco

En Utimaco nuestro papel va mucho más allá de la venta, y estamos entre los mayores socios del fabricante a escala mundial. Reunimos cuatro funciones bajo un mismo techo, desde el suministro como servicio hasta la formación de su equipo.

Socio de Trust as a Service

Suministramos los módulos de Utimaco como servicio, con operación, monitorización y una ceremonia de claves documentada.

Revendedor de valor añadido

Los dispositivos y las licencias incluyen dimensionamiento, integración y soporte, y no se limitan a un simple suministro.

Distribuidor de valor añadido para EMEA

Para u.trust LAN Crypt y DiskEncrypt, suministramos productos y damos soporte a socios en Europa, Oriente Medio y África.

Socio de formación exclusivo

Las formaciones de Utimaco se imparten en todo el mundo de forma exclusiva a través de nosotros, desde la administración hasta la gestión de claves.

Las series en detalle

u.trust General Purpose HSM serie Se

La serie Se es la línea actual para aplicaciones generales y la sucesora de los modelos CryptoServer Se. Separa hasta 31 inquilinos en contenedores propios y se puede actualizar en campo a algoritmos poscuánticos.

Ver la imagen del dispositivo
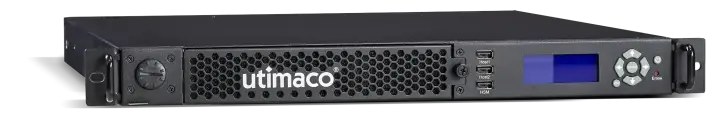
Utimaco u.trust General Purpose HSM como appliance de rack
Appliance de rackImagen del producto: Utimaco

Modelos

u.trust General Purpose HSM serie Se: Modelos
Se100101 operaciones RSA-2048 por segundo
Se2k2.050 operaciones RSA-2048 por segundo
Se5k5.100 operaciones, con 8, 16 o 31 contenedores
Se15k15.000 operaciones RSA-2048 por segundo
Se40k40.000 operaciones, con 8, 16 o 31 contenedores
Formatos
Appliance LAN, Tarjeta PCIe
Operación
Centro de datos propio, General Purpose HSM as a Service, Conexión con AWS, Azure y Google Cloud

Certificaciones

  • FIPS 140-3 Level 3, CMVP 5223
  • FIPS 140-2 Level 3
  • Common Criteria
  • PCI PTS HSM v3

Características

  • Hasta 31 contenedores independientes, cada uno con sus propias particiones PKCS#11
  • Quantum Protect incorpora ML-KEM, ML-DSA, LMS, HSS y XMSS
  • Más paquetes para 5G, blockchain y Double Key Encryption
  • Simulador gratuito para pruebas antes de la compra
  • Firmware propio a través del CryptoServer SDK
Datos del fabricante

u.trust General Purpose HSM serie CSe

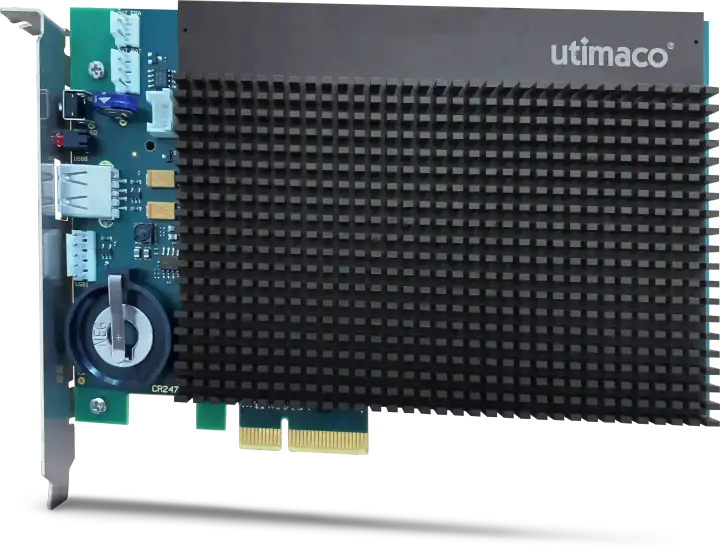
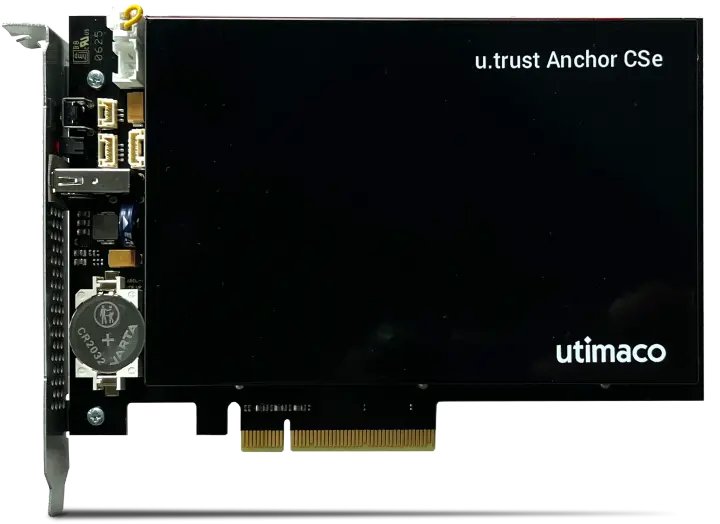
La serie CSe añade a la línea Se el nivel más alto de protección física y se presentó en octubre de 2025. Una lámina sensora activa contra manipulaciones borra las claves en cuanto alguien abre la carcasa.

Ver la imagen del dispositivo
Utimaco u.trust General Purpose HSM de la serie CSe como tarjeta PCIe
Tarjeta PCIeImagen del producto: Utimaco

Modelos

u.trust General Purpose HSM serie CSe: Modelos
CSe100101 firmas RSA-2048 por segundo, un contenedor
CSe2k2.050 firmas por segundo, cuatro contenedores
CSe5k5.100 firmas, con 8, 16 o 31 contenedores
Formatos
Appliance LAN, Tarjeta PCIe
Operación
Centro de datos propio, Hosting en un proveedor de servicios

Certificaciones

  • FIPS 140-3 Level 4 en trámite
  • PCI PTS HSM v3

Características

  • Lámina sensora activa contra manipulaciones con borrado inmediato de claves
  • Hasta 25.000 firmas ECC por segundo
  • Los mismos algoritmos poscuánticos que la serie Se
  • Simulador y paquetes de aplicación para configuraciones eIDAS

Datos del fabricante

CryptoServer General Purpose HSM

El CryptoServer cuenta con las homologaciones que hoy exigen el sector público y los servicios de confianza, entre ellas Common Criteria según EN 419 221-5, eIDAS QSCD y VS-NfD. Para proyectos nuevos incluimos en la planificación el paso a la serie Se de u.trust.

Ver la imagen del dispositivo
Utimaco CryptoServer General Purpose HSM como tarjeta PCIe
Tarjeta PCIeImagen del producto: Utimaco

Modelos

CryptoServer General Purpose HSM: Modelos
Se12Modelo de entrada para cargas de firma reducidas
Se52Carga media en entornos PKI
Se500Carga alta para servicios de confianza
Se1500La carga más alta de la gama CryptoServer
Formatos
Appliance LAN V5, Tarjeta PCIe
Operación
Centro de datos propio, Trust as a Service
Ciclo de vida
Fin de vida útil en marzo de 2027, el sucesor es la serie Se de u.trust General Purpose HSM

Certificaciones

  • FIPS 140-2 Level 3
  • Common Criteria EAL4+ según EN 419 221-5
  • eIDAS QSCD
  • VS-NfD, EU RESTRICTED, NATO RESTRICTED

Características

  • Paquete de aplicación CC eIDAS para firmas remotas según EN 419 241-2
  • Paquete de aplicación VS-NfD para entornos clasificados
  • Interfaces PKCS#11, CNG y CXI
  • Simulador para pruebas y desarrollo
  • También disponible a través de Trust as a Service

Datos del fabricante

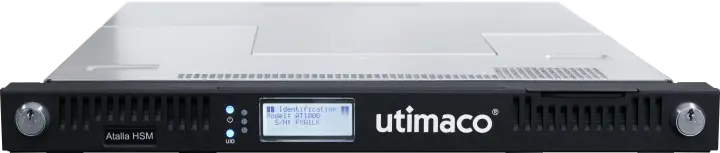
Atalla AT1000 Payment HSM

El AT1000 protege el PIN, los datos de tarjeta y las claves en las operaciones de pago, y supera las evaluaciones que exigen para ello las redes de tarjetas y las autoridades supervisoras. Emisores, adquirentes y proveedores de servicios de pago lo operan en su propio centro de datos o como servicio.

Utimaco Atalla AT1000 Payment HSM como appliance de rack
Appliance de rackImagen del producto: Utimaco

Modelos

Atalla AT1000 Payment HSM: Modelos
AT1000Hasta 10.000 transacciones por segundo
Particiones AT1000Claves y administradores propios por partición
Formatos
Appliance LAN
Operación
Centro de datos propio, Payment HSM as a Service

Certificaciones

  • FIPS 140-3 Level 3
  • FIPS 140-2 Level 4 físico
  • PCI PTS HSM v3
  • PCI PIN y PCI DSS

Características

  • Gestión remota de claves maestras, inyección de claves y firmware
  • Particionamiento para varios inquilinos en un mismo dispositivo
  • Simulador gratuito para pruebas de integración
  • También como Payment HSM as a Service

Datos del fabricante

Enterprise Secure Key Manager

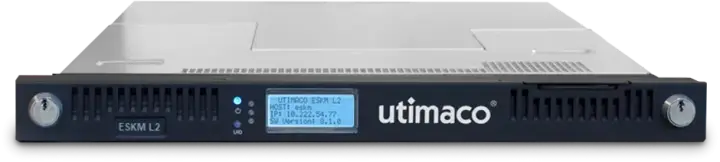
El Enterprise Secure Key Manager administra claves para bases de datos, almacenamiento y aplicaciones mediante KMIP, y libera al HSM de las tareas de administración. Escala desde la instancia virtual hasta la appliance con un módulo de seguridad de hardware integrado.

Utimaco Enterprise Secure Key Manager como appliance de rack
Appliance de rackImagen del producto: Utimaco

Modelos

Enterprise Secure Key Manager: Modelos
ESKM L1Instancia virtual, FIPS 140-2 Level 1
ESKM L2Appliance de 1U para la operación ordinaria
ESKM L3Appliance de 1U con General Purpose HSM integrado
ESKM L4El nivel de equipamiento más alto de la gama
Formatos
Instancia virtual, Appliance de 1U
Operación
Centro de datos propio, Virtualización, as a Service

Certificaciones

  • Common Criteria EAL2+
  • FIPS 140-2 Level 1 para L1
  • FIPS 140-3 Level 2 en trámite

Características

  • KMIP de 1.0 a 2.1 para sistemas de terceros
  • Más de dos millones de claves por clúster
  • Compatibilidad con algoritmos poscuánticos
  • También como Enterprise Key Manager as a Service

Datos del fabricante

Cómo encontrar la serie adecuada

Cuatro preguntas deciden la elección: el nivel de certificación exigido, la carga en firmas por segundo, las interfaces de sus aplicaciones y el modelo de operación. Las aclaramos en un taller y recogemos el resultado en un documento de decisión.

Nivel de certificación

FIPS 140-3 Level 3 cubre el caso habitual, el Level 4 exige una lámina sensora activa y se da en organismos públicos y operadores de infraestructuras críticas. Para los servicios de confianza cuenta Common Criteria según EN 419 221-5 en lugar de FIPS.

Carga e inquilinos

Los modelos difieren hasta en un factor de 400 en operaciones RSA por segundo, desde las 101 del Se100 hasta las 40.000 del Se40k. Quien separa varias aplicaciones elige un modelo con 8, 16 o 31 contenedores.

Interfaces

Sus aplicaciones utilizan PKCS#11, CNG o CXI, y los sistemas de gestión de claves utilizan KMIP. Comprobamos previamente en el simulador si la base de datos, la PKI o el servicio de firma funcionan con el firmware elegido.

Modelo de operación

Puede operar los dispositivos usted mismo, dejar que los operemos nosotros o utilizar Utimaco Trust as a Service. Toda la solución funciona en centros de datos alemanes.

Lo que aportamos en torno a Utimaco

No solo suministramos el dispositivo, sino toda la cadena anterior y posterior: selección, integración, ceremonia de claves, monitorización y operación. Un equipo le acompaña desde el asesoramiento hasta la operación.

  • Consultoría e integración de HSM

    Dimensionamos la serie, configuramos contenedores y particiones, conectamos PKCS#11 y CNG, y documentamos la ceremonia de claves de forma apta para auditorías.

    HSM y gestión de claves

  • Preparación para PQC

    Identificamos qué claves y protocolos se basan en RSA y ECC, y planificamos el cambio a ML-KEM y ML-DSA con el firmware Quantum Protect.

    Criptografía poscuántica

  • Ciberseguridad

    Monitorizamos los dispositivos, separamos la administración de la aplicación, revisamos roles y registros, y conectamos los eventos con su SIEM.

    Ciberseguridad

Normas y evidencias

Estos cinco requisitos determinan en Utimaco la selección y la documentación. Le indicamos qué serie los cumple hoy y qué certificado sigue en trámite.

Requisito / Exige / OTOKO® aporta
RequisitoExigeOTOKO® aporta
FIPS 140-3Módulos criptográficos certificados con un nivel de protección física definidoSerie Se con Level 3 y número CMVP 5223, serie CSe con Level 4 en trámite
Common Criteria EN 419 221-5Módulo de firma certificado para servicios de confianzaCryptoServer con EAL4+ y el paquete de aplicación CC eIDAS
PCI PTS HSMHardware certificado para PIN y claves de tarjetaAtalla AT1000 según v3, además de PCI PIN y PCI DSS
eIDASDispositivo cualificado de creación de firma en el prestador de servicios de confianzaCryptoServer como QSCD, firma remota según EN 419 241-2
BSI VS-NfDHomologación para información clasificada hasta VS-NfDCryptoServer con el paquete VS-NfD, también EU y NATO RESTRICTED

Preguntas frecuentes sobre Utimaco

Temas relacionados

Más información sobre

Utimaco

Utimaco fabrica módulos de seguridad de hardware en Aquisgrán y ofrece tres líneas: aplicaciones generales, pagos y gestión de claves. Elegimos con usted la serie adecuada, la integramos en sus aplicaciones y le acompañamos en la migración a algoritmos poscuánticos.

Nuestros clientes

Nuestros socios

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accesibilidad

Adapta la visualización a tus necesidades.

Esta página aún no tiene una versión en lenguaje sencillo.

Actualmente, los ajustes solo se aplican a esta visita. Puedes permitir que se guarden de forma permanente en Configuración de cookies.