Menu

Contattaci
Logo
Stampa

Utimaco HSM: chiavi in hardware certificato

Utimaco produce moduli di sicurezza hardware ad Aquisgrana e offre tre linee: applicazioni di uso generale, pagamenti e gestione delle chiavi. Scegliamo con voi la serie adatta, la integriamo nelle vostre applicazioni e vi accompagniamo nel passaggio agli algoritmi post-quantistici.

Provate il prodotto
  • FIPS 140-3 Level 3
  • Common Criteria EN 419 221-5
  • eIDAS QSCD
  • VS-NfD
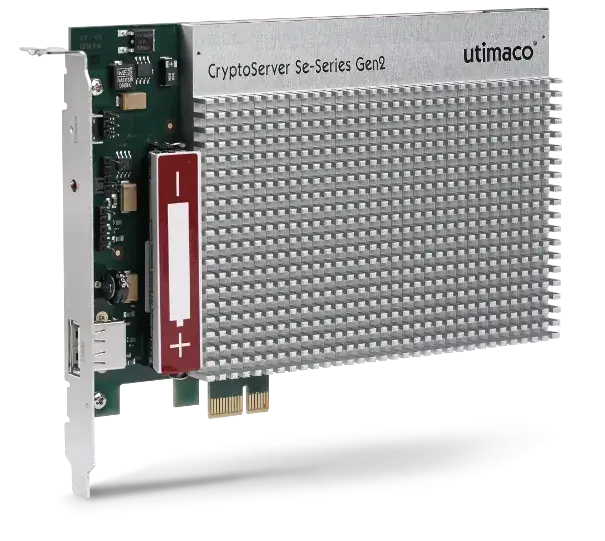
HSM Utimaco u.trust General Purpose della serie Se come scheda PCIe
Immagine del prodotto: Utimaco

Utimaco in sintesi

Un modulo di sicurezza hardware genera e conserva chiavi crittografiche in un dispositivo certificato. La chiave non lascia mai questo perimetro in chiaro: l'applicazione richiama firma e decifratura tramite PKCS#11, CNG o CXI. Con un'unica piattaforma Utimaco copre applicazioni di uso generale, pagamenti e gestione delle chiavi.

Crittografia e moduli di sicurezza hardware sono la nostra competenza principale. Conosciamo il firmware Utimaco, la separazione in container e i percorsi di migrazione tra CryptoServer e u.trust. Come partner Trust as a Service, rivenditore, distributore per l'area EMEA e partner di formazione forniamo tecnologia, licenze e know-how da un unico interlocutore.

General Purpose, Payment, Key Management
FIPS 140-3 Level 3, CMVP 5223
ML-KEM, ML-DSA, LMS, HSS, XMSS
Appliance, scheda PCIe, as a Service

OTOKO® e Utimaco

Con Utimaco il nostro ruolo va ben oltre la vendita: a livello mondiale siamo tra i maggiori partner del produttore. Riuniamo quattro ruoli sotto lo stesso tetto, dalla fornitura come servizio alla formazione del vostro personale.

Partner Trust as a Service

Forniamo i moduli Utimaco come servizio, con gestione operativa, monitoraggio e cerimonia delle chiavi documentata.

Value Added Reseller

Dispositivi e licenze arrivano con dimensionamento, integrazione e supporto, non come semplice fornitura.

Value Added Distributor EMEA

Per u.trust LAN Crypt e DiskEncrypt riforniamo e assistiamo partner in Europa, Medio Oriente e Africa.

Partner esclusivo per la formazione

I corsi di formazione Utimaco passano in esclusiva da noi in tutto il mondo, dall'amministrazione alla gestione delle chiavi.

Le serie nel dettaglio

u.trust General Purpose HSM serie Se

La serie Se è la linea attuale per applicazioni di uso generale e succede ai modelli CryptoServer Se. Separa fino a 31 tenant in container dedicati e può essere aggiornata sul campo agli algoritmi post-quantistici.

Guardate l'immagine del dispositivo
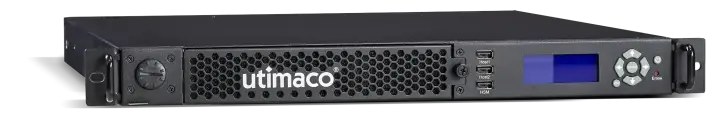
HSM Utimaco u.trust General Purpose come appliance rack
Appliance rackImmagine del prodotto: Utimaco

Modelli

u.trust General Purpose HSM serie Se: Modelli
Se100101 operazioni RSA-2048 al secondo
Se2k2.050 operazioni RSA-2048 al secondo
Se5k5.100 operazioni, a scelta con 8, 16 o 31 container
Se15k15.000 operazioni RSA-2048 al secondo
Se40k40.000 operazioni, a scelta con 8, 16 o 31 container
Fattori di forma
Appliance LAN, Scheda PCIe
Modalità di esercizio
Data center proprio, General Purpose HSM as a Service, Connessione ad AWS, Azure e Google Cloud

Certificazioni

  • FIPS 140-3 Level 3, CMVP 5223
  • FIPS 140-2 Level 3
  • Common Criteria
  • PCI PTS HSM v3

Caratteristiche

  • Fino a 31 container separati, ciascuno con proprie partizioni PKCS#11
  • Quantum Protect fornisce ML-KEM, ML-DSA, LMS, HSS e XMSS
  • Pacchetti aggiuntivi per 5G, blockchain e Double Key Encryption
  • Simulatore gratuito per i test prima dell'acquisto
  • Firmware personalizzato tramite il CryptoServer SDK
Dati del produttore

u.trust General Purpose HSM serie CSe

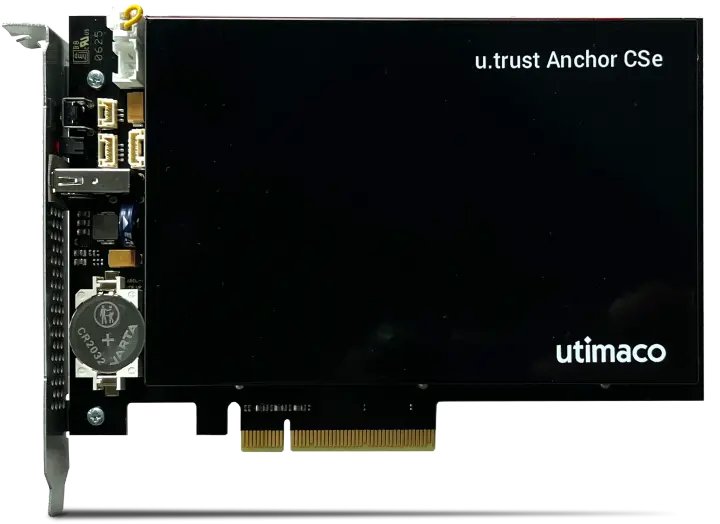
La serie CSe aggiunge alla linea Se il massimo livello di protezione fisica ed è stata presentata nell'ottobre 2025. Una pellicola sensoriale attiva anti-manomissione cancella le chiavi non appena qualcuno apre l'involucro.

Guardate l'immagine del dispositivo
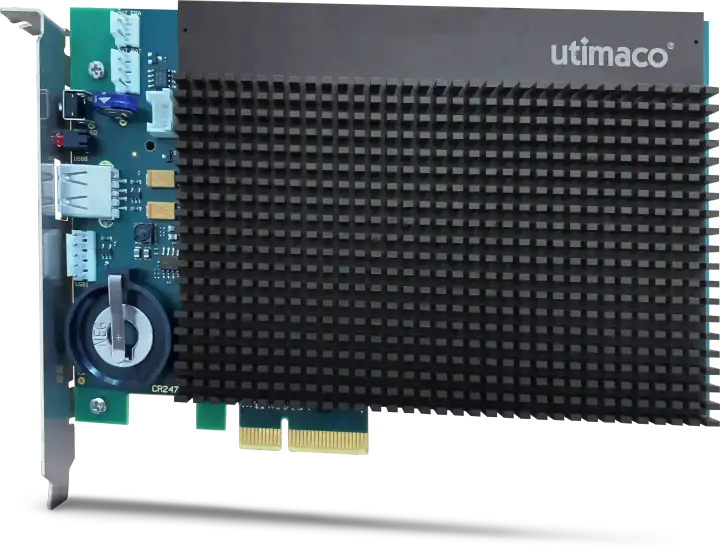
HSM Utimaco u.trust General Purpose della serie CSe come scheda PCIe
Scheda PCIeImmagine del prodotto: Utimaco

Modelli

u.trust General Purpose HSM serie CSe: Modelli
CSe100101 firme RSA-2048 al secondo, un container
CSe2k2.050 firme al secondo, quattro container
CSe5k5.100 firme, a scelta con 8, 16 o 31 container
Fattori di forma
Appliance LAN, Scheda PCIe
Modalità di esercizio
Data center proprio, Hosting presso un fornitore di servizi

Certificazioni

  • FIPS 140-3 Level 4 in corso di certificazione
  • PCI PTS HSM v3

Caratteristiche

  • Pellicola sensoriale attiva anti-manomissione con cancellazione immediata delle chiavi
  • Fino a 25.000 firme ECC al secondo
  • Stessi algoritmi post-quantistici della serie Se
  • Simulatore e pacchetti applicativi per configurazioni eIDAS

Dati del produttore

CryptoServer General Purpose HSM

Il CryptoServer dispone delle omologazioni oggi richieste nel settore pubblico e per i servizi fiduciari, tra cui Common Criteria secondo EN 419 221-5, eIDAS QSCD e VS-NfD. Per i nuovi progetti pianifichiamo fin dall'inizio il passaggio alla serie u.trust Se.

Guardate l'immagine del dispositivo
HSM Utimaco CryptoServer General Purpose come scheda PCIe
Scheda PCIeImmagine del prodotto: Utimaco

Modelli

CryptoServer General Purpose HSM: Modelli
Se12Livello base per piccoli carichi di firma
Se52Carico medio in ambienti PKI
Se500Carico elevato per servizi fiduciari
Se1500Carico massimo della gamma CryptoServer
Fattori di forma
Appliance LAN V5, Scheda PCIe
Modalità di esercizio
Data center proprio, Trust as a Service
Ciclo di vita
Fine del ciclo di vita a marzo 2027, il successore è la u.trust General Purpose HSM serie Se

Certificazioni

  • FIPS 140-2 Level 3
  • Common Criteria EAL4+ secondo EN 419 221-5
  • eIDAS QSCD
  • VS-NfD, EU RESTRICTED, NATO RESTRICTED

Caratteristiche

  • Pacchetto applicativo CC eIDAS per la firma remota secondo EN 419 241-2
  • Pacchetto applicativo VS-NfD per ambienti classificati
  • Interfacce PKCS#11, CNG e CXI
  • Simulatore per test e sviluppo
  • Disponibile anche tramite Trust as a Service

Dati del produttore

Atalla AT1000 Payment HSM

L'AT1000 protegge PIN, dati delle carte e chiavi nei pagamenti e supera le verifiche richieste a tale scopo dai circuiti di pagamento e dalle autorità di vigilanza. Emittenti, acquirer e prestatori di servizi di pagamento lo gestiscono nel proprio data center o come servizio.

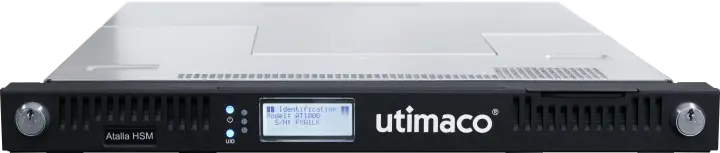
Utimaco Atalla AT1000 Payment HSM come appliance rack
Appliance rackImmagine del prodotto: Utimaco

Modelli

Atalla AT1000 Payment HSM: Modelli
AT1000Fino a 10.000 transazioni al secondo
Partizioni AT1000Chiavi e amministratori separati per ogni partizione
Fattori di forma
Appliance LAN
Modalità di esercizio
Data center proprio, Payment HSM as a Service

Certificazioni

  • FIPS 140-3 Level 3
  • FIPS 140-2 Level 4 per la sicurezza fisica
  • PCI PTS HSM v3
  • PCI PIN e PCI DSS

Caratteristiche

  • Gestione remota di master key, iniezione delle chiavi e firmware
  • Partizionamento per più tenant su un solo dispositivo
  • Simulatore gratuito per i test di integrazione
  • Disponibile anche come Payment HSM as a Service

Dati del produttore

Enterprise Secure Key Manager

L'Enterprise Secure Key Manager gestisce le chiavi per database, storage e applicazioni tramite KMIP e solleva l'HSM dai compiti di amministrazione. Si adatta da un'istanza virtuale fino a un'appliance con modulo di sicurezza hardware integrato.

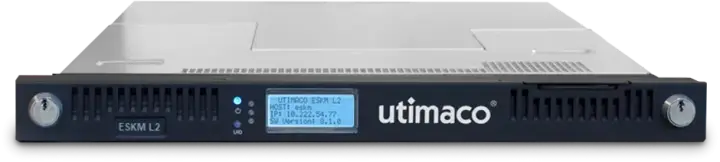
Utimaco Enterprise Secure Key Manager come appliance rack
Appliance rackImmagine del prodotto: Utimaco

Modelli

Enterprise Secure Key Manager: Modelli
ESKM L1Istanza virtuale, FIPS 140-2 Level 1
ESKM L2Appliance 1U per l'esercizio ordinario
ESKM L3Appliance 1U con General Purpose HSM integrato
ESKM L4Massimo livello di espansione della gamma
Fattori di forma
Istanza virtuale, Appliance 1U
Modalità di esercizio
Data center proprio, Virtualizzazione, as a Service

Certificazioni

  • Common Criteria EAL2+
  • FIPS 140-2 Level 1 per L1
  • FIPS 140-3 Level 2 in corso di certificazione

Caratteristiche

  • KMIP da 1.0 a 2.1 per sistemi di terze parti
  • Oltre due milioni di chiavi per cluster
  • Supporto per algoritmi post-quantistici
  • Disponibile anche come Enterprise Key Manager as a Service

Dati del produttore

Come trovare la serie adatta

Quattro domande determinano la scelta: il livello di certificazione richiesto, il carico in firme al secondo, le interfacce delle vostre applicazioni e il modello operativo. Le chiariamo in un workshop e riportiamo il risultato in un documento decisionale.

Livello di certificazione

FIPS 140-3 Level 3 copre la maggior parte dei casi, mentre il Level 4 prevede una pellicola sensoriale attiva e si incontra presso enti pubblici e operatori di infrastrutture critiche. Per i servizi fiduciari conta Common Criteria secondo EN 419 221-5 invece di FIPS.

Carico e tenant

I modelli differiscono di un fattore 400 nelle operazioni RSA al secondo, da 101 per il Se100 a 40.000 per il Se40k. Chi deve separare più applicazioni sceglie un modello con 8, 16 o 31 container.

Interfacce

Le vostre applicazioni usano PKCS#11, CNG o CXI, i sistemi di gestione delle chiavi usano KMIP. Verifichiamo in anticipo nel simulatore se database, PKI o servizio di firma funzionano con il firmware scelto.

Modello operativo

Potete gestire i dispositivi in autonomia, affidarne la gestione a noi oppure utilizzare Utimaco Trust as a Service. L'intera soluzione è eseguita in data center tedeschi.

Cosa offriamo per i prodotti Utimaco

Non forniamo solo il dispositivo, ma l'intera catena prima e dopo: selezione, integrazione, cerimonia delle chiavi, monitoraggio e gestione operativa. Un unico team vi accompagna dalla consulenza all'esercizio.

  • Consulenza e integrazione HSM

    Dimensioniamo la serie, configuriamo container e partizioni, colleghiamo PKCS#11 e CNG e documentiamo la cerimonia delle chiavi a prova di audit.

    HSM e gestione delle chiavi

  • PQC Readiness

    Rileviamo quali chiavi e protocolli si basano su RSA ed ECC e pianifichiamo il passaggio a ML-KEM e ML-DSA con il firmware Quantum Protect.

    Crittografia post-quantistica

  • Cybersecurity

    Monitoriamo i dispositivi, separiamo amministrazione e applicazione, verifichiamo ruoli e log e colleghiamo gli eventi al vostro SIEM.

    Cybersecurity

Norme ed evidenze

Questi cinque requisiti determinano la selezione e la documentazione per Utimaco. Vi diciamo quale serie li soddisfa oggi e quale certificazione è ancora in corso.

Requisito / Cosa richiede / Cosa fornisce OTOKO®
RequisitoCosa richiedeCosa fornisce OTOKO®
FIPS 140-3Moduli crittografici certificati con livello di protezione fisica definitoSerie Se con Level 3 e numero CMVP 5223, serie CSe con Level 4 in corso di certificazione
Common Criteria EN 419 221-5Modulo di firma certificato per servizi fiduciariCryptoServer con EAL4+ e il pacchetto applicativo CC eIDAS
PCI PTS HSMHardware certificato per PIN e chiavi delle carteAtalla AT1000 secondo v3, più PCI PIN e PCI DSS
eIDASDispositivo per la creazione di una firma elettronica qualificata presso il prestatore di servizi fiduciariCryptoServer come QSCD, firma remota secondo EN 419 241-2
BSI VS-NfDOmologazione per informazioni classificate fino a VS-NfDCryptoServer con pacchetto VS-NfD, anche EU e NATO RESTRICTED

Domande frequenti su Utimaco

Temi correlati

Volete saperne di più su

Utimaco

Utimaco produce moduli di sicurezza hardware ad Aquisgrana e offre tre linee: applicazioni di uso generale, pagamenti e gestione delle chiavi. Scegliamo con voi la serie adatta, la integriamo nelle vostre applicazioni e vi accompagniamo nel passaggio agli algoritmi post-quantistici.

I nostri clienti

I nostri partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilità

Adatta la visualizzazione alle tue esigenze.

Per questa pagina non è ancora disponibile una versione in linguaggio semplice.

Le impostazioni valgono attualmente per questa visita. Puoi consentirne il salvataggio permanente nelle impostazioni cookie.