Cifratura
Cifratura di file e cartelle
Cifratura dei file per piccole, medie e grandi imprese: pianificazione, introduzione e gestione di LAN Crypt. Impiego standard e VS-NfD trattati separatamente.
Scoprite il servizio ®
Cybersecurity con OTOKO®
Cifriamo file e supporti dati, proteggiamo i punti di ingresso dei file con OPSWAT MetaDefender e verifichiamo il vostro software, la vostra infrastruttura cloud e le vostre applicazioni AI alla ricerca di vulnerabilità sfruttabili. Dalla prima protezione in una piccola azienda fino a progetti con requisiti VS-NfD e NATO RESTRICTED.
Trovate la protezione adatta
Analisi · Integrazione · risultati verificabili
OTOKO® × OPSWAT / Colonia 2026

Come partner OPSWAT in Germania uniamo la selezione dei prodotti e l'attuazione tecnica a un confronto diretto. Nel 2026 abbiamo tenuto l'OPSWAT Bootcamp a Colonia. Il video offre uno sguardo sul lavoro svolto insieme, sulle conversazioni e sulla formazione in loco.
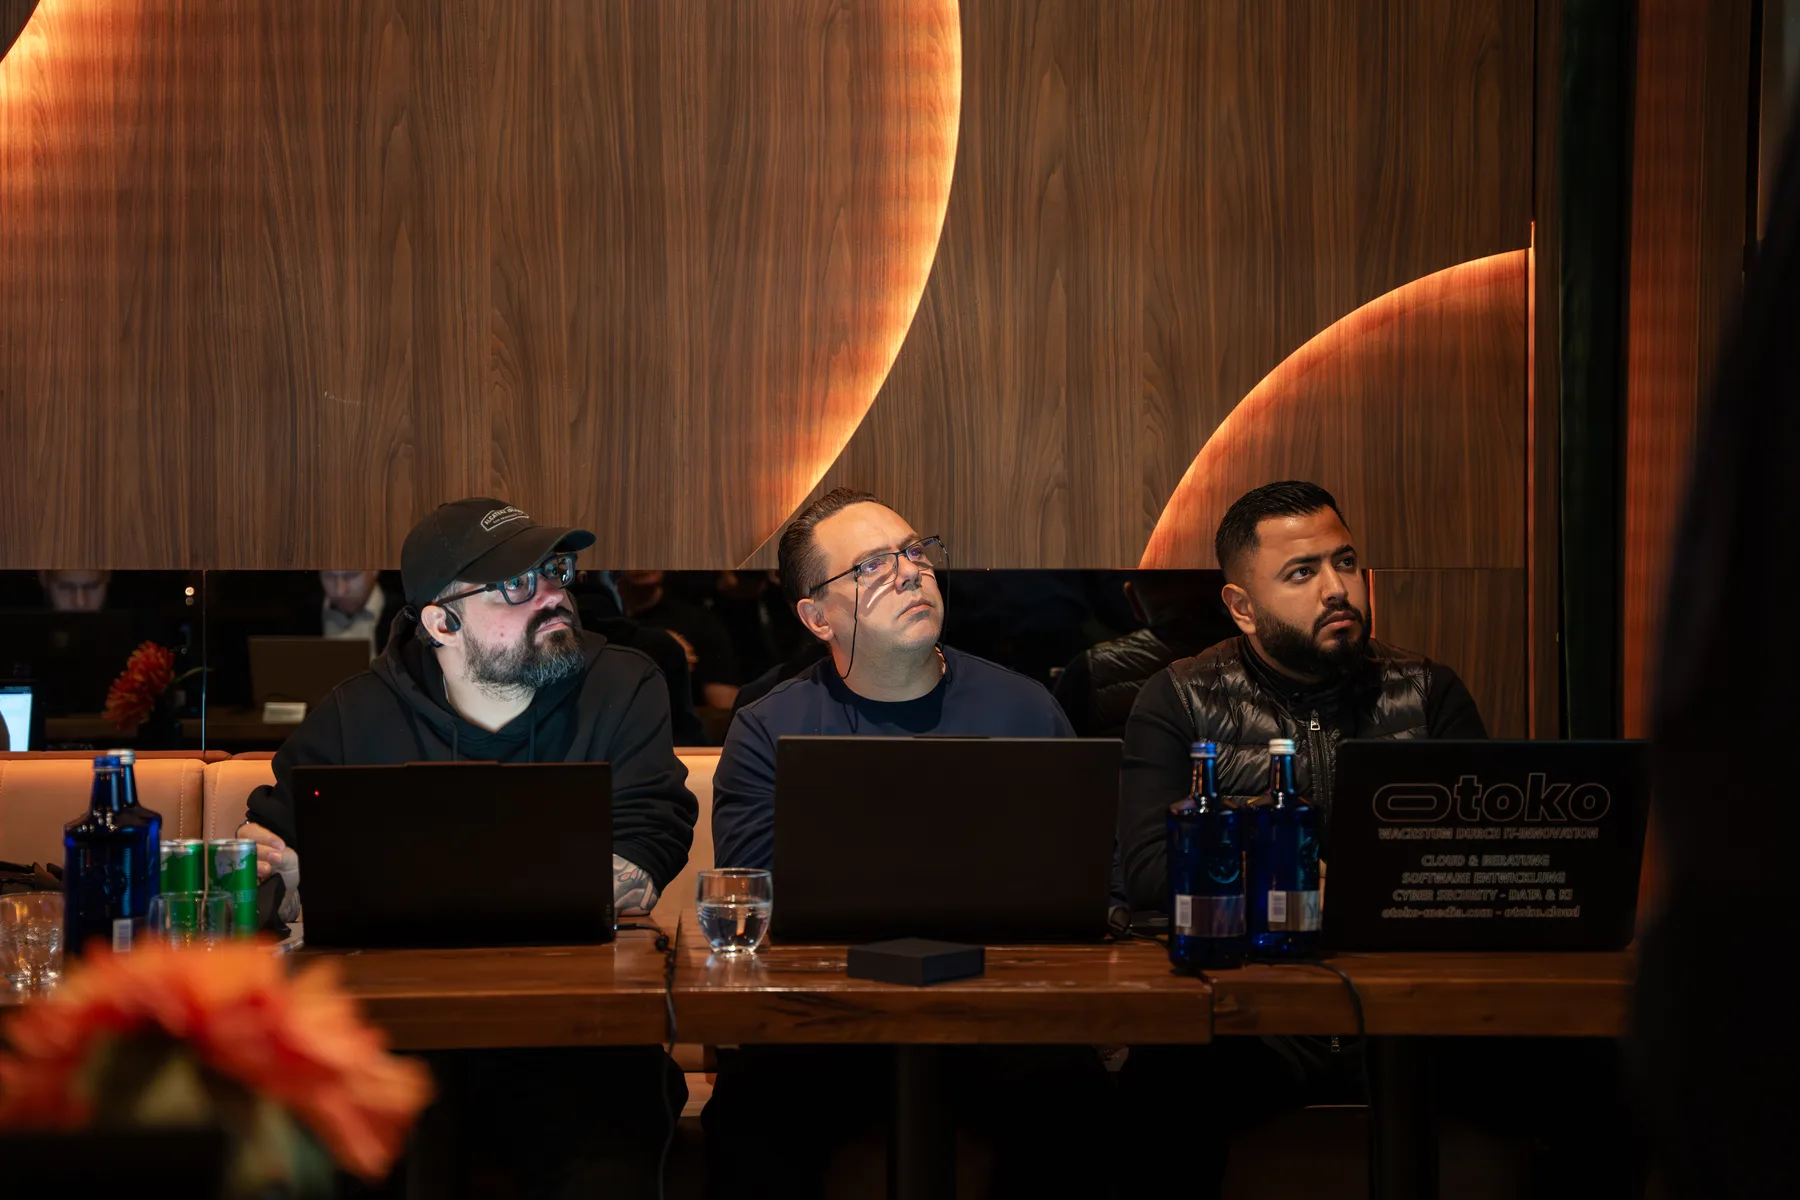
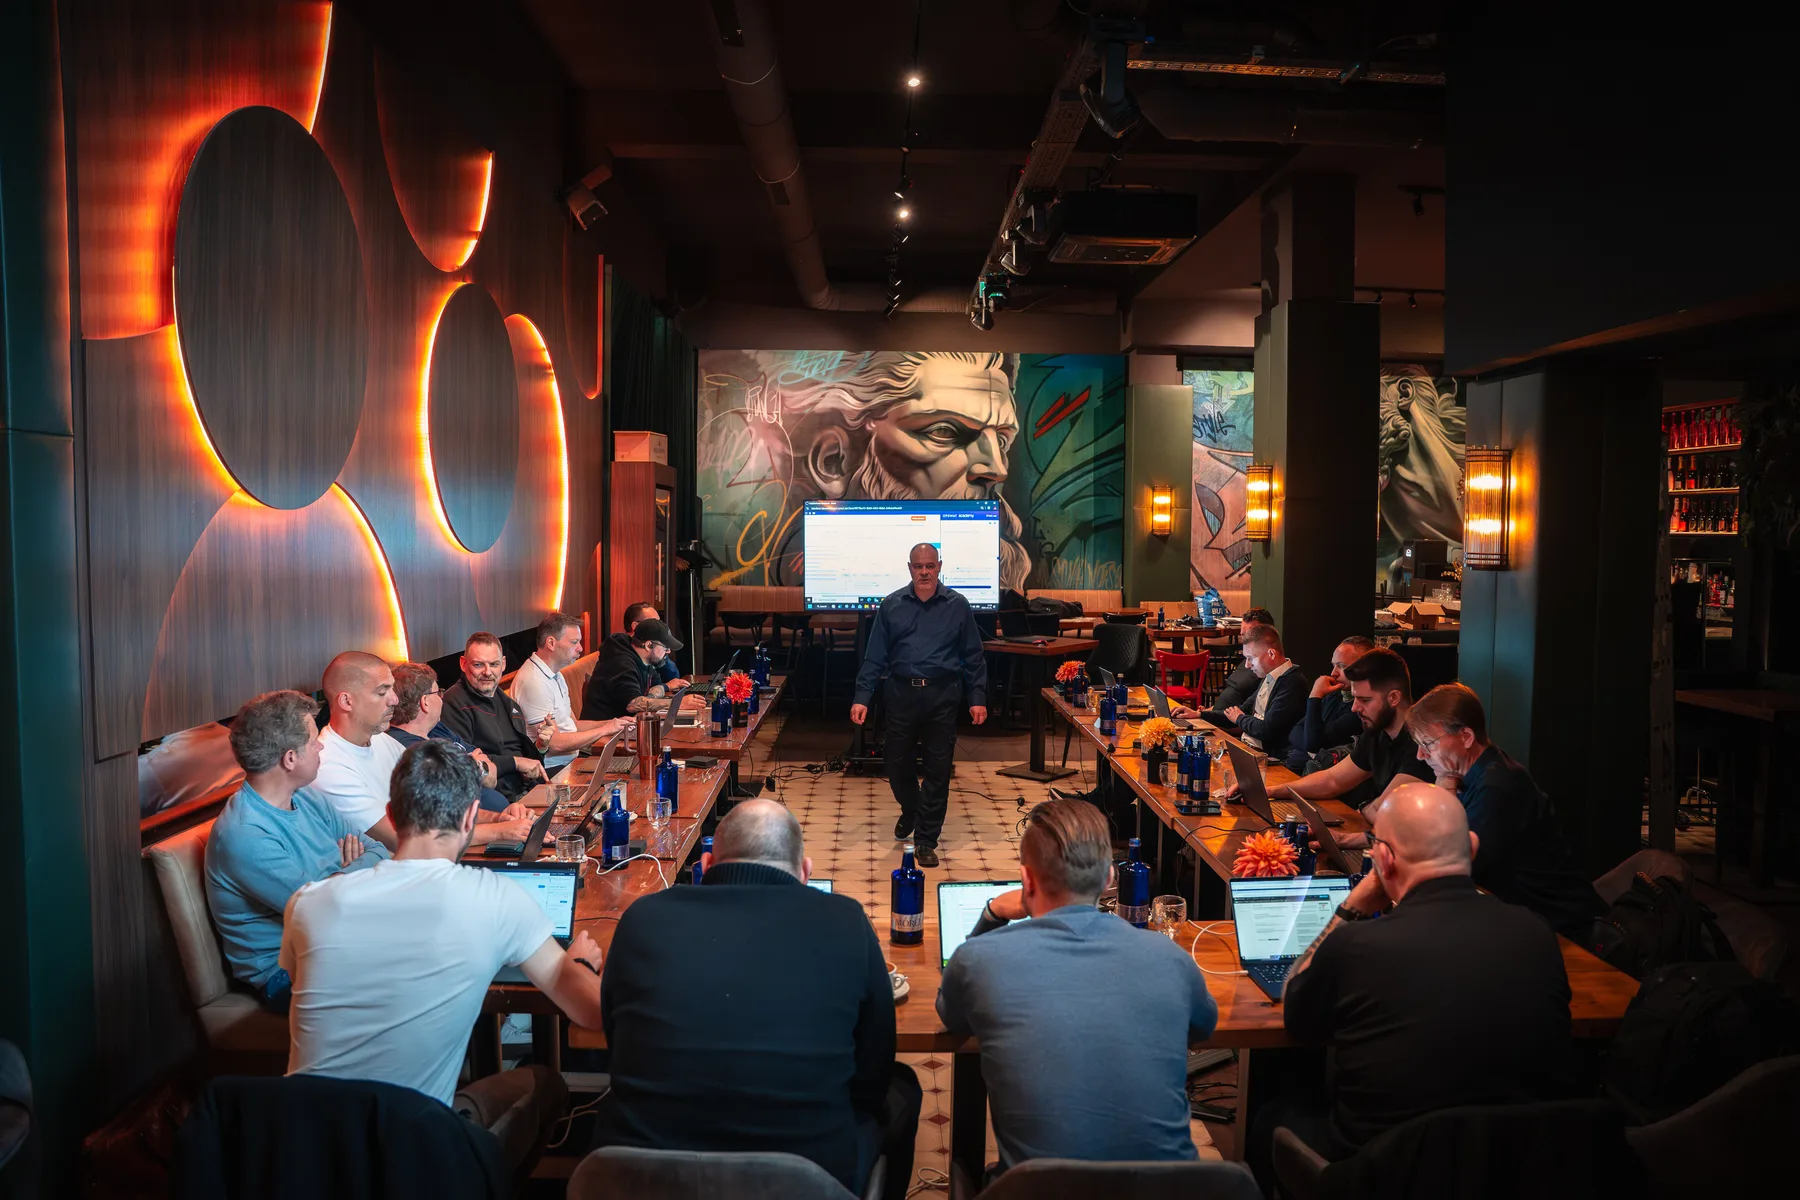
Nel video: impressioni dalla sala di formazione, conversazioni con i partecipanti e la consegna dei materiali di partecipazione. Le foto mostrano il nostro team e la sessione di gruppo a Colonia.
Scoprite la sicurezza dei file OPSWAT con OTOKO®Know-how nell'analisi del software: comprendere le cause degli errori e rendere i rilievi tecnici utilizzabili per i team di sviluppo.
Il team globale di OTOKO® unisce sviluppo software, infrastruttura e realizzazione di progetti IT complessi.
Determina l'architettura, l'ambito di verifica e le evidenze necessarie: dalla quotidianità aziendale al progetto particolarmente sensibile.
Nove temi. Compiti concreti.
Un disco rigido smarrito, una candidatura manipolata e un accesso ai dati di clienti altrui richiedono risposte diverse. Scegliete l'ambito in cui nasce il vostro rischio. In ogni pagina dedicata trovate i servizi che offriamo, le domande di pianificazione e uno scenario di progetto concreto.
Cifratura
Cifratura dei file per piccole, medie e grandi imprese: pianificazione, introduzione e gestione di LAN Crypt. Impiego standard e VS-NfD trattati separatamente.
Scoprite il servizioCifratura
DiskEncrypt per dispositivi aziendali: approvvigionamento, rollout, ripristino e supporto. Dalla piccola azienda alla grande impresa, con variante separata per VS-NfD.
Scoprite il servizioCifratura
Chiavette USB, SSD e hard disk cifrati dalle piccole imprese alle grandi aziende. Supporti standard e Kobra VS per requisiti di protezione particolari.
Scoprite il servizioSicurezza dei file
Integrare OPSWAT MetaDefender Core: multiscanning, CDR, riconoscimento del tipo di file, DLP e SBOM per upload, download e trasferimenti di file controllati.
Scoprite il servizioOffensive Security
Pentest autorizzati per SaaS, API, applicazioni PaaS e software legacy: logica di business, separazione dei tenant, evidenza e correzione con OTOKO®.
Scoprite il servizioOffensive Security
OTOKO® verifica in modo autorizzato reti, configurazione cloud e IaaS: percorsi di accesso, identità, segmentazione, risultati classificati per priorità e retest.
Scoprite il servizioOffensive Security
OTOKO® analizza applicazioni AI: accessi ai dati, prompt injection, RAG, diritti degli agenti e chiamate sicure agli strumenti. Con 15 anni di esperienza nell'analisi del software.
Scoprite il servizioAmbienti sensibili
Pianificare progetti di cifratura per VS-NfD e NATO RESTRICTED: verificare separatamente omologazione del prodotto, esercizio e requisiti del personale, incluso l'Ü3.
Scoprite il servizioOffensive Security
Concordate il risultato, definite un importo fisso: se nel pentest autorizzato l'evidenza concordata non viene fornita, il compenso legato al risultato non è dovuto.
Scoprite il servizioUtimaco / OTOKO®

Distributore esclusivo per l'area EMEA di DiskEncrypt e u.trust LAN Crypt. Il vostro partner per personalizzazioni specifiche per il cliente, installazione, messa in esercizio, manutenzione e supporto dal livello 1 al livello 3.
Cifratura di file e cartelle
Proteggere in modo mirato i file riservati e controllare gli accessi tramite un modello di ruoli e chiavi pianificato. OTOKO® fornisce u.trust LAN Crypt e integra la soluzione nei vostri archivi di file, nei flussi di lavoro e nell'amministrazione.
Per piccole imprese, medie imprese e grandi aziende: impiego standard e versioni dedicate per informazioni classificate. Adeguiamo licenze, numero di utenti e assistenza alla vostra organizzazione.
La presente scheda indica VS-NfD. Per questa versione non è riportata alcuna omologazione UE o NATO.
Cifratura del disco
Proteggere i dati memorizzati sui dispositivi aziendali dalla lettura non autorizzata. OTOKO® fornisce DiskEncrypt e si occupa dell'integrazione di autenticazione, gestione delle chiavi, rollout dei dispositivi e ripristino.
Per piccole imprese, medie imprese e grandi aziende: impiego standard e versioni dedicate per informazioni classificate. Adeguiamo licenze, numero di utenti e assistenza alla vostra organizzazione.
Le informazioni si riferiscono alle versioni indicate e alle rispettive condizioni di impiego e di esercizio. Prima dell'attuazione, gli adattamenti e le modifiche specifici per il cliente vengono verificati per valutarne l'effetto sull'ambito di omologazione. Elenco BSI dei prodotti omologati.
Kobra Infosec GmbH / Supporti di archiviazione esterni
Oltre ai supporti di archiviazione standard cifrati, offriamo questa famiglia di prodotti per ambiti di impiego particolarmente sensibili. È utilizzabile anche per i normali dati aziendali riservati; l'impiego con informazioni classificate richiede inoltre l'omologazione e la modalità di esercizio adeguate.
OTOKO® è partner e distributore per MENA, APAC e lo Spazio economico europeo (SEE). Offriamo condizioni di progetto interessanti per il vostro approvvigionamento, calibrate su quantità, dotazione e area di impiego.
Supporto dati esterno cifrato
Per rendere disponibili e consegnare in mobilità grandi quantità di dati. Definiamo con voi la versione e la capacità necessarie in base al vostro fabbisogno di approvvigionamento e pianifichiamo come il supporto viene distribuito, trasportato e ritirato.
Chiavetta USB-C cifrata
Per supporti dati compatti e trasportabili in flussi di lavoro chiaramente regolamentati. Utenti autorizzati, sistemi di destinazione previsti e la gestione in caso di perdita fanno parte della scelta tanto quanto la capacità di memoria adeguata.
In linea con il vostro lavoro quotidiano
Spesso i documenti sensibili si trovano contemporaneamente su notebook, file server e cartelle condivise. Vi aiutiamo a mettere ordine in questi percorsi dei dati e a costruire una protezione che il vostro team sia in grado di gestire. Ne fanno parte autorizzazioni, una gestione regolamentata della perdita di dispositivi e un ripristino testato. Le misure di sicurezza vengono realizzate per fasi in ordine di priorità, in modo da tenere conto dell'attività quotidiana e della capacità di assistenza disponibile.
Un prodotto SaaS deve separare tra loro i dati dei clienti, controllare i caricamenti e distribuire in sicurezza le nuove funzionalità. Consideriamo insieme applicazione, API, servizi di piattaforma e accessi operativi. Per le funzionalità AI si aggiungono fonti dei dati, risposte del modello e permessi degli strumenti. I rilievi vengono presentati in modo che i responsabili di prodotto ne comprendano il significato e gli sviluppatori possano correggerne la causa in modo mirato.
In questo caso un buon prodotto tecnico da solo non basta. Categoria delle informazioni, omologazione valida, configurazione approvata, processi operativi e autorizzazione di accesso devono essere coerenti tra loro. Pianifichiamo la realizzazione tecnica in base a queste prescrizioni. I requisiti per Ü1, Ü2 o Ü3, così come i canali di comunicazione consentiti, vengono chiariti con i responsabili competenti prima di trasferire informazioni sensibili o accessi ai sistemi.
Pentesting / Result as a Service
Volete sapere se un determinato attacco alla vostra applicazione o infrastruttura è effettivamente possibile? Concordiamo in anticipo quale problema di sicurezza debba essere dimostrato all'interno dell'ambito autorizzato. Se non riusciamo a fornire la dimostrazione concordata, non pagate il compenso del pentest legato al risultato.
Affinché il modello sia chiaro per entrambe le parti, definiamo per iscritto i diritti di verifica, i presupposti, la qualità della dimostrazione e il collaudo. Non consideriamo automaticamente una segnalazione qualsiasi come risultato raggiunto. Nella pagina di dettaglio mostriamo come una domanda di sicurezza si trasforma in un accordo sul risultato chiaro e affidabile.
Il modello di compenso in dettaglio
Dal singolo modulo a una protezione senza discontinuità
Un portale clienti riceve un file. Prima che un dipendente lo apra, viene verificato ed eventualmente sanificato. Nell'archiviazione interna, ruoli e cifratura garantiscono la protezione degli accessi. Sul dispositivo mobile si aggiunge la cifratura del supporto dati. Un test applicativo verifica a sua volta se un altro cliente potrebbe recuperare il file tramite una richiesta manipolata.
Coordiniamo questi passaggi tra loro: chi può decifrare? Dove viene eseguita la scansione? Cosa succede in caso di errore? Quali evidenze vengono conservate? Ne risulta un processo tracciabile con responsabilità chiare.
Orientamento per il vostro progetto
Per prima cosa determiniamo quali informazioni, applicazioni e processi aziendali devono essere protetti. Ne ricaviamo una sequenza gestibile: ad esempio chiarire accesso e ripristino, cifrare i dispositivi mobili e proteggere il caricamento pubblico dei file. Un pentest viene pianificato dove i suoi risultati permettono decisioni concrete. Ottenete un avvio ben delimitato, con responsabilità e risultati di lavoro verificabili.
Le due soluzioni coprono situazioni diverse. La cifratura del disco protegge i dati memorizzati su un supporto spento o correttamente bloccato, nei limiti della rispettiva soluzione. La cifratura dei file può applicare le autorizzazioni indipendentemente dai luoghi di archiviazione e dai percorsi di trasmissione. Se entrambe siano opportune dipende dalla gestione dei dispositivi, dalla collaborazione, dai percorsi dei dati e dal fabbisogno di protezione. Un utente già autenticato e autorizzato resta un caso di sicurezza a sé.
Adeguiamo l'ambito all'impiego previsto: da una rete aziendale gestibile fino a un progetto con informazioni classificate. Per VS-NfD o NATO RESTRICTED vengono verificati i prodotti specifici, le versioni, le condizioni di impiego e il piano operativo. Se un incarico richiede personale sottoposto a verifica di sicurezza, le evidenze e gli accessi necessari vanno chiariti in anticipo per il singolo progetto. Ü3 indica una verifica di sicurezza delle persone, non un livello di cifratura.
Prima dell'inizio concordiamo un importo fisso e un rilievo di sicurezza concreto, da dimostrare in modo riproducibile all'interno di un ambito di verifica consentito. Se questa dimostrazione concordata non viene fornita, il compenso del pentest legato al risultato non è dovuto. Il criterio di valutazione del risultato, i presupposti e il collaudo vengono definiti per iscritto. La correzione, la consulenza aggiuntiva o i retest vengono fatturati solo su incarico separato. Un test senza un rilievo corrispondente non è una garanzia di sicurezza completa.
Questo va chiarito prima della decisione sull'architettura. A seconda della versione, MetaDefender può essere gestito anche in un ambiente proprio. Trasferimento dei dati, analisi esterna, telemetria e canali di aggiornamento devono essere adeguati alla rispettiva classe di dati. Uno scanner on-premise, da solo, non rende ancora ammissibile un passaggio tra reti classificate. Consideriamo quindi l'intero processo di approvazione e gli enti responsabili.
Un rilievo utilizzabile descrive i presupposti, le funzioni interessate, i passaggi per riprodurlo, gli effetti tecnici e la sua collocazione nel processo aziendale. Discutiamo con il vostro team in quale punto andrebbe corretta la causa. Se concordato, un retest verifica la correzione specifica. Per le applicazioni AI consideriamo inoltre la variabilità del modello, le fonti dei dati e le autorizzazioni degli strumenti collegati.
Il passo successivo
Descrivete la vostra situazione di partenza e il risultato desiderato. Per un progetto con informazioni classificate è sufficiente, in un primo momento, una descrizione non classificata dell'incarico. Il canale di scambio adatto e i presupposti necessari li chiariamo poi insieme.
Parliamo del vostro progetto di cybersecurity.











