加密
文件与文件夹加密
面向小型企业、中型企业和大型企业的文件加密:规划、部署并运维 LAN Crypt。标准应用场景与 VS-NfD(德国限制级涉密信息)分开考虑。
了解该服务 ®
OTOKO® 提供的网络安全服务
我们对文件和存储介质进行加密,使用 OPSWAT MetaDefender 保护文件接收环节,并对您的软件、云基础设施和人工智能应用进行检测,找出可被利用的漏洞。从小型企业的初步安全防护,到符合 VS-NfD 和 NATO RESTRICTED 要求的项目,我们都能提供支持。
找到合适的防护方案
分析 · 集成 · 可核验的成果
OTOKO® × OPSWAT / 科隆 2026

作为 OPSWAT 在德国的合作伙伴,我们将产品选型与技术实施同直接交流相结合。2026 年,我们在科隆举办了 OPSWAT Bootcamp 培训营。这段视频呈现了双方的协作、交流以及现场培训的情景。
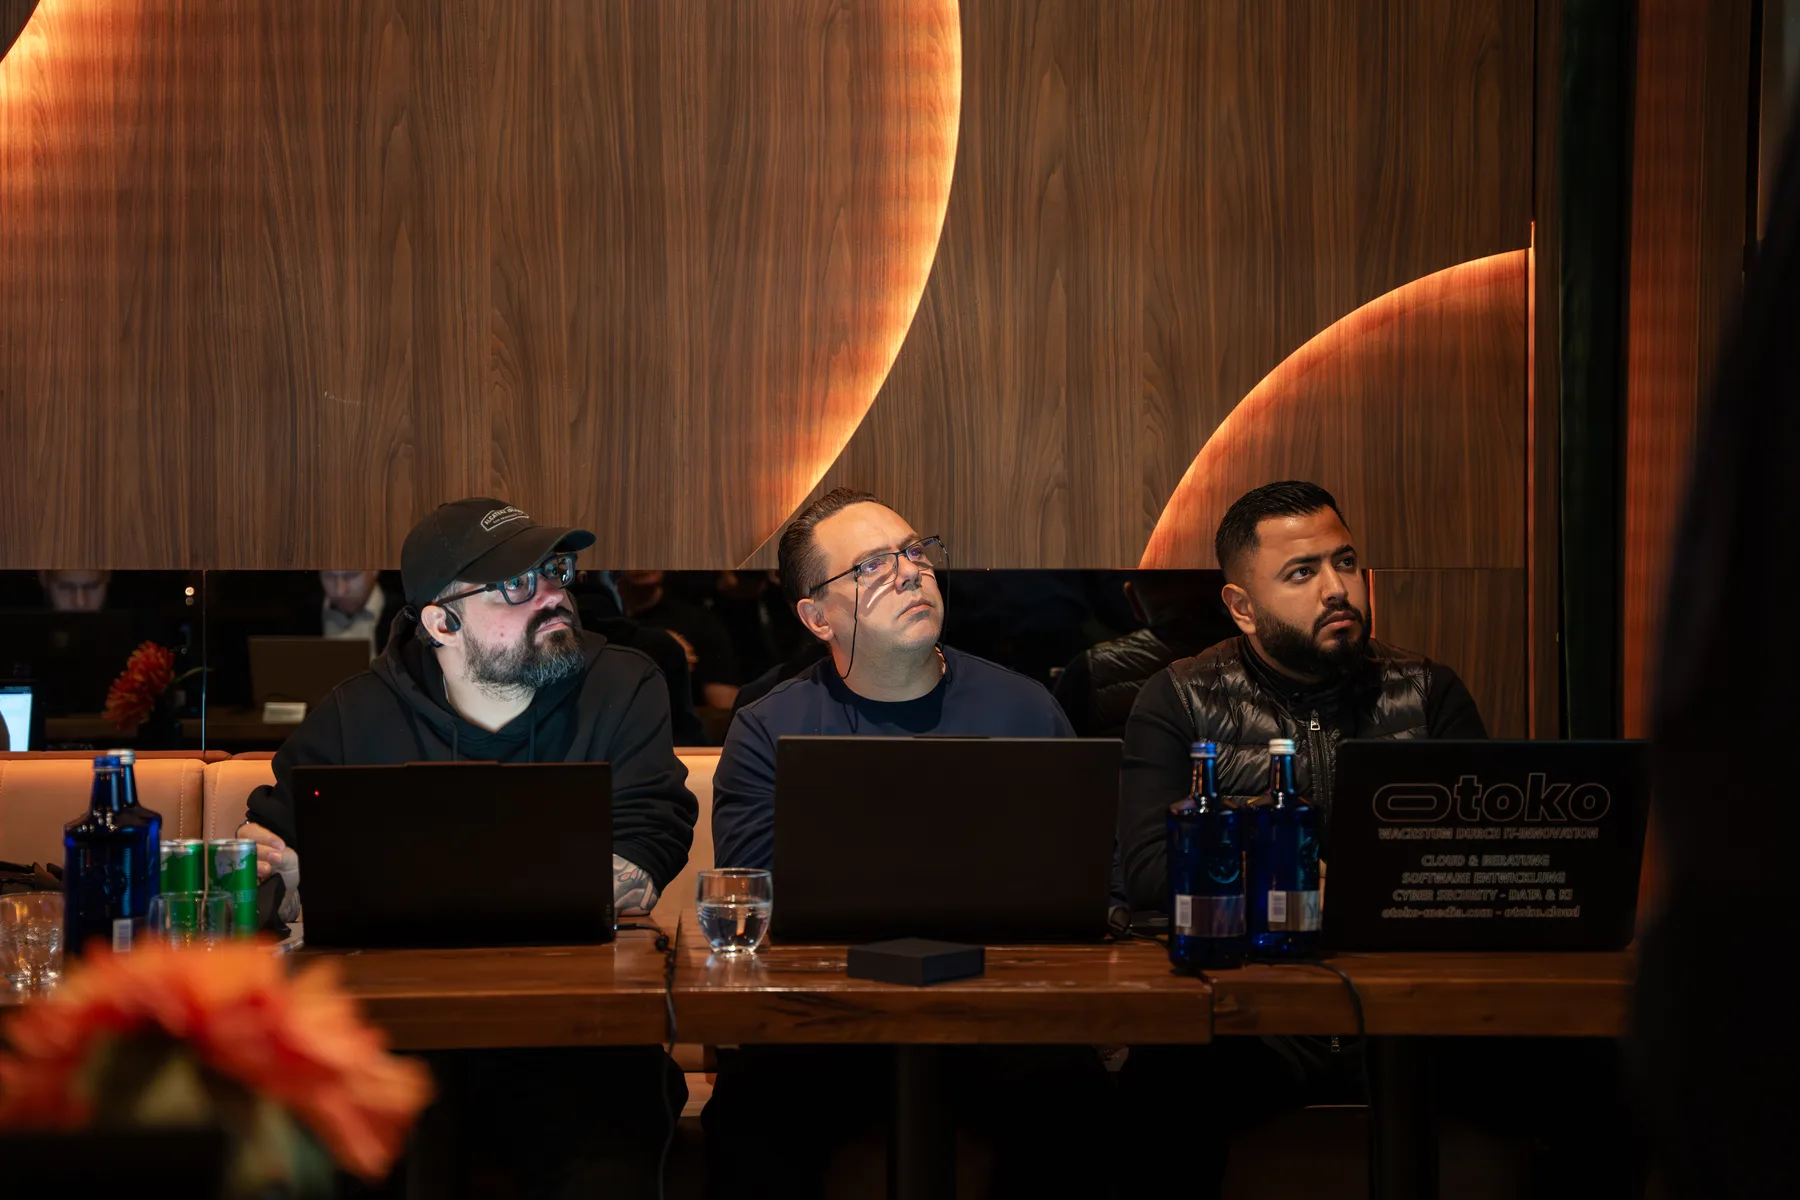
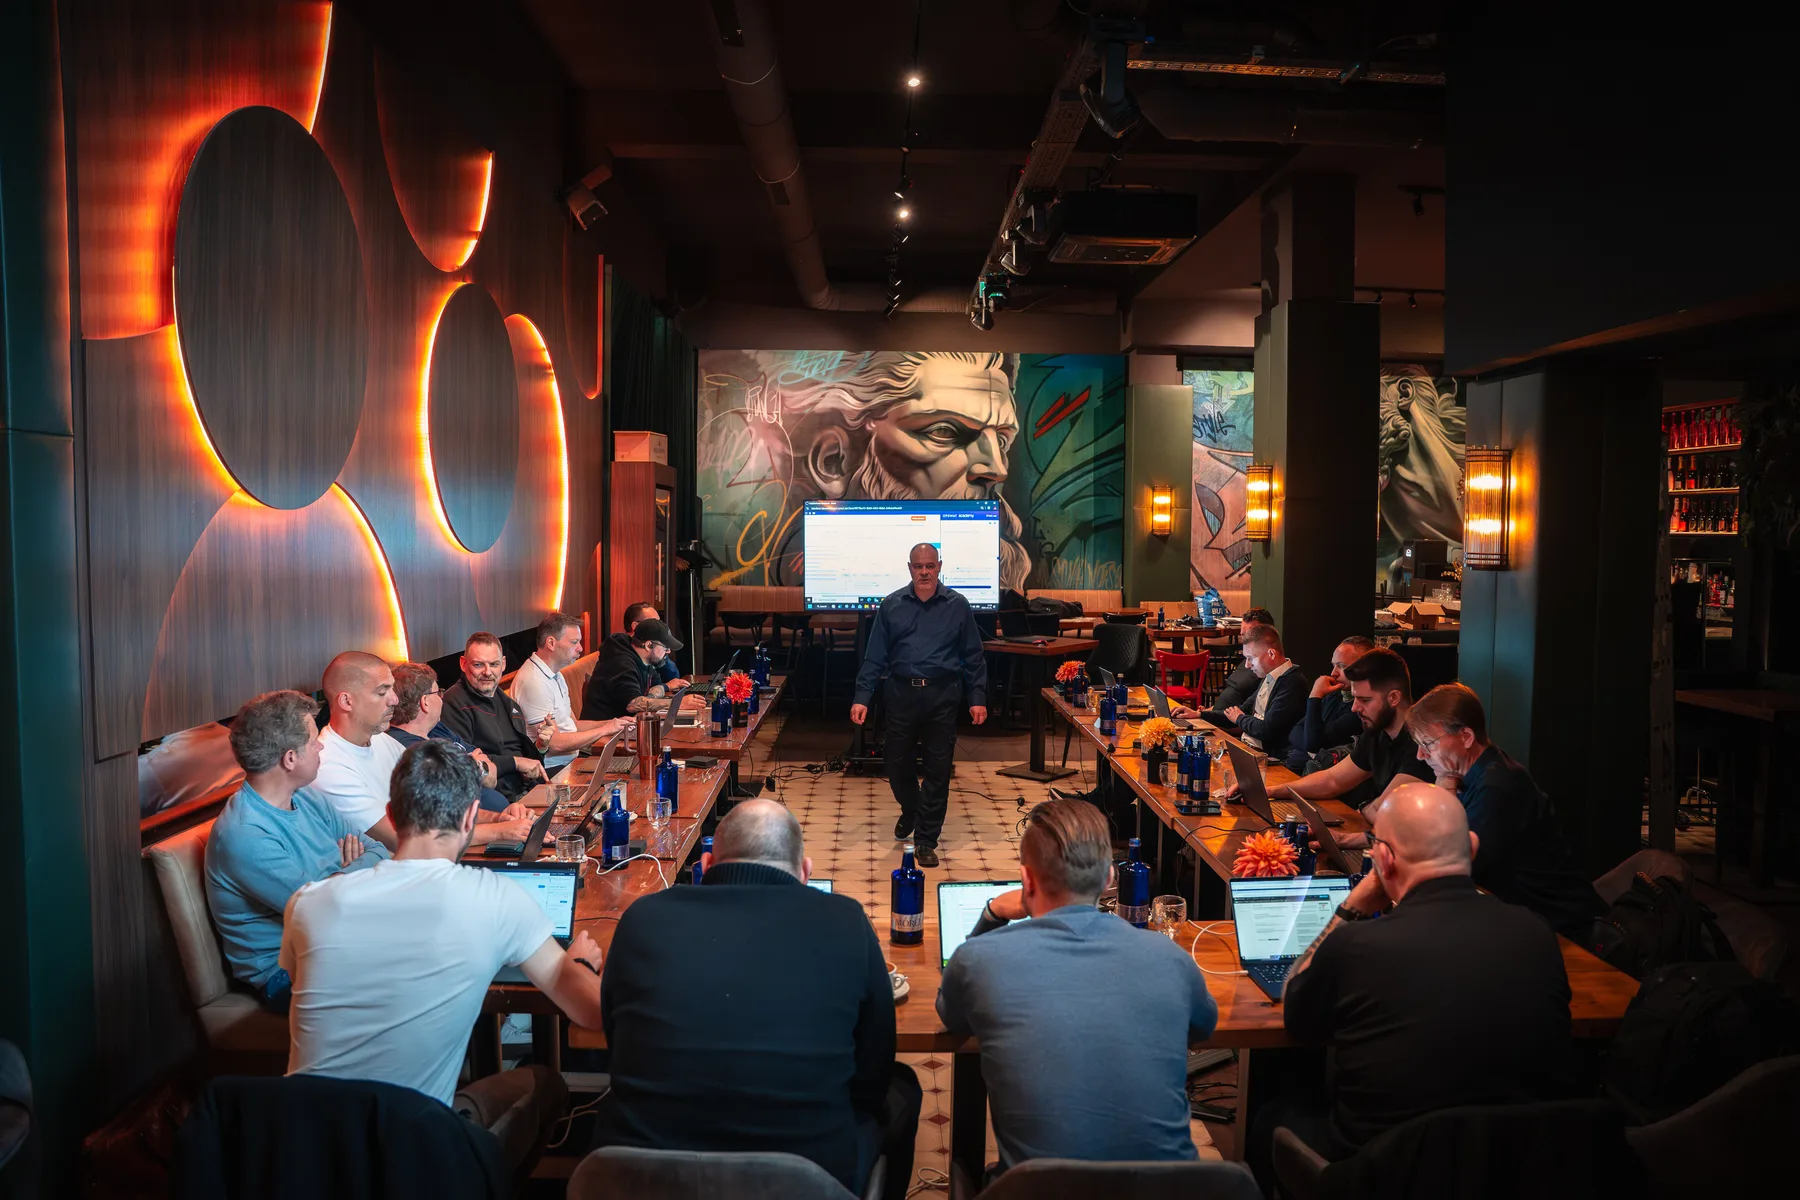
视频内容:培训室的实况、与参与者的交流,以及参训资料的发放。照片展示了我们的团队以及在科隆的集体培训环节。
了解 OTOKO® 的 OPSWAT 文件安全方案软件分析方面的专业能力:理解故障根源,并将技术发现转化为开发团队可用的成果。
OTOKO® 全球团队将软件开发、基础设施建设与高要求 IT 项目的落地实施融为一体。
决定架构、检测范围和所需的证明材料,从日常企业运营到高度敏感的项目皆是如此。
九个主题。具体任务。
一块丢失的硬盘、一份被篡改的求职材料,以及对其他客户数据的越权访问,需要不同的应对方式。请选择您的风险所在的领域。在每个专题页面中,您都可以了解我们的服务范围、规划问题和具体的项目场景。
加密
面向小型企业、中型企业和大型企业的文件加密:规划、部署并运维 LAN Crypt。标准应用场景与 VS-NfD(德国限制级涉密信息)分开考虑。
了解该服务加密
面向企业设备的 DiskEncrypt:采购、部署、恢复与支持。从小型企业到大型企业均适用,并提供面向 VS-NfD(德国限制级涉密信息)的专用版本。
了解该服务加密
面向小型企业到大型企业的加密 U 盘、SSD 和硬盘:既有标准存储介质,也有满足特殊保护需求的 Kobra VS。
了解该服务文件安全
集成 OPSWAT MetaDefender Core:面向上传、下载和受控文件传输的多重扫描、CDR、文件类型识别、DLP 和 SBOM。
了解该服务进攻性安全
OTOKO® 为 SaaS、API、PaaS 应用程序和遗留软件提供授权渗透测试:涵盖业务逻辑、租户隔离、问题验证与修复。
了解该服务进攻性安全
OTOKO® 提供经授权的网络、云配置和 IaaS 检测:访问路径、身份权限、网络分段、按优先级排序的检测发现与复测。
了解该服务进攻性安全
OTOKO® 分析 AI 应用程序:数据访问、提示注入(Prompt Injection)、RAG、智能体权限和安全的工具调用。拥有 15 年软件分析经验。
了解该服务敏感环境
规划面向 VS-NfD 与 NATO RESTRICTED 的加密项目:分别审查产品认证、运维以及包括 Ü3 在内的人员要求。
了解该服务进攻性安全
约定结果,确定固定费用:若在经授权的渗透测试中未能提供约定的证明,则无需支付按结果付费的费用。
了解该服务Utimaco / OTOKO®

DiskEncrypt 和 u.trust LAN Crypt 在 EMEA 地区的独家经销商,同时也是您在客户特定的调整、安装、上线部署、维护和 1 至 3 级支持方面的合作伙伴。
文件与文件夹加密
有针对性地保护机密文件,并通过预先规划的角色与密钥模型来管控访问权限。OTOKO® 提供 u.trust LAN Crypt,并将该方案集成到您的文件存储、工作流程和管理体系中。
适用于小型企业、中型企业和大型企业:标准部署以及针对涉密信息的专用版本。我们会根据您的组织情况,协调许可、用户规模和支持服务。
本记录仅注明 VS-NfD(德国限制级涉密信息)。该版本在此未标注 EU 或 NATO 批准。
磁盘加密
保护企业设备上存储的数据,防止未经授权的读取。OTOKO® 提供 DiskEncrypt,并负责完成身份认证、密钥管理、设备部署和数据恢复的集成工作。
适用于小型企业、中型企业和大型企业:标准部署以及针对涉密信息的专用版本。我们会根据您的组织情况,协调许可、用户规模和支持服务。
以上信息适用于所列版本及其各自的部署与运行条件。客户特定的改造和变更,会在实施前评估其对批准范围的影响。 BSI 获批产品清单.
Kobra Infosec GmbH / 外部存储介质
除加密的标准存储介质外,我们还为特别敏感的应用领域提供这一产品系列。它同样适用于普通的机密业务数据;如需用于涉密场景,还需具备相应的批准,并采用相应的运行方式。
OTOKO® 是 MENA、APAC 及欧洲经济区(EEA)的合作伙伴和经销商,为您的采购提供优惠的项目条件,并根据数量、配置和部署区域进行调整。
外部加密存储设备
适用于以移动方式提供和移交较大的数据量。我们会根据您的采购需求确定所需的型号和容量,并规划介质的发放、运输和回收方式。
加密 USB-C U 盘
适用于流程规范明确、需要紧凑便携存储介质的场景。获得授权的用户、预定的目标系统以及丢失后的处理方式,都与合适的存储容量一样,是选型时需要考虑的因素。
契合您的日常工作
敏感资料往往同时分散在笔记本电脑、文件服务器和共享文件夹中。我们帮助您理清这些数据流转路径,构建一套团队自己就能操作维护的防护体系。这包括权限设置、设备丢失的规范处理流程,以及经过测试的数据恢复能力。安全措施会按优先级分步实施,兼顾日常业务和可用的维护人力。
SaaS 产品必须将客户数据相互隔离,控制上传内容,并安全地交付新功能。我们会将应用程序、API、平台服务和运维访问权限作为一个整体来考量。对于 AI 功能,还需要额外考虑数据来源、模型输出和工具调用权限。检测结果会以便于理解的方式呈现,让产品负责人明白其含义,也让开发人员能够有针对性地修复根本原因。
在这种场景下,仅有出色的技术产品是不够的。信息类别、有效的批准、已批准的配置、运维流程和访问权限,都必须相互匹配。我们会依据这些要求来规划技术实施方案。在传递敏感信息或开放系统访问权限之前,我们会与相关责任人一起明确 Ü1、Ü2 或 Ü3 级别的要求,以及允许使用的沟通渠道。
渗透测试 / Result as a Service
您想知道某种特定攻击对您的应用或基础设施来说是否真的可行?我们会事先约定,在已批准的范围内需要证明哪种安全问题。如果未能完成约定的验证,您就无需支付与结果挂钩的渗透测试费用。
为了让这一模式对双方都清晰明确,我们会以书面形式约定检测权限、前提条件、证明质量和验收标准。我们不会将任意一条发现自动视为已达成的结果。在详情页面中,我们会展示一个安全问题如何转化为一份可靠的结果协议。
费用模式详情
从单个模块到全流程防护
某客户门户接收了一份文件。在员工打开之前,该文件会先被检测,必要时进行清理。在内部存储中,角色权限和加密共同提供访问保护。在移动设备上,还会加入存储介质加密。应用测试则会进一步检查,其他客户是否可能通过篡改过的请求获取该文件。
我们会统筹协调这些环节之间的衔接:谁有权解密?在哪个环节进行扫描?出现错误时会怎样处理?哪些证明材料会被保留?由此形成一套职责清晰、有据可查的流程。
为您的项目提供指引
首先,我们会确定哪些信息、应用和业务流程需要得到保护,并据此推导出一套易于把握的先后顺序:例如先明确访问权限和恢复机制,再对移动设备进行加密,并保护面向公众的文件上传功能。渗透测试会被安排在其结果能够支持具体决策的环节。您将获得一个范围明确的起点,包含清晰的职责分工和有据可查的工作成果。
两者保护的场景各不相同。磁盘加密可以在相应方案的范围内,保护关机状态或已正确锁定的存储介质上所存储的数据。文件加密则可以跨存储位置和传输路径贯彻执行权限控制。两者是否都有必要,取决于设备的使用方式、协作模式、数据流转路径和保护需求。已登录且拥有权限的用户,则属于另一类需要单独考虑的安全情形。
我们会根据具体应用场景来确定范围:从规模适中的企业网络,到涉及涉密信息的项目皆可覆盖。对于 VS-NfD 或 NATO RESTRICTED 项目,我们会审查具体的产品、版本、使用条件和运维方案。如果项目需要经过安全审查的人员,相关证明材料和访问权限需要事先按项目逐一明确。Ü3 指的是对人员进行的安全审查,而不是加密等级。
在开始之前,我们会约定一个固定金额,以及在允许的检测范围内需要可复现证明的具体安全发现。如果未能提供这一约定的证明,与结果挂钩的渗透测试费用就不会产生。结果标准、前提条件和验收方式均以书面形式确定。修复、额外咨询或复测仅在另行委托的情况下才会收费。即使测试没有发现相应问题,也不代表能保证系统完全安全。
这一点会在架构决策之前明确。根据具体版本,MetaDefender 也可以部署在您自己的环境中运行。数据传输、外部分析、遥测和更新方式,都必须与相应的数据类别相匹配。仅凭本地部署的扫描器,并不能使不同涉密网络之间的数据流转自动获得许可。因此,我们会综合考虑完整的审批流程以及相关责任部门。
一份可用于实际处理的检测结果会说明前提条件、受影响的功能、复现步骤、技术影响,以及在业务流程中的定位。我们会与您的团队一起讨论应在哪个环节修复根本原因。如有约定,复测会验证具体的修复效果。对于 AI 应用,我们还会额外考虑模型的可变性、数据来源以及所接入工具的权限。
下一步
请描述您当前的情况以及期望达成的结果。对于涉密项目,最初只需提供一份非涉密的任务说明即可。之后,我们会与您一起明确合适的沟通渠道和所需的前提条件。
探讨您的网络安全项目











