暗号化
ファイル・フォルダ暗号化
小規模企業から中堅企業、大企業まで対応するファイル暗号化:LAN Cryptの計画、導入、運用を支援します。標準利用とVS-NfDは別々に検討します。
サービスを見る ®
OTOKO®によるサイバーセキュリティ
ファイルと記憶媒体を暗号化し、OPSWAT MetaDefenderで受信ファイルを保護し、貴社のソフトウェア、クラウドインフラ、AIアプリケーションを悪用可能な脆弱性の観点から検証します。小規模企業における最初のセキュリティ対策から、VS-NfDやNATO RESTRICTEDの要件を伴うプロジェクトまで対応します。
貴社に合う保護策を見つける
分析・統合・検証可能な成果
OTOKO® × OPSWAT/ケルン、2026年

ドイツにおけるOPSWATパートナーとして、私たちは製品選定と技術的な実装を直接的な対話と結び付けています。2026年にはケルンでOPSWAT Bootcampを開催しました。この映像では、共同作業や対話、現地でのトレーニングの様子をご覧いただけます。
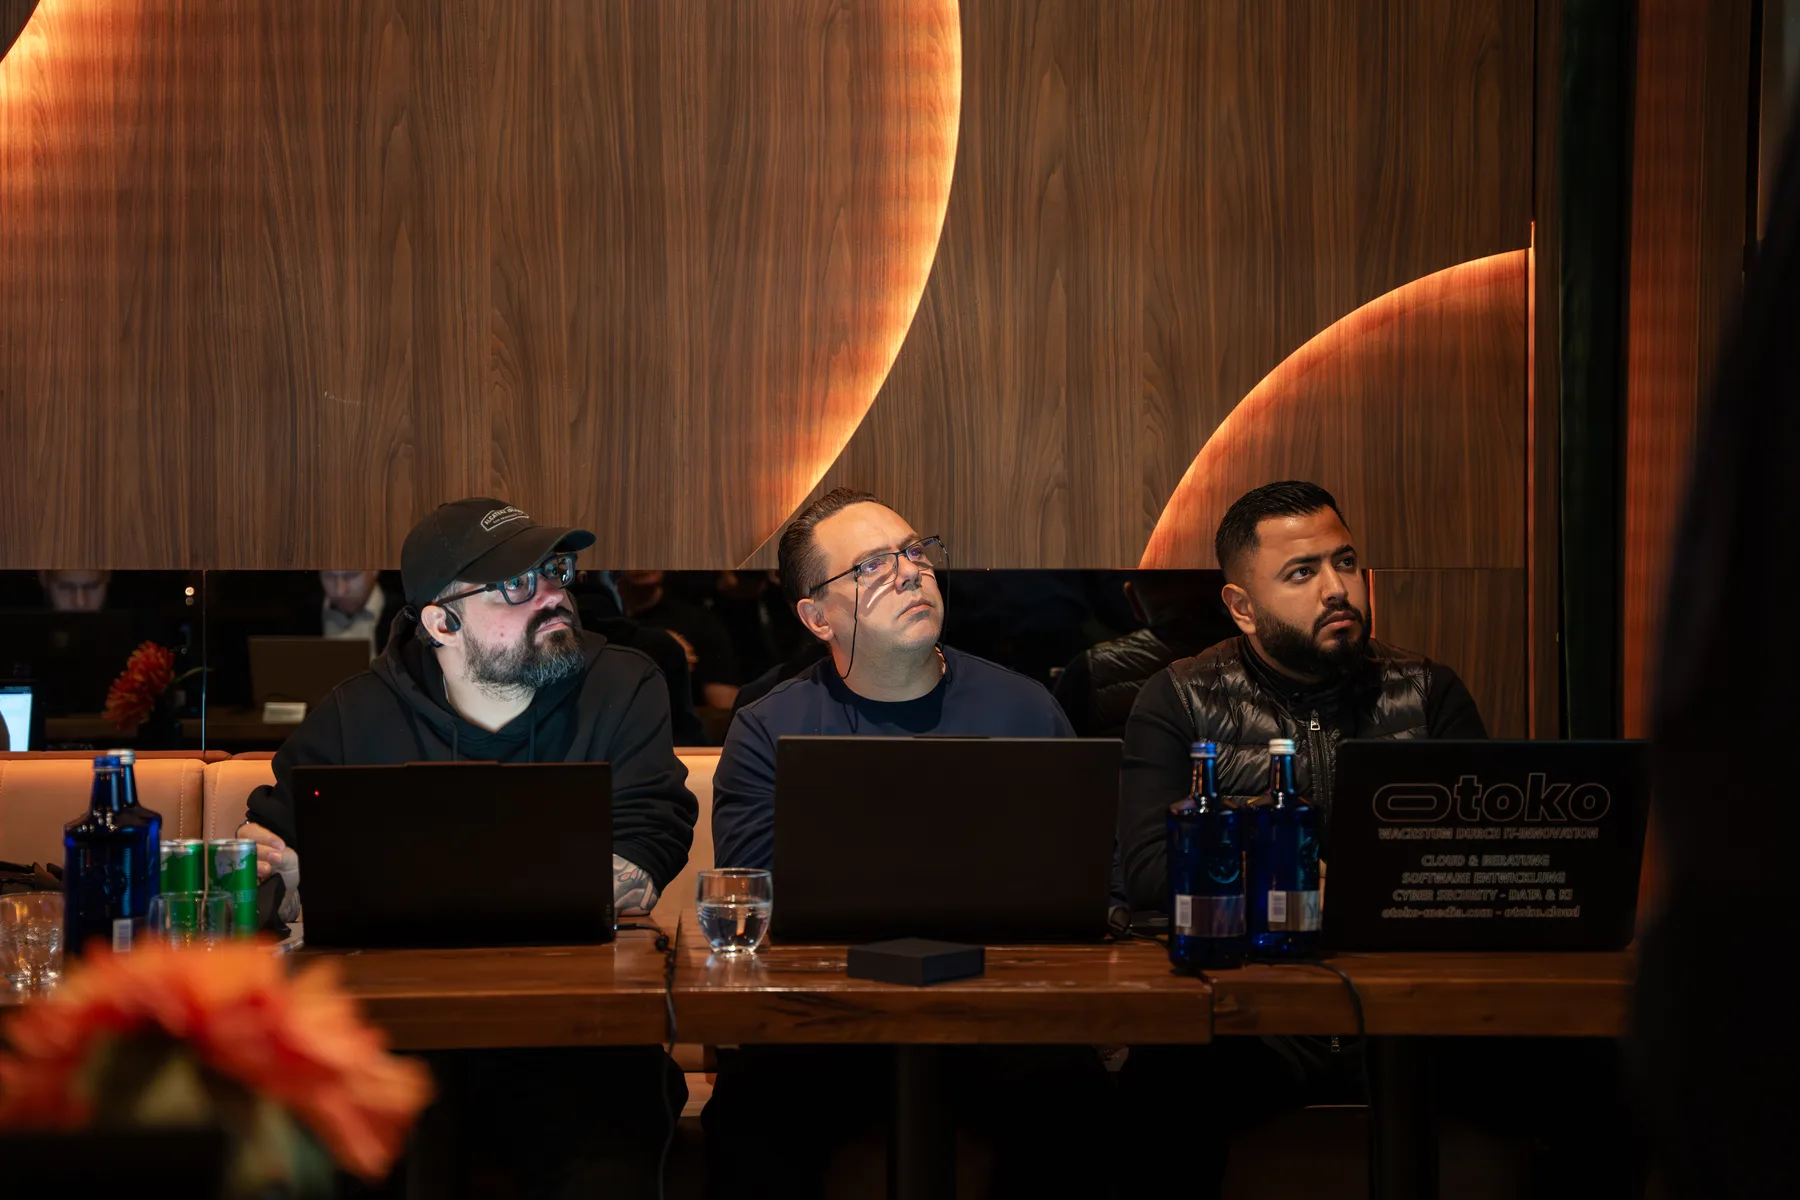
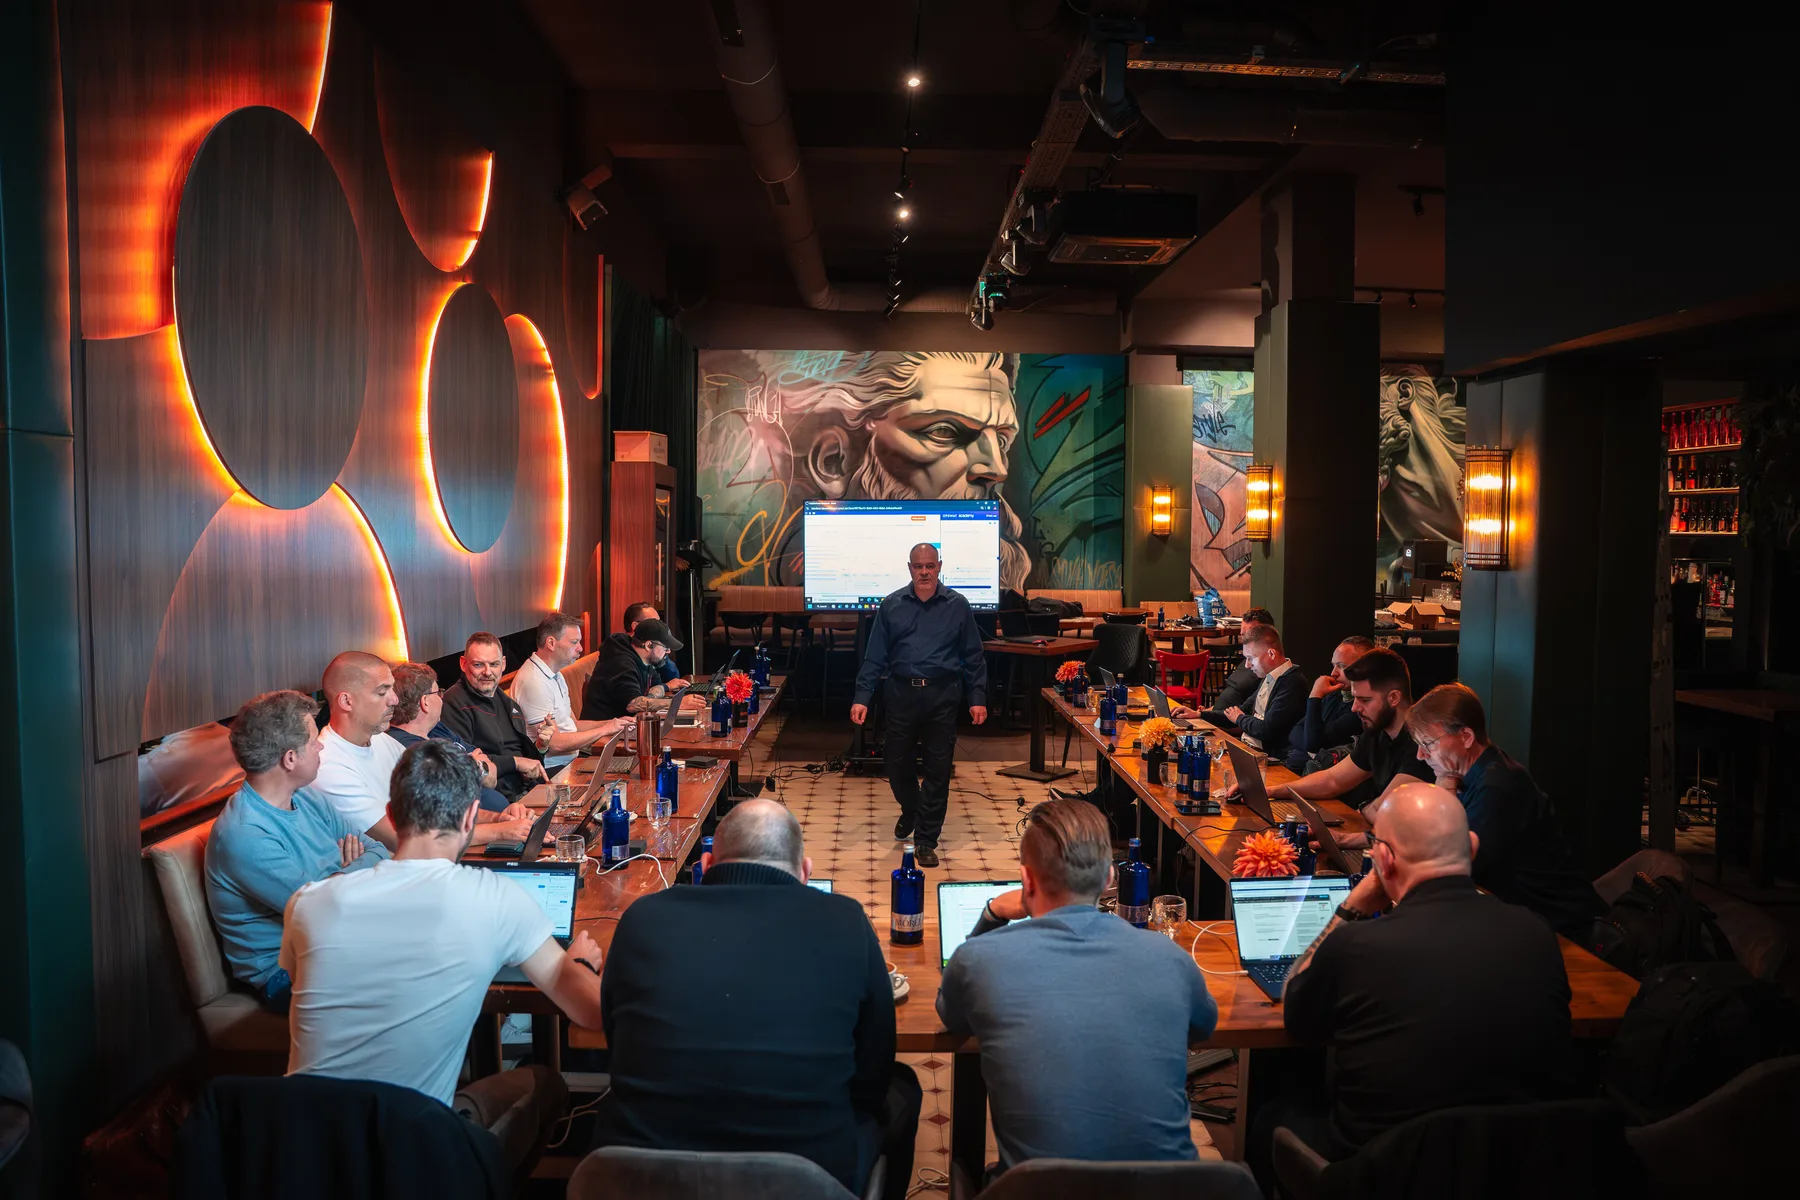
映像では、研修室の様子や参加者との対話、参加者資料の受け渡しの場面をご覧いただけます。写真は、私たちのチームとケルンでの合同セッションの様子です。
OTOKO®のOPSWATファイルセキュリティについて詳しく見るソフトウェア分析のノウハウ:不具合の原因を理解し、技術的な指摘事項を開発チームが活用できる形にします。
OTOKO®のグローバルチームは、ソフトウェア開発、インフラ、高度なITプロジェクトの実行を結びつけています。
アーキテクチャ、検証範囲、必要な証跡を決定します。日常的な企業活動から、特に機密性の高いプロジェクトまで対応します。
9つのテーマ。具体的な課題。
紛失したハードディスク、改ざんされた応募書類、第三者の顧客データへのアクセスは、それぞれ異なる対応を必要とします。貴社のリスクが生じる領域をお選びください。各詳細ページでは、私たちのサービス範囲、計画時の検討事項、具体的なプロジェクトシナリオをご覧いただけます。
暗号化
小規模企業から中堅企業、大企業まで対応するファイル暗号化:LAN Cryptの計画、導入、運用を支援します。標準利用とVS-NfDは別々に検討します。
サービスを見る暗号化
企業向け機器のためのDiskEncrypt:調達、ロールアウト、リカバリー、サポートを提供します。小規模企業から大企業まで、VS-NfD向けの別仕様にも対応します。
サービスを見る暗号化
小規模企業から大企業まで対応する、暗号化USBメモリ、SSD、ハードディスク。標準記憶媒体と、特別な保護要件向けのKobra VSをご用意しています。
サービスを見るファイルセキュリティ
OPSWAT MetaDefender Coreを導入:マルチスキャニング、CDR、ファイル形式判定、DLP、SBOMにより、アップロード、ダウンロード、管理されたファイル転送に対応します。
サービスを見るオフェンシブセキュリティ
SaaS、API、PaaSアプリケーション、レガシーソフトウェアを対象とした認可済みペネトレーションテスト。OTOKO®がビジネスロジック、テナント分離、証跡、是正までを支援します。
サービスを見るオフェンシブセキュリティ
OTOKO®は、認可を得たうえでネットワーク、クラウド設定、IaaSを検証します。アクセス経路、アイデンティティ、セグメンテーション、優先順位付けされた検出結果、リテストまで対応します。
サービスを見るオフェンシブセキュリティ
OTOKO®はAIアプリケーションを分析します。データアクセス、プロンプトインジェクション、RAG、エージェントの権限、安全なツール呼び出しまで対応します。ソフトウェア分析における15年の経験に基づいています。
サービスを見る機密性の高い環境
VS-NfDおよびNATO RESTRICTEDに対応する暗号化プロジェクトを計画:製品認可、運用、Ü3を含む人的要件を個別に確認します。
サービスを見るオフェンシブセキュリティ
成果を合意し、固定金額を定めます。許可されたペネトレーションテストで合意した証跡が得られない場合、成功報酬は発生しません。
サービスを見るUtimaco / OTOKO®

私たちはDiskEncryptおよびu.trust LAN CryptのEMEA地域における独占ディストリビューターです。カスタマイズ対応、インストール、稼働開始、保守、レベル1~3のサポートにおける貴社のパートナーです。
ファイルおよびフォルダーの暗号化
機密性の高いファイルを的確に保護し、計画されたロール・鍵モデルによってアクセスを制御します。OTOKO®はu.trust LAN Cryptを提供し、貴社のファイルストレージ、業務フロー、管理体制にソリューションを組み込みます。
小規模企業、中堅企業、大企業向け:標準的な導入に加え、機密指定情報向けの専用エディションにも対応します。ライセンス、ユーザー数、サポート体制は、貴社の組織に合わせて調整します。
この登録にはVS-NfDが記載されています。本バージョンについて、EUまたはNATOの承認はここでは示されていません。
ディスク暗号化
企業の機器に保存されたデータを、不正な読み取りから保護します。OTOKO®はDiskEncryptを提供し、認証、鍵管理、機器展開、リカバリーの統合を担当します。
小規模企業、中堅企業、大企業向け:標準的な導入に加え、機密指定情報向けの専用エディションにも対応します。ライセンス、ユーザー数、サポート体制は、貴社の組織に合わせて調整します。
本情報は、記載されたバージョンおよびそれぞれの導入・運用条件に適用されます。個別のカスタマイズや変更については、実施前に認可範囲への影響を確認します。 BSIの認可製品リスト.
Kobra Infosec GmbH/外部記憶媒体
暗号化された標準記憶媒体に加えて、特に機密性の高い用途向けにこの製品ファミリーをご用意しています。一般的な社外秘の業務データにも利用できます。ただし、機密指定情報に利用する場合は、対応する認可と運用方法も必要です。
OTOKO®は、MENA、APAC、欧州経済領域(EEA)におけるパートナー兼ディストリビューターです。数量、構成、導入地域に応じた有利なプロジェクト条件を調達時にご提案します。
暗号化された外付け記憶媒体
大容量データの持ち運びや受け渡しに向いています。必要な仕様と容量を貴社の調達ニーズに合わせて調整し、媒体の配布、輸送、回収の方法を計画します。
暗号化USB-Cフラッシュドライブ
明確に定められた業務フローの中で使う、コンパクトで持ち運びやすい記憶媒体に向いています。適切な保存容量に加えて、利用が許可された利用者、想定する接続先システム、紛失時の対応も選定の対象です。
貴社の日常業務に合わせて
機密性の高い書類が、ノートPC、ファイルサーバー、共有フォルダに同時に存在していることがよくあります。こうしたデータ経路を整理し、貴社のチームが運用できる保護策を構築するお手伝いをします。これには、権限設定、機器紛失時の明確な対応手順、検証済みの復旧が含まれます。セキュリティ対策は優先順位を付けた段階で実施し、日常業務やサポートに割ける人員に配慮します。
SaaS製品では、顧客データを相互に分離し、アップロードを制御し、新機能を安全に提供する必要があります。アプリケーション、API、プラットフォームサービス、運用アクセス権をあわせて検討します。AI機能がある場合は、データソース、モデルの応答、ツールの権限も対象に加わります。指摘事項は、製品責任者がその意味を理解でき、開発者が原因を的確に修正できる形にまとめます。
ここでは、優れた技術的な製品だけでは十分ではありません。情報区分、有効な認可、承認済みの構成、運用プロセス、アクセス権限が、互いに整合している必要があります。これらの要件に沿って技術的な実装を計画します。Ü1、Ü2、Ü3の要件や許可された通信手段については、機密性の高い情報やシステムアクセスを引き渡す前に、所管の責任者と確認します。
ペネトレーションテスト/Result as a Service
貴社のアプリケーションやインフラに対して特定の攻撃が実際に成立するかを知りたい場合は、承認された範囲内でどのセキュリティ上の問題を実証するかを事前に合意します。合意した証跡が得られなかった場合、成功報酬型のペネトレーションテスト費用は発生しません。
この仕組みを双方にとって明確にするため、検証の権限、前提条件、証跡の質、検収を文書で定めます。どのような指摘でも自動的に成果の達成とみなすわけではありません。詳細ページでは、セキュリティ上の問いがどのようにして確かな成果合意へとつながるかをご紹介します。
料金モデルの詳細
個々のモジュールから一貫した保護へ
顧客ポータルが1つのファイルを受け付けます。従業員がそれを開く前に、ファイルは検査され、必要に応じて無害化されます。社内のストレージでは、ロールと暗号化がアクセス保護を担います。モバイル端末では、これに記憶媒体の暗号化が加わります。さらにアプリケーションテストでは、改ざんされたリクエストを通じて他の顧客がそのファイルを取得できないかを検証します。
こうした受け渡しの各段階を互いに調整します。誰が復号してよいのか、どこでスキャンするのか、エラーが起きたらどうなるのか、どの証跡が残るのか、といった点です。こうして、責任の所在が明確で、後から検証できる流れが生まれます。
貴社のプロジェクトのための指針
まず、どの情報、アプリケーション、業務プロセスを保護する必要があるかを見極めます。そこから、把握しやすい順序を導き出します。例えば、アクセス権と復旧の整理、モバイル端末の暗号化、公開されているファイルアップロードの保護などです。ペネトレーションテストは、その結果が具体的な意思決定につながる場面に組み込みます。貴社には、責任分担と確認可能な作業成果を伴う、範囲の明確な着手点をご提供します。
両者は、異なる状況を保護するものです。ディスク暗号化は、各ソリューションの範囲内で、電源が切られた、あるいは正しくロックされた記憶媒体上の保存データを保護します。ファイル暗号化は、保存場所や転送経路をまたいで権限を適用できます。両方を導入する意味があるかどうかは、機器の運用方法、共同作業のあり方、データ経路、保護要件によって異なります。すでにログイン済みの正規ユーザーは、それとは別のセキュリティ上の課題です。
対応範囲は、用途に応じて調整します。小規模な企業ネットワークから、機密指定された情報を扱うプロジェクトまで対応します。VS-NfDやNATO RESTRICTEDについては、具体的な製品、バージョン、使用条件、運用コンセプトを検証します。案件にセキュリティクリアランスを取得した要員が必要な場合は、必要な証跡とアクセス権をプロジェクトごとに事前に確認しておく必要があります。Ü3は人物に対するセキュリティクリアランスを指すものであり、暗号化のレベルを表すものではありません。
開始前に、決まった金額と、許可された検証範囲の中で再現可能な形で証明すべき具体的なセキュリティ上の指摘事項を合意します。この合意した証跡が得られなかった場合、合意した成功報酬型のペネトレーションテスト費用は発生しません。成果の基準、前提条件、検収は文書で定めます。修正対応、追加のコンサルティング、再検証は、別途ご依頼いただいた場合にのみ費用が発生します。該当する指摘事項が見つからないテストは、完全な安全性を保証するものではありません。
これはアーキテクチャを決定する前に明確にします。MetaDefenderは、エディションによっては貴社自身の環境でも運用できます。データ転送、外部での分析、テレメトリ、更新経路は、それぞれのデータ区分に適合している必要があります。オンプレミスのスキャナーがあるからといって、機密指定されたネットワーク間のデータの受け渡しが許可されるわけではありません。そのため、承認プロセス全体と責任部署を考慮に入れます。
実用的な指摘事項には、前提条件、影響を受ける機能、再現手順、技術的な影響、業務プロセスにおける位置づけを記載します。原因をどこで修正すべきかについては、貴社のチームと協議します。合意した場合は、再検証によって具体的な修正内容を確認します。AIアプリケーションについては、モデルの応答のばらつき、データソース、連携するツールの権限もあわせて考慮します。
次のステップ
貴社の現状とご希望の成果をお聞かせください。機密指定されたプロジェクトの場合、まずは機密指定のない課題説明で構いません。適切なやり取りの方法や必要な前提条件は、その後貴社と共同で確認します。
サイバーセキュリティのプロジェクトについて相談する











