メニュー

お問い合わせ
Logo
プレス

Marvell LiquidSecurity:HSMプラットフォームのためのカード

MarvellはハードウェアセキュリティモジュールをPCIeカードとして製造し、運用はこれらのカードを組み込むクラウド事業者、HSMサービス事業者、アプライアンスメーカーに委ねています。私たちは貴社とともにLiquidSecurityが貴社のプラットフォームに適しているかを検証し、カードを貴社のアプリケーションに接続し、運用を支援します。

製品を試す
  • FIPS 140-3 Level 3, CMVP 4703
  • PCI PTS HSM
  • PCIe Gen4 x8
  • Azure Cloud HSM

Marvellの概要

LiquidSecurityカードはサーバーに装着され、認証済みのハードウェア境界の内側で暗号鍵を生成、保管、使用します。アプリケーションはPKCS#11、JCA/JCE、CNG/KSP、OpenSSLのいずれかを通じて署名と復号を呼び出し、鍵はカードにとどまります。Marvell自身はクラウドサービスを運用せず、カードをサービスやアプライアンスに組み上げる事業者へ供給します。

暗号技術とハードウェアセキュリティモジュールは私たちの中核的な強みです。LiquidSecurityカードのパーティション分割、PKCS#11による接続、そしてFIPS認証を実施するCMVPプログラムの検証報告書を熟知しています。貴社のプロジェクトを選定から運用まで導きます。

PCIe Gen4 x8、ロープロファイル
FIPS 140-3 Level 3, CMVP 4703
LS2-A050で21、LS2-A100で32、アップグレードで42
HSM as a Service、鍵保管庫、決済処理、TLSオフロード

シリーズの詳細

LiquidSecurity 2

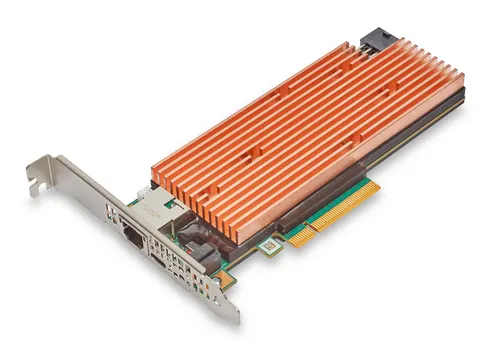
LiquidSecurity 2は現行世代のカードで、2022年9月に市場に投入されました。仕様に応じて21、32、42のパーティションに分割でき、製品ページによれば最大100万個の鍵を格納できます。

機器画像を見る

モデル

LiquidSecurity 2: モデル
LS2-A05021パーティション、RSA-2048演算21,250回/秒
LS2-A10032パーティション、RSA-2048演算35,000回/秒
パフォーマンスアップグレード42パーティション、RSA-2048演算42,500回/秒
LS-SW-PQCカード上で耐量子暗号を利用するライセンス
LS-SW-PLH他社製アプリケーションをカード上で動かすライセンス
形状
PCIeカード(Gen4 x8), ロープロファイル
運用形態
クラウド事業者のサーバー, HSMサービス事業者のプラットフォーム, 機器メーカーのアプライアンス

認証

  • FIPS 140-3 Level 3、CMVP 4703、2024年6月6日に認証済み
  • 検証エントリの有効期限は2029年6月5日まで
  • 製品ページによればPCI PTS HSM 4.0、同一のハードウェアとファームウェアでv3にも対応
  • Common Criteriaはメーカー情報にとどまり、認証番号はなし
  • eIDASもメーカー情報にとどまり、認証番号はなし

特長

  • PKCS#11、JCA/JCE、CNG/KSP、OpenSSLのインターフェース
  • ロールベースの権限、認証付きログ、リモート管理
  • アップグレードでEC-P-256演算100,000回/秒、AES-GCM演算1,000,000回/秒
  • 物理機能1つと仮想機能64個によるSR-IOV
  • 耐量子暗号と他社アプリケーション向けのライセンス

メーカー情報

LiquidSecurity 1

LiquidSecurity 1は暗号プロセッサーNITROX IIIを基盤とし、現在も製品ページに掲載され、独自のFIPS認証を持ちます。16、24、32のパーティションに分割でき、1機種は64パーティションに対応し、25,000から100,000個の鍵を格納します。

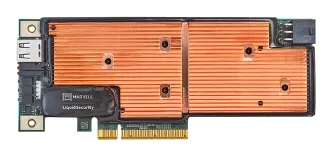
PCIeカードとしてのMarvell LiquidSecurity 1
製品画像:Marvell

モデル

LiquidSecurity 1: モデル
CNN35XX-NFBE検証エントリCMVP 4700の対象となるカードファミリー
16パーティション仕様シリーズ最小の分割数
24パーティション仕様シリーズ中間の分割数
32パーティション仕様シリーズの標準仕様
64パーティション仕様シリーズ唯一のバリエーション
形状
PCIeカード
運用形態
クラウド事業者のサーバー, HSMサービス事業者のプラットフォーム
ライフサイクル
旧世代だが製品ページには引き続き掲載、後継はLiquidSecurity 2

認証

  • FIPS 140-3 Level 3、CMVP 4700、2024年5月30日に認証済み
  • 検証エントリの有効期限は2029年5月29日まで
  • FIPS 140-2 Level 3

特長

  • 25,000から100,000個の鍵を格納する鍵ストレージ
  • パーティション数は16、24、32の3段階
  • 64パーティションの機種を1つ用意
  • 検証エントリの名称はNITROXIII CNN35XX-NFBE HSM Family

メーカー情報

Microsoft AzureにおけるLiquidSecurity

Marvellはカードをクラウド事業者に供給し、事業者がそこからサービスを構築します。この経路が確認されているのは現時点でMicrosoft Azureのみです。Azure Key VaultとAzure Managed HSMは2024年8月からLiquidSecurity 2を使用しており、Azure Cloud HSMも2025年8月から使用しています。

機器画像を見る

モデル

Microsoft AzureにおけるLiquidSecurity: モデル
Azure Key Vault2024年8月からLiquidSecurity 2を搭載
Azure Managed HSM2024年8月からLiquidSecurity 2を搭載
Azure Cloud HSM2025年8月からLiquidSecurity 2を搭載
形状
クラウド事業者のサービス

運用形態
Microsoft Azure, HSMサービス事業者のプラットフォーム

認証

  • 採用されているLiquidSecurity 2のFIPS 140-3 Level 3、CMVP 4703

特長

  • Marvellはカードを供給し、自らクラウドサービスは運用しない
  • Azure Key VaultとAzure Managed HSMは2024年8月からカードを使用
  • Azure Cloud HSMは2025年8月からカードを使用
  • AWSとGoogle Cloudについては、Marvellからの確認は得られていない
  • HSM as a Serviceの事業者はカードを自社プラットフォームに組み込む

メーカー情報

貴社に合うカードの選び方

選択を決める問いは4つです。パーティション数、求められる認証の証跡、貴社アプリケーションのインターフェース、そして運用モデルです。私たちはワークショップでこれらを整理し、結果を各項目の出典とともに記録します。

パーティションとテナント

LS2-A050は21パーティション、LS2-A100は32パーティションに分割し、アップグレードで42になります。製品ページは最大45パーティション、検証報告書は最大64の論理パーティションを挙げているため、私たちは数値を出典ごとに分けて記録します。

認証の証跡

FIPS 140-3 Level 3は両世代とも認証番号4703と4700で裏付けられており、2029年まで有効です。Common CriteriaとeIDASについてMarvellは製品ページで言及していますが認証番号はないため、私たちはこれらをメーカー情報として扱います。

インターフェース

貴社のアプリケーションはPKCS#11、JCA/JCE、CNG/KSP、OpenSSLのいずれかを使用し、カードはこの4つすべてに対応します。私たちは事前に、PKI、データベース、署名サービスが予定のファームウェアと計画中のパーティションで動作するかを検証します。

運用モデル

アプライアンスに組み込まれたカードを利用する、HSM事業者のサービスを契約する、あるいはAzure Key Vault、Managed HSM、Cloud HSMを利用する、いずれかの方法があります。ソリューション全体はドイツ国内のデータセンターで稼働します。

Marvellに関して私たちが提供すること

私たちはカードを取り巻く作業を提供します。機種の選定、パーティションの割り当て、アプリケーションの接続、鍵セレモニー、そして監視です。1つのチームがコンサルティングから運用まで貴社を支援します。

  • HSMコンサルティングと導入支援

    貴社の負荷に応じて機種を選び、パーティションを貴社のテナントに合わせて割り当て、PKCS#11とCNG/KSPを貴社のアプリケーションに接続し、鍵セレモニーを監査に耐える形で記録します。

  • 耐量子暗号(PQC)対応

    RSAやECCに依拠する鍵やプロトコルを洗い出します。量子コンピュータは将来これらの方式を破る可能性があるためです。その後、カード上で耐量子暗号を利用可能にするライセンスLS-SW-PQCの導入を計画します。

  • クラウド

    Azure Key Vault、Managed HSM、Cloud HSMを構築し、鍵をアプリケーションごとに分離し、サービスを貴社自前のデータセンター内のシステムと接続します。

規格と証跡

Marvellでは4つの基準が選定と文書化を左右します。私たちは、どの項目が認証番号を伴い、どの項目がこれまで製品ページのみの記載にとどまるかをお伝えします。

要件 / 求められる内容 / OTOKO®の対応内容
要件求められる内容OTOKO®の対応内容
FIPS 140-3定義された物理保護レベルを備えた認証済み暗号モジュールLiquidSecurity 2はLevel 3とCMVP 4703、LiquidSecurity 1はCMVP 4700
PCI PTS HSMPINとカード鍵向けの認証済みハードウェアLiquidSecurity 2は製品ページによれば4.0、Marvellブログによれば同一ハードウェアでv3
Common Criteria認証が公開されている認証済みセキュリティモジュールMarvellが製品ページで言及、認証番号なし、そのためメーカー情報
eIDASトラストサービス事業者における適格署名生成装置Marvellが言及、認証番号なし、適合性はプロジェクトごとに確認

Marvellに関するよくある質問

LiquidSecurity 2のカードはいくつのパーティションを提供しますか?

LS2-A050は21パーティション、LS2-A100は32パーティションに分割し、パフォーマンスアップグレードで42に増えます。製品ページは最大45パーティション、CMVPの検証報告書は最大64の論理パーティションを挙げているため、入札では出典も併記しています。

Marvellのカードはどのように自社のデータセンターに導入できますか?

Marvellはカードをクラウド事業者、HSMサービス事業者、機器メーカーに販売し、これらの事業者が完成したシステムを構築します。私たちはメーカーのパートナーでありディストリビューターではありません。調達経路はプロジェクトの中で確認し、組み込み、接続、運用を担当します。

LiquidSecurity 2はCommon Criteriaの認証を受けていますか?

Marvellは製品ページでCommon CriteriaとeIDASに言及していますが、それに対応する認証番号や認証書は公開されていません。裏付けられているのは番号4703を伴うFIPS 140-3 Level 3のみで、その他はメーカー情報として区別して扱います。

カードをドイツ国内で運用してもらうことはできますか?

私たちは重要インフラ事業者や規制産業の企業と協働しており、カードはドイツ国内のデータセンターで運用します。代わりに、2024年からLiquidSecurity 2で稼働しているAzure Key Vault、Azure Managed HSM、Azure Cloud HSMを利用することもできます。

「Marvellの概要」について知っておくべきことは何ですか?

LiquidSecurityカードはサーバーに装着され、認証済みのハードウェア境界の内側で暗号鍵を生成、保管、使用します。アプリケーションはPKCS#11、JCA/JCE、CNG/KSP、OpenSSLのいずれかを通じて署名と復号を呼び出し、鍵はカードにとどまります。Marvell自身はクラウドサービスを運用せず、カードをサービスやアプライアンスに組み上げる事業者へ供給します。 暗号技術とハードウェアセキュリティモジュールは私たちの中核的な強みです。LiquidSecurityカードのパーティション分割、PKCS#11による接続、そしてFIPS認証を実施するCMVPプログラムの検証報告書を熟知しています。貴社のプロジェクトを選定から運用まで導きます。

OTOKO® は「貴社に合うカードの選び方」をどのように支援しますか?

選択を決める問いは4つです。パーティション数、求められる認証の証跡、貴社アプリケーションのインターフェース、そして運用モデルです。私たちはワークショップでこれらを整理し、結果を各項目の出典とともに記録します。

「パーティションとテナント」ではどのような点が重要ですか?

LS2-A050は21パーティション、LS2-A100は32パーティションに分割し、アップグレードで42になります。製品ページは最大45パーティション、検証報告書は最大64の論理パーティションを挙げているため、私たちは数値を出典ごとに分けて記録します。

「認証の証跡」について知っておくべきことは何ですか?

FIPS 140-3 Level 3は両世代とも認証番号4703と4700で裏付けられており、2029年まで有効です。Common CriteriaとeIDASについてMarvellは製品ページで言及していますが認証番号はないため、私たちはこれらをメーカー情報として扱います。

OTOKO® は「インターフェース」をどのように支援しますか?

貴社のアプリケーションはPKCS#11、JCA/JCE、CNG/KSP、OpenSSLのいずれかを使用し、カードはこの4つすべてに対応します。私たちは事前に、PKI、データベース、署名サービスが予定のファームウェアと計画中のパーティションで動作するかを検証します。

「運用モデル」ではどのような点が重要ですか?

アプライアンスに組み込まれたカードを利用する、HSM事業者のサービスを契約する、あるいはAzure Key Vault、Managed HSM、Cloud HSMを利用する、いずれかの方法があります。ソリューション全体はドイツ国内のデータセンターで稼働します。

「Marvellに関して私たちが提供すること」について知っておくべきことは何ですか?

私たちはカードを取り巻く作業を提供します。機種の選定、パーティションの割り当て、アプリケーションの接続、鍵セレモニー、そして監視です。1つのチームがコンサルティングから運用まで貴社を支援します。

OTOKO® は「HSMコンサルティングと導入支援」をどのように支援しますか?

貴社の負荷に応じて機種を選び、パーティションを貴社のテナントに合わせて割り当て、PKCS#11とCNG/KSPを貴社のアプリケーションに接続し、鍵セレモニーを監査に耐える形で記録します。

「耐量子暗号(PQC)対応」ではどのような点が重要ですか?

RSAやECCに依拠する鍵やプロトコルを洗い出します。量子コンピュータは将来これらの方式を破る可能性があるためです。その後、カード上で耐量子暗号を利用可能にするライセンスLS-SW-PQCの導入を計画します。

「クラウド」について知っておくべきことは何ですか?

Azure Key Vault、Managed HSM、Cloud HSMを構築し、鍵をアプリケーションごとに分離し、サービスを貴社自前のデータセンター内のシステムと接続します。

OTOKO® は「規格と証跡」をどのように支援しますか?

Marvellでは4つの基準が選定と文書化を左右します。私たちは、どの項目が認証番号を伴い、どの項目がこれまで製品ページのみの記載にとどまるかをお伝えします。

詳しく知りたい方はこちら

Marvell

MarvellはハードウェアセキュリティモジュールをPCIeカードとして製造し、運用はこれらのカードを組み込むクラウド事業者、HSMサービス事業者、アプライアンスメーカーに委ねています。私たちは貴社とともにLiquidSecurityが貴社のプラットフォームに適しているかを検証し、カードを貴社のアプリケーションに接続し、運用を支援します。

お客様

  • BYD
  • Canada Life
  • CBRE
  • Cherry
  • Commerzbank
  • Computacenter
  • Condor
  • Deutsche Bank
  • DLR
  • DS Smith Group IT
  • E.ON
  • EDEKA Zentralhandelsgesellschaft
  • exceet Card AG
  • Experis Manpower
  • Filtration Group
  • FINOM
  • Flughafen Kopenhagen
  • GEMA
  • GreenGot
  • HAPAG-LLOYD
  • Hitachi Power Europe
  • IBM Watson
  • IDEMIA
  • Kaiserwerther Diakonie
  • LEGIC
  • Lufthansa
  • MATICA FINTECH
  • Mercedes
  • Microsoft Azure
  • Microsoft
  • MINI
  • NDA
  • NIO
  • Novasep Holding SAS
  • NOVO
  • NTT DATA
  • Oiltanking GmbH
  • OTTO group
  • Phönix Gruppe
  • Poligrafico e Zecca dello Stato
  • Post Italia
  • Real Casa de la Moneda
  • RheinEnergie
  • SHELL COMPANY
  • Siemens
  • Thales Group
  • Thyssenkrupp
  • UniCredit
  • Uniklinik Darmstadt
  • Uniklinik Frankfurt
  • Uniklinik Gießen
  • Vodafone
  • Zurich Life
  • AB Enzymes
  • AOK
  • ATOM Stanz- und Schneidesysteme
  • AWS Cloud
  • Biotest AG
  • BMW
  • Bonprix Handelsgesellschaft
  • Bosch
  • Bremerhaven
  • Bundeswehr

パートナー

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

アクセシビリティ

表示をご自身のニーズに合わせて調整できます。

このページには、まだやさしい日本語版がありません。

設定は現在、今回の閲覧にのみ適用されます。永続的な保存は「Cookie設定」で許可できます。