Menu

Contattaci
Logo
Stampa

Marvell LiquidSecurity: schede per piattaforme HSM

Marvell realizza moduli di sicurezza hardware come schede PCIe e lascia la gestione operativa ai cloud provider, ai fornitori di servizi HSM e ai produttori di appliance che integrano queste schede. Verifichiamo con voi se LiquidSecurity è adatta alla vostra piattaforma, colleghiamo le schede alle vostre applicazioni e vi accompagniamo nella gestione operativa.

Provate il prodotto
  • FIPS 140-3 Level 3, CMVP 4703
  • PCI PTS HSM
  • PCIe Gen4 x8
  • Azure Cloud HSM

Marvell in sintesi

Una scheda LiquidSecurity si inserisce nel server e genera, conserva e utilizza chiavi crittografiche all'interno di un perimetro hardware certificato. Le applicazioni richiamano firma e decifratura tramite PKCS#11, JCA/JCE, CNG/KSP o OpenSSL, mentre la chiave resta sulla scheda. Marvell non gestisce un proprio servizio cloud, ma fornisce le schede a provider che ne ricavano servizi e appliance.

Crittografia e moduli di sicurezza hardware sono la nostra competenza principale. Conosciamo il partizionamento delle schede LiquidSecurity, il collegamento tramite PKCS#11 e i rapporti di verifica del programma CMVP, che gestisce le certificazioni FIPS. Accompagniamo il vostro progetto dalla scelta all'esercizio.

PCIe Gen4 x8, basso profilo
FIPS 140-3 Level 3, CMVP 4703
21 con LS2-A050, 32 con LS2-A100, 42 con l'upgrade
HSM come servizio, vault di chiavi, pagamenti, offload TLS

Le serie nel dettaglio

LiquidSecurity 2

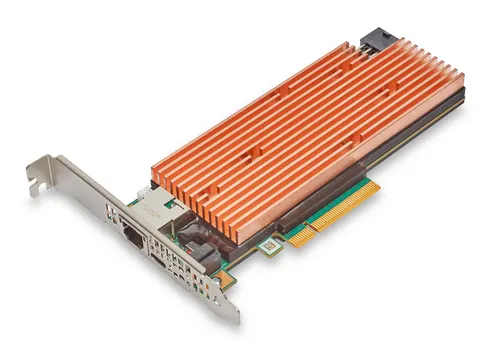
La LiquidSecurity 2 è la generazione attuale delle schede ed è arrivata sul mercato nel settembre 2022. A seconda della versione separa 21, 32 o 42 partizioni e, secondo la pagina del prodotto, contiene fino a un milione di chiavi.

Guardate l'immagine del dispositivo

Modelli

LiquidSecurity 2: Modelli
LS2-A05021 partizioni, 21.250 operazioni RSA-2048 al secondo
LS2-A10032 partizioni, 35.000 operazioni RSA-2048 al secondo
Upgrade delle prestazioni42 partizioni, 42.500 operazioni RSA-2048 al secondo
LS-SW-PQCLicenza per gli algoritmi post-quantistici sulla scheda
LS-SW-PLHLicenza per applicazioni di altri produttori sulla scheda
Fattori di forma
Scheda PCIe Gen4 x8, Basso profilo
Modalità di esercizio
Server dei cloud provider, Piattaforma di un fornitore di servizi HSM, Appliance di un produttore di dispositivi

Certificazioni

  • FIPS 140-3 Level 3, CMVP 4703, certificato il 6 giugno 2024
  • Voce di convalida valida fino al 5 giugno 2029
  • PCI PTS HSM 4.0 secondo la pagina del prodotto, v3 sullo stesso hardware e firmware
  • Common Criteria come dichiarazione del produttore, senza numero di certificato
  • eIDAS come dichiarazione del produttore, senza numero di certificato

Caratteristiche

  • Interfacce PKCS#11, JCA/JCE, CNG/KSP e OpenSSL
  • Diritti basati sui ruoli, log attestati e gestione remota
  • Con l'upgrade 100.000 operazioni EC P-256 e 1.000.000 operazioni AES-GCM al secondo
  • SR-IOV con una funzione fisica e 64 funzioni virtuali
  • Licenze per algoritmi post-quantistici e applicazioni di terzi
Dati del produttore

LiquidSecurity 1

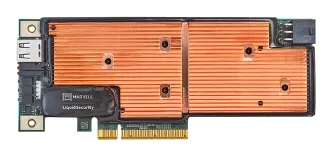
La LiquidSecurity 1 si basa sul processore crittografico NITROX III, resta presente sulla pagina del prodotto e ha una propria certificazione FIPS. Separa 16, 24 o 32 partizioni, una versione ne separa 64, e conserva da 25.000 a 100.000 chiavi.

Marvell LiquidSecurity 1 come scheda PCIe
Immagine del prodotto: Marvell

Modelli

LiquidSecurity 1: Modelli
CNN35XX-NFBEFamiglia di schede dietro la voce di convalida CMVP 4700
Versione con 16 partizioniSuddivisione minima della serie
Versione con 24 partizioniSuddivisione intermedia della serie
Versione con 32 partizioniVersione standard della serie
Versione con 64 partizioniVariante unica della serie
Fattori di forma
Scheda PCIe
Modalità di esercizio
Server dei cloud provider, Piattaforma di un fornitore di servizi HSM

Ciclo di vita

Generazione precedente, ancora elencata sulla pagina del prodotto, il successore è la LiquidSecurity 2

Certificazioni

  • FIPS 140-3 Level 3, CMVP 4700, certificato il 30 maggio 2024
  • Voce di convalida valida fino al 29 maggio 2029
  • FIPS 140-2 Level 3

Caratteristiche

  • Archivio chiavi da 25.000 a 100.000 chiavi
  • Partizioni nei livelli 16, 24 e 32
  • Una versione con 64 partizioni
  • Voce di convalida sotto il nome NITROXIII CNN35XX-NFBE HSM Family

Dati del produttore

LiquidSecurity in Microsoft Azure

Marvell fornisce le schede a cloud provider che ne ricavano un servizio, e finora questa via è documentata per Microsoft Azure. Da agosto 2024 Azure Key Vault e Azure Managed HSM lavorano con LiquidSecurity 2, da agosto 2025 anche Azure Cloud HSM.

Guardate l'immagine del dispositivo

Modelli

LiquidSecurity in Microsoft Azure: Modelli
Azure Key VaultDotato di LiquidSecurity 2 da agosto 2024
Azure Managed HSMDotato di LiquidSecurity 2 da agosto 2024
Azure Cloud HSMDotato di LiquidSecurity 2 da agosto 2025
Fattori di forma
Servizio del cloud provider
Modalità di esercizio
Microsoft Azure, Piattaforma di un fornitore di servizi HSM

Certificazioni

  • FIPS 140-3 Level 3 della LiquidSecurity 2 impiegata, CMVP 4703

Caratteristiche

  • Marvell fornisce le schede e non gestisce un proprio servizio cloud
  • Azure Key Vault e Azure Managed HSM usano le schede da agosto 2024
  • Azure Cloud HSM usa le schede da agosto 2025
  • Per AWS e Google Cloud non disponiamo di conferme da parte di Marvell
  • I provider di HSM come servizio integrano le schede nelle proprie piattaforme

Dati del produttore

Come trovare la scheda adatta

Quattro domande determinano la scelta: il numero delle partizioni, l'evidenza di certificazione richiesta, le interfacce delle vostre applicazioni e il modello operativo. Le chiariamo in un workshop e documentiamo il risultato con la fonte per ogni dato.

Partizioni e tenant

La LS2-A050 separa 21 partizioni, la LS2-A100 ne separa 32 e con l'upgrade diventano 42. La pagina del prodotto indica fino a 45 partizioni, il rapporto di verifica fino a 64 partizioni logiche, per questo documentiamo il numero separatamente per ogni fonte.

Evidenza di certificazione

FIPS 140-3 Level 3 è documentato per entrambe le generazioni con i numeri di certificato 4703 e 4700 e vale fino al 2029. Marvell indica Common Criteria ed eIDAS sulla pagina del prodotto senza numero di certificato, perciò li riportiamo come dichiarazione del produttore.

Interfacce

Le vostre applicazioni usano PKCS#11, JCA/JCE, CNG/KSP o OpenSSL, e la scheda supporta tutte e quattro le interfacce. Verifichiamo in anticipo se PKI, database o servizio di firma funzionano con il firmware previsto e la partizione pianificata.

Modello operativo

Ottenete la scheda all'interno di un'appliance, sottoscrivete un servizio presso un provider HSM oppure usate Azure Key Vault, Managed HSM e Cloud HSM. L'intera soluzione funziona in data center tedeschi.

Cosa offriamo per i prodotti Marvell

Ci occupiamo di tutto il lavoro attorno alla scheda: scelta della versione, suddivisione delle partizioni, collegamento delle applicazioni, cerimonia delle chiavi e monitoraggio. Un team vi accompagna dalla consulenza all'esercizio.

  • Consulenza e integrazione HSM

    Scegliamo la versione in base al vostro carico, adattiamo le partizioni ai vostri tenant, colleghiamo PKCS#11 e CNG/KSP alle vostre applicazioni e documentiamo la cerimonia delle chiavi in modo verificabile per gli audit.

  • PQC Readiness

    Rileviamo quali chiavi e protocolli si basano su RSA ed ECC, perché i computer quantistici potranno violare questi algoritmi in futuro. Successivamente pianifichiamo l'uso della licenza LS-SW-PQC, che porta gli algoritmi post-quantistici sulla scheda.

  • Cloud

    Configuriamo Azure Key Vault, Managed HSM e Cloud HSM, separiamo le chiavi per applicazione e colleghiamo il servizio ai vostri sistemi nel vostro data center.

Norme ed evidenze

Con Marvell quattro requisiti determinano la scelta e la documentazione. Vi diciamo quale dato ha un numero di certificato e quale finora compare solo sulla pagina del prodotto.

Requisito / Cosa richiede / Cosa fornisce OTOKO®
RequisitoCosa richiedeCosa fornisce OTOKO®
FIPS 140-3Moduli crittografici certificati con livello di protezione fisica definitoLiquidSecurity 2 con Level 3 e CMVP 4703, LiquidSecurity 1 con CMVP 4700
PCI PTS HSMHardware certificato per PIN e chiavi delle carteLiquidSecurity 2 con 4.0 secondo la pagina del prodotto, con v3 secondo il blog Marvell sullo stesso hardware
Common CriteriaModulo di sicurezza certificato con certificato pubblicatoIndicato da Marvell sulla pagina del prodotto, senza numero di certificato, quindi dichiarazione del produttore
eIDASDispositivo per la creazione di una firma elettronica qualificata presso il prestatore di servizi fiduciariIndicato da Marvell, senza numero di certificato, verifichiamo l'idoneità per ogni progetto

Domande frequenti su Marvell

Quante partizioni offre una scheda LiquidSecurity 2?

La LS2-A050 separa 21 partizioni, la LS2-A100 ne separa 32 e l'upgrade delle prestazioni porta il numero a 42. La pagina del prodotto indica fino a 45 partizioni, il rapporto di verifica del CMVP fino a 64 partizioni logiche, perciò nelle gare indichiamo sempre la fonte.

Come arriva una scheda Marvell nel nostro data center?

Marvell vende le schede a cloud provider, fornitori di servizi HSM e produttori di dispositivi, che ne ricavano un sistema completo. Siamo partner del produttore e non un distributore: chiariamo la via di approvvigionamento nel progetto e ci occupiamo di installazione, collegamento e gestione operativa.

La LiquidSecurity 2 è certificata secondo Common Criteria?

Marvell indica Common Criteria ed eIDAS sulla pagina del prodotto, ma non ha pubblicato un numero di certificato o un certificato per nessuno dei due. È documentato FIPS 140-3 Level 3 con il numero 4703, tutto il resto lo riportiamo separatamente come dichiarazione del produttore.

Possiamo far gestire le schede in Germania?

Lavoriamo con operatori di infrastrutture critiche e settori regolamentati e gestiamo le schede in data center tedeschi. In alternativa usate Azure Key Vault, Azure Managed HSM o Azure Cloud HSM, che dal 2024 lavorano con LiquidSecurity 2.

Cosa dovremmo sapere su «Marvell in sintesi»?

Una scheda LiquidSecurity si inserisce nel server e genera, conserva e utilizza chiavi crittografiche all'interno di un perimetro hardware certificato. Le applicazioni richiamano firma e decifratura tramite PKCS#11, JCA/JCE, CNG/KSP o OpenSSL, mentre la chiave resta sulla scheda. Marvell non gestisce un proprio servizio cloud, ma fornisce le schede a provider che ne ricavano servizi e appliance. Crittografia e moduli di sicurezza hardware sono la nostra competenza principale. Conosciamo il partizionamento delle schede LiquidSecurity, il collegamento tramite PKCS#11 e i rapporti di verifica del programma CMVP, che gestisce le certificazioni FIPS. Accompagniamo il vostro progetto dalla scelta all'esercizio.

Come ci supporta OTOKO® in «Come trovare la scheda adatta»?

Quattro domande determinano la scelta: il numero delle partizioni, l'evidenza di certificazione richiesta, le interfacce delle vostre applicazioni e il modello operativo. Le chiariamo in un workshop e documentiamo il risultato con la fonte per ogni dato.

Quali aspetti contano per «Partizioni e tenant»?

La LS2-A050 separa 21 partizioni, la LS2-A100 ne separa 32 e con l'upgrade diventano 42. La pagina del prodotto indica fino a 45 partizioni, il rapporto di verifica fino a 64 partizioni logiche, per questo documentiamo il numero separatamente per ogni fonte.

Cosa dovremmo sapere su «Evidenza di certificazione»?

FIPS 140-3 Level 3 è documentato per entrambe le generazioni con i numeri di certificato 4703 e 4700 e vale fino al 2029. Marvell indica Common Criteria ed eIDAS sulla pagina del prodotto senza numero di certificato, perciò li riportiamo come dichiarazione del produttore.

Come ci supporta OTOKO® in «Interfacce»?

Le vostre applicazioni usano PKCS#11, JCA/JCE, CNG/KSP o OpenSSL, e la scheda supporta tutte e quattro le interfacce. Verifichiamo in anticipo se PKI, database o servizio di firma funzionano con il firmware previsto e la partizione pianificata.

Quali aspetti contano per «Modello operativo»?

Ottenete la scheda all'interno di un'appliance, sottoscrivete un servizio presso un provider HSM oppure usate Azure Key Vault, Managed HSM e Cloud HSM. L'intera soluzione funziona in data center tedeschi.

Cosa dovremmo sapere su «Cosa offriamo per i prodotti Marvell»?

Ci occupiamo di tutto il lavoro attorno alla scheda: scelta della versione, suddivisione delle partizioni, collegamento delle applicazioni, cerimonia delle chiavi e monitoraggio. Un team vi accompagna dalla consulenza all'esercizio.

Come ci supporta OTOKO® in «Consulenza e integrazione HSM»?

Scegliamo la versione in base al vostro carico, adattiamo le partizioni ai vostri tenant, colleghiamo PKCS#11 e CNG/KSP alle vostre applicazioni e documentiamo la cerimonia delle chiavi in modo verificabile per gli audit.

Quali aspetti contano per «PQC Readiness»?

Rileviamo quali chiavi e protocolli si basano su RSA ed ECC, perché i computer quantistici potranno violare questi algoritmi in futuro. Successivamente pianifichiamo l'uso della licenza LS-SW-PQC, che porta gli algoritmi post-quantistici sulla scheda.

Cosa dovremmo sapere su «Cloud»?

Configuriamo Azure Key Vault, Managed HSM e Cloud HSM, separiamo le chiavi per applicazione e colleghiamo il servizio ai vostri sistemi nel vostro data center.

Come ci supporta OTOKO® in «Norme ed evidenze»?

Con Marvell quattro requisiti determinano la scelta e la documentazione. Vi diciamo quale dato ha un numero di certificato e quale finora compare solo sulla pagina del prodotto.

Volete saperne di più su

Marvell

Marvell realizza moduli di sicurezza hardware come schede PCIe e lascia la gestione operativa ai cloud provider, ai fornitori di servizi HSM e ai produttori di appliance che integrano queste schede. Verifichiamo con voi se LiquidSecurity è adatta alla vostra piattaforma, colleghiamo le schede alle vostre applicazioni e vi accompagniamo nella gestione operativa.

I nostri clienti

  • BYD
  • Canada Life
  • CBRE
  • Cherry
  • Commerzbank
  • Computacenter
  • Condor
  • Deutsche Bank
  • DLR
  • DS Smith Group IT
  • E.ON
  • EDEKA Zentralhandelsgesellschaft
  • exceet Card AG
  • Experis Manpower
  • Filtration Group
  • FINOM
  • Flughafen Kopenhagen
  • GEMA
  • GreenGot
  • HAPAG-LLOYD
  • Hitachi Power Europe
  • IBM Watson
  • IDEMIA
  • Kaiserwerther Diakonie
  • LEGIC
  • Lufthansa
  • MATICA FINTECH
  • Mercedes
  • Microsoft Azure
  • Microsoft
  • MINI
  • NDA
  • NIO
  • Novasep Holding SAS
  • NOVO
  • NTT DATA
  • Oiltanking GmbH
  • OTTO group
  • Phönix Gruppe
  • Poligrafico e Zecca dello Stato
  • Post Italia
  • Real Casa de la Moneda
  • RheinEnergie
  • SHELL COMPANY
  • Siemens
  • Thales Group
  • Thyssenkrupp
  • UniCredit
  • Uniklinik Darmstadt
  • Uniklinik Frankfurt
  • Uniklinik Gießen
  • Vodafone
  • Zurich Life
  • AB Enzymes
  • AOK
  • ATOM Stanz- und Schneidesysteme
  • AWS Cloud
  • Biotest AG
  • BMW
  • Bonprix Handelsgesellschaft
  • Bosch
  • Bremerhaven
  • Bundeswehr

I nostri partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilità

Adatta la visualizzazione alle tue esigenze.

Per questa pagina non è ancora disponibile una versione in linguaggio semplice.

Le impostazioni valgono attualmente per questa visita. Puoi consentirne il salvataggio permanente nelle impostazioni cookie.














































