Menu

Contattaci
Logo
Stampa

Thales HSM: Luna e payShield in esercizio

Thales offre tre linee hardware: Luna per applicazioni generiche, payShield per i pagamenti con carta e ProtectServer per codice proprio nel dispositivo. Confrontiamo con voi Luna 7 e la nuova piattaforma Luna 8, colleghiamo i moduli alle vostre applicazioni e ci occupiamo della gestione operativa.

Provate il prodotto
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • PCI HSM v3
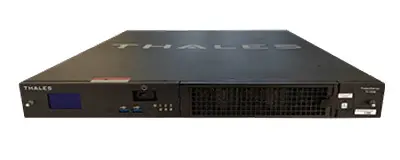
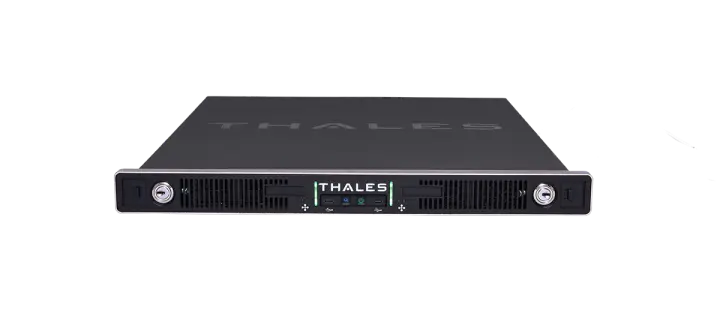
Thales Luna 8 Network HSM in vista a 360°
Immagine del prodotto: Thales

Profilo di Thales

Un modulo di sicurezza hardware genera e conserva chiavi in hardware certificato e non le rilascia mai in chiaro. In Thales il portfolio si divide per compito: Luna serve applicazioni generiche tramite PKCS#11, payShield elabora PIN e chiavi delle carte nei pagamenti, ProtectServer esegue con moduli funzionali codice proprio all'interno del perimetro di sicurezza.

Crittografia e moduli di sicurezza hardware sono la nostra competenza principale. Conosciamo l'Universal Client, la gestione delle partizioni tramite Crypto Command Center e il percorso da Luna 7 a Luna 8, e pianifichiamo il vostro progetto in base alle certificazioni richieste dalla vostra autorità di vigilanza.

Luna, payShield, ProtectServer, Data Protection on Demand
FIPS 140-3 Level 3, certificato NIST 4684
ML-KEM, ML-DSA, LMS, HSS
Appliance, scheda PCIe, dispositivo USB, servizio cloud

Le serie nel dettaglio

Luna 8 Network HSM

Thales ha presentato Luna 8 nell'agosto 2026, come primo prodotto di una nuova piattaforma con un processore crittografico sviluppato internamente. Le certificazioni secondo FIPS 140-3 Level 3 e Common Criteria sono ancora in corso, chi ha bisogno di un certificato valido continua ad acquistare Luna 7.

Guardate l'immagine del dispositivo

Modelli

Luna 8 Network HSM: Modelli
Luna 100 StandardUn container, 128 MB di archivio chiavi
Luna 150 EnterpriseFino a 6 container, 1.024 MB di archivio chiavi
Luna 190 MaximumFino a 15 container, 4.096 MB di archivio chiavi
Fattori di forma
Appliance 1U con quattro porte da 10 Gbit
Modalità di esercizio
Data center proprio, Hosting presso un fornitore di servizi

Certificazioni

  • FIPS 140-3 Level 3 in corso
  • Common Criteria EAL4+ secondo EN 419 221-5 in corso
  • QSCD per eIDAS 2 in corso
  • INMETRO, NITES e NATO SECRET in corso

Caratteristiche

  • Ogni container è un'istanza Luna 8 a sé, con fino a 10 partizioni
  • Uno o due moduli crittografici per 1U, in totale fino a 30 istanze
  • Una versione firmware propria per ogni container
  • ML-KEM secondo FIPS 203, ML-DSA secondo FIPS 204, oltre a LMS e HSS
  • Numeri casuali da una fonte quantistica
  • Retrocompatibile tramite il Luna HSM Universal Client
Dati del produttore

Luna 7 Network HSM

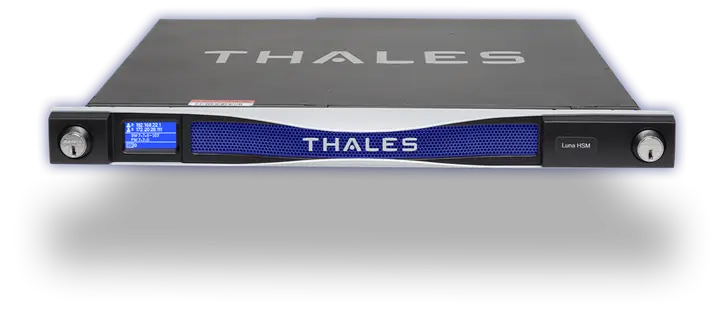
Il Luna 7 Network HSM dispone delle certificazioni oggi richieste dalle gare d'appalto, tra cui FIPS 140-3 Level 3 per il modulo K7 e Common Criteria EAL4+ secondo EN 419 221-5. I modelli A autenticano gli amministratori con password, i modelli S richiedono inoltre il dispositivo PED, un dispositivo di input dedicato per l'accesso.

Thales Luna 7 Network HSM in vista a 360°
Immagine del prodotto: Thales

Modelli

Luna 7 Network HSM: Modelli
A700 e S7001.000 operazioni RSA-2048 al secondo, 5 partizioni
A750 e S7505.000 operazioni RSA-2048 al secondo, da 5 a 20 partizioni
A790 e S79010.000 operazioni RSA-2048 al secondo, da 10 a 100 partizioni
Fattori di forma
Appliance di rete 1U
Modalità di esercizio
Data center proprio, Ibrido con Luna Cloud HSM

Certificazioni

  • FIPS 140-3 Level 3, certificato NIST 4684 per il modulo K7
  • FIPS 140-2 Level 3
  • Common Criteria EAL4+ secondo EN 419 221-5
  • Iscritto come QSCD

Caratteristiche

  • ECC P-256 con 2.000, 10.000 o 20.000 operazioni al secondo a seconda del livello
  • Il firmware 7.9 del 29 luglio 2025 introduce ML-KEM e ML-DSA
  • Accesso a scelta con password o dispositivo PED
  • Copia e backup delle chiavi insieme a Luna Cloud HSM

Dati del produttore

Luna 7 PCIe HSM e USB HSM

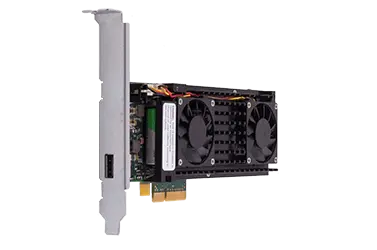
La scheda PCIe si inserisce nel server applicativo e raggiunge gli stessi livelli prestazionali del dispositivo di rete, il che significa percorsi brevi per i produttori di dispositivi e per i servizi critici in termini di latenza. Il dispositivo USB U700 gestisce una partizione con 32 MB di memoria e serve come root CA offline di una PKI.

Thales Luna PCIe HSM come scheda a innesto
Immagine del prodotto: Thales

Modelli

Luna 7 PCIe HSM e USB HSM: Modelli
PCIe da A700 ad A790Stessi livelli prestazionali dei dispositivi di rete
PCIe da S700 a S790Accesso tramite il dispositivo PED
U700Una partizione, 32 MB di memoria, USB 3.0 Type-C
Fattori di forma
Scheda PCIe, Dispositivo USB
Modalità di esercizio
Server applicativo, Postazione di lavoro senza connessione di rete

Certificazioni

  • FIPS 140-2 Level 3
  • FIPS 140-3 per il modulo K7, certificato NIST 4684
  • Common Criteria EAL4+ secondo EN 419 221-5
  • Iscritto come QSCD
  • U700 con FIPS 140-3 Level 3 secondo la pagina del prodotto, in corso secondo la pagina di conformità

Caratteristiche

  • Driver per Windows e Linux
  • Integrazione nei propri dispositivi da parte dei produttori
  • U700 per root CA offline e per chiavi proprie nel cloud
  • Stessi livelli prestazionali e valori di throughput del Luna 7 Network HSM

Dati del produttore

Luna Cloud HSM su Data Protection on Demand

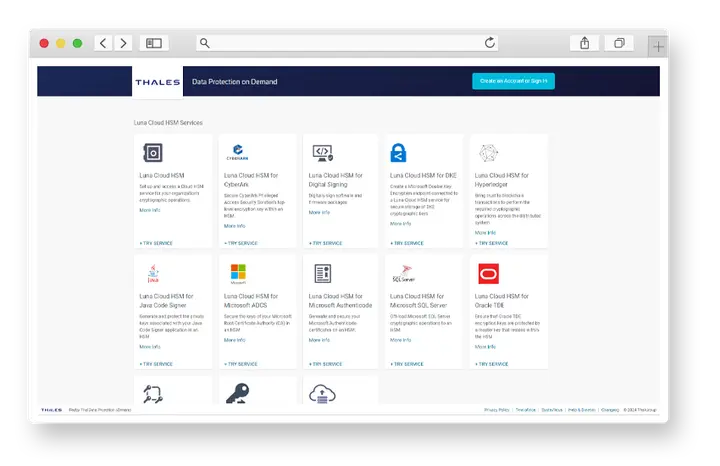
Data Protection on Demand è il marketplace di Thales attraverso cui ottenete Luna Cloud HSM e servizi pronti per firma, code signing e database. I servizi funzionano su hardware certificato FIPS 140-2 Level 3, Hybrid Luna li collega con dispositivi propri.

Marketplace di Thales Data Protection on Demand
Immagine del prodotto: Thales

Modelli

Luna Cloud HSM su Data Protection on Demand: Modelli
Luna Cloud HSMServizio generico per chiavi e firme
Digital Signing e Java Code SignerServizi per firme e codice firmato
Microsoft ADCS e AuthenticodeServizi per PKI Windows e firma del codice
Oracle TDE e SQL ServerChiavi per la cifratura dei database
Luna Key Broker for Microsoft DKEIntermediazione delle chiavi per Double Key Encryption
Hybrid Luna HSMCollegamento tra servizio cloud e dispositivo proprio
Fattori di forma
Servizio cloud
Modalità di esercizio
Servizio cloud di Thales, Ibrido con dispositivi Luna propri

Certificazioni

  • Hardware certificato FIPS 140-2 Level 3

Caratteristiche

  • Ulteriori servizi per CyberArk, Hyperledger e chiavi PKI
  • Luna HSM Backup esegue il backup delle chiavi del servizio
  • CipherTrust Key Management Services nello stesso marketplace
  • payShield Cloud HSM come dispositivo ospitato per Azure, AWS e Google Cloud

Dati del produttore

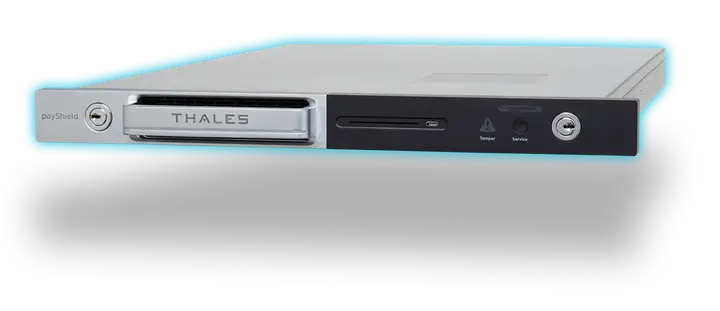
payShield 10K

Il payShield 10K elabora PIN, chiavi delle carte e transazioni presso emittenti, acquirer e circuiti di pagamento e dispone dell'omologazione PCI HSM v3. Per questo dispositivo Thales non indica né una certificazione FIPS 140-3 né algoritmi post-quantistici.

Thales payShield 10K in vista a 360°
Immagine del prodotto: Thales

Modelli

payShield 10K: Modelli
PS10-SDue porte host da 1 Gbit
PS10-DPorte host da 10 Gbit
PS10-FCollegamento tramite FICON
Fattori di forma
Appliance 1U
Modalità di esercizio
Data center proprio, payShield Cloud HSM come dispositivo ospitato

Certificazioni

  • FIPS 140-2 Level 3 per il TASP
  • PCI HSM v3 incluso RAP
  • PCI HSM v3 KLD per il Trusted Management Device
  • AusPayNet, CB HSM, GBIC e Bancontact

Caratteristiche

  • Prestazioni per licenza: 25, 60, 250, 1.000, 2.500 o 10.000 operazioni al secondo
  • Livello prestazionale ampliabile in seguito tramite licenza
  • Fino a 20 partizioni LMK per set di chiavi separati
  • Gestione tramite payShield Manager e payShield Monitor
  • Caricamento delle chiavi tramite il Trusted Management Device

Dati del produttore

ProtectServer 3

ProtectServer 3 si rivolge ai team che vogliono eseguire una logica propria nel dispositivo, perché i moduli funzionali girano all'interno del perimetro di sicurezza. I dispositivi dispongono di FIPS 140-2 Level 3, la certificazione FIPS 140-3 Level 3 è in corso con il firmware 7.03.03 da settembre 2025.

Thales ProtectServer 3 External HSM
Immagine del prodotto: Thales

Modelli

ProtectServer 3: Modelli
ProtectServer 3+ External1U, due alimentatori, quattro porte Gigabit
ProtectServer 3 ExternalChassis compatto per ambienti più piccoli
ProtectServer 3 PCIeLivelli prestazionali PL25, PL220 e PL3500
Fattori di forma
Appliance 1U, Dispositivo compatto da tavolo, Scheda PCIe
Modalità di esercizio
Data center proprio, Server applicativo con scheda PCIe

Certificazioni

  • FIPS 140-2 Level 3
  • FIPS 140-3 Level 3 in corso, firmware 7.03.03 da settembre 2025

Caratteristiche

  • I moduli funzionali eseguono codice proprio all'interno del perimetro di sicurezza
  • Emulatore software per sviluppo e test
  • Due alimentatori e quattro porte Gigabit sul ProtectServer 3+ External

Dati del produttore

Come trovare la linea adatta

Con Thales quattro domande portano alla decisione: l'evidenza richiesta, il carico con il numero delle partizioni, il tipo di applicazione e il modello operativo. Verifichiamo insieme a voi i quattro punti e motiviamo la scelta per iscritto.

Certificato oggi o piattaforma di domani

Luna 7 dispone di FIPS 140-3 Level 3 e Common Criteria EAL4+ e si adatta quindi alle gare con obbligo di certificazione. Per Luna 8 queste procedure sono ancora in corso, in cambio la piattaforma offre più container e i nuovi algoritmi post-quantistici.

Carico e partizioni

Il Luna 7 Network HSM va da 1.000 a 10.000 operazioni RSA-2048 al secondo e da 5 a 100 partizioni. Luna 8 conta in modo diverso: fino a 15 container per dispositivo, ogni container con fino a 10 partizioni.

Applicazione o pagamenti

L'elaborazione dei PIN e le chiavi delle carte richiedono il payShield 10K con l'omologazione PCI HSM v3. PKI, code signing e database funzionano su Luna, la logica propria nel dispositivo va su ProtectServer 3.

Modello operativo

Gestite i dispositivi voi stessi, ci affidate la gestione oppure sottoscrivete Luna Cloud HSM e payShield Cloud HSM come servizio. L'intera soluzione funziona in data center tedeschi.

Di cosa ci occupiamo per Thales

Attorno al dispositivo si concentra il vero lavoro: scelta, collegamento delle applicazioni, cerimonia delle chiavi, monitoraggio e gestione operativa. Un team vi accompagna dalla consulenza all'esercizio.

  • Consulenza e integrazione HSM

    Confrontiamo i livelli Luna in base al vostro carico, configuriamo le partizioni e colleghiamo le vostre applicazioni tramite il Luna HSM Universal Client. Documentiamo a verbale la cerimonia delle chiavi per l'audit.

    HSM e gestione delle chiavi

  • PQC Readiness

    Rileviamo quali applicazioni si basano su RSA ed ECC, perché i computer quantistici possono violare entrambi gli algoritmi, e pianifichiamo il passaggio a ML-KEM e ML-DSA. Su Luna 7 questi algoritmi arrivano con il firmware 7.9, su Luna 8 appartengono alla piattaforma.

    Crittografia post-quantistica

  • Cloud

    Scegliamo i servizi adatti su Data Protection on Demand, li colleghiamo alle vostre applicazioni e, tramite Hybrid Luna, manteniamo le chiavi anche nel vostro data center. payShield Cloud HSM può funzionare con Azure, AWS e Google Cloud.

    Cloud

Norme ed evidenze

Con Thales cinque requisiti determinano la scelta e la documentazione. Assegniamo a ogni requisito la linea che oggi lo soddisfa e indichiamo le procedure ancora in corso.

Requisito / Cosa richiede / Cosa fornisce OTOKO®
RequisitoCosa richiedeCosa fornisce OTOKO®
FIPS 140-3Moduli crittografici certificati con livello di protezione fisica definitoLuna 7 con Level 3 e certificato NIST 4684, Luna 8 e ProtectServer 3 in corso
Common Criteria EN 419 221-5Modulo di firma certificato per servizi fiduciariLuna 7 come dispositivo di rete e scheda PCIe con EAL4+, Luna 8 in corso
eIDASDispositivo per la creazione di una firma elettronica qualificata presso il prestatore di servizi fiduciariLuna 7 è iscritto come QSCD, la certificazione QSCD per eIDAS 2 è in corso per Luna 8
PCI HSMHardware certificato per PIN e chiavi delle cartepayShield 10K secondo v3 con RAP, oltre alla certificazione KLD del Trusted Management Device
Omologazioni nazionali per le carteOmologazioni dei sistemi di pagamento nazionalipayShield 10K con AusPayNet, CB HSM, GBIC e Bancontact, dichiarazione del produttore senza numero di certificato

Domande frequenti su Thales

Temi correlati

Volete saperne di più su

Thales

Thales offre tre linee hardware: Luna per applicazioni generiche, payShield per i pagamenti con carta e ProtectServer per codice proprio nel dispositivo. Confrontiamo con voi Luna 7 e la nuova piattaforma Luna 8, colleghiamo i moduli alle vostre applicazioni e ci occupiamo della gestione operativa.

I nostri clienti

I nostri partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilità

Adatta la visualizzazione alle tue esigenze.

Per questa pagina non è ancora disponibile una versione in linguaggio semplice.

Le impostazioni valgono attualmente per questa visita. Puoi consentirne il salvataggio permanente nelle impostazioni cookie.